
 Co nowego w Keeper?

Przedstawiamy Workflow dla KeeperPAM: egzekwuj zasadę najmniejszych uprawnień dzięki zatwierdzanemu dostępowi ograniczonemu czasowo Z przyjemnością ogłaszamy dostępność Workflow dla KeeperPAM – nowej funkcji, która elimi...
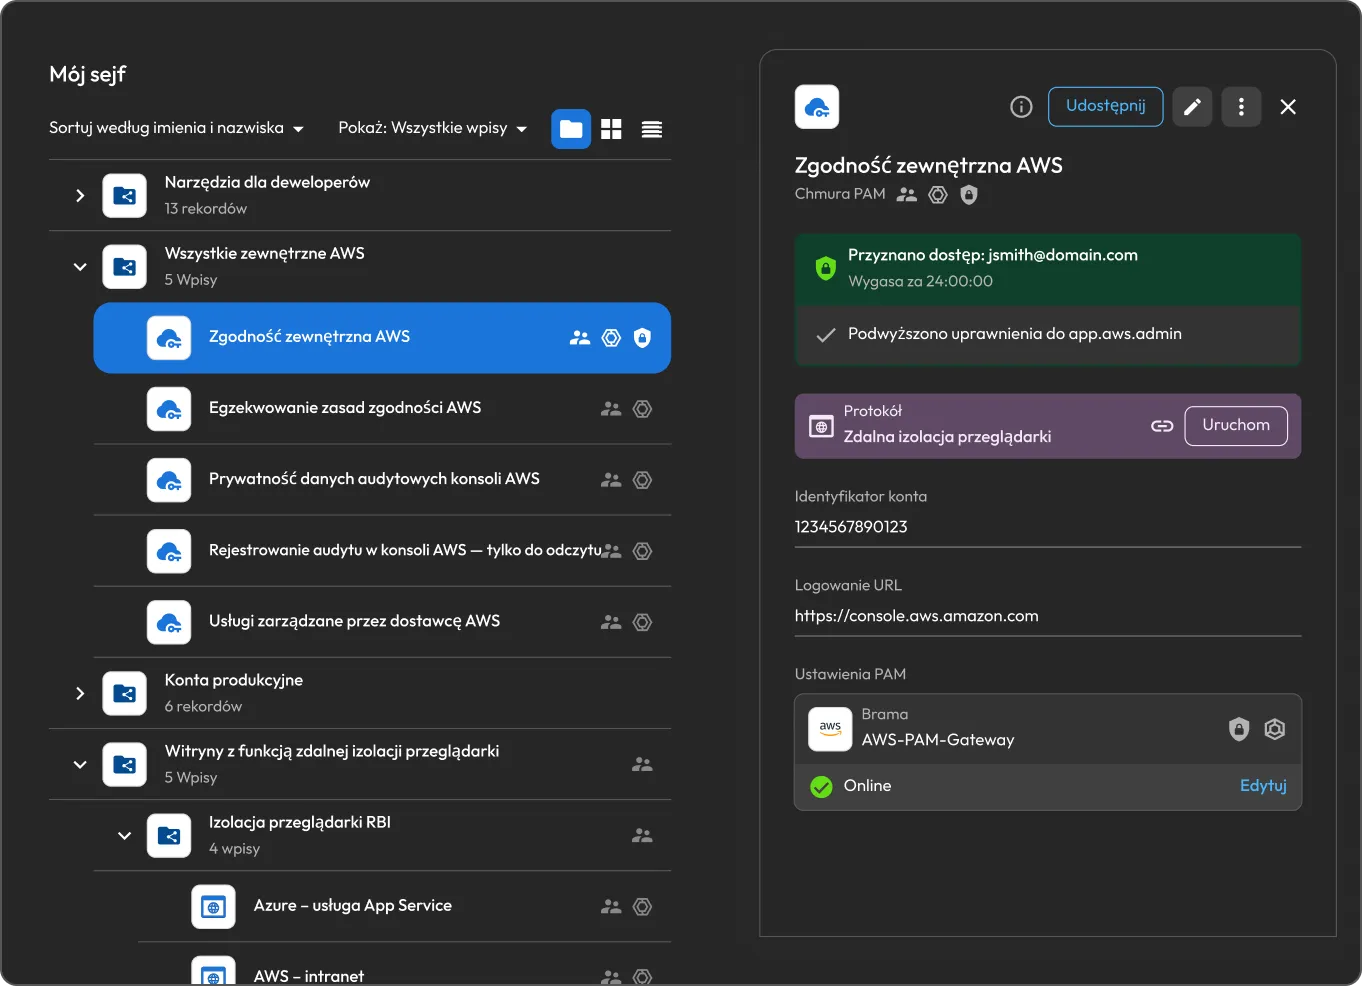
Keeper Privileged Cloud: podnoszenie uprawnień na żądanie dla platform tożsamości w chmurze
Wprowadzony w czerwcu Keeper Privileged Cloud zapewnia dostęp just-in-time bez stałych uprawnień na platformach chmurowych, u dostawców tożsamości i w aplikacjach federacyjnych — w tym AWS IAM, Microsoft Entra ID, GCP, Okta i Active Directory. Zamiast polegać na współdzielonych poświadczeniach uprzywilejowanych, przyznaje tymczasowy podwyższony dostęp poprzez modyfikację członkostwa użytkownika w warstwie tożsamości lub przypisania roli w zatwierdzonym, ograniczonym czasowo oknie. Administratorzy konfigurują każdy rekord PAM z docelową grupą lub rolą, wymaganiami dotyczącymi zatwierdzania, czasem trwania dostępu i wymuszaniem MFA — a następnie udostępniają rekord uprawnionym użytkownikom, którzy mogą wnioskować o podniesienie uprawnień bezpośrednio z sejfu Keeper Vault. Po zatwierdzeniu platforma KeeperPAM stosuje tymczasowe uprawnienie na platformie tożsamości, a użytkownik może uruchomić zasób docelowy za pośrednictwem funkcji zdalnej izolacji przeglądarki lub swoich standardowych przepływów pracy SSO i CLI. Po zamknięciu okna dostępu platforma KeeperPAM automatycznie cofa podwyższenie uprawnień, nie pozostawiając żadnych stałych uprawnień.
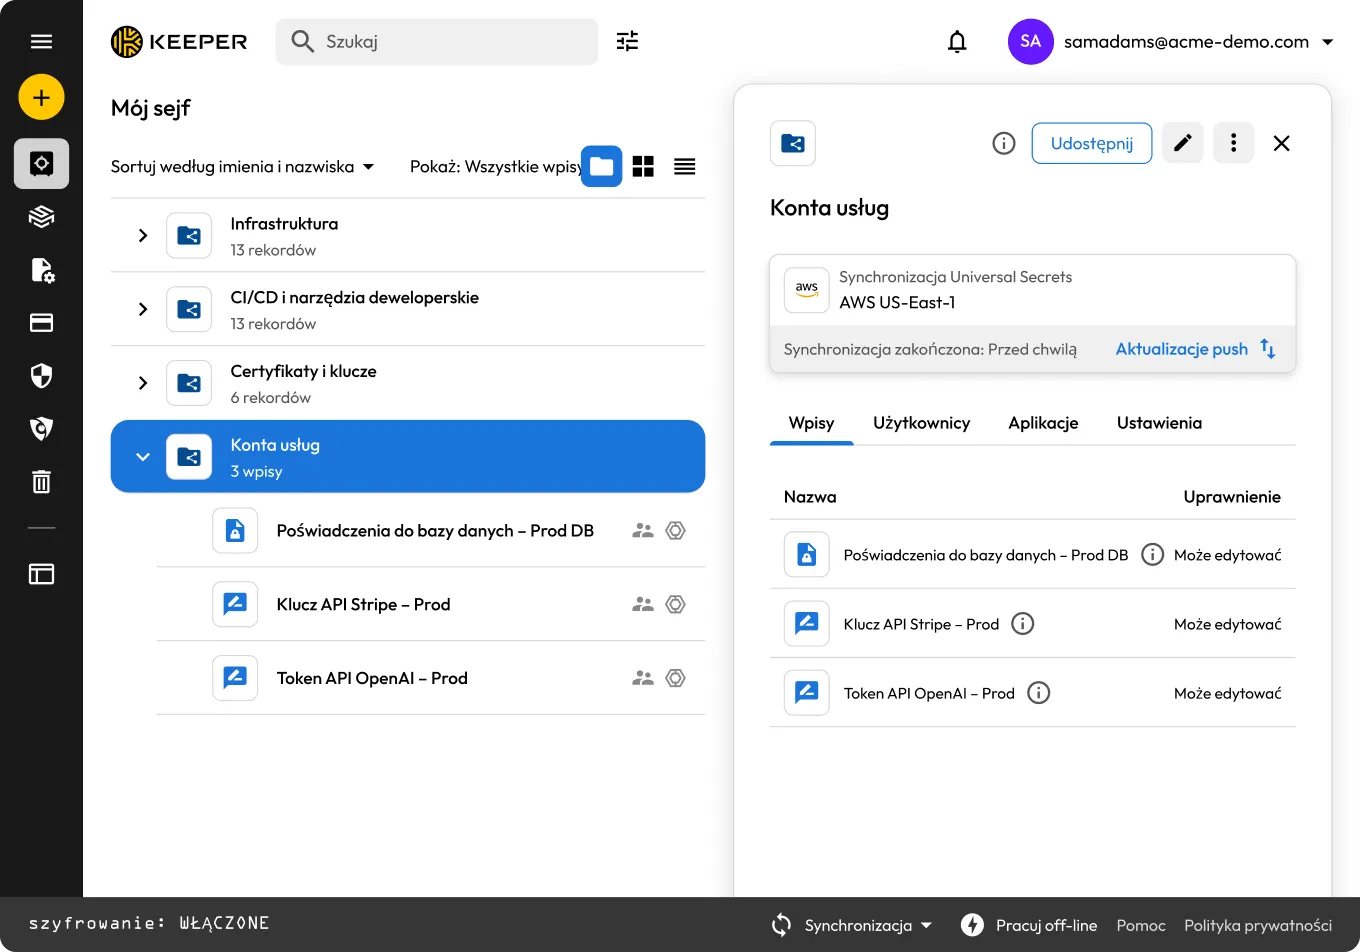
Synchronizacja udostępnianych tajnych dane z usługami zarządzania tajnymi danymi w chmurze za pomocą Universal Secrets Sync
Universal Secrets Sync (USS) automatycznie przesyła tajne dane z sejfu Keeper do usług AWS Secrets Manager, Azure Key Vault i Google Cloud Secret Manager — dzięki czemu Keeper staje się pojedynczym źródłem prawdziwych informacji dla wszystkich danych tajnych w chmurze. Gdy w Keeper tworzony lub aktualizowany jest rekord, każdy połączony dostawca w chmurze automatycznie otrzymuje zmianę, co eliminuje rozprzestrzenianie się tajnych danych oraz ręczne kopiowanie i wklejanie prowadzące do nieaktualnych danych uwierzytelniających i incydentów bezpieczeństwa. Bramka Keeper Gateway obsługuje wszystkie operacje synchronizacji lokalnie, deszyfrując i zapisując dane tajne bezpośrednio u dostawcy chmury, dzięki czemu tekst jawny nigdy nie trafia do infrastruktury firmy Keeper. Administratorzy mogą synchronizować wiele folderów, przypisywać tożsamość synchronizacji (ang. Sync Identity) o minimalnych uprawnieniach dla każdego dostawcy oraz korzystać z trybu próbnego (dry-run), aby wyświetlić podgląd zmian przed ich zatwierdzeniem, przy czym każda operacja jest rejestrowana w dzienniku audytu Keeper i prezentowana za pośrednictwem modułu zaawansowanego raportowania i ostrzeżeń (ARAM) Keeper.
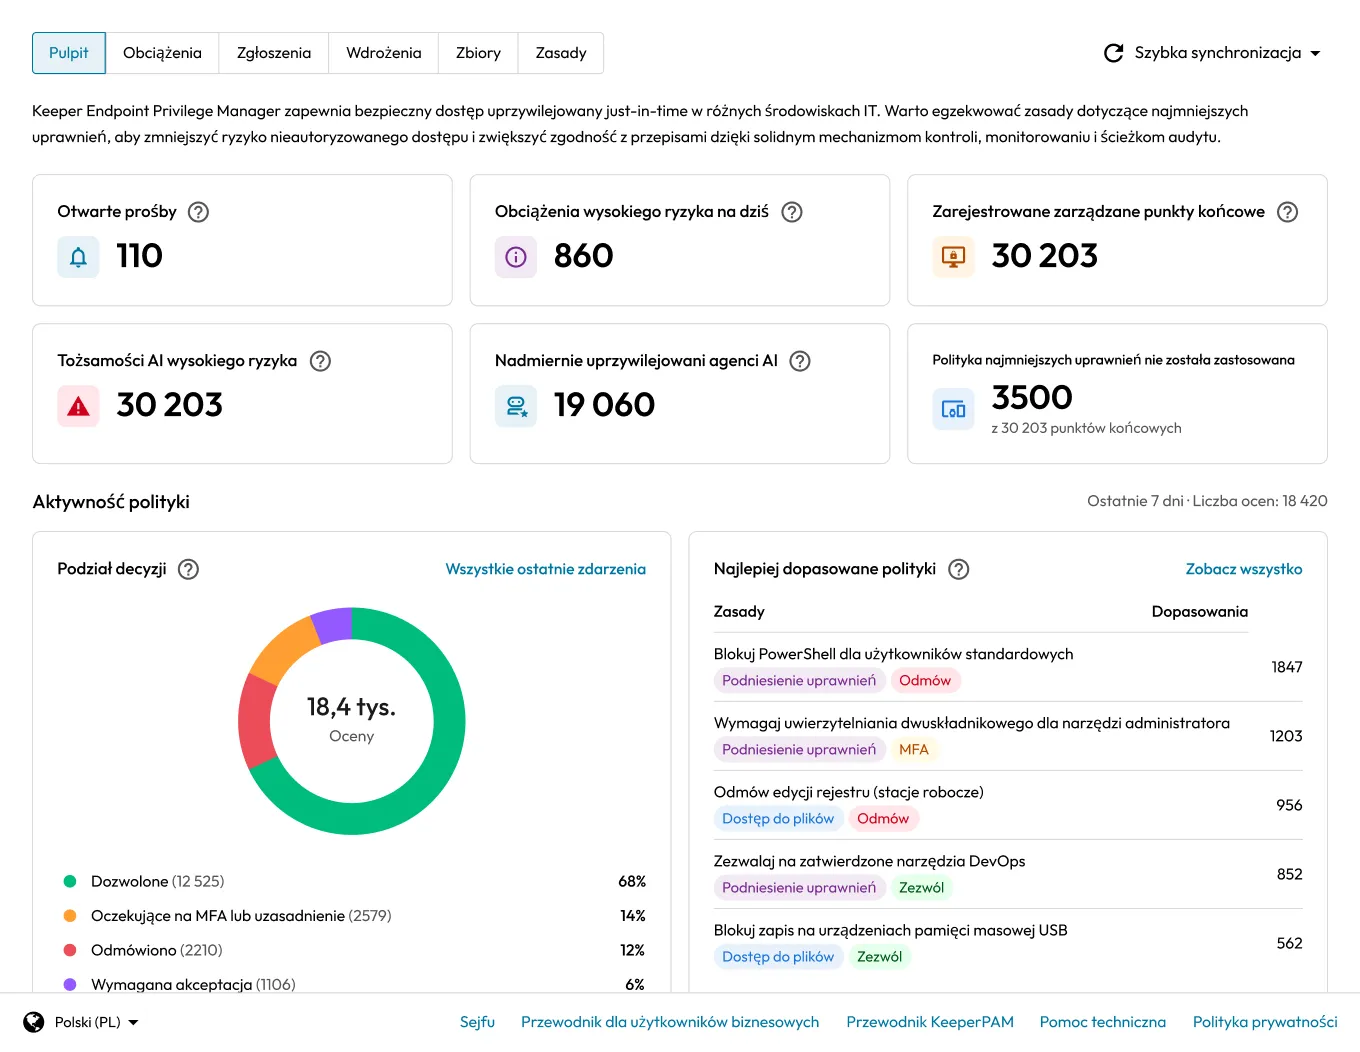
Zarządzanie agentowym AI w Menedżerze Uprawnień Punktów Końcowych
Zasady agentycznej AI firmy Keeper dają zespołom ds. bezpieczeństwa kontrolę nad tym, które agenty AI mogą działać na zarządzanych punktach końcowych, w tym nad asystentami programistycznymi, takimi jak GitHub Copilot, Cursor i Claude Code, a także nad agentami skonteneryzowanymi i nieznanymi procesami przypominającymi agenty. Agenty są rozpoznawane na podstawie sygnatury lub przez mechanizm heurystycznej analizy zachowania, który ocenia nieznane procesy pod kątem stopnia ich podobieństwa do agenta AI, co umożliwia kontrolę opartą na poziomie pewności zarówno nad znaną, jak i nierozpoznaną aktywnością. Administratorzy mogą automatycznie zezwalać na dozwolone agenty, całkowicie blokować niedozwolone lub wymagać zatwierdzenia, MFA i uzasadnienia przed wykonaniem działania przez dowolnego agenta. Każdy wynik jest rejestrowany w celu zapewnienia pełnej audytowalności na zarządzanych punktach końcowych.
KeeperDB dodaje obsługę NoSQL, przepływy pracy z wieloma połączeniami oraz silniejsze uwierzytelnianie
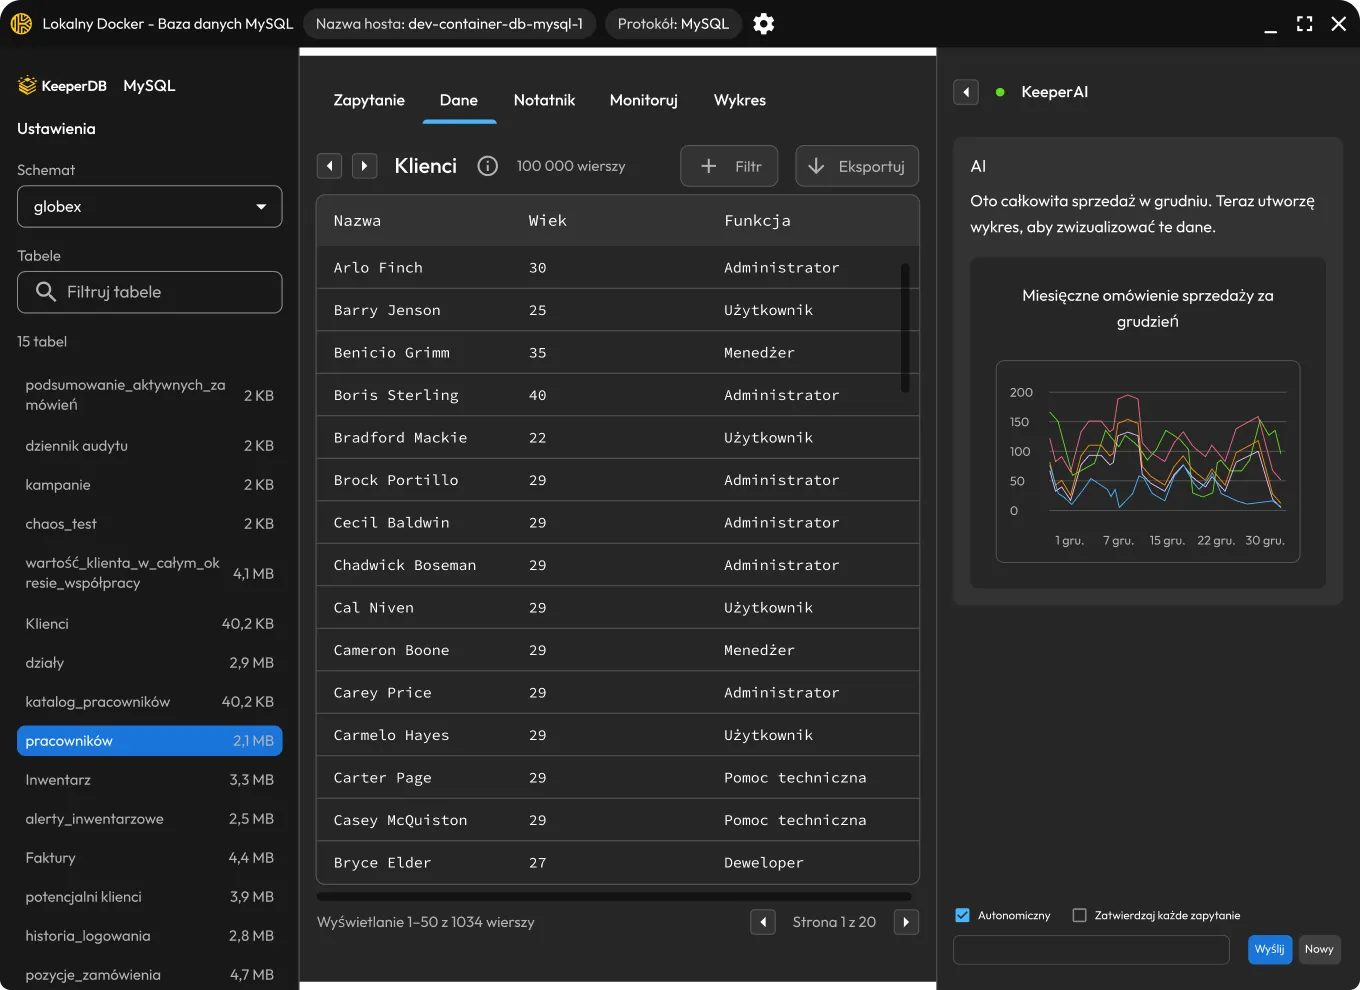
KeeperDB łączy się teraz z MongoDB i Amazon DynamoDB, rozszerzając zakres narzędzia o bazy danych NoSQL obok dotychczasowej obsługi SQL, z natywnym środowiskiem zapytań dla każdej z nich (składnia powłoki MongoDB, DynamoDB PartiQL). Użytkownicy mogą teraz otwierać wiele połączeń z bazami danych naraz w różnych silnikach, każde w osobnej karcie, oraz jednocześnie uruchamiać zapytanie w trybie rozgłaszania do kilku połączeń z tym samym silnikiem, aby porównać wyniki. SQL Server i Azure SQL obsługują teraz logowanie za pomocą Microsoft Entra ID przy użyciu delegowanych tokenów użytkownika jako alternatywę dla statycznych danych uwierzytelniających. Połączenia z bazami Oracle i SQL Server są również bardziej odporne dzięki lepszemu wykrywaniu zerwanych sesji i odzyskiwaniu po ich utracie, a nowy przycisk Testuj połączenie umożliwia użytkownikom weryfikację danych uwierzytelniających przed otwarciem sesji.
Narzędzie Keeper Commander jest teraz dostępne jako umiejętność ClawHub
Keeper Commander jest dostępny jako możliwa do zainstalowania umiejętność na platformie ClawHub, wprowadzając pełen zakres przepływów pracy Keeper CLI do środowisk agentów OpenClaw. Umiejętność ta obejmuje konfigurację wstępną i konfigurację profilu, wyszukiwanie w sejfie i konsoli administratora, pobieranie tajnych danych oraz wstrzykiwanie na poziomie pól, a także tworzenie i aktualizację rekordów. Umiejętność ta ma również wbudowane zabezpieczenia, które sprawiają, że tajne dane nie trafiają do czatu, na dysk ani do historii wersji. Do pracy interaktywnej wymagana jest dedykowana sesja tmux umożliwiająca zachowanie stanu uwierzytelniania między poleceniami. Inżynierowie i zespoły DevOps mogą zainstalować je za pomocą jednego polecenia za pośrednictwem interfejsu wiersza poleceń OpenClaw CLI i natychmiast rozpocząć uruchamianie przepływów pracy Keeper.
Hierarchiczne udostępnianie rekordów pojawia się wraz z zagnieżdżonymi folderami udostępnionymi
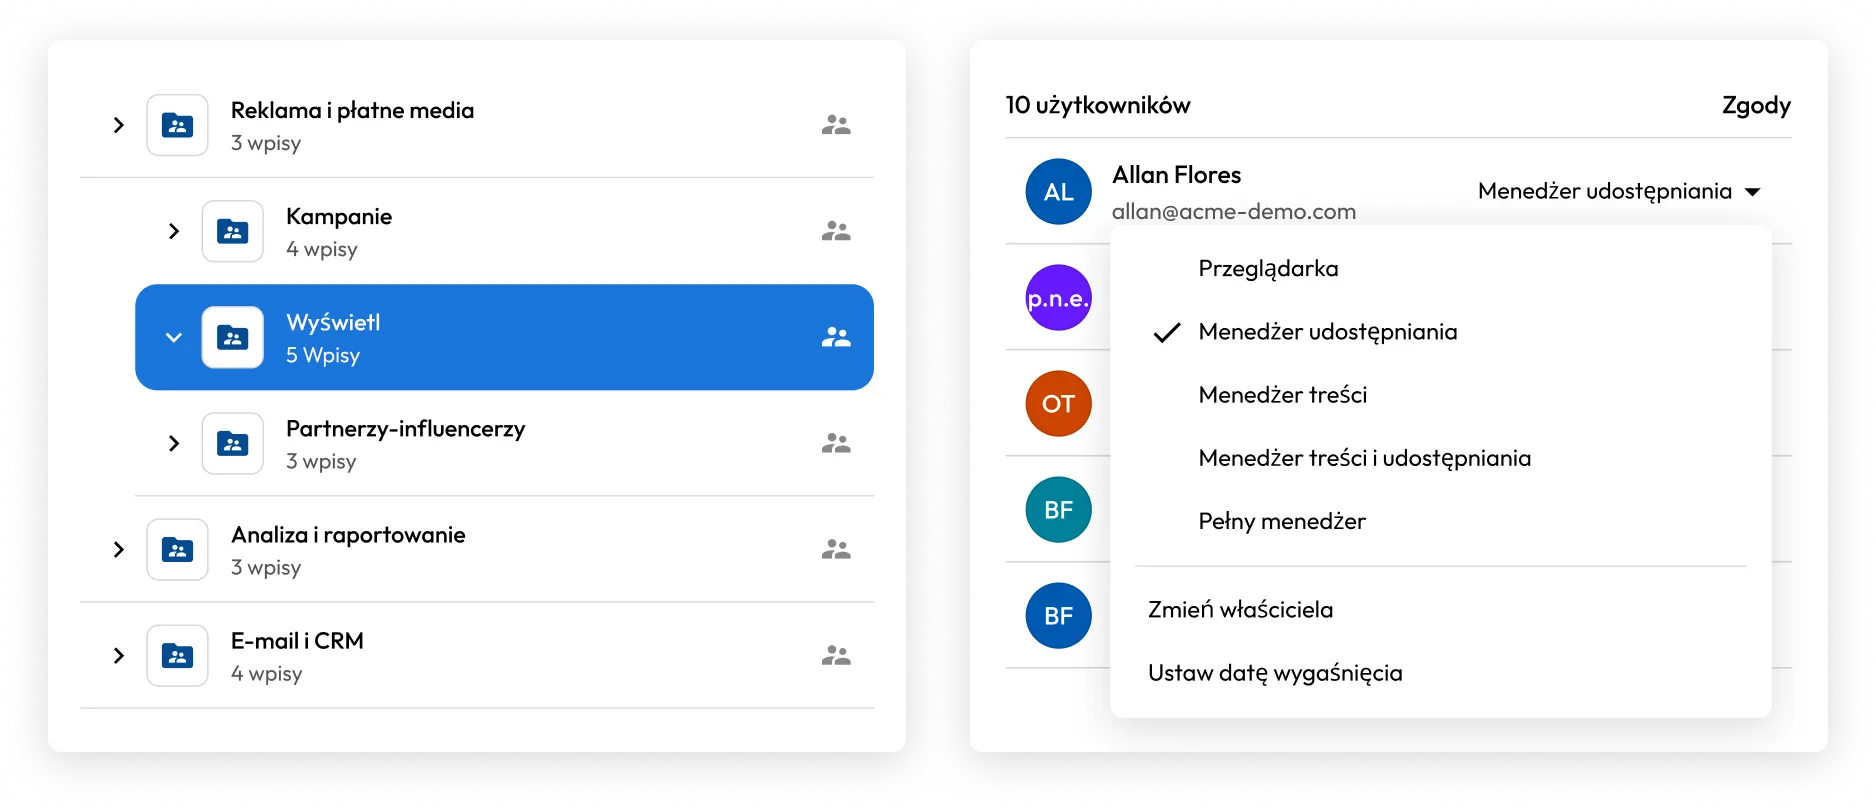
Firma Keeper wprowadziła zagnieżdżone foldery udostępnione — przebudowany model uprawnień do skarbca, który zapewnia zespołom bardziej elastyczny i skalowalny sposób organizowania oraz udostępniania poufnych wpisów. Foldery mogą mieć strukturę o głębokości do pięciu poziomów z niezależnymi konfiguracjami udostępniania na każdym poziomie. Uprawnienia oparte na rolach mogą być stosowane poprzez dziedziczenie, bezpośrednie przypisanie do folderu lub bezpośrednie przypisanie do rekordu, przy czym najbardziej szczegółowe przypisanie zawsze ma pierwszeństwo. Pięć typów uprawnień — od Viewer po Full Manager — zapewnia administratorom precyzyjną kontrolę nad tym, kto może przeglądać, edytować, udostępniać i zarządzać zawartością, z obsługą zbiorczych zmian uprawnień, wygasania dostępu i natychmiastowego cofania dostępu. Klasyczny system folderów jest nadal w pełni obsługiwany bez wymuszonej migracji, a oba systemy mogą działać równolegle w okresie przejściowym. Funkcja zagnieżdżonych folderów udostępnionych jest obecnie dostępna wyłącznie na zaproszenie — skontaktuj się z przedstawicielem Keeper lub odwiedź stronę keepersecurity.com/contact, aby poprosić o dostęp.
Commander Terraform wprowadza infrastrukturę KeeperPAM jako kod
Moduł Terraform firmy Keeper dla Commander umożliwia zespołom definiowanie i wdrażanie środowisk uprzywilejowanego dostępu całkowicie jako kod, od konfiguracji PAM i powiązań z bramką Gateway po docelowe maszyny, użytkowników, bazy danych, katalogi i zdalne przeglądarki. Nowy zasób commander_pam_configuration obejmuje możliwości platformy KeeperPAM, w tym połączenia, tunelowanie, rotację, zdalną izolację przeglądarki i nagrywanie sesji, podczas gdy nowe zasoby dla wszystkich klasycznych typów rekordów PAM wprowadzają uprawnienia udostępniania dla poszczególnych użytkowników bezpośrednio do narzędzia Terraform. W tej wersji dodano także zarządzanie aplikacjami Keeper Secrets Manager jako kod oraz rozszerzono zarządzanie folderami o obsługę zagnieżdżonych folderów udostępnionych i prywatnych folderów nieudostępnionych.
KeeperPAM automatyzuje rotację danych uwierzytelniających usług Windows i zaplanowanych zadań
Rotacja haseł KeeperPAM automatycznie zarządza poświadczeniami logowania dla usług Windows, zaplanowanych zadań i pul IIS, zapewniając, że po rotacji rekordu PAM User bramka Keeper Gateway aktualizuje i ponownie uruchamia wszystkie powiązane usługi na każdej połączonej maszynie w ramach jednej operacji. Pojedynczy rekord użytkownika PAM można zmapować na dowolną liczbę rekordów maszyn PAM, co pozwala w praktyczny sposób propagować zmianę danych uwierzytelniających w całej flocie serwerów Windows bez konieczności ręcznej interwencji. Powiązania usług można konfigurować bezpośrednio z poziomu sejfu Keeper Vault, wykrywać automatycznie za pomocą zadania Discovery lub zarządzać nimi za pośrednictwem interfejsu CLI Commander przy użyciu poleceń pam action service, co zapewnia zespołom elastyczne ścieżki konfiguracji i zarządzania. Gdy rotacja zostanie uruchomiona, aktywnie działające usługi są automatycznie uruchamiane ponownie z nowymi danymi uwierzytelniającymi, natomiast zatrzymane usługi pozostają zatrzymane do momentu ich ręcznego uruchomienia.
KeeperPAM integruje się z Wiz w celu usuwania luk w zabezpieczeniach chmury w zamkniętej pętli
KeeperPAM integruje się z Wiz CNAPP, tworząc bezpośrednią, zautomatyzowaną ścieżkę od wykrycia problemu z bezpieczeństwem w chmurze do jego usunięcia i eliminując potrzebę ręcznego śledzenia oraz koordynacji między narzędziami. Gdy Wiz zidentyfikuje narażoną tożsamość lub zasób, zostaje natychmiast wdrożony do Keeper. Administratorzy mogą rozwiązywać wykryte problemy za pomocą dostępu w trybie just-in-time, rotacji danych uwierzytelniających lub ochrony dostępu uprzywilejowanego dla maszyn, baz danych i użytkowników bezpośrednio z panelu nawigacyjnego Keeper Cloud Security. Wiz otrzymuje automatyczne powiadomienie o statusie działań naprawczych, gdy ustalenia przechodzą ze stanu otwartego przez w toku do rozwiązanego, a każde działanie jest rejestrowane z pełną ścieżką audytu w celu wsparcia zgodności. Integracja istotnie skraca średni czas naprawy, zmniejszając okno czasowe między wykryciem a podjęciem działań, zanim luka w zabezpieczeniach zostanie wykorzystana.
Widoczność tożsamości nieosobowych w konsoli administratora
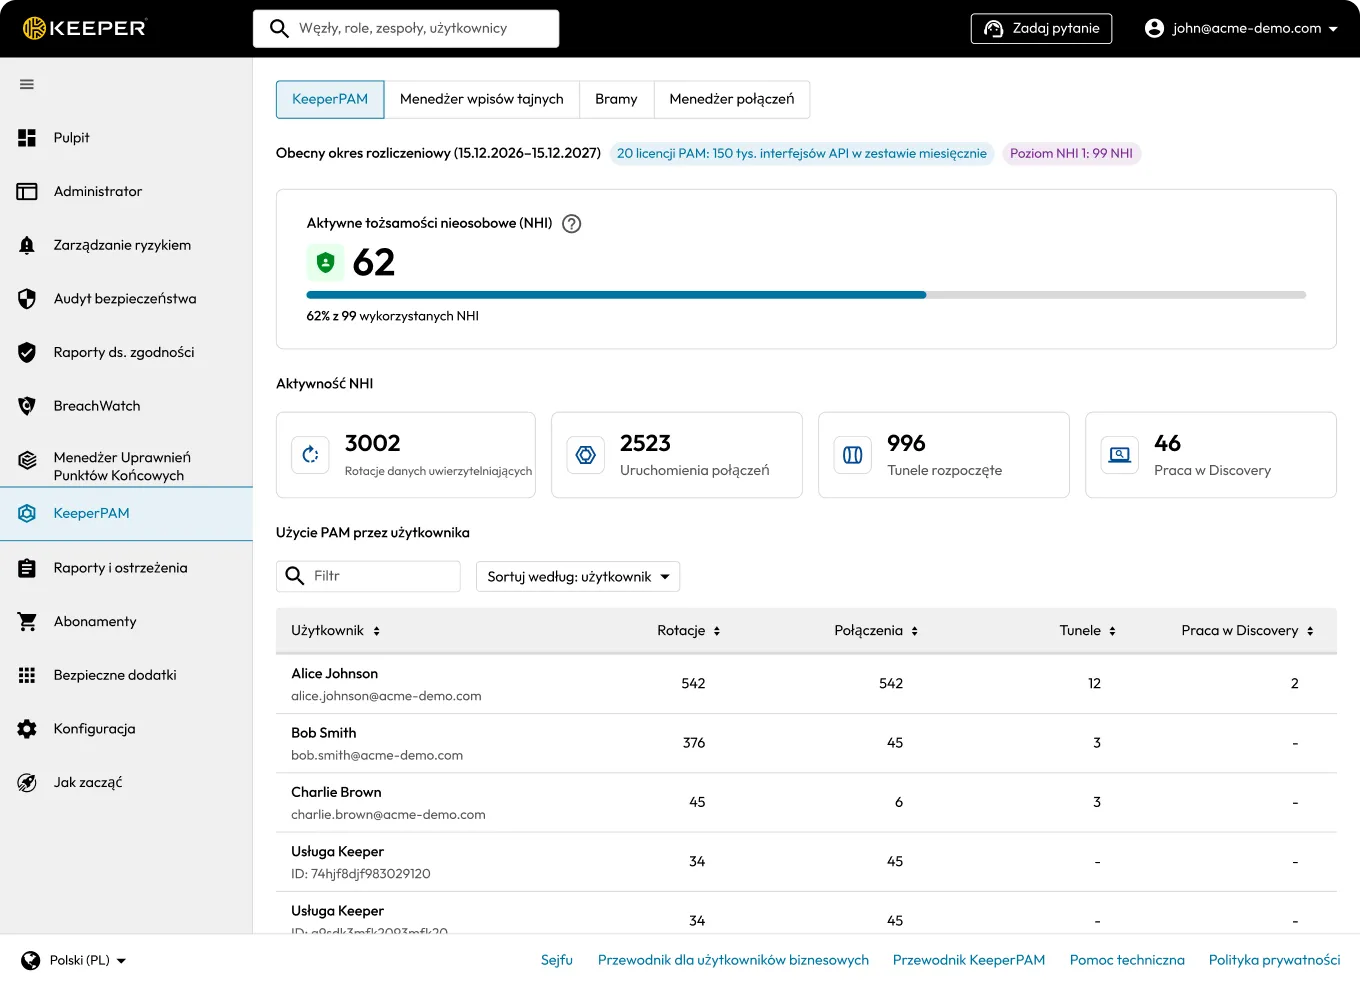
Konsola administracyjna stanowi znaczący krok naprzód w zarządzaniu tożsamościami nieosobowymi (NHI), zapewniając administratorom dedykowaną kartę KeeperPAM, która łączy Secrets Manager, Gateways i Connection Manager w jednym miejscu. Nowy scentralizowany panel PAM wyświetla przeglądy poziomów NHI, alerty o zbliżaniu się do limitu i jego przekroczeniu oraz użycie PAM przez użytkownika. Zaktualizowany pulpit nawigacyjny Secrets Manager dodaje wskaźniki poziomu i śledzenie cyklu użytkowania. Karta Subskrypcje zawiera teraz rozszerzone szczegóły uprawnień PAM, w tym liczbę zarządzanych i dostępnych licencji, aktywne wykorzystanie NHI w odniesieniu do progów poziomów oraz bezpośredni link w konsoli umożliwiający przejście na wyższy poziom, zapewniając administratorom pełny wgląd w zakres korzystania z KeeperPAM bez opuszczania konsoli.
Vault Connection Dock i konfiguracje PAM jako natywne rekordy sejfu
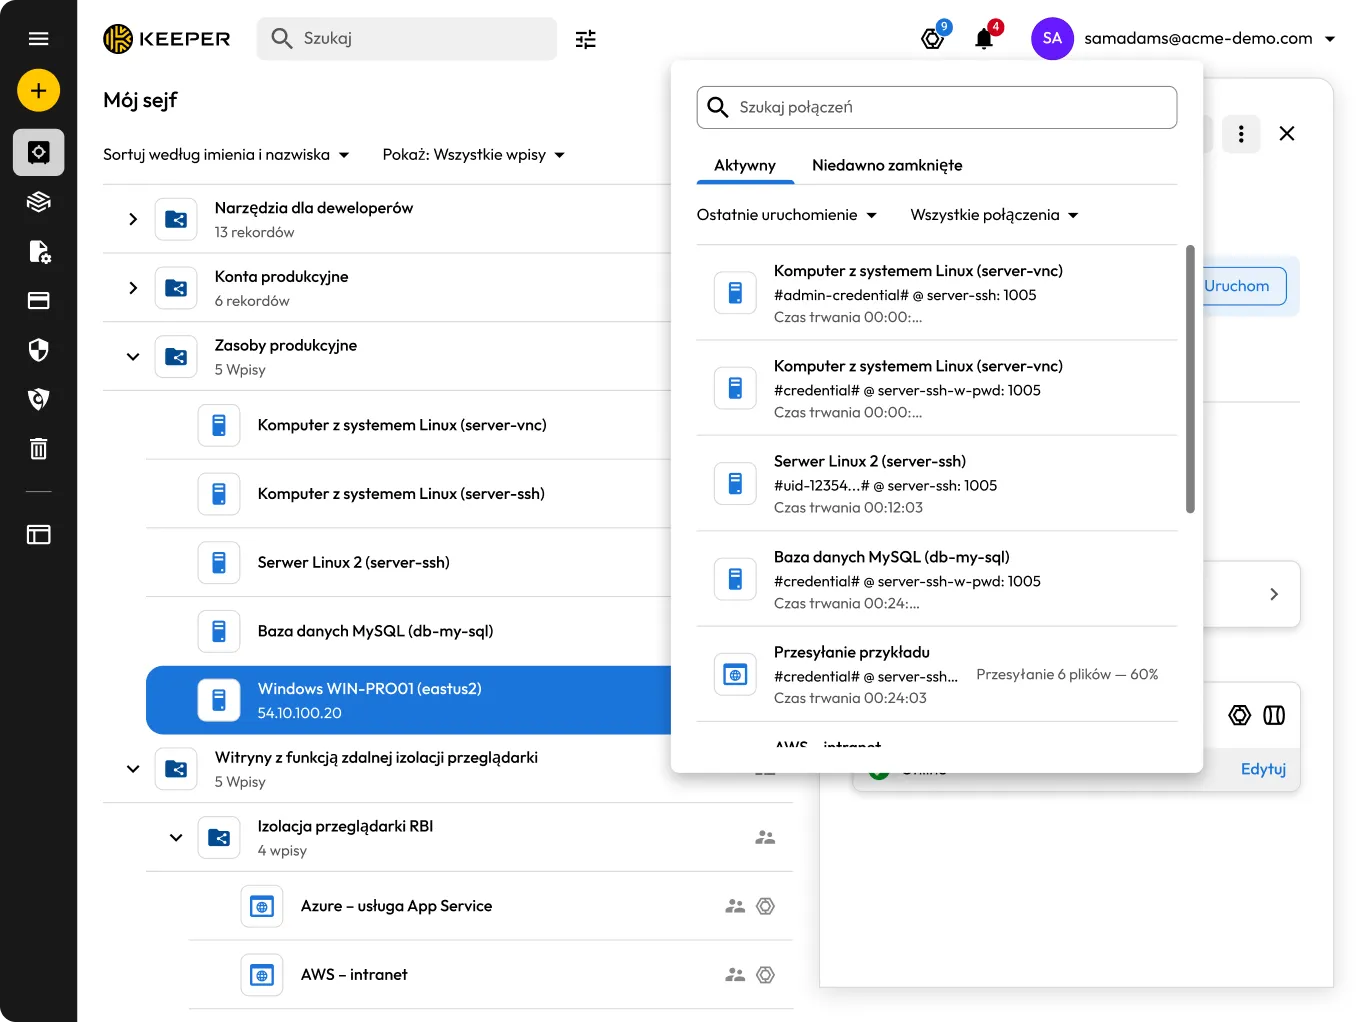
Wprowadziliśmy Connection Dock, nowy panel w prawym górnym rogu sejfu Keeper Vault, który zapewnia użytkownikom scentralizowany widok wszystkich aktywnych i niedawno zamkniętych sesji PAM. Z poziomu doku użytkownicy mogą monitorować stan połączenia, ponownie uruchamiać niedawno zamknięte sesje, zamykać aktywne sesje i uzyskiwać dostęp do szczegółów wpisów bezpośrednio z dziennika sesji, co ułatwia przełączanie się między sesjami uprzywilejowanymi lub ich wznawianie bez opuszczania sejfu. Konfiguracje PAM są teraz dostępne również jako natywne wpisy w sejfie na ekranie Mój sejf, co włącza je w te same procesy udostępniania, organizacji i zarządzania, które są stosowane w przypadku standardowych wpisów, oraz eliminuje potrzebę zarządzania nimi oddzielnie. W tej wersji dodano również kryptografię odporną na ataki kwantowe dla warstwy transmisji oraz nowe zdarzenia audytowe ARAM dotyczące ujawniania zamaskowanych pól.
Scentralizowane zarządzanie tożsamością dla Keeper, oparte na rozwiązaniu SailPoint (oczekuje na wydanie)
Keeper integruje się z SailPoint Identity Security Cloud, zapewniając organizacjom scentralizowany nadzór nad dostępem do sejfu Keeper bezpośrednio z poziomu SailPoint. Dzięki dodatkowi Keeper Security SailPoint SaaS Connector administratorzy mogą agregować konta i uprawnienia, aprowizować nowe sejfy Keeper oraz przypisywać role, zespoły, foldery i wpisy — a wszystko to bez opuszczania SailPoint. Zamiast oddzielnie zarządzać dostępem do magazynu, zespoły ds. bezpieczeństwa mogą zarządzać rozwiązaniem Keeper wraz ze wszystkimi innymi systemami korporacyjnymi, zapewniając użytkownikom dokładnie odpowiednie uprawnienia we właściwym czasie. Dostęp jest automatycznie synchronizowany, gdy użytkownicy dołączają, zmieniają role lub odchodzą, co zmniejsza ryzyko powstawania osieroconych kont i nadmiernie uprzywilejowanych użytkowników. W całym tym procesie konektor komunikuje się za pośrednictwem Keeper Commander Service Mode, w pełni zachowując model szyfrowania zero-knowledge organizacji.
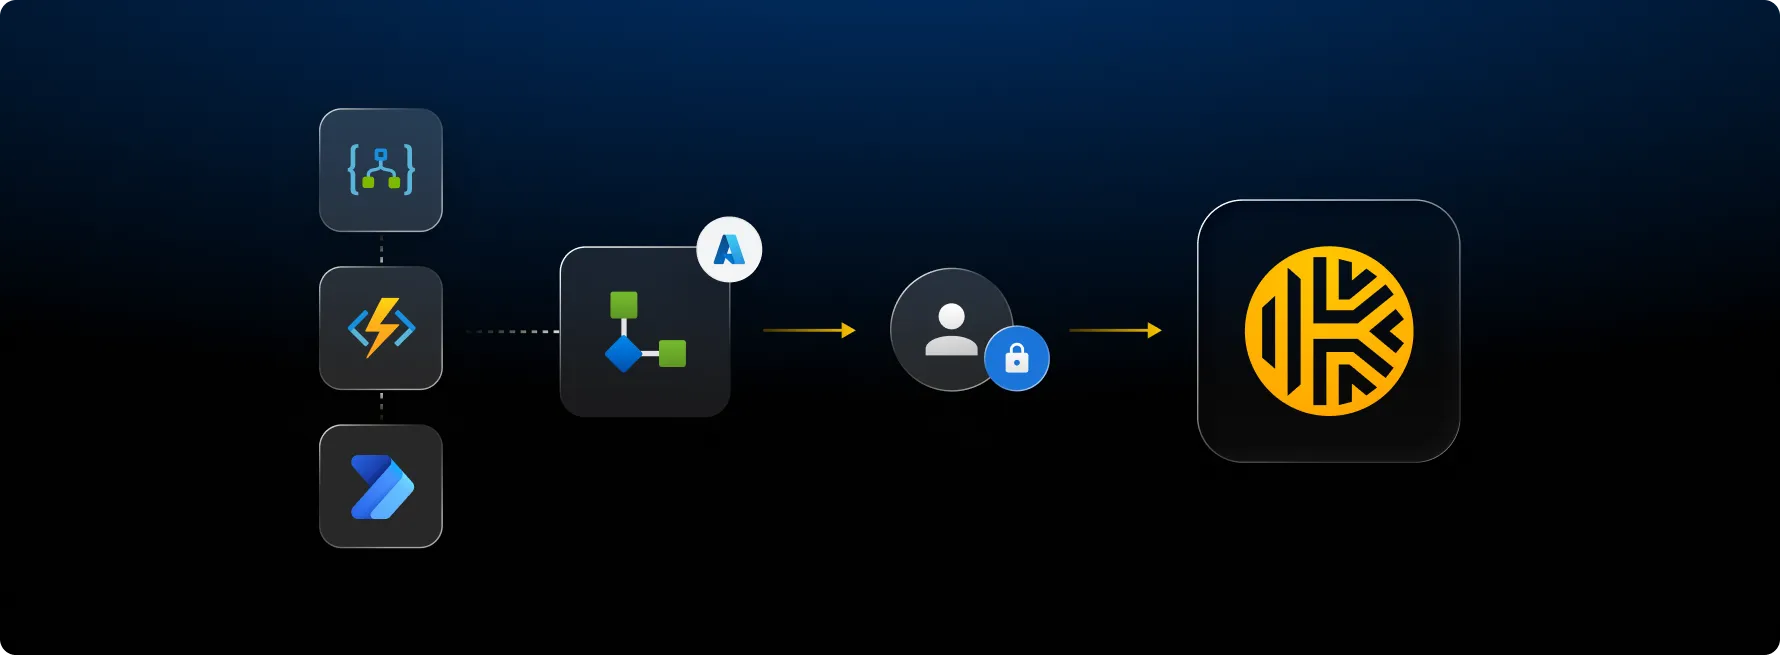
Keeper Secrets Manager dostępny jako certyfikowany łącznik Azure Logic Apps
Z przyjemnością informujemy, że rozwiązanie Keeper Secrets Manager (KSM) jest obecnie dostępne jako certyfikowany łącznik na platformie marketplace Microsoft Power Platform, zapewniając bezproblemowe zarządzanie tajnymi danymi w przepływach pracy Azure Logic Apps i Power Automate. Zespoły mogą teraz pobierać, tworzyć, aktualizować i rotować dane uwierzytelniające bezpośrednio ze swoich przepływów automatyzacji w czasie wykonywania, przy czym wszystkie tajne dane są chronione przez architekturę zero-knowledge Keeper, odszyfrowywane lokalnie w środowisku Azure i nigdy nie przechodzą przez serwery Keeper. Konfiguracja zajmuje zaledwie kilka minut dzięki szablonowi ARM uruchamianemu jednym kliknięciem, który automatycznie aprowizuje wszystkie wymagane zasoby Azure, a dynamiczne listy rozwijane do wyboru tajnych danych i folderów są wbudowane bezpośrednio w projektancie Logic App. Typowe wzorce automatyzacji, w tym zaplanowana rotacja haseł, aprowizacja danych uwierzytelniających pracowników, synchronizacja tajnych danych GitHub oraz audyt zgodności sejfu, są gotowe do wdrożenia bez dodatkowej konfiguracji, integrując Keeper bezpośrednio z przepływami pracy, z których Państwa zespół już korzysta.
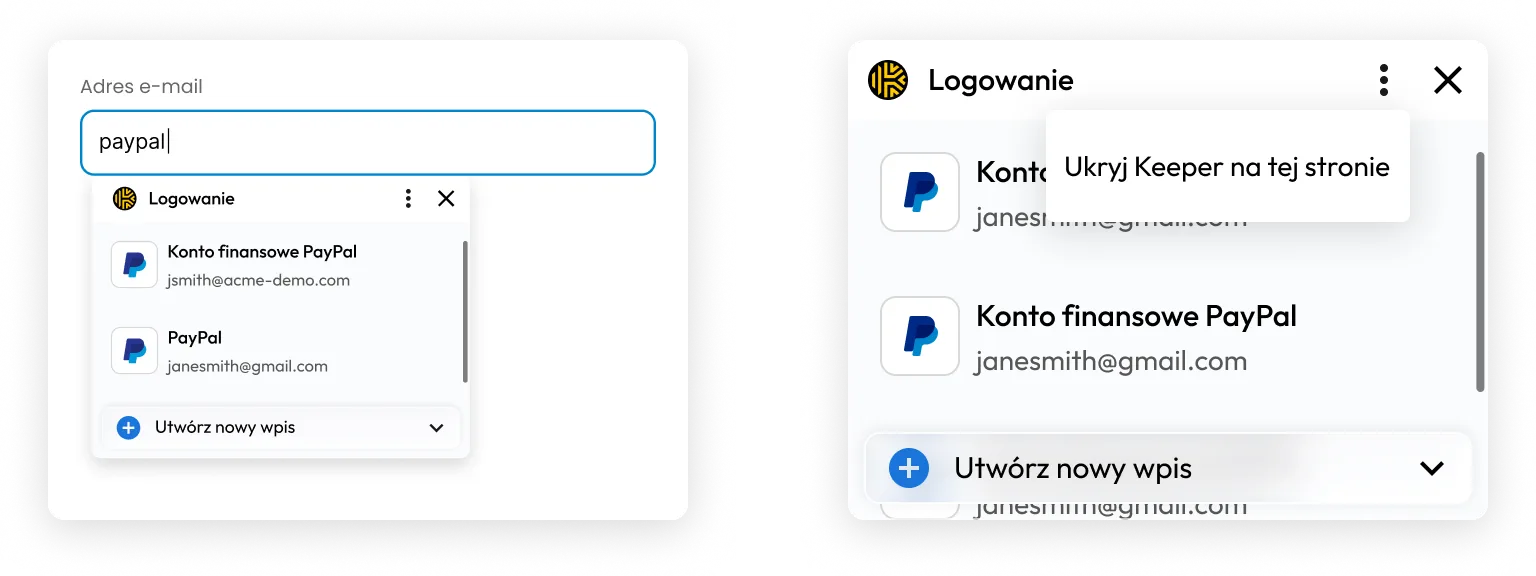
Rozszerzenie przeglądarki wchodzi na wyższy poziom dzięki inteligentniejszemu automatycznemu wypełnianiu i szczegółowej kontroli witryn
Najnowsza wersja rozszerzenia przeglądarki Keeper oferuje całkowicie przeprojektowane automatyczne wypełnianie oraz nowy sposób wstrzymywania działania Keeper na dowolnej stronie. Sugestie automatycznego uzupełniania pojawiają się teraz bezpośrednio pod polami formularza po kliknięciu ich lub przejściu do nich za pomocą klawisza Tab — bez konieczności szukania w wyskakujących okienkach. Sugestie są filtrowane w czasie rzeczywistym podczas wpisywania tekstu, a wiele zapisanych loginów pojawia się na przewijanej liście posortowanej według ulubionych i ostatniego użycia. Ponadto nowa funkcja Hide Keeper pozwala Państwu wyciszyć autouzupełnianie oraz ikonę Keeper na dowolnej stronie za pomocą jednego kliknięcia, z możliwością łatwego przywrócenia z poziomu paska narzędzi lub menu Ustawienia. Wprowadziliśmy również wykrywanie na poziomie pól w celu dokładniejszego autouzupełniania, dostępne jako funkcja opcjonalna, podczas gdy nadal je udoskonalamy. Przejdź do Ustawienia > Narzędzie KeeperFill i włącz opcję „Włącz nowy monit autouzupełniania”, aby ją wypróbować.
Różne ulepszenia interfejsu Commander CLI
Narzędzie Keeper Commander jest nieustannie udoskonalane. Oto niektóre z naszych najnowszych poleceń:
- pam project cyberark-import — zautomatyzowana migracja sejfów, kont, platform i zasad z CyberArk
- import –format bitwarden — import kolekcji Bitwarden z automatycznym mapowaniem folderów
- pam connection edit / pam import — obsługa ponad 10 baz danych: MariaDB, Oracle, MongoDB, Redis, Elasticsearch, ClickHouse, DynamoDB i innych
- pam connection ai — KeeperAI dla zasobów PAM
- pam rbi edit — kontrola trwałości sesji, zasad dotyczących plików i ustawień dźwięku dla RBI
- nsf — funkcja Nested Shared Folders i uprawnienia są teraz obsługiwane
- pamGitHubConfiguration — PAM obsługuje teraz typy rekordów konfiguracji GitHub
- $GEN:passphrase — generowanie haseł-zwrotów
- Polecenia integracji CNAPP
Aby zapoznać się z pełną listą aktualizacji Keeper Commander, zapraszamy na stronę Informacje o wydaniu.

