
 Was gibt es Neues bei Keeper

Einführung von Workflows für KeeperPAM: Durchsetzung des Least-Privilege-Prinzips durch zeitlich begrenzte, genehmigte Zugriffsrechte Wir freuen uns, Workflows für KeeperPAM vorstellen zu dürfen – eine neue Funktion,
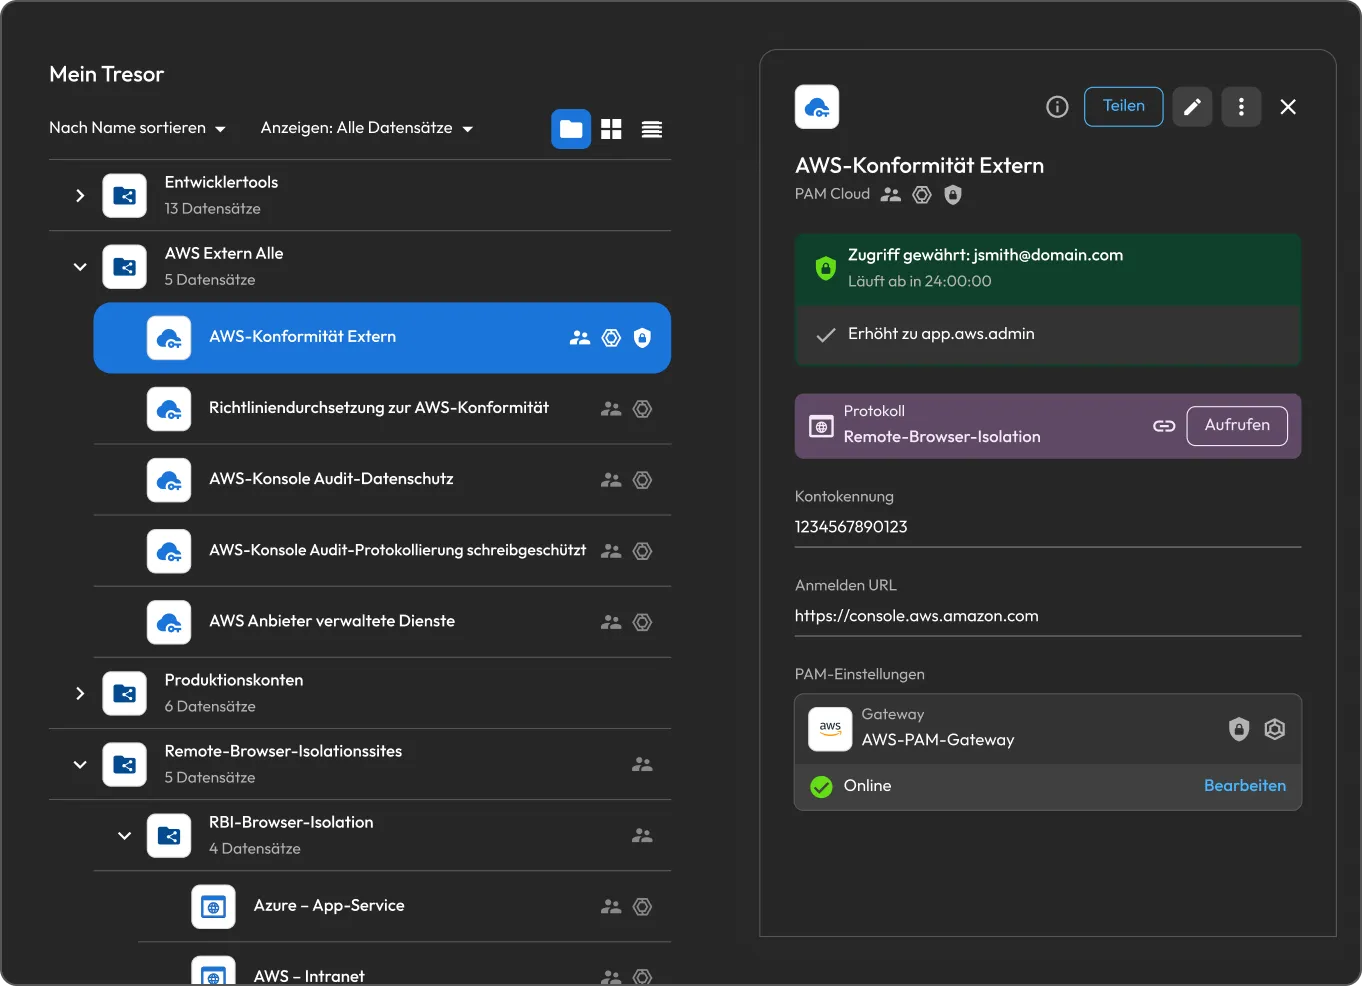
Keeper Privileged Cloud: Just-in-Time-Rechteerweiterung für Cloud-Identitätsplattformen
Seit der Einführung im Juni bietet Keeper Privileged Cloud einen Just-in-Time-Zugriff mit Zero-Standing-Privilegien für Cloud-Plattformen, Identitätsanbieter und verbundene Anwendungen, darunter AWS IAM, Microsoft Entra ID, GCP, Okta und Active Directory, umfasst. Anstatt auf gemeinsam genutzte privilegierte Zugangsdaten zurückzugreifen, wird ein temporärer erweiterter Zugriff gewährt, indem die Zugehörigkeit zur Identitätsebene oder die Rollenzuweisung eines Benutzers für einen genehmigten, zeitlich begrenzten Zeitraum geändert wird. Administratoren konfigurieren jeden PAM-Datensatz mit einer Zielgruppe oder -rolle, Genehmigungsanforderungen, Zugriffsdauer und MFA-Durchsetzung und teilen den Datensatz dann mit berechtigten Benutzern, die eine Rechteerweiterung direkt aus dem Keeper-Tresor anfordern können. Nach der Genehmigung weist KeeperPAM die temporäre Berechtigung in der Identitätsplattform zu, sodass der Benutzer die Zielressource über Remote Browser Isolation oder die standardmäßigen SSO- und CLI-Workflows öffnen kann. Beim Schließen des Zugriffsfensters hebt KeeperPAM die Rechteerweiterung automatisch auf, wodurch keine dauerhaften Berechtigungen verbleiben.
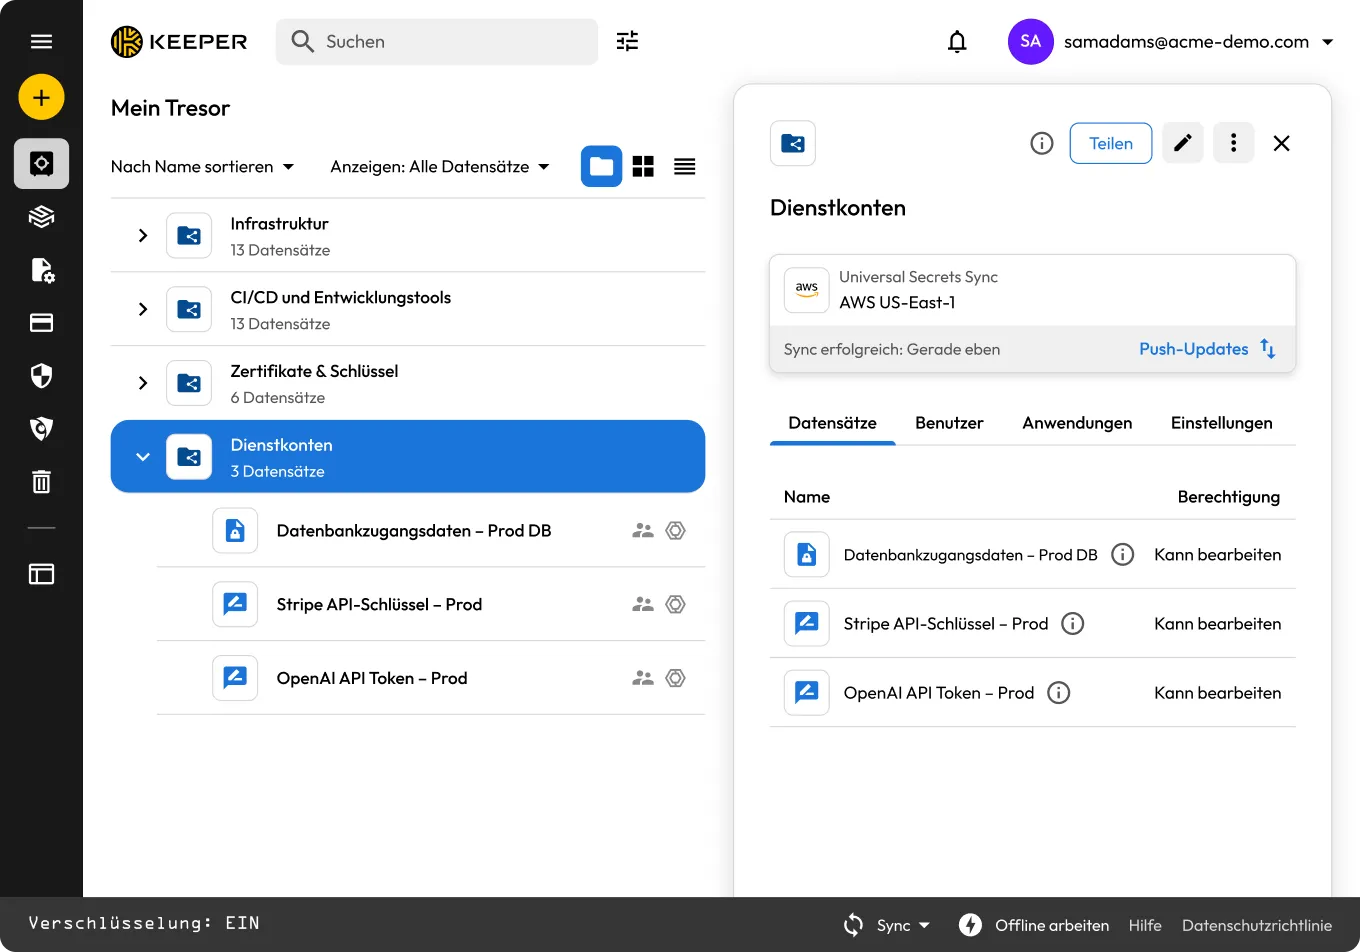
Synchronisieren Sie geteilte Geheimnisse mit Universal Secrets Sync zu Cloud-Diensten für die Geheimnisverwaltung
Universal Secrets Sync (USS) überträgt Geheimnisse automatisch aus dem Keeper-Tresor an AWS Secrets Manager, Azure Key Vault und Google Cloud Secret Manager und macht Keeper damit zur einzigen Quelle der Wahrheit für alle Cloud-Geheimnisse. Beim Erstellen oder Aktualisieren eines Datensatzes in Keeper wird die Änderung automatisch an alle verbundenen Cloud-Anbieter weitergeleitet, wodurch die unkontrollierte Geheimnisverbreitung und das manuelle Kopieren und Einfügen vermieden werden, was sonst zu veralteten Zugangsdaten und Sicherheitsvorfällen führen würde. Das Keeper Gateway führt alle Synchronisierungsvorgänge lokal durch, entschlüsselt Geheimnisse und schreibt sie direkt an den Cloud-Anbieter, sodass Klartext niemals mit der Infrastruktur von Keeper in Berührung kommt. Admins können über mehrere Ordner hinweg synchronisieren, pro Anbieter eine Sync-Identität mit Least-Privilege-Zugriff zuweisen und im Testmodus eine Vorschau der Änderungen anzeigen, bevor diese übernommen werden. Dabei wird jeder Vorgang im Audit-Protokoll von Keeper erfasst und über das Modul für erweiterte Berichte und Warnungen (ARAM) von Keeper angezeigt.
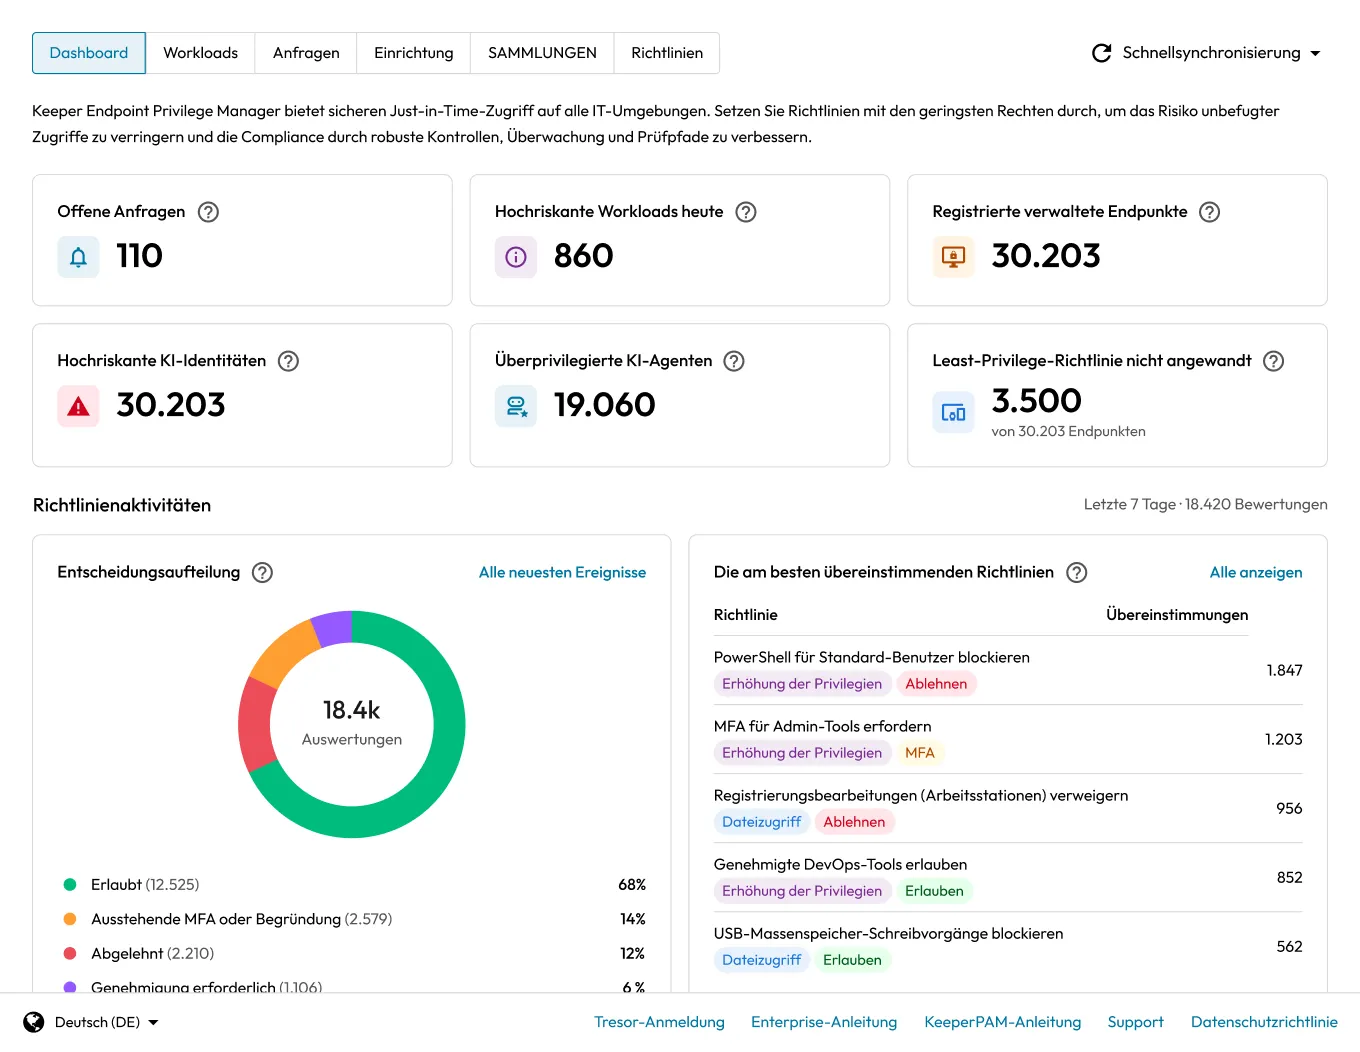
Governance für agentische KI mit Endpoint Privilege Manager
Die agentische KI-Richtlinie von Keeper gibt Sicherheitsteams die Kontrolle darüber, welche KI-Agenten auf verwalteten Endpunkten ausgeführt werden dürfen, darunter Programmierassistenten wie GitHub Copilot, Cursor und Claude Code sowie containerisierte Agenten und unbekannte agentenähnliche Prozesse. Agenten werden anhand ihrer Signatur oder durch eine verhaltensbasierte Heuristik-Engine erkannt, die unbekannte Prozesse danach bewertet, wie stark sie einem KI-Agenten ähneln, wodurch vertrauensbasierte Kontrollen sowohl über bekannte als auch über nicht erkannte Aktivitäten ermöglicht werden. Admins können sanktionierte Agenten automatisch zulassen, nicht sanktionierte direkt blockieren oder Genehmigung, MFA und eine Begründung verlangen, bevor ein Agent ausgeführt wird. Jedes Ergebnis wird für eine vollständige Nachvollziehbarkeit über die verwalteten Endpunkte hinweg protokolliert.
KeeperDB fügt NoSQL-Unterstützung, Multi-Verbindungs-Workflows und eine stärkere Authentifizierung hinzu
KeeperDB stellt jetzt Verbindungen zu MongoDB und Amazon DynamoDB her und erweitert die Abdeckung des Tools neben der bestehenden SQL-Unterstützung auf NoSQL-Datenbanken, jeweils mit einer nativen Abfrageerfahrung (MongoDB-Shell-Syntax, DynamoDB PartiQL). Benutzer können jetzt mehrere Datenbankverbindungen über verschiedene Engines hinweg gleichzeitig öffnen, jeweils in einem eigenen Tab, und eine Broadcast-Abfrage über mehrere Verbindungen derselben Engine gleichzeitig ausführen, um Ergebnisse zu vergleichen. SQL Server und Azure SQL unterstützen jetzt die Anmeldung mit Microsoft Entra ID über delegierte Benutzertoken als Alternative zu statischen Zugangsdaten. Oracle- und SQL Server-Verbindungen sind dank besserer Erkennung und Wiederherstellung bei unterbrochenen Sitzungen zudem resilienter. Außerdem können Benutzer über die neue Schaltfläche „Verbindung testen“ ihre Zugangsdaten vor dem Öffnen einer Sitzung überprüfen.
Keeper Commander jetzt als ClawHub-Skill verfügbar
Keeper Commander ist als installierbarer Skill auf ClawHub verfügbar und integriert die gesamte Bandbreite der Keeper-CLI-Workflows in OpenClaw-Agentenumgebungen. Der Skill umfasst die Einrichtung und Konfiguration von Profilen, die Suche im Tresor und im Admin-Bereich, den Abruf von Geheimnissen und die Injektion auf Feldebene sowie die Erstellung und Aktualisierung von Datensätzen. Außerdem verfügt der Skill über integrierte Schutzmechanismen, die die Offenlegung von Geheimnissen im Chat, auf der Festplatte und im Versionsverlauf verhindern. Für interaktive Arbeiten ist eine eigene tmux-Sitzung erforderlich, damit der Authentifizierungsstatus über mehrere Befehle hinweg erhalten bleibt. Ingenieure und DevOps-Teams können es mit einem einzigen Befehl über die OpenClaw-CLI installieren und sofort mit der Ausführung von Keeper-Workflows beginnen.
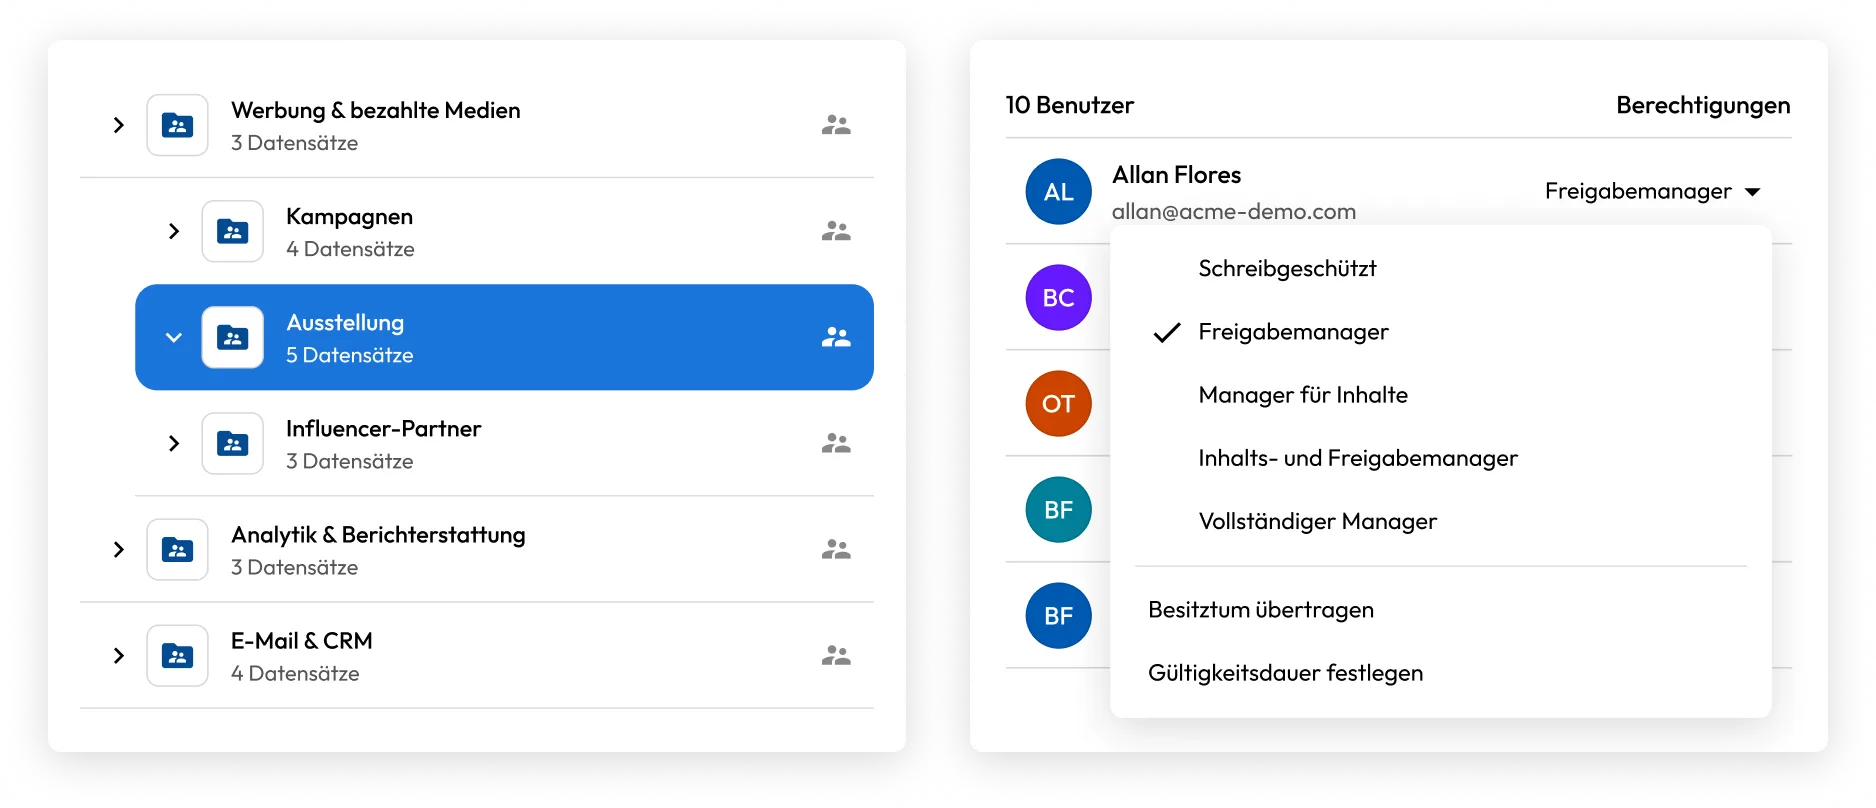
Hierarchische Freigabe von Datensätzen ist jetzt bei geteilten Unterordnern verfügbar
Keeper hat geteilte Unterordner eingeführt, ein neu gestaltetes Berechtigungsmodell für Tresore, das Teams eine flexiblere und skalierbarere Möglichkeit zur Organisation und Freigabe vertraulicher Datensätze bietet. Ordner können bis zu fünf Ebenen tief strukturiert werden, wobei auf jeder Ebene individuelle Freigabeeinstellungen möglich sind. Rollenbasierte Berechtigungen können durch Vererbung, direkte Ordnerzuweisung oder direkte Datensatzzuweisung angewendet werden, wobei die spezifischste Zuweisung immer Vorrang hat. Fünf Berechtigungstypen – von „Leser“ bis „Vollständiger Manager“ – ermöglichen Administratoren eine präzise Kontrolle darüber, wer Inhalte anzeigen, bearbeiten, teilen und verwalten darf, einschließlich der Unterstützung für Massenänderungen von Berechtigungen, das Ablaufen von Zugriffsrechten und den sofortigen Entzug von Berechtigungen. Das klassische Ordnersystem wird weiterhin vollständig und ohne erzwungene Migration unterstützt, wobei beide Systeme während des Übergangs parallel betrieben werden können. Geteilte Unterordner sind derzeit nur auf Einladung verfügbar – kontaktieren Sie Ihren Keeper-Vertreter oder besuchen Sie keepersecurity.com/contact, um Zugriff anzufordern.
Commander Terraform ermöglicht KeeperPAM Infrastructure-as-Code
Mit dem Terraform-Modul von Keeper für Commander können Teams Umgebungen mit privilegiertem Zugriff vollständig als Code definieren und bereitstellen – von PAM-Konfigurationen und Gateway-Zuordnungen bis hin zu Zielmaschinen, Benutzern, Datenbanken, Verzeichnissen und Remote-Browsern. Eine neue „commander_pam_configuration“-Ressource deckt die Funktionen von KeeperPAM ab, darunter Verbindungen, Tunneling, Passwortrotation, Remote Browser Isolation und Sitzungsaufzeichnung, während neue Ressourcen für alle klassischen PAM-Datensatztypen benutzerspezifische Freigabeberechtigungen direkt in Terraform integrieren. Diese Version fügt außerdem die Verwaltung von Keeper Secrets Manager-Anwendungen als Code hinzu und erweitert die Ordnerverwaltung um Unterstützung für geteilte Unterordner und private, nicht geteilte Ordner.
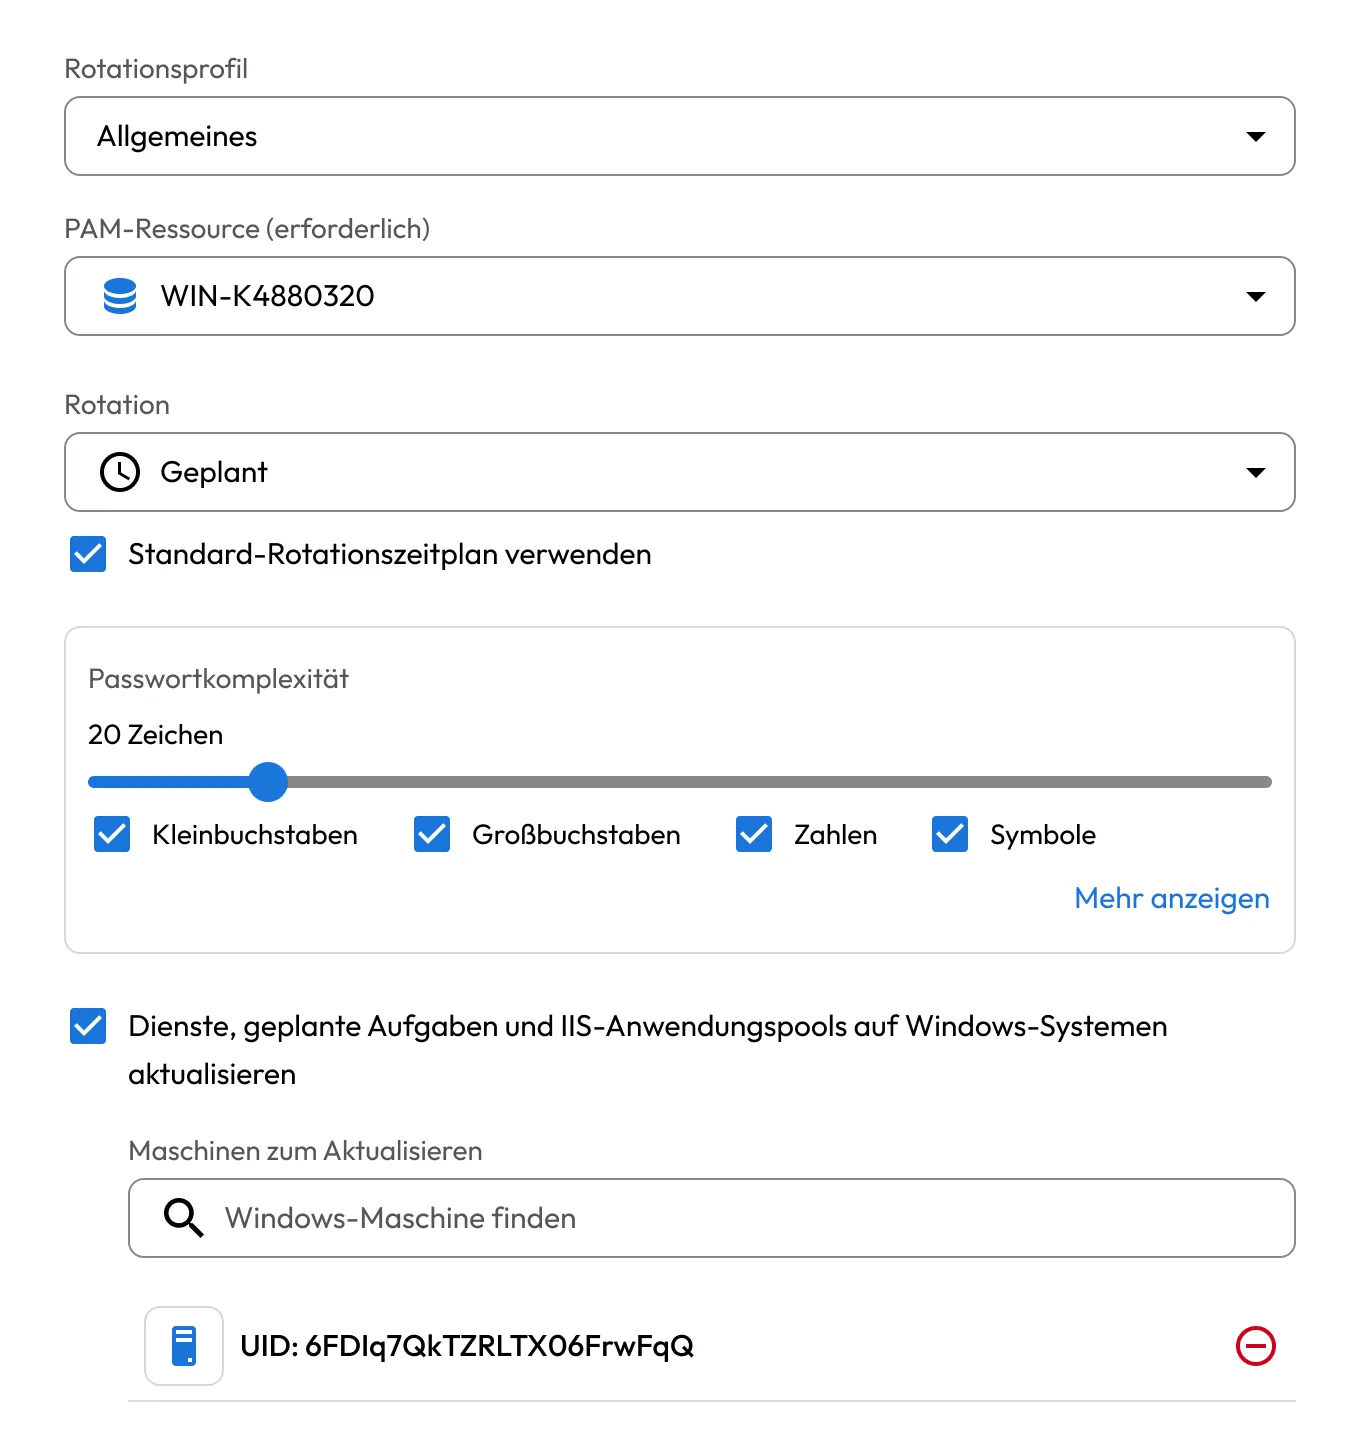
KeeperPAM automatisiert die Rotation von Zugangsdaten für Windows-Dienste und geplante Aufgaben
Die KeeperPAM-Passwortrotation verwaltet automatisch die Zugangsdaten für Windows-Dienste, geplante Aufgaben und IIS-Pools und gewährleistet, dass bei der Rotation eines PAM-Benutzerdatensatzes das Keeper Gateway alle zugehörigen Dienste auf allen verbundenen Maschinen in einem einzigen Vorgang aktualisiert und neu startet. Ein einzelner PAM-Benutzerdatensatz kann einer beliebigen Anzahl von PAM-Maschinendatensätzen zugeordnet werden, wodurch sich eine Änderung der Zugangsdaten ohne manuellen Eingriff auf eine gesamte Flotte von Windows-Servern übertragen lässt. Dienstverbindungen können direkt im Keeper-Tresor konfiguriert, automatisch über einen Discovery-Auftrag ermittelt oder über die Commander CLI mithilfe von „pam action service“-Befehlen verwaltet werden, wodurch Teams flexible Einrichtungs- und Verwaltungsmöglichkeiten erhalten. Wird die Rotation ausgelöst, werden aktiv ausgeführte Dienste automatisch mit den neuen Zugangsdaten neu gestartet, während gestoppte Dienste gestoppt bleiben, bis sie manuell gestartet werden.
KeeperPAM lässt sich in Wiz integrieren, um geschlossene Cloud-Sicherheitslücken zu beheben
KeeperPAM ist in Wiz CNAPP integrierbar und schafft so einen direkten, automatisierten Pfad von der Erkennung von Cloud-Sicherheitsproblemen bis hin zur Behebung, wodurch die manuelle Nachverfolgung und Koordination über verschiedene Tools entfällt. Wenn Wiz eine exponierte Identität oder Ressource identifiziert, wird sie sofort in Keeper integriert. Administratoren können Ergebnisse durch Just-in-Time-Zugriff, die Zugangsdatenrotation oder den Schutz privilegierter Zugriffe für Maschinen, Datenbanken und Benutzer direkt über das Keeper Cloud Security-Dashboard beheben. Wiz wird automatisch über den Status der Behebung informiert, sobald die Ergebnisse von „offen“ über „in Bearbeitung“ zu „behoben“ wechseln, wobei jede Maßnahme mit einem lückenlosen Audit-Protokoll zur Unterstützung der Compliance protokolliert wird. Die Integration verkürzt die Durchschnittszeit bis zur Behebung deutlich, indem sie das Zeitfenster zwischen Erkennung und Ergreifung von Maßnahmen verringert, bevor eine Schwachstelle ausgenutzt werden kann.
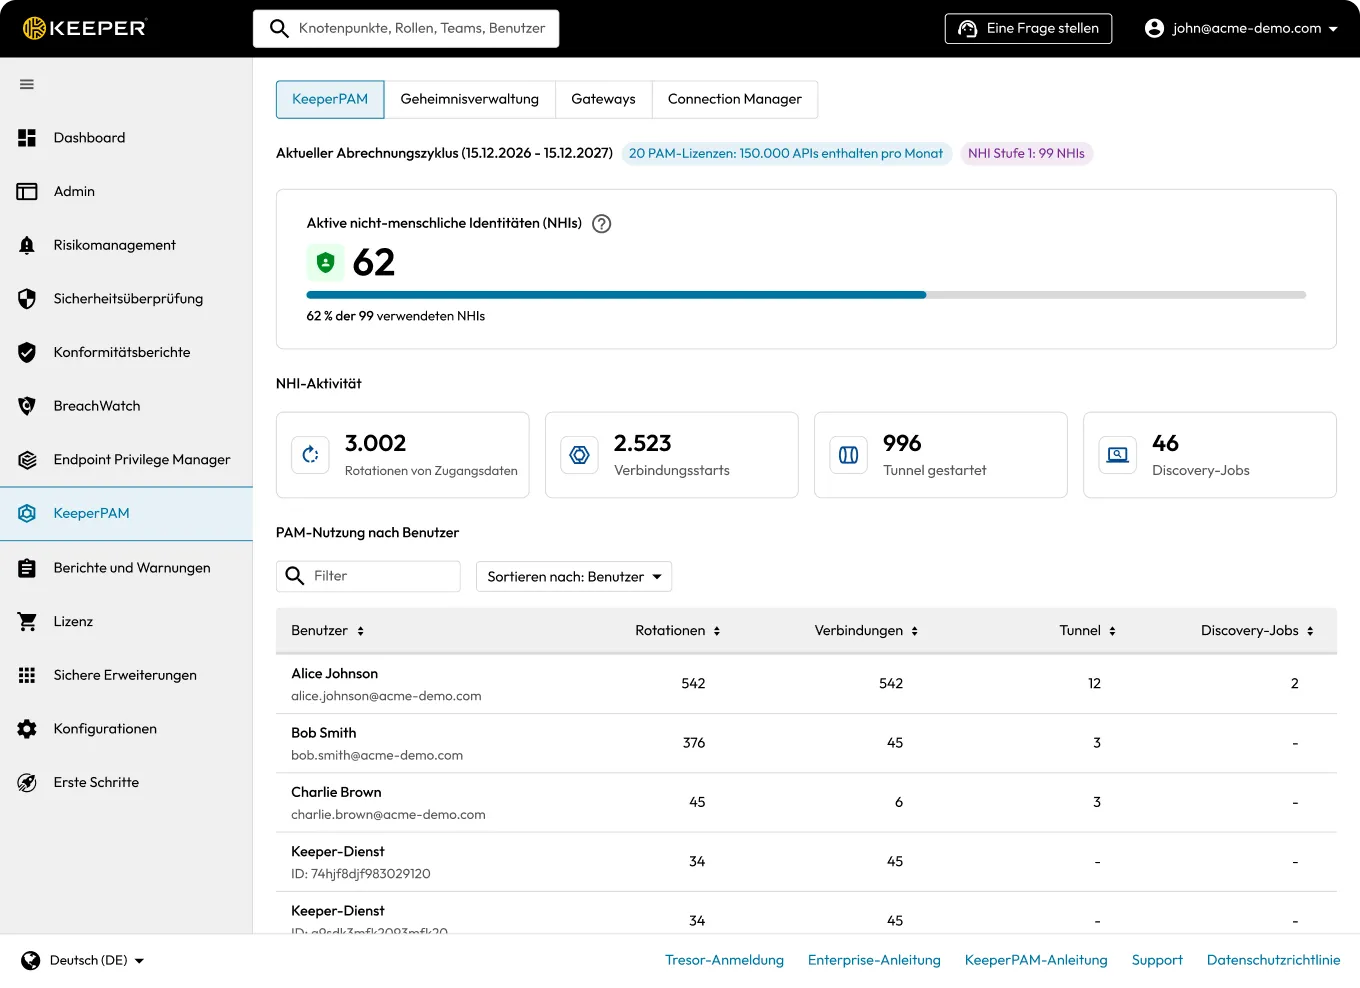
Transparenz nicht-menschlicher Identitäten kommt in die Admin-Konsole
Die Admin-Konsole stellt einen großen Fortschritt bei der Verwaltung nicht-menschlicher Identitäten (NHIs) dar und bietet Administratoren eine dedizierte KeeperPAM-Registerkarte, die Secrets Manager, Gateways und Connection Manager an einem Ort zusammenführt. Ein neues, zentralisiertes PAM-Dashboard bietet einen Überblick über die NHI-Stufen, Warnungen bei der Annäherung an oder Überschreitung von Limits sowie die PAM-Nutzung nach Benutzern. Das aktualisierte Secrets Manager-Dashboard bietet Stufenmetriken und die Nachverfolgung des Nutzungszyklus. Auf der Registerkarte „Lizenz“ werden nun detaillierte Informationen zu den PAM-Berechtigungen angezeigt, darunter die Anzahl der verwalteten und verfügbaren Lizenzen, die aktive NHI-Nutzung im Vergleich zu den Schwellenwerten der jeweiligen Stufe sowie ein direkter Link in der Konsole zum Upgrade der Stufen. Dadurch erhalten Administratoren einen vollständigen Überblick über ihre KeeperPAM-Umgebung, ohne die Konsole verlassen zu müssen.
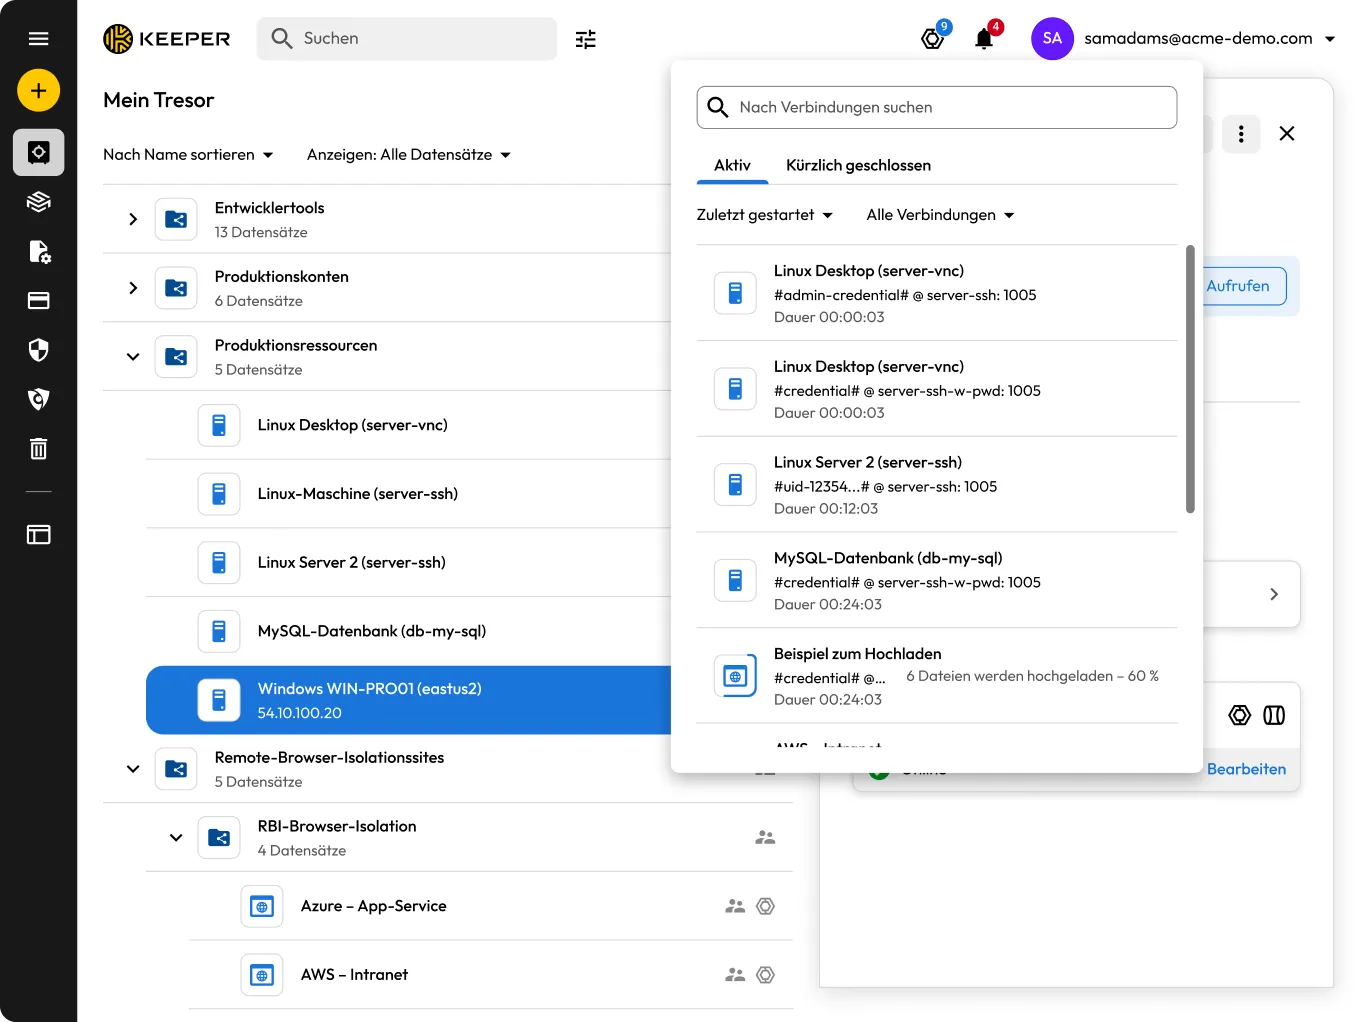
Tresor-Verbindungsdock und PAM-Konfigurationen als native Tresor-Datensätze
Wir haben das Verbindungsdock eingeführt, ein neues Panel in der oberen rechten Ecke des Keeper-Tresors, das den Benutzern einen zentralen Überblick über alle aktiven und kürzlich beendeten PAM-Sitzungen bietet. Vom Dock aus können Benutzer den Verbindungsstatus überwachen, kürzlich geschlossene Sitzungen neu starten, aktive Sitzungen schließen und direkt aus dem Sitzungsprotokoll auf Datensatzdetails zugreifen, was den Wechsel zwischen privilegierten Sitzungen oder deren Fortsetzung erleichtert, ohne den Tresor verlassen zu müssen. PAM-Konfigurationen sind jetzt auch als native Tresor-Datensätze auf dem Bildschirm „Mein Tresor“ zugänglich, wodurch sie in dieselben Freigabe-, Organisations- und Verwaltungs-Workflows wie Standard-Datensätze integriert werden und eine separate Verwaltung nicht mehr erforderlich ist. Dieses Release bietet außerdem quantenresistente Kryptographie für die Übertragungsschicht und neue ARAM-Audit-Ereignisse für das Aufdecken maskierter Felder.
Zentralisierte Identitätsverwaltung für Keeper, bereitgestellt von SailPoint (Veröffentlichung steht noch aus)
Keeper ist in die SailPoint Identity Security Cloud integrierbar und ermöglicht Unternehmen so eine zentralisierte Verwaltung des Zugriffs auf den Keeper-Tresor direkt über SailPoint. Mit dem Keeper Security SailPoint SaaS-Konnektor können Administratoren Konten und Berechtigungen zusammenführen, neue Keeper-Tresore einrichten sowie Rollen, Teams, Ordner und Datensätze zuweisen – ohne SailPoint verlassen zu müssen. Anstatt den Zugriff auf den Tresor separat zu verwalten, können Sicherheitsteams Keeper zusammen mit allen anderen Unternehmenssystemen steuern und so sicherstellen, dass die Benutzer genau zum richtigen Zeitpunkt über die richtigen Berechtigungen verfügen. Der Zugriff wird automatisch synchronisiert, sobald Benutzer hinzukommen, ihre Rolle wechseln oder das Unternehmen verlassen, wodurch das Risiko von verwaisten Konten und Benutzern mit übermäßigen Berechtigungen verringert wird. Dabei kommuniziert der Konnektor durchgehend über Keeper Commander Service Mode, sodass das Zero-Knowledge-Verschlüsselungsmodell Ihres Unternehmens vollständig gewahrt bleibt.
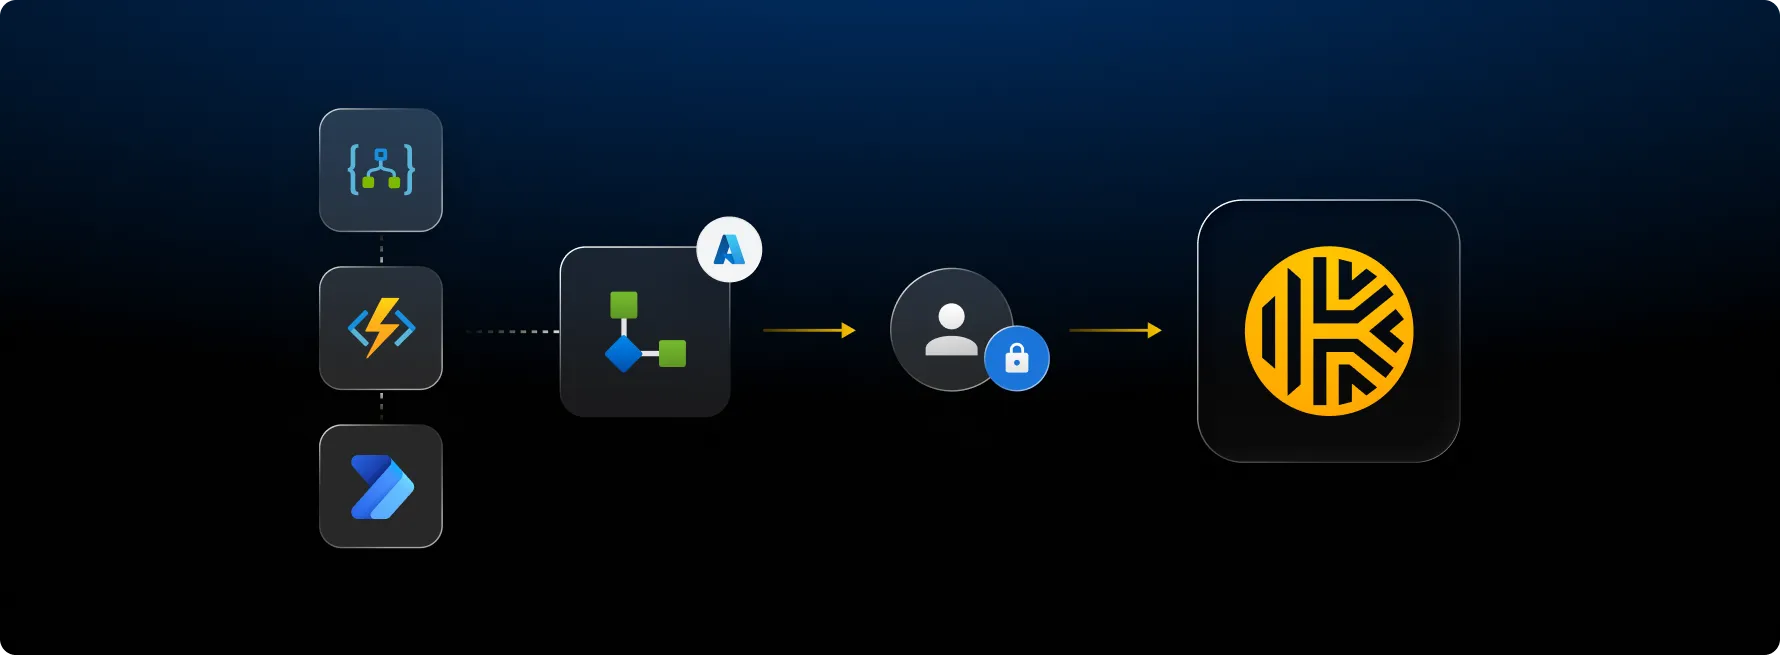
Keeper Secrets Manager als zertifizierter Azure Logic Apps-Konnektor verfügbar
Wir freuen uns, Ihnen mitzuteilen, dass Keeper Secrets Manager (KSM) nun als zertifizierter Konnektor auf dem Microsoft Power Platform-Marktplatz verfügbar ist und damit eine nahtlose Geheimnisverwaltung für Azure Logic Apps und Power Automate-Workflows ermöglicht. Teams können nun Zugangsdaten direkt aus ihren Automatisierungsworkflows heraus zur Laufzeit abrufen, erstellen, aktualisieren und rotieren, wobei alle Geheimnisse durch die Zero-Knowledge-Architektur von Keeper geschützt sind, lokal in Ihrer Azure-Umgebung entschlüsselt werden und niemals über die Server von Keeper weitergegeben werden. Die Einrichtung dauert dank einer Ein-Klick-ARM-Vorlage, die alle erforderlichen Azure-Ressourcen automatisch bereitstellt, nur wenige Minuten. Außerdem sind dynamische Dropdown-Menüs zur Auswahl von Geheimnissen und Ordnern direkt in den Logic App-Designer integriert. Gängige Automatisierungsmuster wie die planmäßige Passwortrotation, die Bereitstellung von Zugangsdaten für Mitarbeiter, die Synchronisierung von GitHub-Geheimnissen und die Überprüfung der Tresor-Compliance sind sofort einsatzbereit und integrieren Keeper direkt in die Workflows, auf die sich Ihr Team bereits verlässt.
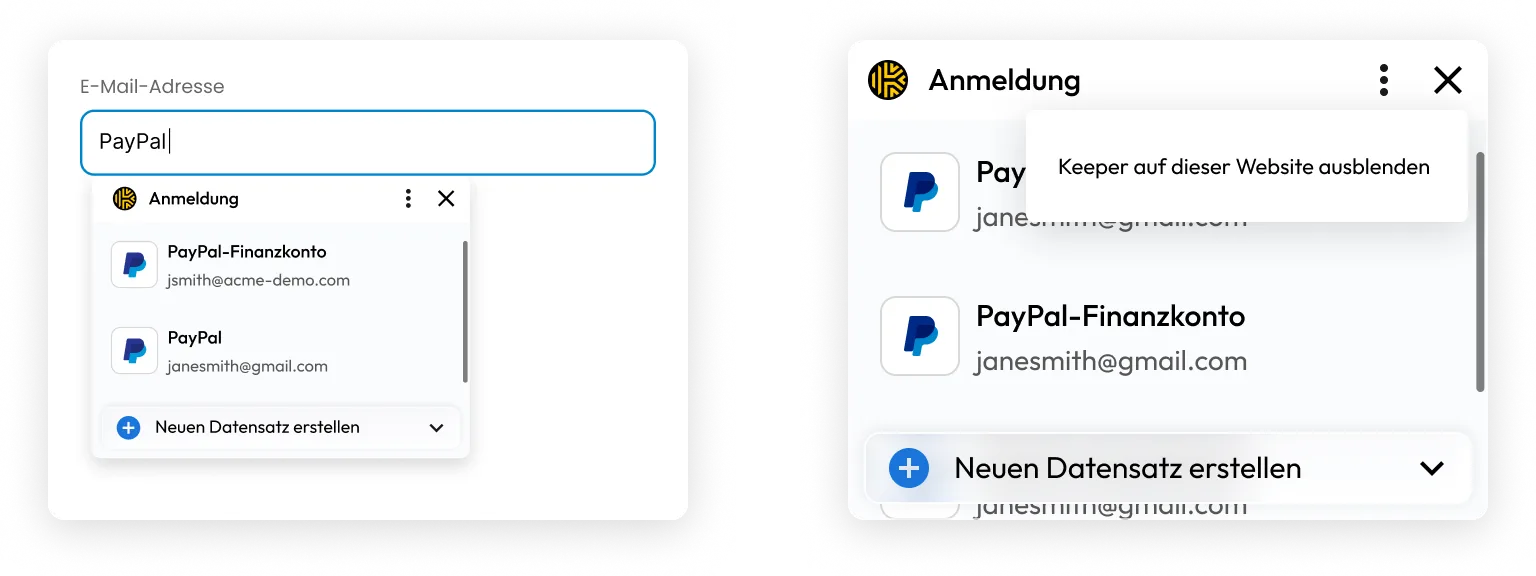
Die Browsererweiterung wird mit intelligenterem automatischem Ausfüllen und detaillierten Website-Einstellungen noch besser
Die neueste Version der Browsererweiterung von Keeper bietet eine komplett überarbeitete Funktion zum automatischen Ausfüllen sowie eine neue Möglichkeit, Keeper auf jeder beliebigen Website zu pausieren. Vorschläge beim automatischen Ausfüllen werden nun direkt unter den Formularfeldern angezeigt, sobald Sie darauf klicken oder mit der Tabulatortaste dorthin springen, sodass Sie nicht mehr in Pop-up-Fenstern suchen müssen. Vorschläge werden in Echtzeit während der Eingabe angezeigt und mehrere gespeicherte Zugangsdaten erscheinen in einer scrollbaren Liste, die nach Favoriten und letzter Nutzung sortiert ist. Darüber hinaus können Sie mit der neuen Funktion zum Ausblenden von Keeper das automatische Ausfüllen und das Keeper-Symbol auf jeder Website mit einem einzigen Klick ausblenden und diese Einstellungen ganz einfach über die Symbolleiste oder das Einstellungsmenü wiederherstellen. Zudem haben wir die Erkennung auf Feldebene für ein genaueres automatisches Ausfüllen eingeführt. Diese Funktion ist vorerst als Opt-in-Funktion verfügbar, während wir sie weiter optimieren. Gehen Sie zu Einstellungen > KeeperFill-Tool und aktivieren Sie die Option „Neue Autofill-Aufforderung aktivieren“, um die Funktion auszuprobieren.
Verschiedene Verbesserungen an der Commander CLI
Keeper Commander verbessert sich ständig. Hier sind einige unserer neuesten Befehle:
- pam project cyberark-import – automatisierte Migration von Safes, Konten, Plattformen und Richtlinien von CyberArk
- import –format bitwarden – Bitwarden-Sammlungen mit automatischer Ordnerzuordnung importieren
- pam connection edit / pam import – Unterstützung für mehr als 10 Datenbanken: unter anderem MariaDB, Oracle, MongoDB, Redis, Elasticsearch, ClickHouse und DynamoDB
- pam connection ai – KeeperAI für PAM-Ressourcen
- pam rbi edit – Sitzungspersistenz, Dateirichtlinien und Audioeinstellungen für RBI steuern
- nsf – Geteilte Unterordner und Berechtigungen werden jetzt unterstützt
- pamGitHubConfiguration – PAM unterstützt jetzt GitHub-Konfigurationsdatensatztypen
- $GEN:passphrase – Passphrasen generieren
- CNAPP-Integrationsbefehle
Eine vollständige Liste der Updates von Keeper Commander finden Sie in unseren Versionshinweisen.

