
 Quoi de neuf avec Keeper

Présentation de flux de travail pour KeeperPAM : appliquez le principe du moindre privilège grâce à un accès approuvé et limité dans le temps Nous sommes ravis
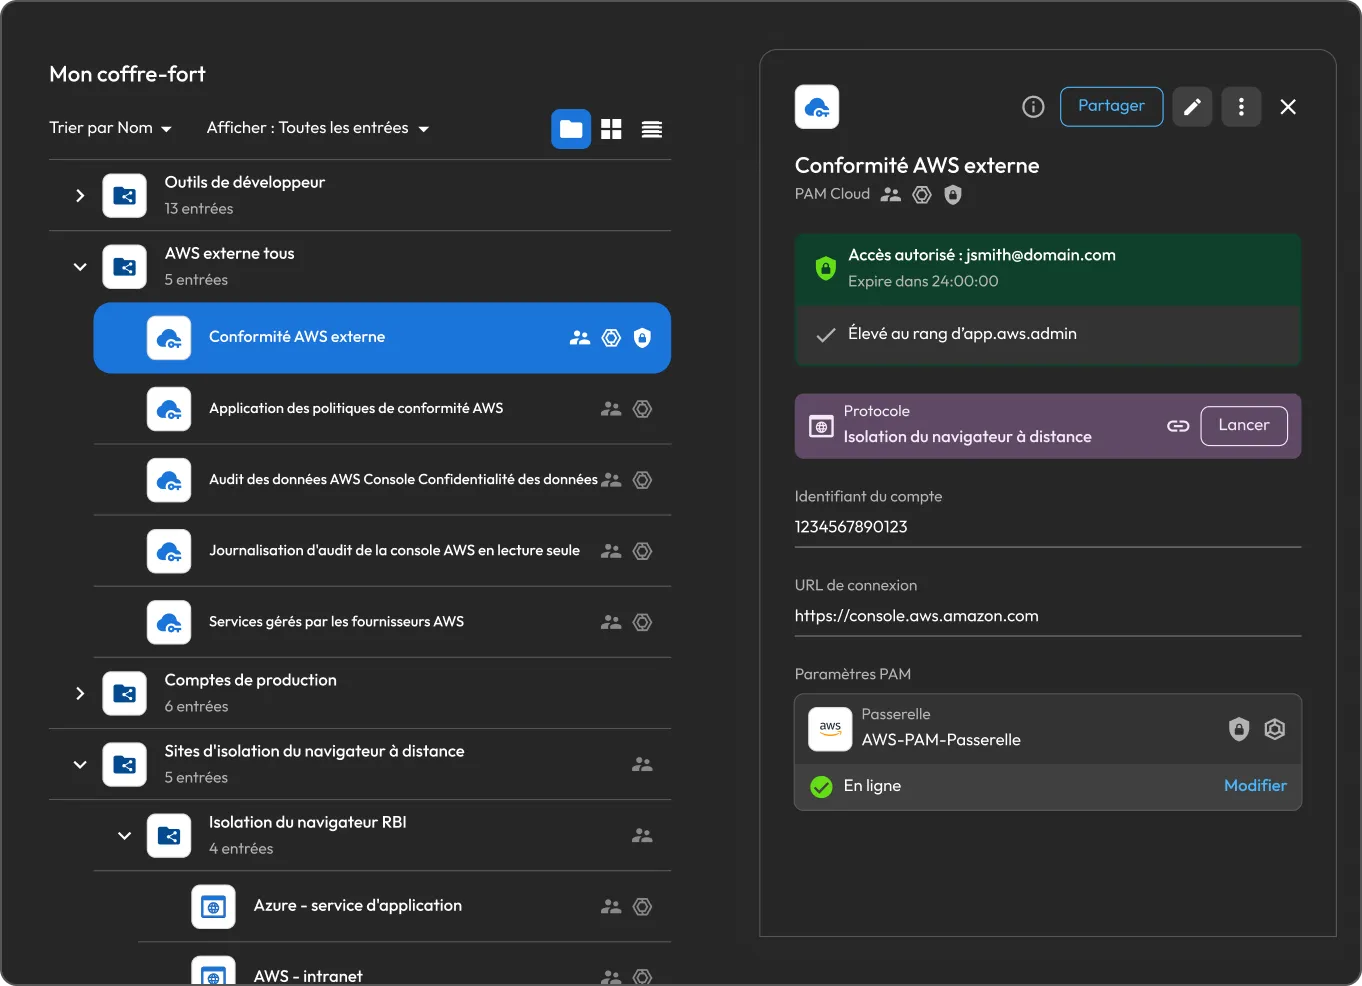
Keeper Privileged Cloud : élévation des privilèges juste-à-temps pour les plateformes d’identité cloud
Lancé en juin, Keeper Privileged Cloud fournit un accès juste-à-temps sans privilèges permanents sur les plateformes cloud, les fournisseurs d’identité et les applications fédérées, notamment AWS IAM, Microsoft Entra ID, GCP, Okta et Active Directory. Plutôt que de s’appuyer sur des identifiants privilégiés partagés, cette solution accorde un accès élevé temporaire en modifiant l’appartenance à la couche d’identité ou l’attribution de rôles d’un utilisateur pour une période approuvée et limitée dans le temps. Les administrateurs configurent chaque entrée PAM avec un groupe ou un rôle cible, des exigences d’approbation, un délai d’accès et l’application de la MFA, puis partagent l’entrée avec les utilisateurs éligibles qui peuvent demander une élévation des privilèges directement depuis le coffre-fort Keeper. Une fois l’élévation approuvée, KeeperPAM met en place l’autorisation temporaire dans la plateforme d’identité, et l’utilisateur peut lancer la ressource cible à l’aide de l’isolation du navigateur à distance ou de ses flux de travail SSO et CLI standard. Lorsque le délai d’accès est écoulé, KeeperPAM révoque automatiquement l’élévation et ne laisse subsister aucun privilège permanent.
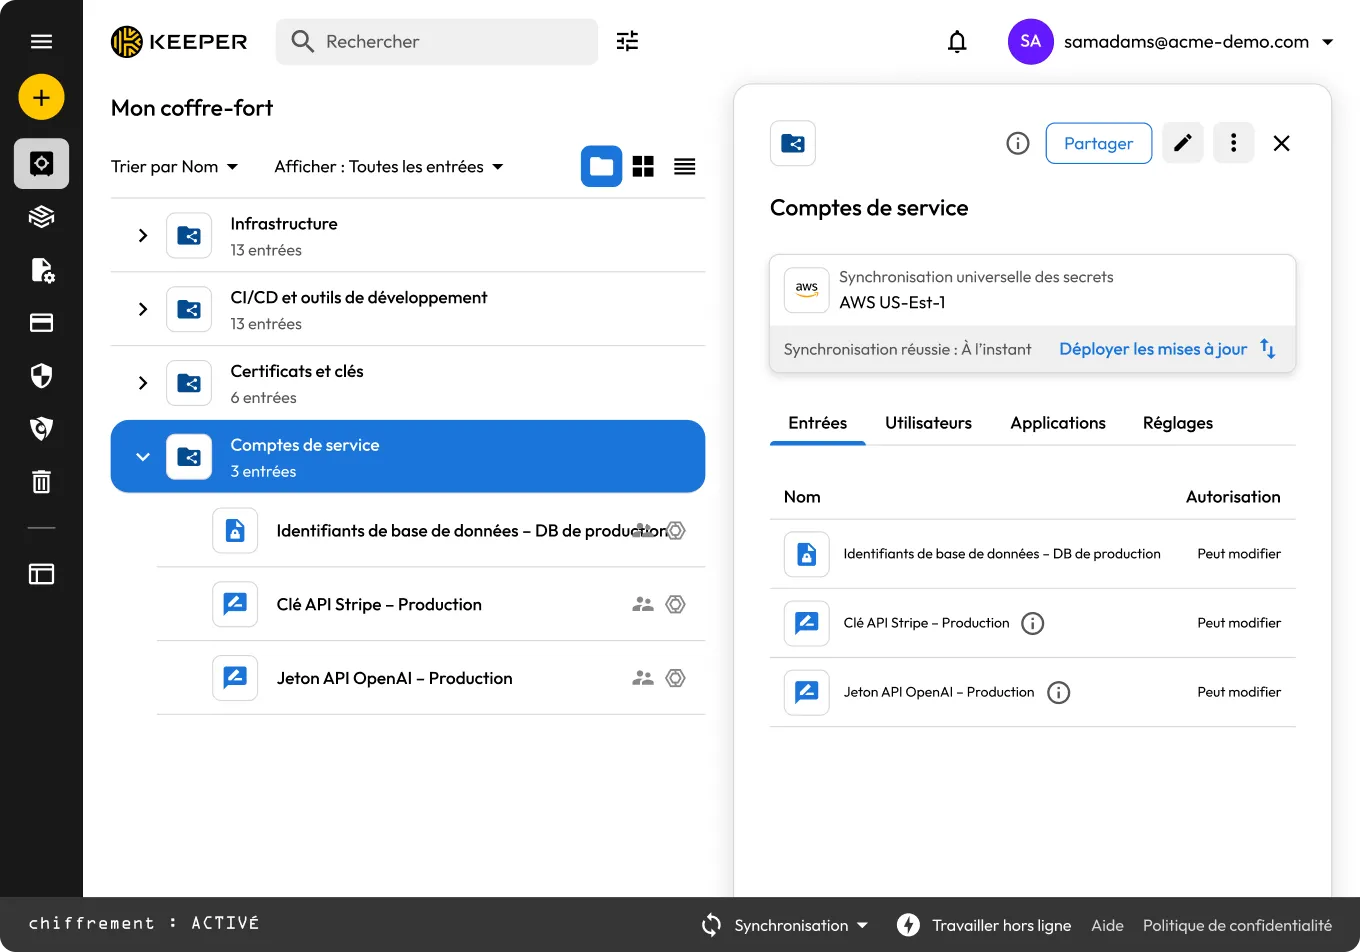
Synchronisez les secrets partagés avec les services de gestion des secrets cloud grâce à la fonctionnalité Universal Secrets Sync
La fonctionnalité Universal Secrets Sync (USS) transfère automatiquement les secrets du coffre-fort Keeper vers AWS Secrets Manager, Azure Key Vault et Google Cloud Secret Manager, faisant de Keeper l’unique source de vérité pour tous les secrets du cloud. Lorsqu’une entrée est créée ou mise à jour dans Keeper, chaque fournisseur de cloud connecté reçoit automatiquement la modification. Cela permet d’éviter la prolifération des secrets et les opérations manuelles de copier-coller qui entraînent l’obsolescence des identifiants et favorisent les incidents de sécurité. La passerelle Keeper gère toutes les opérations de synchronisation localement, en déchiffrant les secrets et en les écrivant directement dans le fournisseur cloud, de sorte que les données en clair ne transitent jamais par l’infrastructure de Keeper. Les administrateurs peuvent synchroniser plusieurs dossiers, attribuer une identité de synchronisation de moindre privilège à chaque fournisseur et utiliser le mode de simulation (dry-run) pour prévisualiser les modifications avant de les valider. Chaque opération est consignée dans la piste d’audit de Keeper et accessible via le Module de rapports et d’alertes avancés (ARAM) de Keeper.
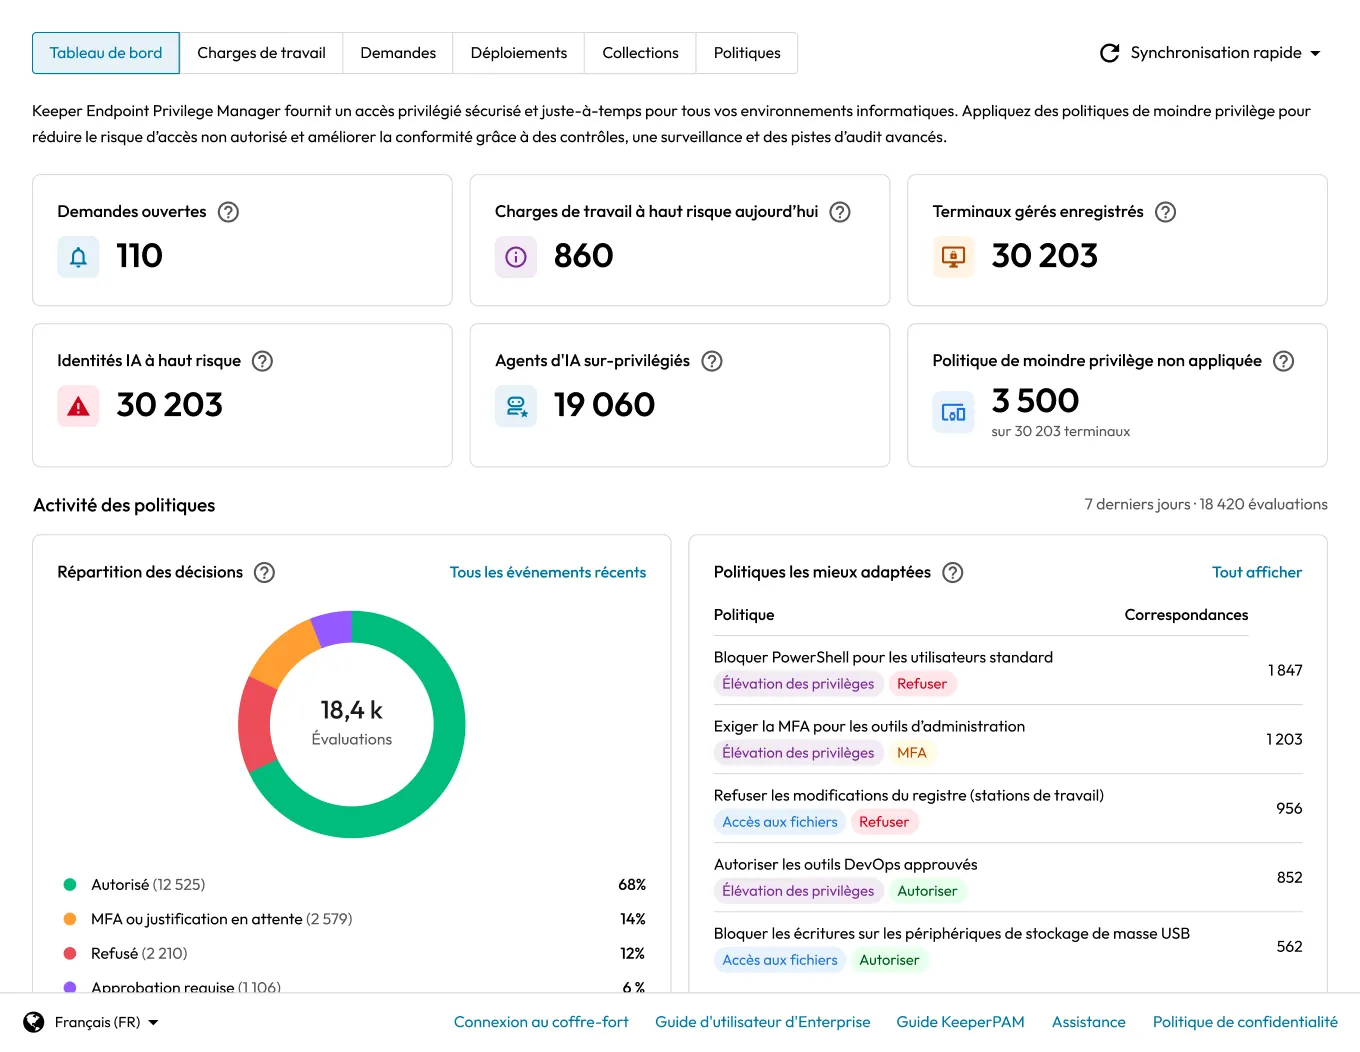
Gouvernance de l’IA agentique du gestionnaire des privilèges des terminaux
La politique d’IA agentique de Keeper permet aux équipes de sécurité de contrôler les agents d’IA autorisés à s’exécuter sur les terminaux gérés, notamment les assistants de codage comme GitHub Copilot, Cursor et Claude Code, ainsi que les agents conteneurisés et les processus inconnus de type agent. Les agents sont reconnus par signature ou par un moteur heuristique comportemental qui évalue les processus inconnus en fonction de leur similarité avec un agent d’IA, permettant d’exercer des contrôles basés sur le niveau de confiance à la fois sur les activités connues et non reconnues. Les administrateurs peuvent autoriser automatiquement les agents approuvés, bloquer catégoriquement les agents non approuvés ou exiger une approbation, une MFA et une justification avant l’exécution de tout agent. Chaque opération est enregistrée afin de garantir une traçabilité complète sur l’ensemble des terminaux gérés.
KeeperDB ajoute la prise en charge de NoSQL, des flux de travail multi-connexions et une authentification renforcée
KeeperDB se connecte désormais à MongoDB et Amazon DynamoDB, étendant ainsi la couverture de l’outil aux bases de données NoSQL parallèlement à sa prise en charge SQL existante, chacune offrant une expérience de requête native (syntaxe shell MongoDB, PartiQL DynamoDB). Les utilisateurs peuvent désormais ouvrir simultanément plusieurs connexions à des bases de données sur différents moteurs, chacune dans son propre onglet, et exécuter simultanément une même requête sur plusieurs connexions utilisant le même moteur afin de comparer les résultats. SQL Server et Azure SQL prennent désormais en charge la connexion avec Microsoft Entra ID à l’aide de jetons d’utilisateur délégués comme alternative aux identifiants statiques. Les connexions Oracle et SQL Server sont également plus résilientes, avec une détection améliorée et une meilleure récupération des sessions interrompues. En outre, un nouveau bouton de test de connexion permet aux utilisateurs de valider les identifiants avant d’ouvrir une session.
Keeper Commander est désormais disponible en tant que compétence ClawHub
Keeper Commander est disponible sous forme de compétence installable sur ClawHub, intégrant l’ensemble des flux de travail de l’interface de ligne de commande (CLI) de Keeper dans les environnements d’agent OpenClaw. Cette compétence couvre la configuration initiale et des profils, la recherche dans le coffre-fort et les fonctions d’administration, la récupération des secrets et leur injection au niveau des champs, ainsi que la création et la mise à jour des entrées. Cette compétence comprend également des garde-fous intégrés qui permettent d’exclure les secrets de la messagerie instantanée, du disque et de l’historique des versions. Une session tmux dédiée est requise pour le travail interactif afin de préserver l’état d’authentification entre les commandes. Les ingénieurs et les équipes DevOps peuvent l’installer en une seule commande à l’aide de l’interface de ligne de commande d’OpenClaw et commencer immédiatement à exécuter des flux de travail Keeper.
Le partage hiérarchique des entrées fait son arrivée avec les dossiers partagés imbriqués
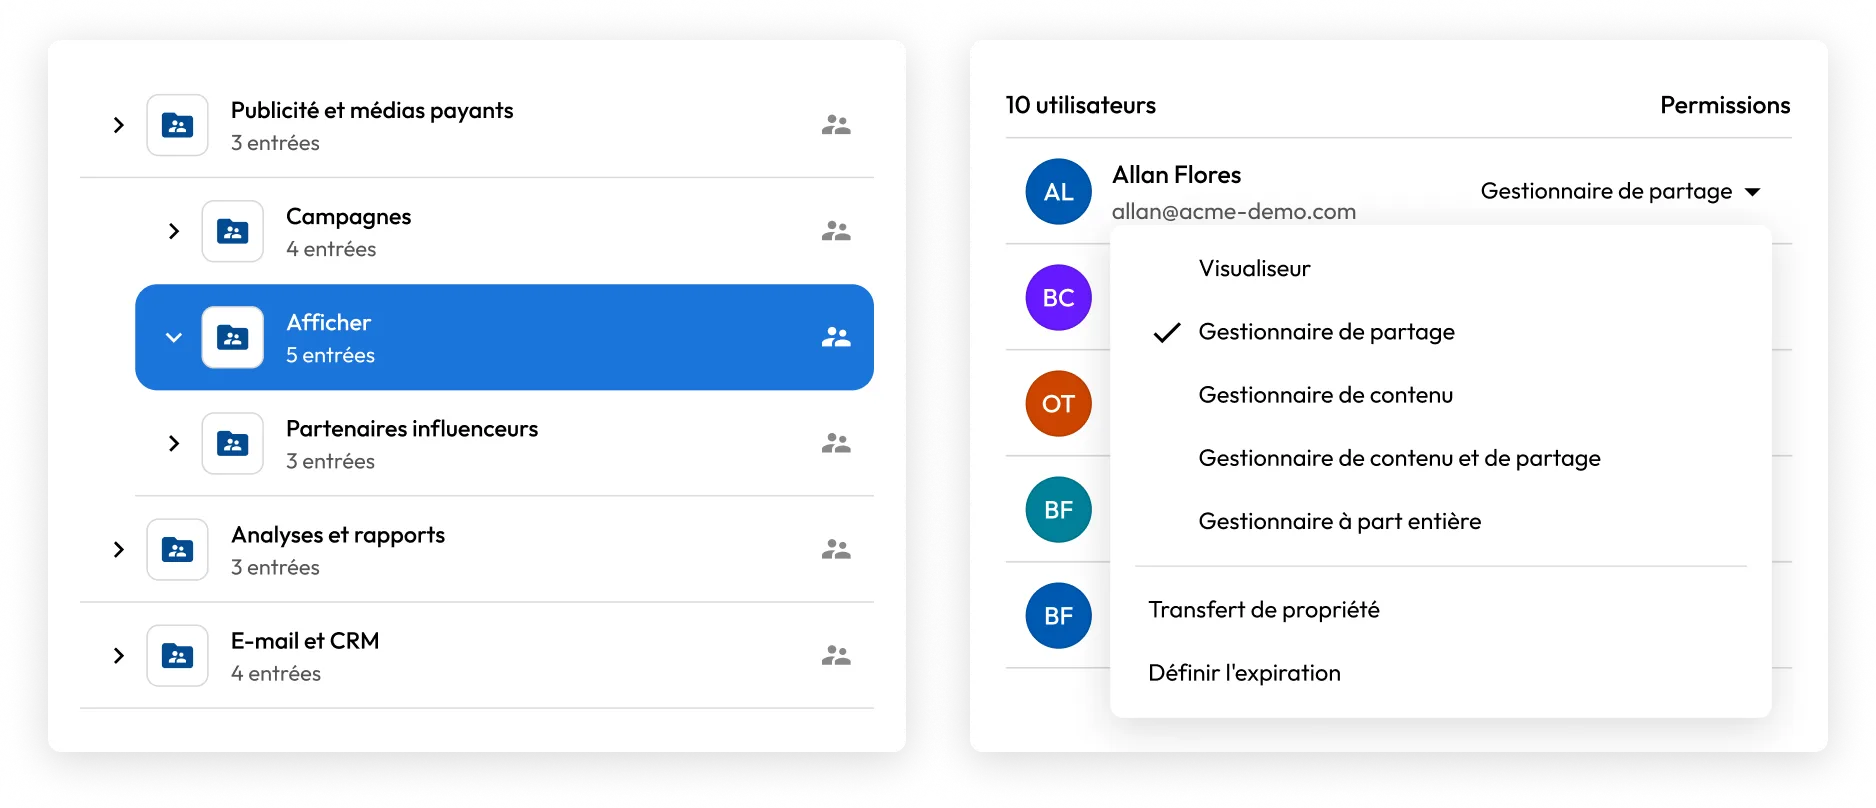
Keeper a introduit les dossiers partagés imbriqués, un modèle d’autorisations de coffre-fort repensé qui offre aux équipes un moyen plus flexible et évolutif d’organiser et de partager des entrées sensibles. Les dossiers peuvent être organisés sur cinq niveaux maximum, avec des paramètres de partage indépendants à chaque niveau. Les autorisations basées sur les rôles peuvent être appliquées par héritage, par attribution directe de dossiers ou par attribution directe d’entrées, l’attribution la plus spécifique ayant toujours la priorité. Cinq types d’autorisations, des droits de lecture à la gestion totale, offrent aux administrateurs un contrôle précis sur qui peut voir, modifier, partager et gérer le contenu, avec la prise en charge des modifications d’autorisations en masse, de l’expiration de l’accès et de la révocation immédiate. Le système de dossiers classique reste entièrement pris en charge sans migration forcée et les deux systèmes peuvent fonctionner en parallèle pendant la transition. Les dossiers partagés imbriqués sont actuellement disponibles sur invitation uniquement ; contactez votre représentant Keeper ou visitez la page keepersecurity.com/contact pour demander l’accès.
Commander Terraform apporte l’infrastructure en tant que code de KeeperPAM
Le module Terraform de Keeper pour Commander permet aux équipes de définir et de déployer des environnements d’accès privilégié entièrement sous forme de code, des configurations PAM et des associations de passerelles aux machines cibles, en passant par les utilisateurs, les bases de données, les répertoires et les navigateurs à distance. Une nouvelle ressource commander_pam_configuration prend en charge les fonctionnalités KeeperPAM, notamment les connexions, les tunnels, la rotation, l’isolation du navigateur à distance et l’enregistrement des sessions, tandis que de nouvelles ressources pour tous les types d’entrées PAM classiques intègrent les autorisations de partage par utilisateur directement dans Terraform. Cette version ajoute également la gestion d’applications Keeper Secrets Manager en tant que code et étend la gestion des dossiers avec la prise en charge des dossiers partagés imbriqués et des dossiers privés non partagés.
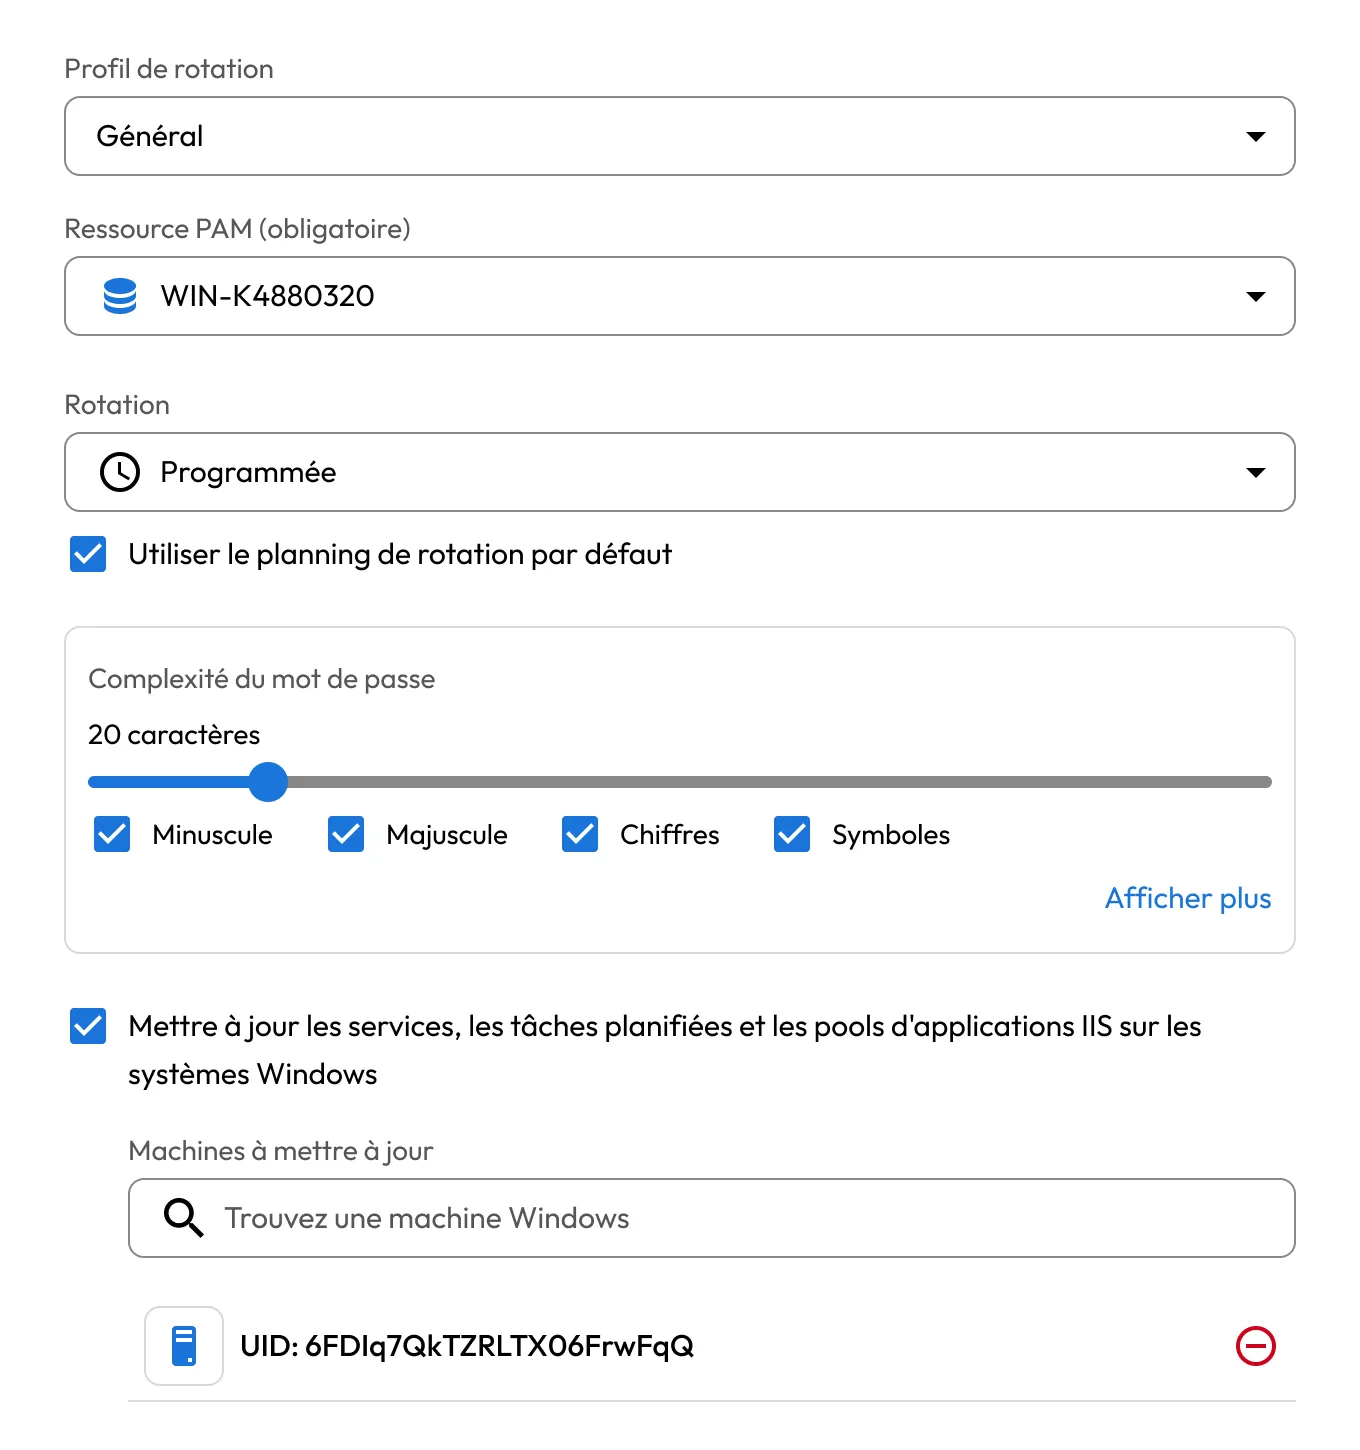
KeeperPAM automatise la rotation des identifiants des services Windows et des tâches planifiées
La fonction de rotation des mots de passe de KeeperPAM gère automatiquement les identifiants de connexion pour les services Windows, les tâches planifiées et les pools IIS, garantissant que lorsqu’une entrée utilisateur PAM fait l’objet d’une rotation, la passerelle Keeper met à jour et redémarre tous les services associés sur chaque machine associée en une seule opération. Une seule entrée Utilisateur PAM peut être associée à autant d’entrées Machine PAM que nécessaire, ce qui permet de propager facilement une modification des identifiants à l’ensemble d’un parc de serveurs Windows sans intervention manuelle. Les associations de services peuvent être configurées directement depuis le coffre-fort Keeper, identifiées automatiquement à l’aide d’une tâche de découverte ou gérées via la Commander CLI à l’aide des commandes du service d’actions PAM, offrant ainsi aux équipes des options flexibles pour la configuration et la gestion. Lorsque la rotation est déclenchée, les services en cours d’exécution sont redémarrés automatiquement avec les nouveaux identifiants, tandis que les services arrêtés restent à l’arrêt jusqu’à ce qu’ils soient démarrés manuellement.
KeeperPAM s’intègre à Wiz pour une remédiation en boucle fermée de la sécurité cloud
KeeperPAM s’intègre à Wiz CNAPP, ce qui créé un chemin direct et automatisé entre le résultat de sécurité cloud et la remédiation, et élimine également le besoin de mettre en place un processus manuel de suivi et de coordination entre les outils. Lorsque Wiz identifie une identité ou une ressource exposée, celle-ci est immédiatement intégrée à Keeper. Les administrateurs peuvent résoudre les problèmes grâce à l’accès juste-à-temps, à la rotation des identifiants ou à la protection des accès privilégiés pour les machines, les bases de données et les utilisateurs, le tout directement à partir du tableau de bord de sécurité de Keeper Cloud. Wiz est automatiquement informé de l’avancement des remédiations, à mesure que les constats passent du statut « ouvert » à « en cours », puis à « résolu », et chaque action est enregistrée dans une piste d’audit complète afin de garantir la conformité. L’intégration réduit considérablement le temps moyen de remédiation en raccourcissant le délai entre la découverte d’une vulnérabilité et l’intervention avant qu’elle ne puisse être exploitée.
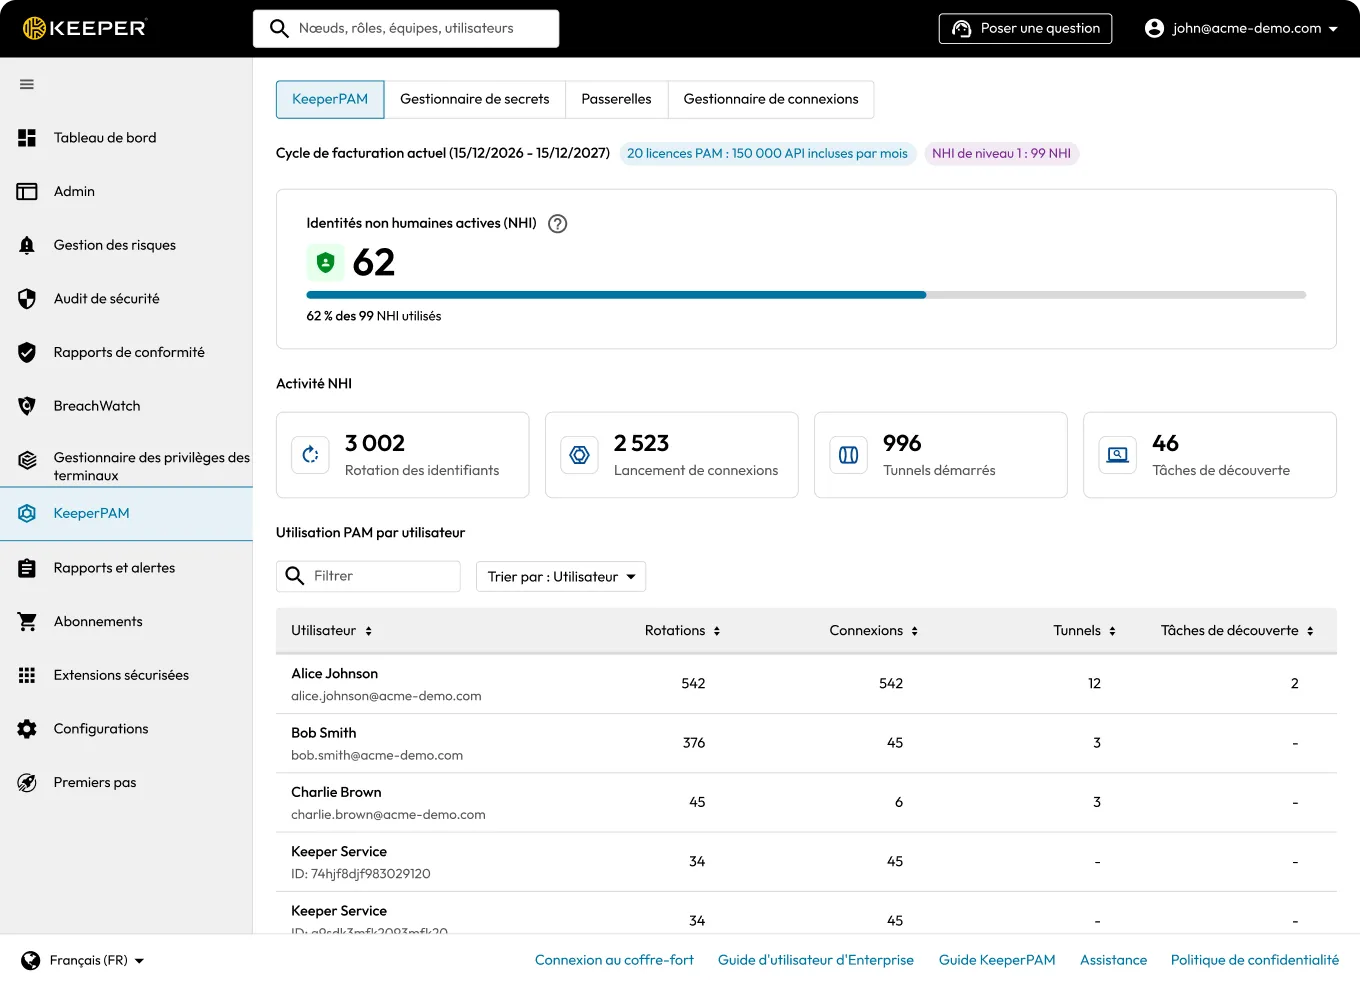
La visibilité sur les identités non humaines est désormais incluse dans la Console d’administration
La Console d’administration marque une avancée majeure dans la gestion des identités non humaines (NHI), offrant aux administrateurs un onglet KeeperPAM dédié qui regroupe Secrets Manager, Gateways et Connection Manager en un seul endroit. Un nouveau tableau de bord PAM centralisé présente une vue d’ensemble des niveaux de NHI, les alertes en cas d’approche ou de dépassement des limites, ainsi que l’utilisation PAM par utilisateur. Le tableau de bord Secrets Manager mis à jour ajoute des indicateurs de niveau et le suivi du cycle d’utilisation. L’onglet « Abonnements » présente désormais des informations plus détaillées sur les droits PAM, notamment le nombre de licences gérées et de licences disponibles, l’utilisation des NHI actives par rapport aux seuils de niveau, ainsi qu’un lien direct dans la console pour passer au niveau supérieur, offrant ainsi aux administrateurs une visibilité totale sur leur empreinte KeeperPAM sans quitter la console.
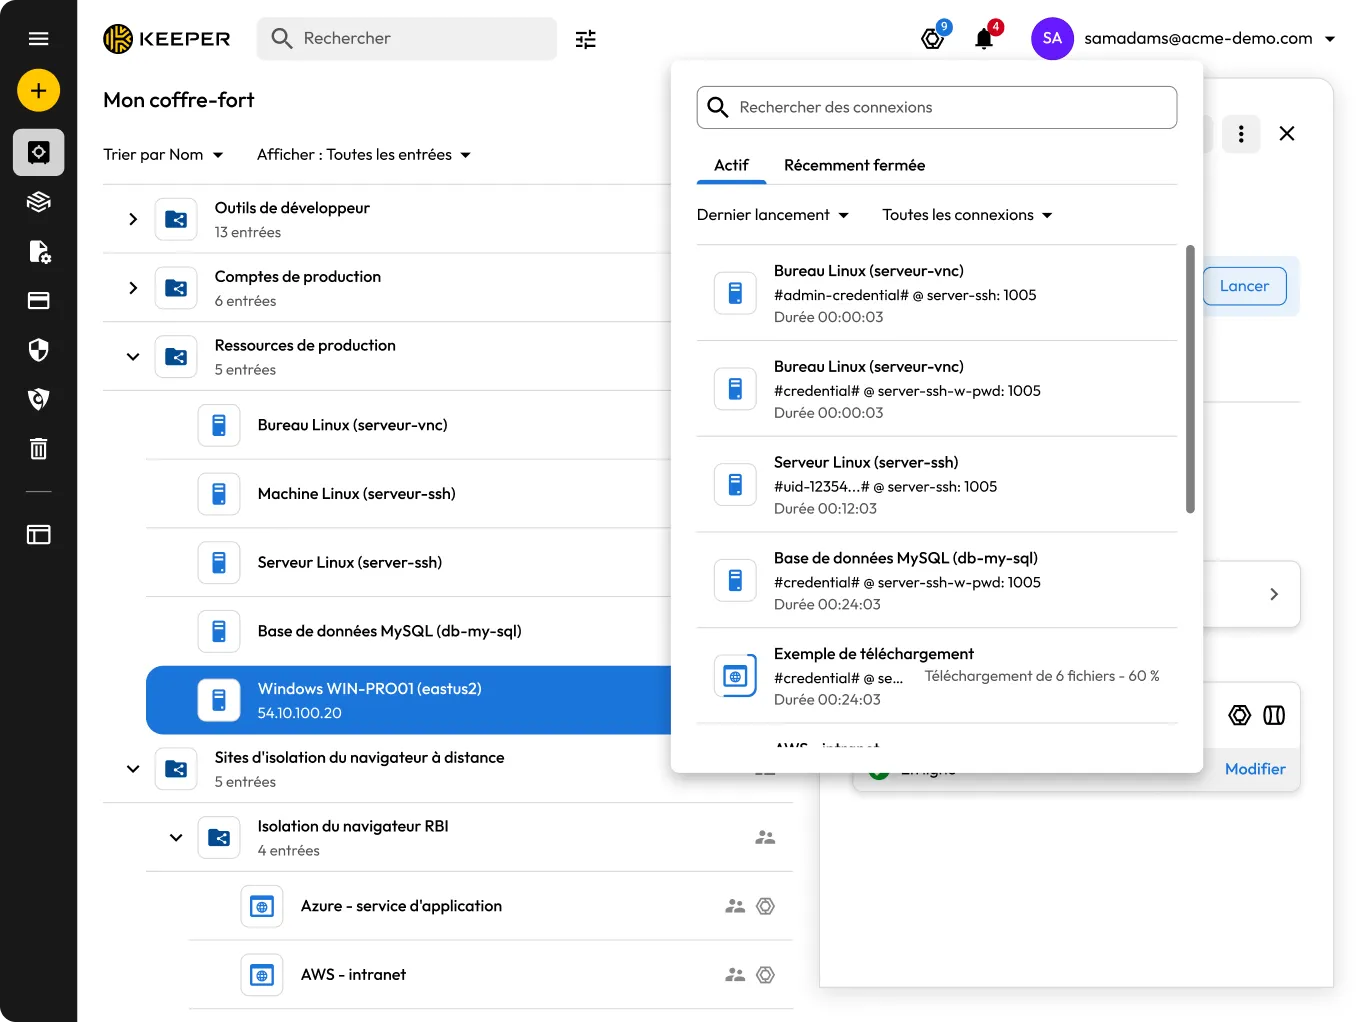
Dock de connexions au coffre-fort et configurations PAM en tant qu’entrées natives du coffre-fort
Nous avons introduit le Dock de connexions, un nouveau panneau situé dans l’angle supérieur droit du coffre-fort Keeper, qui offre aux utilisateurs une vue centralisée de toutes les sessions PAM actives et récemment fermées. Dans ce panneau, les utilisateurs peuvent surveiller le statut de la connexion, relancer les sessions récemment fermées, fermer les sessions actives et accéder aux informations relatives aux entrées directement depuis le journal de session, ce qui facilite le passage entre les sessions privilégiées ou leur reprise sans quitter le coffre-fort. Les configurations PAM sont désormais également accessibles en tant qu’entrées natives du coffre-fort dans l’écran Mon coffre-fort. Elles peuvent ainsi être intégrées aux mêmes flux de travail de partage, d’organisation et de gestion que les entrées standard, sans qu’il soit nécessaire de les gérer séparément. Cette version ajoute également la cryptographie post-quantique pour la couche de transmission et de nouveaux événements d’audit ARAM pour les révélations de champs masqués.
Gouvernance centralisée des identités pour Keeper, optimisée par SailPoint (en attente de publication)
Keeper s’intègre à SailPoint Identity Security Cloud, offrant aux organisations une gouvernance centralisée pour l’accès au coffre-fort Keeper directement au sein de SailPoint. Avec le connecteur SaaS Keeper Security pour SailPoint, les administrateurs peuvent agréger les comptes et les habilitations, provisionner de nouveaux coffres-forts Keeper et attribuer des rôles, des équipes, des dossiers et des entrées, le tout sans quitter SailPoint. Plutôt que de gérer l’accès aux coffres-forts séparément, les équipes de sécurité peuvent gérer Keeper aux côtés de tous les autres systèmes de l’entreprise, garantissant que les utilisateurs disposent des autorisations adéquates au bon moment. Les accès sont automatiquement synchronisés lorsque les utilisateurs rejoignent l’organisation, changent de rôle ou la quittent, ce qui réduit le risque de comptes orphelins et de privilèges excessifs. Tout au long de ce processus, le connecteur communique par l’intermédiaire du mode service de Keeper Commander, préservant ainsi pleinement le modèle de chiffrement zero knowledge de votre organisation.
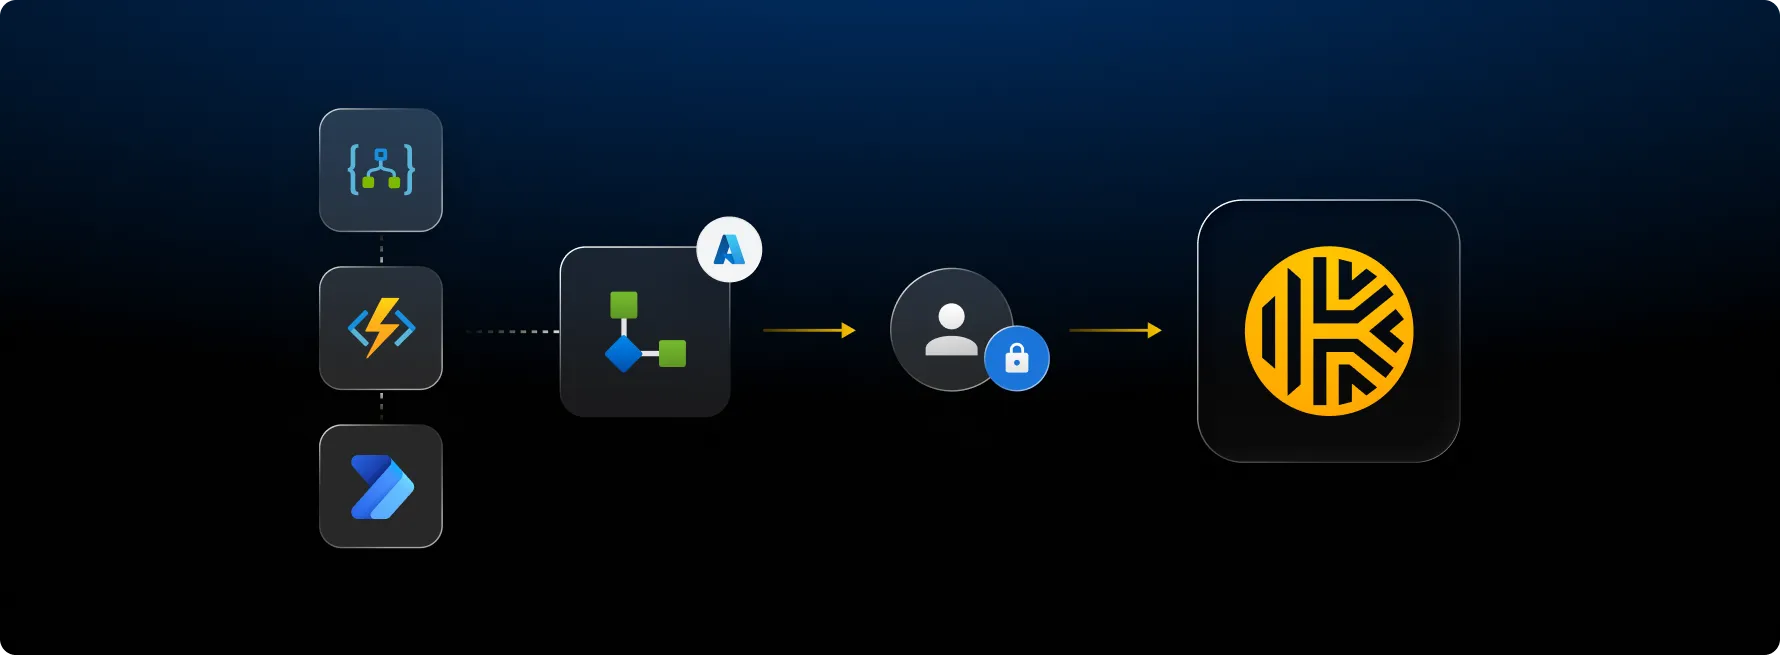
Keeper Secrets Manager est disponible en tant que connecteur certifié Azure Logic Apps
Nous sommes ravis d’annoncer que Keeper Secrets Manager (KSM), qui permet une gestion fluide des secrets des flux de travail Azure Logic Apps et Power Automate, est désormais disponible en tant que connecteur certifié sur la Marketplace Microsoft Power Platform. Les équipes peuvent désormais récupérer, créer, mettre à jour et renouveler des identifiants directement depuis leurs flux d’automatisation lors de l’exécution, tous les secrets étant protégés par l’architecture zero knowledge de Keeper, déchiffrés localement au sein de votre environnement Azure et ne transitant jamais par les serveurs de Keeper. L’installation ne prend que quelques minutes par le biais d’un modèle ARM en un clic qui provisionne automatiquement toutes les ressources Azure requises, et des listes déroulantes dynamiques pour la sélection des secrets et des dossiers sont directement intégrées au concepteur Logic Apps. Les modèles d’automatisation courants, notamment la rotation planifiée des mots de passe, le provisionnement des identifiants des employés, la synchronisation des secrets GitHub et l’audit de conformité du coffre-fort, sont prêts à être créés dès l’installation, intégrant directement Keeper dans les flux de travail sur lesquels votre équipe s’appuie déjà.
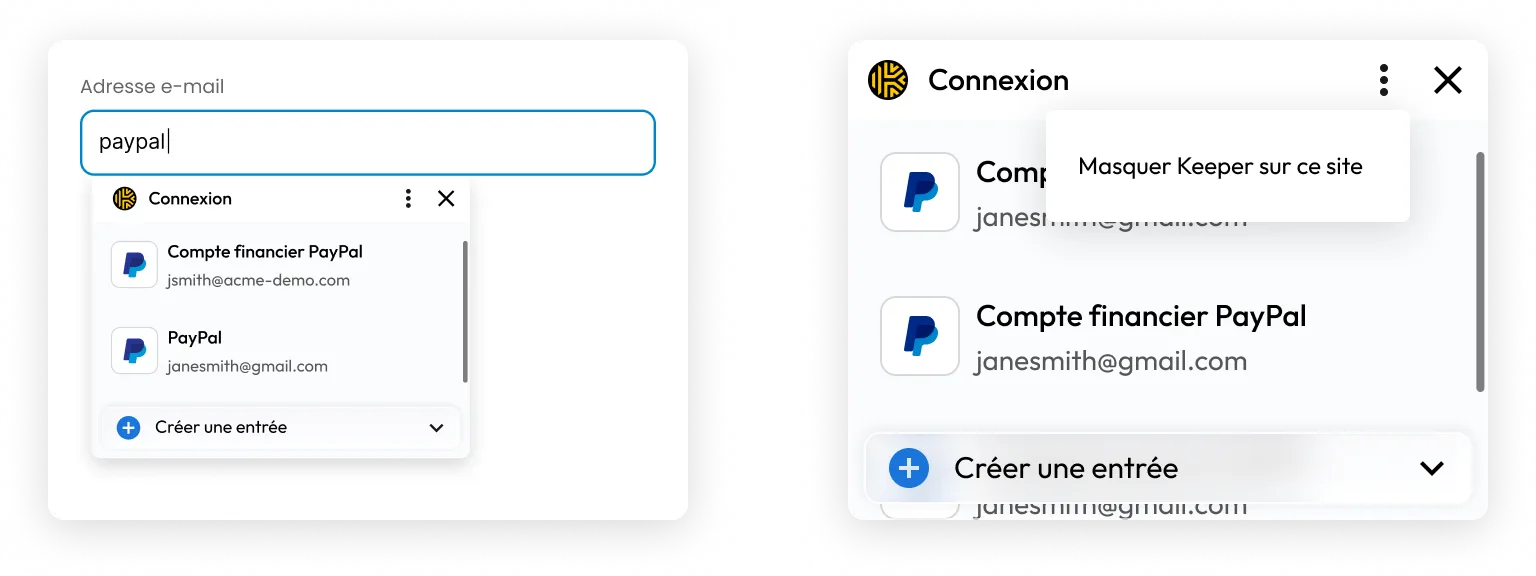
L’extension de navigateur passe à la vitesse supérieure grâce à une saisie automatique plus intelligente et à des contrôles précis des sites
La dernière version de l’extension de navigateur de Keeper propose une expérience de saisie automatique entièrement repensée et une nouvelle façon de mettre Keeper en pause sur n’importe quel site. Les suggestions de saisie apparaissent désormais directement sous les champs de formulaire lorsque vous cliquez dessus ou y accédez à l’aide de la touche Tab : plus besoin de chercher dans les fenêtres contextuelles. Les suggestions sont filtrées en temps réel au fur et à mesure de votre saisie et plusieurs identifiants de connexion enregistrés apparaissent dans une liste déroulante triée par favoris et utilisation récente. De plus, la nouvelle fonctionnalité Masquer Keeper vous permet de désactiver en un clic la saisie automatique et l’icône Keeper sur n’importe quel site. L’activité de Keeper peut ensuite être facilement rétablie depuis la barre d’outils ou le menu Réglages. Nous avons également introduit la détection au niveau de chaque champ pour une saisie automatique plus précise, disponible en tant que fonctionnalité optionnelle pendant que nous continuons à la perfectionner. Accédez à Réglages > Outil KeeperFill et activez l’option « Activer la nouvelle invite de saisie automatique » pour l’essayer.
Diverses améliorations apportées à Commander CLI
Keeper Commander ne cesse de s’améliorer. Voici quelques-unes de nos dernières commandes :
- pam project cyberark-import – migration automatisée des coffres-forts, comptes, plateformes et politiques depuis CyberArk
- import –format bitwarden – importez les collections Bitwarden avec mappage automatique des dossiers
- pam connection edit / pam import – prise en charge de plus de 10 bases de données : MariaDB, Oracle, MongoDB, Redis, Elasticsearch, ClickHouse, DynamoDB et plus encore
- pam connection ai – KeeperAI pour les ressources PAM
- pam rbi edit – contrôlez la persistance des sessions, les politiques de fichiers et les réglages audio pour le RBI
- nsf – les dossiers partagés imbriqués et les autorisations sont désormais pris en charge
- pamGitHubConfiguration – le PAM prend désormais en charge les types d’entrées de configuration GitHub
- $GEN:passphrase – générez des phrases secrètes
- Commandes d’intégration du CNAPP
Pour obtenir la liste complète des nouveautés de Keeper Commander, consultez nos notes de version.

