
 ¿Qué hay de nuevo con Keeper?

Presentación de Workflow para KeeperPAM: aplica el principio de privilegios mínimos con acceso aprobado y limitado en el tiempo Nos complace presentar Workflow para KeeperPAM —
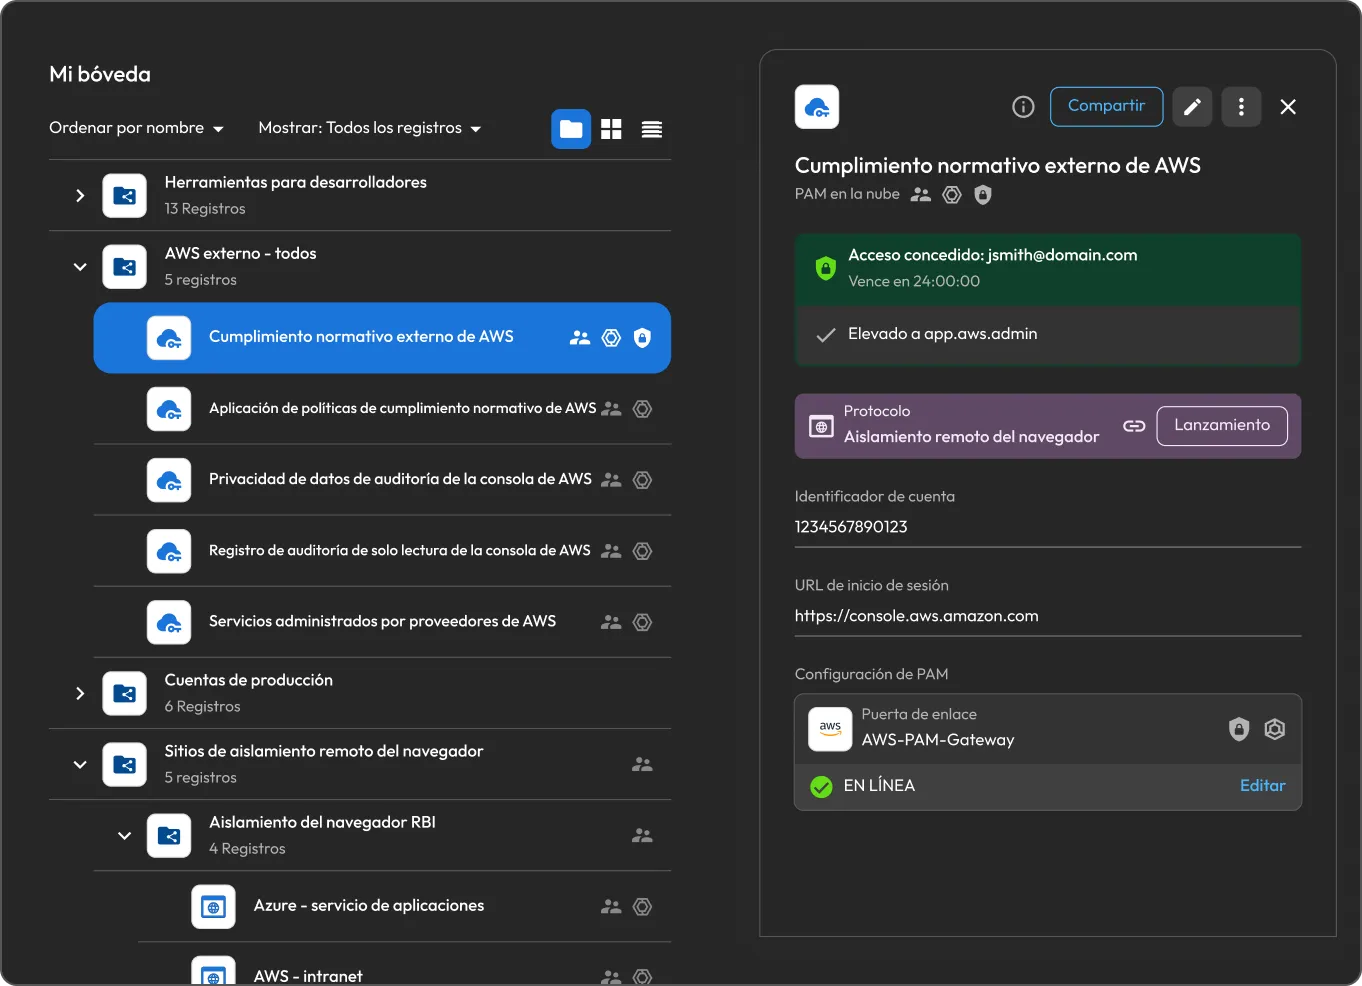
Keeper Privileged Cloud: Elevación de privilegios justo a tiempo para plataformas de identidad en la nube
Lanzado en junio, Keeper Privileged Cloud ha ofrecido acceso justo a tiempo y de privilegios permanentes cero en plataformas en la nube, proveedores de identidad y aplicaciones federadas, incluidos AWS IAM, Microsoft Entra ID, GCP, Okta y Active Directory. En lugar de depender de credenciales con privilegios compartidas, otorga un acceso elevado temporal al modificar la pertenencia a la capa de identidad o la asignación de roles de un usuario durante un periodo aprobado y con límite de tiempo. Los administradores configuran cada registro de PAM con un grupo o rol de destino, requisitos de aprobación, duración del acceso y aplicación de MFA, luego comparten el registro con los usuarios elegibles que pueden solicitar la elevación directamente desde la bóveda de Keeper. Una vez aprobada, KeeperPAM aplica la autorización temporal en la plataforma de identidad y el usuario puede iniciar el recurso de destino mediante el aislamiento remoto del navegador o sus flujos de trabajo estándar de SSO y CLI. Cuando se cierra la ventana de acceso, KeeperPAM revoca automáticamente la elevación, sin dejar privilegios permanentes.
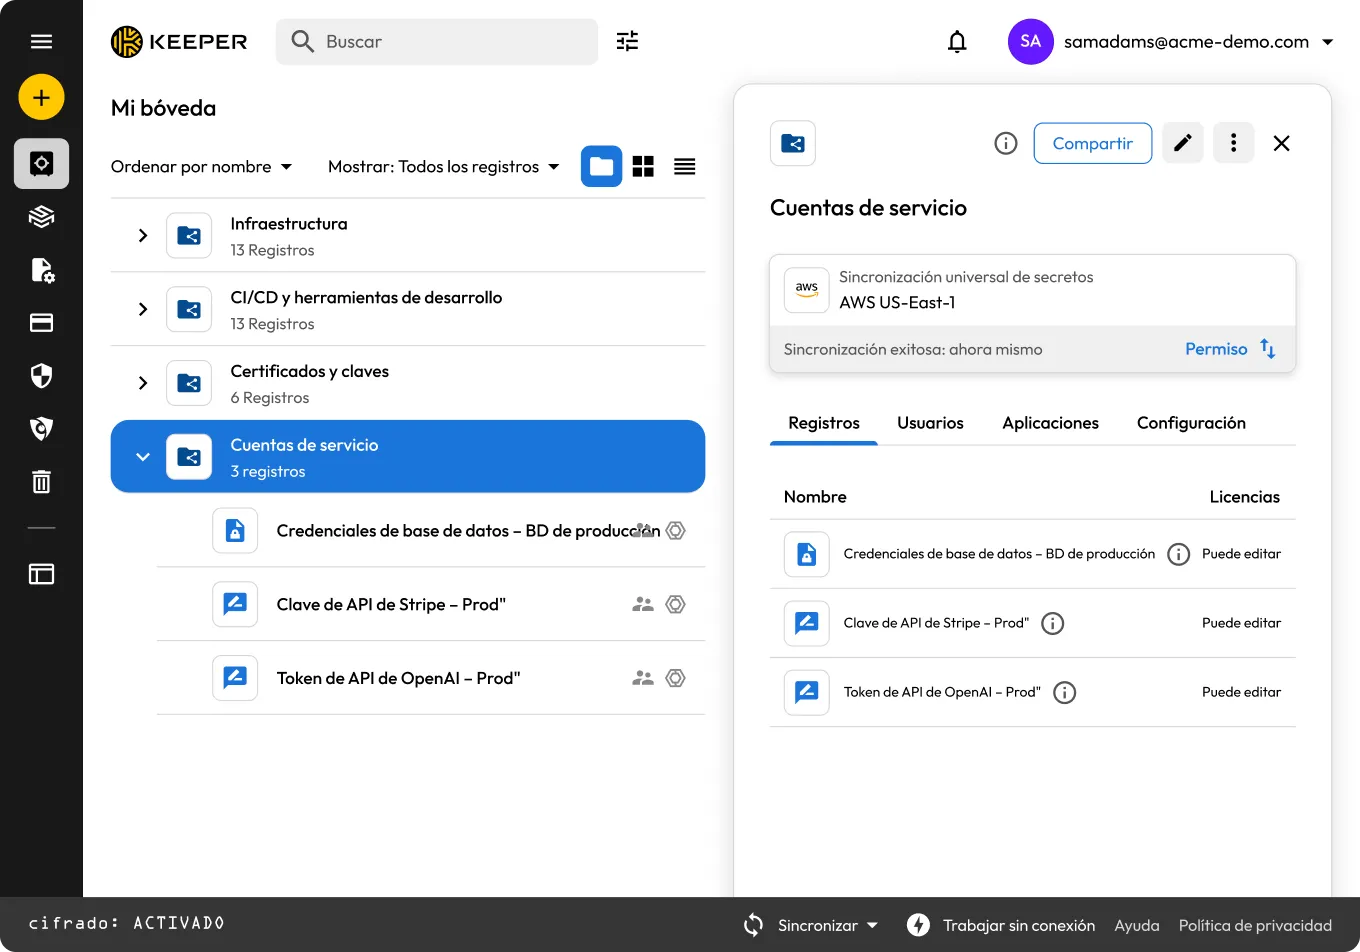
Sincronice secretos compartidos con servicios de administración de secretos en la nube mediante Sincronización universal de secretos
Universal Secrets Sync (USS) envía automáticamente secretos desde la bóveda de Keeper a AWS Secrets Manager, Azure Key Vault y Google Cloud Secret Manager, lo que convierte a Keeper en la única fuente de información para todos los secretos en la nube. Cuando se crea o actualiza un registro en Keeper, cada proveedor de nube conectado recibe el cambio automáticamente, lo que elimina la dispersión de secretos y el copiado y pegado manual que generan credenciales obsoletas e incidentes de seguridad. El Keeper Gateway gestiona todas las operaciones de sincronización localmente, descifrando y escribiendo secretos directamente en el proveedor de la nube para que el texto sin cifrar nunca toque la infraestructura de Keeper. Los administradores pueden sincronizar varias carpetas, asignar una identidad de sincronización de privilegios mínimos por proveedor y usar el modo de prueba para previsualizar los cambios antes de confirmarlos, con cada operación registrada en el registro de auditoría de Keeper y mostrada a través del Módulo de informes avanzados y alertas (ARAM) de Keeper.
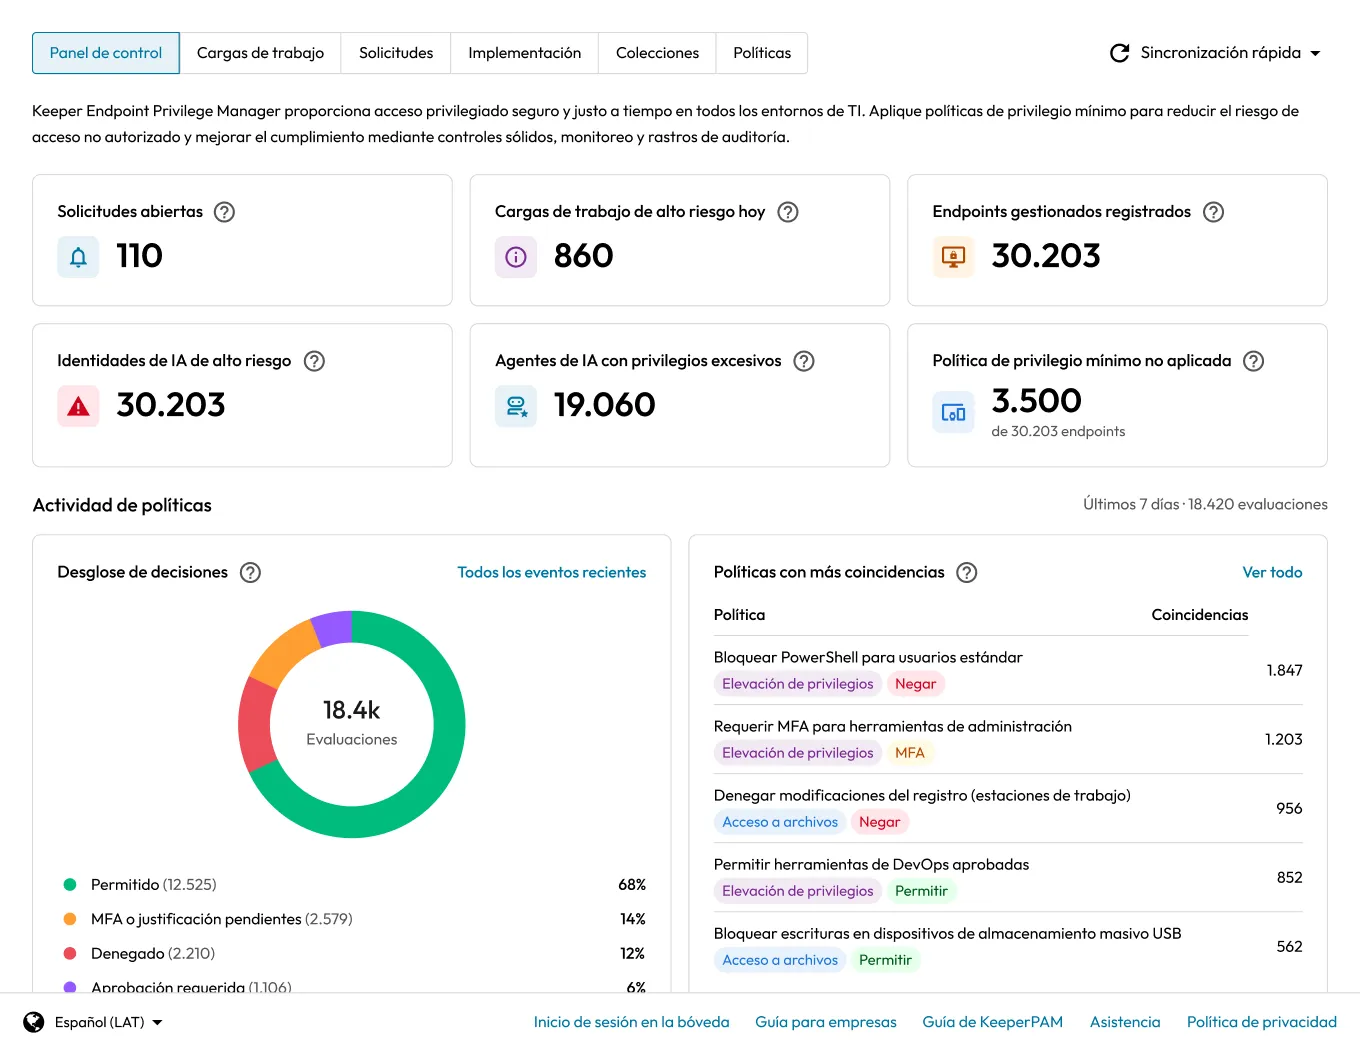
Gobernanza de IA agéntica de Endpoint Privilege Manager
La política de IA agéntica de Keeper brinda a los equipos de seguridad control sobre qué agentes de IA tienen permiso para ejecutarse en endpoints administrados, incluidos asistentes de codificación como GitHub Copilot, Cursor y Claude Code, así como agentes en contenedores y procesos desconocidos similares a agentes. Los agentes se reconocen mediante firmas o un motor heurístico de comportamiento que califica los procesos desconocidos según su grado de similitud con un agente de IA, lo que permite controles basados en la confianza tanto para la actividad conocida como para la no reconocida. Los administradores pueden permitir automáticamente agentes autorizados, bloquear por completo los no autorizados o requerir aprobación, MFA y justificación antes de que se ejecute cualquier agente. Cada resultado se registra para una auditabilidad completa en los endpoints administrados.
KeeperDB agrega compatibilidad con NoSQL, flujos de trabajo de múltiples conexiones y una autenticación más sólida
KeeperDB ahora se conecta con MongoDB y Amazon DynamoDB, lo que amplía la cobertura de la herramienta a bases de datos NoSQL junto con su compatibilidad existente con SQL, cada una con una experiencia de consulta nativa (sintaxis de shell de MongoDB, PartiQL de DynamoDB). Los usuarios ahora pueden abrir múltiples conexiones de base de datos a la vez en diferentes motores, cada una en su propia pestaña, y ejecutar una consulta de difusión en varias conexiones del mismo motor simultáneamente para comparar resultados. SQL Server y Azure SQL ahora admiten el inicio de sesión con tokens de usuario delegados de Microsoft Entra ID como alternativa a las credenciales estáticas. Las conexiones de Oracle y SQL Server también son más resistentes, con una mejor detección y recuperación de sesiones interrumpidas, y un nuevo botón Probar conexión les permite a los usuarios validar las credenciales antes de abrir una sesión.
Keeper Commander ya está disponible como una skill de ClawHub
Keeper Commander está disponible como una habilidad instalable en ClawHub, lo que lleva la gama completa de flujos de trabajo de la CLI de Keeper a los entornos de agentes de OpenClaw. La habilidad abarca la configuración inicial y del perfil, la búsqueda en la bóveda y de administración, la recuperación de secretos y la inyección a nivel de campo, así como la creación y actualización de registros. La habilidad también cuenta con barreras de protección integradas que mantienen los secretos fuera del chat, el disco y el historial de versiones. Se requiere una sesión dedicada de tmux para el trabajo interactivo a fin de preservar el estado de autenticación entre comandos. Los ingenieros y los equipos de DevOps pueden instalarlo con un solo comando mediante la CLI de OpenClaw y comenzar a ejecutar flujos de trabajo de Keeper de inmediato.
El uso compartido jerárquico de registros llega con las carpetas compartidas anidadas
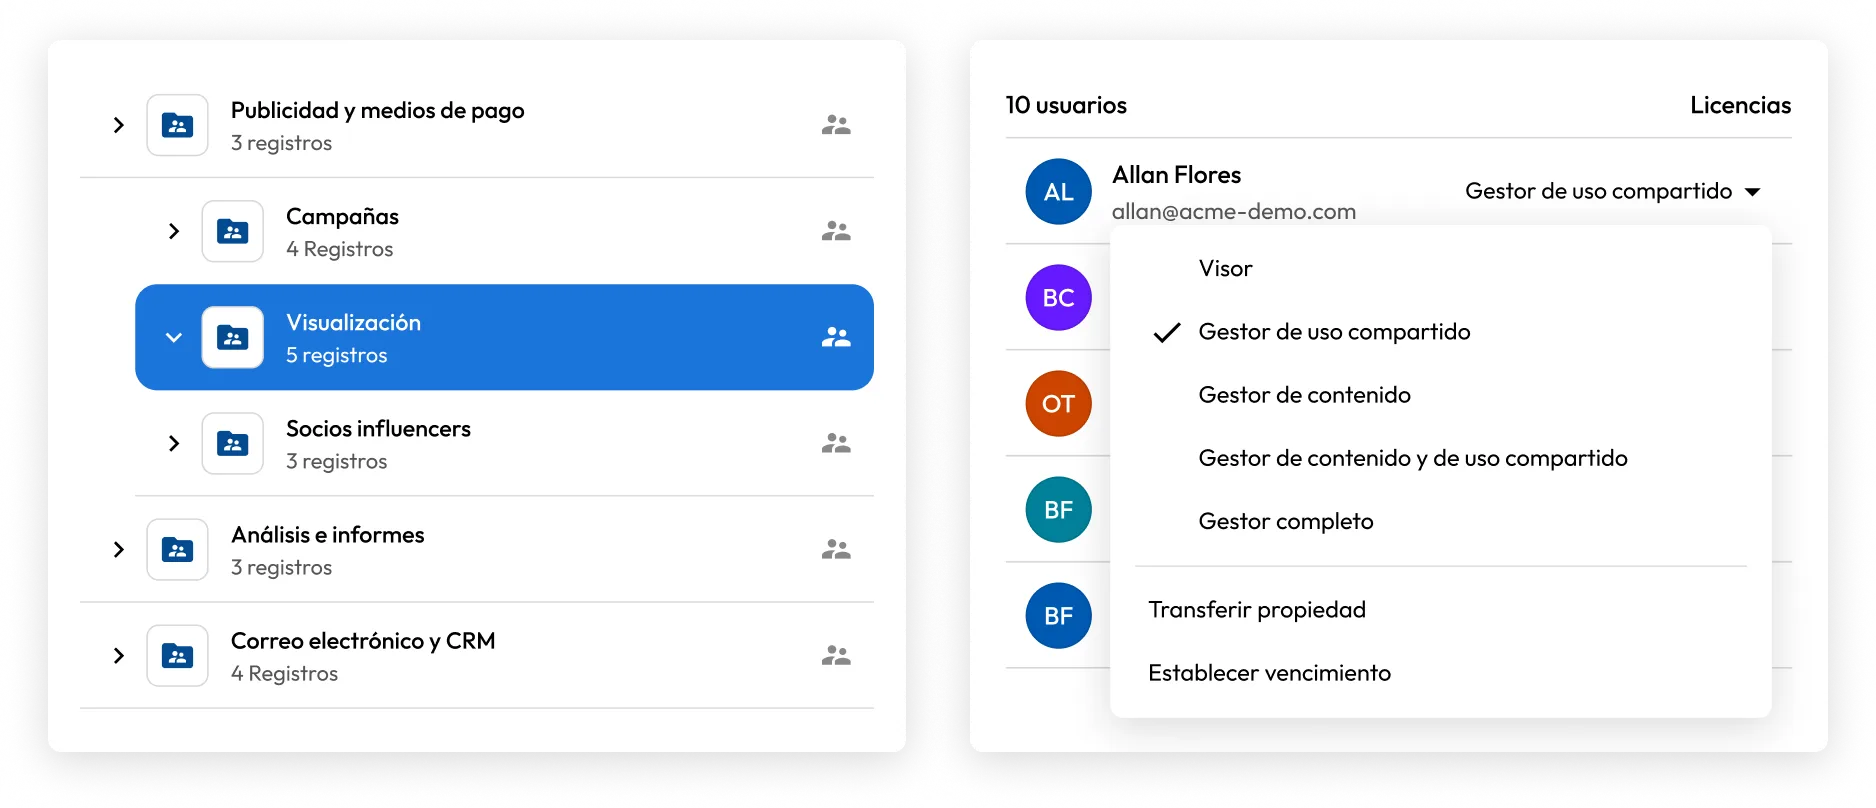
Keeper ha presentado las carpetas compartidas anidadas, un modelo reconstruido de permisos de la bóveda que ofrece a los equipos una forma más flexible y escalable de organizar y compartir registros confidenciales. Las carpetas se pueden estructurar hasta cinco niveles de profundidad con configuraciones de uso compartido independientes en cada nivel. Los permisos basados en roles se pueden aplicar mediante herencia, asignación directa de carpetas o asignación directa de registros; la asignación más específica siempre tiene prioridad. Cinco tipos de permisos que van desde Lector hasta Gestor total otorgan a los administradores un control preciso sobre quién puede ver, editar, compartir y gestionar contenido, con compatibilidad para cambios masivos de permisos, caducidad del acceso y revocación inmediata. El sistema de carpetas Classic sigue siendo totalmente compatible, sin migración forzada, y ambos sistemas pueden funcionar en paralelo durante la transición. Las carpetas compartidas anidadas están disponibles actualmente solo por invitación: comuníquese con su representante de Keeper o visite keepersecurity.com/contact para solicitar acceso.
Commander Terraform ofrece la infraestructura como código de KeeperPAM
El módulo de Terraform de Keeper para Commander permite a los equipos definir e implementar entornos de acceso privilegiado totalmente como código, desde configuraciones de PAM y asociaciones de puertas de enlace hasta equipos de destino, usuarios, bases de datos, directorios y navegadores remotos. Un nuevo recurso commander_pam_configuration abarca las capacidades de KeeperPAM, incluidas conexiones, tunelización, rotación, aislamiento remoto del navegador y grabación de sesiones, mientras que los nuevos recursos para todos los tipos de registros de PAM clásicos incorporan permisos de uso compartido por usuario directamente en Terraform. Esta versión también agrega la gestión de aplicaciones de Keeper Secrets Manager como código y amplía la gestión de carpetas con compatibilidad para carpetas compartidas anidadas y carpetas privadas no compartidas.
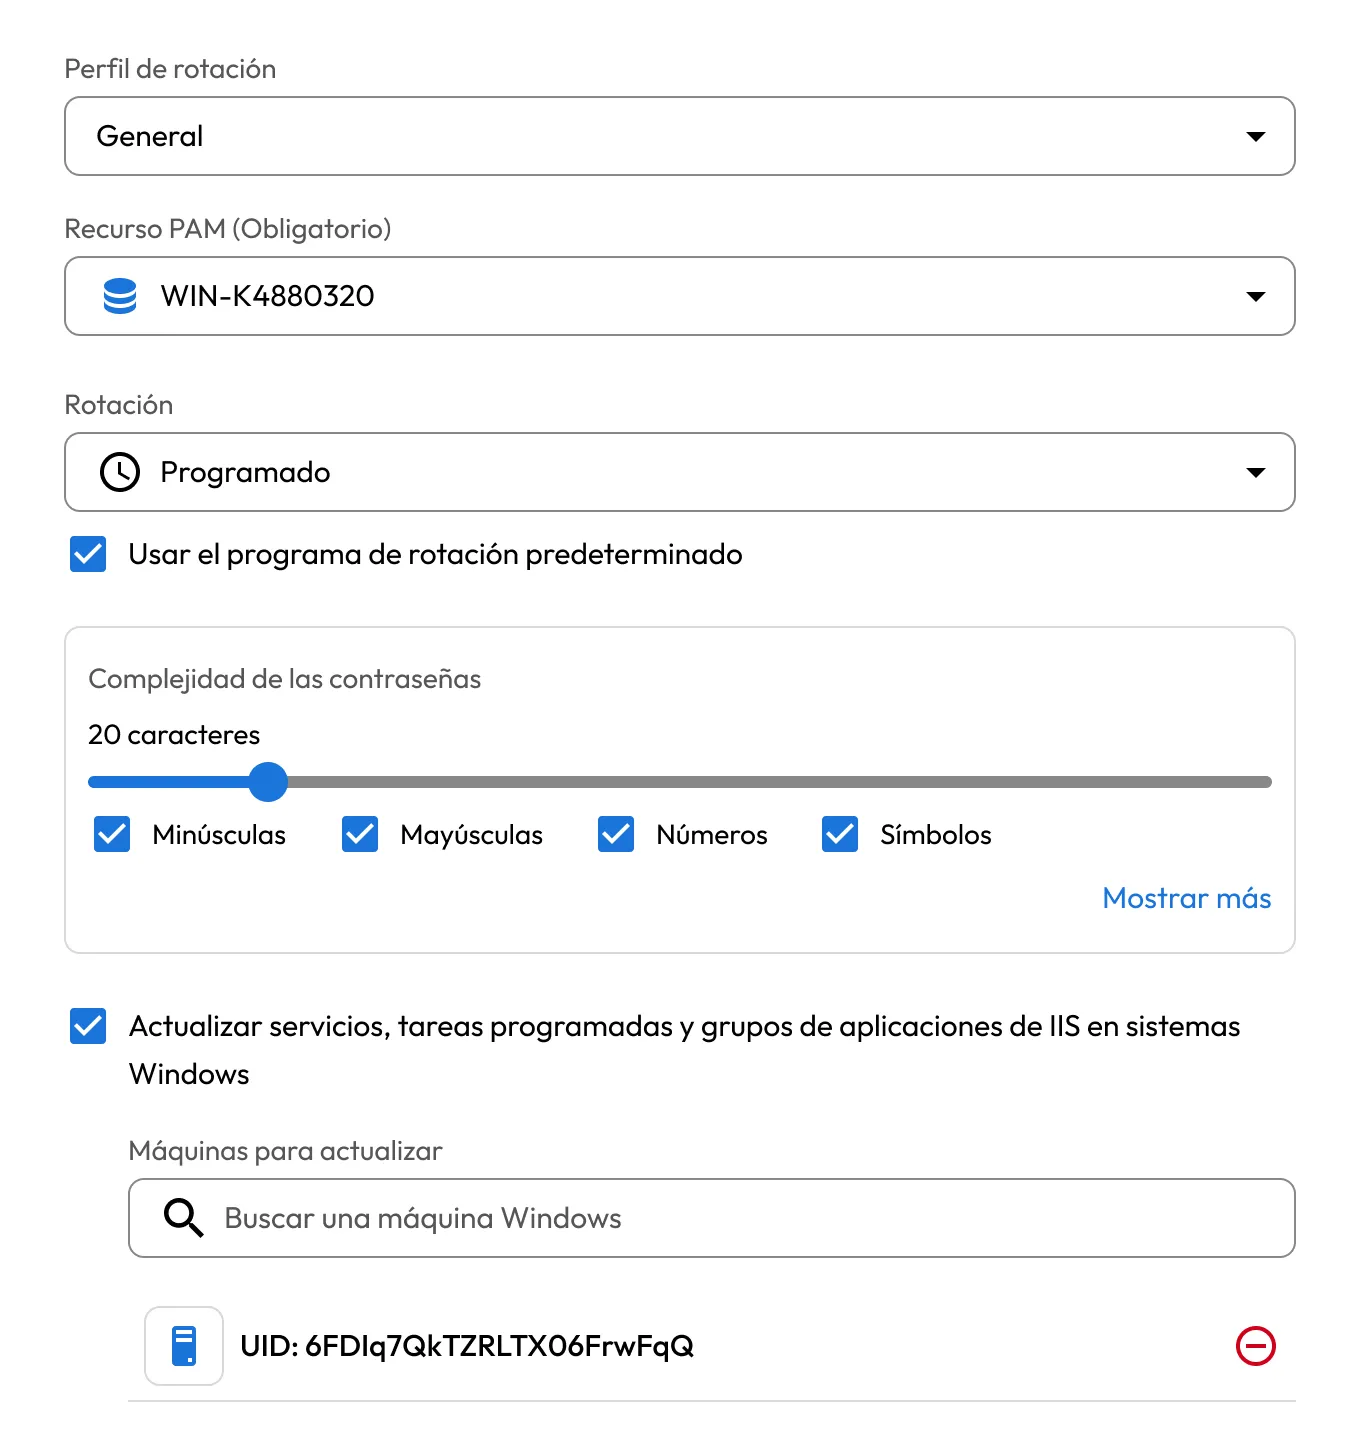
KeeperPAM automatiza la rotación de credenciales de servicios y tareas programadas de Windows
La rotación de contraseñas de KeeperPAM administra automáticamente las credenciales de inicio de sesión de los servicios de Windows, las tareas programadas y los grupos de IIS, lo que garantiza que, cuando se rote un registro de Usuario de PAM, Keeper Gateway actualice y reinicie todos los servicios asociados en cada equipo vinculado en una sola operación. Un solo registro de usuario de PAM se puede asignar a cualquier cantidad de registros de máquina de PAM, lo que hace práctico propagar un cambio de credenciales en toda una flota de servidores Windows sin intervención manual. Las asociaciones de servicios pueden configurarse directamente desde la bóveda de Keeper, detectarse automáticamente mediante un trabajo de Discovery o gestionarse a través de Commander CLI mediante los comandos pam action service, lo que ofrece a los equipos opciones flexibles de configuración y gestión. Cuando se inicia la rotación, los servicios en ejecución activa se reinician automáticamente con las nuevas credenciales, mientras que los servicios detenidos permanecen detenidos hasta que se inicien manualmente.
KeeperPAM se integra con Wiz para la remediación de seguridad en la nube de ciclo cerrado
KeeperPAM se integra con Wiz CNAPP, lo que crea una vía directa y automatizada desde el hallazgo de seguridad en la nube hasta la remediación y elimina la necesidad de realizar un seguimiento manual y coordinar entre herramientas. Cuando Wiz identifica una identidad o un recurso expuesto, se incorpora a Keeper de inmediato. Los administradores pueden resolver hallazgos mediante el acceso justo a tiempo, la rotación de credenciales o la protección de acceso privilegiado para máquinas, bases de datos y usuarios directamente desde el panel de Keeper Cloud Security. Se notifica automáticamente a Wiz sobre el estado de la corrección a medida que los hallazgos pasan de abiertos a en curso y a resueltos, y cada acción se registra con un registro de auditoría completo para respaldar el cumplimiento. La integración reduce significativamente el tiempo medio de remediación al acortar la ventana entre el descubrimiento y la acción antes de que se pueda explotar una vulnerabilidad.
La visibilidad de las identidades no humanas llega a la consola de administración
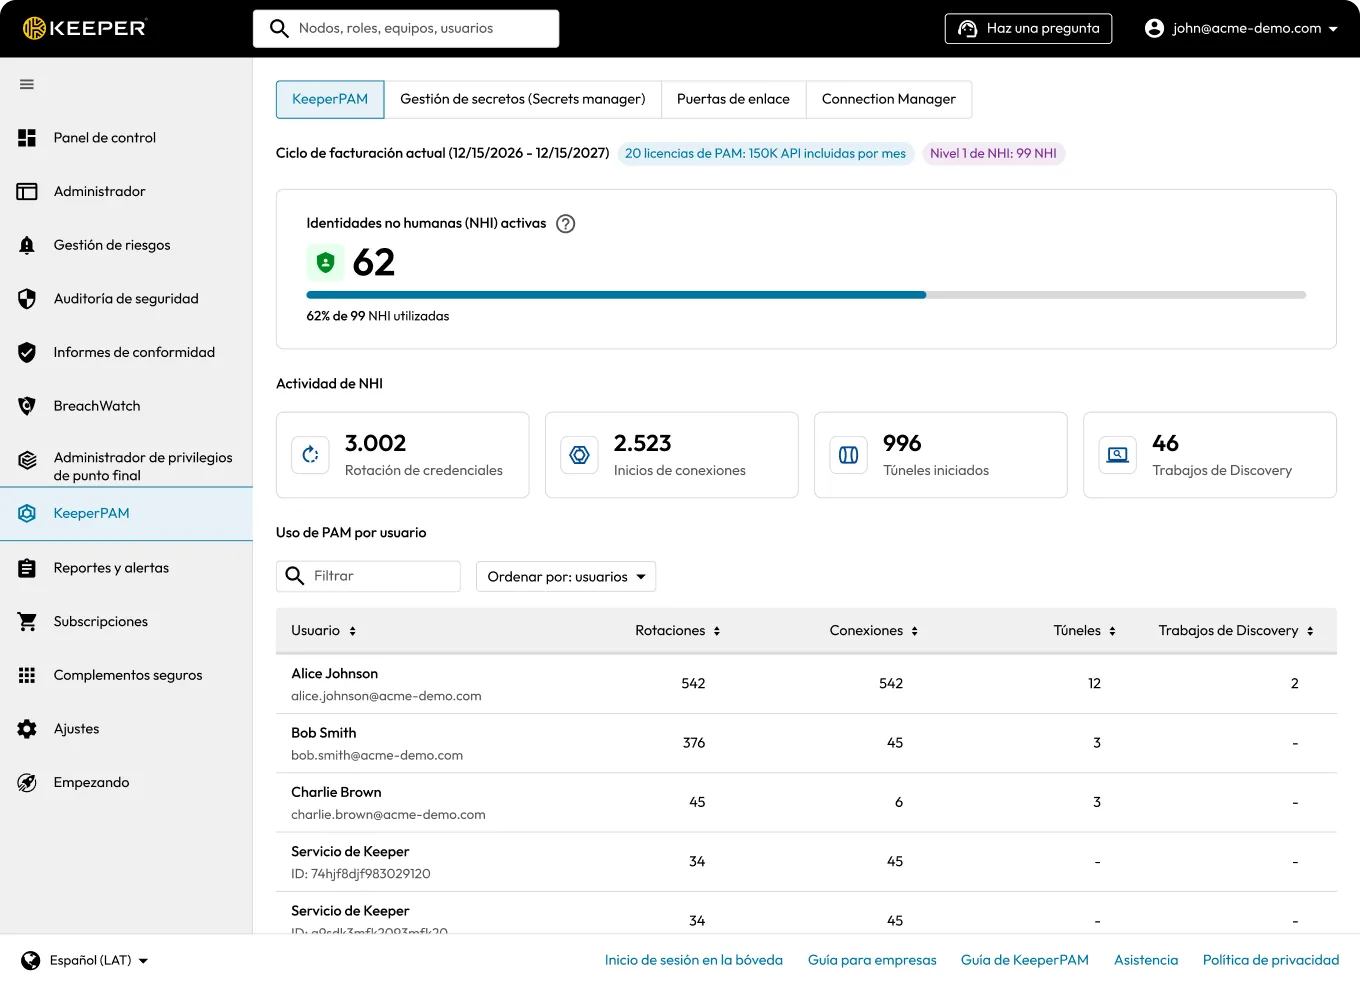
La consola de administración ofrece un gran avance en la gestión de identidades no humanas (NHI), lo que proporciona a los administradores una pestaña exclusiva de KeeperPAM que reúne Secrets Manager, Gateways y Connection Manager en un solo lugar. Un nuevo panel centralizado de PAM muestra descripciones generales de los niveles de NHI, avisos de proximidad al límite y de superación del límite, y el uso de PAM por usuario. El panel actualizado de Secrets Manager agrega métricas de nivel y seguimiento del ciclo de uso. La pestaña Suscripciones ahora muestra detalles ampliados de los derechos de PAM, incluidos los recuentos de licencias administradas y disponibles, el uso de NHI activo frente a los umbrales de nivel y un enlace directo en la consola para actualizar niveles, lo que brinda a los administradores una visibilidad completa de su huella de KeeperPAM sin salir de la consola.
Dock de conexión de la bóveda y configuraciones de PAM como registros nativos de la bóveda
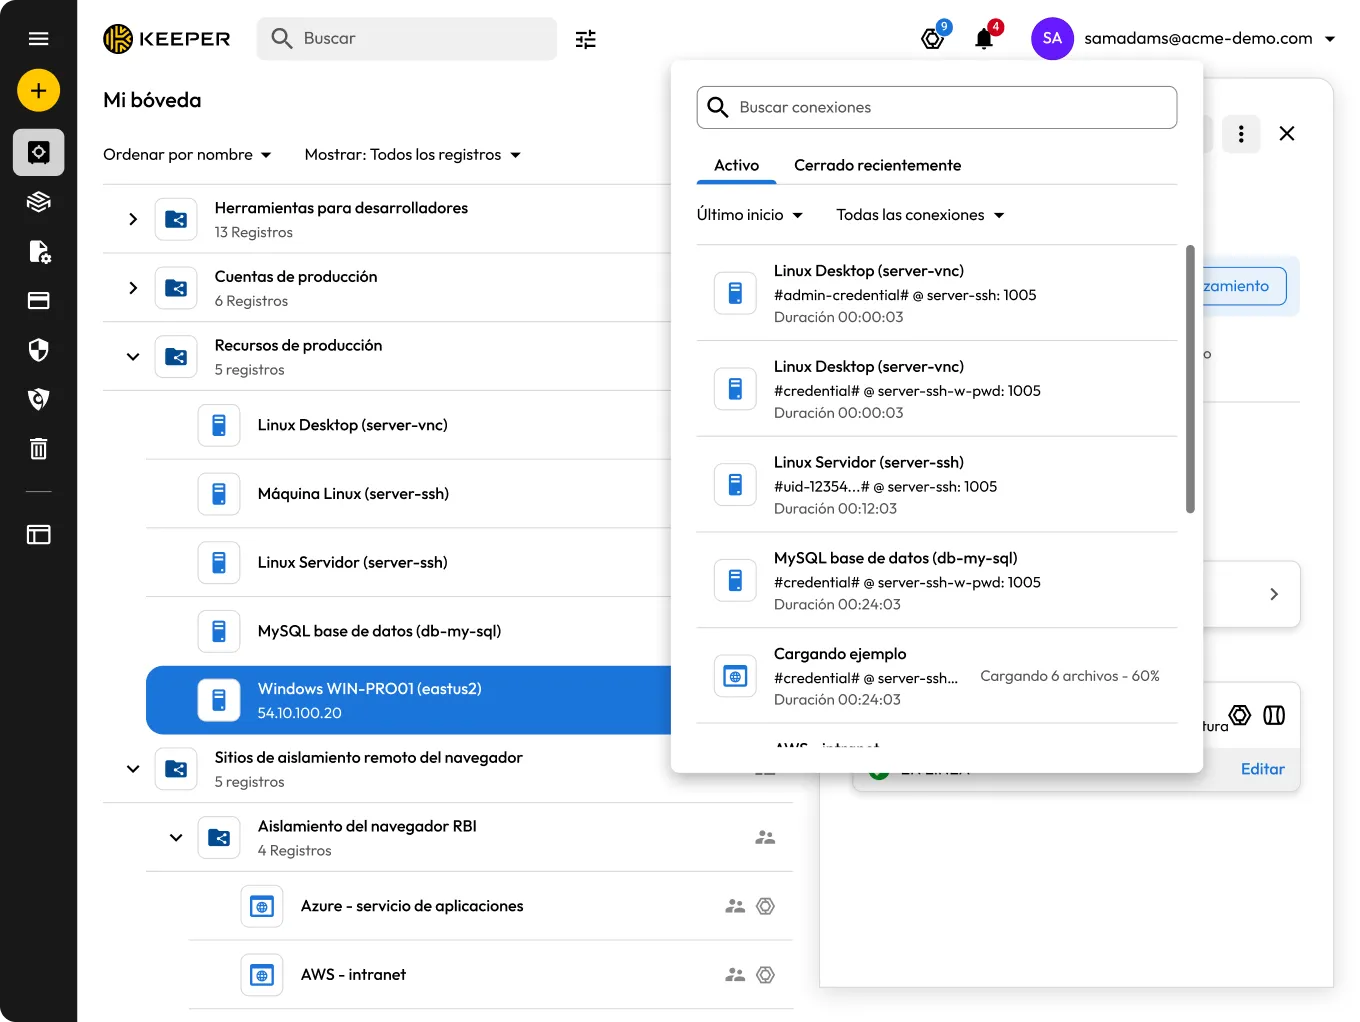
Hemos introducido el Connection Dock, un nuevo panel en la esquina superior derecha de la bóveda de Keeper que ofrece a los usuarios una vista centralizada de todas las sesiones de PAM activas y cerradas recientemente. Desde el dock, los usuarios pueden monitorear el estado de la conexión, volver a iniciar sesiones cerradas recientemente, cerrar las activas y acceder a los detalles del registro directamente desde el registro de sesiones, lo que facilita alternar entre sesiones con privilegios o reanudarlas sin salir de la bóveda. Ahora también se puede acceder a las configuraciones de PAM como registros nativos de la bóveda en la pantalla Mi bóveda, lo que las incorpora a los mismos flujos de trabajo de uso compartido, organización y gestión que se utilizan para los registros estándar y elimina la necesidad de administrarlas por separado. Esta versión también agrega criptografía resistente a la cuántica para la capa de transmisión y nuevos eventos de auditoría de ARAM para la revelación de campos enmascarados.
Gobernanza de identidades centralizada para Keeper, impulsada por SailPoint (pendiente de lanzamiento)
Keeper se integra con SailPoint Identity Security Cloud, lo que proporciona a las organizaciones una gobernanza centralizada sobre el acceso a la bóveda de Keeper directamente desde SailPoint. Con el conector SaaS de SailPoint de Keeper Security, los administradores pueden agregar cuentas y derechos, provisionar nuevas bóvedas de Keeper y asignar roles, equipos, carpetas y registros, todo sin salir de SailPoint. En lugar de gestionar el acceso a la bóveda por separado, los equipos de seguridad pueden administrar Keeper junto con todos los demás sistemas empresariales, garantizando que los usuarios tengan exactamente los permisos correctos en el momento oportuno. El acceso se mantiene sincronizado automáticamente a medida que los usuarios se unen, cambian de roles o se van, lo que reduce el riesgo de cuentas huérfanas y usuarios con privilegios excesivos. Durante todo el proceso, el conector se comunica a través del modo de servicio de Keeper Commander, manteniendo totalmente intacto el modelo de cifrado de conocimiento cero de su organización.
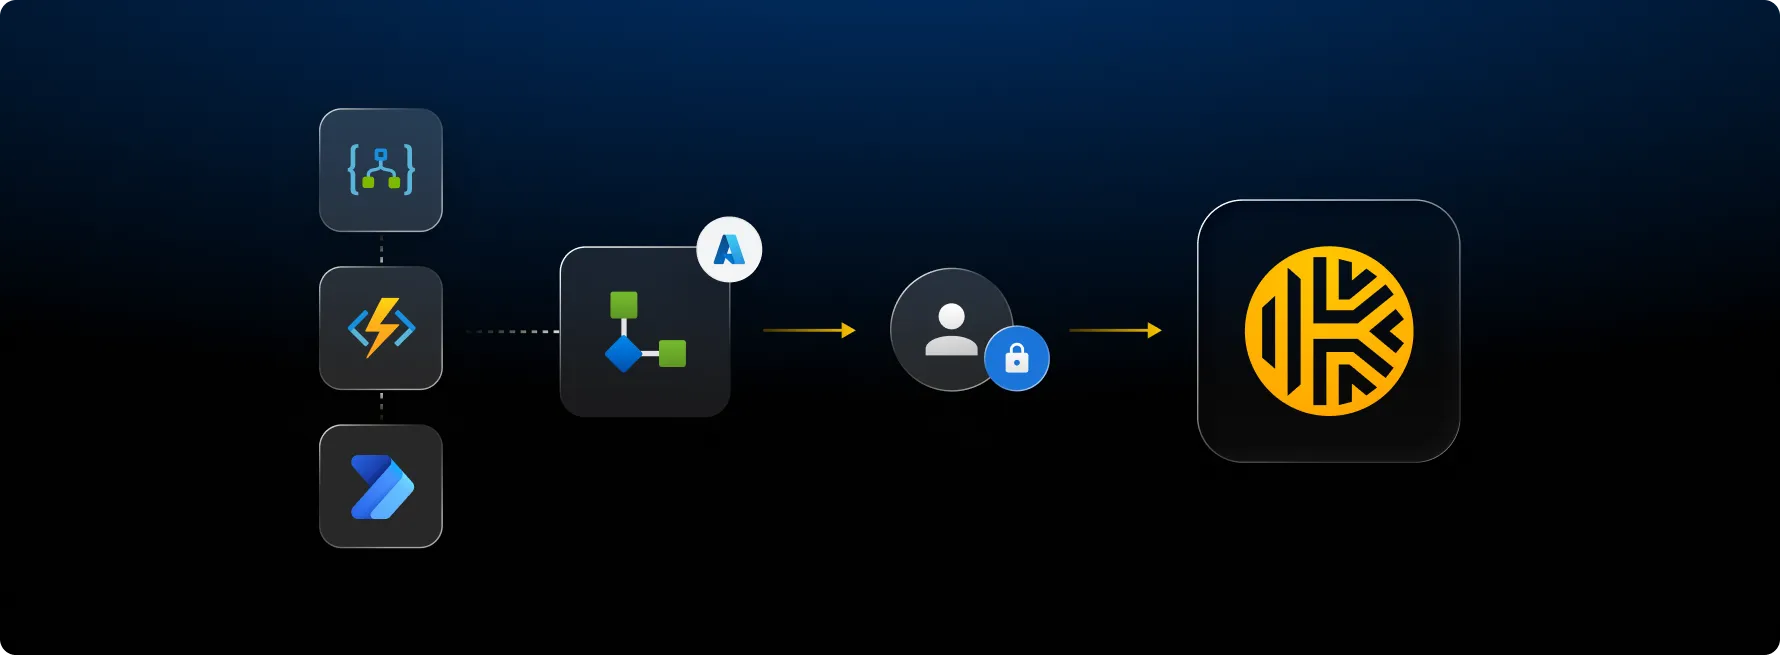
Keeper Secrets Manager disponible como conector certificado de Azure Logic Apps
Nos complace anunciar que Keeper Secrets Manager (KSM) ya está disponible como conector certificado en el marketplace de Microsoft Power Platform, lo que brinda una gestión fluida de secretos a los flujos de trabajo de Azure Logic Apps y Power Automate. Los equipos ahora pueden recuperar, crear, actualizar y rotar credenciales directamente desde sus flujos de automatización en tiempo de ejecución, con todos los secretos protegidos por la arquitectura de conocimiento cero de Keeper, descifrados localmente dentro de su entorno de Azure y sin pasar nunca por los servidores de Keeper. La configuración toma solo unos minutos mediante una plantilla ARM con un solo clic que aprovisiona automáticamente todos los recursos de Azure necesarios, y los menús desplegables dinámicos para seleccionar secretos y carpetas están integrados directamente en el diseñador de Logic App. Los patrones de automatización comunes, que incluyen la rotación programada de contraseñas, el provisionamiento de credenciales de empleados, la sincronización de secretos de GitHub y la auditoría de cumplimiento de la bóveda, están listos para crearse de forma predeterminada, integrando Keeper directamente en los flujos de trabajo en los que su equipo ya confía.
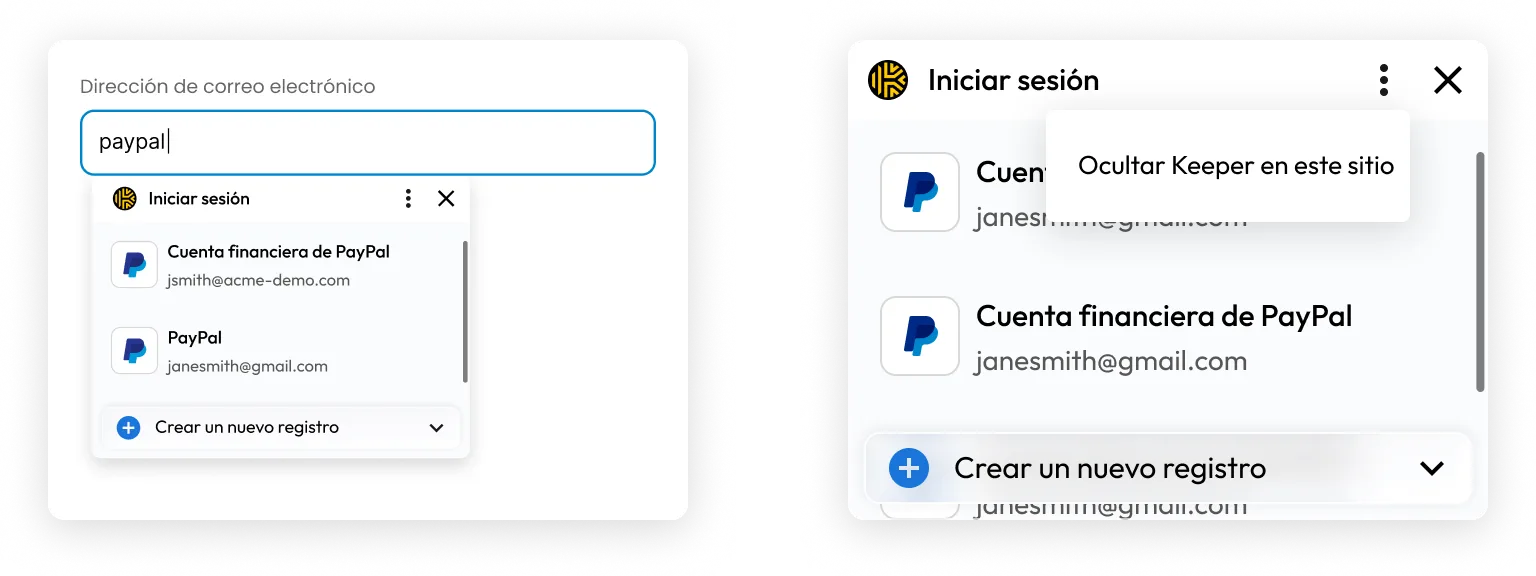
La extensión del navegador sube de nivel con un auto-llenado más inteligente y controles granulares del sitio
La última versión de la extensión de navegador de Keeper ofrece una experiencia de auto-llenado completamente rediseñada y una nueva forma de pausar Keeper en cualquier sitio. Las sugerencias para autocompletar ahora aparecen en línea debajo de los campos de formulario al hacer clic en ellos o acceder a ellos con la tecla Tab, sin tener que buscar en ventanas emergentes. Las sugerencias se filtran en tiempo real a medida que escribe y múltiples inicios de sesión guardados aparecen en una lista desplazable ordenada por favoritos y uso reciente. Además, la nueva función Ocultar Keeper le permite silenciar el Auto-Llenado y el icono de Keeper en cualquier sitio con un solo clic, con una restauración sencilla desde la barra de herramientas o el menú de configuración. También hemos introducido la detección a nivel de campo para un auto-llenado más preciso, disponible como una función opcional mientras continuamos perfeccionándola. Vaya a Configuración > Herramienta KeeperFill y active «Habilitar nueva solicitud de autocompletar» para probarla.
Varias mejoras en la CLI de Commander
Keeper Commander está mejorando constantemente. Estos son algunos de nuestros comandos más recientes:
- pam project cyberark-import – migración automatizada de cajas fuertes, cuentas, plataformas y políticas desde CyberArk
- import –format bitwarden – importar colecciones de Bitwarden con asignación automática de carpetas
- pam connection edit / pam import – compatibilidad con más de 10 bases de datos: MariaDB, Oracle, MongoDB, Redis, Elasticsearch, ClickHouse, DynamoDB y más
- pam connection ai – KeeperAI para recursos de PAM
- pam rbi edit – controlar la persistencia de la sesión, las políticas de archivos y la configuración de audio para RBI
- nsf – Ahora se admiten las carpetas compartidas anidadas y los permisos
- pamGitHubConfiguration – PAM ahora admite tipos de registros de configuración de GitHub
- $GEN:passphrase – generar frases de contraseñas
- Comandos de integración de CNAPP
Para obtener una lista completa de las actualizaciones de Keeper Commander, visite nuestras notas de la versión.

