
 Keeper の新機能

KeeperPAMのワークフロー機能のご紹介: 時間
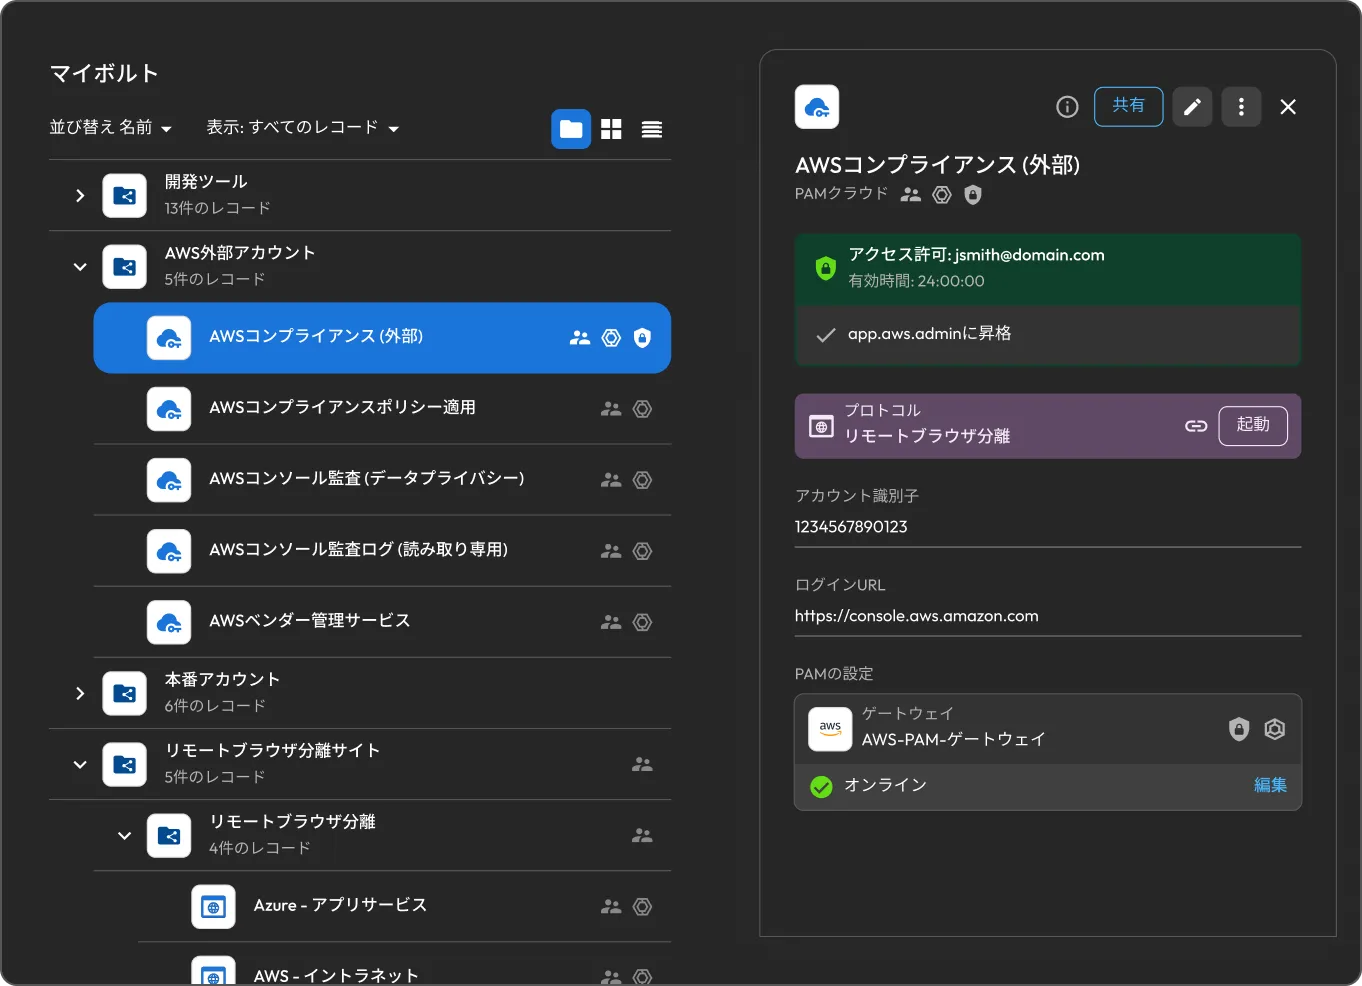
Keeper特権クラウド: クラウドIDプラットフォーム向けジャストインタイム特権昇格
6月にリリースされたKeeper特権クラウドは、AWS IAM、Microsoft Entra ID、GCP、Okta、Active Directoryなど、クラウドプラットフォーム、IDプロバイダー、フェデレーションアプリケーションをまたいで、ジャストインタイム (JIT) の特権アクセスと恒常的な特権アクセスゼロを実現しています。 共有の特権認証情報に頼るのではなく、承認された期限付きの時間枠に限って、ユーザーのIDレイヤーにおける所属やロール割り当てを変更し、一時的な昇格アクセスを付与します。 管理者は各PAMレコードに、対象グループまたはロール、承認要件、アクセス期間、MFAの適用を設定します。その後、権限昇格の対象となるユーザーにレコードを共有します。共有されたユーザーは、Keeperボルトから直接、権限昇格を申請できます。 承認されると、KeeperPAMがIDプラットフォームに一時的なアクセス権を適用します。ユーザーは、Keeperリモートブラウザ分離、または通常のSSOやCLIワークフローを通じて、対象リソースにアクセスできます。 アクセス期間が終了すると、KeeperPAMにより、昇格された権限が自動的に取り消されるため、永続的な特権は残りません。
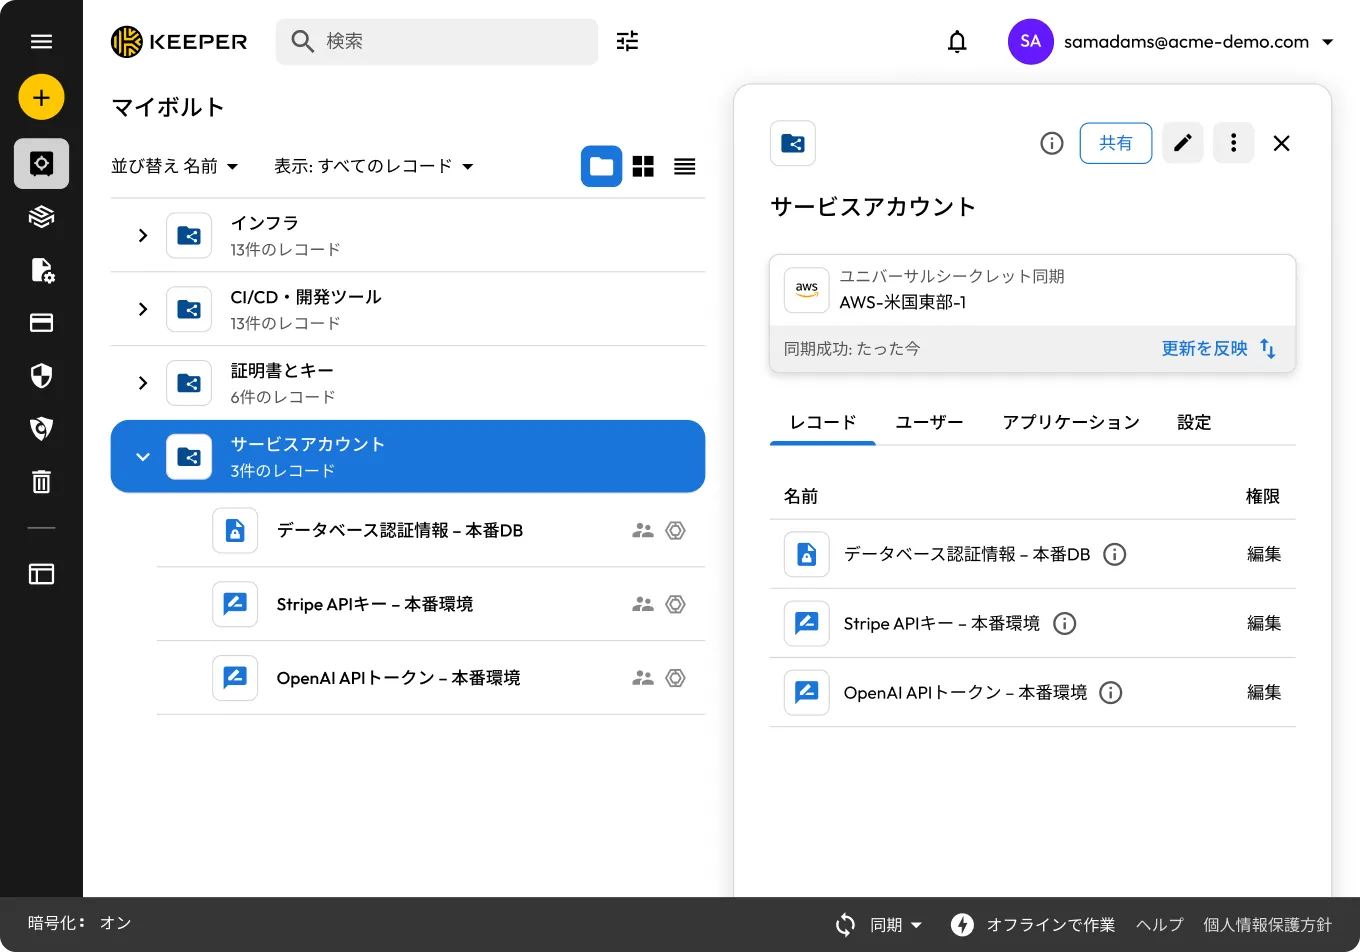
ユニバーサルシークレット同期を使用して、クラウドシークレット管理サービスに共有シークレットを同期
ユニバーサルシークレット同期 (USS) を使用すると、KeeperボルトからAWS Secrets Manager、Azure Key Vault、Google Cloud Secret Managerへシークレットを自動的に同期し、すべてのクラウドシークレットをKeeperで一元管理できるようにします。 Keeperでレコードが作成または更新されると、接続されているすべてのクラウドプロバイダーに変更が自動的に反映されるため、認証情報の陳腐化やセキュリティインシデントにつながるシークレットの散逸や手動でのコピー&ペーストを排除できます。 Keeperゲートウェイにより、すべての同期処理がローカルで実行され、シークレットが復号され、クラウドプロバイダーに直接書き込みが行われるため、暗号化されていないテキストがKeeperのインフラストラクチャに露出することは一切ありません。 管理者は、複数のフォルダ間で同期を実行し、プロバイダーごとに最小権限の同期IDを割り当てられます。さらに、ドライランモードを使って、変更を確定する前にプレビューできます。また、すべての操作はKeeperの監査証跡に記録され、Keeperのレポート・アラートモジュール (ARAM) で確認できます。
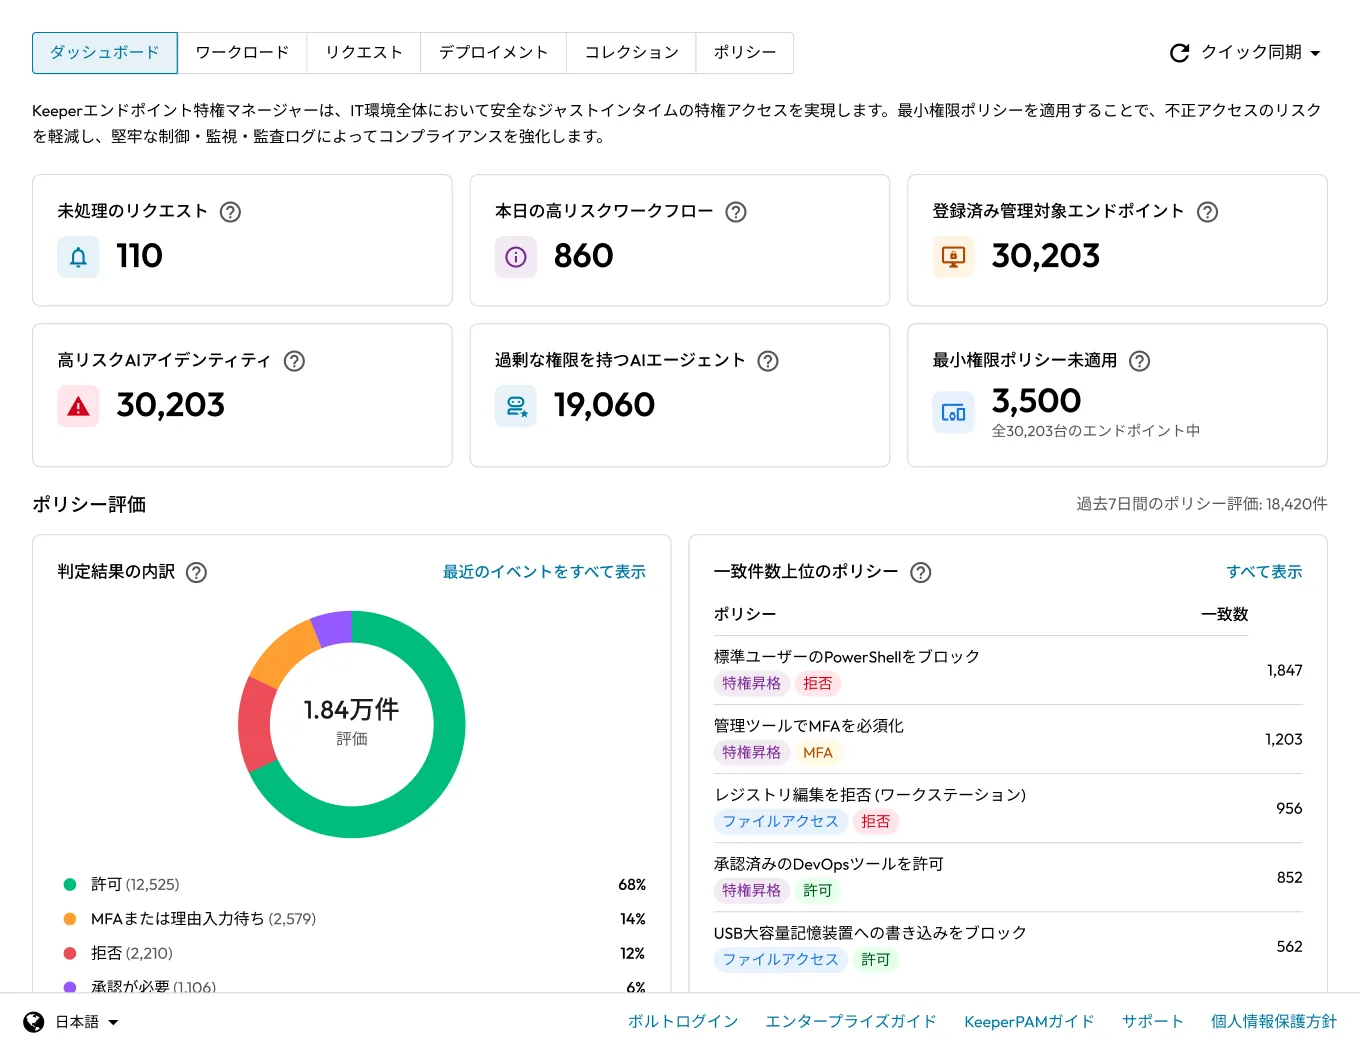
エンドポイント特権マネージャーによるエージェント型AIの管理
Keeperのエージェント型AIのポリシーにより、セキュリティチームは、GitHub Copilot、Cursor、Claude Codeなどのコーディングアシスタントをはじめ、コンテナ化されたエージェントや未知のエージェントに類似するプロセスなど、管理対象のエンドポイントで実行を許可するAIエージェントを制御できます。 署名、または未知のプロセスとAIエージェントとの類似度を評価する行動ヒューリスティックエンジンによってエージェントが識別されるため、既知のアクティビティと不明なアクティビティ両方を対象とした信頼度に基づく制御が可能となります。 管理者は、承認済みのエージェントを自動的に許可し、未承認のエージェントを即座にブロックできます。また、エージェントが何らかの操作を実行する前に、承認、MFA、理由の提示を必須にすることも可能です。 管理対象の全エンドポイントで、すべての処理結果を記録し、完全な監査証跡を確保します。
KeeperDBにNoSQLサポート、マルチ接続ワークフロー、より強力な認証を追加
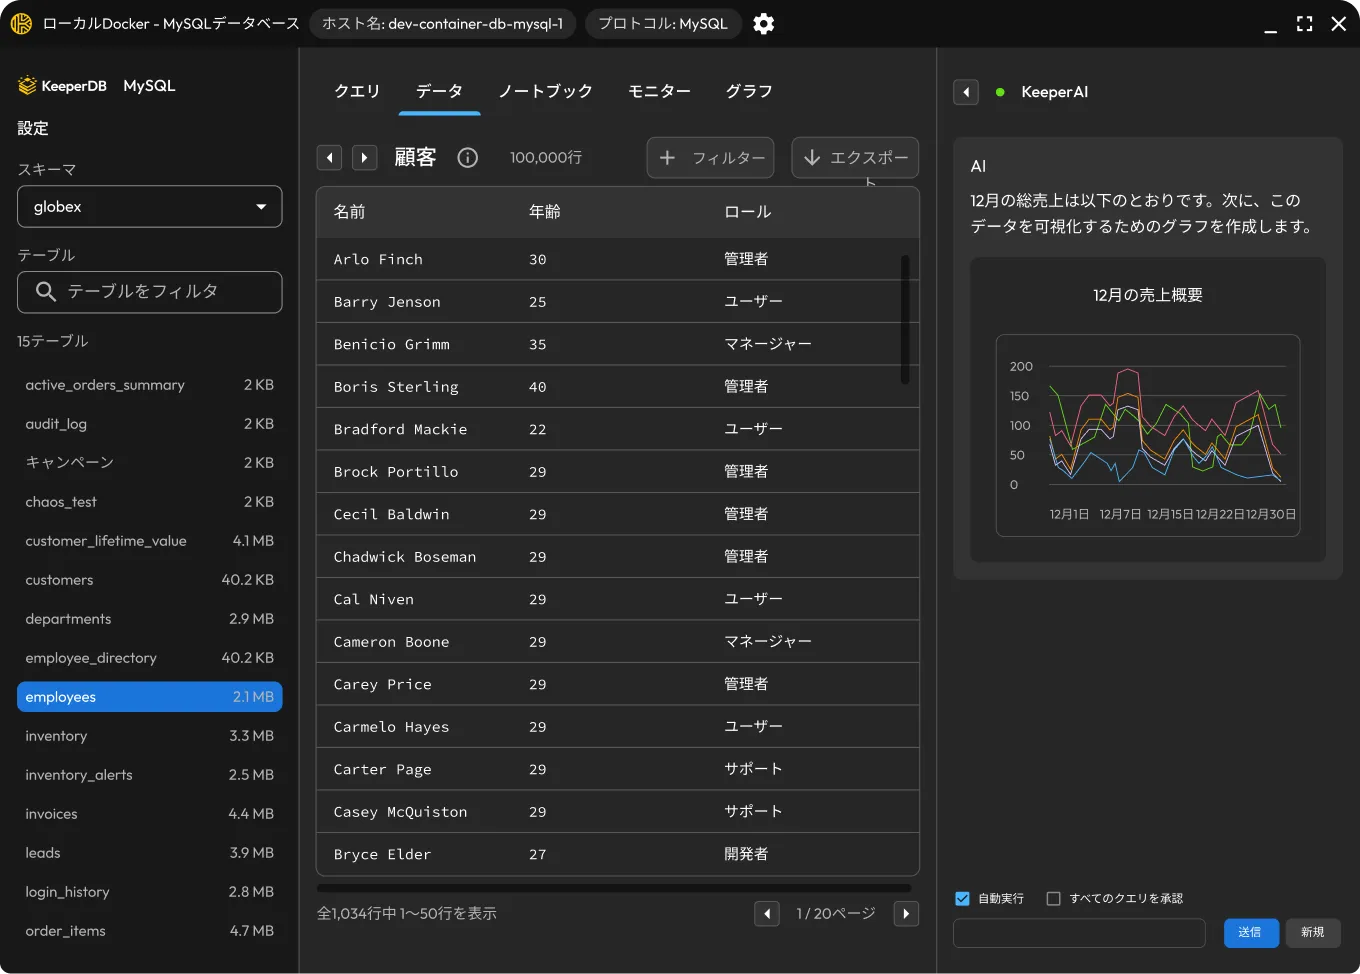
KeeperDBをMongoDBおよびAmazon DynamoDBに接続できるようになったため、対応範囲が従来のSQLサポートに加え、NoSQLデータベースまで拡大しました。また、各DBでDB固有のクエリ操作 (MongoDBシェル構文、DynamoDB PartiQL) が可能です。 ユーザーは、異なるデータベースエンジンにまたがる複数のデータベース接続を同時に開き、それぞれを個別のタブで表示できるようになりました。また、同じエンジンの複数の接続に対してブロードキャストクエリを同時に実行し、結果を比較できます。 SQL ServerとAzure SQLでは、静的な認証情報に代わる選択肢として、Microsoft Entra IDの委任ユーザートークンを使用したサインインに対応しました。 OracleとSQL Serverの接続もさらに安定し、セッション切断の検出と復旧機能が改善されました。また、新しい「接続テスト」ボタンを使って、セッションを開く前に認証情報の有効性を確認できます。
KeeperコマンダーがClawHubスキルとして利用可能に
KeeperコマンダーはClawHubでインストール可能なスキルとして利用でき、Keeper CLIの各種ワークフローをOpenClawのエージェント環境で利用できます。 このスキルでは、セットアップとプロファイル設定、ボルトと管理者検索、シークレットの取得とフィールド単位のインジェクション、レコードの作成と更新などの操作を実行できます。 また、チャット、ディスク、バージョン履歴にシークレットが残らないようにする安全策も備わっています。 コマンド間で認証状態を維持しつつ、インタラクティブな作業を行うには、専用のtmuxセッションが必要です。 エンジニアやDevOpsチームは、OpenClaw CLI経由で1つのコマンドを実行するだけでこのスキルをインストールし、すぐにKeeperワークフローを実行できます。
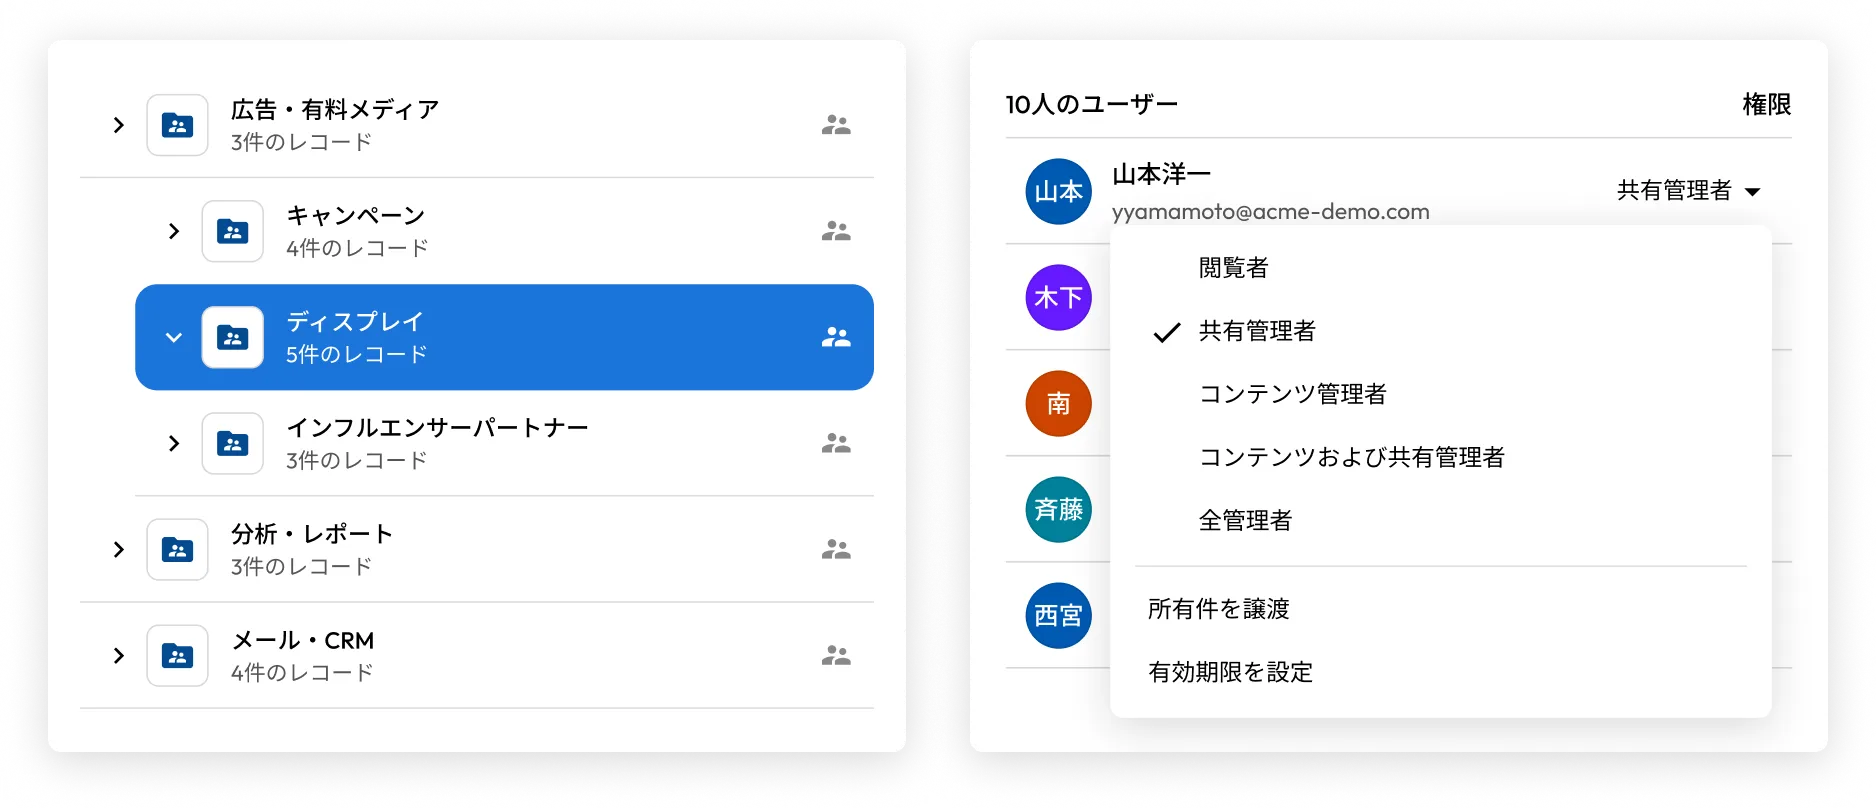
階層型共有フォルダにより、階層的なレコード共有が可能に
Keeperは、チームが機密レコードをより柔軟かつ拡張性の高い方法で整理および共有できるように、ボルトの権限モデルを刷新した「階層型共有フォルダ」を導入しました。 フォルダは最大5階層まで階層化でき、各階層で個別の共有設定が可能です。 ロールベースの権限は、継承、フォルダへの直接割り当て、レコードへの直接割り当てで適用でき、常に最も具体的な割り当てが優先されます。 「閲覧者」から「全管理者」までの5種類の権限タイプにより、管理者はコンテンツの閲覧、編集、共有、管理を行えるユーザーを正確に管理できます。また、権限の一括変更、アクセスの有効期限設定、即時取り消しも可能です。 従来のフォルダシステムは変わらず完全にサポートされるため、移行が強制されることはありません。また、移行期間中は両方のシステムを併用できます。 階層型共有フォルダは現在、招待経由でのみご利用いただけます。Keeper担当者にお問い合わせいただくか、keepersecurity.com/contactにアクセスし、アクセス権をリクエストしてください。
Commander TerraformによりKeeperPAMのInfrastructure as Code (インフラストラクチャをコードとして管理) を実現
Keeperのコマンダー向けTerraformモジュールを使用すると、PAM構成やゲートウェイの関連付けから、対象のマシン、ユーザー、データベース、ディレクトリ、リモートブラウザに至るまで、特権アクセス環境全体をコードとして定義し、展開できます。 新しい「commander_pam_configuration」リソースにより、接続、トンネリング、ローテーション、リモートブラウザ分離、セッション録画などのKeeperPAMの機能を管理できるようになりました。また、従来のすべてのPAMレコードタイプに対応する新しいリソースによって、ユーザーごとの共有権限を直接Terraformに取り込めるようになりました。 さらに今回のリリースでは、Keeperシークレットマネージャーのアプリケーション管理がコードとして追加されたほか、階層型共有フォルダや非共有のプライベートフォルダのサポートにより、フォルダ管理機能が拡張されました。
KeeperPAMにより、Windowsのサービスとスケジュールタスクの認証情報のローテーションを自動化
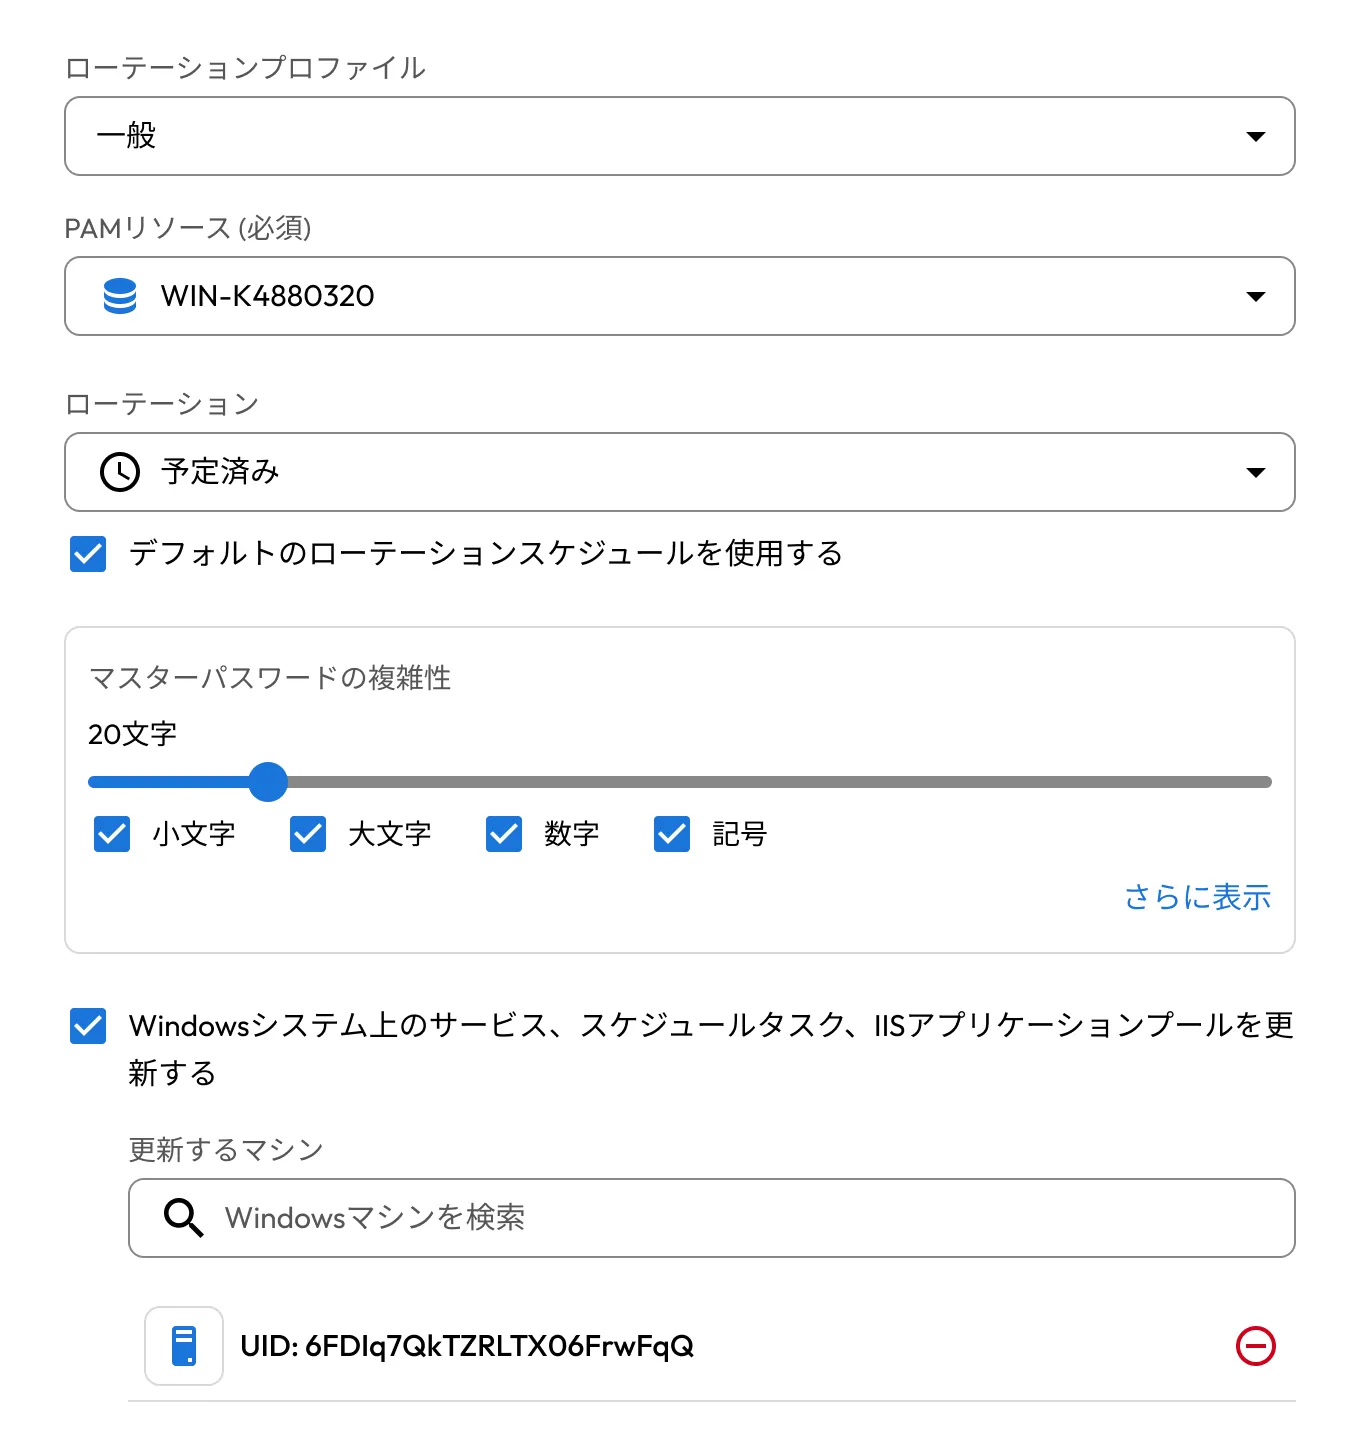
KeeperPAMパスワードローテーションにより、Windowsの各種サービス、スケジュールされたタスク、IISプールのログオン認証情報が自動的に管理されます。これにより、PAMユーザーレコードがローテーションされた場合に、1回の操作でKeeperゲートウェイによってリンクされているすべてのマシンの関連サービスが更新および再起動されるよう徹底します。 1つのPAMユーザーレコードをPAMマシンの任意の数のレコードにマッピングできるため、手動の操作を行うことなく、複数のWindowsサーバーすべてに認証情報の変更を反映できます。 サービスの関連付けは、Keeperボルトから直接設定できるほか、検出ジョブ経由で自動検出することや、コマンド「pam action service」を使用してコマンダーCLI経由で管理することができるため、柔軟な設定や管理が可能となります。 ローテーションがトリガーされると、稼働中のサービスは新しい認証情報で自動的に再起動されますが、停止中のサービスは手動で起動されるまで停止状態となります。
KeeperPAMをWizと連携し、クローズドループのクラウドセキュリティ修復を実現
KeeperPAMをWiz CNAPPと連携させれば、クラウド上のセキュリティに関する問題の検出から修復までのプロセスを手動の操作を必要とせず自動化する仕組みが構築されるため、複数のツールを手動で追跡、調整する必要がなくなります。 Wizによって公開状態のアイデンティティまたはリソースが特定されると、直ちにKeeperにオンボーディングされます。 管理者は、Keeperクラウドのセキュリティダッシュボードから直接、マシン、データベース、ユーザーを対象とするジャストインタイムアクセス、認証情報のローテーション、特権アクセス保護を通じて、検出された問題を解決できます。 検出事項のステータスが「未処理 (Open)」から「進行中 (In progress)」、「解決済み (Resolved)」へと変更されると都度、修復ステータスがWizに自動的に通知され、コンプライアンス対応のため、完全な監査証跡とともにすべての操作が記録されます。 この連携により、脆弱性が発見されてから、脆弱性が悪用される前に処置を講じるまでの時間が短縮され、平均修復時間が大幅に短縮されます。
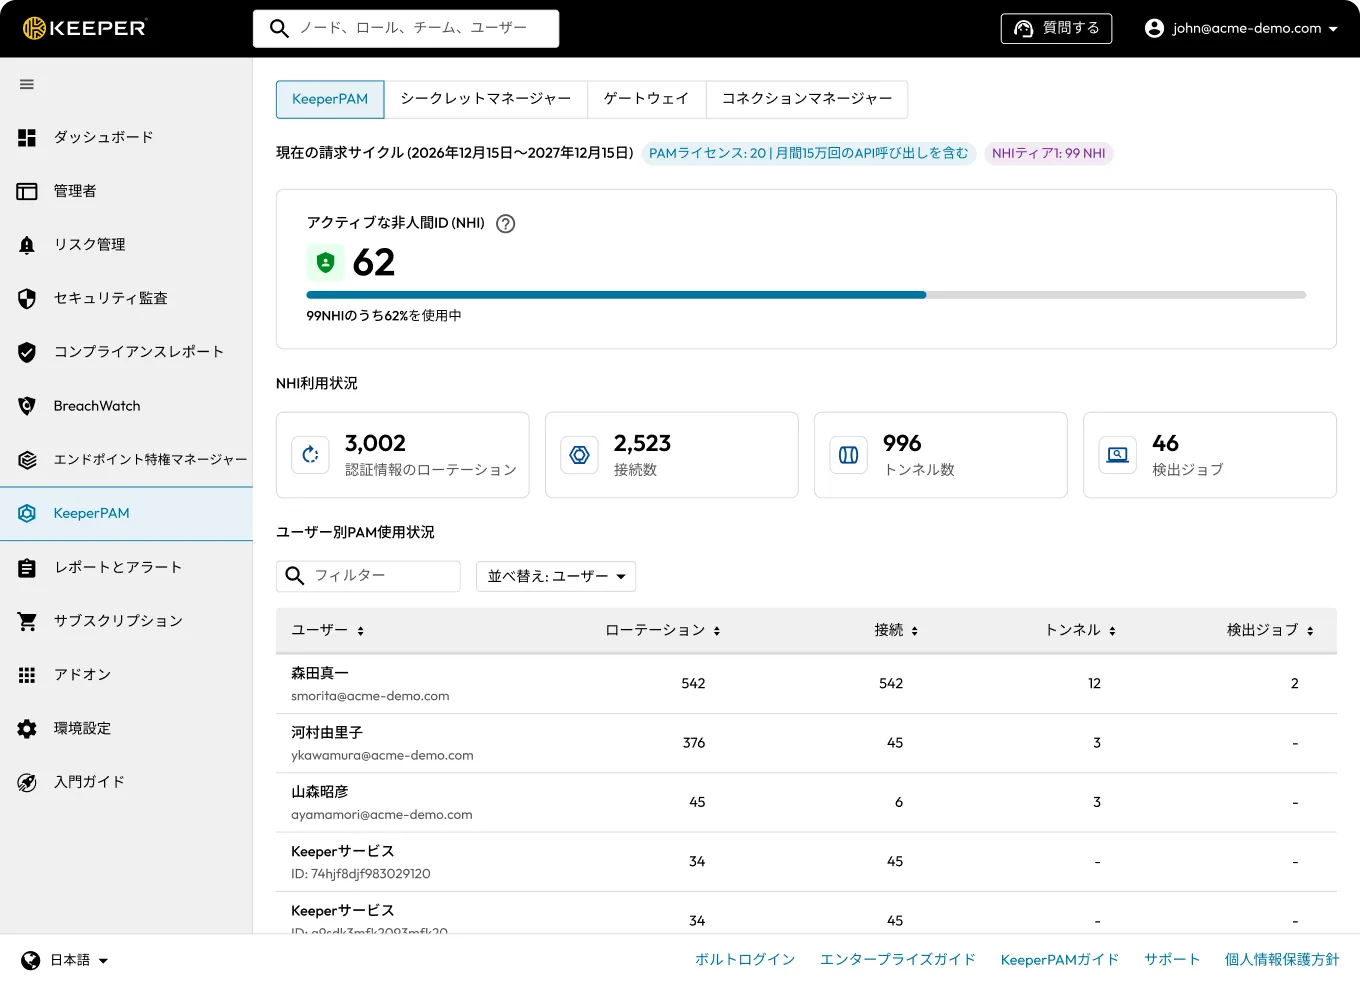
管理コンソールでの非人間アイデンティティの可視化が可能に
シークレットマネージャー、ゲートウェイ、コネクションマネージャーが1か所に集約された管理者向けのKeeperPAM専用タブが設けられた管理コンソールにより、非人間アイデンティティ (NHI) 管理が大幅に改善されます。 新しい一元管理のPAMダッシュボードには、非人間IDティアの概要、上限間近および上限超過のアラート、ユーザー別のPAMの使用状況が表示されます。 シークレットマネージャーダッシュボードが更新され、ティアの指標と利用サイクルの追跡情報が追加されました。 「サブスクリプション」タブにPAMの権限の詳細が表示されるようになり、管理対象および利用可能なライセンス数、ティアのしきい値と照らし合わせたアクティブな非人間IDの使用状況、ティアをアップグレードするためのコンソール内の直接リンクが確認できるようになりました。これにより、管理者はコンソールを離れることなく、KeeperPAMの利用状況を完全に把握できます。
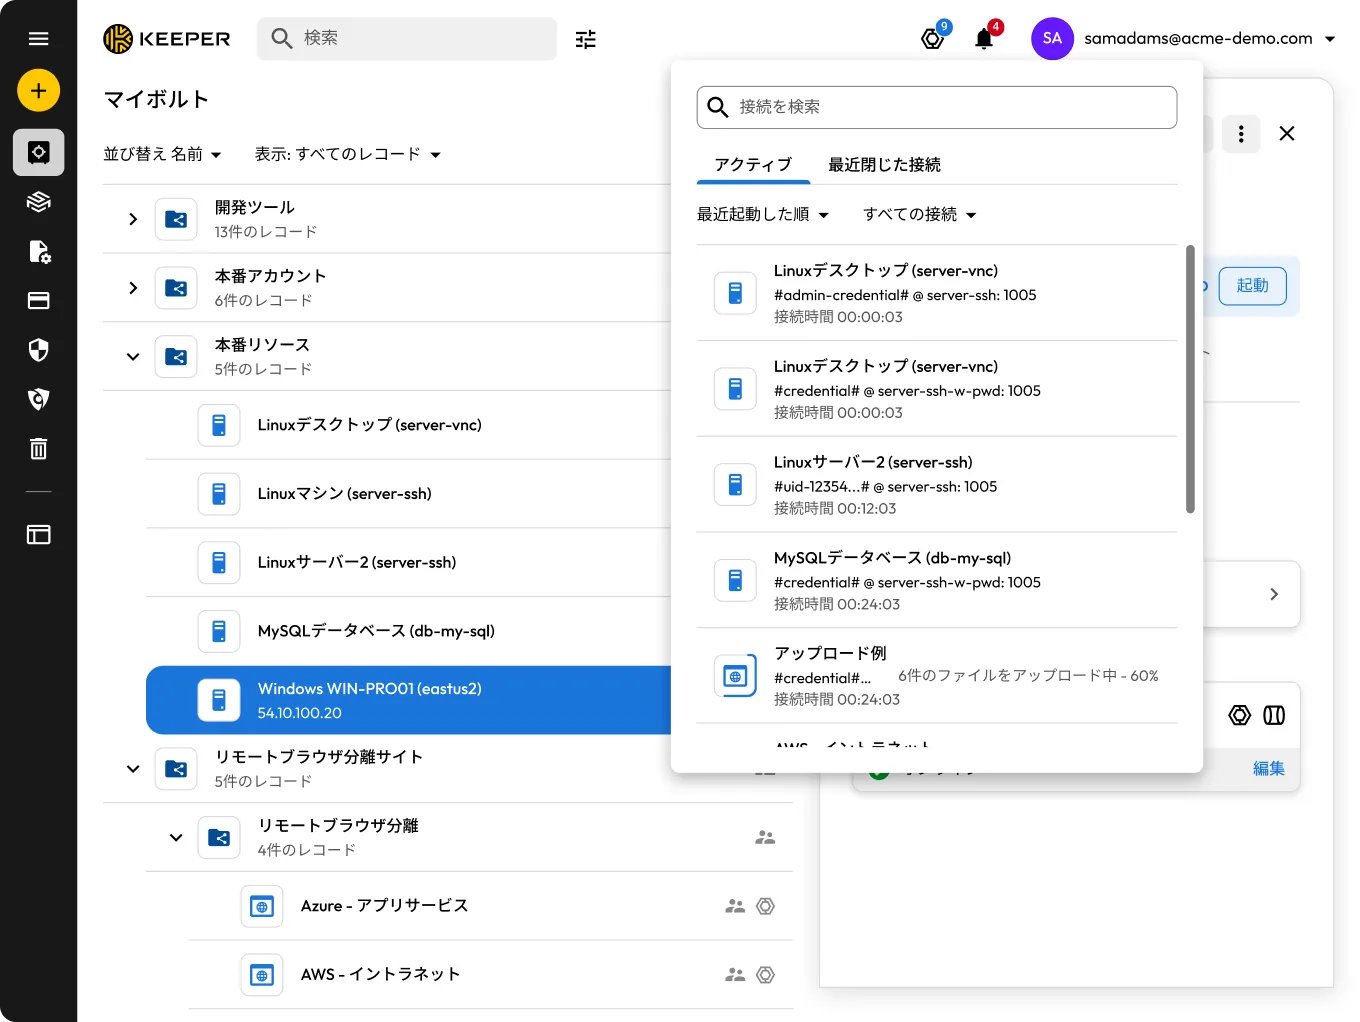
ボルト接続ドックとPAM構成をボルトのネイティブレコードとして管理
Keeperボルトの右上隅に新しいパネル「接続ドック」を導入しました。このパネルでは、アクティブなPAMセッションと最近終了したPAMセッションすべてを確認できます。 接続ドックから、接続状態の確認、最近終了したセッションの再開、アクティブなセッションの終了、セッションログからのレコード詳細への直接アクセスが可能です。Keeperボルトを離れることなく、特権セッションを簡単に切り替えたり再開したりできます。 さらに、「マイボルト」画面からネイティブのボルトレコードとしてもPAM構成にアクセスできるようになり、標準レコードと同じ共有、整理、管理のワークフローにPAM構成が統合され、個別に管理する必要がなくなりました。 また、このリリースでは、送信レイヤーを対象とした耐量子暗号と、マスクされたフィールドの表示に関する新しいARAM監査イベントも追加されます。
SailPointとの連携によるKeeperのアイデンティティガバナンスの一元管理 (リリース予定)
KeeperとSailPoint Identity Security Cloudの連携機能により、組織はSailPoint内から直接Keeperボルトへのアクセスのガバナンスを一元化できます。 Keeper Security SailPoint SaaSコネクタを使用すると、管理者はSailPointを離れることなく、アカウントと権限を集約し、新しいKeeperボルトをプロビジョニングして、ロール、チーム、フォルダ、レコードを割り当てることができます。 セキュリティチームは、ボルトへのアクセスを個別に管理するのではなく、他のあらゆるエンタープライズシステムと併せてKeeperを管理できるため、必要なときに適切な権限をユーザーに付与できます。 ユーザーの入社、ロールの変更、退職に合わせてアクセス権限が自動的に同期されるため、放置されたアカウントや過剰な権限が付与されたユーザーによってもたらされるリスクを軽減できます。 このコネクタによる通信は、常時Keeperコマンダーサービスモード経由で行われるため、組織のゼロ知識暗号化モデルは一切損なわれません。
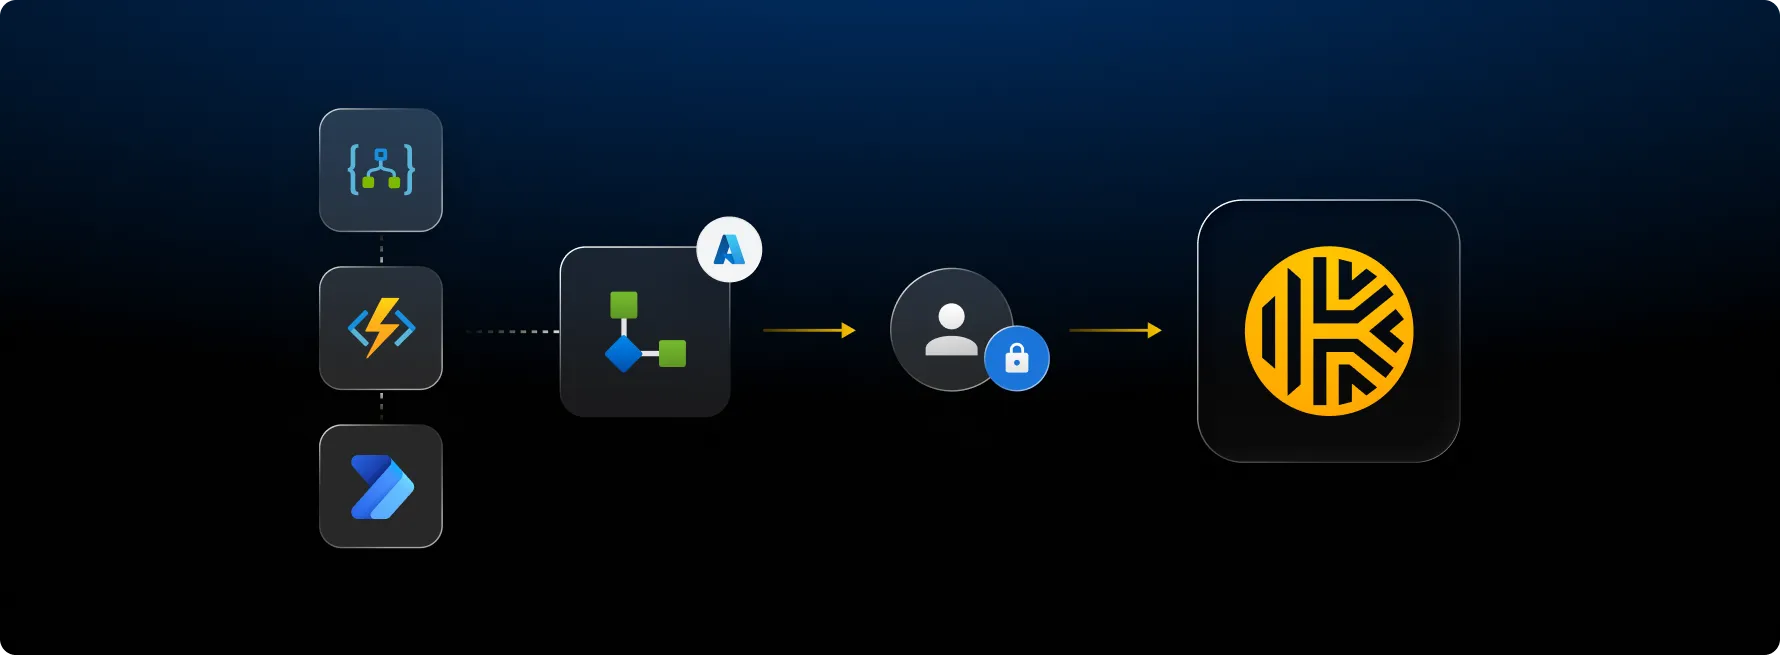
Azure Logic Apps向けの認定コネクタとして利用できるKeeperシークレットマネージャー
Microsoft Power Platformマーケットプレイスにおいて、Keeperシークレットマネージャー (KSM) を認定コネクタとして利用できるようになりました。これにより、Azure Logic AppsおよびPower Automateのワークフローでシームレスにシークレットを管理できます。 これにより、実行時に自動化フローから認証情報を直接取得、作成、更新、ローテーションできます。すべてのシークレットはKeeperのゼロ知識アーキテクチャによって保護され、Azureの環境内においてローカルで復号されるため、Keeperのサーバーを通過することはありません。 必要なAzureのリソースすべてを自動的にプロビジョニングするワンクリックのARMテンプレートにより、わずか数分でセットアップできます。また、シークレットやフォルダーを選択するための動的ドロップダウンは、Logic Appデザイナーに直接組み込まれています。 定期的なパスワードローテーション、従業員の認証情報のプロビジョニング、GitHubシークレットの同期、ボルトのコンプライアンス監査など、一般的な自動化パターンは、すぐに構築できる状態で標準装備されているため、すでに利用しているワークフローに直接Keeperを組み込むことができます。
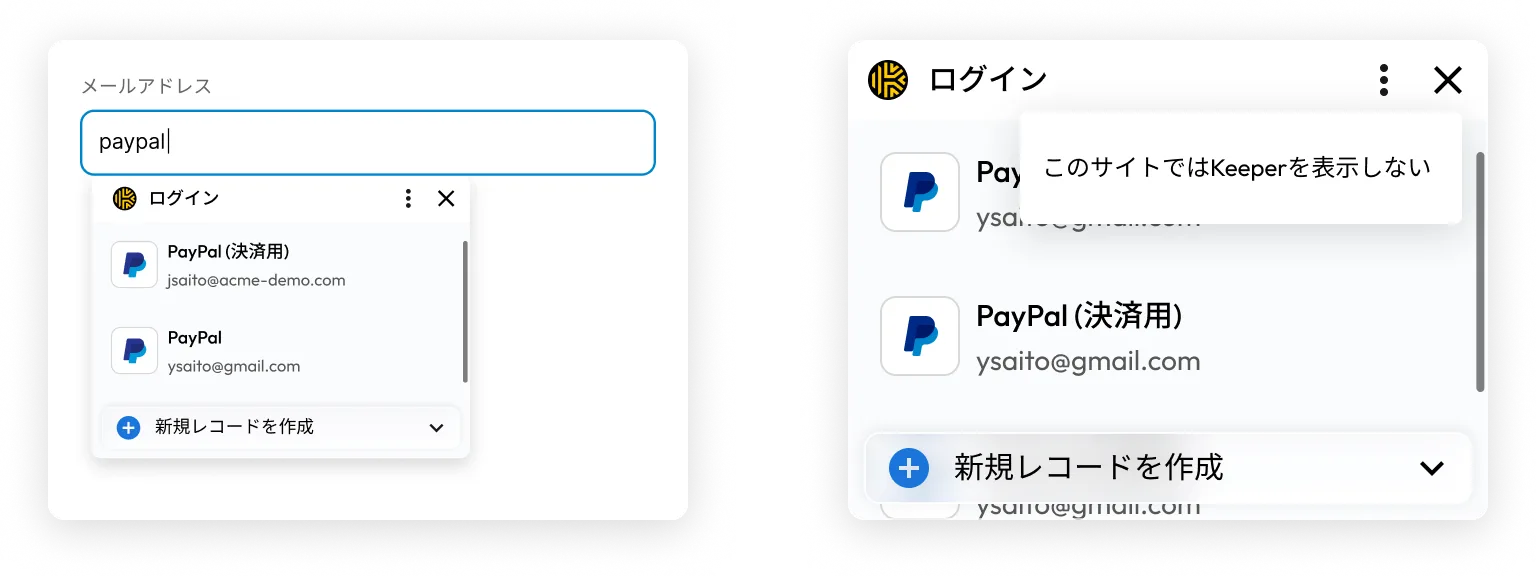
さらにスマートな自動入力と詳細なサイト管理機能によって進化したブラウザ拡張機能
Keeperブラウザ拡張機能の最新バージョンには、全面的に刷新された自動入力機能と、あらゆるサイトでKeeperを一時停止できる新たな方法が追加されています。 フォームのフィールドをクリックするか、Tabキーで選択すると、自動入力候補がフィールドの下にインライン表示されるようになったため、ポップアップを探す手間がなくなりました。 入力すると候補がリアルタイムで絞り込まれ、お気に入り順や最近使用した順に並べ替えられたスクロールできるリストに複数の保存されたログイン情報が表示されます。 さらに、新しい「Keeperを非表示」機能を使用すると、ワンクリックで任意のサイト上の自動入力とKeeperアイコンを非表示にできます。再表示は、ツールバーまたは設定メニューから簡単に実行できます。 また、より正確な自動入力を実現するフィールド単位の検出機能も導入しました。この機能は改善が継続されているため、オプトイン機能として提供されます。 [設定] → [KeeperFillツール] を開き、[新しい自動入力機能を有効にする] をオンにしてお試しください。
コマンダーCLIに対する各種改善
Keeperコマンダーは継続的に改善されています。 最新のコマンドの一部をご紹介します。
- pam project cyberark-import – CyberArkからのSafe、アカウント、プラットフォーム、ポリシーの自動移行
- import –format bitwarden – 自動フォルダーマッピングを使用してのBitwardenコレクションのインポート
- pam connection edit / pam import – MariaDB、Oracle、MongoDB、Redis、Elasticsearch、ClickHouse、DynamoDBなど10種類以上のデータベースに対応
- pam connection ai – PAMリソース向けのKeeperAI
- pam rbi edit – RBIのセッションの継続性、ファイルポリシー、音声設定の管理
- ndf – 階層型共有フォルダと権限に対応
- pamGitHubConfiguration – PAMでGitHub構成のレコードタイプに対応
- $GEN:passphrase – パスフレーズの生成
- CNAPP連携コマンド
Keeperコマンダーのアップデートついて、詳しくはリリースノートをご確認ください。

