
 Что нового в Keeper?

Представляем Workflow для KeeperPAM: обеспечьте принцип минимальных привилегий с помощью ограниченного по времени и утвержденного доступа Мы рады объявить о запуске Workflow for KeeperPAM — новой...
Keeper Privileged Cloud. Повышение привилегий по требованию для облачных платформ идентификации
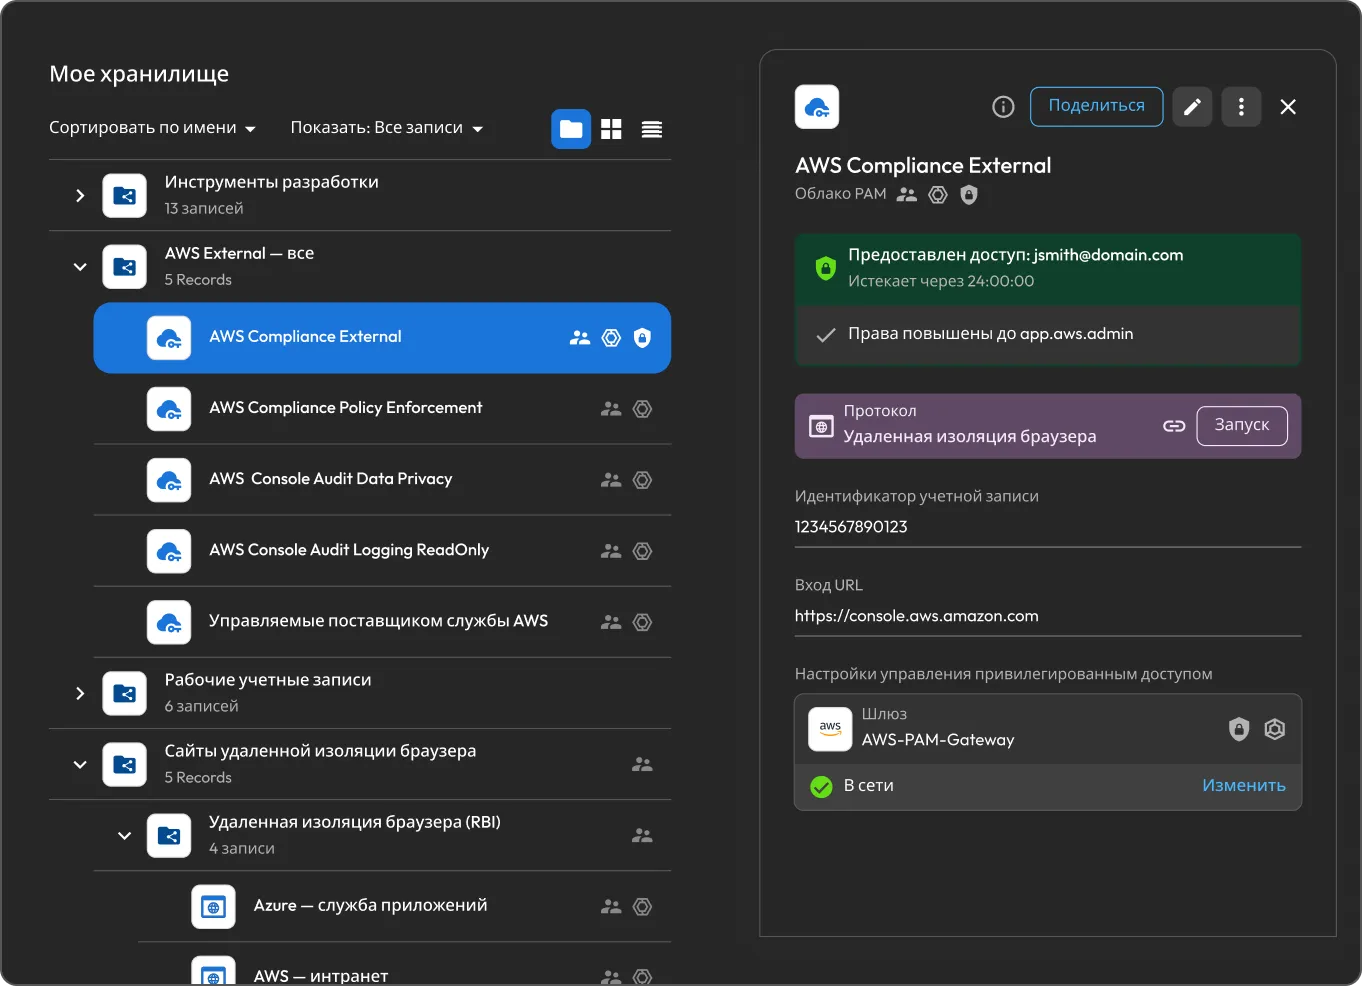
Решение Keeper Privileged Cloud вышло в июне и обеспечивает доступ строго по требованию, полностью исключая постоянные привилегии. Инструмент работает с облачными платформами, поставщиками удостоверений и федеративными приложениями, в том числе с AWS IAM, Microsoft Entra ID, GCP, Okta и Active Directory. Вместо общих привилегированных учетных записей система временно предоставляет расширенные права конкретному пользователю. Для этого ему назначают нужную роль или переводят в соответствующую группу в системе идентификации. Эти права действуют только ограниченное время. Администраторы задают для каждой записи PAM целевую группу или роль, правила утверждения, время доступа и обязательную многофакторную аутентификацию (MFA). Затем они открывают доступ к записи нужным пользователям, чтобы те могли запрашивать повышение привилегий прямо из хранилища Keeper. Как только запрос одобрен, KeeperPAM выдает временные права на платформе идентификации. После этого пользователь может запустить нужный ресурс через удаленную изоляцию браузера либо использовать привычные рабочие процессы SSO и интерфейса командной строки (CLI). Когда отведенное время истекает, KeeperPAM автоматически отзывает расширенные права. Таким образом, у пользователей не остается никаких постоянных привилегий.
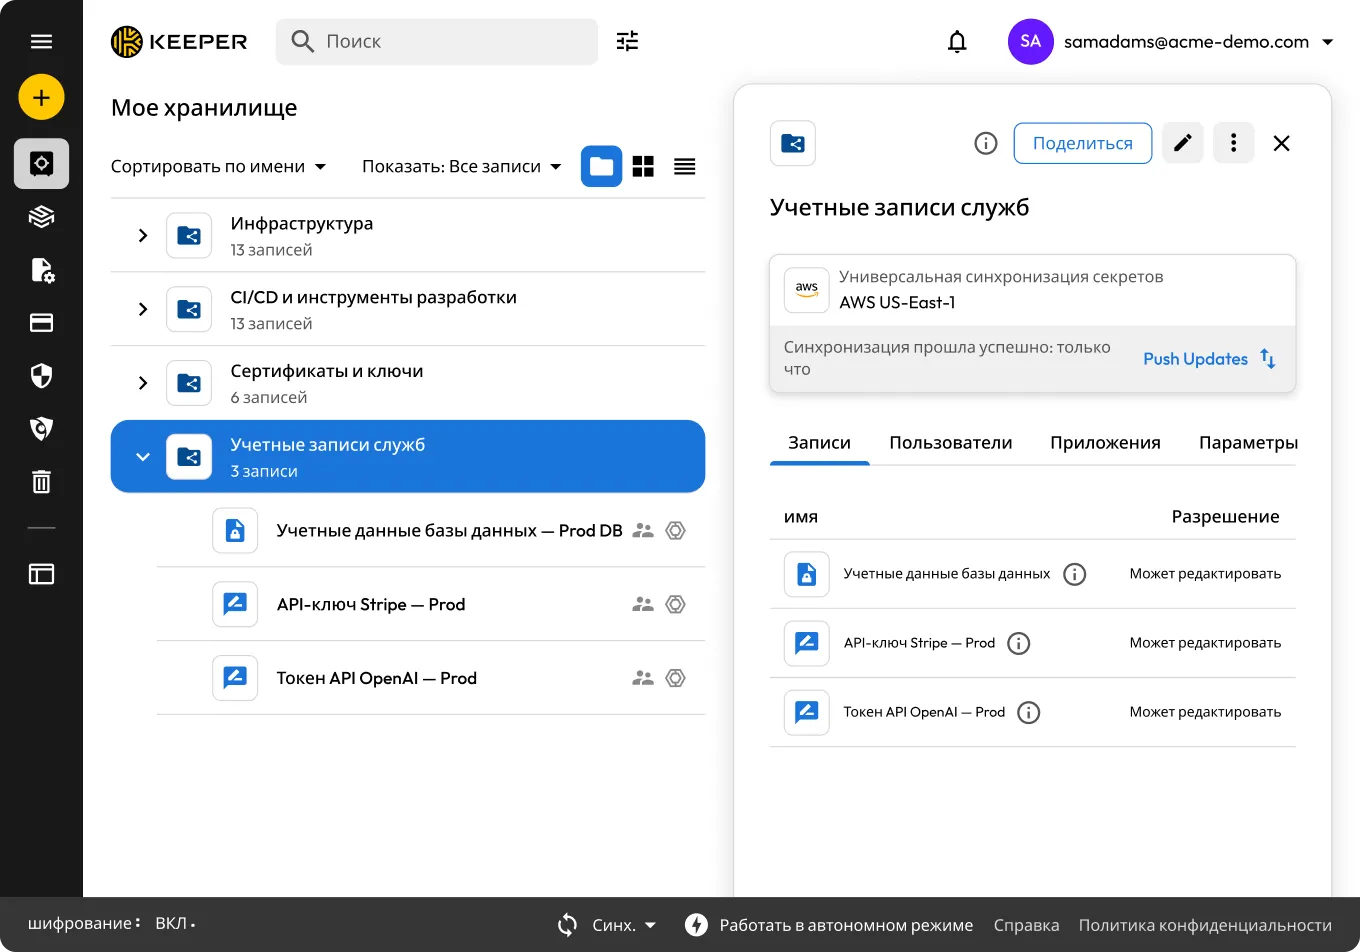
Синхронизация общих секретов с облачными платформами через Universal Secrets Sync (универсальную синхронизацию секретов)
Функция универсальной синхронизации секретов автоматически передает секреты из хранилища Keeper в AWS Secrets Manager, Azure Key Vault и Google Cloud Secret Manager. В результате Keeper становится единым источником достоверных данных для всех облачных секретов. Все изменения в записи автоматически передаются подключенным провайдерам. Это избавляет от ручного копирования и бесконтрольного распространения секретов, из-за которых учетные данные устаревают и повышается риск инцидентов безопасности. Шлюз Keeper Gateway выполняет все операции синхронизации локально. Он расшифровывает секреты и записывает их напрямую в среду облачного провайдера, поэтому данные в открытом виде никогда не проходят через инфраструктуру Keeper. Администраторы могут синхронизировать несколько папок одновременно, назначать для каждого провайдера отдельную учетную запись синхронизации с наименьшими привилегиями и проверять изменения в тестовом режиме перед их применением. Все операции записываются в журнал аудита и отображаются в модуле расширенной отчетности и оповещений (ARAM).
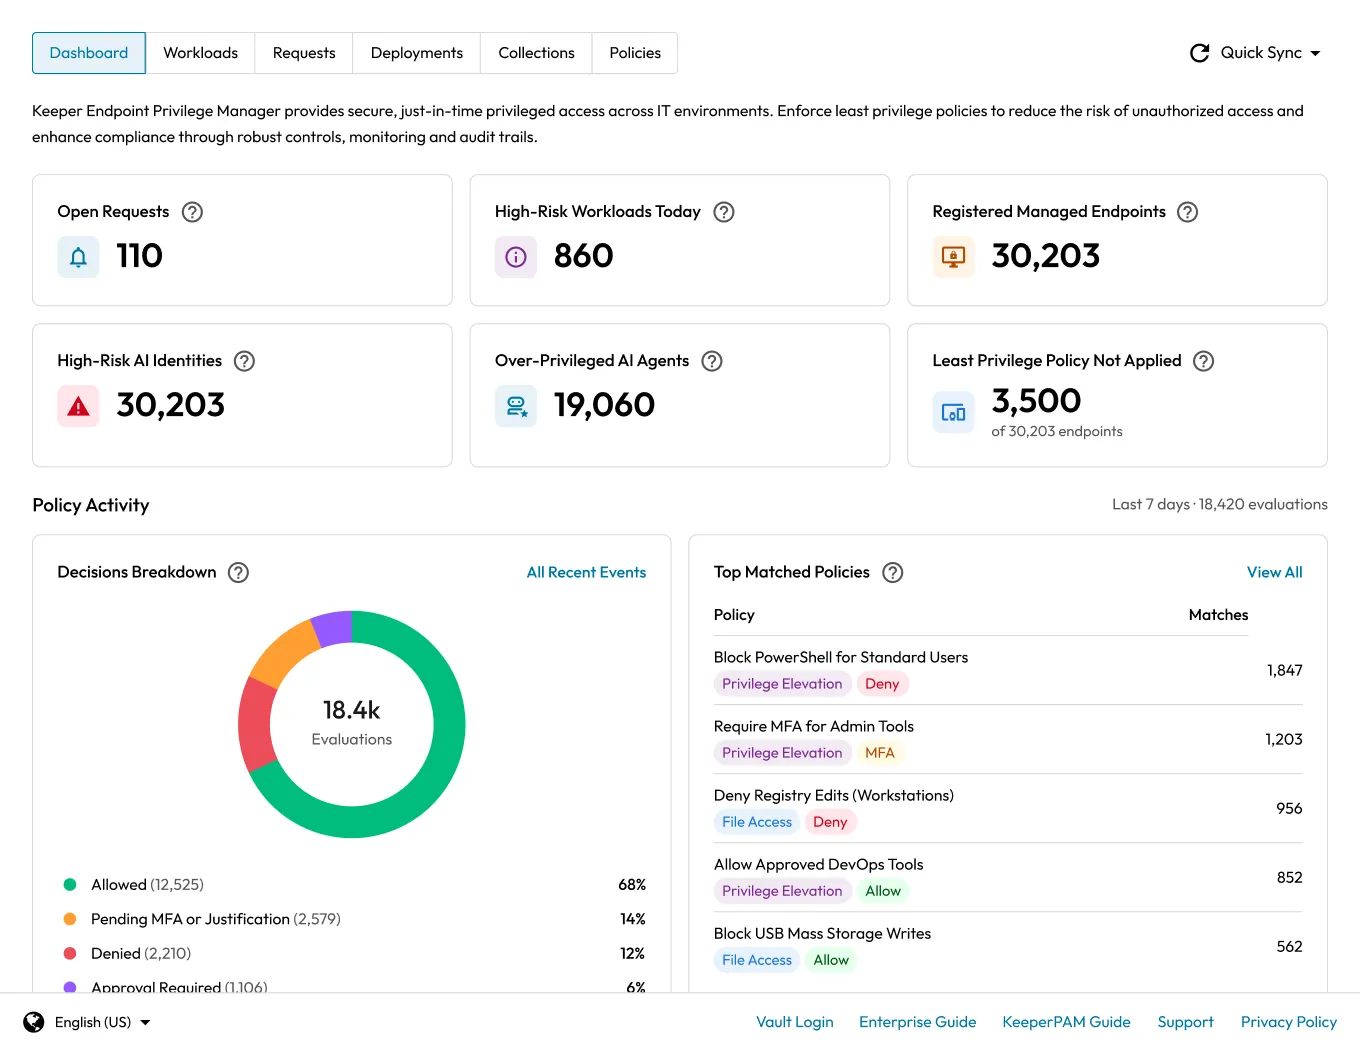
Управление ИИ-агентами в Endpoint Privilege Manager
Политика Keeper для ИИ-агентов позволяет командам безопасности определять, какие агенты ИИ могут работать на управляемых конечных устройствах. Это касается помощников по программированию, таких как GitHub Copilot, Cursor и Claude Code, а также контейнеризованных агентов и неизвестных процессов, похожих на ИИ-агентов. Система распознает агентов по сигнатурам, а неизвестные процессы анализирует с помощью поведенческой эвристики и оценивает, насколько они похожи на ИИ-агентов. Это позволяет выбирать меры контроля с учетом степени уверенности как для известных, так и для нераспознанных процессов. Администраторы могут автоматически разрешать запуск одобренных агентов, сразу блокировать неодобренных либо требовать предварительного одобрения, прохождения MFA и обоснования перед запуском агента. Все действия регистрируются, что обеспечивает полный аудит на всех управляемых конечных точках.
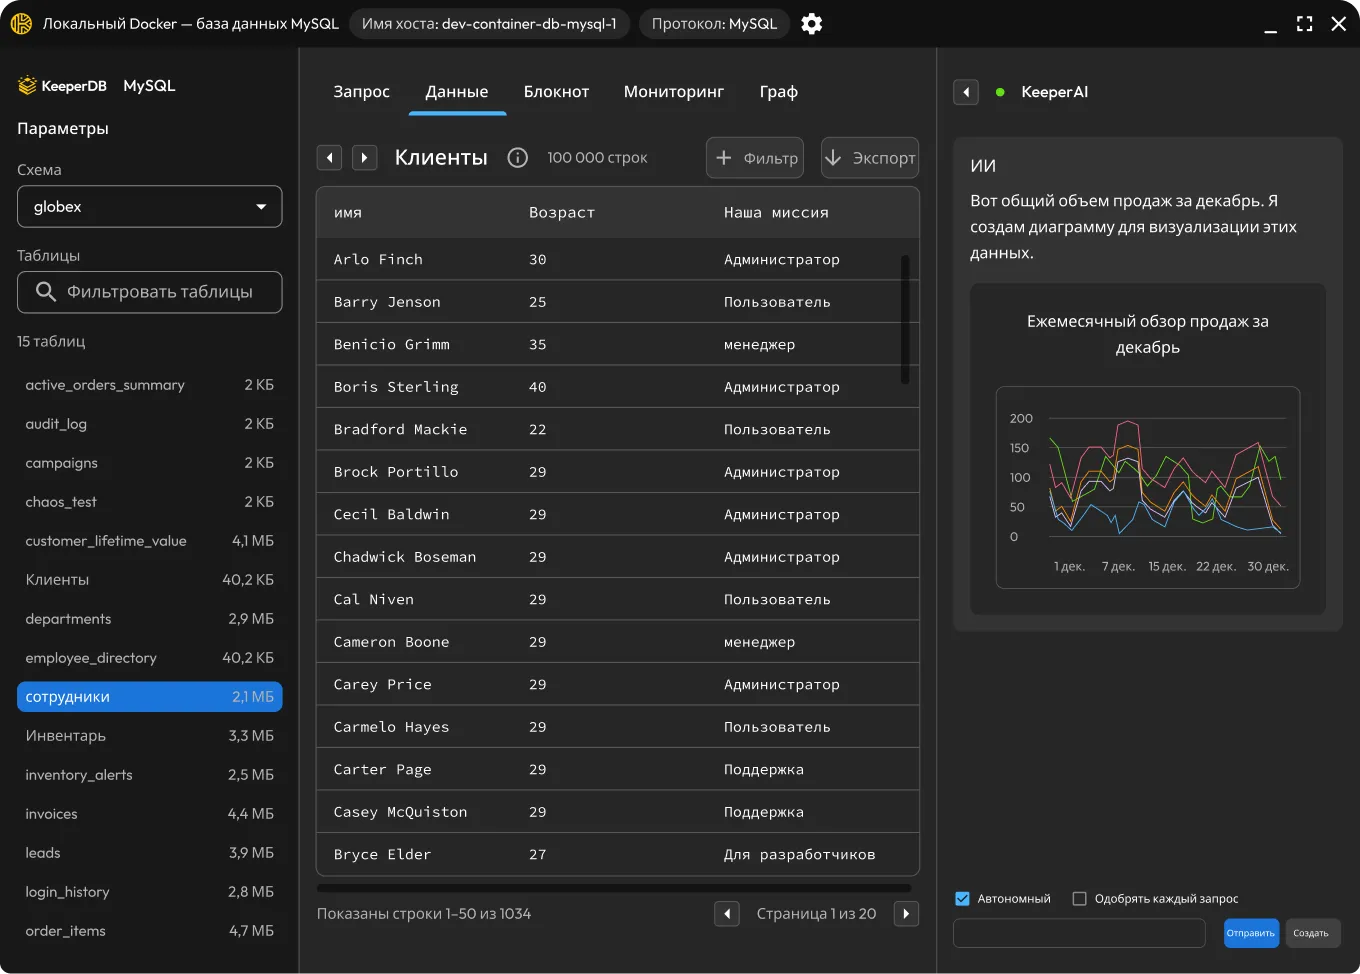
KeeperDB теперь поддерживает NoSQL, рабочие процессы с несколькими подключениями и более надежную аутентификацию
KeeperDB теперь подключается к MongoDB и Amazon DynamoDB, поэтому наряду с SQL поддерживает и базы данных NoSQL. Для каждой из них можно использовать собственный синтаксис запросов: MongoDB Shell для MongoDB и PartiQL для DynamoDB. Теперь пользователи могут одновременно открывать несколько подключений к разным СУБД, каждое на отдельной вкладке. Кроме того, один и тот же запрос можно одновременно выполнять через несколько подключений к одной СУБД, чтобы сравнивать результаты. SQL Server и Azure SQL теперь поддерживают вход через Microsoft Entra ID с делегированными пользовательскими токенами вместо статических учетных данных. Подключения к Oracle и SQL Server также стали устойчивее к сбоям: система лучше обнаруживает потерю соединения и восстанавливает его. Перед открытием сеанса учетные данные можно проверить с помощью новой кнопки «Проверить подключение».
В ClawHub теперь доступен навык Keeper Commander
Keeper Commander теперь можно установить в ClawHub как навык и использовать все возможности Keeper CLI в средах агентов OpenClaw. Навык позволяет настраивать профили, выполнять поиск в хранилище и среди административных данных, извлекать секреты и подставлять значения отдельных полей, а также создавать и обновлять записи. Встроенные защитные механизмы не позволяют секретам попадать в чат, сохраняться на диск или в историю версий. Для интерактивной работы требуется отдельный сеанс tmux, чтобы состояние аутентификации сохранялось между командами. Инженеры и команды DevOps могут установить навык одной командой через OpenClaw CLI и сразу запускать рабочие процессы Keeper.
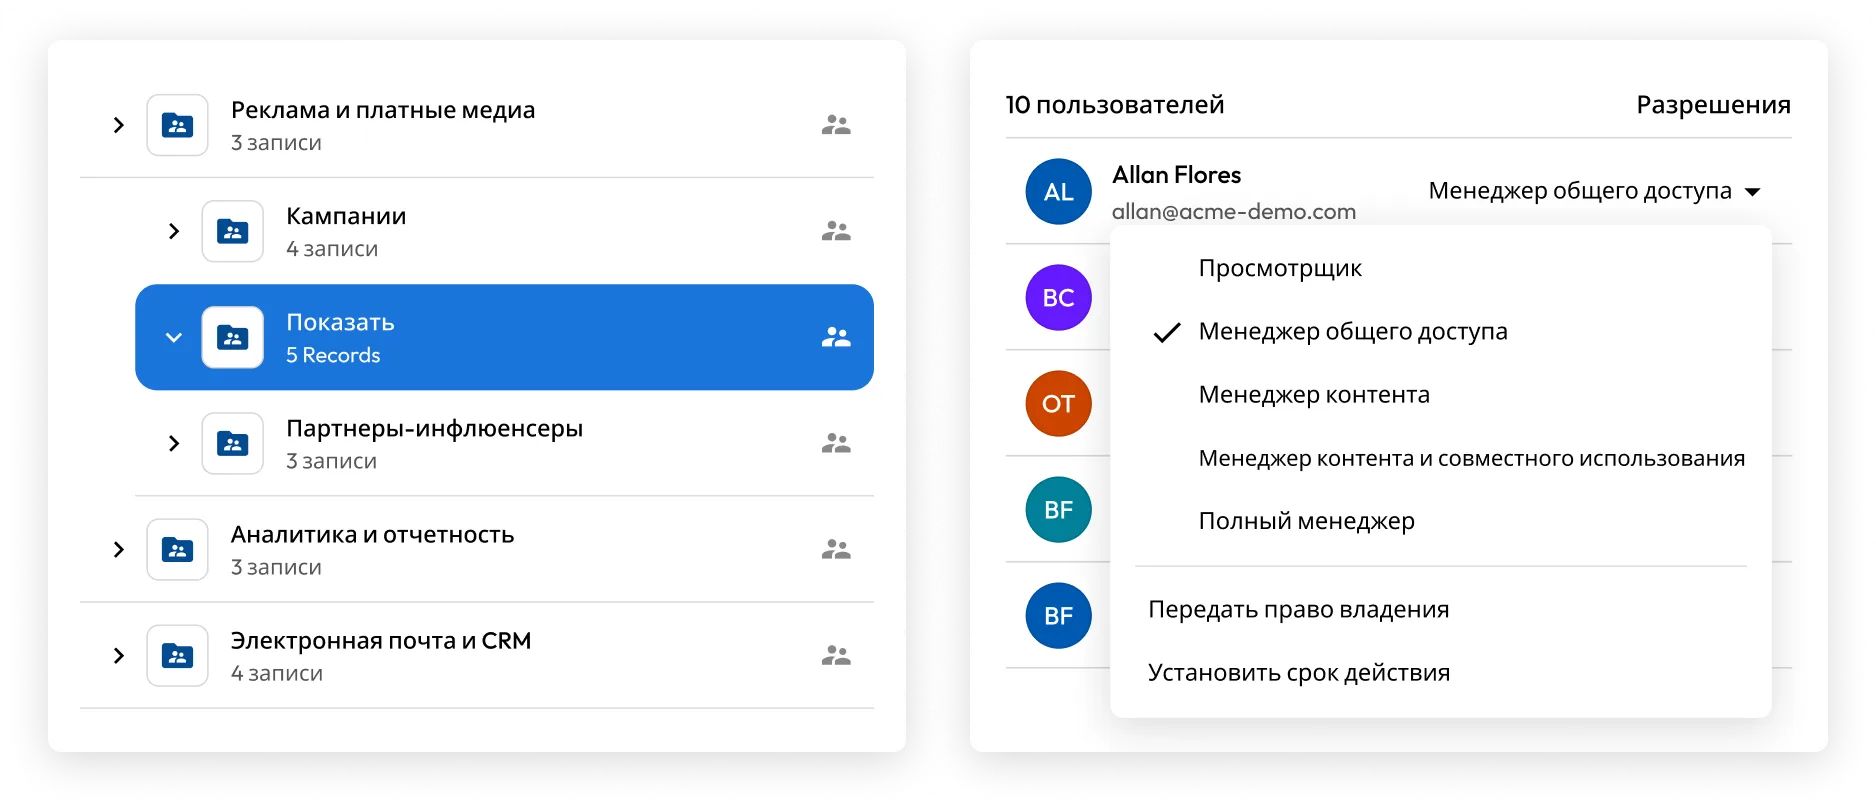
Вложенные общие папки позволяют организовать иерархический общий доступ к записям
Keeper представляет вложенные общие папки — полностью переработанную модель разрешений для хранилища. Она позволяет командам гибко и масштабируемо структурировать конфиденциальные записи и предоставлять к ним совместный доступ. Папки можно организовать в структуру глубиной до пяти уровней, причем для каждого уровня можно отдельно настроить общий доступ. Ролевые права доступа можно наследовать либо назначать непосредственно папке или записи. Наиболее конкретное назначение всегда имеет приоритет. Пять уровней прав доступа, от «Просмотра» до «Полного менеджера», позволяют администраторам детально управлять доступом к контенту: определять, кто может его просматривать, редактировать, предоставлять к нему доступ и управлять им. Классическая система папок по-прежнему полностью поддерживается, и обязательного перехода на новую систему нет. В переходный период системы могут работать параллельно. Функция «Вложенные общие папки» пока доступна только по приглашению. Обратитесь к представителю Keeper или перейдите на keepersecurity.com/contact, чтобы запросить доступ.
Commander Terraform реализует подход «инфраструктура как код» для KeeperPAM
Модуль Terraform для Keeper Commander позволяет полностью настраивать и развертывать среды привилегированного доступа с помощью кода. Через Terraform можно управлять конфигурациями PAM и связями с Keeper Gateway, а также целевыми машинами, пользователями, базами данных, каталогами и удаленными браузерами. Новый ресурс commander_pam_configuration поддерживает основные функции KeeperPAM, включая подключения, туннелирование, ротацию, изоляцию браузера и запись сеансов. Новые ресурсы для всех классических типов записей PAM позволяют задавать права доступа для отдельных пользователей непосредственно в Terraform. В этой версии также появилась возможность управлять приложениями Keeper Secrets Manager с помощью кода. Возможности работы с папками расширены: теперь поддерживаются вложенные общие папки и личные папки без общего доступа.
KeeperPAM автоматизирует ротацию учетных данных для служб Windows и запланированных задач
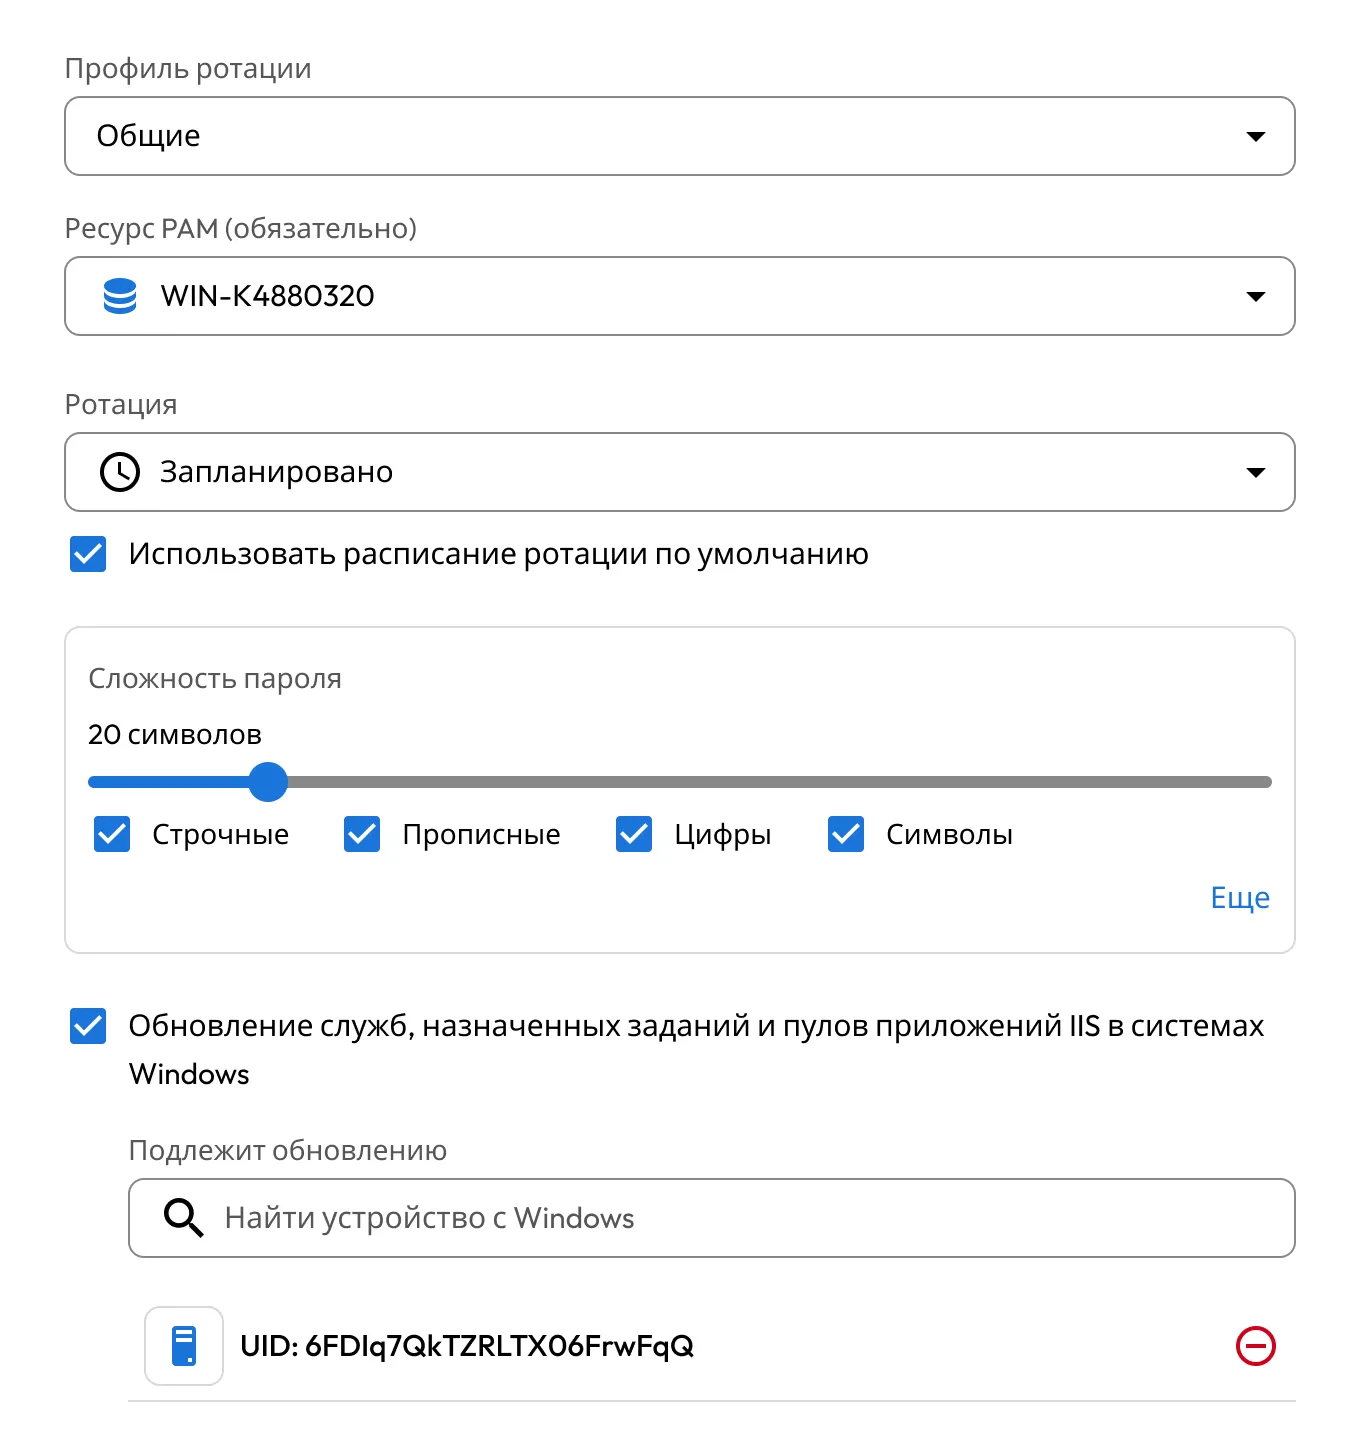
Ротация паролей KeeperPAM автоматически обновляет учетные данные, которые используют службы Windows, запланированные задачи и пулы приложений IIS. Когда учетные данные в записи пользователя PAM меняются, Keeper Gateway обновляет их во всех связанных компонентах и перезапускает соответствующие службы на всех подключенных машинах. Для этого достаточно одной операции. Одну запись PAM User можно связать с любым количеством записей PAM Machine. Это позволяет автоматически обновлять учетные данные на всех связанных Windows-серверах без ручного вмешательства. Связи со службами можно настроить прямо в хранилище Keeper, автоматически определить с помощью Discovery или управлять ими через Commander CLI с помощью команд pam action service. Это позволяет специалистам выбирать удобный способ настройки и управления. При запуске ротации работающие службы автоматически перезапускаются с новыми учетными данными. Остановленные службы необходимо запустить вручную.
KeeperPAM интегрируется с Wiz для устранения угроз облачной безопасности в рамках замкнутого цикла
KeeperPAM интегрируется с Wiz CNAPP и автоматизирует весь процесс от выявления проблемы безопасности в облачной среде до ее устранения. Больше не нужно вручную отслеживать проблему и координировать действия в разных инструментах. Если Wiz выявляет незащищенную учетную запись или ресурс, Keeper сразу берет их под управление. Администраторы могут устранять проблемы прямо в панели Keeper Cloud Security. Здесь можно предоставить доступ «точно в срок», выполнить ротацию учетных данных или защитить привилегированный доступ к компьютерам, базам данных и учетным записям пользователей. Wiz автоматически получает обновления при смене статуса проблемы с «Открыто» на «В процессе», а затем на «Решено». Все действия фиксируются в полном журнале аудита, что помогает соблюдать требования. Интеграция значительно сокращает среднее время устранения проблемы. Команды быстрее реагируют на обнаруженные уязвимости, поэтому времени на их эксплуатацию остается меньше.
В консоли администратора теперь можно отслеживать нечеловеческие идентичности
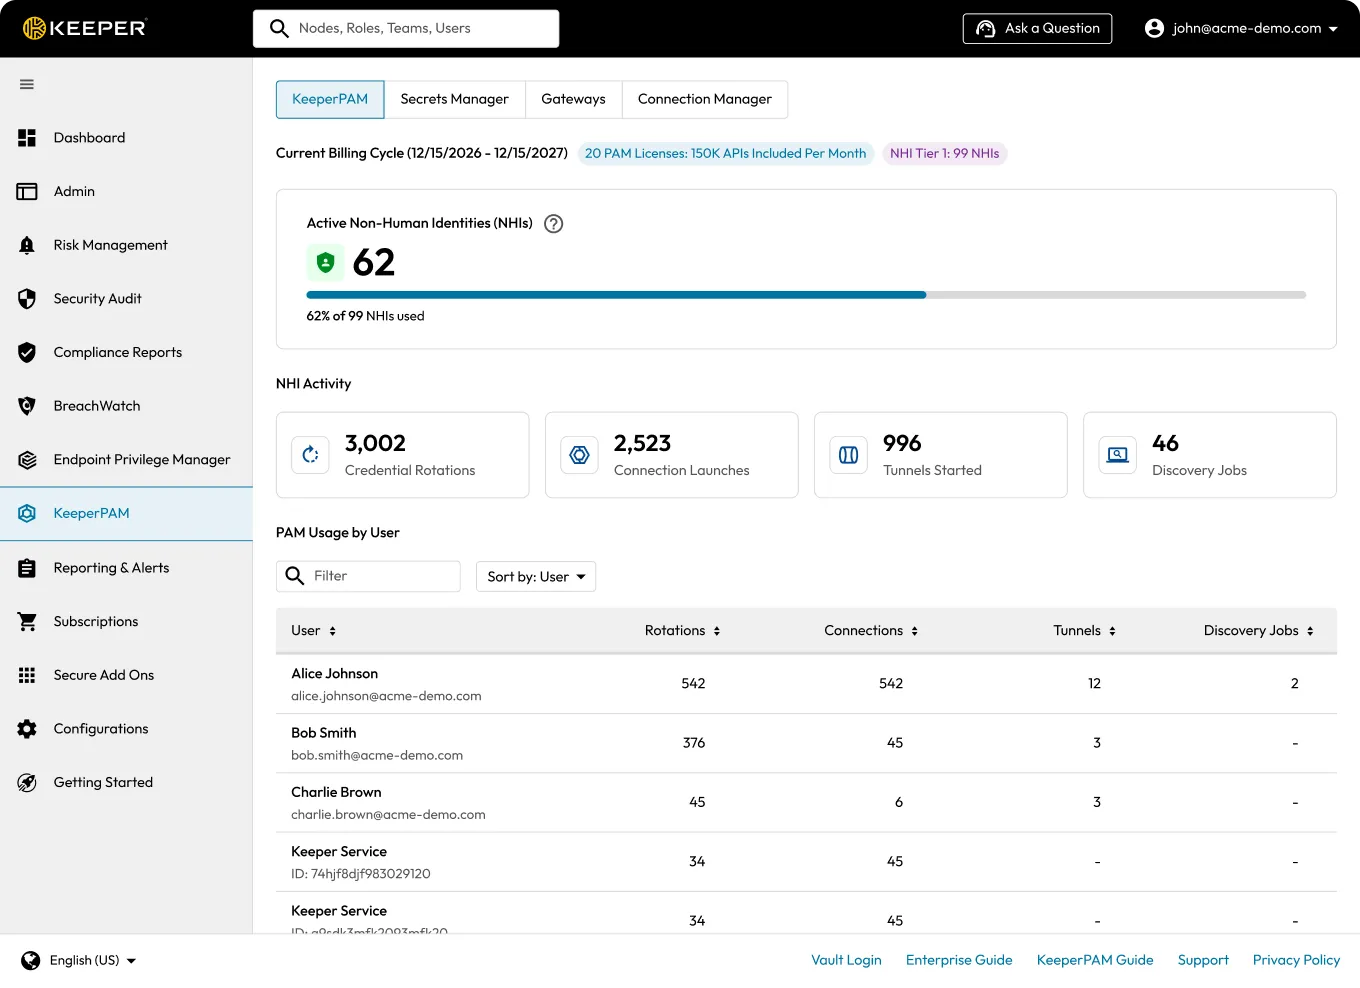
Консоль администрирования расширяет возможности управления нечеловеческими идентичностями (NHI). На отдельной вкладке KeeperPAM администраторы могут работать с Secrets Manager, Gateways и Connection Manager в одном месте. Новая единая панель PAM показывает данные по уровням NHI, предупреждает о приближении к лимитам и их превышении и позволяет отслеживать использование PAM по каждому пользователю. На обновленной панели Secrets Manager можно просматривать метрики по уровням и отслеживать цикл использования. На вкладке «Подписки» теперь доступны подробные сведения о правах PAM, включая количество используемых и доступных лицензий, а также данные об использовании NHI относительно установленных лимитов. Кроме того, появилась прямая ссылка для перехода на новый уровень подписки. Теперь администраторы могут полностью контролировать среду KeeperPAM прямо из консоли.
Connection Dock и конфигурации PAM как стандартные записи хранилища
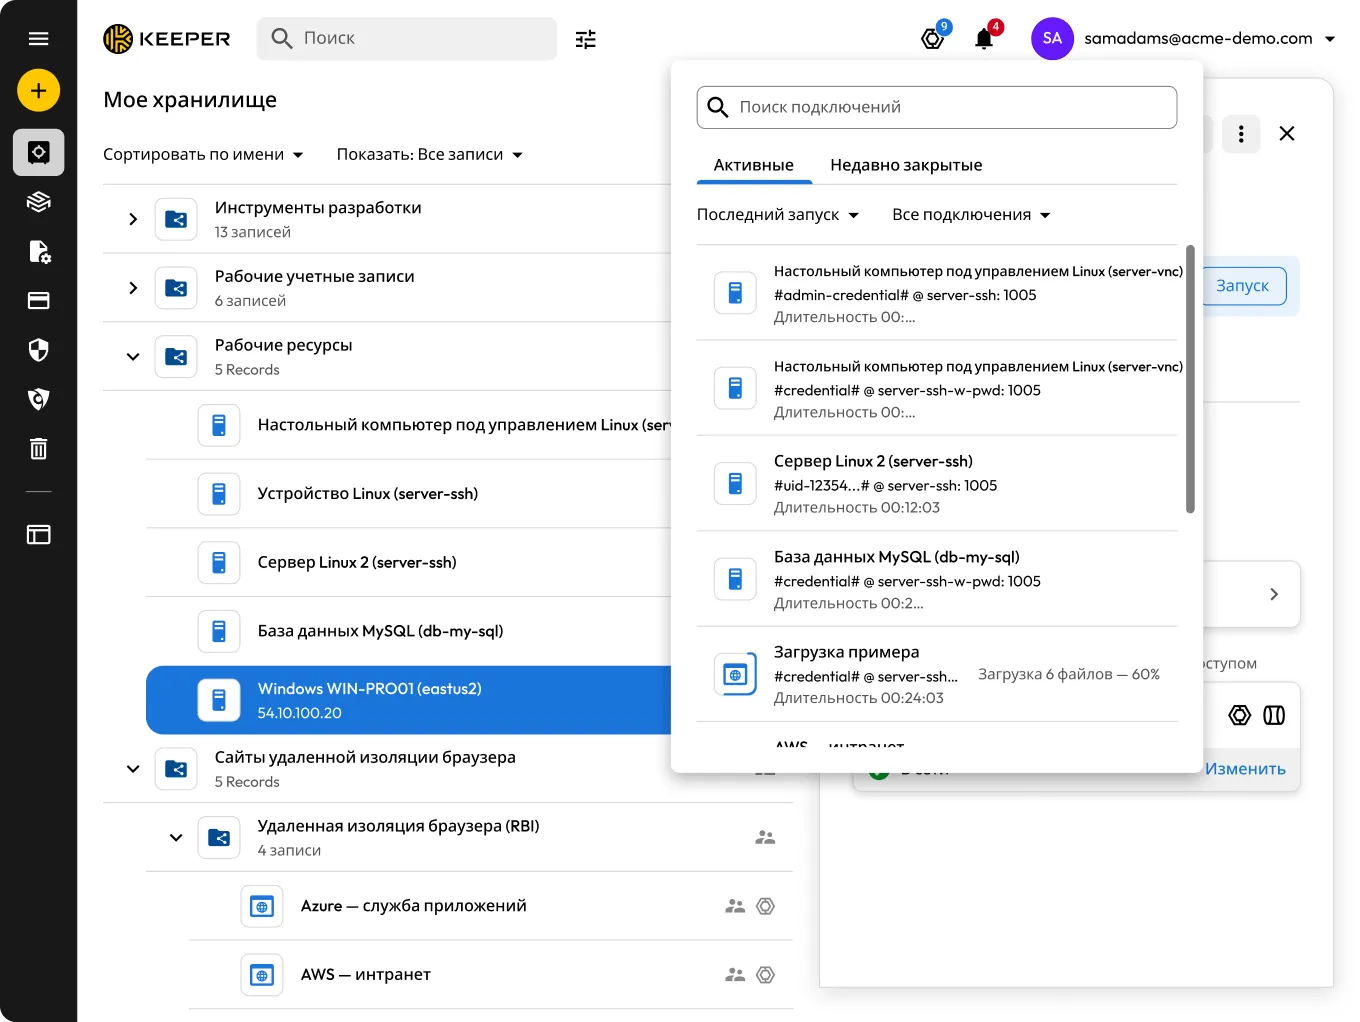
Мы добавили Connection Dock — новую панель в правом верхнем углу хранилища Keeper. В ней собрана вся информация об активных и недавно завершенных сеансах PAM. С помощью этой панели пользователи могут отслеживать статус подключения, перезапускать недавно закрытые и завершать активные сеансы, а также просматривать сведения о записях прямо из журнала. Это позволяет легко переключаться между привилегированными сеансами или возобновлять их без выхода из хранилища. Конфигурации PAM теперь доступны на экране «Мое хранилище» как нативные записи. Управлять конфигурациями, структурировать информацию и делиться доступом можно точно так же, как в случае со стандартными записями — отдельная настройка больше не требуется. Новая версия включает квантово-устойчивую криптографию на уровне передачи данных, а добавленные события аудита ARAM фиксируют раскрытие замаскированных полей.
Централизованное управление идентификацией в Keeper с помощью SailPoint (скоро)
Keeper интегрируется с SailPoint Identity Security Cloud, что позволяет централизованно управлять доступом к хранилищам Keeper прямо из SailPoint. С помощью коннектора Keeper Security SailPoint SaaS администраторы смогут собирать данные об учетных записях и правах, создавать новые хранилища, назначать роли и команды, а также контролировать доступ к папкам и записям. Командам безопасности больше не придется настраивать доступ к хранилищам отдельно. Они смогут управлять Keeper наравне с другими корпоративными системами и своевременно предоставлять пользователям нужные права. Права доступа синхронизируются автоматически, когда сотрудники приходят в компанию, меняют должность или увольняются. Так в системе не остается учетных записей без владельца, а пользователи не получают избыточных привилегий. При обмене данными коннектор использует Keeper Commander Service Mode, благодаря чему ваша организация полностью сохраняет шифрование с нулевым разглашением.
Keeper Secrets Manager теперь доступен как сертифицированный коннектор Azure Logic Apps
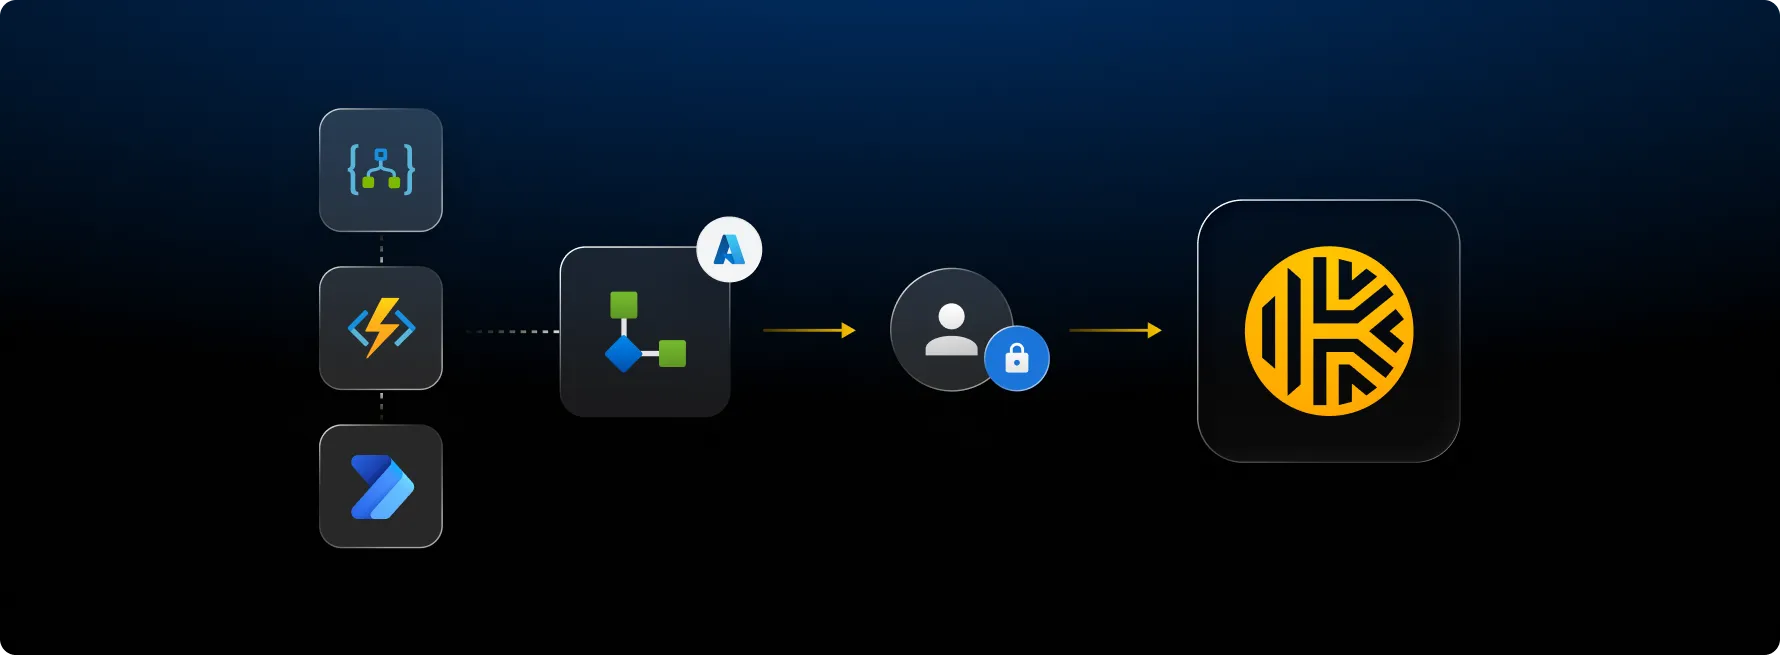
Рады сообщить, что Keeper Secrets Manager (KSM) теперь доступен в Microsoft Power Platform Marketplace как сертифицированный коннектор. С его помощью можно управлять секретами прямо в рабочих процессах Azure Logic Apps и Power Automate. Теперь команды могут получать, создавать, обновлять и заменять учетные данные прямо в ходе автоматизированных процессов. Архитектура Keeper с нулевым разглашением надежно защищает все секреты. Данные расшифровываются локально в вашей среде Azure и никогда не проходят через серверы Keeper. Настройка занимает всего пару минут: шаблон ARM запускается в один клик и автоматически подготавливает все необходимые ресурсы Azure. При этом динамические списки для выбора секретов и папок встроены прямо в конструктор Logic App. Типовые сценарии автоматизации — ротация паролей по расписанию, выдача учетных данных сотрудникам, синхронизация секретов GitHub и аудит хранилища на соответствие требованиям — доступны сразу «из коробки». Это позволяет встроить Keeper напрямую в привычные для вашей команды рабочие процессы.
Расширение для браузера выходит на новый уровень благодаря умному автозаполнению и гибким настройкам сайтов
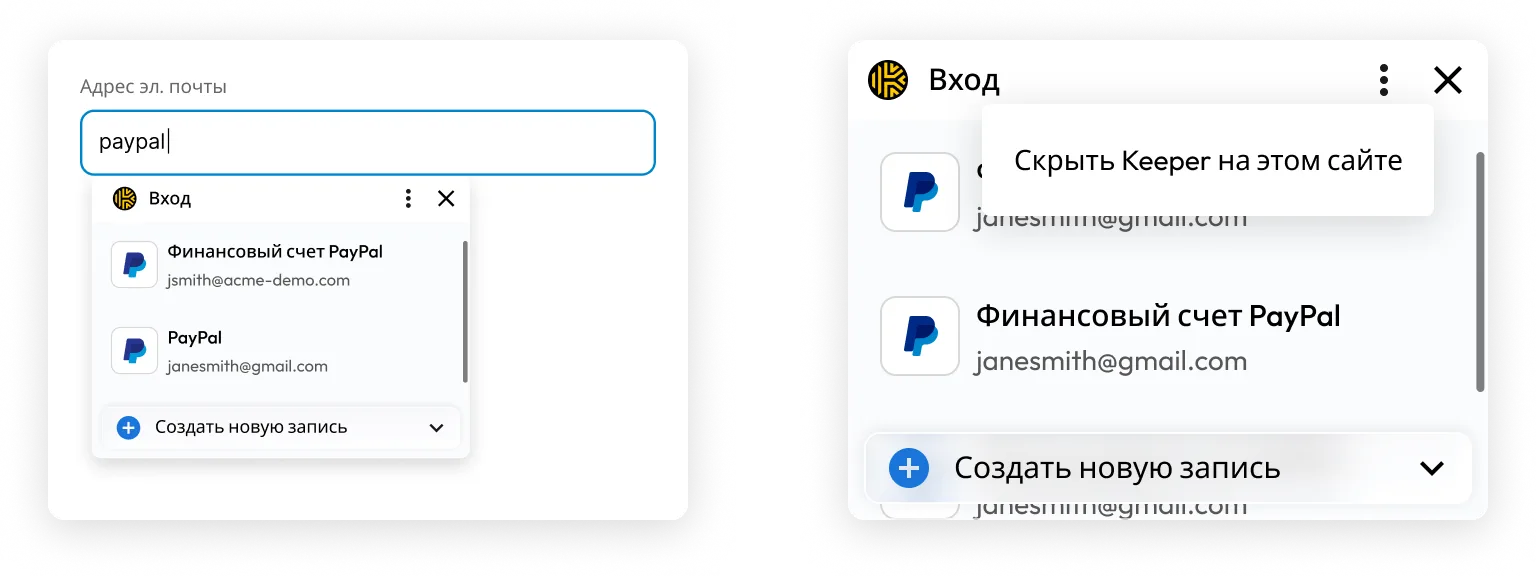
В последней версии расширения Keeper мы полностью переработали функцию автозаполнения и добавили возможность приостанавливать работу Keeper на любых сайтах. Теперь подсказки появляются прямо под полями формы, как только вы кликаете по ним или переходите с помощью клавиши Tab. Искать нужные данные во всплывающих окнах больше не придется. Подходящие варианты фильтруются в реальном времени по мере ввода текста. Если для сайта сохранено несколько учетных записей, они отображаются в виде удобного списка с прокруткой и сортируются по избранным и недавно использованным. Кроме того, с помощью новой функции «Скрыть Keeper» можно в один клик отключить автозаполнение и убрать значок расширения на любом сайте. Чтобы снова включить их, достаточно зайти на панель инструментов или в меню «Настройки». Мы также добавили распознавание на уровне полей, чтобы автозаполнение работало еще точнее. Эту функцию можно включить по желанию, пока мы продолжаем ее совершенствовать. Чтобы опробовать нововведение, перейдите в «Настройки» > «Инструмент KeeperFill» и включите параметр «Включить новые предложения автозаполнения».
Различные улучшения в интерфейсе командной строки Commander
Keeper Commander постоянно совершенствуется. Вот несколько новых команд
- pam project cyberark-import — — автоматический перенос сейфов, учетных записей, платформ и политик из CyberArk.
- import —format bitwarden — импорт коллекций Bitwarden с автоматическим сопоставлением папок.
- pam connection edit / pam import — поддержка более 10 баз данных, включая MariaDB, Oracle, MongoDB, Redis, Elasticsearch, ClickHouse и DynamoDB.
- pam connection ai — KeeperAI для ресурсов PAM.
- pam rbi edit — настройка сохранения сеансов, правил работы с файлами и параметров звука для RBI.
- nsf — поддержка вложенных общих папок и прав доступа.
- pamGitHubConfiguration — поддержка типов записей конфигурации GitHub в PAM.
- $GEN:passphrase — генерация парольных фраз.
- Команды интеграции с CNAPP
Полный список обновлений Keeper Commander смотрите в наших примечаниях к релизу.

