Endpoint Privilege Manager

Egzekwuj zasadę najmniejszych uprawnień w każdym punkcie końcowym, aby zabezpieczyć się przed oprogramowaniem wymuszającym okup, naruszeniom danych i atakom wewnętrznym.

Keeper eliminuje stałe prawa dostępu i zapewnia dostęp Just-in-Time (JIT) na wszystkich punktach końcowych Windows, Linux i macOS, w tym dla działającej na nich agentowej sztucznej inteligencji.

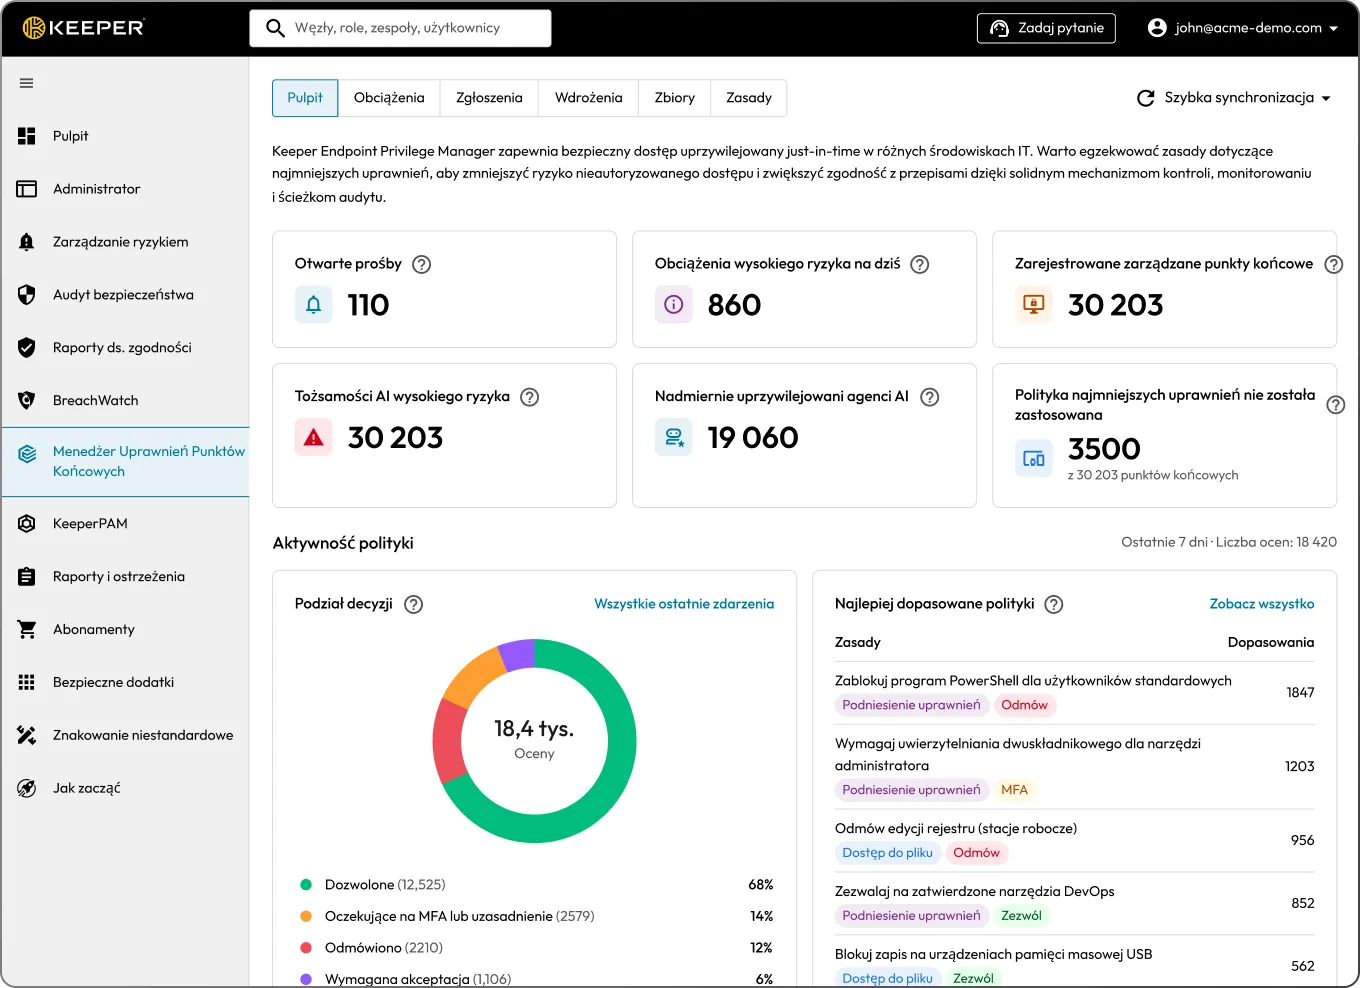
Pulpit nawigacyjny Menedżera Uprawnień Punktów Końcowych firmy Keeper przedstawiający ryzyko obciążeń roboczych, ryzyko tożsamości AI oraz aktywność zasad.

Proste wdrożenie i zarządzanie

Administrators simply deploy a lightweight agent that removes standing admin rights while enabling temporary, policy-based privilege elevation only when necessary. The system enforces customizable security policies through just-in-time access, with optional approval workflows and MFA enforcement.

Zwiększanie uprawnień odbywa się za pośrednictwem tymczasowego konta zarządzanego przez firmę Keeper, dzięki czemu użytkownicy końcowi nigdy nie otrzymują stałych uprawnień administratora. Zwiększony dostęp jest przyznawany wyłącznie na potrzeby zatwierdzonego działania i wygasa po jego zakończeniu. System Keeper EPM obsługuje systemy Windows, macOS i Linux, a Konsola administratora Keeper zapewnia centralny panel z dziennikiem audytowym działań związanych z podwyższaniem uprawnień na potrzeby zgodności.

Wdrożenie agenta

W każdym zarządzanym punkcie końcowym zainstalowany jest agent Keeper. Ten agent przechwytuje i ocenia żądania podwyższenia uprawnień na podstawie zdefiniowanych zasad organizacji.

Egzekwowanie zasad

Administratorzy definiują zasady zwiększania uprawnień za pomocą Konsoli administratora Keeper. Zasady określają, jakie działania mogą wykonywać użytkownicy, które aplikacje mogą działać ze zwiększonymi uprawnieniami, czy wymagane są zatwierdzenia lub MFA oraz które agenty AI mogą działać.

Tymczasowy dostęp uprzywilejowany

Użytkownicy nie mają stałych praw administratora lokalnego. Zamiast tego Keeper Endpoint Privilege Manager tymczasowo podnosi uprawnienia do określonych czynności za pomocą tymczasowych kont kontrolowanych przez Keeper.

Widoczność i kontrola

Konsola administratora Keeper zapewnia wgląd w czasie rzeczywistym we wszystkie działania związane z podnoszeniem uprawnień, żądania i stosowanie zasad, w tym oceny ryzyka związanego z agentami AI oraz inwentaryzację agentowej sztucznej inteligencji, we wszystkich środowiskach. Administratorzy mogą przeglądać, zatwierdzać lub odrzucać żądania oraz wyświetlać dzienniki audytu na potrzeby zgodności.

Kontroluj agenty AI tak samo jak użytkowników

Menedżer Uprawnień Punktów Końcowych firmy Keeper zarządza agentami AI przy użyciu tego samego modelu zasad, który jest stosowany w przypadku użytkowników. Rozpoznaje znane agenty na podstawie sygnatur i przypisuje nieznanym procesom wyniki punktowe, dzięki czemu można zdecydować, które agenty będą uruchamiane, co będą mogły robić oraz kiedy człowiek zatwierdza działania przed ich wykonaniem.

Polityka dotycząca agentowej AI

Określa, czy agent może w ogóle działać, blokując lub wstrzymując niezatwierdzonych agentów, zanim podejmą jakiekolwiek działania.

Polityka dostępu dla agentów

Określa, co działający agent może robić w imieniu użytkownika, w tym uzyskiwać dostęp do poufnych plików, plików wykonywalnych i poleceń.

Polityka zwiększania uprawnień agentowych

Zarządza żądaniami podniesienia uprawnień pochodzącymi od uruchomionego agenta, stosując te same mechanizmy kontroli zezwalania, odmawiania, zatwierdzania i MFA co w przypadku użytkowników.

Zatwierdzanie z udziałem człowieka

Wyświetla użytkownikowi końcowemu na urządzeniu końcowym lub administratorowi monit o zatwierdzenie albo odrzucenie działania agenta w czasie rzeczywistym.

Pełna ścieżka audytu

Rejestruje każde działanie agenta (dozwolone, zablokowane lub wstrzymane) względem linii bazowej zasad.

Proces podwyższania uprawnień

Użytkownicy korzystają z prostego procesu podnoszenia uprawnień dla aplikacji lub procesów wymagających podwyższonych uprawnień za pośrednictwem agenta Keeper.

Zasady

Jeśli aplikacja lub proces wymaga podwyższenia uprawnień, agent Keeper sprawdza odpowiednie zasady.

Zatwierdzenie

Jeśli wymagane jest zatwierdzenie, żądanie jest kierowane do administratora za pomocą konsoli administratora lub interfejsu wiersza poleceń (CLI).

Opcja MFA

Jeśli nie jest wymagane zatwierdzenie, podniesienie odbywa się automatycznie. Egzekwowanie MFA jest opcjonalne jako dodatkowy krok.

Obsługa wielu platform

Spójne zarządzanie jest egzekwowane we wszystkich systemach operacyjnych dzięki wdrożeniom dostosowanym do systemów Windows, macOS i Linux.

  • Windows: usuwani są użytkownicy z grupy Administratorzy lokalni
  • macOS: użytkownicy są usuwani z sudo, a zwiększanie uprawnień jest wymuszane za pośrednictwem rozszerzenia systemowego
  • Linux: użytkownicy są usuwani z sudo, a agent zarządza zwiększaniem uprawnień za pomocą zasad
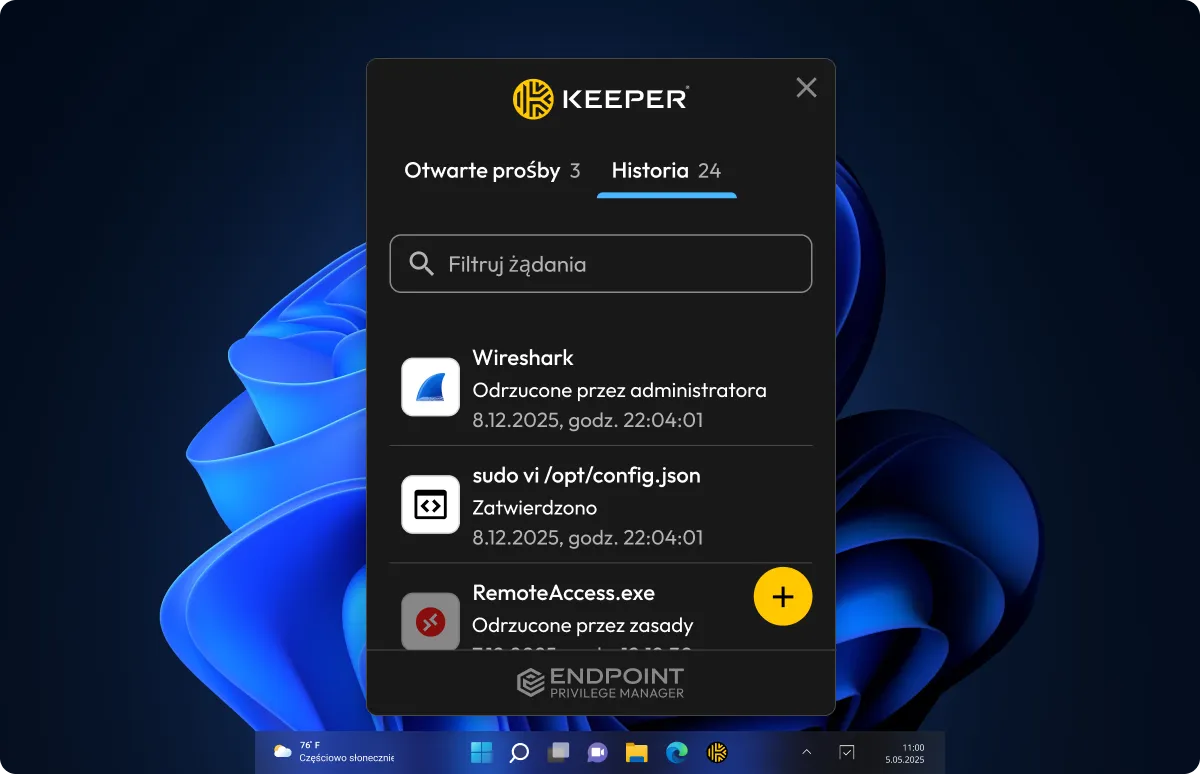
Aplikacja desktopowa Menedżer Uprawnień Punktów Końcowych firmy Keeper przedstawiająca historię żądań z zatwierdzonymi i odrzuconymi żądaniami.
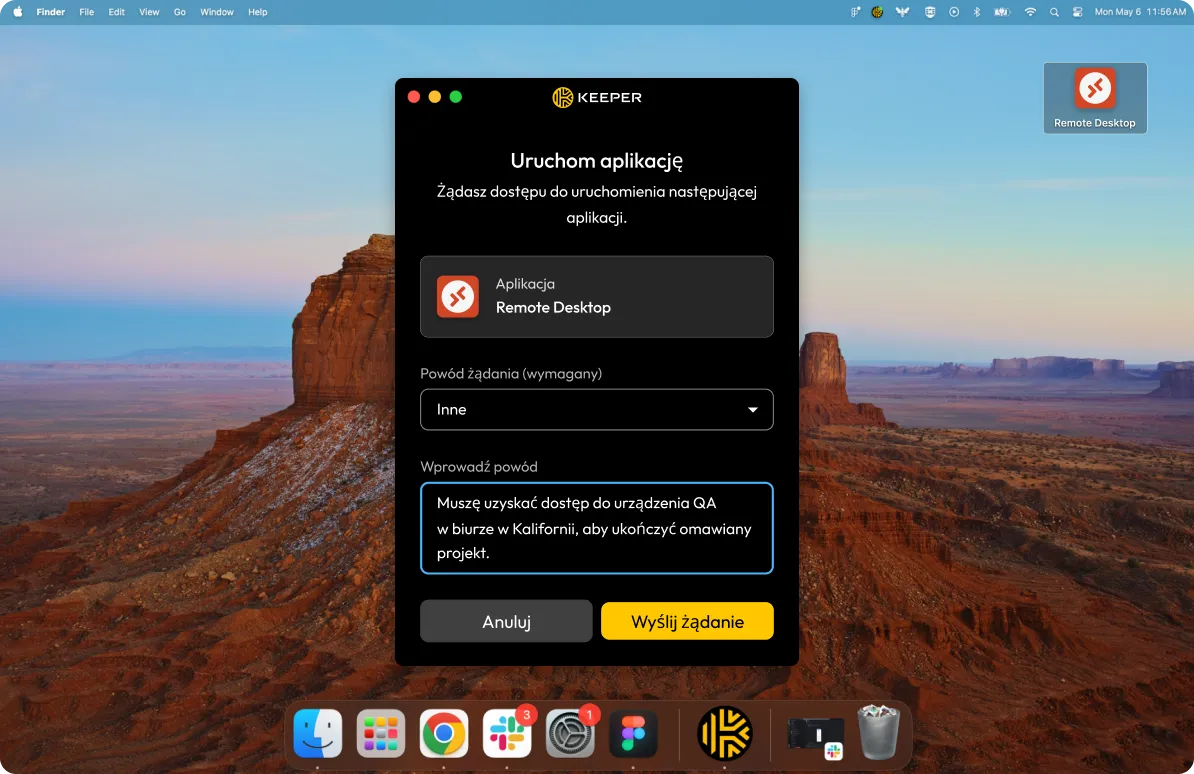
Żądanie uruchomienia zdalnego pulpitu w systemie macOS w Menedżerze Uprawnień Punktów Końcowych firmy Keeper z wymaganym polem uzasadnienia.
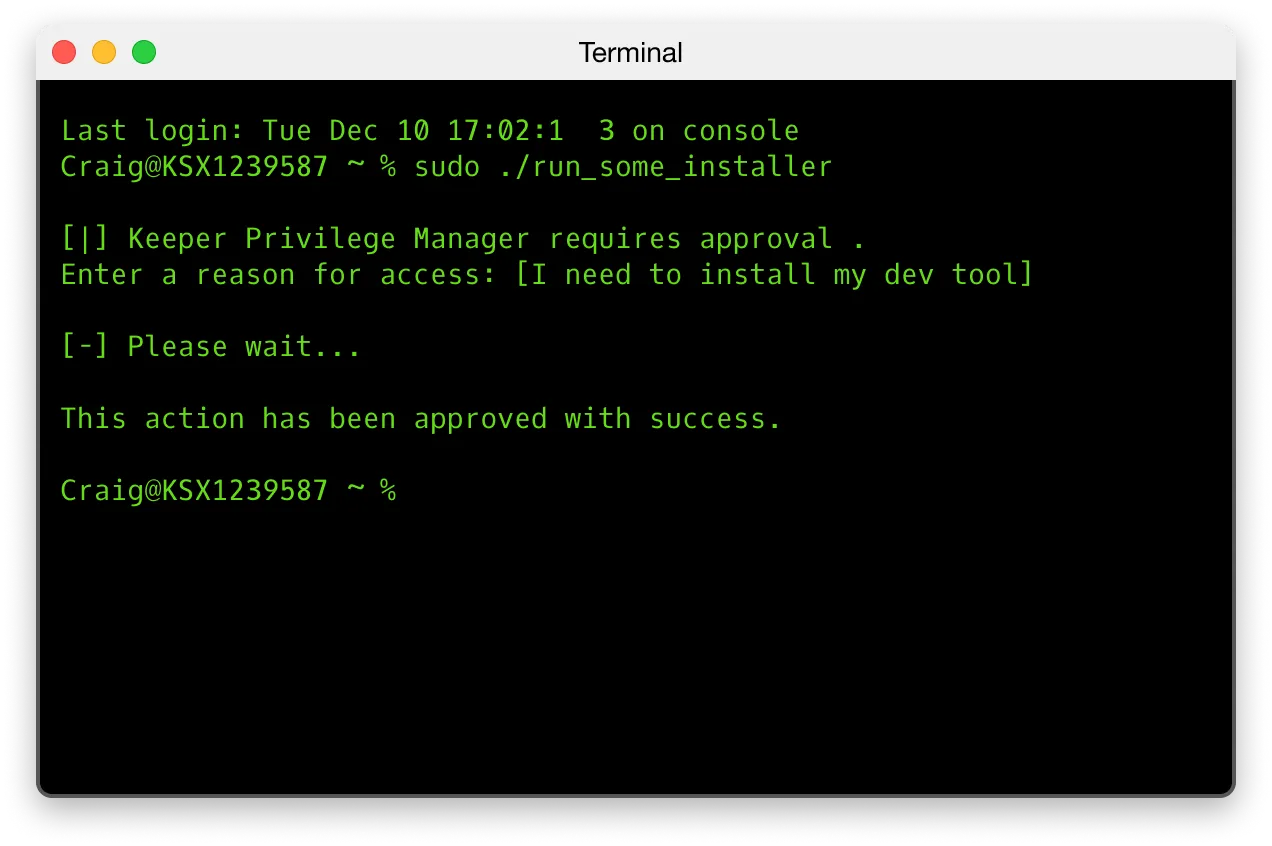
Terminal Menedżera Uprawnień Punktów Końcowych firmy Keeper, na którym wyświetlono żądanie zatwierdzenia polecenia sudo oraz informację o jego pomyślnym zatwierdzeniu.

Zabezpieczenia zero-trust i zero-knowledge

Informacje o urządzeniach użytkowników końcowych, aplikacjach i żądaniach dostępu są w pełni szyfrowane na urządzeniu użytkownika i mogą zostać odszyfrowane wyłącznie przez upoważnionych administratorów w konsoli administracyjnej Keeper. Keeper nigdy nie ma dostępu do danych klientów ani wglądu w aktywność użytkowników końcowych czy szczegóły aplikacji — dzięki czemu pełna prywatność i kontrola zawsze pozostają po stronie naszych klientów.

Podstawowe funkcje zapewniające bezpieczeństwo wszystkich punktów końcowych

Konta tymczasowe

Tymczasowe, generowane przez system konta uprzywilejowane są tworzone i zarządzane w celu wykonywania określonych zadań wymagających zwiększonych uprawnień, a następnie automatycznie usuwane, aby zapewnić brak stałych uprawnień i zminimalizować ryzyko związane z bezpieczeństwem.

Zarządzanie najmniejszymi uprawnieniami

Ogranicza uprawnienia użytkowników i systemów do minimalnych dostępów niezbędnych do wykonywania autoryzowanych zadań.

Nadzór nad agentową AI

Wykrywa, monitoruje i kontroluje aktywność agentów AI na punkcie końcowym. Zarządza możliwością uruchamiania agentów, kontroluje zakres ich działań ze zwiększonymi uprawnieniami oraz wymaga zatwierdzenia przez człowieka przed wykonaniem operacji wrażliwych.

Dostęp Just-in-Time

Zapewnia użytkownikom tymczasowe podwyższone uprawnienia tylko wtedy, gdy są one potrzebne do wykonania określonych autoryzowanych zadań. Usługa automatycznie cofa te prawa po zakończeniu zadania lub po upływie określonego czasu.

Elastyczne zarządzanie zasadami

Umożliwia administratorom tworzenie spersonalizowanych, stosownych w danym kontekście reguł zwiększających uprawnienia, które są dopasowane do różnych ról użytkowników, aplikacji i wymagań bezpieczeństwa w całej organizacji.

Zarządzanie uprawnieniami na poziomie procesu

Wykrywa, monitoruje i kontroluje aktywność agentów AI na punkcie końcowym. Zarządza możliwością uruchamiania agentów, kontroluje zakres ich działań ze zwiększonymi uprawnieniami oraz wymaga zatwierdzenia przez człowieka przed wykonaniem operacji wrażliwych.
Bezpieczeństwo i skalowalność na każdym urządzeniu końcowym

Bezpieczeństwo

Eliminuje stałe uprawnienia administratorskie i umożliwia zwiększanie uprawnień w doraźnym trybie Just-In-Time wyłącznie dla zatwierdzonych aplikacji i agentów, zmniejszając powierzchnię narażenia na atak.

Zgodność

Zapewnia kompleksowe rejestry audytu wykorzystania uprawnień i zgodność z wymaganiami regulacyjnymi dzięki udokumentowanej kontroli dostępu administracyjnego.

Wydajność operacyjna

Zmniejsza obciążenie działu pomocy technicznej poprzez automatyzację zatwierdzania rutynowych zadań administracyjnych.

Doświadczenia użytkowników

Umożliwia użytkownikom wykonywanie niezbędnych zadań bez opóźnień spowodowanych przez działania IT dzięki automatycznemu podnoszeniu uprawnień dla zatwierdzonych aplikacji.

Skalowalność

Umożliwia organizacjom skuteczne egzekwowanie zasad minimalnych uprawnień i zarządzanie dostępem uprzywilejowanym w tysiącach punktów końcowych w systemach Windows, macOS i Linux ze scentralizowanej platformy.

Możliwość przeprowadzenia audytu i widoczność

Zapewnia wgląd w działania związane z podnoszeniem uprawnień, zatwierdzania i egzekwowanie zasad dla punktów końcowych dzięki szczegółowemu rejestrowaniu i integracji z narzędziami SIEM w celu szybszego reagowania na incydenty.

Zabezpiecz każdy punkt końcowy za pomocą rozwiązania Endpoint Privilege Manager

Często zadawane pytania (FAQ)

Czym jest Menedżer Uprawnień Punktów Końcowych firmy Keeper?

Menedżer Uprawnień Punktów Końcowych firmy Keeper to rozwiązanie do zarządzania zwiększaniem i delegowaniem uprawnień (PEDM), które egzekwuje zasady dostępu zgodne z zasadą najmniejszych uprawnień na punktach końcowych z systemami Windows, macOS i Linux. Umożliwia użytkownikom i procesom podnoszenie uprawnień na żądanie, eliminuje stałe lokalne uprawnienia administratora oraz nadzoruje aktywność agentów AI na zarządzanych punktach końcowych.

Jak działa dostęp Just-In-Time w systemie Keeper?

Gdy wymagane jest zatwierdzenie, żądanie dostępu użytkownika jest kierowane do administratora Keeper i obsługiwane za pośrednictwem konsoli administratora lub Commander CLI. Jeśli zgodnie z zastosowaną polityką zatwierdzenie nie jest wymagane, agent Keeper automatycznie zezwala na zwiększenie uprawnień. Jeśli wymuszono MFA, użytkownik otrzymuje monit o ukończenie procesu MFA przed przejściem dalej. To elastyczne podejście zapewnia zarówno interaktywny dostęp JIT, jak i dostęp JIT oparty na politykach na różnych urządzeniach.

Jakie są kluczowe funkcje Menedżera Uprawnień Punktów Końcowych?

Dzięki wdrożeniu opartemu na agentach w systemach Windows, macOS i Linux Menedżer Uprawnień Punktów Końcowych eliminuje stałe lokalne uprawnienia administratora i wprowadza kontrolę na poziomie procesów za pośrednictwem dostępu JIT. Użytkownicy pracują bez trwałych uprawnień administratora, a polecenia wymagające podwyższonych uprawnień są wykonywane za pośrednictwem efemerycznych kont zarządzanych przez firmę Keeper, co zapewnia rzeczywiste środowisko Zero Standing Privilege (ZSP).

Scentralizowany pulpit zapewnia przejrzysty wgląd we wszystkie ostatnie zdarzenia, w tym te w trybie monitorowania, i stanowi punkt wejścia do najważniejszych procesów: żądań, wdrożeń, kolekcji, zasad i inwentarza agentów AI.

Jak Keeper EPM nadzoruje agenty AI?

Keeper EPM uses three policy types to govern AI agents. Agentic AI controls whether a recognized agent can run, blocking it or requiring approval before it acts. Agentic Access governs what a running agent may do, while Agentic Privilege Elevation governs an agent's requests for administrative privileges. These policies support controls such as allow, deny, approval, justification and MFA. Confidence-score thresholds can be applied to Possible Agents to help tailor enforcement to how likely a process is to be an AI agent.

W jaki sposób Menedżer Uprawnień Punktów Końcowych integruje się z platformą KeeperPAM?

Menedżer Uprawnień Punktów Końcowych rozszerza podejście zero trust platformy KeeperPAM, kontrolując zwiększanie uprawnień bezpośrednio na punktach końcowych i uzupełniając możliwości bezpiecznego łączenia oferowane przez szersze rozwiązanie PAM. Podczas gdy pozostała część platformy KeeperPAM zabezpiecza sposób, w jaki użytkownicy łączą się z systemami, Menedżer Uprawnień Punktów Końcowych określa, z jakich uprawnień administracyjnych mogą korzystać po nawiązaniu połączenia.

Jak wygląda korzystanie z Menedżera Uprawnień Punktów Końcowych przez administratorów i użytkowników?

Użytkownicy korzystający z agenta Keeper widzą interfejs na komputerze, który wyświetla zastosowane zasady uprawnień i śledzi wnioski o podwyższenie uprawnień. Gdy działanie wymaga podwyższonych uprawnień, wyświetla się monit zgodny z zasadami organizacji. Gdy agent AI próbuje wykonać wrażliwe działanie wymagające zatwierdzenia przez człowieka, użytkownik widzi taki sam monit i może w czasie rzeczywistym zatwierdzić działanie lub je odrzucić.

Jak Menedżer Uprawnień Punktów Końcowych Keeper może współpracować z MS Windows LAPS?

Menedżer Uprawnień Punktów Końcowych może bezproblemowo współpracować z LAPS w organizacjach, które zainwestowały już we wdrożenie LAPS. W ramach tego uzupełniającego się rozwiązania LAPS może nadal zarządzać rotacją haseł lokalnych administratorów na komputerach przyłączonych do domeny, podczas gdy KeeperPAM obsługuje zarządzanie danymi uwierzytelniającymi do kont domenowych, kont usług i innych uprzywilejowanych danych uwierzytelniających, które nie wchodzą w zakres LAPS. Ta integracja pozwala zachować dotychczasowe nakłady na LAPS, jednocześnie rozszerzając ochronę dostępu uprzywilejowanego na większą liczbę systemów i typów kont.

Menedżer Uprawnień Punktów Końcowych wzmacnia ten ekosystem bezpieczeństwa, wdrażając egzekwowanie zasady najmniejszych uprawnień na punktach końcowych. Podczas gdy LAPS koncentruje się na zabezpieczaniu danych uwierzytelniających stałych kont administratora, Menedżer Uprawnień Punktów Końcowych ogranicza potrzebę korzystania z tych kont już na samym początku, umożliwiając tymczasowe podwyższanie uprawnień na potrzeby konkretnych zadań. Łącznie te rozwiązania zapewniają kompleksową ochronę: LAPS zabezpiecza lokalne hasła administratora, KeeperPAM zarządza dostępem do tych danych uwierzytelniających i innych kont uprzywilejowanych oraz kontroluje go, a Menedżer Uprawnień Punktów Końcowych zapewnia, że użytkownicy otrzymują podwyższone uprawnienia wyłącznie wtedy, gdy jest to konieczne i autoryzowane.

Gdzie można znaleźć dodatkową dokumentację techniczną dotyczącą Menedżera Uprawnień Punktów Końcowych firmy Keeper?

Dokumentację techniczną Menedżera Uprawnień Punktów Końcowych firmy Keeper można znaleźć w dokumentacji Menedżera Uprawnień Punktów Końcowych.

Wycofaj zgodę dot. plików cookieDbamy o prywatność użytkowników

Wykorzystujemy na naszej stronie pliki cookie na potrzeby zapewnienia jak najlepszej jakości przeglądania, wyświetlania spersonalizowanych reklam dotyczących naszych produktów i treści oraz analizy ruchu na stronie. Aby uzyskać więcej informacji, zapoznaj się z naszą polityką prywatności.

Zarejestruj się na darmowy okres próbny

Kup teraz