
 Novità di Keeper

Scopri Workflow per KeeperPAM: applica privilegi minimi con accesso approvato e limitato nel tempo Siamo entusiasti di annunciare Workflow per KeeperPAM, una nuova funzionalità che elimina
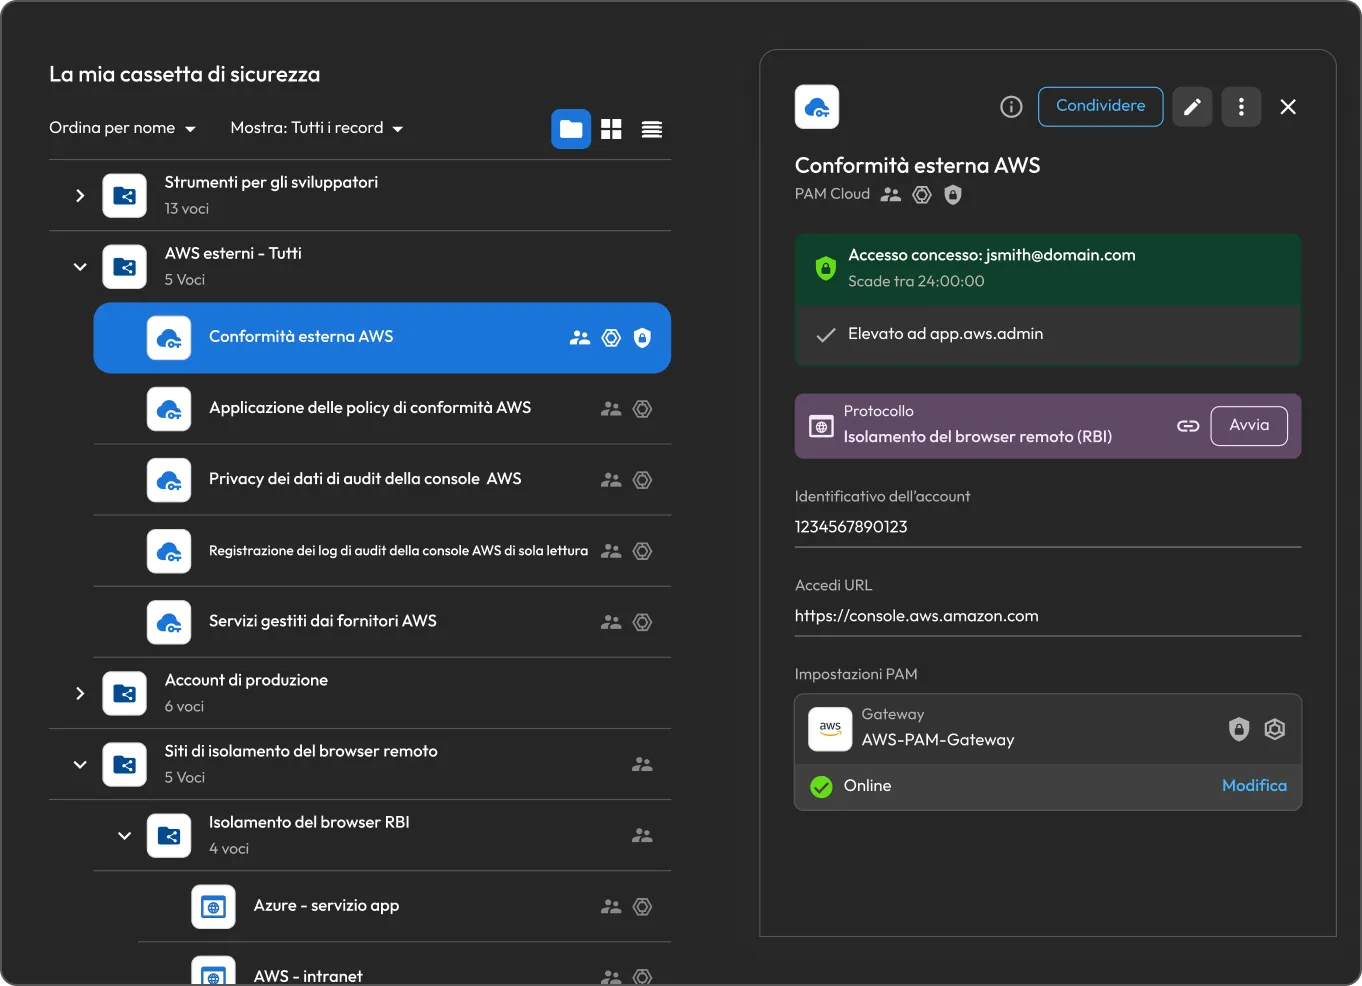
Keeper Privileged Cloud: elevazione dei privilegi just-in-time per le piattaforme di identità cloud
Lanciato a giugno, Keeper Privileged Cloud ha fornito accesso privilegiato just-in-time e senza privilegi permanenti su piattaforme cloud, provider di identità e applicazioni federate, inclusi AWS IAM, Microsoft Entra ID, GCP, Okta e Active Directory. Invece di basarsi su credenziali privilegiate condivise, concede un accesso elevato temporaneo modificando l’appartenenza o l’assegnazione del ruolo a livello di identità dell’utente per un intervallo di tempo approvato e definito. Gli amministratori configurano ciascuna voce PAM associandola a un gruppo o ruolo di destinazione, ai requisiti di approvazione, alla durata dell’accesso e all’obbligo di MFA; successivamente, condividono la voce con gli utenti autorizzati, i quali possono richiedere l’elevazione dei privilegi direttamente dalla Cassaforte Keeper. Una volta ottenuta l’approvazione, KeeperPAM applica il diritto di accesso temporaneo nella piattaforma di gestione delle identità e l’utente può avviare la risorsa di destinazione tramite Remote Browser Isolation oppure utilizzando i propri flussi di lavoro standard SSO e CLI. Quando la finestra di accesso si chiude, KeeperPAM revoca automaticamente l’elevazione, senza lasciare privilegi permanenti.
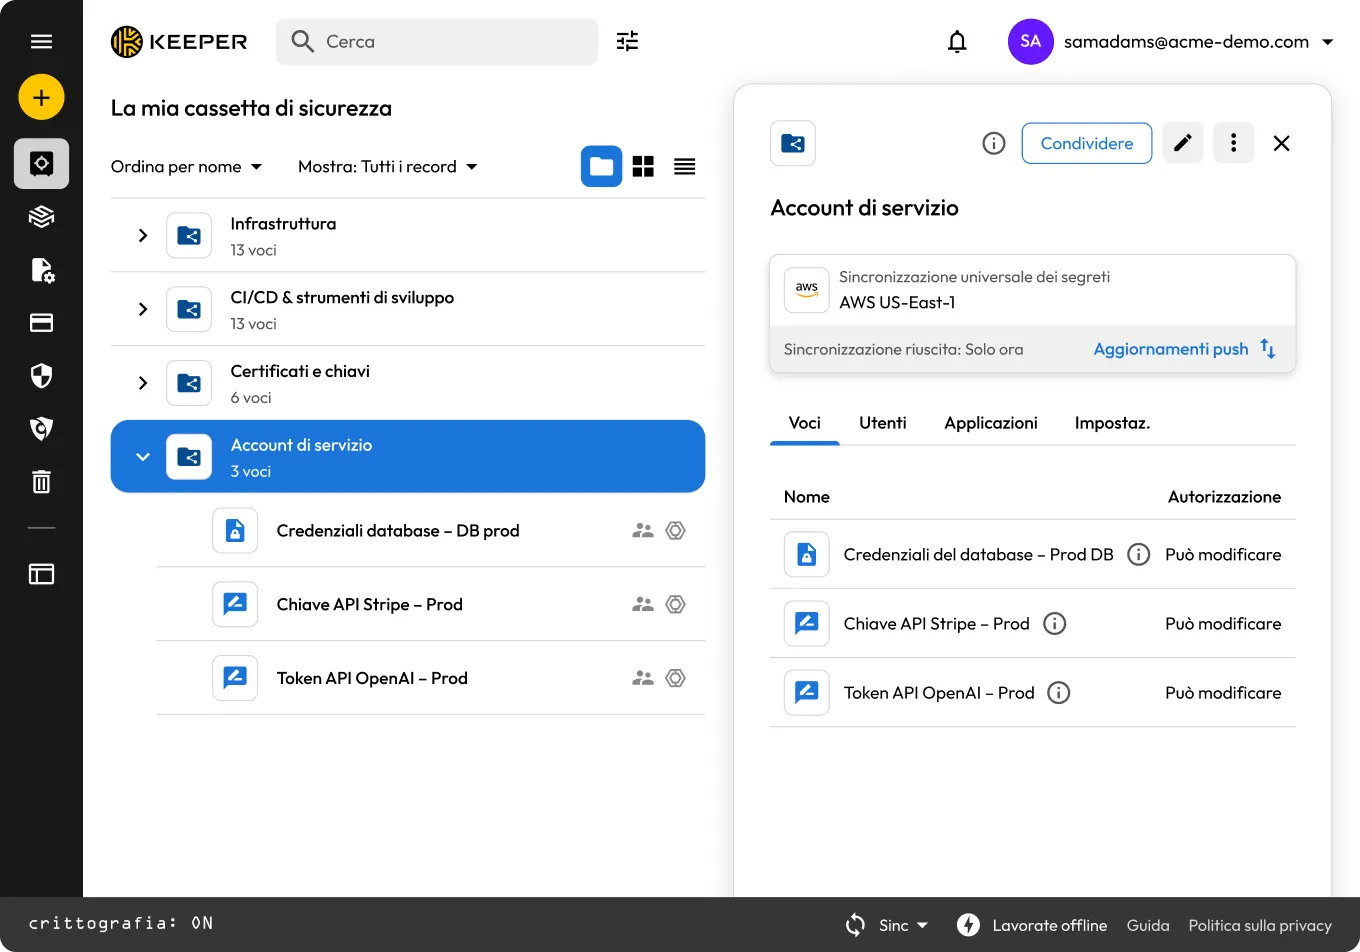
Sincronizza i segreti condivisi nei servizi di gestione dei segreti nel cloud con la Sincronizzazione universale dei segreti
La Sincronizzazione universale dei segreti (USS) invia automaticamente i segreti dalla Cassaforte Keeper a AWS Secrets Manager, Azure Key Vault e Google Cloud Secret Manager, rendendo Keeper l’unica fonte di riferimento per tutti i segreti cloud. Quando una voce viene creata o aggiornata in Keeper, ogni provider cloud collegato riceve automaticamente la modifica, eliminando la proliferazione incontrollata di segreti e le operazioni manuali di copia e incolla che portano a credenziali obsolete e incidenti di sicurezza. Il Keeper Gateway gestisce tutte le operazioni di sincronizzazione localmente, decrittografando e scrivendo i segreti direttamente nel provider cloud, in modo che i dati in chiaro non transitino mai nell’infrastruttura di Keeper. Gli amministratori possono sincronizzare più cartelle, assegnare un’identità di sincronizzazione basata sul principio del privilegio minimo per ciascun provider e utilizzare la modalità dry-run per visualizzare un’anteprima delle modifiche prima di confermarle; ogni operazione viene registrata nell’audit trail di Keeper e resa visibile tramite il Modulo per segnalazioni e avvisi avanzati (ARAM) della piattaforma.
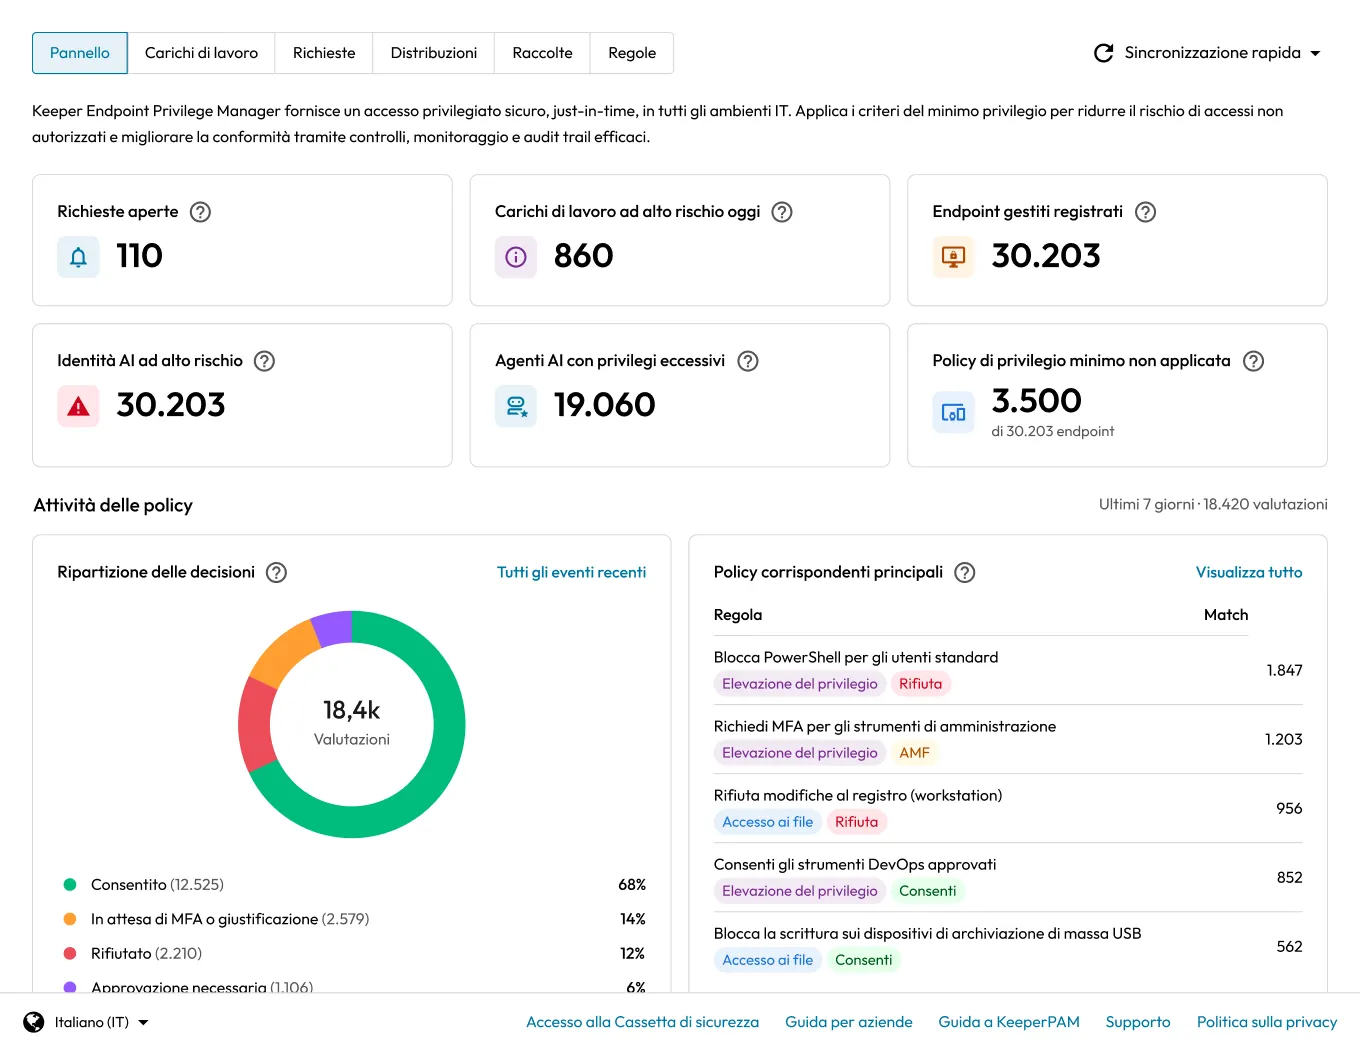
Governance dell’AI agentica di Endpoint Privilege Manager
La policy di Keeper sull’AI agentica consente ai team di sicurezza di controllare quali agenti AI sono autorizzati a essere eseguiti sugli endpoint gestiti, inclusi assistenti alla programmazione come GitHub Copilot, Cursor e Claude Code, nonché agenti containerizzati e processi sconosciuti simili ad agenti. Gli agenti vengono identificati tramite firma o mediante un motore euristico comportamentale che assegna un punteggio ai processi sconosciuti in base alla loro somiglianza con un agente AI, consentendo di applicare controlli basati sul livello di affidabilità sia alle attività note che a quelle non riconosciute. Gli amministratori possono autorizzare automaticamente gli agenti approvati, bloccare immediatamente quelli non autorizzati oppure richiedere approvazione, MFA e una giustificazione prima dell’esecuzione di qualsiasi agente. Ogni esito viene registrato per una completa verificabilità su tutti gli endpoint gestiti.
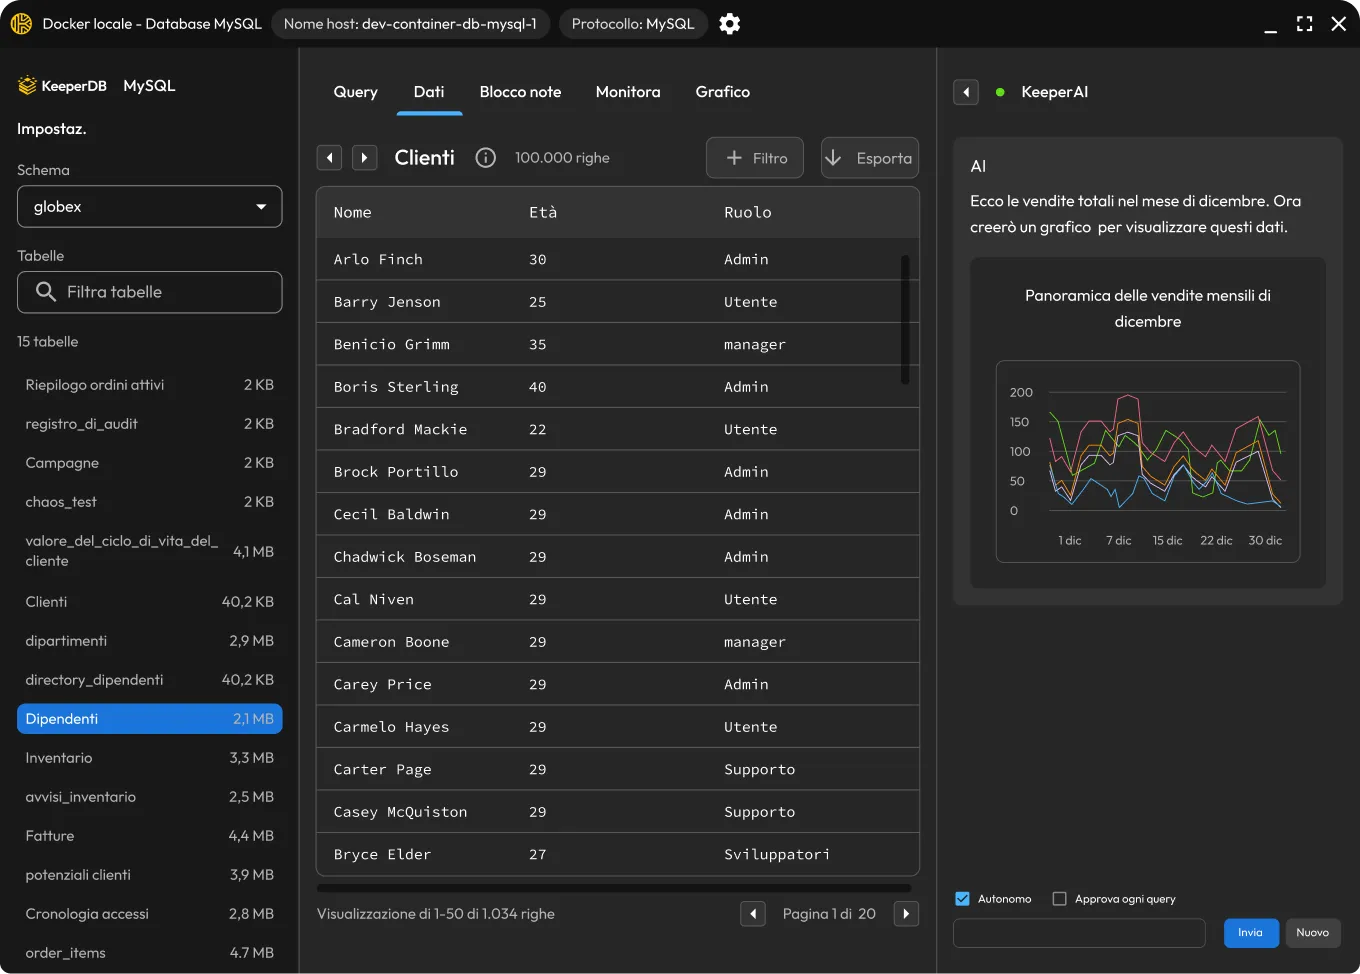
KeeperDB aggiunge il supporto per NoSQL, flussi di lavoro multi-connessione e un’autenticazione più avanzata
KeeperDB ora si connette a MongoDB e Amazon DynamoDB, estendendo la copertura dello strumento ai database NoSQL oltre al supporto SQL già esistente, ciascuno con un’esperienza di query nativa (sintassi della shell di MongoDB, DynamoDB PartiQL). Gli utenti possono ora aprire più connessioni al database contemporaneamente su diversi motori, ciascuna in una scheda dedicata, ed eseguire simultaneamente una query broadcast su più connessioni dello stesso motore per confrontare i risultati. SQL Server e Azure SQL ora supportano l’accesso con token utente delegati di Microsoft Entra ID come alternativa alle credenziali statiche. Anche le connessioni a Oracle e SQL Server sono più resilienti, con un migliore rilevamento e ripristino delle sessioni interrotte, e un nuovo pulsante Testa connessione consente agli utenti di convalidare le credenziali prima di aprire una sessione.
Keeper Commander ora disponibile come skill di ClawHub
Keeper Commander è disponibile come skill installabile su ClawHub, portando l’intera gamma di flussi di lavoro della CLI di Keeper negli ambienti degli agenti OpenClaw. La skill include la configurazione iniziale e dei profili, la ricerca nella cassaforte e nell’area di amministrazione, il recupero dei segreti e l’inserimento a livello di campo, nonché la creazione e l’aggiornamento delle voci. La skill include inoltre protezioni integrate che evitano che i segreti finiscano in chat, su disco e nella cronologia delle versioni. Per le attività interattive è necessaria una sessione tmux dedicata per mantenere lo stato di autenticazione tra i comandi. Gli ingegneri e i team DevOps possono installarlo con un solo comando tramite la CLI di OpenClaw e iniziare immediatamente a eseguire i flussi di lavoro di Keeper.
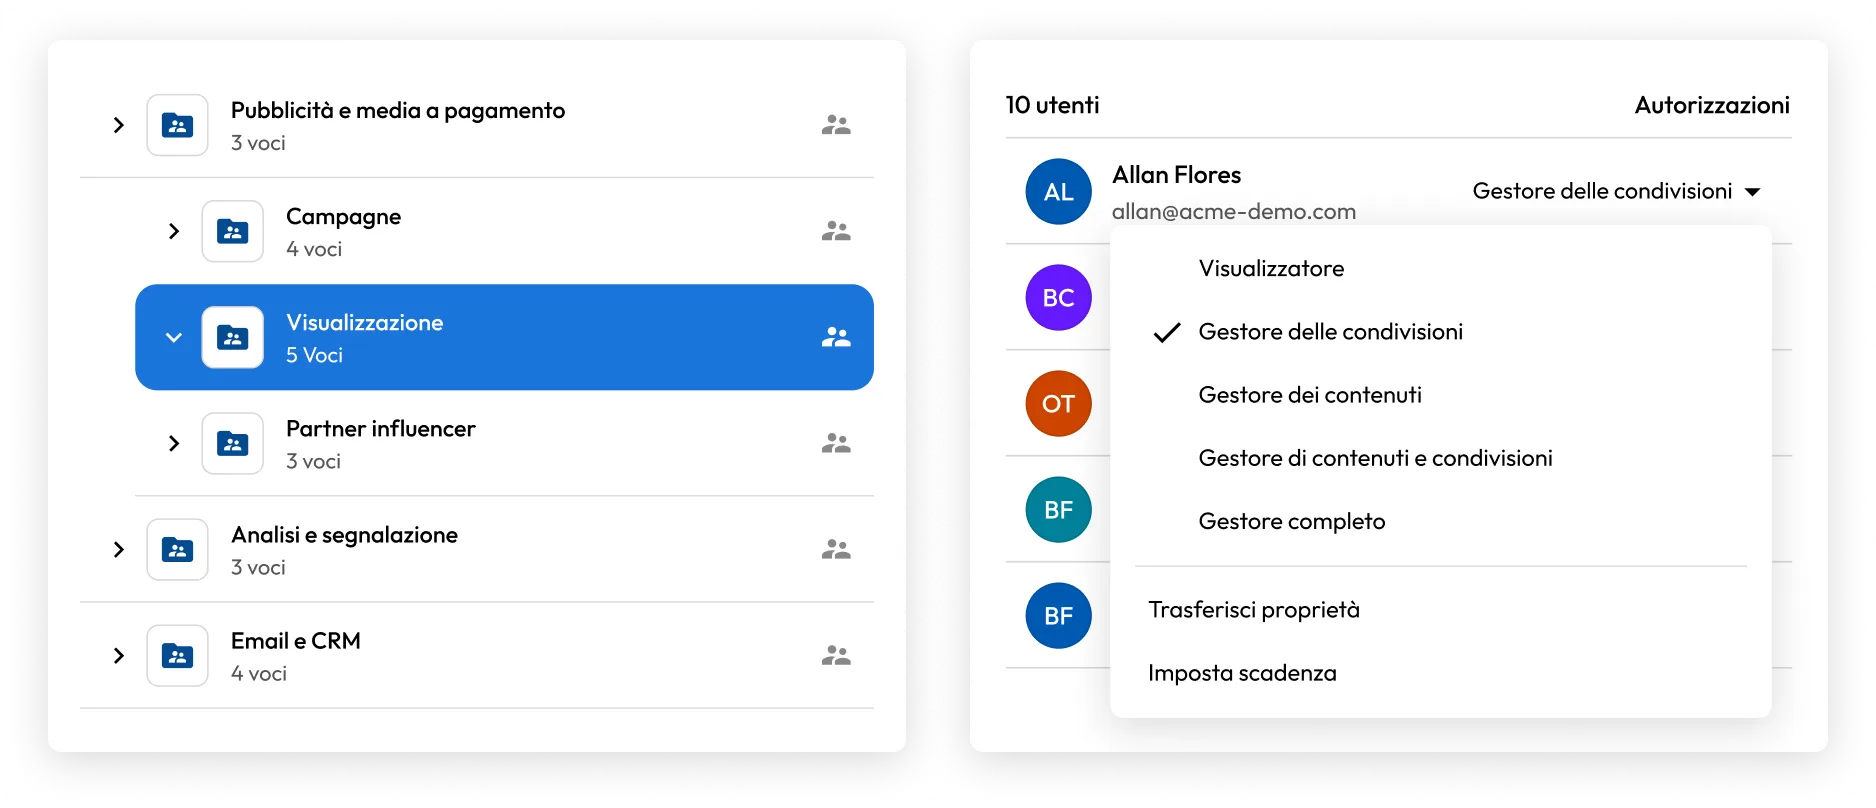
La condivisione gerarchica delle voci arriva con le Cartelle condivise annidate
Keeper ha introdotto le cartelle condivise annidate, un modello di autorizzazioni della cassaforte riprogettato che offre ai team un modo più flessibile e scalabile per organizzare e condividere voci sensibili. Le cartelle possono essere strutturate fino a cinque livelli di profondità con configurazioni di condivisione indipendenti a ogni livello. Le autorizzazioni basate sui ruoli possono essere applicate tramite ereditarietà, assegnazione diretta a una cartella o assegnazione diretta a una voce, con l’assegnazione più specifica che ha sempre la precedenza. Cinque tipi di autorizzazioni, da Visualizzatore a Gestore completo, offrono agli amministratori un controllo preciso su chi può visualizzare, modificare, condividere e gestire i contenuti, con il supporto per modifiche in blocco delle autorizzazioni, scadenza dell’accesso e revoca immediata. Il sistema di cartelle Classic rimane pienamente supportato, senza migrazione obbligatoria, e durante la transizione entrambi i sistemi possono funzionare in parallelo. Le cartelle condivise annidate sono attualmente disponibili solo su invito. Contatta il tuo referente Keeper oppure visita keepersecurity.com/contact per richiedere l’accesso.
Commander Terraform porta l’infrastruttura come codice in KeeperPAM
Il modulo Terraform di Keeper per Commander consente ai team di definire e distribuire ambienti di accesso privilegiato interamente sotto forma di codice, spaziando dalle configurazioni PAM e dalle associazioni ai gateway fino alle macchine di destinazione, agli utenti, ai database, alle directory e ai browser remoti. Una nuova risorsa commander_pam_configuration include le funzionalità di KeeperPAM, tra cui connessioni, tunneling, rotazione, isolamento del browser remoto e registrazione delle sessioni, mentre le nuove risorse per tutti i tipi di voci PAM classiche consentono di gestire direttamente in Terraform le autorizzazioni di condivisione per utente. Questa versione aggiunge inoltre la gestione come codice delle applicazioni Keeper Secrets Manager ed espande la gestione delle cartelle con il supporto per le cartelle condivise annidate e le cartelle private non condivise.
KeeperPAM automatizza la rotazione delle credenziali per i servizi Windows e le attività pianificate
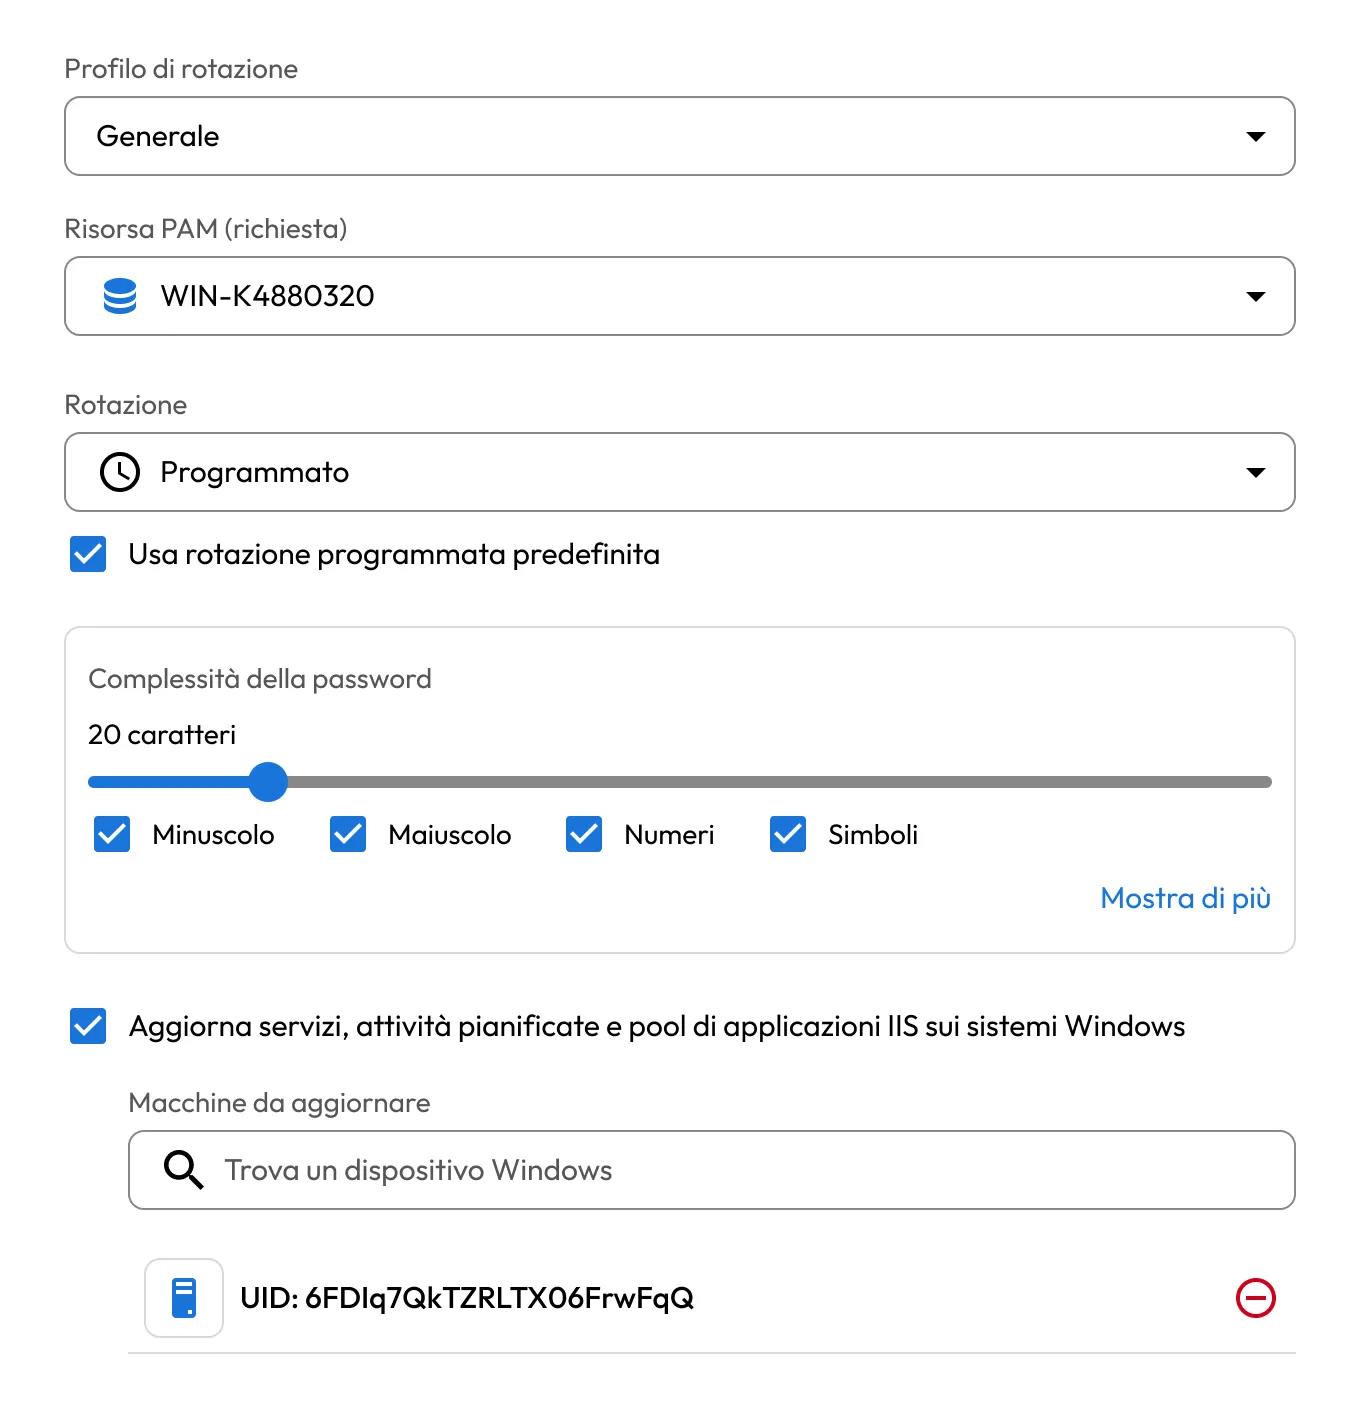
KeeperPAM Password Rotation gestisce automaticamente le credenziali di accesso per i servizi Windows, le attività pianificate e i pool IIS, garantendo che, quando viene ruotata una voce PAM User, Keeper Gateway aggiorni e riavvii tutti i servizi associati su ogni macchina collegata in un’unica operazione. Una singola voce PAM User può essere mappata su un numero qualsiasi di voci PAM Machine, rendendo pratico propagare una modifica delle credenziali a un’intera flotta di server Windows senza intervento manuale. Le associazioni di servizio possono essere configurate direttamente dalla Cassaforte Keeper, rilevate automaticamente tramite un processo di Discovery o gestite tramite la CLI di Commander utilizzando i comandi pam action service, offrendo ai team percorsi flessibili di configurazione e gestione. Quando viene attivata la rotazione, i servizi in esecuzione vengono riavviati automaticamente con le nuove credenziali, mentre i servizi arrestati rimangono tali finché non vengono avviati manualmente.
KeeperPAM si integra con Wiz per la risoluzione a ciclo chiuso delle problematiche di sicurezza cloud
KeeperPAM si integra con Wiz CNAPP, creando un percorso diretto e automatizzato che va dal rilevamento di problemi di sicurezza nel cloud alla loro risoluzione, eliminando la necessità di tracciamento e coordinamento manuali tra diversi strumenti. Quando Wiz identifica un’identità o una risorsa esposta, viene eseguito immediatamente l’onboarding in Keeper. Gli amministratori possono risolvere le criticità rilevate tramite accesso just-in-time, rotazione delle credenziali o protezione dell’accesso privilegiato per macchine, database e utenti, direttamente dalla dashboard di Keeper Cloud Security. Wiz viene automaticamente informato sullo stato della risoluzione man mano che i problemi passano da “Aperto” a “In corso” fino a “Risolto”, e ogni azione viene registrata con una traccia di audit completa a supporto della conformità. L’integrazione riduce significativamente il tempo medio di correzione riducendo la finestra tra l’individuazione e l’azione prima che una vulnerabilità possa essere sfruttata.
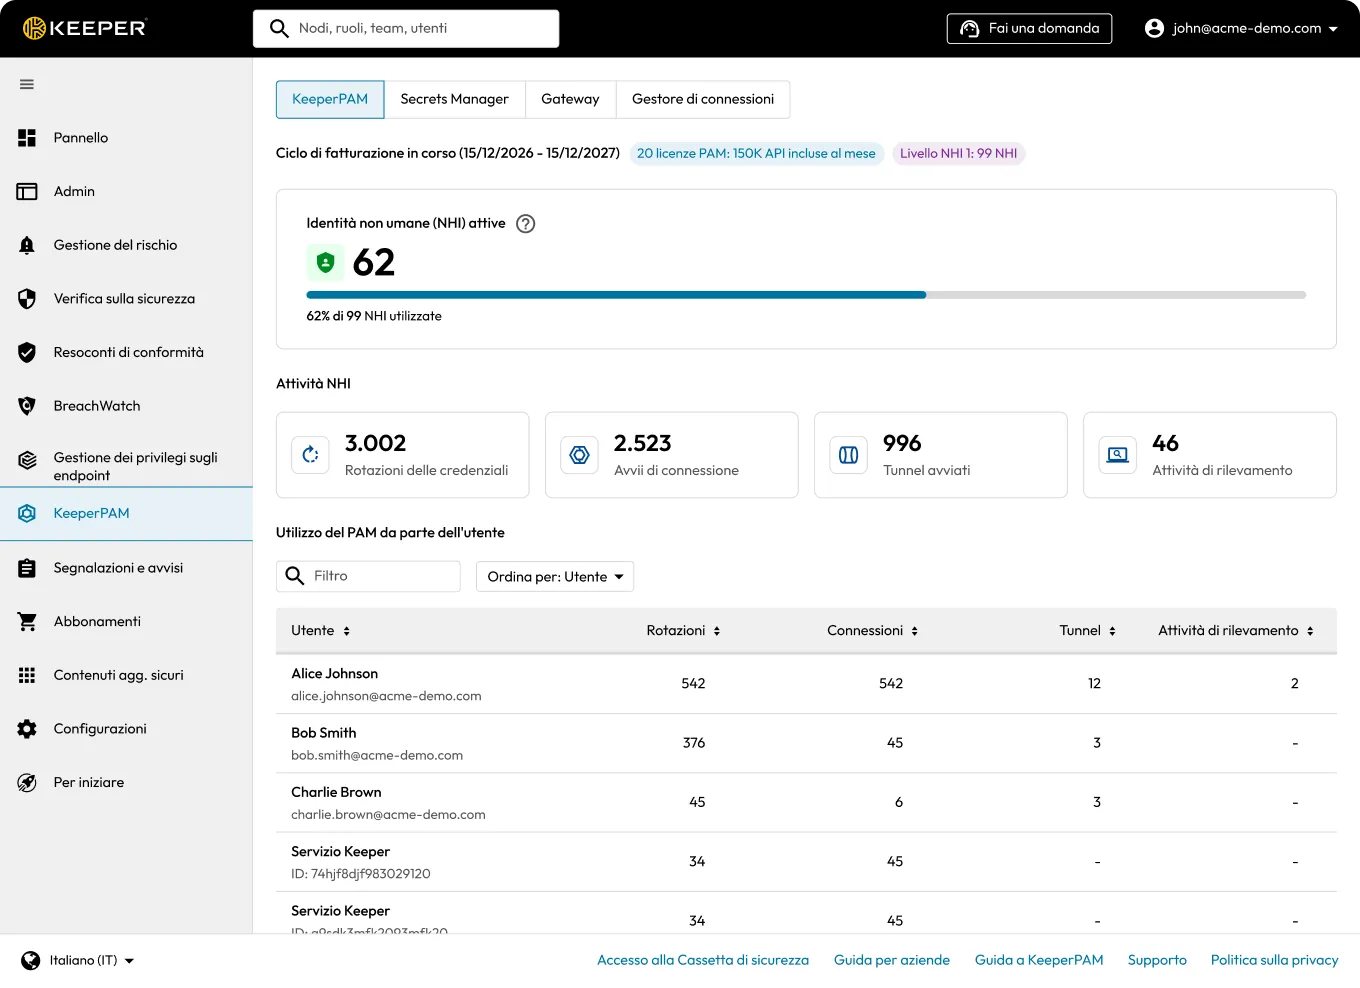
La visibilità delle identità non umane arriva nella Console di amministrazione
La Console di amministrazione segna un importante passo avanti nella gestione delle identità non umane (NHI), offrendo agli amministratori una scheda KeeperPAM dedicata che riunisce Secrets Manager, Gateway e Connection Manager in un unico posto. Una nuova dashboard PAM centralizzata mostra panoramiche dei livelli NHI, avvisi di soglie prossime al limite o superate e l’utilizzo di PAM per singolo utente. La dashboard aggiornata di Secrets Manager aggiunge metriche relative ai livelli di servizio e il monitoraggio dei cicli di utilizzo. La scheda Abbonamenti ora mostra informazioni più dettagliate sulle autorizzazioni PAM, tra cui il numero di licenze gestite e disponibili, l’utilizzo attivo di NHI rispetto alle soglie del livello e un link diretto nella console per eseguire l’upgrade del livello, offrendo agli amministratori una visibilità completa sull’utilizzo di KeeperPAM senza dover uscire dalla console.
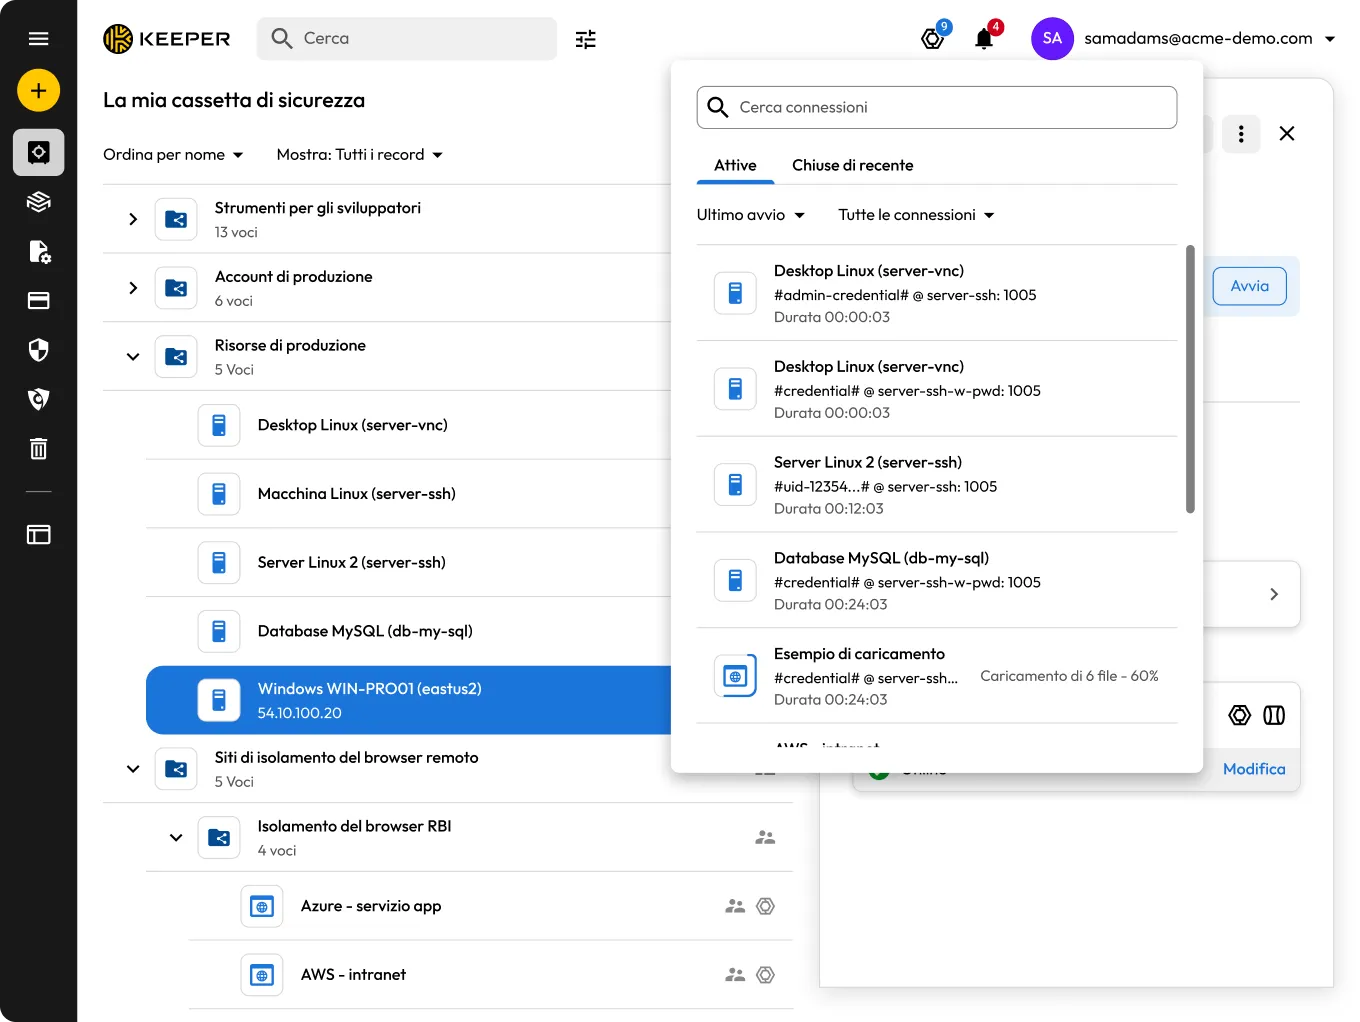
Vault Connection Dock e configurazioni PAM come voci native della cassaforte
Abbiamo introdotto il Connection Dock, un nuovo pannello nell’angolo in alto a destra della Cassaforte Keeper che offre agli utenti una visualizzazione centralizzata di tutte le sessioni PAM attive e chiuse di recente. Dal dock, gli utenti possono monitorare lo stato della connessione, riavviare le sessioni chiuse di recente, chiudere quelle attive e accedere ai dettagli delle voci direttamente dal registro delle sessioni; ciò semplifica il passaggio tra le sessioni privilegiate o la loro ripresa senza dover uscire dalla cassaforte. Le configurazioni PAM sono ora accessibili anche come voci native della cassaforte nella schermata “La mia cassaforte”, integrandosi nei medesimi flussi di lavoro di condivisione, organizzazione e gestione previsti per le voci standard ed eliminando la necessità di gestirle separatamente. Questa versione aggiunge inoltre la crittografia post-quantistica per il livello di trasmissione e nuovi eventi di audit ARAM per la visualizzazione dei campi mascherati.
Governance centralizzata delle identità per Keeper, con tecnologia SailPoint (in attesa di rilascio)
Keeper si integra con SailPoint Identity Security Cloud, consentendo alle organizzazioni di gestire centralmente la governance dell’accesso alle casseforti Keeper direttamente da SailPoint. Con il connettore SaaS SailPoint di Keeper Security, gli amministratori possono aggregare account e diritti, effettuare il provisioning di nuove cassaforti Keeper e assegnare ruoli, team, cartelle e voci, il tutto senza uscire da SailPoint. Anziché gestire l’accesso alla cassaforte separatamente, i team di sicurezza possono gestire Keeper insieme a tutti gli altri sistemi aziendali, garantendo che gli utenti abbiano esattamente le autorizzazioni giuste al momento giusto. L’accesso viene mantenuto automaticamente sincronizzato quando gli utenti entrano nell’organizzazione, cambiano ruolo o la lasciano, riducendo il rischio di account orfani e utenti con privilegi eccessivi. Durante l’intero processo, il connettore comunica tramite Keeper Commander Service Mode, mantenendo del tutto intatto il modello di crittografia zero-knowledge della tua organizzazione.
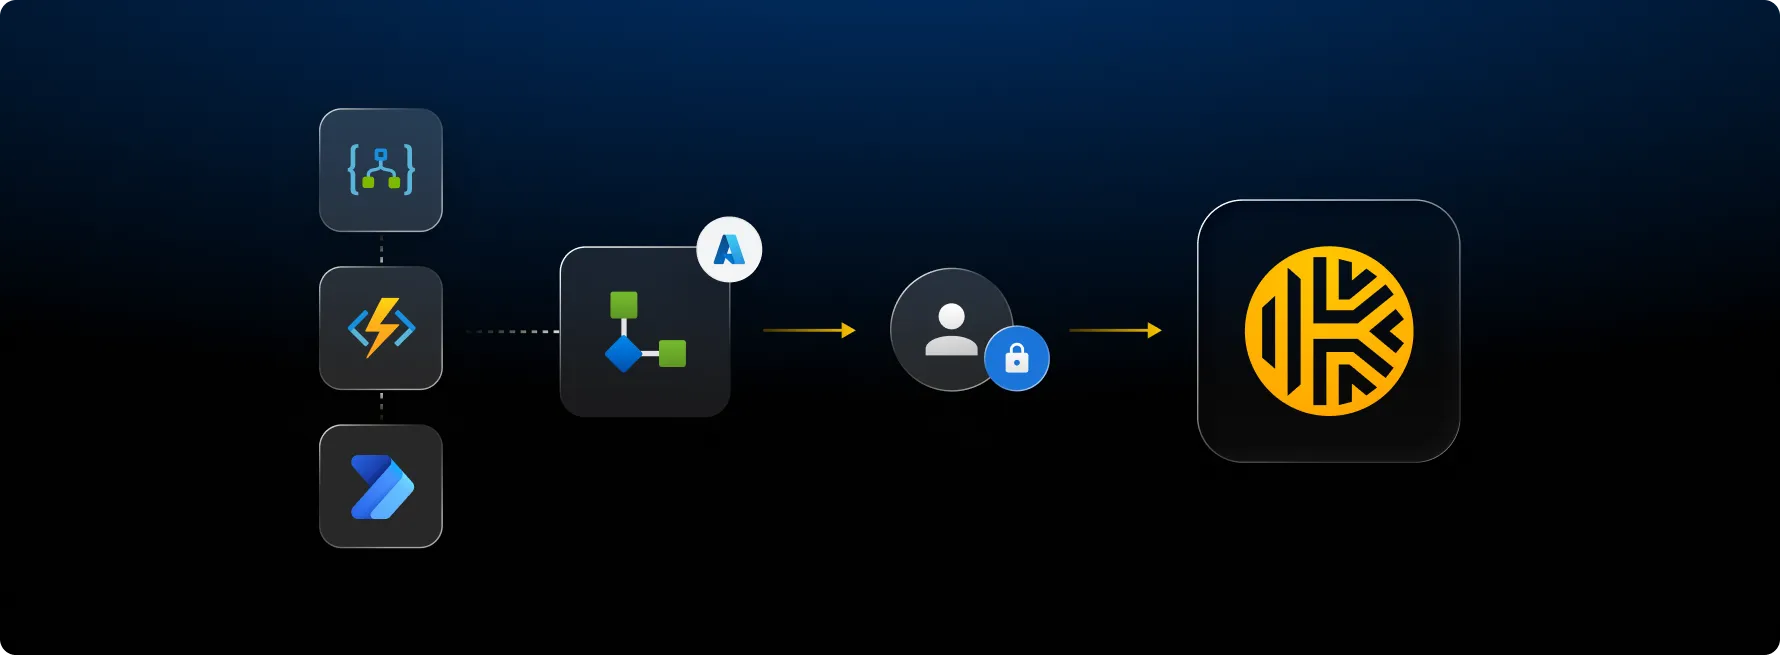
Keeper Secrets Manager disponibile come connettore certificato Azure Logic Apps
Siamo entusiasti di annunciare che Keeper Secrets Manager (KSM) è ora disponibile come connettore certificato sul marketplace Microsoft Power Platform, offrendo una gestione fluida dei segreti per i flussi di lavoro di Azure Logic Apps e Power Automate. I team possono ora recuperare, creare, aggiornare e ruotare le credenziali direttamente dai propri flussi di automazione in fase di esecuzione; tutti i segreti sono protetti dall’architettura zero-knowledge di Keeper, decrittografati localmente all’interno dell’ambiente Azure e non transitano mai attraverso i server di Keeper. La configurazione richiede solo pochi minuti grazie a un modello ARM attivabile con un solo clic, che esegue il provisioning automatico di tutte le risorse Azure necessarie, mentre i menu a discesa dinamici per la selezione di segreti e cartelle sono integrati direttamente nella finestra di progettazione di Logic App. Sono disponibili soluzioni di automazione pronte all’uso, tra cui la rotazione programmata delle password, il provisioning delle credenziali per i dipendenti, la sincronizzazione dei segreti su GitHub e gli audit di conformità della cassaforte, che integrano Keeper direttamente nei flussi di lavoro già adottati dal tuo team.
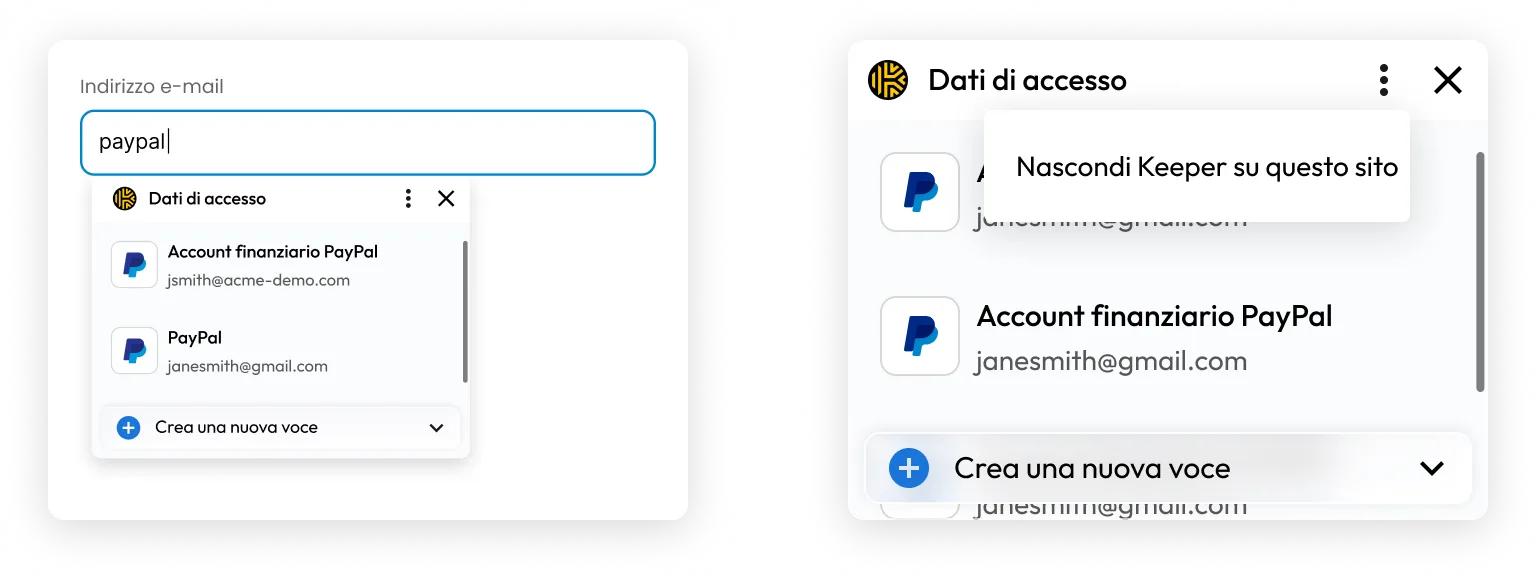
L’estensione per browser fa un salto di qualità con una compilazione automatica più intelligente e controlli granulari per i siti
L’ultima versione dell’estensione per browser di Keeper offre un’esperienza di compilazione automatica completamente riprogettata e una nuova modalità per sospendere Keeper su qualsiasi sito. I suggerimenti per la compilazione automatica ora appaiono in linea sotto i campi del modulo quando vi si clicca sopra o vi si accede tramite il tasto Tab: niente più ricerche tra i pop-up. I suggerimenti vengono filtrati in tempo reale mentre digiti e le credenziali salvate appaiono in un elenco scorrevole, ordinato in base ai preferiti e all’utilizzo recente. Inoltre, la nuova funzione Nascondi Keeper ti consente di disattivare la compilazione automatica e l’icona di Keeper su qualsiasi sito con un solo clic, con un facile ripristino dalla barra degli strumenti o dal menu Impostazioni. Abbiamo inoltre introdotto il rilevamento a livello di campo per una compilazione automatica più precisa. Si tratta di una funzionalità opzionale, disponibile mentre continuiamo a perfezionarla. Vai su Impostazioni > Strumento KeeperFill e attiva “Abilita il nuovo prompt di compilazione automatica” per provarla.
Vari miglioramenti al Commander CLI
Keeper Commander è in costante miglioramento. Ecco alcuni dei nostri comandi più recenti:
- progetto PAM cyberark-import: migrazione automatizzata di casseforti, account, piattaforme e criteri da CyberArk
- import –format bitwarden: importa le raccolte di Bitwarden con mappatura automatica delle cartelle
- pam connection edit / pam import: supporto per oltre 10 database: MariaDB, Oracle, MongoDB, Redis, Elasticsearch, ClickHouse, DynamoDB e altri
- pam connection ai: KeeperAI per le risorse PAM
- pam rbi edit: controlla la persistenza della sessione, le policy dei file e le impostazioni audio per RBI
- nsf: ora sono supportate le cartelle condivise annidate e le relative autorizzazioni
- pamGitHubConfiguration: PAM ora supporta i tipi di voce di configurazione GitHub
- $GEN:passphrase: genera frasi d’accesso
- Comandi dell’integrazione CNAPP
Per un elenco completo degli aggiornamenti di Keeper Commander, consulta le nostre note di rilascio.

