
 O que há de novo no Keeper?

Apresentamos os fluxos de trabalho para o KeeperPAM: imponha privilégios mínimos com acesso aprovado e com tempo limitado Estamos felizes em anunciar os fluxos de trabalho
Keeper Privileged Cloud: elevação de privilégios just-in-time para plataformas de identidade na nuvem
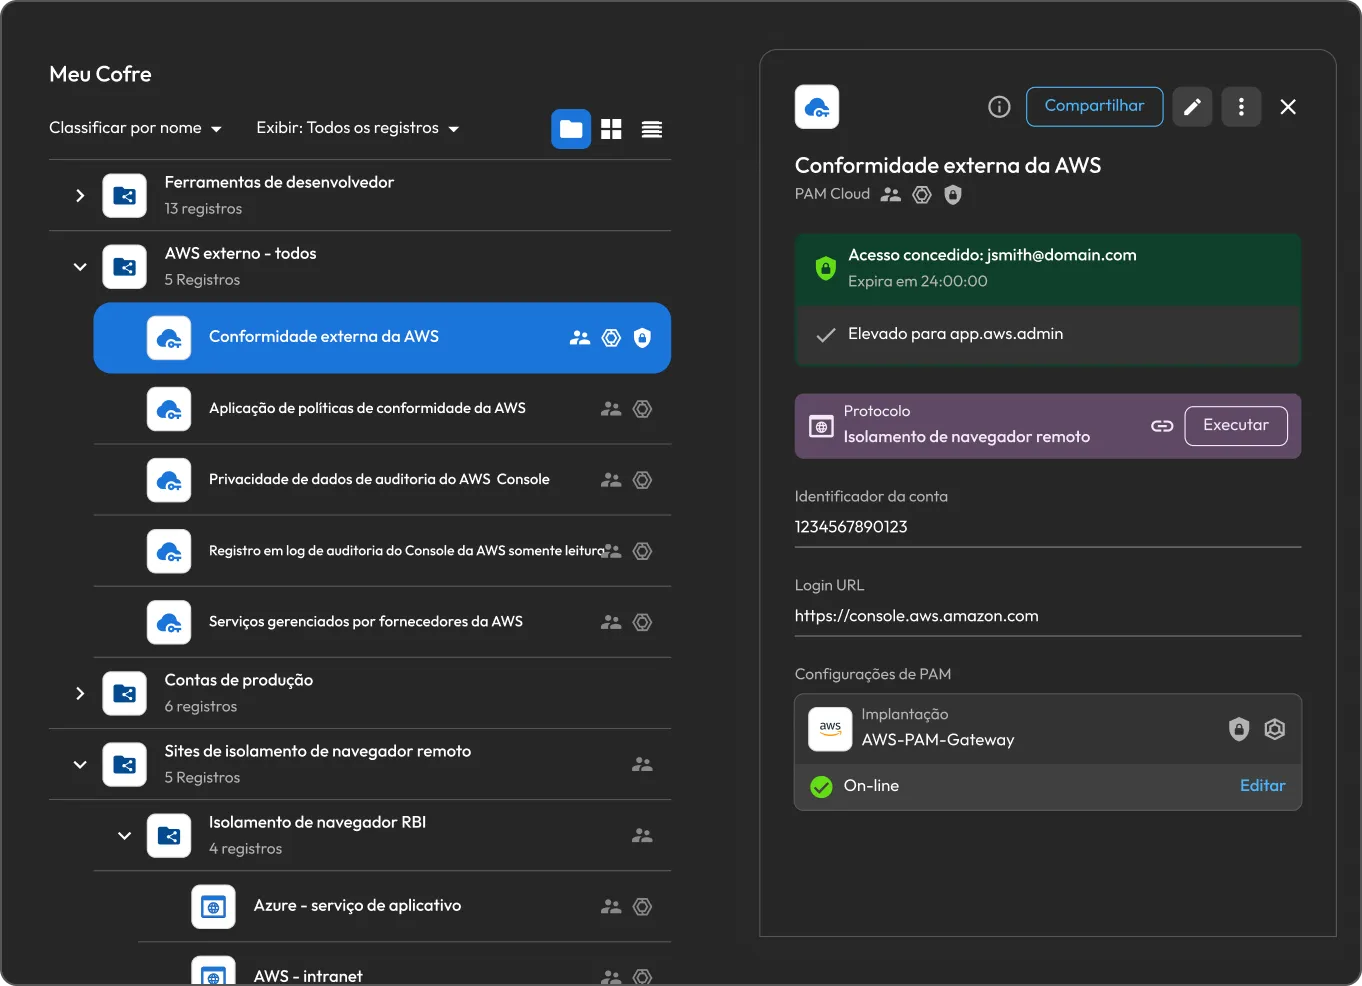
Lançado em junho, o Keeper Privileged Cloud oferece acesso just-in-time e de privilégio permanente zero em plataformas de nuvem, provedores de identidade e aplicativos federados, incluindo AWS IAM, Microsoft Entra ID, GCP, Okta e Active Directory. Em vez de depender de credenciais privilegiadas compartilhadas, ele concede acesso elevado temporário modificando a associação do usuário à camada de identidade ou a atribuição de funções por um período aprovado e com tempo limitado. Administradores configuram cada registro PAM com um grupo ou função de destino, requisitos de aprovação, duração do acesso e imposição de MFA. Em seguida, compartilham o registro com usuários qualificados, que podem solicitar a elevação de privilégios diretamente do Cofre do Keeper. Após a aprovação, o KeeperPAM aplica a autorização temporária na plataforma de identidade, e o usuário pode acessar o recurso de destino por meio do isolamento de navegador remoto ou dos fluxos de trabalho padrão de SSO e CLI. Quando o período de acesso é encerrado, o KeeperPAM revoga automaticamente a elevação, sem deixar nenhum privilégio permanente.
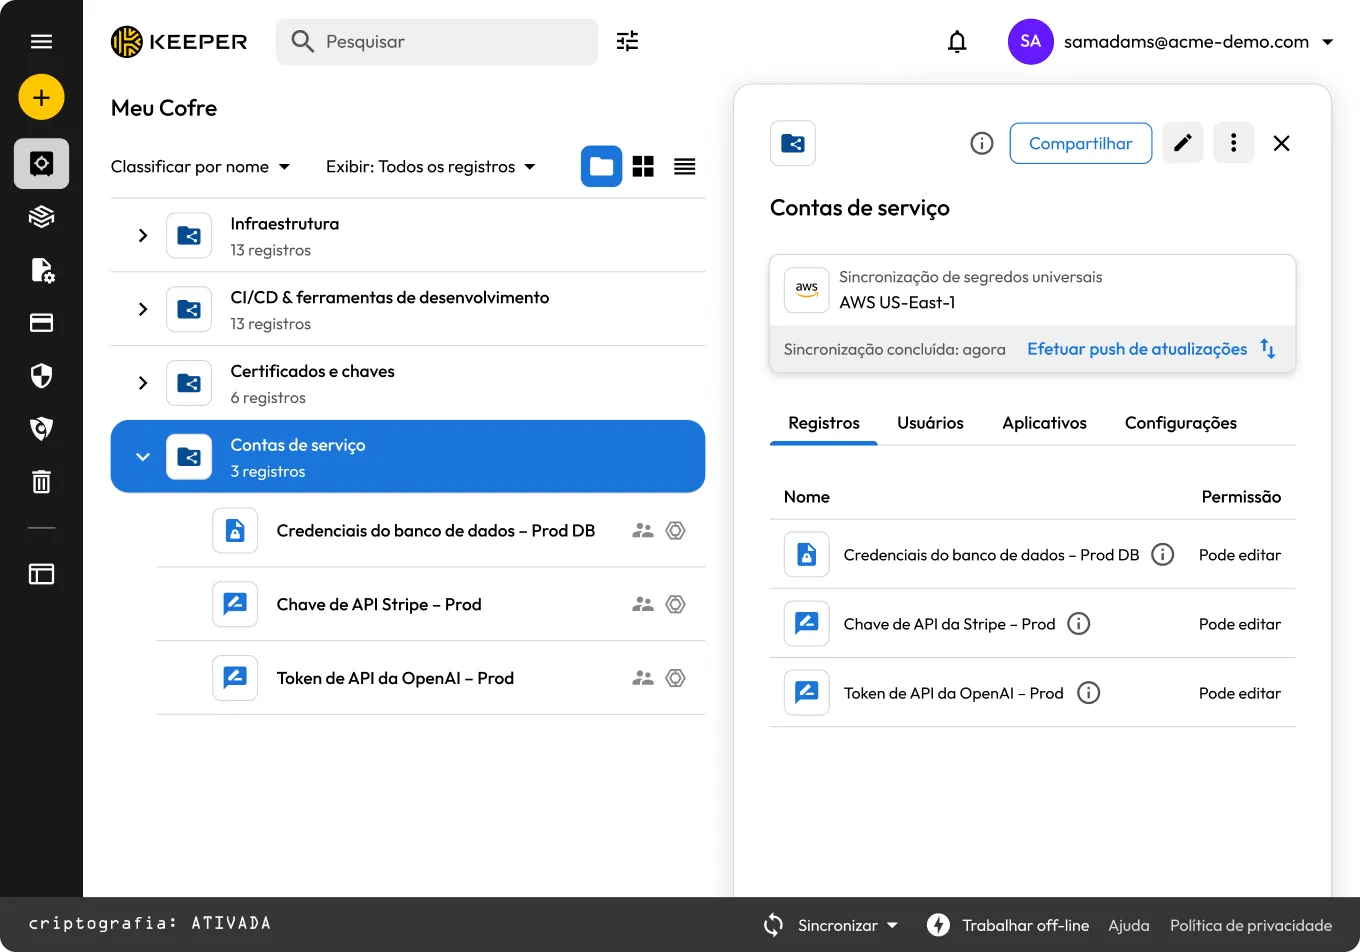
Sincronize segredos compartilhados com serviços de gerenciamento de segredos na nuvem com a sincronização de segredos universais
A sincronização de segredos universais (Universal Secrets Sync – USS) envia segredos por push automaticamente do Cofre do Keeper para o AWS Secrets Manager, o Azure Key Vault e o Google Cloud Secret Manager, tornando o Keeper a fonte central de informações para todos os segredos na nuvem. Quando um registro é criado ou atualizado no Keeper, todos os provedores de nuvem conectados recebem a alteração automaticamente, eliminando a dispersão de segredos e a ação manual de copiar e colar que leva a credenciais desatualizadas e incidentes de segurança. O Keeper Gateway gerencia todas as operações de sincronização localmente, descriptografando e gravando segredos diretamente no provedor de nuvem, de modo que o texto não criptografado nunca toca a infraestrutura do Keeper. Administradores podem sincronizar várias pastas, atribuir uma identidade de sincronização de privilégio mínimo por provedor e usar o modo de simulação para pré-visualizar alterações antes de confirmá-las, com todas as operações registradas em log na trilha de auditoria do Keeper e exibidas por meio do Módulo de Relatórios e Alertas Avançados (ARAM) do Keeper.
Governança de IA agêntica do Endpoint Privilege Manager
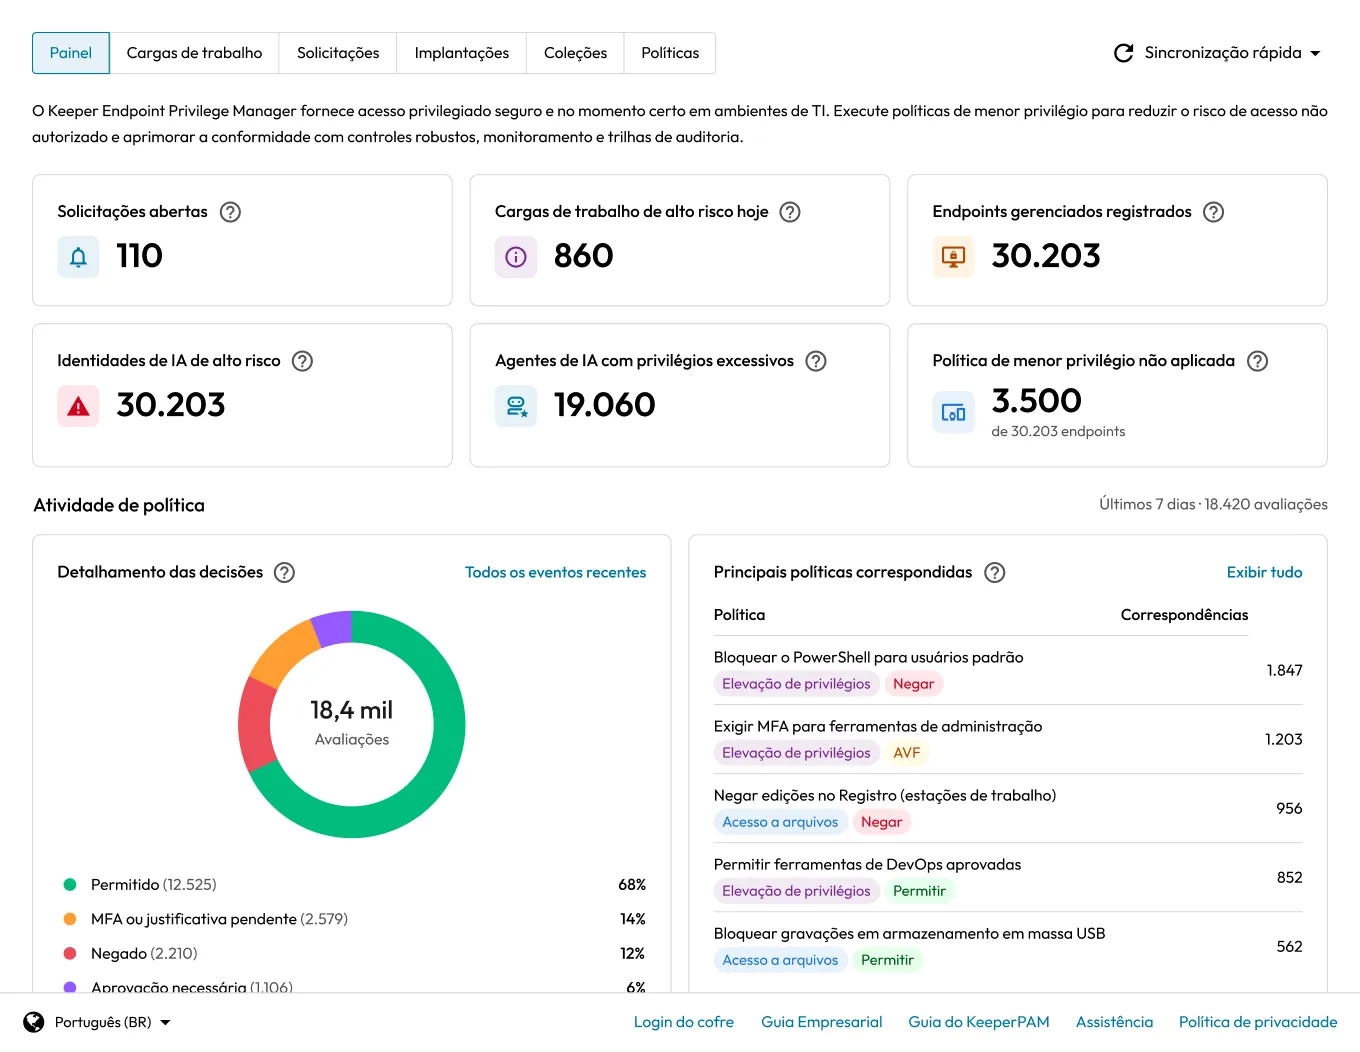
A política de IA agêntica do Keeper oferece às equipes de segurança controle sobre quais agentes de IA têm permissão para serem executados em endpoints gerenciados, incluindo assistentes de codificação como GitHub Copilot, Cursor e Claude Code, bem como agentes em contêineres e processos desconhecidos semelhantes a agentes. Os agentes são reconhecidos por assinatura ou por um mecanismo heurístico comportamental que pontua processos desconhecidos com base no quanto se assemelham a um agente de IA, permitindo controles baseados em confiança tanto sobre atividades conhecidas quanto não reconhecidas. Administradores podem autorizar automaticamente os agentes aprovados, bloquear de imediato os não aprovados ou exigir aprovação, MFA e justificativa antes que qualquer agente seja executado. Cada resultado é registrado em log para total auditabilidade nos endpoints gerenciados.
O KeeperDB adiciona suporte a NoSQL, fluxos de trabalho com várias conexões e autenticação mais robusta
O KeeperDB agora se conecta ao MongoDB e ao Amazon DynamoDB, ampliando a cobertura da ferramenta a bancos de dados NoSQL, juntamente com seu suporte a SQL existente, cada um com uma experiência de consulta nativa (sintaxe do shell do MongoDB, PartiQL do DynamoDB). Agora, os usuários podem abrir várias conexões de banco de dados ao mesmo tempo em diferentes motores, cada uma em sua própria aba, e executar uma consulta em broadcast em várias conexões do mesmo motor simultaneamente para comparar os resultados. O SQL Server e o Azure SQL agora oferecem suporte ao login do Microsoft Entra ID com tokens de usuário delegados como uma alternativa às credenciais estáticas. As conexões com Oracle e SQL Server também estão mais resilientes, com melhor detecção e recuperação de sessões interrompidas, e um novo botão para testar a conexão permite que os usuários validem as credenciais antes de abrir uma sessão.
Keeper Commander agora disponível como uma habilidade do ClawHub
O Keeper Commander está disponível como uma habilidade instalável no ClawHub, levando toda a gama de fluxos de trabalho da CLI do Keeper para os ambientes de agentes do OpenClaw. A habilidade abrange configuração inicial e de perfil, pesquisa no cofre e de administrador, recuperação de segredos e injeção em nível de campo, bem como criação e atualização de registros. A habilidade também conta com proteções integradas que mantêm os segredos fora do chat, do disco e do histórico de versões. Uma sessão do tmux dedicada é necessária para o trabalho interativo a fim de preservar o estado de autenticação entre os comandos. Engenheiros e equipes de DevOps podem fazer a instalação com um único comando por meio da CLI do OpenClaw e começar a executar os fluxos de trabalho do Keeper imediatamente.
O compartilhamento hierárquico de registros chega com as pastas compartilhadas aninhadas
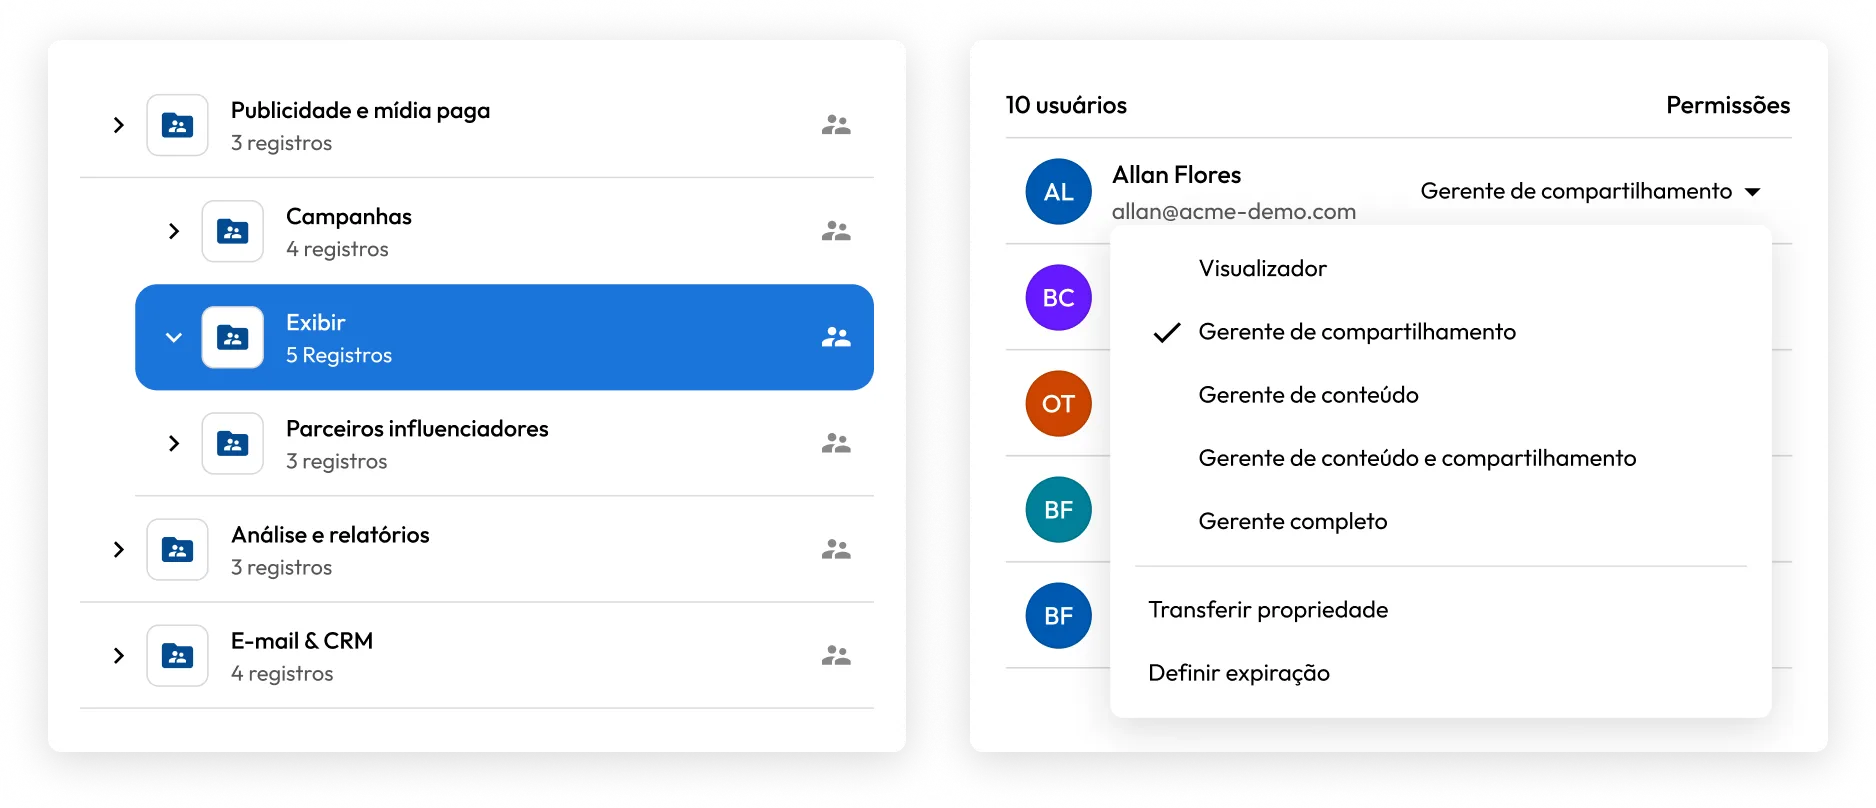
O Keeper apresentou as pastas compartilhadas aninhadas, um modelo reformulado de permissões do cofre que oferece às equipes uma maneira mais flexível e dimensionável de organizar e compartilhar registros confidenciais. As pastas podem ser estruturadas em até cinco níveis de profundidade com configurações de compartilhamento independentes em cada nível. As permissões baseadas em funções podem ser aplicadas por meio de herança, atribuição direta de pasta ou atribuição direta de registro, sendo que a atribuição mais específica sempre tem precedência. Cinco tipos de permissão, variando de Visualizador a Gerente completo, oferecem aos administradores um controle preciso sobre quem pode visualizar, editar, compartilhar e gerenciar o conteúdo, com suporte para alterações de permissão em massa, expiração de acesso e revogação imediata. O sistema de pastas clássico permanece com suporte total, sem migração forçada, e ambos os sistemas podem operar em paralelo durante a transição. No momento, as pastas compartilhadas aninhadas estão disponíveis somente por convite. Entre em contato com o seu representante do Keeper ou acesse keepersecurity.com/contact para solicitar acesso.
O Commander Terraform traz a infraestrutura como código do KeeperPAM
O módulo Terraform do Keeper para o Commander permite que as equipes definam e implantem ambientes de acesso privilegiado inteiramente como código, desde configurações do PAM e associações do Gateway até máquinas de destino, usuários, bancos de dados, diretórios e navegadores remotos. Um novo recurso commander_pam_configuration abrange as capacidades do KeeperPAM, incluindo conexões, tunelamento, rotação, isolamento de navegador remoto e gravação de sessão, enquanto novos recursos para todos os tipos clássicos de registro de PAM levam as permissões de compartilhamento por usuário diretamente para o Terraform. Essa versão também adiciona o gerenciamento de aplicativos do Keeper Secrets Manager como código e expande o gerenciamento de pastas, com suporte para pastas compartilhadas aninhadas e pastas privadas não compartilhadas.
O KeeperPAM automatiza a rotação de credenciais dos serviços do Windows e das tarefas agendadas
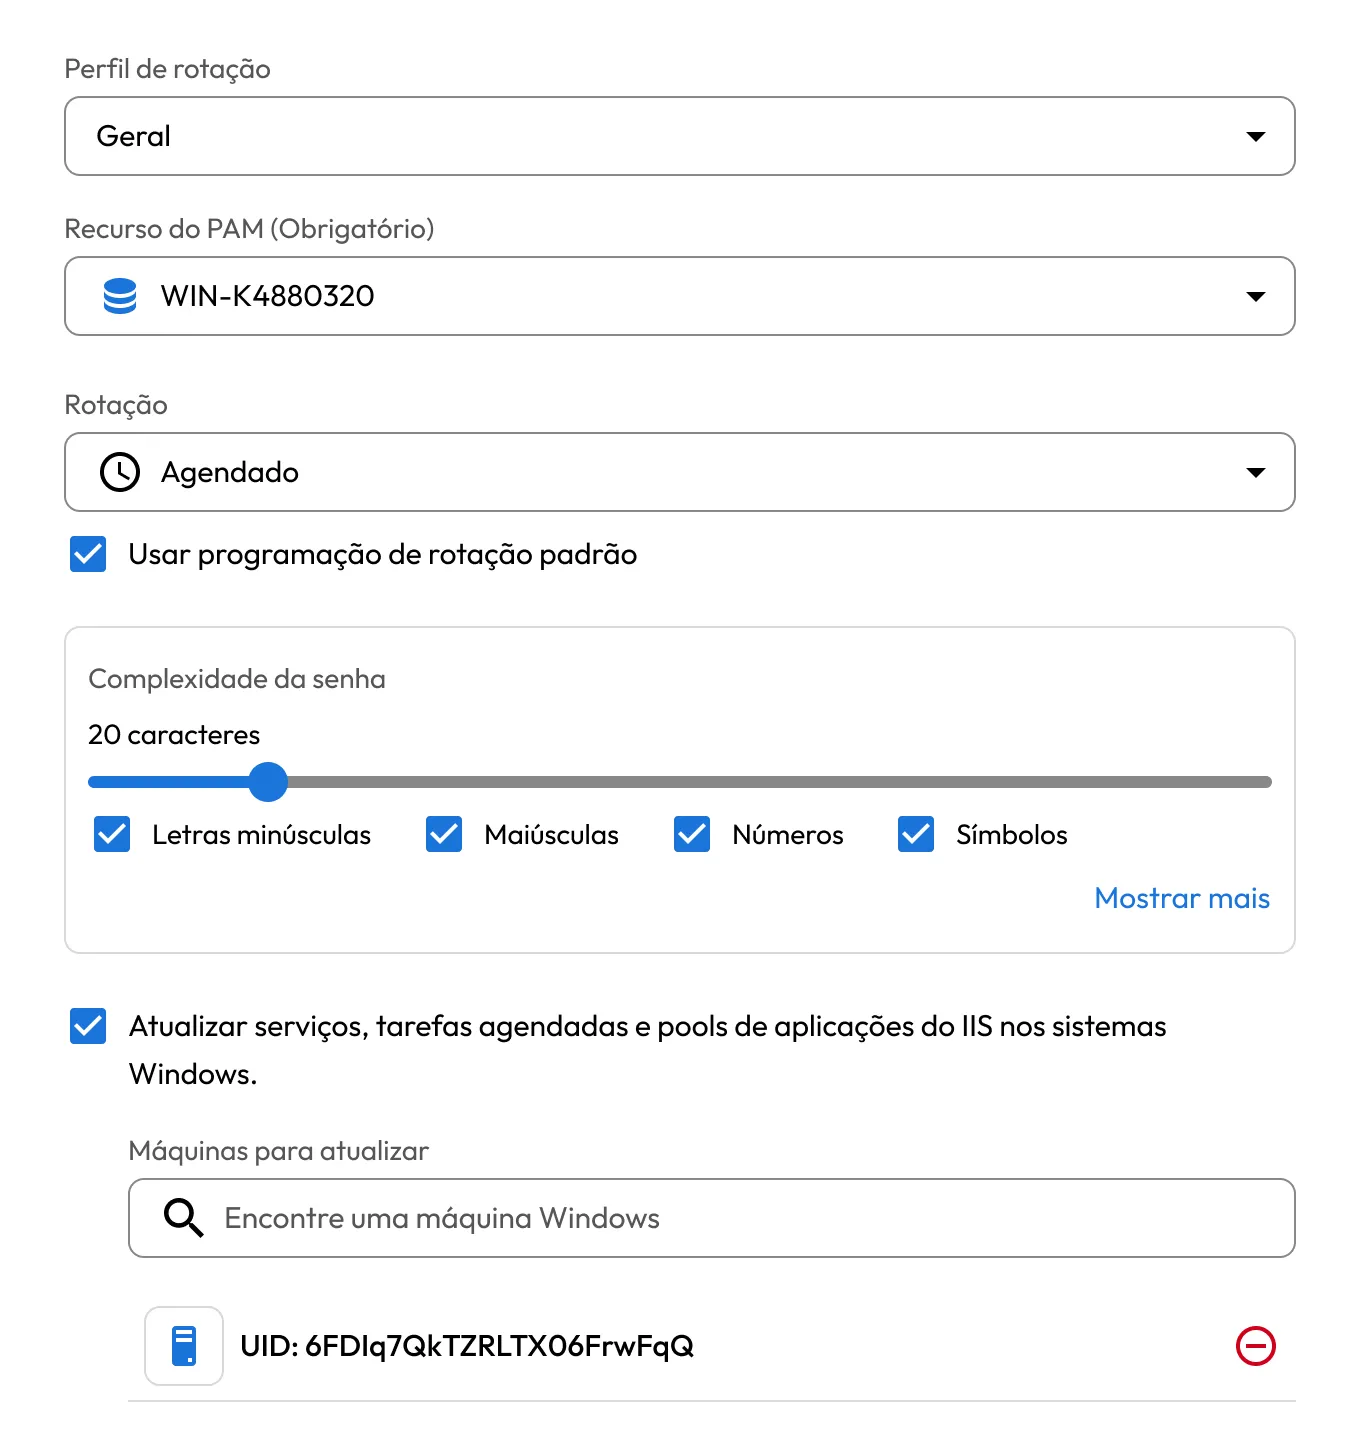
A rotação de senhas do KeeperPAM gerencia automaticamente as credenciais de logon para serviços do Windows, tarefas agendadas e pools do IIS, garantindo que, quando um registro de usuário do PAM for rotacionado, o Keeper Gateway atualize e reinicie todos os serviços associados em todas as máquinas vinculadas em uma única operação. Um único registro de usuário do PAM pode ser mapeado para qualquer número de registros de máquina do PAM, tornando prática a propagação de uma alteração de credencial por toda uma frota de servidores Windows sem intervenção manual. As associações de serviços podem ser configuradas diretamente no Cofre do Keeper, identificadas automaticamente por meio de uma tarefa de descoberta ou gerenciadas pelo Commander CLI usando os comandos de ação do serviço do PAM, oferecendo às equipes opções flexíveis de configuração e gerenciamento. Quando a rotação é acionada, os serviços em execução são reiniciados automaticamente com as novas credenciais, enquanto os serviços parados continuam assim até serem iniciados manualmente.
O KeeperPAM se integra ao Wiz para a correção de vulnerabilidades de segurança na nuvem em ciclo fechado
O KeeperPAM se integra ao Wiz CNAPP, criando um caminho direto e automatizado desde a detecção de segurança na nuvem até a correção, eliminando a necessidade de acompanhamento e coordenação manuais entre as ferramentas. Quando o Wiz identifica uma identidade ou recurso exposto, ele é integrado ao Keeper imediatamente. Administradores podem resolver as detecções por meio de acesso just-in-time, rotação de credenciais ou proteção de acesso privilegiado para máquinas, bancos de dados e usuários diretamente do painel Segurança da nuvem do Keeper. O Wiz é notificado automaticamente sobre o status da correção à medida que as detecções passam de abertas para em andamento e, por fim, para resolvidas, e todas as ações são registradas em log com uma trilha de auditoria completa para contribuir para a conformidade. A integração reduz significativamente o tempo médio de correção, encurtando a janela entre a descoberta e a ação antes que uma vulnerabilidade possa ser explorada.
A visibilidade das identidades não humanas chega ao Console de administração
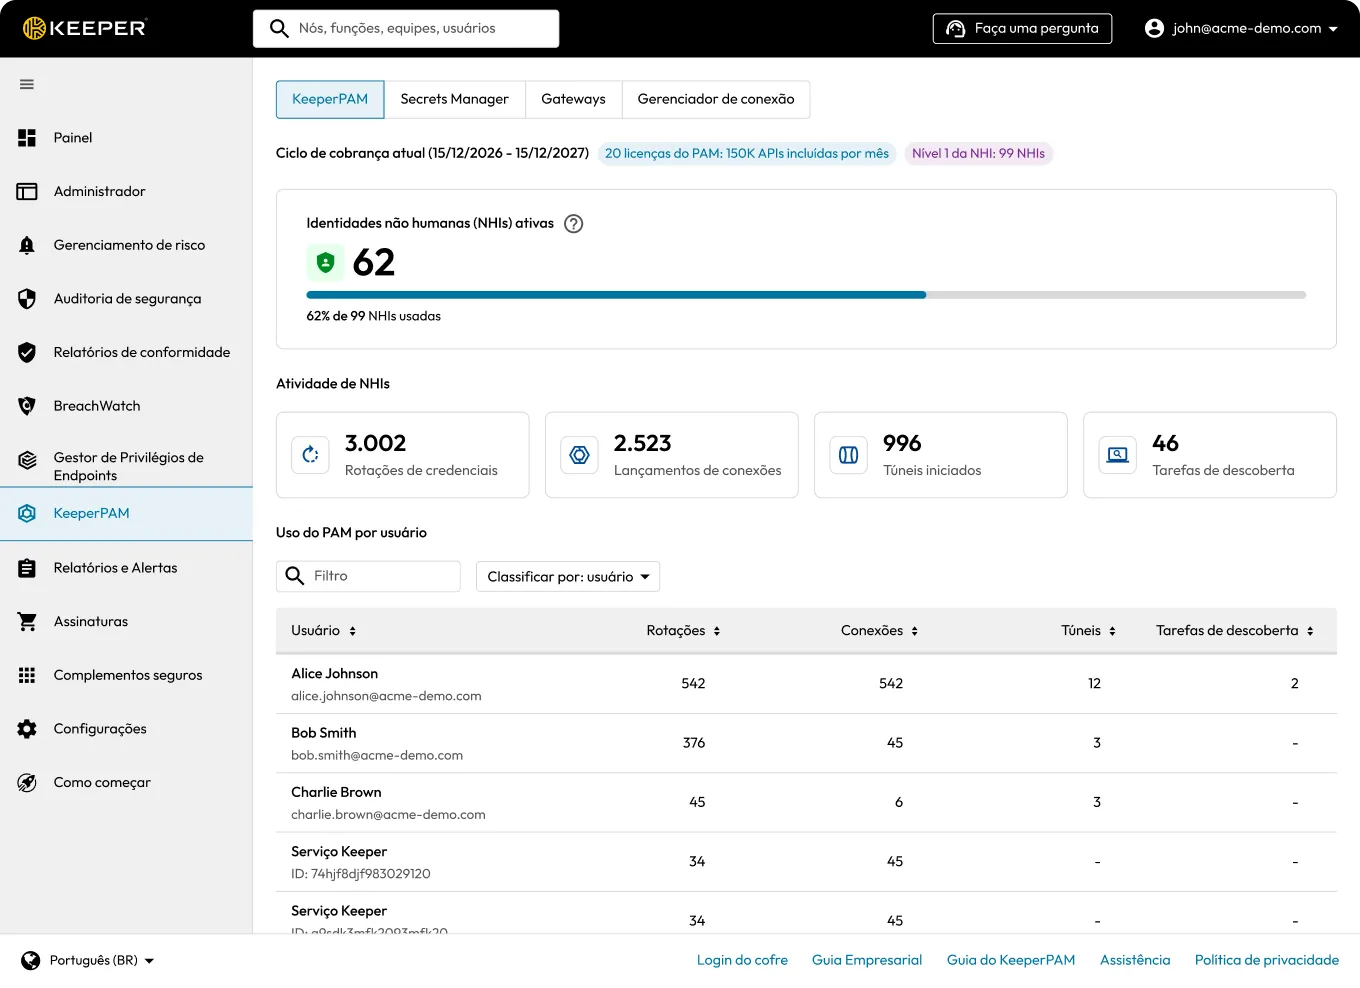
O Console de administração representa um grande avanço no gerenciamento de identidades não humanas (NHI), oferecendo aos administradores uma aba dedicada do KeeperPAM que reúne gerenciamento de segredos, gateways e gerenciamento de conexões em um só lugar. Um novo painel centralizado do PAM apresenta visões gerais dos níveis de NHI, alertas de aproximação do limite e de limite excedido, além do uso do PAM por usuário. O painel atualizado de gerenciamento de segredos adiciona métricas de nível e acompanhamento do ciclo de uso. A aba Assinaturas agora mostra detalhes expandidos sobre os direitos do PAM, incluindo o número de licenças gerenciadas e disponíveis, o uso ativo de NHI em relação aos limites de cada nível e um link direto no console para fazer upgrade dos níveis, proporcionando aos administradores visibilidade total sobre a implantação do KeeperPAM sem sair do console.
Dock de conexões do Cofre e configurações do PAM como registros nativos do cofre
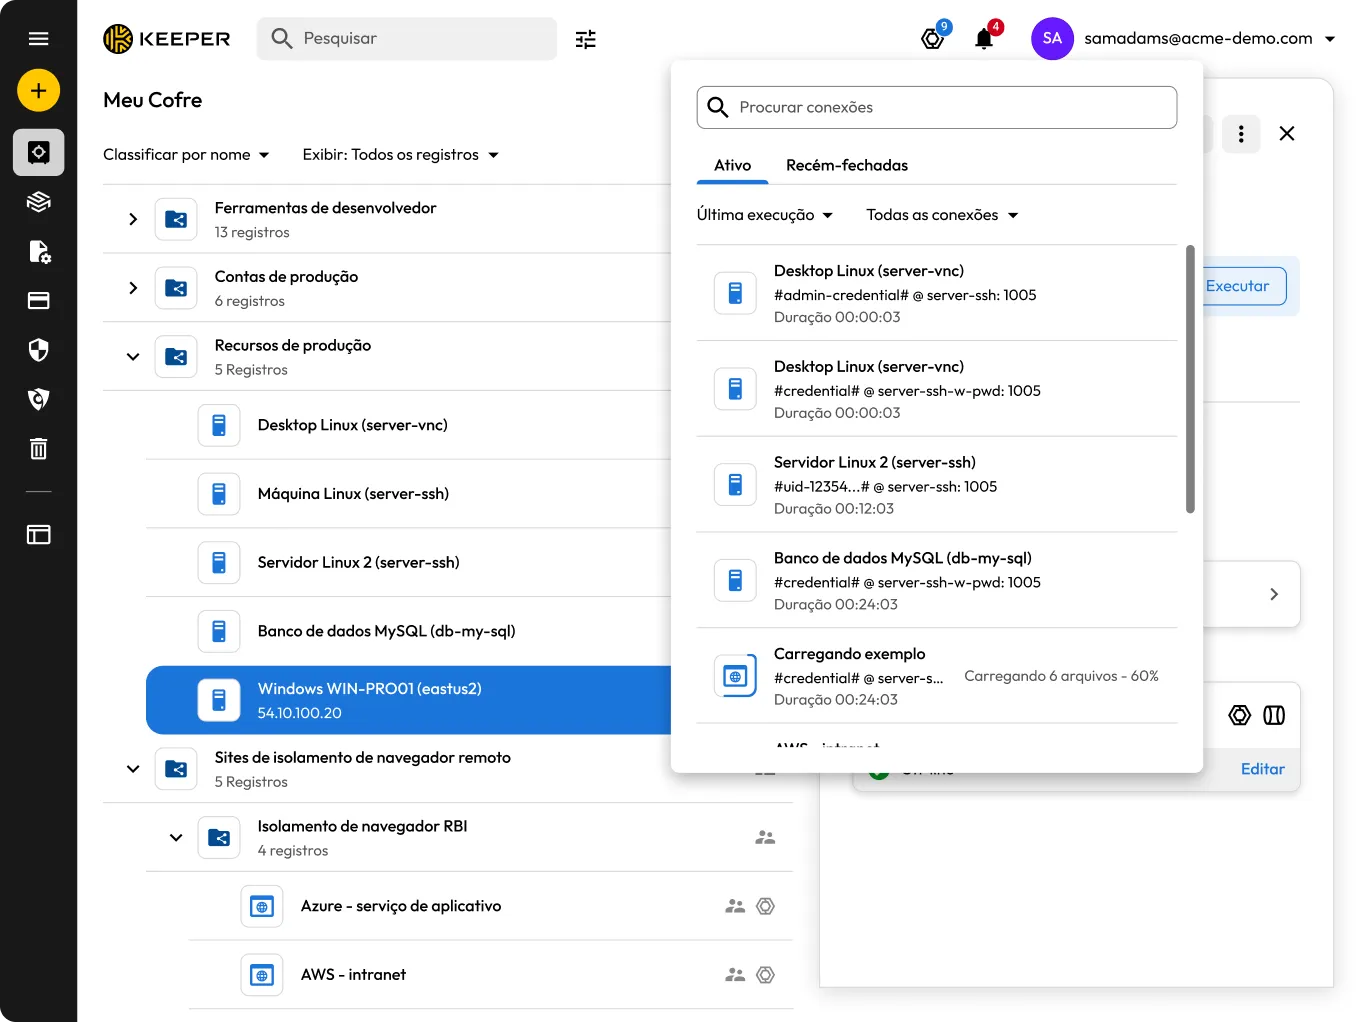
Apresentamos o Dock de conexões, um novo painel no canto superior direito do Cofre do Keeper que oferece aos usuários uma visualização centralizada de todas as sessões do PAM ativas e encerradas recentemente. No dock, os usuários podem monitorar o status da conexão, reiniciar sessões encerradas recentemente, encerrar as ativas e acessar detalhes do registro diretamente do log de sessão, facilitando a alternância ou a retomada de sessões privilegiadas sem sair do cofre. As configurações do PAM agora também podem ser acessadas como registros nativos do cofre na tela Meu Cofre, integrando-as aos mesmos fluxos de trabalho de compartilhamento, organização e gerenciamento usados para registros padrão e eliminando a necessidade de gerenciá-las separadamente. Essa versão também adiciona criptografia resistente a ataques quânticos para a camada de transmissão e novos eventos de auditoria do ARAM para revelação de campos mascarados.
Governança centralizada de identidade para o Keeper, com tecnologia SailPoint (lançamento pendente)
O Keeper se integra ao SailPoint Identity Security Cloud, proporcionando às organizações governança centralizada sobre o acesso ao cofre do Keeper diretamente no SailPoint. Com o Keeper Security SailPoint SaaS Connector, administradores podem agregar contas e permissões, provisionar novos cofres do Keeper e atribuir funções, equipes, pastas e registros, tudo sem sair do SailPoint. Em vez de gerenciar o acesso ao cofre separadamente, as equipes de segurança podem governar o Keeper junto a todos os outros sistemas corporativos, garantindo que os usuários tenham exatamente as permissões certas no momento certo. O acesso é sincronizado automaticamente à medida que os usuários entram, mudam de função ou saem, reduzindo o risco de contas órfãs e usuários com privilégios excessivos. Durante todo o processo, o conector se comunica por meio do modo de serviço do Keeper Commander, mantendo o modelo de criptografia de conhecimento zero da organização totalmente intacto.
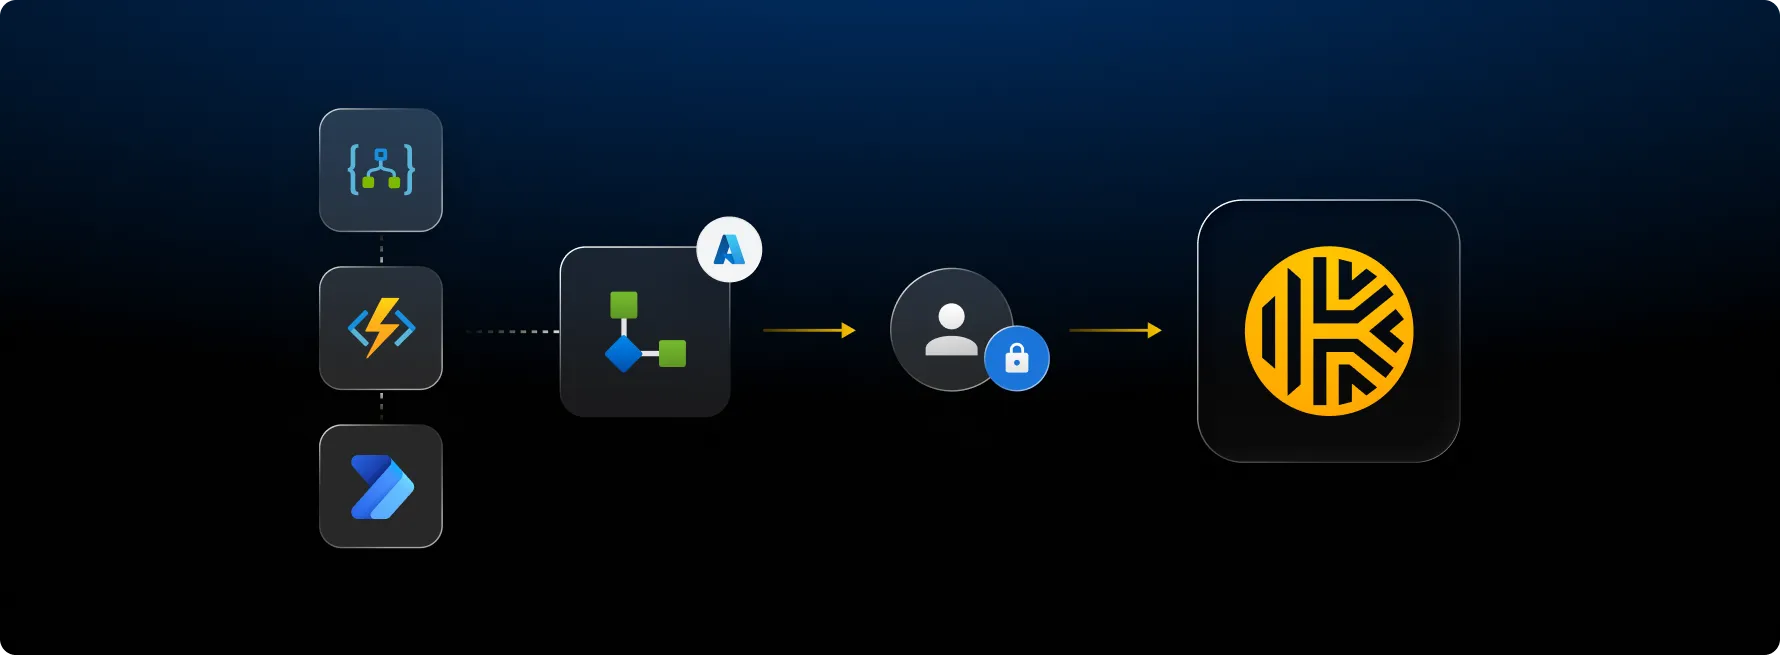
Keeper Secrets Manager disponível como um conector certificado do Azure Logic Apps
Temos o prazer de anunciar que o Keeper Secrets Manager (KSM) agora está disponível como um conector certificado no marketplace da Microsoft Power Platform, levando gerenciamento integrado de segredos aos fluxos de trabalho do Azure Logic Apps e do Power Automate. As equipes agora podem recuperar, criar, atualizar e rotacionar credenciais diretamente dos fluxos de automação no runtime, com todos os segredos protegidos pela arquitetura de conhecimento zero do Keeper, descriptografados localmente dentro do seu ambiente do Azure e sem nunca passar pelos servidores do Keeper. A configuração leva apenas alguns minutos por meio de um modelo ARM de um clique que provisiona automaticamente todos os recursos necessários do Azure, e menus suspensos dinâmicos para a seleção de segredos e pastas são integrados diretamente no designer do Logic App. Padrões comuns de automação, incluindo rotação programada de senhas, provisionamento de credenciais de funcionários, sincronização de segredos do GitHub e auditoria de conformidade do cofre, estão prontos para criação imediata, integrando o Keeper diretamente aos fluxos de trabalho em que a sua equipe já confia.
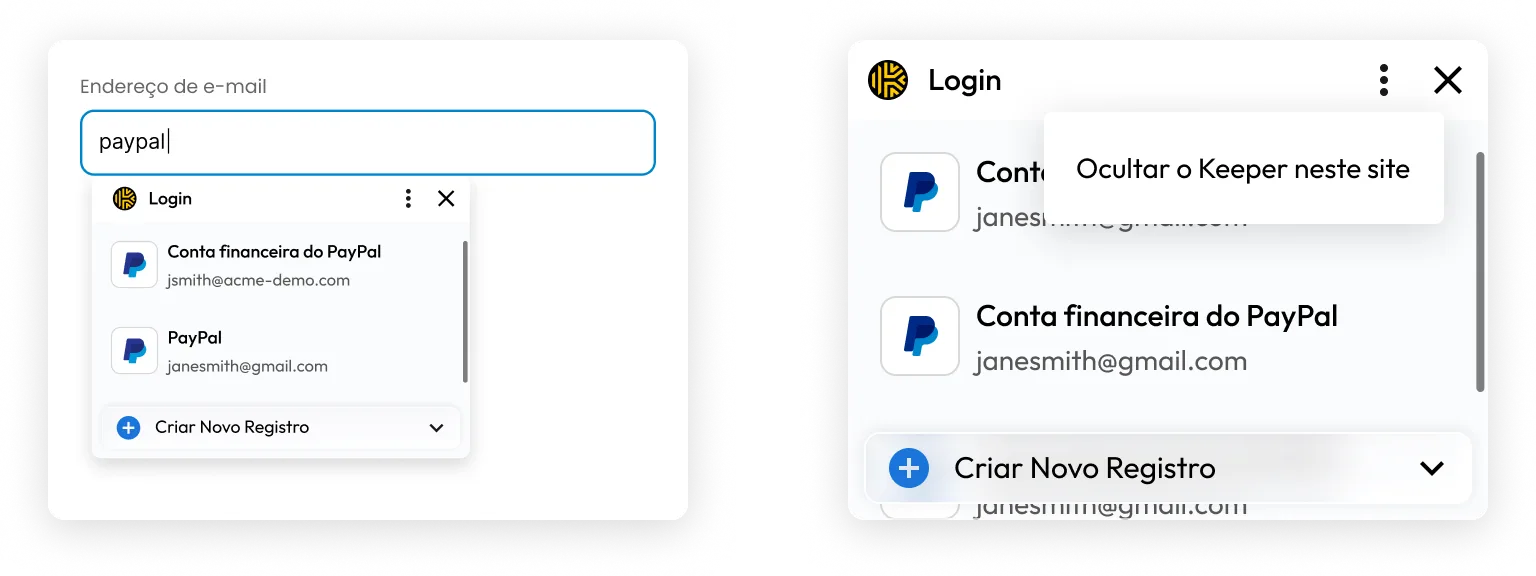
Extensão de navegador evolui com preenchimento automático mais inteligente e controles granulares de sites
A versão mais recente da extensão do Keeper para navegadores apresenta uma experiência de preenchimento automático totalmente reformulada e uma nova maneira de pausar o Keeper em qualquer site. As sugestões de preenchimento automático agora aparecem logo abaixo dos campos de formulário ao clicar ou navegar até eles com a tecla Tab, sem precisar procurar em pop-ups. As sugestões são filtradas em tempo real conforme você digita e vários logins salvos aparecem em uma lista rolável ordenada por favoritos e uso recente. Além disso, o novo recurso de ocultação do Keeper permite silenciar o preenchimento automático e o ícone do Keeper em qualquer site com um único clique, com fácil restauração pela barra de ferramentas ou pelo menu de configurações. Também apresentamos a detecção em nível de campo para um preenchimento automático mais preciso, disponível como um recurso opcional enquanto continuamos a refiná-lo. Acesse Configurações > Ferramenta KeeperFill e ative a opção “Ativar novo prompt de preenchimento automático” para experimentar.
Diversas melhorias na CLI do Commander
O Keeper Commander está em constante evolução. Confira alguns dos nossos comandos mais recentes:
- pam project cyberark-import – migração automatizada de cofres, contas, plataformas e políticas da CyberArk
- import –format bitwarden – importe coleções do Bitwarden com mapeamento automático de pastas
- pam connection edit / pam import – suporte para mais de 10 bancos de dados: MariaDB, Oracle, MongoDB, Redis, Elasticsearch, ClickHouse, DynamoDB e muito mais
- pam connection ai – KeeperAI para recursos do PAM
- pam rbi edit – controle a persistência da sessão, as políticas de arquivo e as configurações de áudio para o RBI
- nsf – agora há suporte para pastas compartilhadas aninhadas e permissões
- pamGitHubConfiguration – o PAM agora é compatível com tipos de registro de configuração do GitHub
- $GEN:passphrase – gere frases secretas
- Comandos de integração de CNAPP
Para conferir a lista completa de atualizações do Keeper Commander, visite as Notas de versão.

