
 Wat is er nieuw bij Keeper

Introductie van Workflow voor KeeperPAM: dwing minimale privileges af met tijdgebonden, goedgekeurde toegang We zijn verheugd om Workflow voor KeeperPAM aan te kondigen; een nieuwe functionaliteit
Keeper Privileged Cloud: just-in-time verhoging van privileges voor cloudidentiteitsplatformen
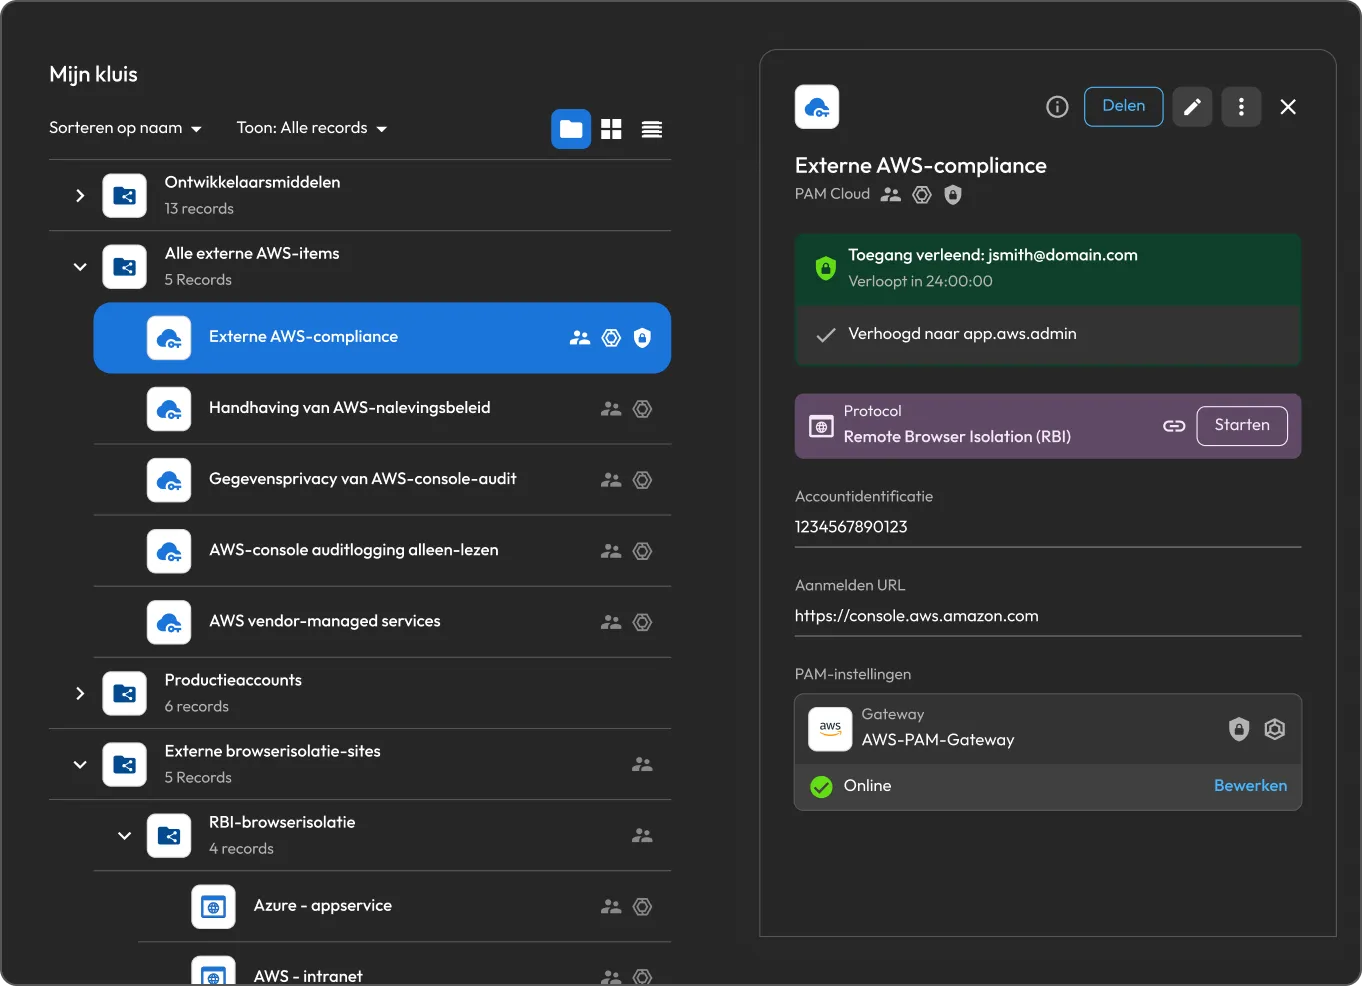
Keeper Privileged Cloud, gelanceerd in juni, biedt just-in-time toegang met nul permanente privileges binnen cloudplatformen, identiteitsproviders en gefedereerde applicaties, waaronder AWS IAM, Microsoft Entra ID, GCP, Okta en Active Directory. In plaats van te vertrouwen op gedeelde geprivilegieerde aanmeldingsgegevens, verleent het tijdelijk verhoogde toegang door het lidmaatschap van de identiteitslaag of de roltoewijzing van een gebruiker te wijzigen voor een goedgekeurd, tijdgebonden venster. Beheerders configureren elk PAM-record met een doelgroep of -rol, goedkeuringsvereisten, toegangsduur en MFA-handhaving, en delen het record vervolgens met in aanmerking komende gebruikers die rechtstreeks vanuit de Keeper-kluis verhoging kunnen aanvragen. Zodra dit is goedgekeurd, past KeeperPAM de tijdelijke machtiging toe in het identiteitsplatform en kan de gebruiker de doelbron starten via Remote Browser Isolation of diens standaard SSO- en CLI-workflows. Wanneer de toegangsperiode afloopt, trekt KeeperPAM de verhoging automatisch in, waardoor er geen permanente privileges achterblijven.
Synchroniseer gedeelde geheimen naar cloudservices voor geheimenbeheer met Universal Secrets Sync
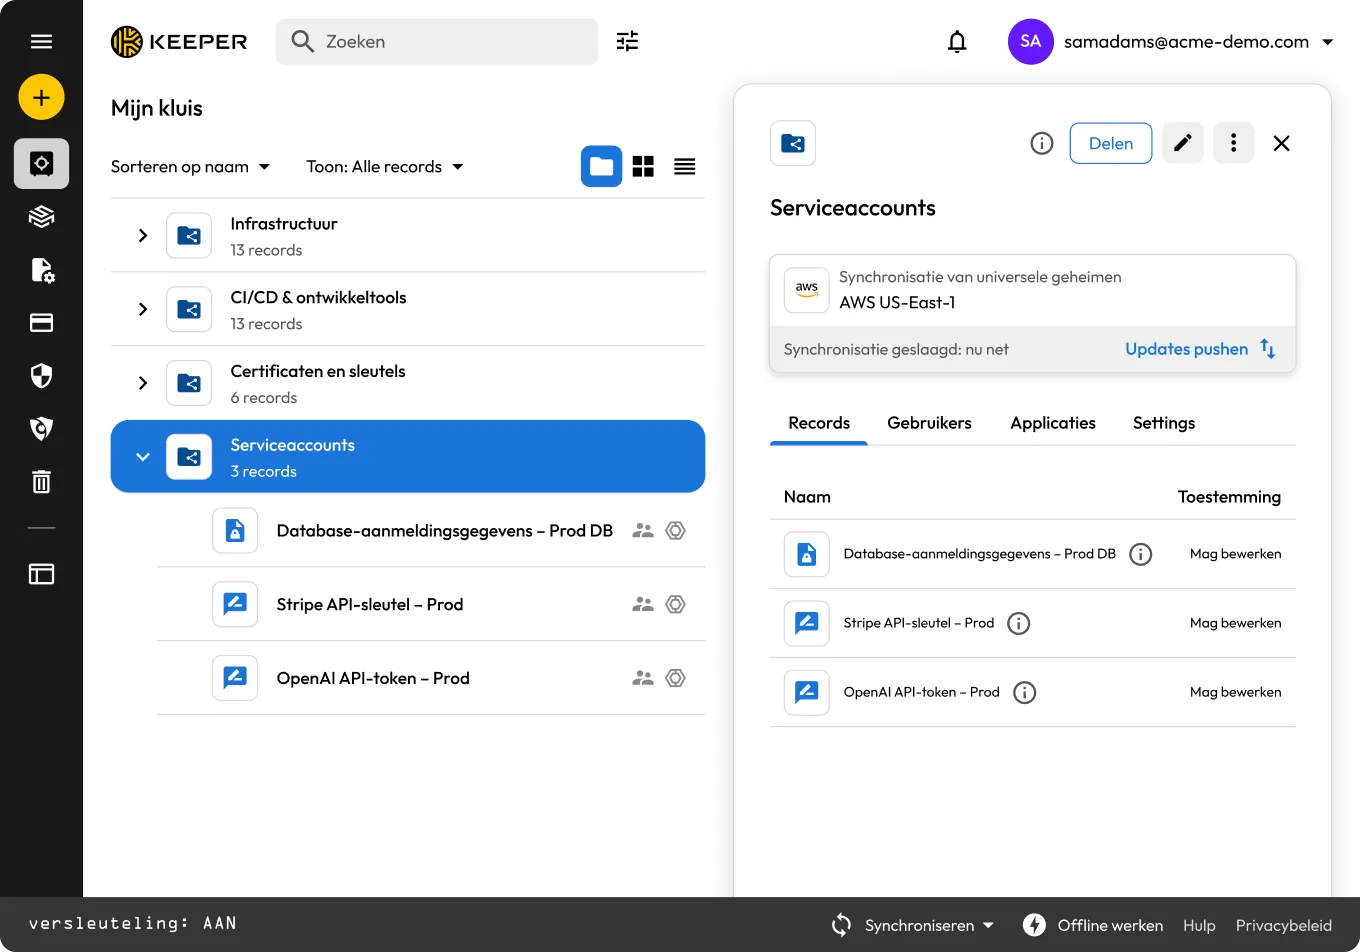
Universal Secrets Sync (USS) pusht automatisch geheimen vanuit de Keeper-kluis naar AWS Secrets Manager, Azure Key Vault en Google Cloud Secret Manager, waardoor Keeper de enige bron van waarheid is voor alle cloudgeheimen. Wanneer een record in Keeper wordt gemaakt of bijgewerkt, ontvangt elke gekoppelde cloudprovider de wijziging automatisch. Zo worden de wildgroei van geheimen en het handmatige kopiëren en plakken geëlimineerd die leiden tot verouderde aanmeldingsgegevens en beveiligingsincidenten. De Keeper Gateway verwerkt alle synchronisatiebewerkingen lokaal, ontcijfert en schrijft geheimen direct naar de cloudprovider, zodat platte tekst nooit de infrastructuur van Keeper raakt. Beheerders kunnen synchroniseren tussen meerdere mappen, per provider een Sync Identity op basis van minimale privileges toewijzen en de dry-run-modus gebruiken om wijzigingen te bekijken voordat ze worden doorgevoerd, waarbij elke bewerking wordt vastgelegd in de Keeper-audittrail en inzichtelijk wordt gemaakt via de Geavanceerde rapportage- en alarmmodule (ARAM) van Keeper.
Endpoint Privilege Manager agentic AI-governance
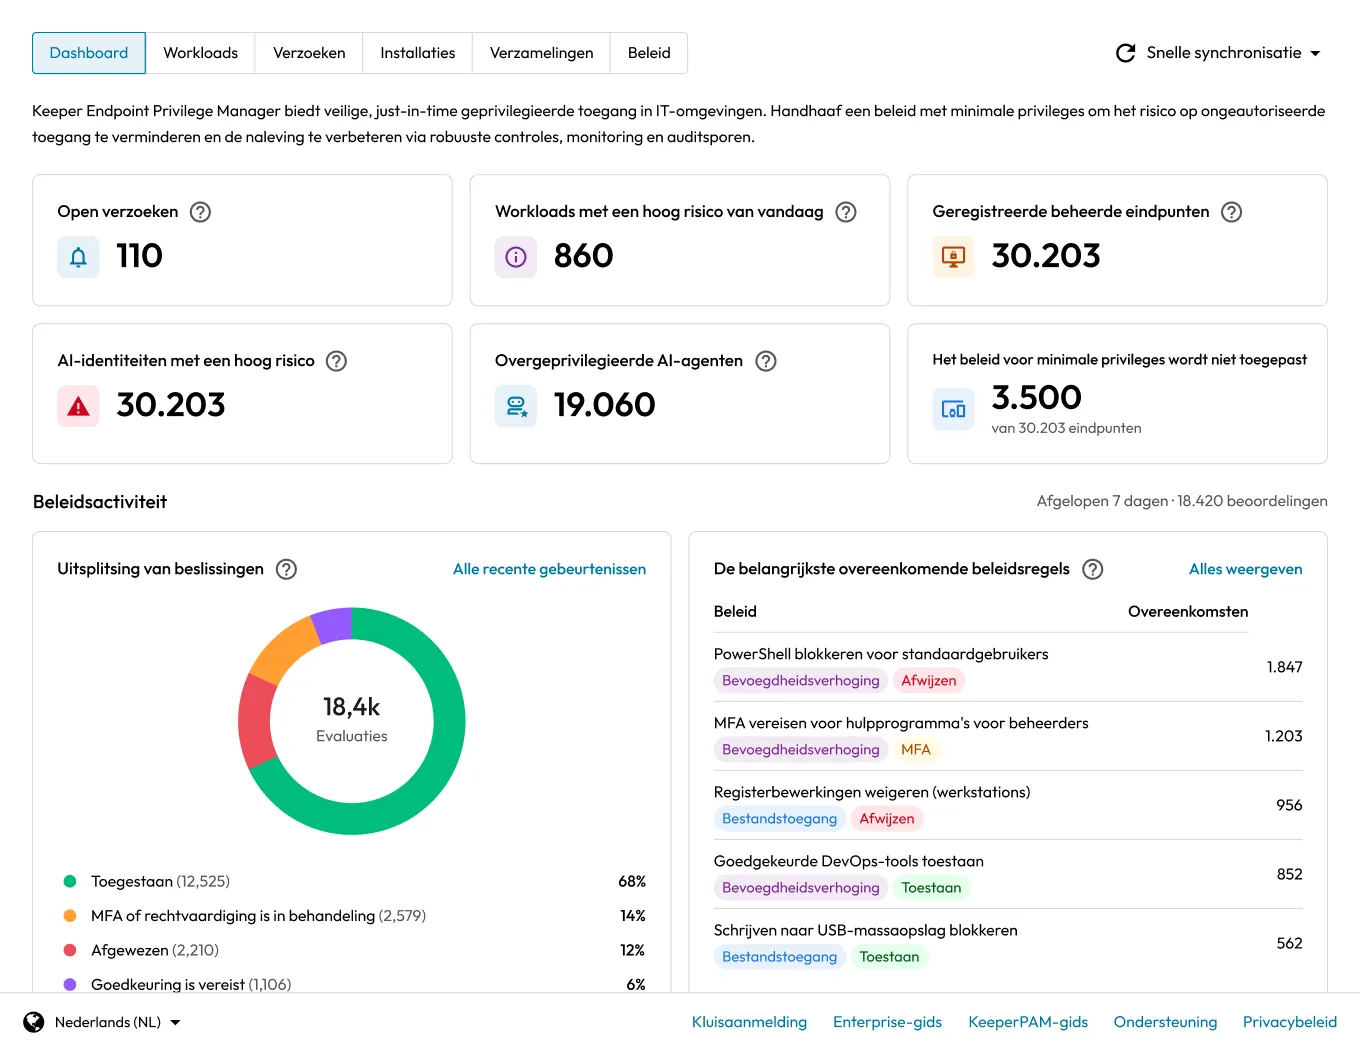
Het Agentic AI-beleid van Keeper geeft beveiligingsteams controle over welke AI-agents mogen worden uitgevoerd op beheerde eindpunten, inclusief programmeerassistenten zoals GitHub Copilot, Cursor en Claude Code, evenals gecontaineriseerde agents en onbekende agentachtige processen. Agents worden herkend aan de hand van een handtekening of een heuristische gedragsengine die onbekende processen beoordeelt op basis van hoe sterk ze lijken op een AI-agent, wat op betrouwbaarheid gebaseerde controles over zowel bekende als niet-herkende activiteiten mogelijk maakt. Beheerders kunnen gesanctioneerde agents automatisch toestaan, niet-gesanctioneerde agents direct blokkeren of goedkeuring, MFA en rechtvaardiging vereisen voordat een agent wordt uitgevoerd. Elk resultaat wordt geregistreerd voor volledige controleerbaarheid op alle beheerde eindpunten.
KeeperDB voegt NoSQL-ondersteuning, workflows voor meerdere verbindingen en sterkere authenticatie toe
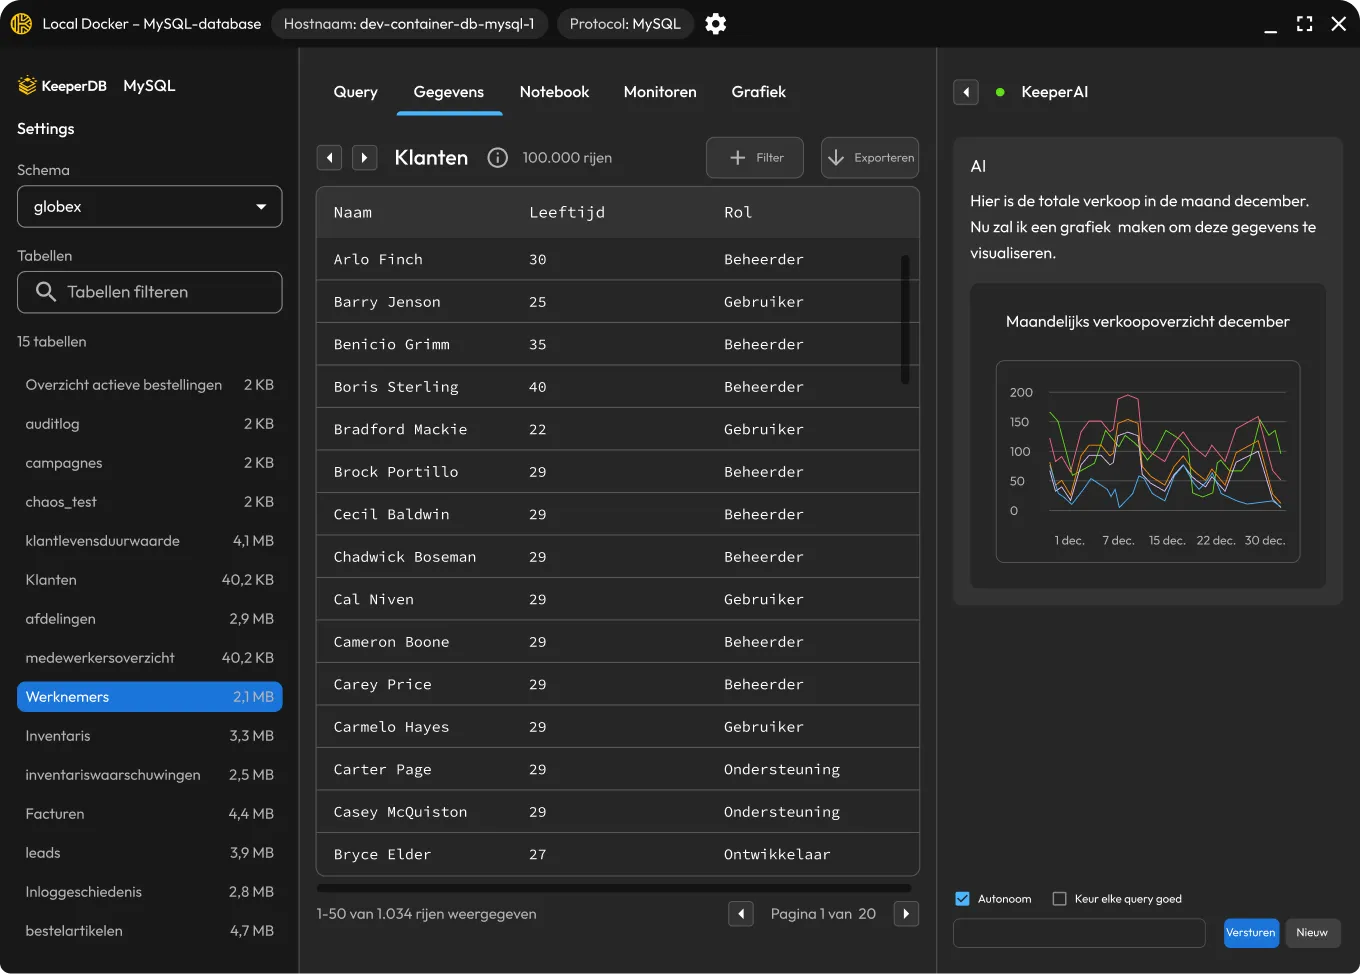
KeeperDB maakt nu verbinding met MongoDB en Amazon DynamoDB, waardoor de dekking van de tool wordt uitgebreid naar NoSQL-databases naast de bestaande SQL-ondersteuning, elk met een native query-ervaring (MongoDB shell-syntaxis, DynamoDB PartiQL). Gebruikers kunnen nu meerdere databaseverbindingen tegelijk openen voor verschillende engines, elk in een eigen tabblad, en gelijktijdig een broadcastquery uitvoeren over meerdere verbindingen met dezelfde engine om resultaten te vergelijken. SQL Server en Azure SQL ondersteunen nu aanmelden met Microsoft Entra ID-gedelegeerde gebruikerstokens als alternatief voor statische aanmeldingsgegevens. Oracle- en SQL Server-verbindingen zijn ook veerkrachtiger, met een betere detectie van en herstel na verbroken sessies, en met een nieuwe knop Verbinding testen kunnen gebruikers aanmeldingsgegevens valideren voordat ze een sessie openen.
Keeper Commander is nu beschikbaar als ClawHub-skill
Keeper Commander is beschikbaar als een installeerbare skill op ClawHub, waardoor het volledige scala aan Keeper CLI-workflows naar OpenClaw-agentomgevingen wordt gebracht. De skill dekt de installatie en profielconfiguratie, het zoeken in de kluis en naar beheerders, het ophalen van geheimen en injectie op veldniveau, evenals het aanmaken en bijwerken van records. De skill beschikt ook over ingebouwde vangrails die geheimen weren uit chat, schijf en versiegeschiedenis. Een speciale tmux-sessie is vereist voor interactief werk om de authenticatiestatus tussen opdrachten te behouden. Engineers en DevOps-teams kunnen het met één opdracht via de OpenClaw CLI installeren en direct Keeper-workflows gaan uitvoeren.
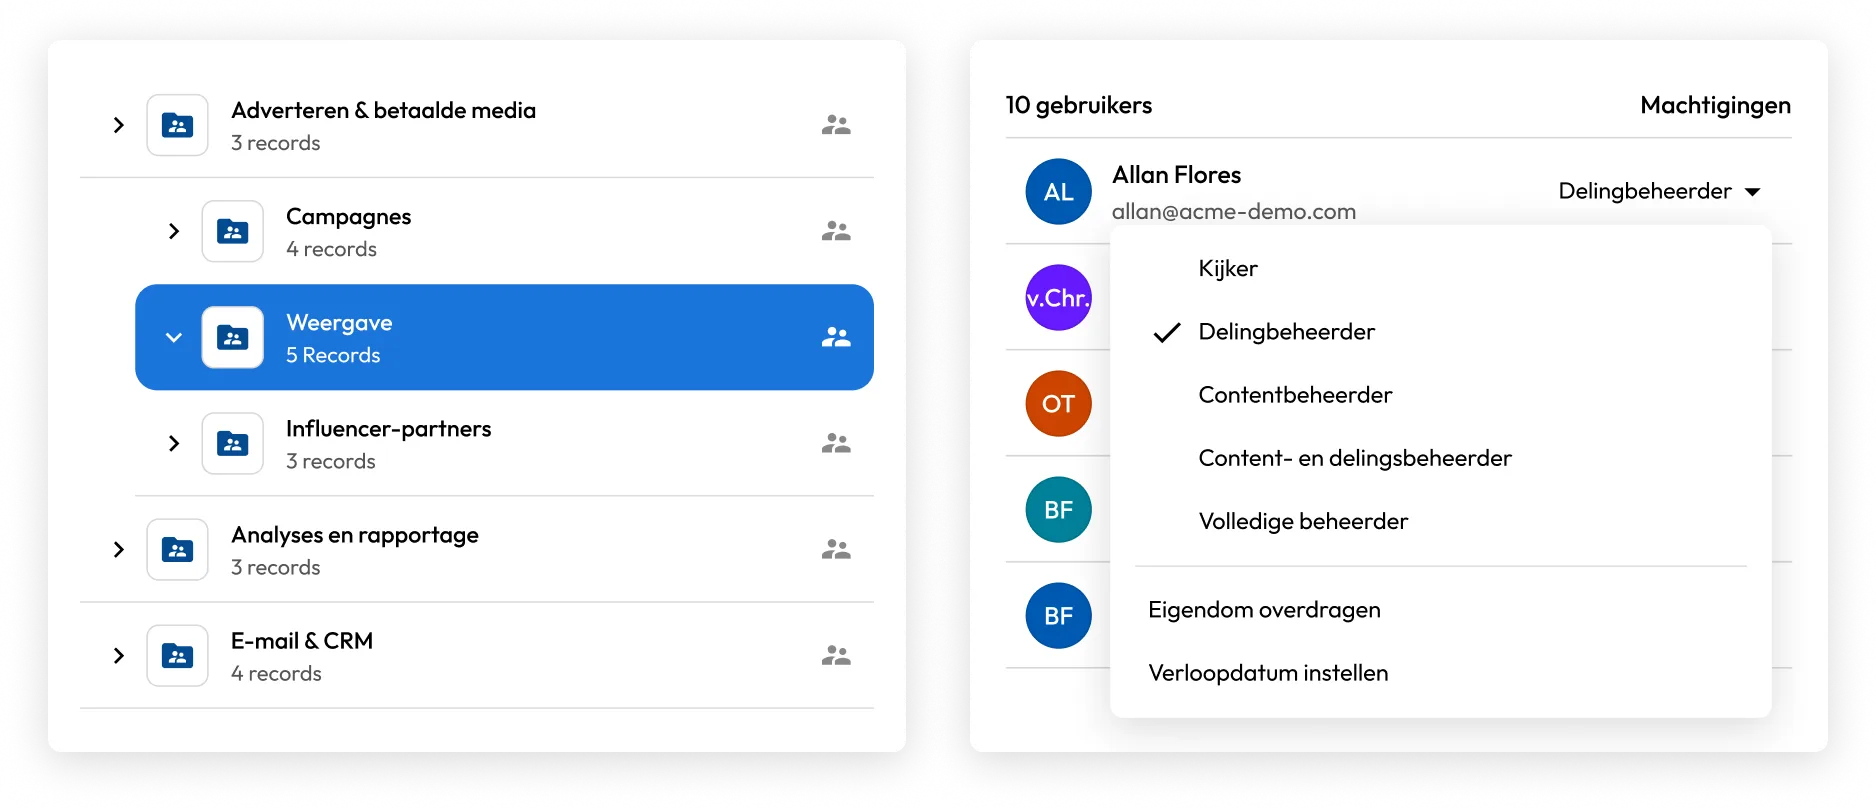
Hiërarchisch delen van records doet zijn intrede met geneste gedeelde mappen
Keeper heeft geneste gedeelde mappen geïntroduceerd, een vernieuwd machtigingenmodel voor de kluis dat teams een flexibelere en schaalbaardere manier biedt om gevoelige records te ordenen en te delen. Mappen kunnen tot vijf niveaus diep worden gestructureerd met onafhankelijke deelconfiguraties op elk niveau. Rolgebaseerde machtigingen kunnen worden toegepast via overerving, directe maptoewijzing of directe recordtoewijzing, waarbij de specifiekste toewijzing altijd voorrang heeft. Vijf machtigingstypen, variërend van Lezer tot Volledige beheerder, geven beheerders nauwkeurige controle over wie inhoud kan bekijken, bewerken, delen en beheren, met ondersteuning voor bulkwijzigingen van machtigingen, het verlopen van toegang en onmiddellijke intrekking. Het klassieke mappensysteem blijft volledig ondersteund zonder verplichte migratie en beide systemen kunnen tijdens de overgang parallel functioneren. Geneste gedeelde mappen zijn momenteel alleen op uitnodiging beschikbaar – neem contact op met uw Keeper-vertegenwoordiger of ga naar keepersecurity.com/contact om toegang aan te vragen.
Commander Terraform introduceert KeeperPAM infrastructure-as-code
De Terraform-module van Keeper voor Commander stelt teams in staat om omgevingen voor bevoorrechte toegang volledig als code te definiëren en te implementeren, van PAM-configuraties en Gateway-koppelingen tot doelmachines, gebruikers, databases, directory’s en externe browsers. Een nieuwe commander_pam_configuration-bron dekt KeeperPAM-mogelijkheden, waaronder verbindingen, tunneling, rotatie, externe browserisolatie en sessie-opname, terwijl nieuwe bronnen voor alle klassieke PAM-recordtypen machtigingen voor delen per gebruiker rechtstreeks naar Terraform brengen. Deze release voegt ook Keeper Secrets Manager-applicatiebeheer als code toe en breidt mapbeheer uit met ondersteuning voor geneste gedeelde mappen en niet-gedeelde privémappen.
KeeperPAM automatiseert de roulatie van aanmeldingsgegevens voor Windows-services en geplande taken
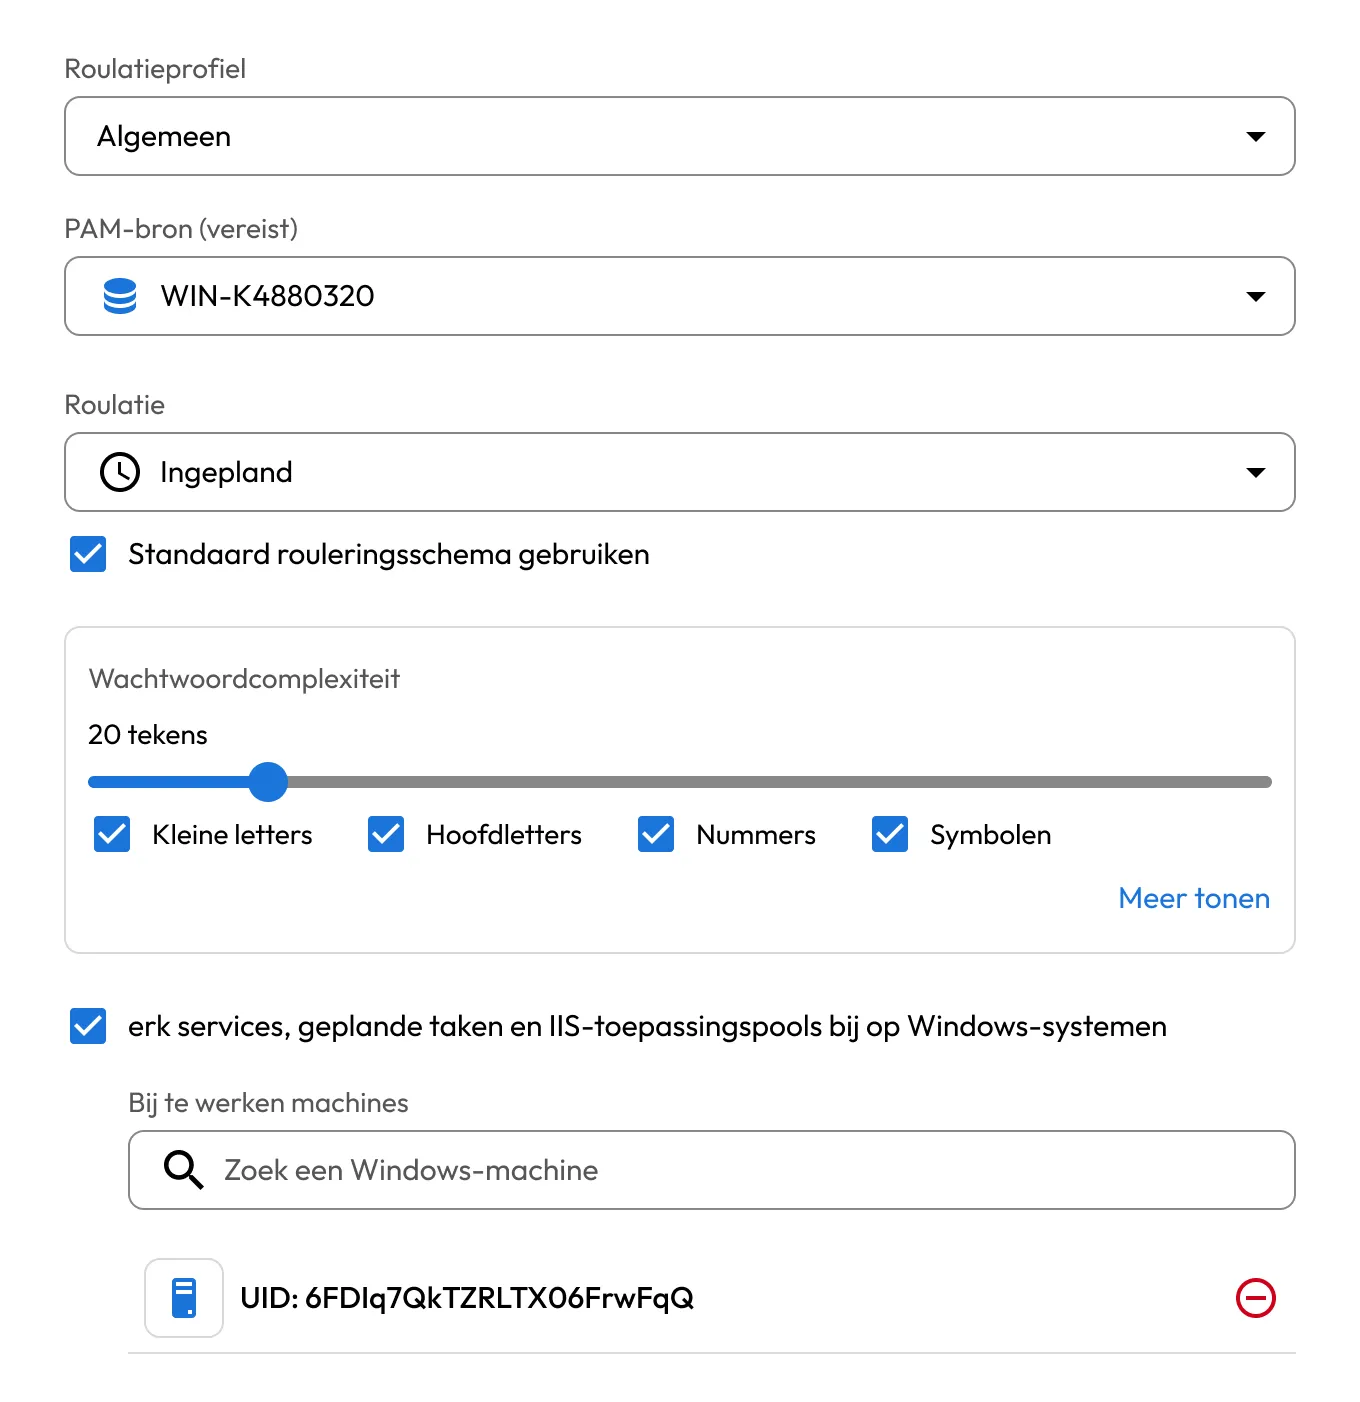
KeeperPAM-wachtwoordrotatie beheert automatisch de aanmeldingsgegevens voor Windows-services, geplande taken en IIS-pools en zorgt ervoor dat wanneer een PAM-gebruikersrecord wordt geroteerd, de Keeper Gateway alle gekoppelde services op elke gekoppelde machine in één bewerking bijwerkt en opnieuw start. Een enkel PAM-gebruikersrecord kan worden gekoppeld aan een willekeurig aantal PAM-machinerecords, waardoor het praktisch is om een wijziging van aanmeldingsgegevens zonder handmatige tussenkomst door te voeren op een compleet park van Windows-servers. Servicekoppelingen kunnen rechtstreeks vanuit de Keeper-kluis worden geconfigureerd, automatisch worden ontdekt via een Discovery-taak of worden beheerd via de Commander CLI met behulp van pam action service-opdrachten, wat teams flexibele configuratie- en beheertrajecten biedt. Wanneer rotatie wordt geactiveerd, worden actief draaiende services automatisch opnieuw gestart met de nieuwe aanmeldingsgegevens, terwijl gestopte services gestopt blijven totdat deze handmatig worden gestart.
KeeperPAM integreert met Wiz voor een gesloten proces voor herstel van cloudbeveiligingsproblemen
KeeperPAM integreert met Wiz CNAPP, waardoor een direct geautomatiseerd pad ontstaat van cloudbeveiligingsbevinding naar herstel en het niet meer nodig is om handmatig met verschillende tools te traceren en te coördineren. Wanneer Wiz een blootgestelde identiteit of bron identificeert, wordt deze direct in Keeper opgenomen. Beheerders kunnen bevindingen oplossen via just-in-time toegang, roulatie van aanmeldingsgegevens of bescherming van geprivilegieerde toegang voor machines, databases en gebruikers, rechtstreeks vanuit het Keeper Cloud Security-dashboard. Wiz wordt automatisch op de hoogte gesteld van de herstelstatus naarmate bevindingen overgaan van open naar in behandeling naar opgelost en elke actie wordt gelogd met een volledig auditspoor om naleving te ondersteunen. De integratie verkort de gemiddelde hersteltijd aanzienlijk door het tijdvenster tussen ontdekking en actie te verkleinen voordat een kwetsbaarheid kan worden misbruikt.
Zichtbaarheid van niet-menselijke identiteiten komt naar de beheerconsole
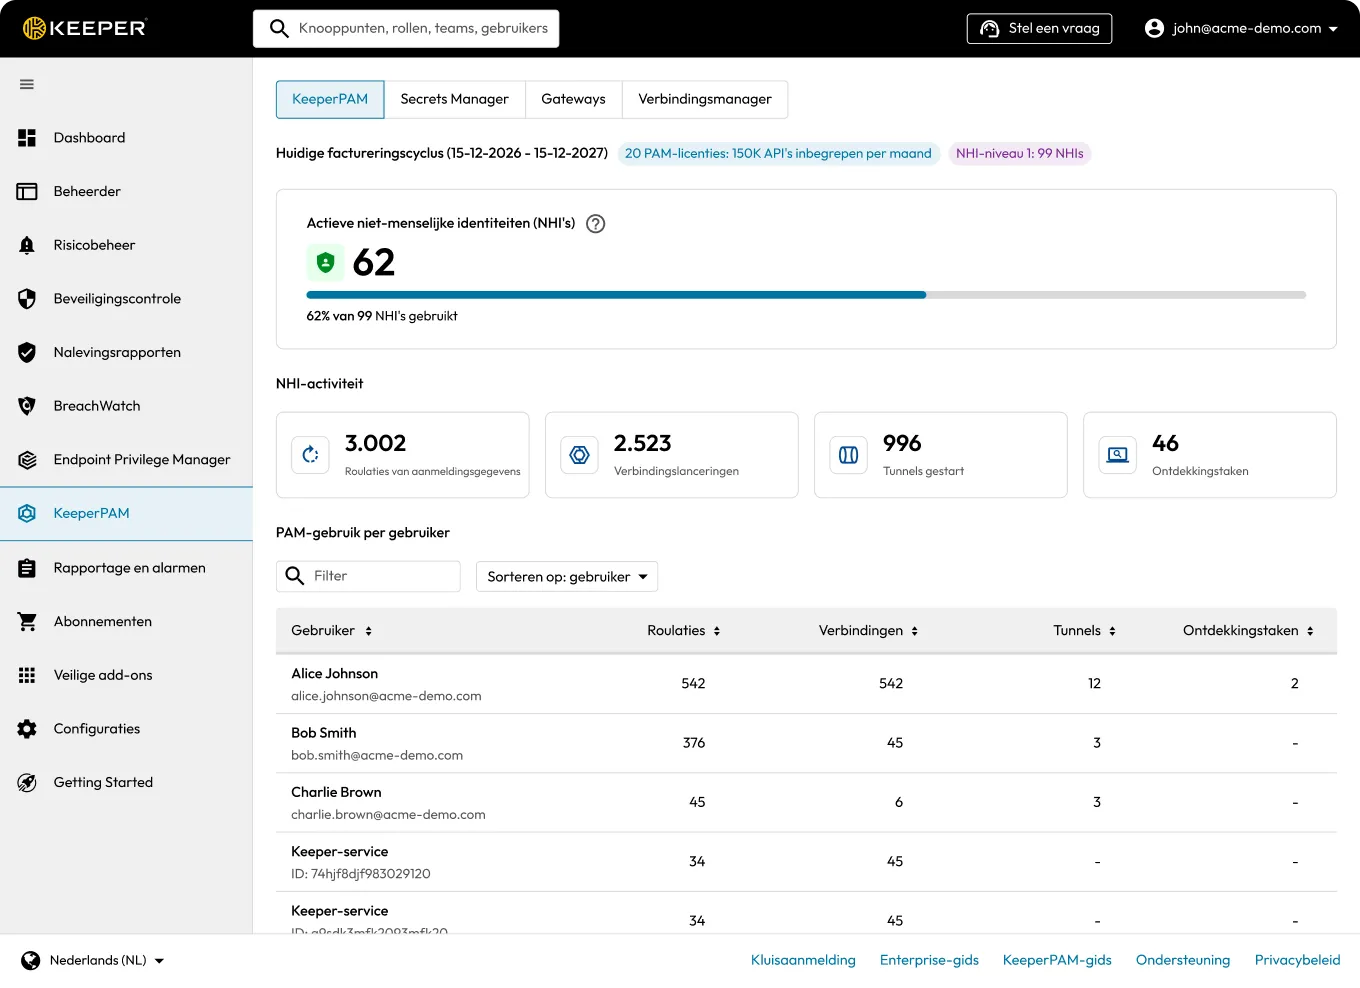
De beheerconsole betekent een grote stap voorwaarts in het beheer van niet-menselijke identiteiten (NHI’s), en biedt beheerders een speciaal KeeperPAM-tabblad dat Secrets Manager, Gateways en Connection Manager op één plek samenbrengt. Een nieuw gecentraliseerd PAM-dashboard toont NHI-niveauoverzichten, alarmen bij het naderen en overschrijden van limieten en PAM-gebruik per gebruiker. Het bijgewerkte Secrets Manager-dashboard voegt niveaustatistieken en het bijhouden van de gebruikscyclus toe. Het tabblad Abonnementen toont nu uitgebreide details over PAM-rechten, waaronder aantallen beheerde en beschikbare licenties, actief NHI-gebruik ten opzichte van niveaudrempels en een directe link in de console om niveaus te upgraden, waardoor beheerders volledig inzicht krijgen in hun KeeperPAM-voetafdruk zonder de console te verlaten.
Vault Connection Dock en PAM-configuraties als native kluisrecords
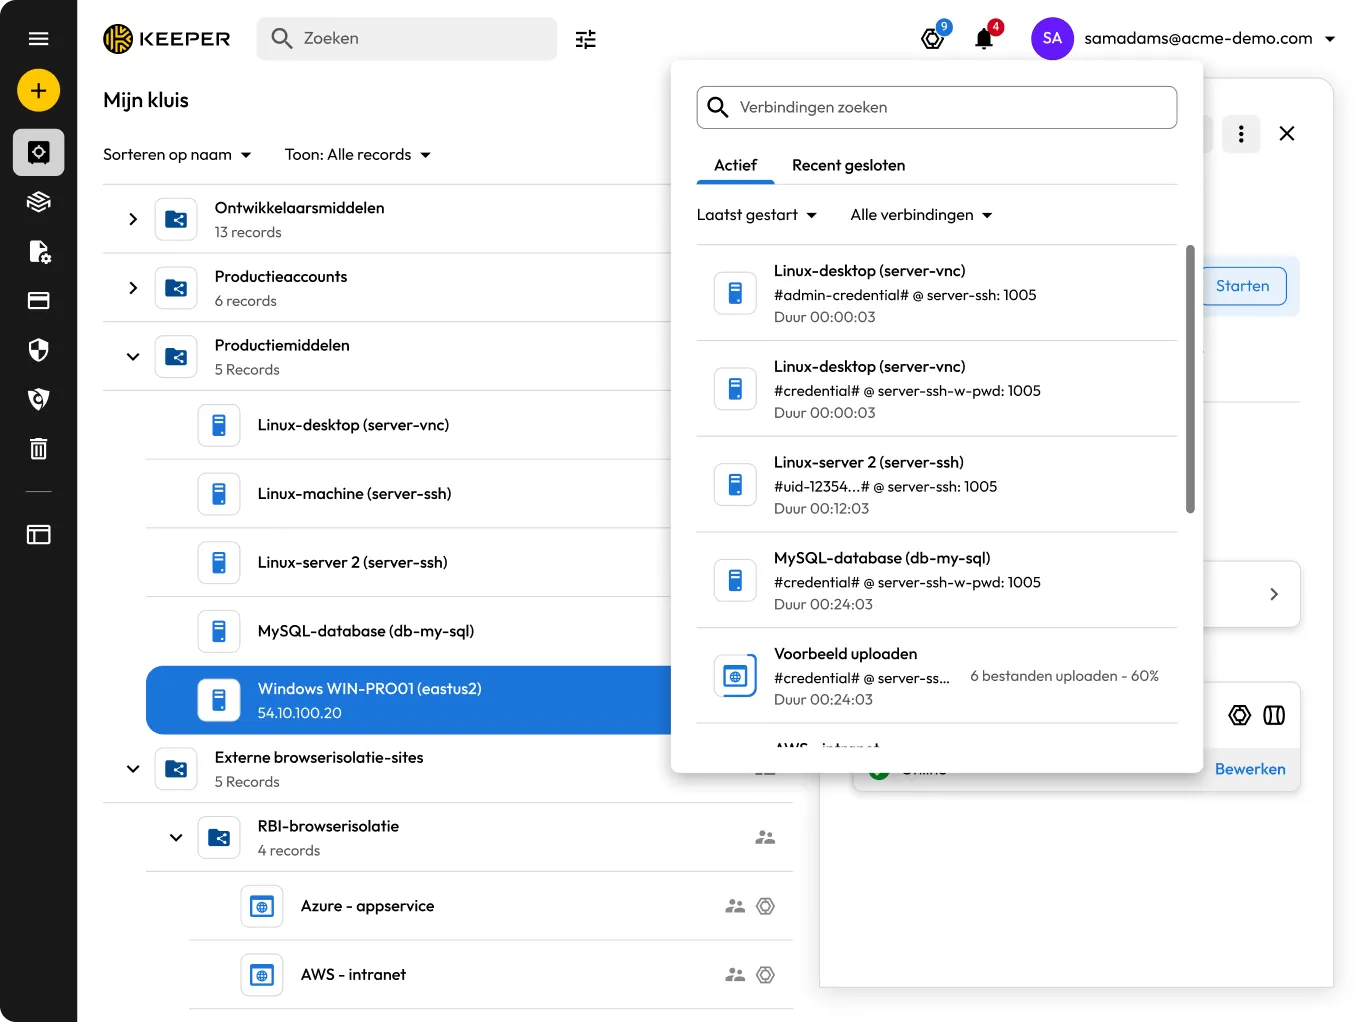
We hebben het Connection Dock geïntroduceerd, een nieuw paneel in de rechterbovenhoek van de Keeper-kluis dat gebruikers een centraal overzicht biedt van alle actieve en recent gesloten PAM-sessies. Vanuit het dock kunnen gebruikers de verbindingsstatus monitoren, onlangs gesloten sessies opnieuw starten, actieve sessies sluiten en rechtstreeks vanuit het sessielogboek toegang krijgen tot recorddetails, waardoor het eenvoudig is om te schakelen tussen geprivilegieerde sessies of deze te hervatten zonder de kluis te verlaten. PAM-configuraties zijn nu ook toegankelijk als native kluisrecords in het scherm Mijn kluis, waardoor ze worden opgenomen in dezelfde workflows voor delen, organiseren en beheren die worden gebruikt voor standaardrecords en het niet langer nodig is om ze afzonderlijk te beheren. In deze release voegen we ook kwantumbestendige cryptografie toe voor de transmissielaag en nieuwe ARAM-auditgebeurtenissen voor het onthullen van gemaskeerde velden.
Gecentraliseerd identiteitsbeheer voor Keeper, mogelijk gemaakt door SailPoint (in afwachting van release)
Keeper integreert met SailPoint Identity Security Cloud, waardoor organisaties rechtstreeks vanuit SailPoint profiteren van gecentraliseerd beheer over toegang tot de Keeper-kluis. Met de Keeper Security SailPoint SaaS Connector kunnen beheerders accounts en rechten aggregeren, nieuwe Keeper-kluizen inrichten en rollen, teams, mappen en records toewijzen – allemaal zonder SailPoint te verlaten. In plaats van kluistoegang afzonderlijk te beheren, kunnen beveiligingsteams Keeper beheren naast elk ander bedrijfssysteem, zodat gebruikers op het juiste moment precies de juiste machtigingen hebben. Toegang wordt automatisch gesynchroniseerd gehouden wanneer gebruikers lid worden, van rol veranderen of vertrekken, wat het risico op verweesde accounts en overbevoegde gebruikers verkleint. Intussen communiceert de connector via Keeper Commander Service Mode, waardoor het zero-knowledge versleutelingsmodel van uw organisatie volledig intact blijft.
Keeper Secrets Manager beschikbaar als gecertificeerde Azure Logic Apps-connector
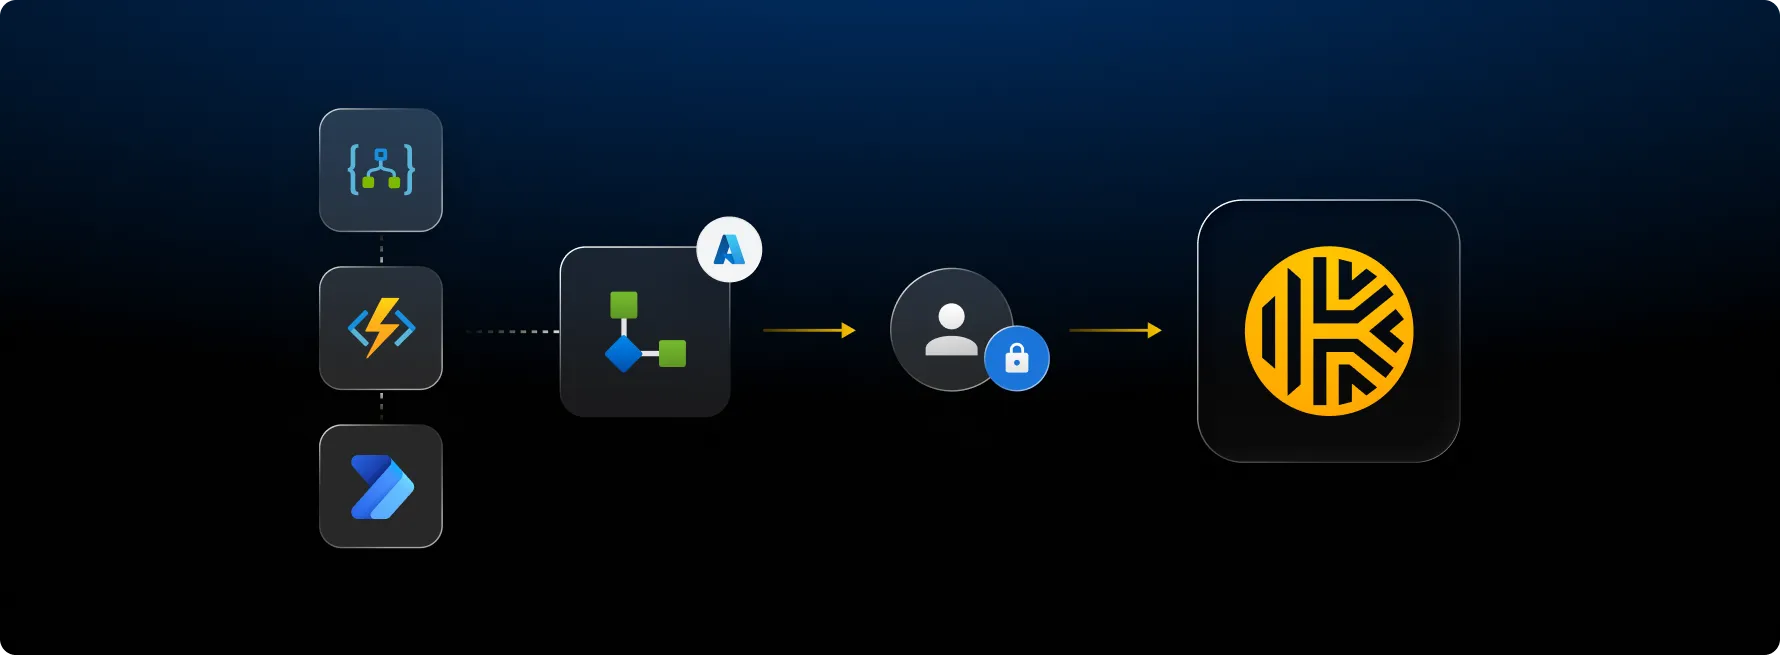
We zijn verheugd aan te kondigen dat Keeper Secrets Manager (KSM) nu beschikbaar is als gecertificeerde connector op de Microsoft Power Platform-marktplaats, waarmee naadloos geheimenbeheer wordt geboden voor workflows in Azure Logic Apps en Power Automate. Teams kunnen nu tijdens runtime rechtstreeks vanuit hun automatiseringsstromen aanmeldingsgegevens ophalen, maken, bijwerken en roteren, waarbij alle geheimen worden beschermd door de zero-knowledge architectuur van Keeper, lokaal worden ontsleuteld binnen uw Azure-omgeving en nooit via de servers van Keeper verlopen. De installatie duurt slechts enkele minuten via een ARM-sjabloon met één klik, waarmee alle vereiste Azure-bronnen automatisch worden ingericht. Dynamische vervolgkeuzelijsten voor het selecteren van geheimen en mappen zijn rechtstreeks ingebouwd in de Logic App-ontwerper. Veelvoorkomende automatiseringspatronen, waaronder geplande wachtwoordroulatie, het inrichten van aanmeldingsgegevens voor medewerkers, synchronisatie van GitHub-geheimen en compliance-auditing van kluizen, zijn direct kant-en-klaar te bouwen, waardoor Keeper rechtstreeks integreert in de workflows waar uw team al op vertrouwt.
Browserextensie bereikt een hoger niveau met slimmer automatisch invullen en gedetailleerd sitebeheer
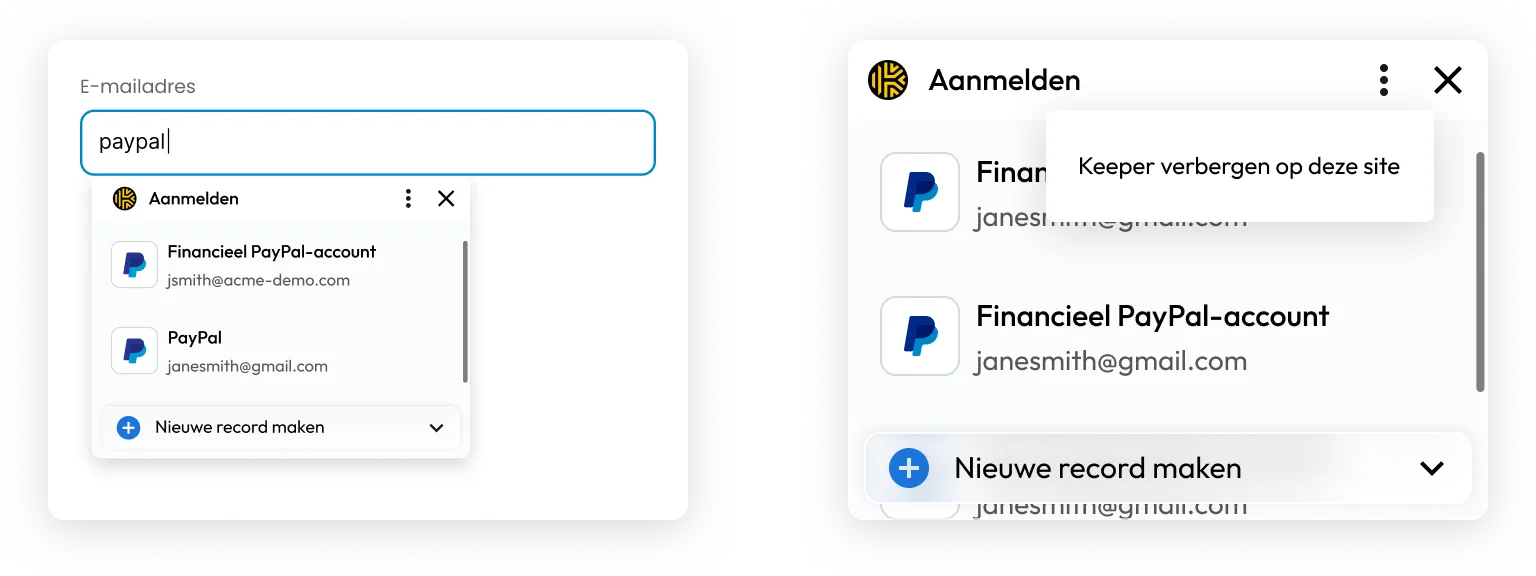
De nieuwste versie van de Keeper-browserextensie biedt een volledig opnieuw ontworpen ervaring voor automatisch invullen en een nieuwe manier om Keeper op elke site te pauzeren. Suggesties voor automatisch invullen verschijnen nu direct onder formuliervelden zodra u erop klikt of er met Tab naartoe gaat. U hoeft dus niet meer in pop-ups te zoeken. De suggesties worden in realtime gefilterd terwijl u typt. Opgeslagen aanmeldingen verschijnen in een scrollbare lijst, gesorteerd op favorieten en recent gebruik. Daarnaast kunt u met de nieuwe functie Keeper verbergen het automatisch invullen en het Keeper-pictogram op elke website met één klik uitschakelen. U kunt deze functies eenvoudig weer inschakelen via de werkbalk of het menu Instellingen. Daarnaast hebben we detectie op veldniveau geïntroduceerd voor nauwkeuriger automatisch invullen. Deze functie is beschikbaar als optionele instelling terwijl we deze verder verfijnen. Ga naar Instellingen > KeeperFill-tool en schakel “Nieuwe melding voor automatisch invullen inschakelen” in om het uit te proberen.
Verschillende verbeteringen aan de Commander CLI
Keeper Commander wordt voortdurend verbeterd. Hier volgen enkele van onze nieuwste opdrachten:
- pam project cyberark-import – geautomatiseerde migratie van kluizen, accounts, platforms en beleidsregels van CyberArk
- import –format bitwarden – Bitwarden-collecties importeren met automatische maptoewijzing
- pam connection edit / pam import – ondersteuning voor meeer dan 10 databases: MariaDB, Oracle, MongoDB, Redis, Elasticsearch, ClickHouse, DynamoDB en meer
- pam connection ai – KeeperAI voor PAM-bronnen
- pam rbi edit – sessiepersistentie, bestandsbeleid en audio-instellingen voor RBI beheren
- nsf – Geneste gedeelde mappen en machtigingen worden nu ondersteund
- pamGitHubConfiguration – PAM ondersteunt nu GitHub-configuratierecordtypen
- $GEN:passphrase – genereer wachtwoordzinnen
- CNAPP-integratieopdrachten
Zie onze Releaseopmerkingen voor een volledige lijst van Keeper Commander-updates .

