

エンドポイント特権マネージャー
すべてのエンドポイントで最小特権を適用してランサムウェア、情報漏えい、内部攻撃を防止
Keeperは恒常的なアクセス権を排除し、Windows、Linux、macOSのあらゆるエンドポイントと、そこで動作するエージェント型AIにジャストインタイム (JIT) アクセスを実現します。
Keeperは恒常的なアクセス権を排除し、Windows、Linux、macOSのあらゆるエンドポイントと、そこで動作するエージェント型AIにジャストインタイム (JIT) アクセスを実現します。

Administrators simply deploy a lightweight agent that removes standing admin rights while enabling temporary, policy-based privilege elevation only when necessary. The system enforces customizable security policies through just-in-time access, with optional approval workflows and MFA enforcement.
権限昇格は、Keeperが管理する一時的なアカウントを通じて実行されるため、エンドユーザーが恒常的な管理者権限を持つことはありません。昇格されたアクセス権は、承認された操作に対してのみ付与され、その操作が完了した時点で終了します。Keeper EPMはWindows、macOS、Linuxに対応しており、Keeper管理コンソールの一元管理型ダッシュボードで権限昇格アクティビティを監査ログとして記録し、コンプライアンスに役立てることができます。
すべての管理対象エンドポイントにKeeperエージェントがインストールされます。このエージェントが組織のポリシーに基づいて権限昇格リクエストを傍受し、評価します。
管理者は、Keeper管理コンソールを使用して権限昇格ポリシーを定義します。ポリシーでは、ユーザーが実行できる操作、昇格した権限で実行できるアプリケーション、承認やMFAの要否、動作を許可するAIエージェントを制御します。
ユーザーに永続ローカル管理者権限が付与されることはありません。代わりに、Keeperエンドポイント特権マネージャーにより、Keeperが管理する一時的なアカウントを使用して、特定の操作に対して権限を一時的に昇格させます。
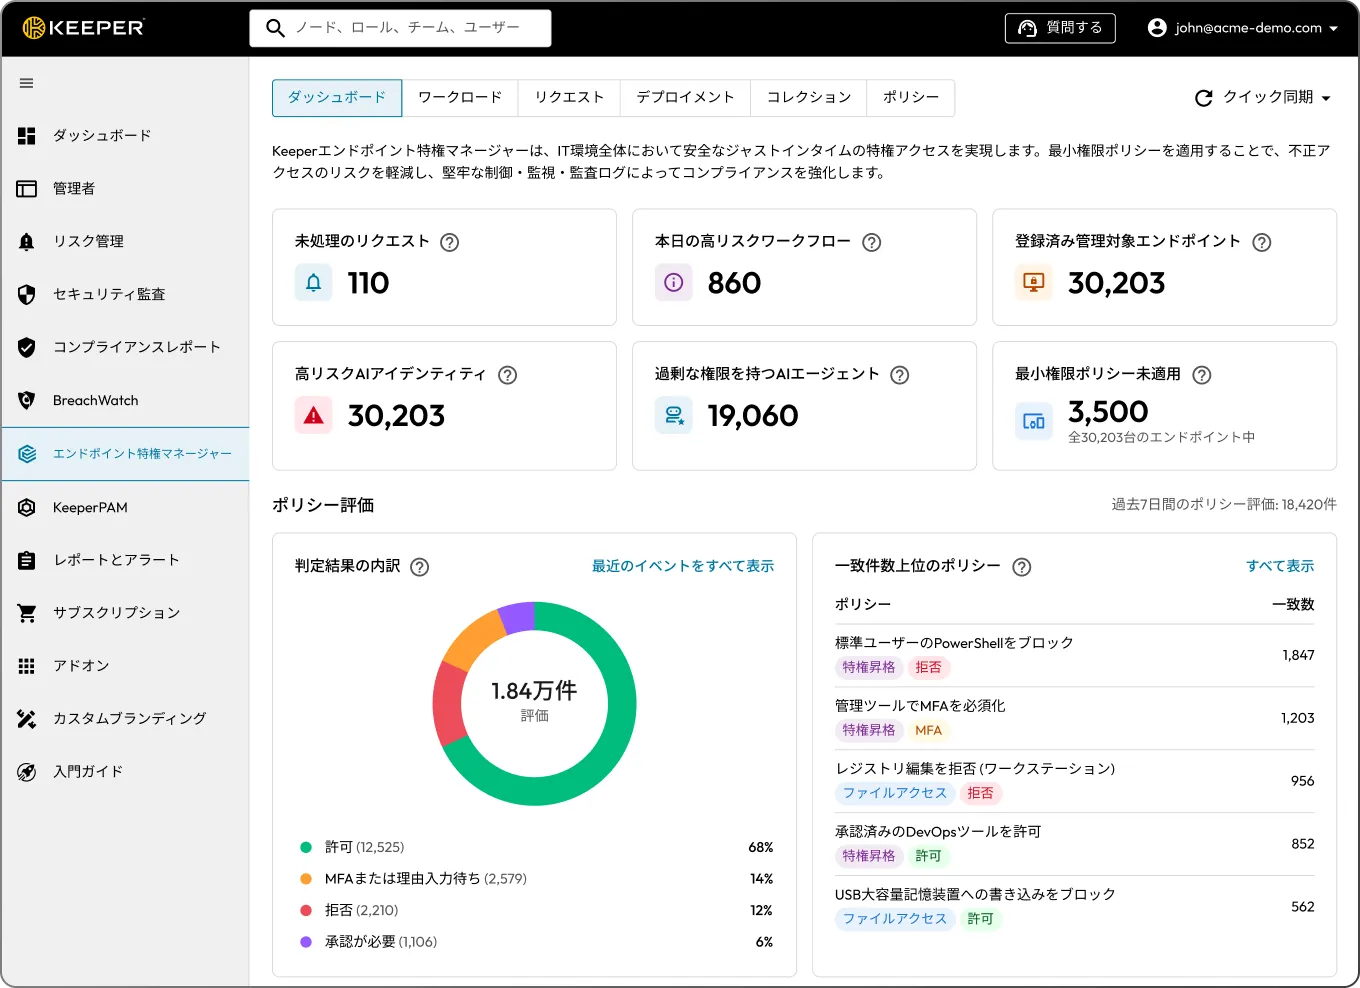
Keeper管理コンソールでは、AIエージェントのリスクスコアやエージェント型AIのインベントリを含め、権限昇格のアクティビティ、リクエスト、ポリシーの適用状況をすべての環境にわたってリアルタイムに可視化できます。管理者は、リクエストを確認して承認または拒否できるほか、コンプライアンス要件に対応するために監査ログを確認することもできます。
Keeperエンドポイント特権マネージャーは、人間のユーザーに使用しているものと同じポリシーモデルでAIエージェントを管理します。既知のエージェントは署名によって識別し、未知のプロセスはスコアリングします。これにより、実行を許可するエージェント、エージェントに許可する操作、実行前に人間が承認するタイミングを、お客様自身が決定できます。

エージェントの実行そのものを許可するかどうかを制御し、未承認のエージェントが何らかのアクションを実行する前に、ブロックまたは保留します。

実行中のエージェントがユーザーに代わって行える操作を、機密ファイル、実行可能ファイル、コマンドへのアクセスを含めて管理します。

実行中のエージェントからの権限昇格リクエストを管理し、ユーザーの場合と同じように、許可、拒否、承認、MFAによる制御を適用します。

エンドポイント上のエンドユーザーや管理者に、エージェントのアクションを承認するか拒否するかの確認を、リアルタイムで求めます。

許可、拒否、保留を問わず、エージェントのすべての操作を、ポリシーのベースラインに照らして記録します。
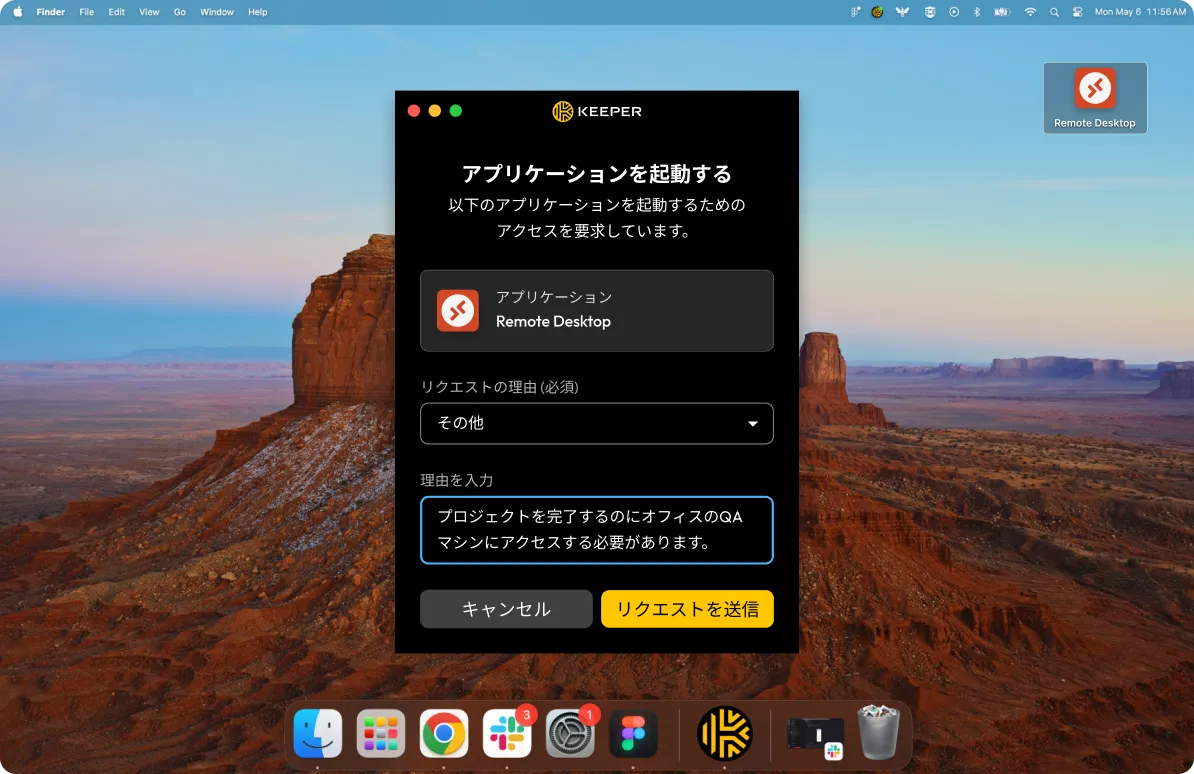
ユーザーはKeeperエージェントを通じて、権限昇格を必要とするアプリケーションやプロセスに対する昇格フローを進めます。
アプリケーションまたはプロセスに権限昇格が必要な場合、Keeperエージェントが関連ポリシーをチェック。
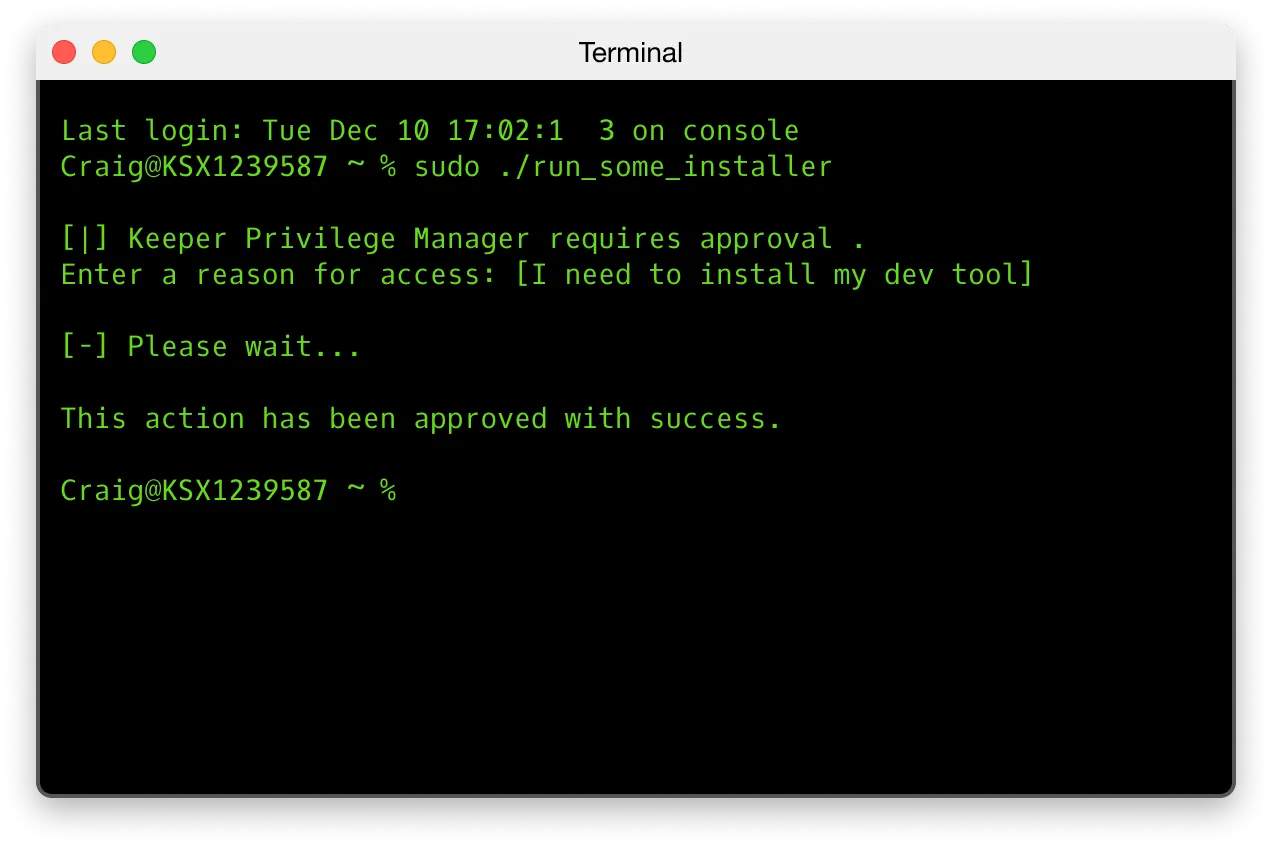
承認が必要な場合、リクエストは管理コンソールまたはコマンドラインインターフェイス (CLI) を介して管理者に送信されます。
承認が不要な場合は、自動的に権限が昇格します。任意で多要素認証を適用できます。
Windows、macOS、Linux向けにカスタマイズされた実装により、オペレーティングシステム全体で一貫した管理が適用されます。

エンドユーザーのデバイス、アプリケーション、アクセスリクエストに関する情報は、ユーザーのデバイス上で完全に暗号化され、Keeper管理コンソール内で承認された管理者のみが復号できます。Keeperは組織のデータ、ユーザーのアクティビティ、アプリケーションの詳細にアクセスすることも、それらを確認することもできません。これにより、プライバシーとコントロールは常にお客様の手元に完全に保たれます。
システムが生成する一時的な特権アカウントを作成・管理して特定の昇格タスクを実行し、その後は自動的に削除することで、ゼロスタンディング特権を実現し、セキュリティリスクを最小限に抑えます。
ユーザーとシステムに対し、許可された作業を実行するために必要な最小限のアクセス権のみに制限します。
エンドポイント上のAIエージェントのアクティビティを検出、監視、制御します。エージェントを実行できるかどうかを管理し、昇格した権限で実行できる操作を制限し、機密性の高い操作を進める前に人間の承認を必須とします。
特定の承認済み作業に必要な場合にのみ一時的な昇格権限を付与し、作業が完了するか指定した期間が経過すると、権限が自動的に取り消されます。
管理者は、ユーザーの役割やアプリケーション、組織全体のセキュリティ要件に応じて特権昇格の条件を柔軟に調整できる、状況に応じたカスタムルールを作成できます。
エンドポイント上のAIエージェントのアクティビティを検出、監視、制御します。エージェントを実行できるかどうかを管理し、昇格した権限で実行できる操作を制限し、機密性の高い操作を進める前に人間の承認を必須とします。
恒常的な管理者権限を排除し、承認されたアプリケーションとエージェントに対してのみジャストインタイムの権限昇格を可能にすることで、攻撃対象領域を縮小します。
特権の使用状況に関する包括的な監査ログを提供し、管理者アクセスの制御を記録することで、規制要件を遵守します。
日常的な管理作業への承認を自動化することで、ヘルプデスクの負担を軽減します。
承認されたアプリケーションの権限昇格を自動化することで、IT部門の処理で待たされることなくユーザーが必要な作業を完了できるようにします。
一元化されたプラットフォームからWindows、macOS、Linuxの各エンドポイントに渡って最小限の特権権限ポリシーを効率的に適用し、特権アクセスを管理できるようにします。
詳細なログとSIEMツールへの統合により、昇格アクティビティ、承認状況、エンドポイントポリシーの適用状況を可視化し、インシデントへの対応が迅速になります。
Keeperエンドポイント特権マネージャーは、特権昇格・委任管理 (PEDM) ソリューションです。Windows、macOS、Linuxのエンドポイント全体で、最小権限アクセスポリシーを適用します。ユーザーやプロセスに対してジャストインタイムの権限昇格を行い、常設のローカル管理者権限をなくします。また、管理対象エンドポイント上でのAIエージェントの動作も制御します。
承認が必要な場合、ユーザーのアクセスリクエストはKeeper管理者に送られ、管理コンソールまたはコマンダーCLIで処理されます。適用されたポリシーで承認が不要とされている場合は、Keeperエージェントが自動的に権限昇格を許可します。MFAが適用されている場合は、ユーザーは続行する前にMFAを完了するよう求められます。この柔軟な仕組みにより、デバイス全体で、対話型とポリシー駆動型の両方のJITアクセスに対応できます。
エンドポイント特権マネージャーは、Windows、macOS、Linuxにエージェントベースでデプロイすることで、常設のローカル管理者権限をなくし、JITアクセスによるプロセスレベルの制御を導入します。ユーザーは永続的な管理者権限を持たずに作業し、特権コマンドはKeeperが管理する一時アカウントを通じて実行されます。これにより、真のゼロスタンディング特権 (ZSP) 環境を実現します。
一元化されたダッシュボードでは、監視モードのイベントを含め、最近のすべてのイベントを分かりやすく確認できます。また、主要なワークフローであるリクエスト、デプロイメント、コレクション、ポリシー、AIエージェントインベントリへの入り口にもなります。
Keeper EPM uses three policy types to govern AI agents. Agentic AI controls whether a recognized agent can run, blocking it or requiring approval before it acts. Agentic Access governs what a running agent may do, while Agentic Privilege Elevation governs an agent's requests for administrative privileges. These policies support controls such as allow, deny, approval, justification and MFA. Confidence-score thresholds can be applied to Possible Agents to help tailor enforcement to how likely a process is to be an AI agent.
Keeperエンドポイント特権マネージャーは、エンドポイント上で直接、権限昇格を制御することで、KeeperPAMのゼロトラストアプローチを拡張します。これにより、より広範なPAMソリューションのセキュアな接続機能を補完します。KeeperPAMプラットフォームのその他の機能が、ユーザーがシステムに接続する方法を保護するのに対し、エンドポイント特権マネージャーは、接続後にユーザーが行使できる管理権限を制御します。
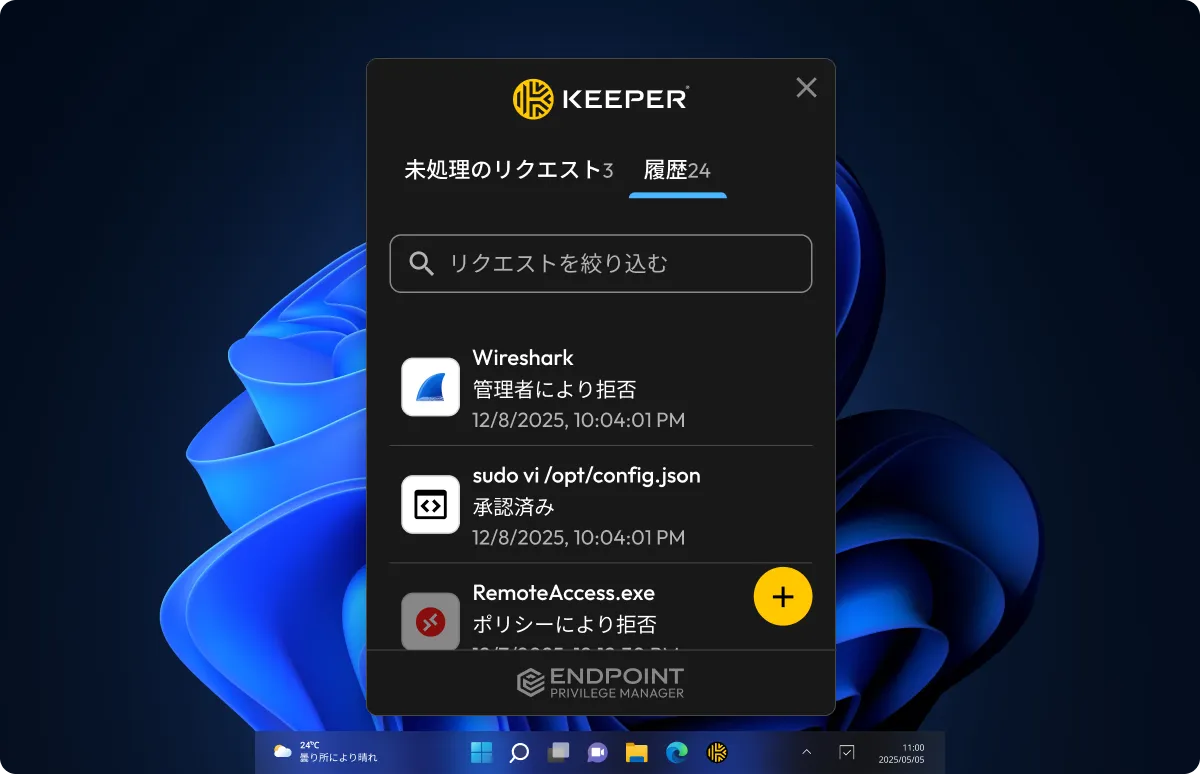
Keeperエージェントを実行しているユーザーには、適用されている特権ポリシーの確認や昇格リクエストの追跡ができるデスクトップUIが表示されます。操作の実行に権限昇格が必要な場合は、組織のポリシーに基づいてプロンプトが表示されます。AIエージェントが、人による承認を必要とする機密性の高い操作を試みた場合も、ユーザーには同じ種類のプロンプトが表示され、その操作をリアルタイムで承認または拒否できます。
エンドポイント特権マネージャーは、すでにLAPSを導入している組織でも、LAPSとシームレスに併用できます。この補完的な構成では、LAPSがドメイン参加済みのコンピュータ上のローカル管理者パスワードのローテーションを引き続き管理します。一方、KeeperPAMは、LAPSの対象外となるドメインアカウント、サービスアカウント、その他の特権認証情報の管理を担います。この統合により、既存のLAPSへの投資を活かしながら、より多くのシステムとアカウントの種類にわたって特権アクセスの保護を拡張できます。
エンドポイント特権マネージャーは、エンドポイントで最小権限を適用することで、このセキュリティエコシステムをさらに強化します。LAPSが常設の管理者アカウントの認証情報の保護に重点を置くのに対し、エンドポイント特権マネージャーは、特定のタスクに対する一時的な権限昇格を可能にすることで、これらのアカウントを使用する必要性そのものを減らします。これらのソリューションを組み合わせることで、包括的な保護を実現します。LAPSはローカル管理者パスワードを保護し、KeeperPAMはそれらの認証情報やその他の特権アカウントへのアクセスを管理および制御します。エンドポイント特権マネージャーは、必要かつ承認された場合にのみ、ユーザーに昇格された権限を付与します。
Keeperエンドポイント特権マネージャーについて詳しくは、こちらのドキュメントをご参照ください。
チャットサポートを利用する場合、Cookie を有効にしてください。