Endpoint Privilege Manager

Setzen Sie auf jedem Endpunkt das Prinzip der geringsten Privilegien durch, um Ransomware, Datenlecks und Insider-Angriffe zu verhindern.

Keeper eliminiert dauerhafte Zugriffsrechte und ermöglicht Just-in-Time-(JIT)-Zugriff auf allen Windows-, Linux- und macOS-Endpunkten, einschließlich der agentischen KI, die darauf läuft.

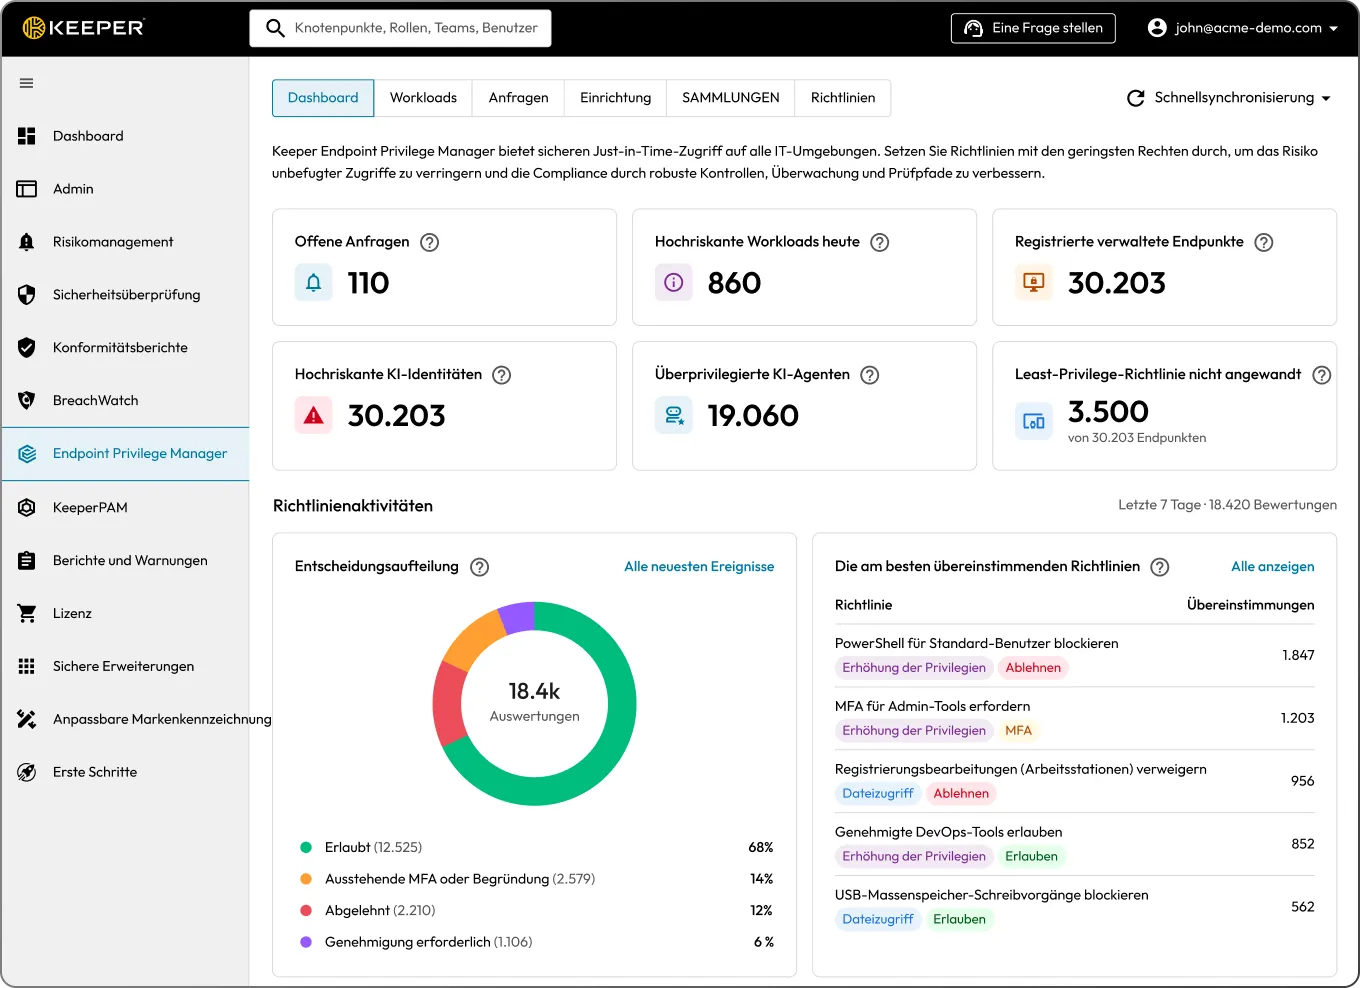
Dashboard des Keeper Endpoint Privilege Managers, das Workloadrisiken, KI-Identitätsrisiken und Richtlinienaktivitäten zeigt.

Einfache Bereitstellung und Verwaltung

Administrators simply deploy a lightweight agent that removes standing admin rights while enabling temporary, policy-based privilege elevation only when necessary. The system enforces customizable security policies through just-in-time access, with optional approval workflows and MFA enforcement.

Privilegienerhöhungen laufen über ein von Keeper verwaltetes kurzlebiges Konto, sodass Endnutzer niemals dauerhafte Administratorrechte erhalten. Erweiterter Zugriff wird nur für die genehmigte Aktion gewährt und endet, sobald diese Aktion abgeschlossen ist. Keeper EPM unterstützt Windows, macOS und Linux, und die Keeper Admin-Konsole stellt ein zentrales Dashboard mit Audit-Protokollierung der Erhöhungsaktivitäten zur Einhaltung der Vorschriften bereit.

Agentenbereitstellung

Auf jedem verwalteten Endpunkt ist ein Keeper-Agent installiert. Dieser Agent fängt Anfragen zur Rechteerweiterung ab und wertet diese basierend auf definierten Organisationsrichtlinien aus.

Durchsetzung der Richtlinien

Administratoren definieren Erweiterungsrichtlinien mit der Keeper Admin-Konsole. Richtlinien steuern, welche Aktionen Benutzer ausführen können, welche Anwendungen mit erhöhten Rechten ausgeführt werden dürfen, ob Genehmigungen oder MFA erforderlich sind und welche KI-Agenten eingesetzt werden dürfen.

Kurzfristiger privilegierter Zugriff

Benutzern werden keine dauerhaften lokalen Administratorrechte gewährt. Stattdessen erhöht Keeper Endpoint Privilege Manager vorübergehend die Berechtigungen für bestimmte Aktionen mithilfe temporärer, von Keeper verwalteter Konten.

Transparenz und Kontrolle

Die Keeper Admin-Konsole bietet Echtzeit-Transparenz über alle Erhöhungsaktivitäten, Anfragen und Richtlinienanwendungen in allen Umgebungen, einschließlich KI-Agenten-Risikobewertungen und agentischer KI-Inventarisierung. Administratoren können Anfragen prüfen, genehmigen oder ablehnen und Audit-Protokolle zur Compliance einsehen.

Kontrollieren Sie KI-Agenten genauso wie Sie Benutzer steuern

Keeper Endpoint Privilege Manager steuert KI-Agenten mit demselben Richtlinienmodell wie für menschliche Benutzer. Es identifiziert bekannte Agenten anhand der Signatur und bewertet unbekannte Prozesse, sodass Sie entscheiden, welche Agenten ausgeführt werden, was sie tun können und wann ein Mensch Aktionen vor der Ausführung genehmigt.

Agentische KI-Richtlinie

Kontrolliert, ob ein Agent überhaupt laufen darf, und blockiert oder hält nicht genehmigte Agenten fest, bevor sie irgendwelche Maßnahmen ergreifen.

Agentische Zugriffsrichtlinie

Regelt, was ein laufender Agent im Namen des Benutzers tun kann, einschließlich des Zugriffs auf vertrauliche Dateien, ausführbare Dateien und Befehle.

Richtlinien für agentische Privilegienerhöhung

Regelt Berechtigungserweiterungsanfragen eines laufenden Agenten und wendet dabei dieselben Kontrollmechanismen zum Zulassen, Ablehnen, Genehmigen und zur MFA an, die auch für Benutzer gelten.

Genehmigung mit menschlicher Beteiligung

Fordert den Endbenutzer auf dem Endpunkt oder einen Administrator auf, die Aktion eines Agenten in Echtzeit zu genehmigen oder abzulehnen.

Vollständige Prüfpfade

Zeichnet jede Aktion des Agenten (erlaubt, abgelehnt oder pausiert) gegen die Richtlinienbasis auf.

Erweiterungsprozess

Benutzer folgen einem einfachen Erweiterungsablauf für Anwendungen oder Prozesse, die erhöhte Berechtigungen über den Keeper-Agent erfordern.

Richtlinie

Wenn für eine Anwendung oder einen Prozess eine Erweiterung der Rechte erforderlich ist, überprüft der Keeper-Agent die entsprechende Richtlinie.

Genehmigung

Wenn eine Genehmigung erforderlich ist, wird die Anfrage über die Admin-Konsole oder die Befehlszeilenschnittstelle (CLI) an einen Administrator weitergeleitet.

MFA-Option

Wenn keine Genehmigung erforderlich ist, erfolgt die Erweiterung automatisch. Die MFA-Erzwingung ist als zusätzlicher Schritt optional.

Plattformübergreifende unterstützung

Eine konsistente Verwaltung wird über alle Betriebssysteme hinweg erzwungen, mit plattformspezifischen Implementierungen, die auf Windows, macOS und Linux zugeschnitten sind.

  • Windows: Benutzer werden aus der lokalen Administratorgruppe entfernt
  • macOS: Benutzer werden aus sudo entfernt, wobei die Erhöhung durch eine Systemerweiterung erzwungen wird.
  • Linux: Benutzer werden aus sudo entfernt, und der Agent regelt die Erhöhung durch Richtlinien.
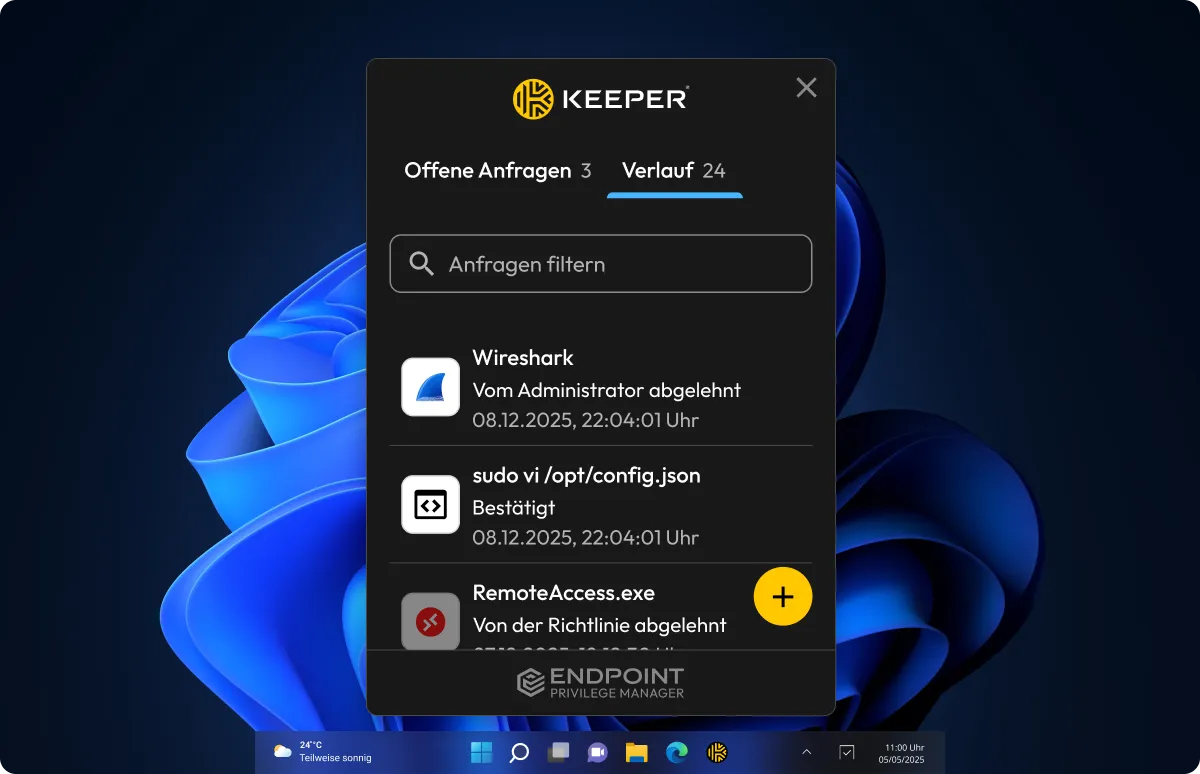
Desktop-App des Keeper Endpoint Privilege Managers zeigt die Anfragehistorie mit genehmigten und abgelehnten Anfragen an.
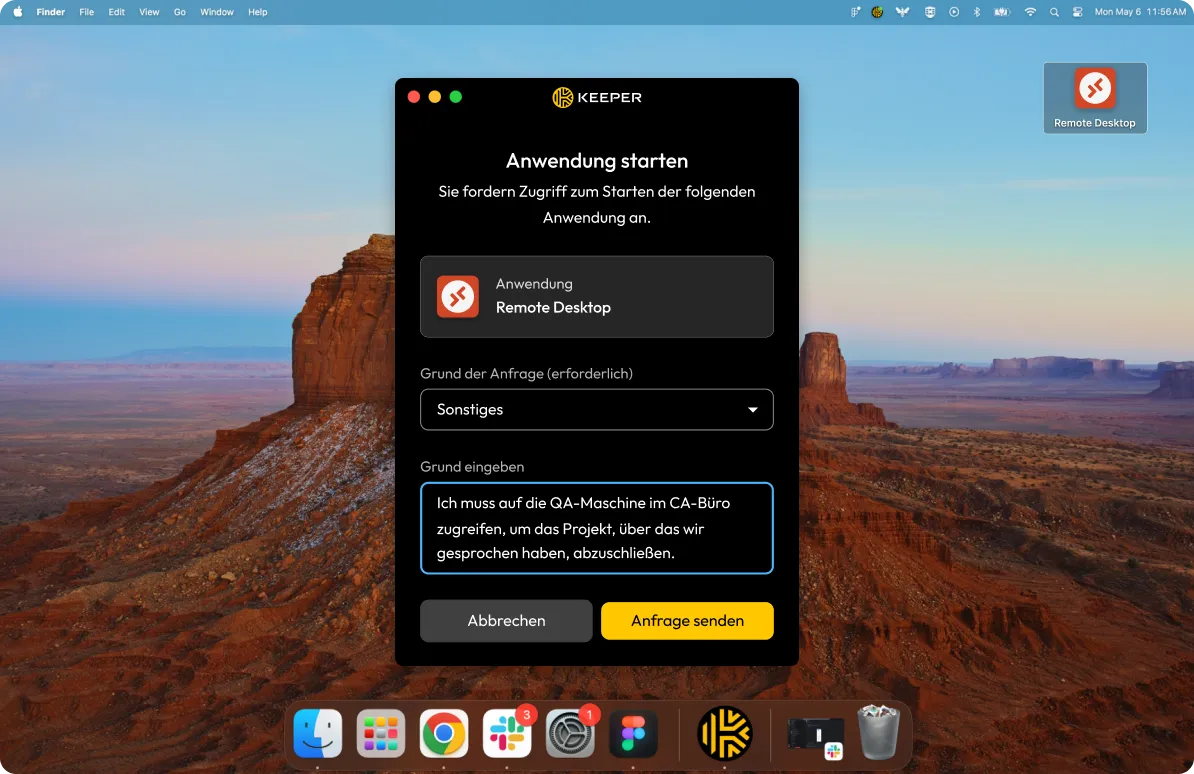
Startanfrage des Keeper Endpoint Privilege Managers für Remote-Desktop auf macOS mit einem Feld für den erforderlichen Grund.
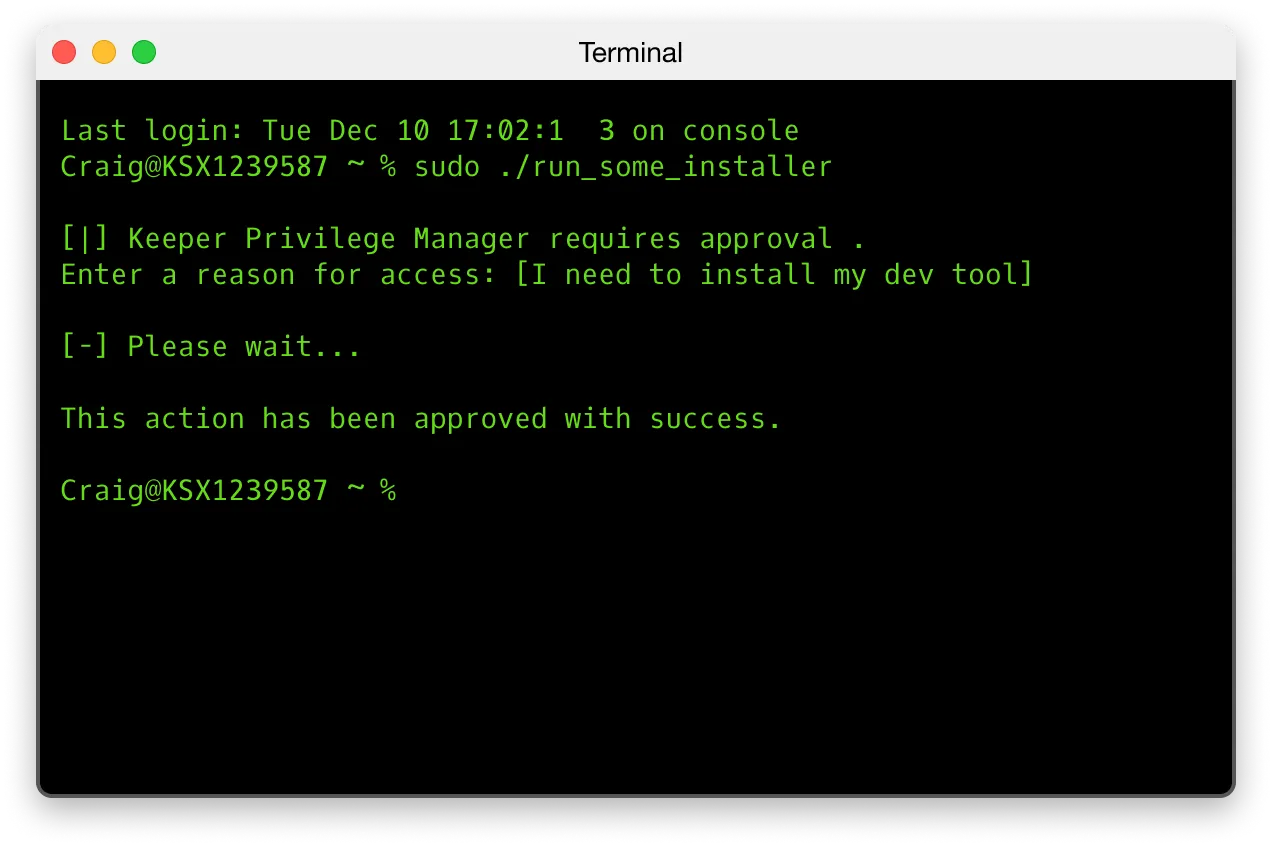
Keeper Endpoint Privilege Manager-Terminal zeigt eine sudo-Genehmigungsanfrage und erfolgreiche Genehmigung an.

Zero-Trust- und Zero-Knowledge-Sicherheit

Informationen über Geräte, Anwendungen und Zugriffsanfragen der Endbenutzer sind vollständig auf dem Gerät des Benutzers verschlüsselt und können nur von autorisierten Administratoren innerhalb der Keeper Admin-Konsole entschlüsselt werden. Keeper hat zu keinem Zeitpunkt Zugriff auf oder Einblick in Kundendaten, die Aktivitäten der Endnutzer oder Anwendungsdetails – so wird sichergestellt, dass die vollständige Privatsphäre und Kontrolle stets bei unseren Kunden verbleibt.

Hauptfunktionen zur Sicherung aller Endpunkte

Temporäre Konten

Temporäre, systemgenerierte privilegierte Konten werden erstellt und verwaltet, um bestimmte erhöhte Aufgaben auszuführen, und werden dann automatisch entfernt, um Zero-Standing-Privilegien zu gewährleisten und das Sicherheitsrisiko zu minimieren.

Verwaltung der geringsten Berechtigungen

Beschränkt Benutzer und Systeme auf die Mindestzugriffsrechte, die zur Ausführung ihrer autorisierten Aufgaben erforderlich sind.

Governance für agentische KI

Erkennt, überwacht und kontrolliert die Aktivität von KI-Agenten am Endpunkt. Regelt, ob Agenten ausgeführt werden dürfen, begrenzt, was sie mit erhöhten Rechten tun dürfen, und erfordert menschliche Genehmigung, bevor vertrauliche Prozesse fortgesetzt werden.

Just-in-Time-zugriff

Gewährt Benutzern vorübergehend erhöhte Berechtigungen, wenn diese für bestimmte autorisierte Aufgaben benötigt werden. Diese Rechte werden automatisch widerrufen, sobald die Aufgabe abgeschlossen ist oder nach einer festgelegten Zeitspanne.

Flexibles Richtlinienmanagement

Ermöglicht Administratoren die Erstellung benutzerdefinierter, kontextabhängiger Regeln zur Rechte-Erweiterung, die sich an unterschiedliche Benutzerrollen, Anwendungen und Sicherheitsanforderungen im gesamten Unternehmen anpassen.

Berechtigungsverwaltung auf Prozessebene

Erkennt, überwacht und kontrolliert die Aktivität von KI-Agenten am Endpunkt. Regelt, ob Agenten ausgeführt werden dürfen, begrenzt, was sie mit erhöhten Rechten tun dürfen, und erfordert menschliche Genehmigung, bevor vertrauliche Prozesse fortgesetzt werden.
Sicherheit und Skalierbarkeit über jeden Endpunkt hinweg

Sicherheit

Beseitigt dauerhafte Adminrechte und ermöglicht Just-in-Time-Erhöhung nur für genehmigte Anträge und Agenten, wodurch die Angriffsoberfläche reduziert wird.

Compliance

Bietet umfassende Prüfprotokolle zur Privilegiennutzung und gewährleistet die Einhaltung gesetzlicher Anforderungen durch dokumentierte administrative Zugriffskontrolle.

Betriebliche Effizienz

Reduziert die Arbeitsbelastung des Helpdesks durch die Automatisierung von Genehmigungen für routinemäßige Verwaltungsaufgaben.

Benutzererlebnis

Ermöglicht Benutzern die Erledigung notwendiger Aufgaben ohne IT-Verzögerungen durch automatische Rechte-Erweiterung für genehmigte Anwendungen.

Skalierbarkeit

Ermöglicht Unternehmen die effiziente Durchsetzung von Least-Privilege-Richtlinien und die Verwaltung privilegierter Zugriffe auf Tausenden von Windows-, macOS- und Linux-Endpunkten von einer zentralen Plattform aus.

Überprüfbarkeit und Sichtbarkeit

Bietet Einblick in Höhenaktivität, Genehmigungen und die Durchsetzung von Endpunktrichtlinien mit detaillierter Protokollierung und Integration in SIEM-Tools für eine schnellere Reaktion auf Vorfälle.

Sichern Sie jeden Endpunkt mit Endpoint Privilege Manager

Häufig gestellte fragen

Was ist der Keeper Endpoint Privilege Manager?

Keeper Endpoint Privilege Manager ist eine Managementlösung der Privilegienerweiterung und -delegation (PEDM), die Least-Privilege-Zugriffsrichtlinien über Windows-, macOS- und Linux-Endpunkte hinweg durchsetzt. Es bietet Just-in-Time-Rechteerweiterung für Benutzer und Prozesse, eliminiert dauerhafte lokale Administratorrechte und steuert die Aktivitäten von KI-Agenten auf verwalteten Endpunkten.

Wie funktioniert Just-In-Time-Zugriff in Keeper?

Wenn eine Genehmigung erforderlich ist, wird die Zugriffsanfrage des Benutzers an einen Keeper-Administrator weitergeleitet und über die Admin-Konsole oder die Commander CLI verwaltet. Wenn aufgrund der angewendeten Richtlinie keine Genehmigung erforderlich ist, erlaubt der Keeper-Agent automatisch die Privilegienerhöhung. Wenn MFA durchgesetzt wird, wird der Benutzer aufgefordert, MFA vor dem Fortfahren abzuschließen. Dieser flexible Ansatz unterstützt sowohl interaktiven als auch richtliniengesteuerten JIT-Zugriff über Geräte hinweg.

Was sind die wichtigsten Funktionen vom Endpoint Privilege Manager?

Durch agentenbasierte Bereitstellung unter Windows, macOS und Linux eliminiert der Endpoint Privilege Manager bestehende lokale Administratorrechte und führt Kontrollen auf Prozessebene über JIT-Zugriff ein. Benutzer arbeiten ohne persistente Administratorrechte, wobei privilegierte Befehle über Keeper-verwaltete kurzlebige Konten ausgeführt werden, was eine echte Zero-Standing-Privilegien-(ZSP)-Umgebung gewährleistet.

Das zentralisierte Dashboard bietet einen klaren Überblick über alle aktuellen Ereignisse, einschließlich solcher im Überwachungsmodus, und dient als Einstiegspunkt für wichtige Arbeitsabläufe: Anfragen, Bereitstellung, Inkasso, Richtlinien und KI-Agenteninventar.

Wie werden KI-Agenten von Keeper EPM gesteuert?

Keeper EPM uses three policy types to govern AI agents. Agentic AI controls whether a recognized agent can run, blocking it or requiring approval before it acts. Agentic Access governs what a running agent may do, while Agentic Privilege Elevation governs an agent's requests for administrative privileges. These policies support controls such as allow, deny, approval, justification and MFA. Confidence-score thresholds can be applied to Possible Agents to help tailor enforcement to how likely a process is to be an AI agent.

Wie integriert sich der Endpoint Privilege Manager mit der KeeperPAM-Plattform?

Keeper Endpoint Privilege Manager erweitert den Zero-Trust-Ansatz von KeeperPAM, indem es die Erhöhung von Berechtigungen direkt auf Endpunkten steuert und so die sicheren Verbindungsfunktionen der umfassenderen PAM-Lösung ergänzt. Während der Rest der KeeperPAM-Plattform sicherstellt, wie Benutzer sich mit Systemen verbinden, regelt Endpoint Privilege Manager, welche administrativen Rechte sie ausüben können, sobald die Verbindung hergestellt ist.

Wie ist das Endbenutzererlebnis für Administratoren und Benutzer mit Endpoint Privilege Manager?

Benutzer, die den Keeper-Agenten ausführen, sehen eine Desktop-Oberfläche, die angewandte Privilegienrichtlinien anzeigt und Erhöhungsanfragen verfolgt. Wenn eine Aktion erhöhten Zugriff erfordert, erscheint ein Aufforderung basierend auf den Richtlinien der Organisation. Wenn ein KI-Agent einen vertraulichen Vorgang ausführen möchte, der einer Genehmigung durch einen Menschen erfordert, wird dem Benutzer eine entsprechende Aufforderung angezeigt, und er kann die Aktion in Echtzeit genehmigen oder ablehnen.

Wie kann der Keeper Endpoint Privilege Manager mit MS Windows LAPS funktionieren?

Der Endpoint Privilege Manager kann nahtlos mit LAPS in Organisationen zusammenarbeiten, die bereits in die LAPS-Bereitstellung investiert haben. Im Rahmen dieser ergänzenden Regelung kann LAPS weiterhin die Rotation der lokalen Administratorpasswörter auf Computern verwalten, die einer Domäne angehören, während KeeperPAM das Zugangsdatenmanagement für Domänenkonten, Dienstkonten und andere privilegierte Zugangsdaten übernimmt, die außerhalb des LAPS-Bereichs fallen. Diese Integration bewahrt Ihre bestehende LAPS-Investition und erweitert gleichzeitig den Schutz des privilegierten Zugriffs auf weitere Systeme und Kontotypen.

Endpoint Privilege Manager verbessert dieses Sicherheitsökosystem durch die Durchsetzung von Least-Privilege auf Endpunkte. Während LAPS sich auf die Sicherung der Zugangsdaten von dauerhaften Adminkonten konzentriert, reduziert der Endpoint Privilege Manager die Notwendigkeit, diese Konten überhaupt erst zu verwenden, indem es eine temporäre Privilegienerhöhung für bestimmte Aufgaben ermöglicht. Zusammen bieten diese Lösungen eine umfassende Abdeckung: LAPS sichert lokale Administratorpasswörter, KeeperPAM verwaltet und kontrolliert den Zugriff auf diese Zugangsdaten und andere privilegierte Konten, und der Endpoint Privilege Manager sorgt dafür, dass Benutzer nur dann erhöhte Rechte erhalten, wenn es notwendig und autorisiert ist.

Wo finde ich zusätzliche technische Dokumentationen zum Keeper Endpoint Privilege Manager?

Die technische Dokumentation für den Keeper Endpoint Privilege Manager findet sich auf der Dokumentationsseite für den Keeper Endpoint Privilege Manager.

Einverständnis zur Cookie-Nutzung widerrufenWir schätzen Ihre Privatsphäre

Wir verwenden Cookies auf unserer Website, um Ihnen das beste Browser-Erlebnis zu bieten, personalisierte Anzeigen zu unseren Produkten und Inhalten zu bieten und den Website-Datenverkehr zu analysieren. Um mehr zu erfahren, lesen Sie bitte unsere Datenschutzrichtlinie.

Für die kostenlose Testversion anmelden

Jetzt kaufen