
 PAM
Privilegierte Konten sind offene Einladungen für Angreifer; mit Anmeldedaten, die gestohlen werden können, und Berechtigungen, die missbraucht werden können. Sind administrative Rechte dauerhaft aktiv, erweitern privileg...
Publiziert am Dezember 13, 2024
Bei einem Vergleich von IAM vs. PAM zeigt sich der wesentliche Unterschied im Anwendungsbereich: IAM verwaltet, wer in Ihrer gesamten Organisation auf welche Ressourcen zugreifen kann, während PAM den Zugriff auf Ihre sensibelsten Informationen absichert. PAM fällt unter den Oberbegriff IAM und überwacht die kleine Gruppe von Benutzeridentitäten mit privilegierten Zugriffsrechten.
Lesen Sie weiter, um mehr über IAM und PAM, ihre wichtigsten Unterschiede und Gemeinsamkeiten sowie darüber zu erfahren, wann Sie die beiden Lösungen in Ihrer Organisation einsetzen sollten.
Was sind IAM und PAM?
Identity and Access Management (IAM) hilft Ihrer Organisation dabei, zu verwalten, welche Mitarbeiter auf bestimmte Ressourcen und Systeme zugreifen dürfen. IAM identifiziert Benutzer anhand ihrer Anmeldedaten, steuert den Zugriff auf Grundlage von Rollen und gewährt gemäß festgelegter Berechtigungen Zugriff auf Systeme. Stellen Sie sich IAM wie eine Schlüsselkarte am Arbeitsplatz vor: Wenn Sie Ihre Karte scannen, können Sie das Gebäude und die Räume betreten, für die Sie aufgrund Ihrer Tätigkeit eine Zugangsberechtigung haben.
Was ist Privileged Access Management (PAM)? PAM ist ein Teilbereich von IAM, der den Zugriff auf sensible Daten Ihrer Organisation absichert und überwacht. Konten mit privilegierten Zugriffsrechten ermöglichen den Zugriff auf besonders sensible Informationen Ihrer Organisation, darunter Gehaltsabrechnungsdaten und IT-Ressourcen. Deshalb überwacht PAM die Aktivitäten dieser Konten mit strengeren Sicherheitskontrollen als die von regulären Benutzerkonten. Ohne PAM könnte eine Datenpanne die kritischsten Informationen Ihrer Organisation Cyberkriminellen zugänglich machen. Wenn IAM einer Schlüsselkarte am Arbeitsplatz gleicht, ist PAM wie eine Schlüsselkarte, mit der man einen Raum mit streng vertraulichen Informationen betreten kann.
IAM und PAM arbeiten zusammen und ergänzen einander. IAM legt fest, wer die einzelnen Benutzer sind und auf welche Ressourcen sie zugreifen dürfen. PAM fügt für Konten mit erweiterten Berechtigungen eine zusätzliche Schutzebene hinzu: Es steuert und protokolliert, was diese Benutzer tun, sobald sie Zugriff auf sensible Systeme haben.
Drei Hauptunterschiede zwischen IAM und PAM
PAM ist zwar eine Untergruppe von IAM, doch gibt es zwischen den beiden Systemen zur Zugriffsverwaltung wichtige Unterschiede.
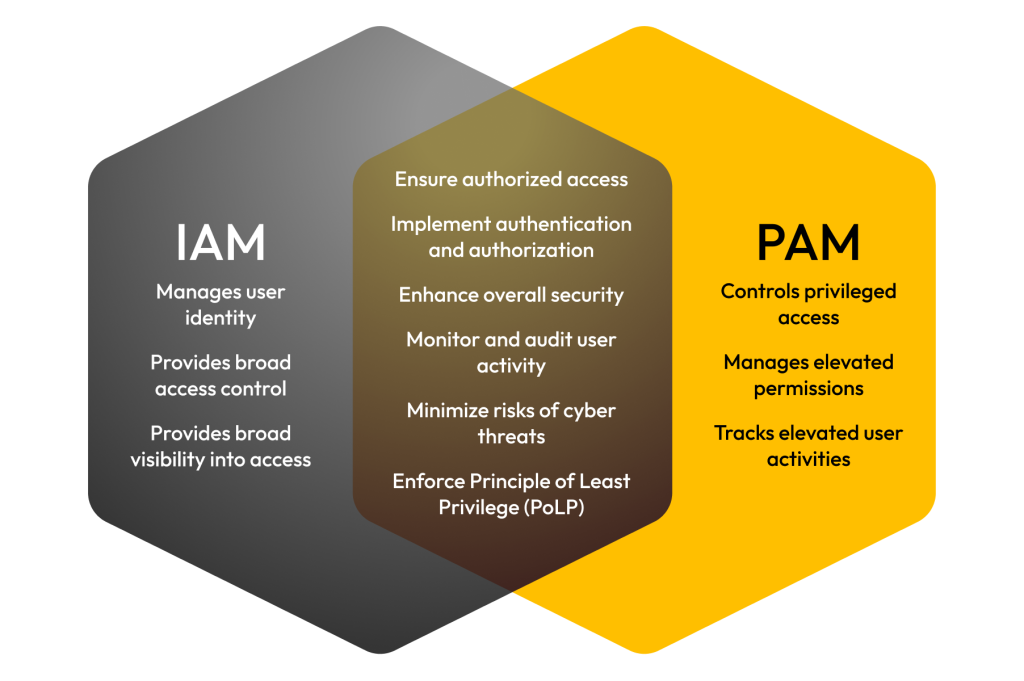
1. IAM verwaltet Benutzeridentitäten, während PAM privilegierten Zugriff kontrolliert
Einer der Hauptunterschiede zwischen IAM und PAM ist die Frage, welche Benutzer verwaltet werden: IAM kontrolliert die Identität aller Benutzer, während PAM nur privilegierte Konten verwaltet. IAM überwacht die Identitäten von Benutzern und ihre Rollen in einem Unternehmen. Dazu analysiert IAM Faktoren wie, wer ein Benutzer ist, auf welche Systeme er Zugriff haben sollte und wie er auf die Systeme zugreifen kann. So sorgt IAM beispielsweise dafür, dass jede Person in einem Unternehmen auf erforderliche Ressourcen zugreifen kann, wenn sie sich an einem bestimmten Ort befindet und/oder in einem bestimmten Zeitraum (z. B. während der Geschäftszeiten) aufhält.
PAM hingegen verwaltet und überwacht Zugriff privilegierter Benutzer auf kritische Systeme und kümmert sich um Konten mit erhöhten Berechtigungen (z. B. Administratoren oder Mitglieder des IT-Teams). Mit PAM kann Ihr Unternehmen steuern, welche Mitarbeiter privilegierten Zugriff erhalten, wie lange sie auf vertrauliche Systeme zugreifen können und was sie tun können, während sie Zugriff haben. PAM sorgt wegen der Möglichkeiten der verwalteten Systeme und Ressourcen für eine strenge Kontrolle privilegierter Konten und trägt dazu bei, Datenschutzverletzungen bei besonders sensiblen Daten zu verhindern.
2. IAM sorgt für eine umfassende Zugriffskontrolle, während sich PAM auf erhöhte Berechtigungen konzentriert
IAM bietet und verwaltet Zugriff für alle Benutzer in einem Unternehmen und sorgt im Vergleich zu PAM, das sich auf privilegierte Konten konzentriert, für eine umfassende Zugriffskontrolle. IAM gewährleistet, dass alle Benutzer über geeignete Berechtigungen verfügen, um Aufgaben effektiv erledigen zu können, ohne dass Personen mit privilegierten Konten dabei Priorität erhalten.
PAM hingegen überwacht Benutzerzugriff auf übergeordnete Administratorkonten, schränkt ein, wer auf vertrauliche Systeme zugreifen kann, und setzt strenge Kontrollen bezüglich der Frage durch, was Benutzer mit vertraulichen Daten tun können. Mit einer PAM-Lösung kann Ihr Unternehmen überwachen, wie privilegierter Zugriff verwendet wird. Dazu dienen Sicherheitsfunktionen wie Just-In-Time (JIT)-Zugriff, der es Benutzern nur eine bestimmte Zeit lang erlaubt, auf vertrauliche Systeme zuzugreifen, um bestimmte Aufgaben zu erledigen.
3. IAM bietet umfassende Transparenz beim Zugriff, während PAM Aktivitäten von privilegierten Benutzern verfolgt
Stellen Sie sich IAM als Zugang zu einem Geschäft vor, das Waren mit unterschiedlichem Wert enthält. PAM gewährt Zugriff auf die wertvollsten Waren im Geschäft, z. B. sehr teuren Schmuck, der in einem verschlossenen Schrank aufbewahrt wird. IAM liefert Ihrem Unternehmen Informationen über alle Mitarbeiter, Systeme, Zugriffe und Berechtigungen. So lässt sich mit IAM beispielsweise prüfen, ob ein Mitarbeiter Zugriff auf eine bestimmte App hat, und sicherstellen, dass jeder Angestellte passenden Zugriff auf allgemeine Daten hat, die für die jeweilige Rolle im Unternehmen benötigt werden.
PAM wiederum ermöglicht eine genaue Nachverfolgung und Prüfung der Aktivitäten privilegierter Benutzer. So dient PAM beispielsweise zur Überwachung der Aktivitäten von IT- und Sicherheitsadministratoren in Ihrem Unternehmen. PAM verfolgt, was einzelne Administratoren mit ihren erhöhten Berechtigungen tun, da die Daten und Systeme, auf die sie Zugriff haben, vertraulicher sind als jene, die reguläre Mitarbeiter anhand ihrer Rolle nutzen können.
Was haben IAM und PAM gemeinsam?
Trotz der Unterschiede im IAM vs. PAM-Vergleich haben beide Ansätze einige Gemeinsamkeiten: Sie verfolgen denselben grundlegenden Zweck, sicherzustellen, dass die richtigen Personen Zugriff auf die richtigen Ressourcen haben. Beide nutzen Authentifizierung und Autorisierung, um Benutzer zu verifizieren und festzulegen, welche Aktionen sie ausführen dürfen. Die Unterschiede zwischen Authentifizierung und Autorisierung zu verstehen, hilft dabei, nachzuvollziehen, wie die einzelnen Systeme über Zugriffsrechte entscheiden. Beide unterstützen Organisationen außerdem dabei, das Prinzip der geringsten Rechte umzusetzen, sodass Benutzer nur die Zugriffsrechte erhalten, die sie benötigen. Im Folgenden erfahren Sie mehr darüber, was IAM und PAM gemeinsam haben.
| Gemeinsamkeit von IAM und PAM | So setzt IAM dies um | So setzt PAM dies um |
|---|---|---|
| Zugriff nur für Berechtigte gewährleisten | Stellt sicher, dass jeder Benutzer nur auf die Ressourcen zugreifen kann, die er für seine Rolle benötigt. | Stellt sicher, dass nur autorisierte Benutzer auf privilegierte Konten und sensible Systeme zugreifen können. |
| Authentifizierung und Autorisierung umsetzen | Authentifiziert alle Benutzer und autorisiert den Zugriff anhand von Rollen und Richtlinien. | Verlangt bei privilegierten Sitzungen stärkere Verifizierungsverfahren und autorisiert privilegierte Aktionen einzeln. |
| Die allgemeine Sicherheit erhöhen | Verringert zugriffsbezogene Risiken für die gesamte Belegschaft. | Schützt besonders wertvolle Konten, auf die Cyberkriminelle häufig abzielen. |
| Aktivitäten überwachen und prüfen | Protokolliert Anmeldungen und Änderungen der Zugriffsrechte aller Benutzer. | Protokolliert und prüft privilegierte Sitzungen detailliert. |
| Risiken durch Cyberbedrohungen minimieren | Hilft, unbefugten Zugriff durch gestohlene oder missbrauchte Anmeldedaten zu verhindern. | Begrenzt den Schaden, den ein kompromittiertes privilegiertes Konto verursachen kann. |
| Das Prinzip der geringsten Rechte durchsetzen | Gewährt jedem Benutzer nur die Zugriffsrechte, die er für seine Rolle benötigt. | Beschränkt erweiterte Berechtigungen auf Situationen und Bereiche, in denen sie benötigt werden. |
Wann Sie IAM bzw. PAM in Ihrer Organisation einsetzen sollten
Im Vergleich von IAM und PAM hängt die richtige Wahl davon ab, welche Benutzer und Daten Ihre Organisation schützen muss. In der Regel sollten Organisationen sowohl IAM als auch PAM implementieren. Welche Lösung benötigt wird, hängt unter anderem von der Art der Benutzer und Daten ab.
Wann Sie IAM implementieren sollten
Ihre Organisation sollte IAM implementieren, wenn eines der folgenden Szenarien zutrifft:
- Verwaltung allgemeiner Benutzerzugriffe: IAM eignet sich, wenn Sie festlegen müssen, wer innerhalb Ihrer Organisation auf bestimmte Ressourcen zugreifen darf – unabhängig davon, ob Ihre Organisation neu gegründet wurde oder schnell wächst. Mit IAM können Sie steuern, welche Benutzer bestimmte Zugriffsrechte haben, und so das Risiko von Datenpannen verringern.
- Umfassende Verwaltung von Benutzerzugriffen in Ihrer Organisation: Wenn viele unterschiedliche Benutzer Zugriff auf verschiedene Systeme benötigen, unterstützt IAM Sie dabei, Berechtigungen organisationsweit anhand der Benutzeridentität zuzuweisen. So erhält jeder Benutzer die passenden Zugriffsrechte für die benötigten Systeme. Gleichzeitig sinkt das Risiko menschlicher Fehler, die beim manuellen Ändern von Berechtigungen entstehen können.
Wann Sie PAM implementieren sollten
Ihre Organisation sollte PAM implementieren, wenn eines der folgenden Szenarien zutrifft:
- Wenn Sie privilegierte Zugriffe kontrollieren, überwachen und prüfen müssen: Wenn Ihre Organisation einschränken muss, wer Konten mit privilegierten Zugriffsrechten verwenden darf, und die Aktivitäten dieser Benutzer überwachen und prüfen möchte, sollten Sie PAM implementieren. So stellen Sie sicher, dass nur autorisierte Benutzer auf sensible Informationen zugreifen können, und können Aktivitäten in sensiblen Systemen nachvollziehen.
- Wenn Sie Aktivitäten von Benutzern mit erweiterten Berechtigungen überwachen und prüfen müssen: Diese Benutzer haben Zugriff auf einige der wichtigsten Informationen Ihrer Organisation. Mit PAM können Sie ihre Aktivitäten daher nachverfolgen und überprüfen. PAM sorgt für Echtzeittransparenz über die Aktivitäten privilegierter Benutzer und erstellt Audit-Trails. So können Sie prüfen, ob diese Benutzer nur autorisierte Aktionen ausführen.
Implementieren Sie IAM und PAM mit Keeper
Es geht nicht darum, welche Lösung Ihre Organisation besser schützt: IAM und PAM sind beide unverzichtbar und arbeiten Hand in Hand, um den Zugriff auf alle Konten abzusichern. Am effektivsten ist eine Plattform, die beides abdeckt. So müssen Sie keine separaten Tools für reguläre Benutzerkonten und Konten mit privilegierten Zugriffsrechten einsetzen. Keeper unterstützt IAM und PAM in einer einzigen Zero-Trust- und Zero-Knowledge-Plattform.
Im IAM-Bereich unterstützt Keeper Ihre Organisation dabei, die Zugriffsrechte aller Benutzer zu verwalten, Anmeldedaten zu schützen, eine starke Authentifizierung durchzusetzen und rollenbasierte Richtlinien für die gesamte Belegschaft anzuwenden. Im PAM-Bereich bietet KeeperPAM® eine cloudbasierte Lösung für Privileged Access Management. Sie schützt Ihre sensibelsten Konten mit Passwort- und Secrets-Management, der Verwaltung privilegierter Sitzungen, Just-in-Time-Zugriff (JIT) und automatisierter Rotation von Anmeldedaten. Zusätzlich analysiert KeeperAI privilegierte Sitzungen in Echtzeit, stuft Aktivitäten nach Risikostufe ein und kann Sitzungen mit hohem Risiko automatisch beenden.
Starten Sie noch heute Ihre kostenlose KeeperPAM-Testversion, um umfassenden Einblick in die Aktivitäten privilegierter Benutzer in Ihrer Organisation und volle Kontrolle darüber zu erhalten.
Häufig gestellte fragen
Was versteht man unter IAM?
IAM (Identity and Access Management) bezeichnet die Verwaltung digitaler Identitäten und Zugriffsrechte innerhalb einer Organisation. Es hilft dabei, festzulegen, welche Benutzer auf bestimmte Systeme, Anwendungen und Daten zugreifen dürfen, indem es Benutzer authentifiziert und ihnen rollenbasierte Berechtigungen zuweist. So können Benutzer auf die Ressourcen zugreifen, die sie für ihre Arbeit benötigen, während sich unbefugte Zugriffe und das Risiko von Datenpannen verringern.
Was ist der Unterschied zwischen IAM, PAM und PIM?
IAM verwaltet Identitäten und Zugriffsrechte für alle Benutzer Ihrer Organisation. PAM und Privileged Identity Management (PIM) sind Teilbereiche von IAM, die sich auf privilegierte Konten konzentrieren, aber unterschiedliche Aspekte des privilegierten Zugriffs abdecken. PIM verwaltet, welche Identitäten privilegierte Rollen innehaben und wie lange. PAM sichert und überwacht, wie diese Konten genutzt werden, sobald sie über privilegierte Zugriffsrechte verfügen. In unserem Blog erfahren Sie mehr über PIM und PAM im Vergleich.
Welche modernen PAM-Tools lassen sich in Cloud-IAM integrieren?
Moderne PAM-Tools sind in der Regel cloudbasiert und so konzipiert, dass sie sich in die Cloud-IAM-Systeme und Identity Provider (IdPs) integrieren lassen, die Organisationen bereits nutzen. Achten Sie bei der Auswahl eines PAM-Tools auf die Unterstützung von Single Sign-On (SSO) über Standards wie SAML 2.0, die automatische Benutzerbereitstellung über SCIM sowie auf Integrationen mit großen IdPs und Cloud-Plattformen. Dank dieser Integrationen können Sie privilegierte Zugriffe über dieselben Identitäten und Richtlinien verwalten, die Sie in Ihrem IAM-System eingerichtet haben. KeeperPAM ist eine cloudnative PAM-Lösung, die sich in führende IdPs integrieren lässt. So kann Ihre Organisation IAM-Richtlinien auf privilegierte Konten ausweiten, ohne die Komplexität zu erhöhen.
Was sind die Hauptunterschiede zwischen IAM, IGA und PAM?
IAM steuert, wer auf welche Ressourcen zugreifen kann und wie sich Benutzer authentifizieren. Identity Governance and Administration (IGA) ergänzt IAM um eine Governance-Ebene. IGA konzentriert sich auf die Verwaltung des Identitätslebenszyklus, die Durchführung von Zugriffsüberprüfungen und die Einhaltung von Compliance-Anforderungen durch Zugriffsrichtlinien. PAM konzentriert sich darauf, privilegierte Konten abzusichern, zu überwachen und zu prüfen. Kurz gesagt: IAM verwaltet Zugriffsrechte, IGA regelt deren Governance und PAM schützt Zugriffe auf besonders sensible Ressourcen. Erfahren Sie mehr über die Unterschiede zwischen IAM und IGA.

