Endpoint Privilege Manager

Applica i privilegi minimi su ogni endpoint per prevenire ransomware, violazioni dei dati e attacchi interni.

Keeper elimina i diritti di accesso permanenti e abilita l’accesso just-in-time (JIT) su tutti gli endpoint Windows, Linux e macOS, inclusa l’IA agentica che vi è in esecuzione.

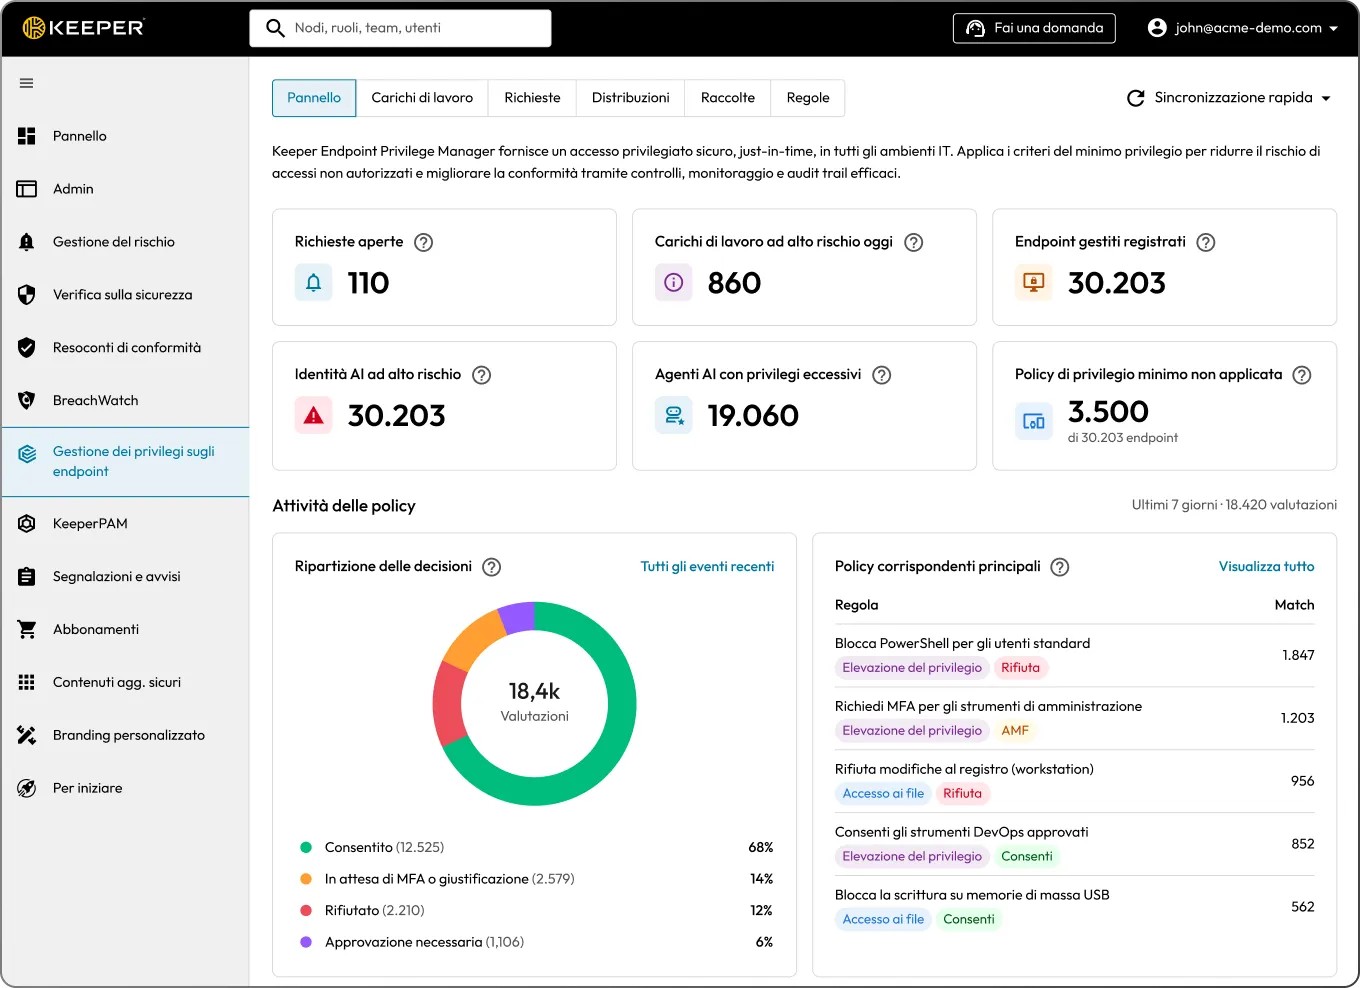
Dashboard di Keeper Endpoint Privilege Manager che mostra il rischio dei carichi di lavoro, il rischio delle identità IA e l’attività delle policy.

Semplice da distribuire e gestire

Administrators simply deploy a lightweight agent that removes standing admin rights while enabling temporary, policy-based privilege elevation only when necessary. The system enforces customizable security policies through just-in-time access, with optional approval workflows and MFA enforcement.

Le elevazioni dei privilegi vengono eseguite tramite un account temporaneo gestito da Keeper, così gli utenti finali non ricevono mai diritti di amministratore permanenti. L’accesso con privilegi elevati viene concesso solo per l’azione approvata e termina al completamento di tale azione. Keeper EPM supporta Windows, macOS e Linux, e la Console di amministrazione di Keeper offre una dashboard centralizzata con registrazione delle attività di elevazione per audit e conformità.

Distribuzione degli agenti

Un agente Keeper è installato su ogni endpoint gestito. Questo agente intercetta e valuta le richieste di elevazione dei privilegi in base alle policy definite dall'organizzazione.

Applicazione delle policy

Gli amministratori definiscono le policy di elevazione utilizzando la Console di amministrazione di Keeper. Le policy controllano quali azioni possono eseguire gli utenti, quali applicazioni possono essere eseguite con privilegi elevati, se sono richieste approvazioni o l’MFA e quali agenti IA sono autorizzati a operare.

Accesso con privilegi effimero

Agli utenti non sono concessi diritti di amministratore locale permanenti. Keeper Endpoint Privilege Manager eleva temporaneamente i privilegi per azioni specifiche utilizzando account effimeri controllati da Keeper.

Visibilità e controllo

La console di amministrazione di Keeper offre visibilità in tempo reale su tutte le attività di elevazione, le richieste e le applicazioni delle policy, inclusi i punteggi di rischio degli agenti IA e l’inventario dell’IA agentica, in tutti gli ambienti. Gli amministratori possono esaminare, approvare o rifiutare le richieste e visualizzare i log di audit ai fini della conformità.

Controlla gli agenti IA nello stesso modo in cui controlli gli utenti

Keeper Endpoint Privilege Manager governa gli agenti IA con lo stesso modello di policy utilizzato per gli utenti umani. Identifica gli agenti noti tramite la firma e assegna un punteggio ai processi sconosciuti, così puoi decidere quali agenti eseguire, cosa possono fare e quando una persona deve approvare le azioni prima dell’esecuzione.

Policy di IA agentica

Controlla se un agente è autorizzato a essere eseguito, bloccando o mettendo in attesa gli agenti non autorizzati prima che possano compiere qualsiasi azione.

Policy di accesso agentico

Regola ciò che un agente in esecuzione può fare per conto dell’utente, compreso l’accesso a file sensibili, eseguibili e comandi.

Policy di elevazione dei privilegi degli agenti

Regola le richieste di elevazione dei privilegi provenienti da un agente in esecuzione, applicando gli stessi controlli per consentire o negare l’accesso, richiedere l’approvazione e l’MFA utilizzati per gli utenti.

Approvazione con intervento umano

Chiede all’utente finale sull’endpoint o a un amministratore di approvare o rifiutare in tempo reale l’azione di un agente.

Audit trail completo

Registra ogni azione dell’agente (consentita, negata o sospesa) rispetto alla baseline delle policy.

Processo di elevazione

Gli utenti devono seguire un semplice flusso di elevazione per le applicazioni o i processi che richiedono autorizzazioni elevate tramite l'agente Keeper.

Regola

Se è necessario elevare un'applicazione o un processo, l'agente Keeper controlla la policy pertinente.

Approvazione

Se è necessaria l'approvazione, la richiesta viene indirizzata a un amministratore tramite la Console di amministrazione o CLI (interfaccia a riga di comando).

Opzione MFA

Se non è necessaria l'approvazione, l'elevazione avviene automaticamente. L'applicazione dell'MFA è facoltativa, essendo un passaggio aggiuntivo.

Supporto multipiattaforma

Viene applicata una gestione coerente su tutti i sistemi operativi, con implementazioni specifiche per piattaforma su misura per Windows, macOS e Linux.

  • Windows: gli utenti vengono rimossi dal gruppo Amministratori locale
  • macOS: gli utenti vengono rimossi da sudo, con l’elevazione dei privilegi imposta tramite un’estensione di sistema
  • Linux: gli utenti vengono rimossi da sudo e l’agente gestisce l’elevazione dei privilegi tramite policy
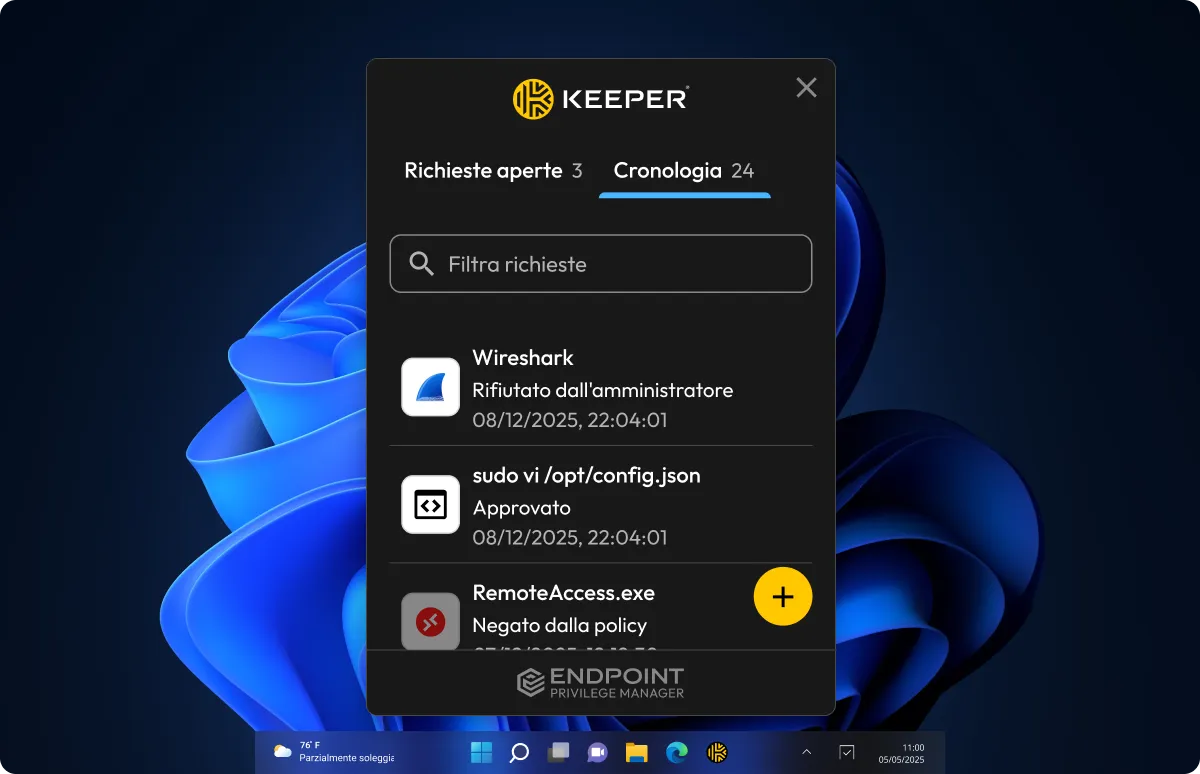
App desktop di Keeper Endpoint Privilege Manager che mostra la cronologia delle richieste, incluse quelle approvate e rifiutate.
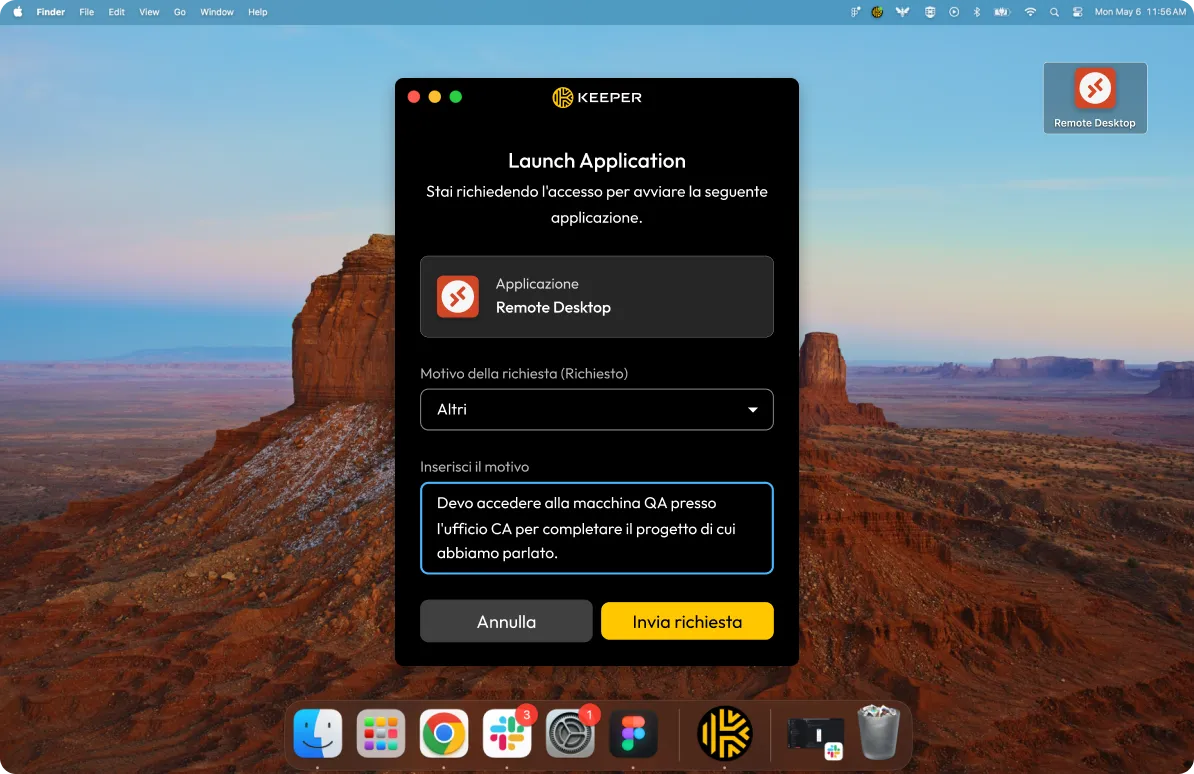
Richiesta di avvio di Remote Desktop su macOS tramite Keeper Endpoint Privilege Manager, con un campo obbligatorio per la motivazione.
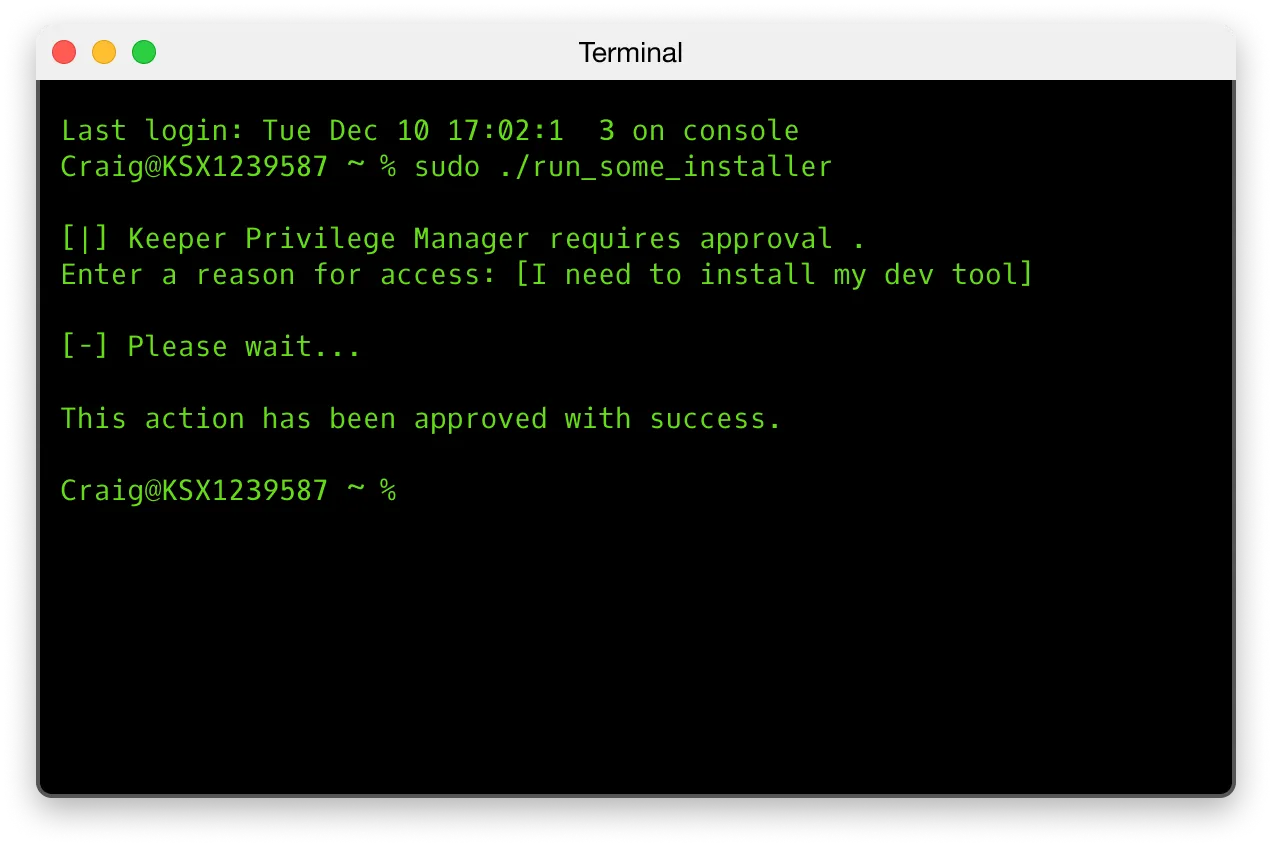
Terminale di Keeper Endpoint Privilege Manager che mostra una richiesta di approvazione sudo e la successiva approvazione.

Sicurezza zero-trust e zero-knowledge

Le informazioni sui dispositivi degli utenti finali, sulle applicazioni e sulle richieste di accesso sono completamente crittografate sul dispositivo dell’utente e possono essere decrittate solo dagli amministratori autorizzati all’interno della Console di amministrazione di Keeper. Keeper non ha mai accesso né visibilità sui dati dei clienti, sull’attività degli utenti finali o sui dettagli delle applicazioni, garantendo ai clienti piena riservatezza e controllo.

Funzionalità essenziali per proteggere tutti gli endpoint

Account effimeri

Gli account privilegiati temporanei generati dal sistema vengono creati e gestiti per svolgere attività specifiche con privilegi elevati, quindi rimossi automaticamente per garantire l’assenza di privilegi permanenti e ridurre al minimo i rischi per la sicurezza.

Gestione dei privilegi minimi

Limita gli utenti e i sistemi solo ai diritti di accesso minimi necessari per svolgere le attività autorizzate.

Governance dell'AI agentica

Rileva, monitora e controlla l’attività degli agenti IA sull’endpoint. Stabilisce se gli agenti possono essere eseguiti, limita ciò che possono fare con privilegi elevati e richiede l’approvazione di una persona prima di procedere con le operazioni sensibili.

Accesso Just-in-Time

Fornisce agli utenti privilegi elevati temporanei solo se necessari per attività autorizzate specifiche, revocandoli automaticamente una volta completata l'attività o trascorso un periodo di tempo predeterminato.

Gestione flessibile delle policy

Consente agli amministratori di creare regole personalizzate e contestuali per l'elevazione dei privilegi che si adattano ai diversi ruoli utente, alle applicazioni e ai requisiti di sicurezza in tutta l'organizzazione.

Gestione dei privilegi a livello di processo

Rileva, monitora e controlla l’attività degli agenti IA sull’endpoint. Stabilisce se gli agenti possono essere eseguiti, limita ciò che possono fare con privilegi elevati e richiede l’approvazione di una persona prima di procedere con le operazioni sensibili.
Sicurezza e scalabilità su ogni endpoint

Sicurezza

Elimina i diritti di amministratore permanenti e consente l’elevazione just-in-time solo per le applicazioni e gli agenti approvati, riducendo la superficie di attacco.

Conformità

Fornisce audit trail completi sull'utilizzo dei privilegi e garantisce la conformità ai requisiti normativi attraverso un controllo degli accessi amministrativi documentato.

Efficienza operativa

Riduce il carico di lavoro dell'help desk automatizzando le approvazioni per le attività amministrative di routine.

Esperienza utente

Consente agli utenti di completare le attività necessarie senza ritardi dovuti all'IT attraverso l'elevazione automatica dei privilegi per le applicazioni approvate.

Scalabilità

Consente alle organizzazioni di applicare in modo efficiente le policy dei privilegi minimi e di gestire gli accessi con privilegi su migliaia di endpoint Windows, macOS e Linux da una piattaforma centralizzata.

Audit e visibilità

Fornisce informazioni sulle attività di elevazione, sulle approvazioni e sull'applicazione delle policy degli endpoint mediante registri dettagliati e un'integrazione con gli strumenti SIEM per una risposta più rapida agli incidenti.

Proteggi ogni endpoint con Endpoint Privilege Manager

Domande frequenti

Che cos’è Keeper Endpoint Privilege Manager?

Keeper Endpoint Privilege Manager è una soluzione di gestione dell’elevazione e della delega dei privilegi (PEDM) che applica policy di accesso con privilegi minimi sugli endpoint Windows, macOS e Linux. Fornisce l’elevazione just-in-time per utenti e processi, elimina i diritti di amministratore locale permanenti e governa l’attività degli agenti IA sugli endpoint gestiti.

Come funziona l’accesso just-in-time in Keeper?

Quando è richiesta un’approvazione, la richiesta di accesso dell’utente viene inoltrata a un amministratore Keeper e gestita tramite Admin Console o Commander CLI. Se, in base alla policy applicata, non è necessaria alcuna approvazione, l’agente Keeper consente automaticamente l’elevazione dei privilegi. Se l’MFA è obbligatoria, all’utente viene chiesto di completarla prima di procedere. Questo approccio flessibile supporta l’accesso JIT sia interattivo sia basato su policy, su diversi dispositivi.

Quali sono le funzionalità principali di Endpoint Privilege Manager?

Con la distribuzione basata su agenti in Windows, macOS e Linux, Endpoint Privilege Manager elimina i diritti di amministratore locale permanenti e introduce controlli a livello di processo tramite l’accesso JIT. Gli utenti operano senza privilegi di amministratore persistenti e i comandi privilegiati vengono eseguiti tramite account temporanei gestiti da Keeper, garantendo un vero ambiente Zero Standing Privilege (ZSP).

La dashboard centralizzata offre una panoramica chiara di tutti gli eventi recenti, inclusi quelli in modalità di monitoraggio, e funge da punto di accesso ai flussi di lavoro principali: richieste, distribuzioni, raccolte, policy e inventario degli agenti IA.

In che modo Keeper EPM governa gli agenti IA?

Keeper EPM uses three policy types to govern AI agents. Agentic AI controls whether a recognized agent can run, blocking it or requiring approval before it acts. Agentic Access governs what a running agent may do, while Agentic Privilege Elevation governs an agent's requests for administrative privileges. These policies support controls such as allow, deny, approval, justification and MFA. Confidence-score thresholds can be applied to Possible Agents to help tailor enforcement to how likely a process is to be an AI agent.

Come si integra Endpoint Privilege Manager con la piattaforma KeeperPAM?

Keeper Endpoint Privilege Manager estende l’approccio zero-trust di KeeperPAM controllando l’elevazione dei privilegi direttamente sugli endpoint, integrando le funzionalità di connessione sicura della soluzione PAM più ampia. Mentre il resto della piattaforma KeeperPAM protegge le modalità di connessione degli utenti ai sistemi, Endpoint Privilege Manager regola i diritti amministrativi che gli utenti possono esercitare una volta connessi.

Qual è l’esperienza d’uso di Endpoint Privilege Manager per gli amministratori e gli utenti?

Gli utenti che eseguono l’agente Keeper vedono un’interfaccia desktop che mostra le policy di privilegio applicate e tiene traccia delle richieste di elevazione. Quando un’azione richiede un accesso con privilegi elevati, viene visualizzato un messaggio in base alle policy dell’organizzazione. Quando un agente IA tenta un’operazione sensibile che richiede l’approvazione di un essere umano, l’utente vede lo stesso tipo di messaggio e può approvare o rifiutare l’azione in tempo reale.

In che modo Keeper Endpoint Privilege Manager può funzionare con MS Windows LAPS?

Endpoint Privilege Manager può funzionare perfettamente insieme a LAPS nelle organizzazioni che hanno già investito nell’implementazione di LAPS. In questa configurazione complementare, LAPS può continuare a gestire la rotazione delle password degli amministratori locali sui computer aggiunti al dominio, mentre KeeperPAM si occupa della gestione delle credenziali per gli account di dominio, gli account di servizio e altre credenziali con privilegi che esulano dall’ambito di LAPS. Questa integrazione preserva il tuo investimento esistente in LAPS, estendendo al contempo la protezione dell’accesso con privilegi a un maggior numero di sistemi e tipi di account.

Endpoint Privilege Manager rafforza questo ecosistema di sicurezza applicando il principio del privilegio minimo sugli endpoint. Mentre LAPS si concentra sulla protezione delle credenziali degli account amministrativi permanenti, Endpoint Privilege Manager riduce la necessità stessa di utilizzare tali account, consentendo l’elevazione temporanea dei privilegi per attività specifiche. Insieme, queste soluzioni offrono una copertura completa: LAPS protegge le password degli account amministrativi locali, KeeperPAM gestisce e controlla l’accesso a tali credenziali e ad altri account privilegiati, ed Endpoint Privilege Manager garantisce che gli utenti ottengano privilegi elevati solo nei casi necessari e autorizzati.

Dove posso trovare ulteriore documentazione tecnica per Keeper Endpoint Privilege Manager?

La documentazione tecnica di Keeper Endpoint Privilege Manager è disponibile nella documentazione di Keeper Endpoint Privilege Manager.

Nega il consenso sui cookieLa tua privacy è importante

Utilizziamo i cookie sul nostro sito per offrirti la migliore esperienza di navigazione, pubblicare annunci personalizzati sui nostri prodotti e contenuti e analizzare il traffico del sito web. Per ulteriori informazioni, consulta la nostra Informativa sulla privacy.

Registratevi per una prova gratuita

Acquista ora