
 PAM
Privilegierte Konten sind offene Einladungen für Angreifer; mit Anmeldedaten, die gestohlen werden können, und Berechtigungen, die missbraucht werden können. Sind administrative Rechte dauerhaft aktiv, erweitern privileg...
Publiziert am Oktober 08, 2024
Der Hauptunterschied zwischen Privileged Identity Management (PIM) und Privileged Access Management (PAM) liegt in ihrem jeweiligen Fokus. PIM verwaltet die Identitäten von Benutzern, die erweiterte Berechtigungen benötigen. Es legt fest, wer privilegierten Zugriff erhält, auf welche Ressourcen diese Benutzer zugreifen können und wie lange. PAM sichert und überwacht die Nutzung dieser Zugriffsrechte und verhindert, dass nicht autorisierte Benutzer auf sensible Daten und Systeme zugreifen. Der Vergleich PAM vs PIM lässt sich so zusammenfassen: PIM regelt, wer privilegierten Zugriff hat, und PAM kontrolliert, wie dieser Zugriff genutzt wird.
Lesen Sie weiter, um zu erfahren, was PIM und PAM sind, wie die beiden Lösungen funktionieren und worin ihre wichtigsten Unterschiede bestehen.
Was sind PIM und PAM?
PIM und PAM sind eng miteinander verbundene Bereiche der Cybersicherheit, die gemeinsam die Konten mit den weitreichendsten Berechtigungen Ihrer Organisation schützen. Die Begriffe werden häufig synonym verwendet, decken jedoch jeweils einen anderen Teil des Lebenszyklus privilegierter Zugriffsrechte ab.
Was ist Privileged Identity Management? PIM verwaltet, wer auf die Daten oder das Netzwerk Ihrer Organisation zugreifen möchte und welche Berechtigungen mit der jeweiligen Identität verbunden sind. Mit einer PIM-Lösung können Sie steuern, auf welche Ressourcen autorisierte Benutzer in bestimmten Systemen zugreifen können. PIM ermittelt zunächst, welche Benutzer besondere Berechtigungen benötigen, und weist ihnen auf Grundlage ihrer Aufgaben entsprechende Rollen zu. Statt Benutzern dauerhaften Zugriff auf privilegierte Daten zu gewähren, stellt PIM diese Daten bestimmten Rollen nur für einen begrenzten Zeitraum zur Verfügung. Benutzer beantragen den Zugriff bei Bedarf. Der Antrag kann eine Genehmigung oder eine Multi-Faktor-Authentifizierung (MFA) erfordern. Nach Ablauf des festgelegten Zeitraums wird der Zugriff automatisch entzogen. PIM unterstützt außerdem regelmäßige Zugriffsüberprüfungen, damit veraltete Berechtigungen nicht bestehen bleiben.
Was ist Privileged Access Management? PAM ergänzt PIM und konzentriert sich darauf, den Zugriff auf die sensibelsten Informationen und Systeme Ihrer Organisation abzusichern und zu überwachen. Konten, über die regelmäßig auf sensible Systeme zugegriffen wird – etwa von der IT- oder Personalabteilung –, müssen vor unbefugtem Zugriff geschützt werden, da jede Sicherheitslücke zu einer Datenpanne führen kann. PAM speichert privilegierte Anmeldedaten in einem sicheren Tresor und setzt das Prinzip der geringsten Rechte durch. Viele PAM-Tools rotieren Anmeldedaten außerdem automatisch und erstellen detaillierte Audit-Trails, um Compliance-Anforderungen zu unterstützen. Eine moderne PAM-Lösung gibt Ihrer Organisation die volle Kontrolle über Konten mit Zugriff auf kritische Informationen und stellt sicher, dass privilegierte Aktivitäten genau überwacht werden. Erfahren Sie mehr darüber, wie Privileged Access Management funktioniert.
Die wichtigsten Unterschiede zwischen PIM vs. PAM
Obwohl PIM und PAM in der Regel zusammenarbeiten, um Ihr Unternehmen beim Schutz und der Verwaltung privilegierter Daten zu unterstützen, gibt es einige Unterschiede zwischen ihnen.
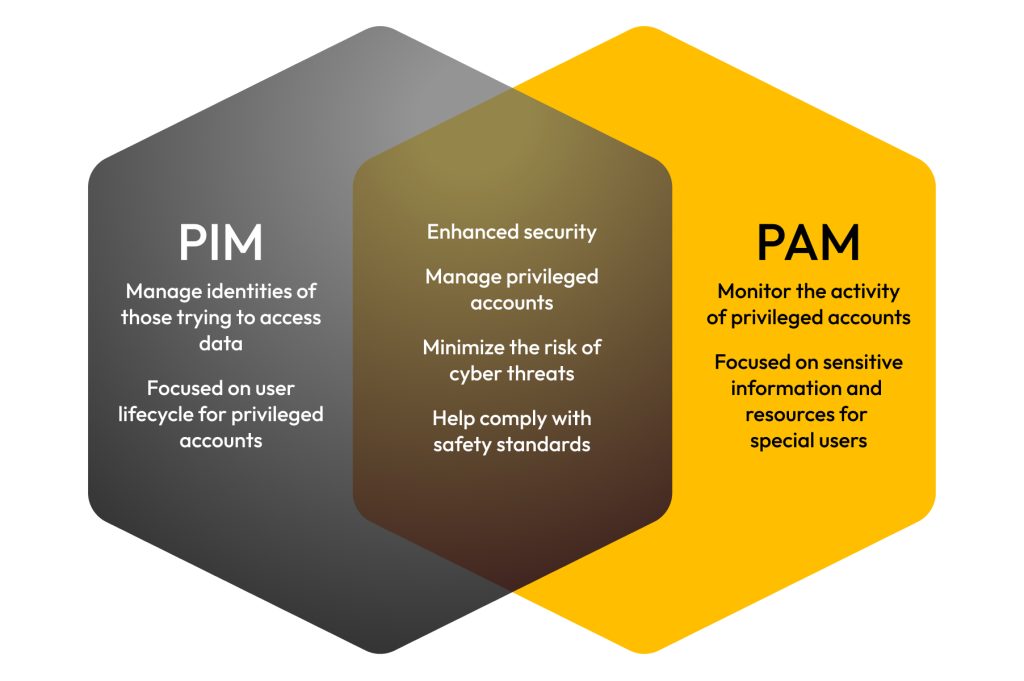
PIM und PAM konzentrieren sich auf verschiedene Aspekte von IAM
PIM und PAM sind beide Teilbereiche des Identity and Access Management (IAM). IAM ist ein Richtlinienrahmen, der sicherstellt, dass autorisierte Benutzer über die passenden Zugriffsrechte für die Ressourcen verfügen, die sie für ihre Arbeit benötigen. Beim Vergleich von IAM vs. PAM vs. PIM kommt es auf den jeweiligen Anwendungsbereich an:
- IAM verwaltet die Zugriffsrechte aller Benutzer in der gesamten Organisation.
- PIM konzentriert sich auf privilegierte Identitäten.
- PAM sichert und überwacht die privilegierten Zugriffe dieser Identitäten.
Technisch gesehen schützt PIM privilegierte Identitäten und konzentriert sich auf die rollenbasierte Zugriffskontrolle (Role-Based Access Control, RBAC). Dadurch können autorisierte Benutzer nur auf die Ressourcen zugreifen, die sie für ihre Arbeit benötigen. PAM stellt sicher, dass Benutzer mit Zugriff auf Ihre sensibelsten Informationen engmaschig überwacht werden.
PIM und PAM haben unterschiedliche Ziele
PIM stellt sicher, dass nur autorisierte Benutzer auf der Grundlage ihrer Identität bestimmte Privilegien haben und verfolgt, wer auf bestimmte Ressourcen zugreifen kann. Stellen Sie sich PIM wie einen Mitarbeitenden am Empfang in einem großen Bürogebäude vor, die Ihren Ausweis kontrolliert, um sicherzustellen, dass Sie nicht nur in das Gebäude gehören, sondern auch Zutritt zu dem Bereich haben, in dem Sie sein sollen. PAM hingegen ist Ihr Ausweis, der Ihnen besonderen Zutritt zu wichtigen Bereichen gewährt, den andere Mitarbeitende nicht haben. Der Hauptzweck von PAM ist die Sicherung sensibler Informationen und der Schutz privilegierter Benutzer, die Zugriff auf die wichtigsten Daten Ihres Unternehmens haben.
PIM und PAM bieten verschiedene Anwendungsfälle
PIM und PAM können innerhalb eines Unternehmens auf verschiedene Weise verwendet werden. PIM konzentriert sich mehr darauf, wer auf bestimmte Ressourcen zugreifen kann, während PAM sich darauf konzentriert, diesen Zugriff zu schützen, insbesondere für Benutzer, die sensible Informationen verwalten. Sie können sich während des Onboarding-Prozesses auf PIM verlassen, da es sicherstellt, dass jeder Mitarbeitende die entsprechenden Berechtigungen für den Zugriff auf die benötigten Ressourcen erhält. PIM kann auch verwendet werden, um die Zugriffsrechte eines Mitarbeitenden zu aktualisieren, wenn dieser zusätzliche Dateien oder Programme benötigt, oder PIM kann verwendet werden, um die Zugriffsrechte eines Mitarbeitenden zu entfernen, der Ihr Unternehmen verlässt.
Ihr Unternehmen kann PAM nutzen, um mit speziellen Anmeldeinformationen sicher auf wichtige Systeme zuzugreifen, zu überwachen, was privilegierte Benutzer beim Zugriff auf sensible Daten tun, und sogar Administratoren im Notfall privilegierten Zugriff zu gewähren, wenn sie Probleme beheben müssen. Die meisten PAM-Lösungen wie KeeperPAM® können auch bei der Verwaltung der Passwörter Ihres Unternehmens helfen, indem sie einen Password Manager anbieten, mit dem Ihre Mitarbeitenden ihre Anmeldeinformationen sicher speichern und teilen können.
Schützen Sie Ihr Unternehmen mit PIM und PAM
Obwohl sich PIM und PAM in mehreren wichtigen Punkten unterscheiden, umfassen viele PAM-Lösungen auch PIM-Funktionen, um die Sicherheit Ihrer Organisation zu erhöhen. Dennoch ergänzen sich PIM und PAM: Gemeinsam stellen sie sicher, dass alle Mitarbeiter angemessene Zugriffsrechte auf die benötigten Ressourcen haben und Konten mit privilegiertem Zugriff auf sensible Daten sicher überwacht werden. Deshalb suchen viele Organisationen nach einer einheitlichen Lösung, die sowohl PIM als auch PAM abdeckt.
KeeperPAM vereint PIM- und PAM-Funktionen in einer cloudbasierten Zero-Trust- und Zero-Knowledge-Plattform. Mit rollenbasierten Richtlinien und Just-in-Time-Zugriff (JIT), der automatisch endet, sobald er nicht mehr benötigt wird, hilft KeeperPAM Ihnen im Bereich PIM zu steuern, wer privilegierten Zugriff erhält. Im Bereich PAM sichert KeeperPAM die Nutzung dieser Zugriffsrechte mit Passwort- und Secrets-Management, der Verwaltung privilegierter Sitzungen mit Sitzungsaufzeichnung, automatisierter Rotation von Anmeldedaten und detaillierten Audit-Trails ab.
Starten Sie Ihre kostenlose KeeperPAM-Testversion, um zu erfahren, wie Ihre Organisation die Zugriffe privilegierter Benutzer sicher kontrollieren und verwalten und gleichzeitig Ihre sensiblen Informationen schützen kann.
Häufig gestellte fragen
Was ist der Unterschied zwischen IAM vs. PAM?
IAM verwaltet digitale Identitäten und Zugriffsrechte für alle Benutzer einer Organisation. Es stellt sicher, dass jeder Benutzer auf die Ressourcen zugreifen kann, die er benötigt. PAM ist ein Teilbereich von IAM und konzentriert sich ausschließlich auf privilegierte Konten mit erweiterten Zugriffsrechten auf sensible Daten und Systeme. PAM bietet zusätzlichen Schutz, etwa durch die sichere Speicherung von Anmeldedaten in einem Tresor und die Überwachung von Sitzungen. Vereinfacht gesagt verwaltet PIM, welche Identitäten privilegierte Rollen innehaben, während PAM überwacht, wie diese Konten genutzt werden. Weitere Informationen finden Sie in unserem ausführlichen Artikel zu IAM vs PAM.
Wie funktioniert PIM?
PIM gewährt Benutzern nur bei Bedarf und für einen begrenzten Zeitraum erweiterte Berechtigungen. Für den Zugriff kann eine MFA-Prüfung oder eine Genehmigung erforderlich sein. PIM legt fest, wer privilegierten Zugriff erhält, und entzieht ihn nach Ablauf des genehmigten Zeitraums automatisch.
Wofür wird PIM verwendet?
Eine PIM-Lösung dient dazu, privilegierte Rollen zu verwalten und zu kontrollieren, die Benutzern innerhalb einer Organisation zugewiesen werden. Zu den typischen Einsatzbereichen gehören die Vergabe erhöhter Berechtigungen entsprechend dem jeweiligen Aufgabenbereich, der zeitlich begrenzte Zugriff auf privilegierte Rollen, die verpflichtende Genehmigung vor der Aktivierung einer Rolle, regelmäßige Zugriffsüberprüfungen und der Entzug von Berechtigungen, wenn ein Mitarbeiter die Organisation verlässt. Diese Kontrollen helfen dabei, dauerhaft bestehende Berechtigungen zu beseitigen, die Angriffsfläche zu verkleinern und den möglichen Schaden durch ein kompromittiertes Konto zu begrenzen.
Was bedeutet PIM in der IT?
In der IT-Sicherheit steht PIM für Privileged Identity Management (Verwaltung privilegierter Identitäten). Darunter versteht man die Verwaltung, Kontrolle und Überwachung von Identitäten mit erweiterten Berechtigungen innerhalb der Systeme einer Organisation. PIM kann auch in anderen Branchen für andere Begriffe stehen, bezeichnet in der IT-Sicherheit jedoch die Verwaltung privilegierter Identitäten.

