
 PAM
Sie können Ihre Cloud-Angriffsoberfläche reduzieren, indem Sie alle dauerhaften Berechtigungen in Ihren Cloud- und Identitätsplattformen überprüfen, unnötige Zugriffsrechte entfernen und dauerhaft aktive Administratorrec...
Publiziert am September 04, 2026
Privilegierte Konten sind offene Einladungen für Angreifer; mit Anmeldedaten, die gestohlen werden können, und Berechtigungen, die missbraucht werden können. Sind administrative Rechte dauerhaft aktiv, erweitern privilegierte Konten die Angriffsoberfläche deutlich, unabhängig davon, ob sie genutzt werden oder nicht. Zero-Standing-Privilegien (ZSP) verringern dieses Risiko, indem sie sicherstellen, dass kein Benutzer über dauerhaft erweiterte Zugriffsrechte verfügt. Stattdessen werden Berechtigungen für eine bestimmte Aufgabe angefordert, für einen begrenzten Zeitraum gewährt, über einen festgelegten Workflow genehmigt und nach Ablauf des genehmigten Zeitraums automatisch widerrufen. ZSP spiegelt einen umfassenderen Wandel in der modernen Sicherheit wider, bei dem dauerhafter Zugriff durch temporären Zugriff ersetzt wird, um die Angriffsoberfläche für Angreifer zu reduzieren. Keeper unterstützt die Durchsetzung von ZSP, indem Just-in-Time-Zugriff (JIT) gewährt und nach Ablauf des genehmigten Zeitfensters automatisch wieder entzogen wird. So erhalten Benutzer ausgehend von null Berechtigungen genau den Zugriff, den sie benötigen, bevor dieser automatisch erneut auf null zurückgesetzt wird.
Lesen Sie weiter, um die Bedeutung von ZSP zu erfahren, wie sie in Keeper funktionieren und wo Keeper sie in verschiedenen Umgebungen durchsetzt.
Warum dauerhafte Berechtigungen ein Sicherheitsrisiko darstellen
Ein privilegiertes Konto, das unbegrenzt aktiv bleibt, bietet Angreifern ein dauerhaftes Angriffsziel: Die Zugangsdaten laufen nicht ab, der Zugriff ist dauerhaft verfügbar und es gibt keinen bestimmten Zeitpunkt, an dem diese Rechte entzogen werden. Wenn Angreifer eines dieser Konten stehlen oder kompromittieren, übernehmen sie die dauerhaften Berechtigungen in vollem Umfang.
Das größere Problem ist der Schadensradius, da ein kompromittiertes Konto mit dauerhaftem Zugriff selten bei dem System aufhört, für das es vorgesehen war. Angreifer nutzen dauerhafte Berechtigungen, um sich lateral über Umgebungen hinweg zu bewegen und auf ihrem Weg zusätzliche Server, Datenbanken und Cloud-Ressourcen zu erreichen. Was als einmal kompromittierte Zugangsdaten beginnen mag, kann sich schnell zu einem Einfallstor in Ihre gesamte Infrastruktur entwickeln, wenn der Benutzer über dauerhafte Zugriffsrechte verfügt. Wenn Berechtigungen dauerhaft sind, ist der Zugriff nicht an eine bestimmte Anfrage, Aufgabe oder einen bestimmten Zeitraum gebunden, sodass kein eindeutiger Nachweis darüber vorliegt, warum jemand zu einem bestimmten Zeitpunkt auf ein System zugreifen konnte. Diese Unklarheit macht die Untersuchung von Sicherheitsvorfällen im Zusammenhang mit dauerhaften Berechtigungen und den Nachweis der Compliance deutlich schwieriger.
So funktionieren Zero-Standing-Privilegien in Keeper
Keeper trägt zur Durchsetzung von ZSP durch Keeper Privileged Cloud bei, wodurch das JIT-Zugriffsframework von KeeperPAM auf Ihre Identitätsanbieter und verbundenen Anwendungen ausgeweitet wird. Anstatt dauerhafte Administratorrechte bereitzustellen, gewährt Keeper Privileged Cloud erweiterte Zugriffsrechte nur dann, wenn sie angefordert werden, nur für einen genehmigten Zeitraum und nur im Rahmen der von Ihnen festgelegten Workflow-Kontrollen. Benutzer verfügen standardmäßig nicht über Berechtigungen. Diese werden über einen kontrollierten, überprüfbaren Prozess erweitert und nach Abschluss der Aufgabe wieder entzogen. Im Folgenden erfahren Sie, wie ZSP bei Keeper in der Praxis funktioniert.
Zugriffsrichtlinien konfigurieren
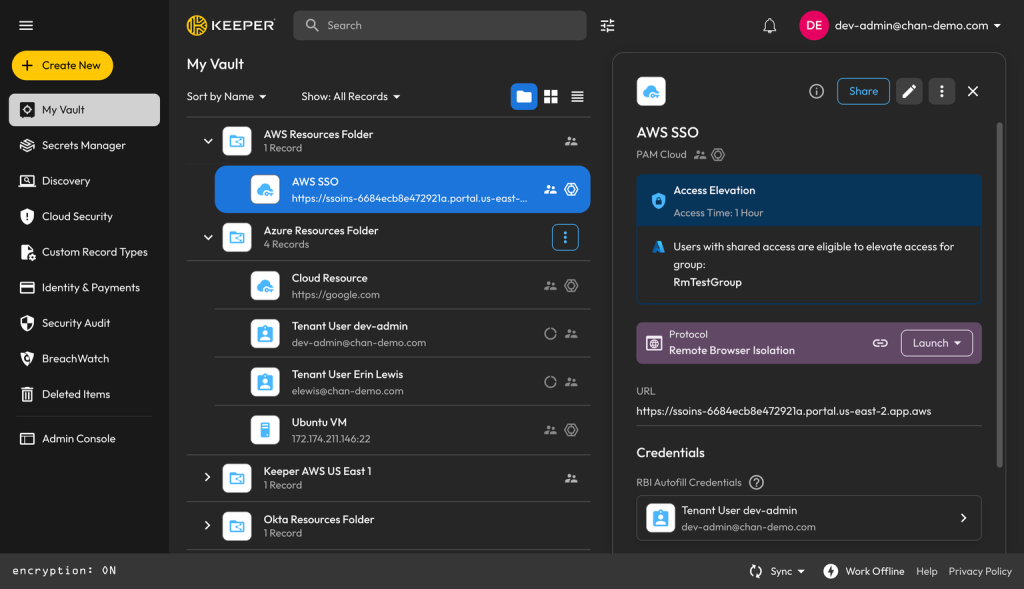
In einem PAM-Cloud-Datensatz legen Administratoren die Verhaltensregeln mithilfe von JIT- und Workflow-Einstellungen fest. Dazu gehört, ob eine Anfrage genehmigt werden muss, wer sie genehmigen kann, wie lange der Zugriff nach der Gewährung besteht und in welche Rolle der Benutzer hochgestuft wird. Diese Einstellungen helfen dabei, genau festzulegen, wie privilegierter Zugriff angefordert, genehmigt und zeitlich begrenzt wird. Außerdem stellen sie sicher, dass keine Rechteerweiterung über die von Ihnen festgelegten Grenzen hinaus erfolgt.
Datensätze mit autorisierten Benutzern teilen
Sobald eine Richtlinie eingeführt ist, wird der PAM-Cloud-Datensatz mit den Benutzern geteilt, die Zugriff anfordern können. Da die Rechteerweiterung über Ihren Identitätsanbieter erfolgt, benötigt jeder Benutzer ein Konto sowohl bei Ihrem Identitätsanbieter als auch bei Ihrem Keeper-Mandanten. Sobald der Datensatz geteilt ist, können diese Benutzer erweiterten Zugriff anfordern, wenn eine Aufgabe dies erfordert, ohne in der Zwischenzeit über dauerhafte Berechtigungen zu verfügen.
Anträge prüfen und genehmigen
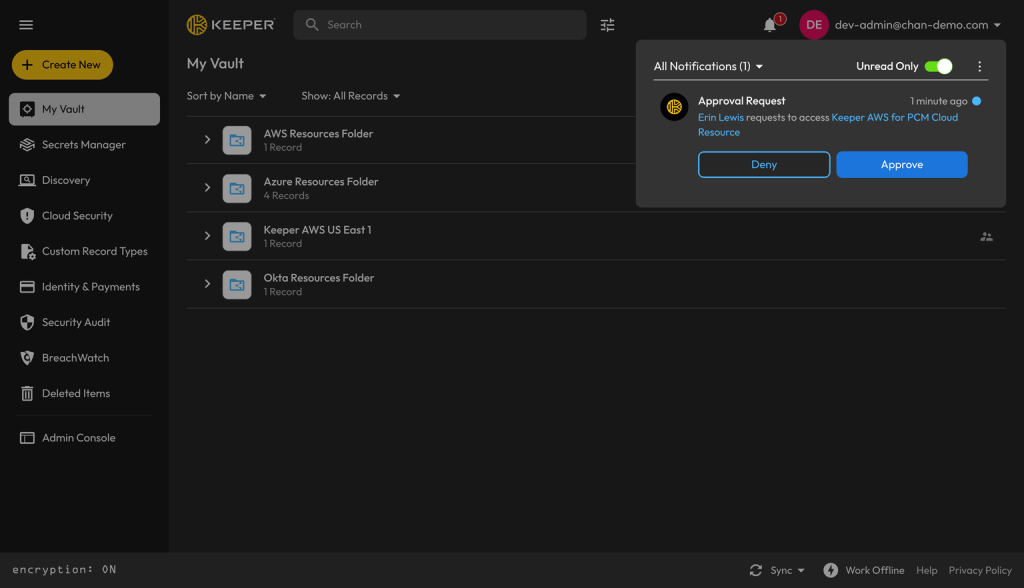
Benötigt ein Benutzer Zugriff, kann er diesen direkt über seinen Keeper-Tresor oder die Keeper Commander CLI anfordern. Bestimmte Genehmiger erhalten Benachrichtigungen in Echtzeit von Tools wie Slack, Teams, Jira und ServiceNow, und können eine Anfrage über jeden Keeper-Client entweder genehmigen oder ablehnen, sodass Anfragen nicht darauf warten müssen, dass jemand sie bearbeitet. Je nach Richtlinie können Genehmiger vor der Zugriffsgewährung auch eine Begründung und eine Ticketnummer verlangen, wodurch jede Rechteerweiterung mit einem dokumentierten Grund verknüpft wird.
Zugriff gewähren und automatisch widerrufen
Nachdem eine Anfrage genehmigt wurde, führt das Keeper Gateway die Rechteerweiterung beim Identitätsanbieter oder auf der Zielressource durch und gewährt dem Benutzer die konfigurierte Gruppenmitgliedschaft, Rolle oder Berechtigung, sodass er den von der Richtlinie erlaubten Zugriff erhält. Läuft die genehmigte Dauer ab, widerruft das Keeper Gateway diesen Zugriff automatisch, entfernt die temporäre Mitgliedschaft oder Zuweisung und setzt den Benutzer auf ZSP zurück. Es protokolliert außerdem jede Erweiterung, die Zugriff angefordert hat, wer ihn genehmigt hat und wann er begonnen und geendet hat, sodass Sicherheits- und Compliance-Teams eine genaue, pro Anfrage erstellte Übersicht darüber erhalten, wie privilegierter Zugriff gewährt und genutzt wurde.
Wo Keeper Zero-Standing-Privilegien durchsetzt
Keeper beschränkt ZSP nicht auf ein einzelnes System oder einen einzelnen Kontotyp. Dasselbe JIT-Framework gilt überall dort, wo privilegierter Zugriff in Ihrer Umgebung besteht – von den Identitätsanbietern, bei denen sich Ihre Benutzer authentifizieren, bis hin zu den Cloud-Ressourcen, Datenbanken und Maschinen im Hintergrund.
Über Ihre Identitätsanbieter hinweg
Keeper Privileged Cloud erweitert den JIT-Zugriff auf bestehende Identitätsanbieter, darunter AWS IAM, Microsoft Entra ID, Google Cloud über Google Identity, Okta und Active Directory. Keeper gewährt und widerruft Berechtigungen direkt in Ihrer bestehenden Infrastruktur, sodass die Rechteerweiterung dort erfolgt, wo Ihre Konten bereits bestehen – ohne Beeinträchtigung der Benutzerauthentifizierung. Der Identitätsanbieter bleibt Ihre Wahrheitsquelle, während Keeper lediglich steuert, wann ein Benutzer in eine privilegierte Gruppe hochgestuft und wann er daraus entfernt wird.
Diese Reichweite gilt nicht nur für die Plattformen selbst, sondern umfasst auch Anwendungen, die den Zugriff und die Autorisierung über diese Identitätsanbieter verbinden. Verbundene Anwendungen können Keeper auch für die Zugriffskontrolle nutzen, sodass Benutzer dasselbe JIT-Modell auf die nachgelagerten Apps anwenden können, bei denen sich Teams täglich anmelden.
Über Cloud, Datenbanken und Maschinen hinweg
Da ZSP nicht nur ein Thema in der Cloud-Konsole ist, wendet KeeperPAM dasselbe Framework zur Rechteerweiterung auch über Ihre Identitätsanbieter hinaus an. Mit PAM-Cloud-, PAM-Datenbank- und PAM-Maschine-Datensätzen können Sie den zeitlich begrenzten Zugriff auf Cloud-Ressourcen, Datenbanken und einzelne Maschinen erweitern und denselben Lebenszyklus auf die Infrastruktur hinter Ihrer Identitätsebene übertragen.
Über die Rechteerweiterung hinaus rotiert das Keeper Gateway auch privilegierte Zugangsdaten, damit sie nicht als statische Ziele verbleiben. Zudem kann es für Datenbanken und Maschinen kurzlebige Konten bereitstellen und Zugangsdaten serverseitig einfügen, sodass der Benutzer sie nie handhaben muss. Alles befindet sich in der Zero-Knowledge-Architektur von Keeper, was bedeutet, dass Zugangsdaten und Geheimnisse End-zu-End-verschlüsselt bleiben und weder gegenüber Keeper noch sonst jemandem offengelegt werden. Gemeinsam sorgen automatisierte Rotation und Zero-Knowledge dafür, dass selbst die Zugangsdaten, die privilegierten Zugriff ermöglichen, nicht als Material fortbestehen, das ein Angreifer stehlen und ausnutzen könnte.
Ihre Angriffsoberfläche mit Keeper minimieren
Zero-Standing-Privilegien funktionieren nur, wenn sie konsequent durchgesetzt werden, und genau hier liegt die Stärke von Keeper Privileged Cloud. Mit Keeper erhalten Sicherheitsteams eine überprüfbare Möglichkeit, privilegierten Zugriff bei Bedarf zu gewähren und automatisch zu widerrufen – über die Identitätsanbieter und die Infrastruktur, die Sie bereits betreiben. Administratoren erhalten nachweisbare Kontrollen darüber, wer wann auf was zugreifen kann; Benutzer erhalten den Zugriff, den sie benötigen, ohne auf eine manuelle Bereitstellung zu warten oder Rechte zu behalten, die sie nicht benötigen.
Fordern Sie eine Demo von KeeperPAM an, um mehr über den JIT-Zugriff und automatischen Widerruf in Ihrer Umgebung zu erfahren.
Häufig gestellte fragen
Wie unterscheiden sich Zero-Standing-Privilegien vom Least-Privilege-Prinzip?
Das Least-Privilege-Prinzip beschränkt Benutzer auf die Berechtigungen, die ihre Rolle erfordert, doch diese Berechtigungen sind in der Regel dauerhaft, sodass sie aktiv bleiben, unabhängig davon, ob sie genutzt werden oder nicht. Zero-Standing-Privilegien führen den Gedanken des Least-Privilege-Prinzips einen Schritt weiter: Es gibt keine standardmäßige Zugriffsebene; Berechtigungen werden nur auf Anfrage und nach Genehmigung gewährt und nach Abschluss der Aufgabe widerrufen. Einfach ausgedrückt begrenzt das Least-Privilege-Prinzip, wie viel Zugriff einem Benutzer gewährt wird. Bei ZSP wird jedoch die Dauer des gewährten Zugriffs verkürzt und im Idealfall wird er erst dann gewährt, wenn er erforderlich ist. Lesen Sie unseren Blog, um mehr über Zero-Standing-Privilegien vs. Least-Privilege-Prinzip zu erfahren.
Welche Identitätsanbieter unterstützt Keeper?
Keeper Privileged Cloud setzt JIT-Zugriff in AWS IAM, Microsoft Entra ID, Google Cloud über Google Identity, Okta und Active Directory durch. Anwendungen, die den Zugriff und die Autorisierung über diese Plattformen verbinden, können Keeper auch für die Zugriffskontrolle nutzen, sodass sich dasselbe JIT-Modell auf die anderen mit Ihren Identitätsanbietern verbundenen Apps erstreckt.
Wie greifen Benutzer nach der Genehmigung auf Ressourcen zu?
Sobald eine Zugriffsanfrage genehmigt wurde, können Benutzer über die Keeper Remote Browser Isolation auf die Ressource zugreifen, um eine sichere, browserbasierte Sitzung zu nutzen, oder ihre bestehenden Workflows wie das AWS-Zugriffsportal oder die AWS CLI weiterhin verwenden. In jedem Fall bleibt der Zugriff nur so lange bestehen, wie er erforderlich war, und wird nach Ablauf des genehmigten Zeitraums automatisch widerrufen.

