
 PAM




É possível reduzir a superfície de ataque na nuvem ao auditar todas as permissões persistentes nas plataformas de nuvem e de identidade, eliminando acessos desnecessários e
Publicado em setembro 04, 2026
Contas privilegiadas são convites permanentes para invasores, com credenciais para roubar e permissões para usar indevidamente. Quando os direitos administrativos estão persistentemente ativos, estejam sendo usados ou não, as contas privilegiadas ampliam significativamente a superfície de ataque. O privilégio permanente zero (ZSP) reduz esse risco ao garantir que nenhum usuário tenha acesso elevado permanente. Em vez disso, os privilégios são solicitados para uma tarefa específica, concedidos por um período limitado, aprovados por meio de um fluxo de trabalho definido e revogados automaticamente quando o prazo aprovado termina. O ZSP reflete uma mudança mais ampla na segurança moderna, trocando o acesso permanente pelo acesso temporário para reduzir o que um invasor pode explorar. O Keeper ajuda a impor o ZSP concedendo acesso Just-in-Time (JIT) e revogando-o automaticamente quando o prazo aprovado termina, mudando os usuários de privilégio zero para exatamente o acesso de que precisam e, em seguida, de volta a zero automaticamente.
Continue lendo para saber a importância do ZSP, como ele funciona no Keeper e onde o Keeper o aplica em todos os ambientes.
Por que os privilégios permanentes são um risco à segurança
Uma conta privilegiada que permanece ativa indefinidamente oferece aos invasores um alvo duradouro: as credenciais não vencem, o acesso está constantemente disponível e não há um momento definido em que esses direitos sejam revogados. Se invasores roubarem ou violarem uma dessas contas, eles herdam os privilégios permanentes na totalidade.
O maior problema é o raio de impacto, já que uma conta violada com acesso permanente raramente para no sistema para o qual foi destinada. Os invasores usam privilégios permanentes para se mover lateralmente entre ambientes, alcançando mais servidores, bancos de dados e recursos na nuvem pelo caminho. O que pode começar como uma única credencial violada pode se transformar rapidamente em um ponto de apoio em toda a sua infraestrutura se o usuário tiver acesso permanente. Quando os privilégios são permanentes, o acesso não fica vinculado a uma solicitação, tarefa ou período específico, não deixando um registro claro de por que alguém pôde acessar um sistema em determinado momento. Essa ambiguidade dificulta a investigação de incidentes de segurança que envolvem privilégios permanentes e a comprovação de conformidade.
Como o privilégio permanente zero funciona no Keeper
O Keeper ajuda a aplicar o ZSP por meio do Keeper Privileged Cloud, que estende a estrutura de acesso JIT do KeeperPAM para seus provedores de identidade e aplicações federadas. Em vez de provisionar direitos de administrador permanentes, o Keeper Privileged Cloud dá acesso elevado somente quando solicitado, apenas durante um prazo aprovado e apenas sob os controles de fluxo de trabalho que você definir. Os usuários não têm privilégios como padrão e realizam a elevação em um processo controlado e auditável, retornando a zero quando a tarefa é concluída. A seguir, veja como o ZSP funciona na prática para o Keeper.
Configure as políticas de acesso
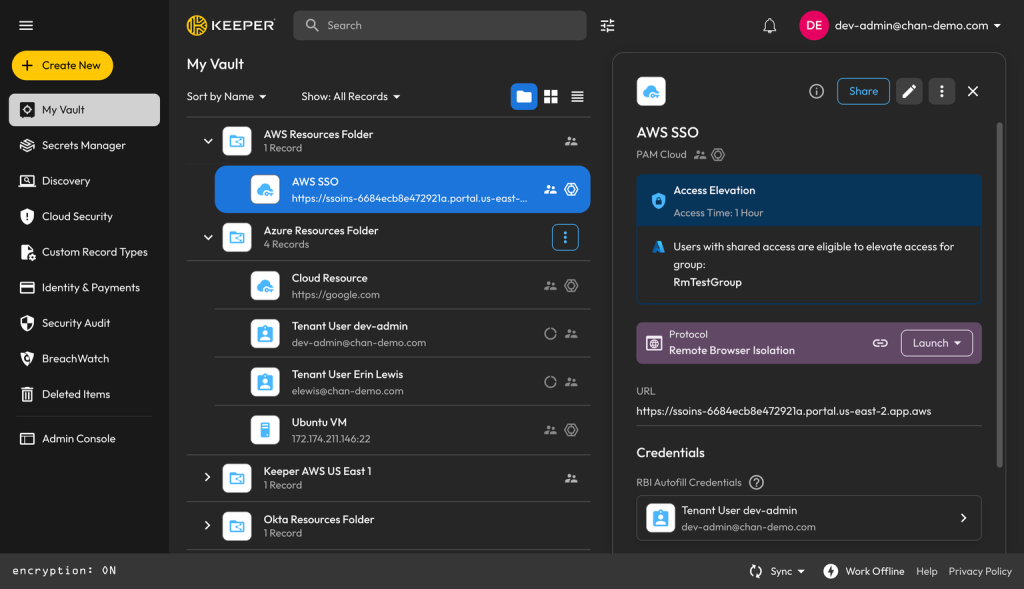
Em um registro PAM Cloud, os administradores definem as regras de engajamento usando as configurações de JIT e de Fluxo de trabalho. Isso inclui se uma solicitação precisa de aprovação, quem pode aprová-la, quanto tempo o acesso dura depois de concedido e para qual função o usuário é elevado. Essas configurações ajudam a determinar exatamente como o acesso privilegiado é solicitado, aprovado e delimitado por tempo, garantindo que nenhuma elevação ocorra além dos limites definidos por você.
Compartilhe registros com usuários autorizados
Depois que uma política entra em vigor, o registro do PAM Cloud é compartilhado com os usuários que devem poder solicitar acesso. Como a elevação ocorre pelo seu provedor de identidade, cada usuário precisa de uma conta tanto no seu provedor de identidade quanto no locatário do Keeper. Com o registro compartilhado, esses usuários podem solicitar acesso elevado quando uma tarefa exigir, sem manter nenhum privilégio permanente nesse ínterim.
Revise e aprove as solicitações
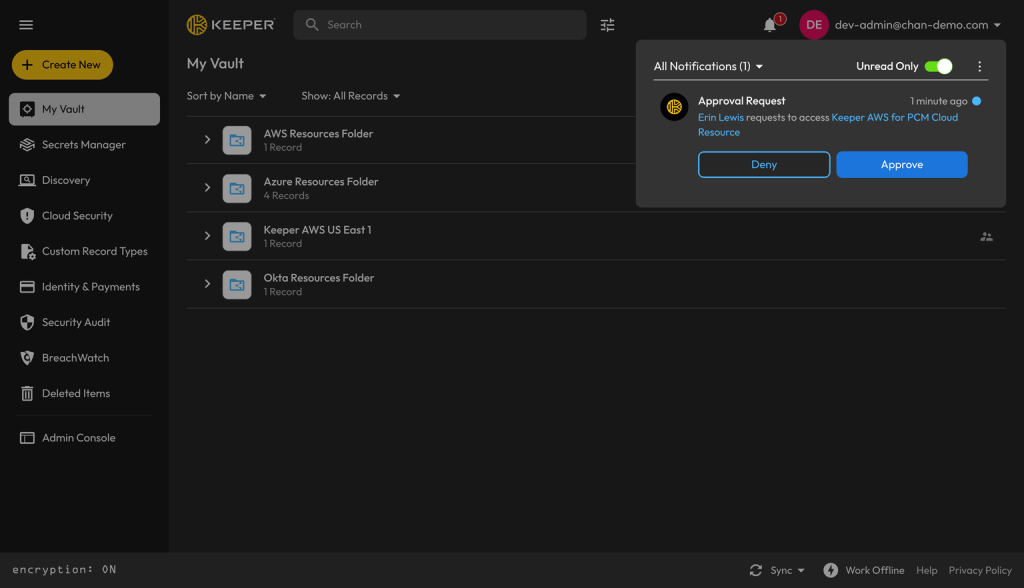
Quando um usuário precisa de acesso, ele pode solicitá-lo diretamente pelo seu Cofre do Keeper ou pela CLI do Keeper Commander. Os aprovadores designados recebem avisos em tempo real de ferramentas como Slack, Teams, Jira e ServiceNow e podem aprovar ou negar uma solicitação a partir de qualquer cliente Keeper, evitando que as solicitações fiquem paradas à espera de alguém voltar à sua mesa. Dependendo da política, os aprovadores também podem exigir uma justificativa e um número de chamado antes de dar acesso, vinculando cada elevação a um motivo documentado.
Dê e revogue automaticamente o acesso
Após uma solicitação ser aprovada, o Keeper Gateway realiza a elevação no provedor de identidade ou no recurso de destino, dando ao usuário a filiação ao grupo, a função ou o direito configurados para que ele tenha o acesso permitido pela política. Quando a duração aprovada vence, o Keeper Gateway revoga automaticamente esse acesso, retirando a filiação ou alocação temporária e retornando o usuário ao ZSP. Ele também registra cada elevação que solicitou acesso, quem a aprovou e quando começou e terminou, para que as equipes de segurança e conformidade tenham um registro claro, por solicitação, de como o acesso privilegiado foi concedido e utilizado.
Onde o Keeper aplica o privilégio permanente zero
O Keeper não restringe o ZSP a um único sistema ou tipo de conta. A mesma estrutura JIT se aplica onde houver acesso privilegiado no seu ambiente, desde os provedores de identidade nos quais seus usuários se autenticam até os recursos na nuvem, bancos de dados e máquinas por trás deles.
Em todos os seus provedores de identidade
O Keeper Privileged Cloud estende o acesso JIT em provedores de identidade existentes, incluindo AWS IAM, Microsoft Entra ID, Google Cloud via Google Identity, Okta e Active Directory. O Keeper dá e revoga privilégios diretamente na sua infraestrutura existente, de modo que a elevação ocorra onde suas contas já estão, sem interrupções na forma como os usuários se autenticam. O provedor de identidade continua sendo sua fonte da verdade, enquanto o Keeper controla quando um usuário é elevado a um grupo privilegiado e quando é retirado dele.
Esse alcance não é apenas para as próprias plataformas, mas inclui aplicações que federam o acesso e a autorização por esses provedores de identidade. Aplicações federadas também podem usar o Keeper para controle de acesso, permitindo que os usuários apliquem o mesmo modelo JIT aos aplicativos downstream em que as equipes fazem login todos os dias.
Na nuvem, bancos de dados e máquinas
Como o ZSP não é apenas um problema de console na nuvem, o KeeperPAM aplica a mesma estrutura de elevação de privilégios além dos seus provedores de identidade. Usando registros PAM Cloud, PAM Database e PAM Machine, você pode estender o acesso com tempo limitado a recursos em nuvem, bancos de dados e máquinas específicas, trazendo o mesmo ciclo de vida para a infraestrutura por trás da sua camada de identidade.
Além da elevação, o Keeper Gateway também faz a rotação de credenciais privilegiadas para que elas não permaneçam como alvos estáticos e, para bancos de dados e máquinas, pode provisionar contas efêmeras, injetando credenciais no lado do servidor para que o usuário nunca as manipule. Tudo isso fica dentro da arquitetura de conhecimento zero do Keeper, o que significa que credenciais e segredos permanecem criptografados de ponta a ponta e nunca são expostos ao Keeper ou a qualquer outra pessoa. Juntos, a rotação automatizada e o conhecimento zero garantem que mesmo as credenciais que permitem o acesso privilegiado não persistam como materiais que um invasor possa roubar e explorar.
Minimize sua superfície de ataque com o Keeper
O privilégio permanente zero só funciona se for aplicado de forma consistente, e é aí que o Keeper Privileged Cloud se destaca. Com o Keeper, as equipes de segurança têm uma forma auditável de dar acesso privilegiado sob demanda e revogá-lo automaticamente, operando por meio dos provedores de identidade e da infraestrutura que você já utiliza. Os administradores obtêm controle comprovável sobre quem pode acessar o quê e quando; os usuários obtêm o acesso de que precisam sem esperar pelo provisionamento manual ou reter direitos de que não precisam.
Solicite uma demonstração do KeeperPAM para ver o acesso JIT e a revogação automática no seu ambiente.
Perguntas frequentes
Como o privilégio permanente zero é diferente do menor privilégio?
O menor privilégio limita os usuários apenas às permissões que sua função exige, mas essas permissões normalmente são permanentes e, portanto, permanecem ativas quando em uso ou não. O privilégio permanente zero vai além da ideia de menor privilégio: não há nível padrão de acesso; os privilégios são dados apenas quando solicitados e aprovados, e revogados quando a tarefa é concluída. Em termos simples, o menor privilégio limita a quantidade de acesso que um usuário pode ter, mas o ZSP reduz o tempo durante o qual ele o mantém, idealmente a nenhum até que seja necessário. Leia nosso blog para saber mais sobre privilégio permanente zero x menor privilégio.
Quais provedores de identidade o Keeper cobre?
O Keeper Privileged Cloud impõe o acesso JIT em AWS IAM, Microsoft Entra ID, Google Cloud via Google Identity, Okta e Active Directory. Aplicações que federam acesso e autorização por meio dessas plataformas também podem usar o Keeper para controle de acesso, de modo que o mesmo modelo JIT se estende aos outros aplicativos conectados aos seus provedores de identidade.
Como os usuários acessam os recursos após a aprovação?
Assim que uma solicitação de acesso for aprovada, os usuários poderão acessar o recurso por meio do isolamento de navegador remoto do Keeper para uma sessão segura baseada em navegador ou continuar usando seus fluxos de trabalho existentes, como o portal de acesso da AWS ou a CLI da AWS. De qualquer forma, o acesso é apenas pelo tempo concedido e é revogado automaticamente após o prazo aprovado.

