
 PAM




U kunt uw aanvalsoppervlak in de cloud verkleinen door elke permanente machtiging op uw cloud- en identiteitsplatformen te controleren, onnodige toegang te verwijderen en altijd actieve
Gepubliceerd op september 04, 2026
Bevoorrechte accounts vormen een permanente uitnodiging voor hackers, met volop aanmeldingsgegevens om te stelen en toestemmingen om te misbruiken. Als beheerdersrechten permanent actief zijn, ongeacht of ze al dan niet worden gebruikt, vergroten bevoorrechte accounts het aanvalsoppervlak aanzienlijk. Met nul permanente privileges (Zero Standing Privilege, ZSP) wordt dat risico verkleind, doordat geen enkele gebruiker over permanente bevoorrechte toegang beschikt. In plaats daarvan worden privileges aangevraagd voor een specifieke taak, verleend voor een beperkte tijd, goedgekeurd via een specifieke workflow en automatisch ingetrokken wanneer de goedgekeurde periode voorbij is. ZSP past binnen een bredere ontwikkeling in de moderne beveiliging, waarbij permanente toegang wordt vervangen door tijdelijke toegang om te beperken wat een hacker kan misbruiken. Keeper helpt ZSP te handhaven door Just-in-Time (JIT)-toegang te verlenen en deze automatisch in te trekken wanneer de goedgekeurde periode voorbij is. Zo worden gebruikers van nul privileges overgezet naar precies de toegang die ze nodig hebben, en vervolgens automatisch weer terug naar nul.
Lees verder en ontdek wat het belang van ZSP is, hoe het werkt in Keeper en waar Keeper dit handhaaft in verschillende omgevingen.
Waarom permanente privileges een beveiligingsrisico vormen
Een bevoorrecht account dat voor onbepaalde tijd actief blijft, geeft hackers een langdurig doelwit: de aanmeldingsgegevens verlopen niet, de toegang is voortdurend beschikbaar en er is geen vast moment waarop die rechten worden ingetrokken. Als zulke accounts worden gestolen of gehackt, krijgen hackers de permanente privileges volledig in handen.
Een nog groter probleem is de explosieradius, gezien het feit dat een hack van een account met permanente toegang zelden beperkt blijft tot het systeem waarvoor het bedoeld was. Aanvallers gebruiken permanente privileges om zich door omgevingen te verplaatsen, waarbij ze extra servers, databases en cloudbronnen bereiken. Wat begint als één set gehackte aanmeldingsgegevens, kan snel uitgroeien tot een ingang naar uw gehele infrastructuur als de gebruiker permanente toegang heeft. Als privileges permanent zijn, is de toegang niet gekoppeld aan een specifieke aanvraag, een specifieke taak of een specifieke periode, waardoor er niet staat geregistreerd waarom iemand op een bepaald moment een systeem kon bereiken. Die onduidelijkheid maakt het veel lastiger om beveiligingsincidenten te onderzoeken en naleving aan te tonen als het gaat om permanente privileges.
Hoe nul permanente privileges werkt in Keeper
Keeper helpt ZSP te handhaven via Keeper Privileged Cloud. Hiermee wordt het JIT-toegangsframework van KeeperPAM uitgebreid naar uw identiteitsproviders en gefedereerde applicaties. In plaats van permanente beheerdersrechten toe te kennen, verleent Keeper Privileged Cloud alleen verhoogde toegang wanneer deze is aangevraagd, alleen voor een goedgekeurde periode en alleen volgens de workflow die u heeft opgegeven. Gebruikers hebben standaard nul privileges en verhogen deze via een gecontroleerd en controleerbaar proces, en worden vervolgens teruggezet naar nul wanneer de taak is voltooid. Hieronder leest u hoe ZSP in de praktijk werkt voor Keeper.
Toegangsbeleid instellen
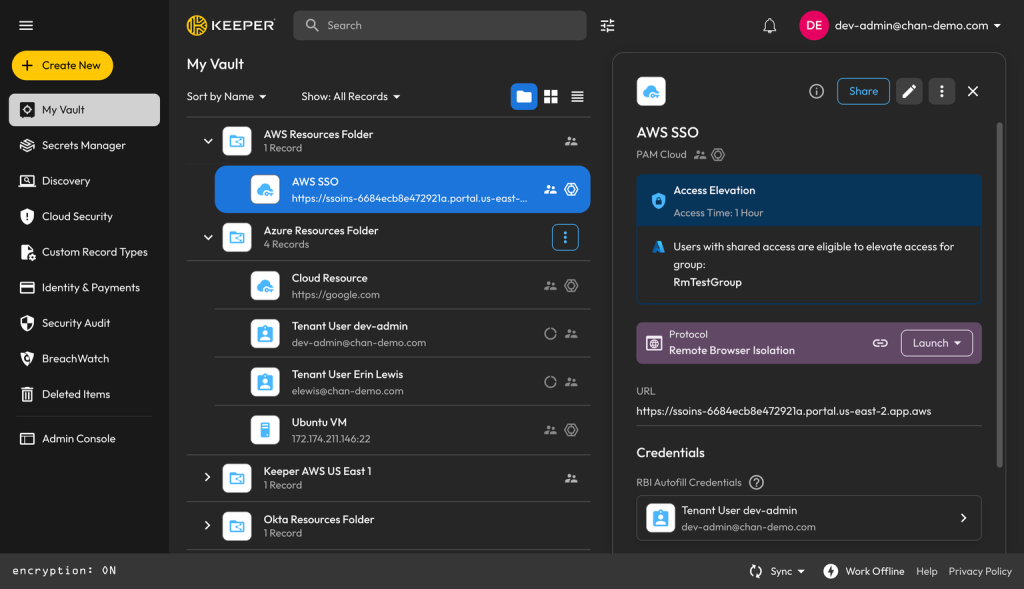
In een PAM Cloud-record leggen beheerders de regels voor het gebruik vast via JIT- en workflowinstellingen. Ze bepalen bijvoorbeeld of een aanvraag moet worden goedgekeurd, wie deze kan goedkeuren, hoe lang de toegang geldig blijft nadat deze is verleend en welke rol de gebruiker krijgt. Met deze instellingen kan precies worden bepaald hoe bevoorrechte toegang wordt aangevraagd, goedgekeurd en begrensd, zodat er geen rechten worden verhoogd buiten de grenzen die u instelt.
Records delen met bevoegde gebruikers
Zodra het beleid is ingesteld, wordt het PAM Cloud-record gedeeld met de gebruikers die toegang moeten kunnen aanvragen. Omdat rechten worden verhoogd via uw identiteitsprovider, heeft elke gebruiker een account nodig voor zowel uw identiteitsprovider als uw Keeper-tenant. Wanneer het record is gedeeld, kunnen die gebruikers verhoogde toegang aanvragen wanneer dit nodig is voor een specifieke taak, zonder dat ze in de tussentijd over permanente privileges beschikken.
Aanvragen beoordelen en goedkeuren
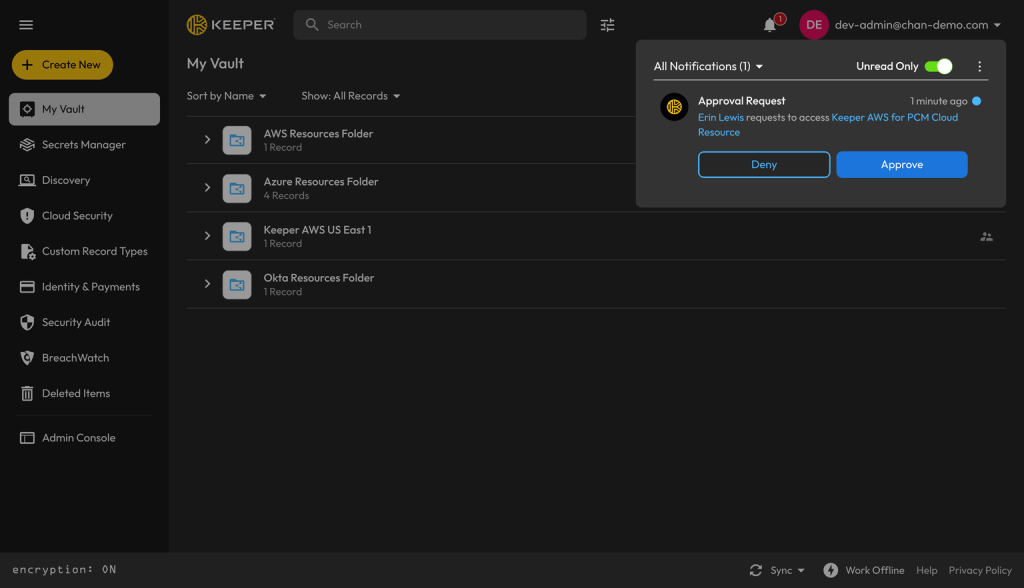
Gebruikers die toegang nodig hebben, kunnen dit rechtstreeks aanvragen vanuit hun Keeper-kluis of de Keeper Commander CLI. Aangewezen goedkeurders ontvangen realtime meldingen van tools zoals Slack, Teams, Jira en ServiceNow, en kunnen een aanvraag goedkeuren of afwijzen vanuit elke Keeper-client, zodat aanvragen niet blijven liggen tot goedkeurders achter hun bureau zitten. Afhankelijk van het beleid kunnen goedkeurders ook een reden en een ticketnummer vereisen voordat ze toegang verlenen, zodat elke verhoging van rechten aan een gedocumenteerde reden wordt gekoppeld.
Automatisch toegang verlenen en intrekken
Nadat een aanvraag is goedgekeurd, voert de Keeper Gateway de verhoging uit via de identiteitsprovider of beoogde bron, waarbij aan de gebruiker het groepslidmaatschap, de rol of de machtiging wordt toegekend die volgens het beleid is toegestaan. Wanneer de goedgekeurde periode voorbij is, trekt de Keeper Gateway die toegang automatisch in, waarbij het tijdelijke lidmaatschap of de tijdelijke toewijzing wordt verwijderd en de gebruiker wordt teruggezet naar ZSP. Ook wordt steeds vastgelegd wie met verhoogde rechten toegang heeft aangevraagd, wie dit heeft goedgekeurd en wanneer de toegang is gestart en beëindigd, zodat beveiligings- en complianceteams per aanvraag een duidelijk overzicht hebben van hoe bevoorrechte toegang is verleend en gebruikt.
Waar handhaaft Keeper nul permanente privileges?
Met Keeper is ZSP niet beperkt tot één enkel systeem of accounttype. Overal waar bevoorrechte toegang in uw omgeving bestaat, is hetzelfde JIT-framework van toepassing: van de identiteitsproviders waarmee uw gebruikers zich aanmelden tot de cloudbronnen, databases en computers die daarachter liggen.
Werkt met uw identiteitsproviders
Keeper Privileged Cloud breidt JIT-toegang uit naar bestaande identiteitsproviders, waaronder AWS IAM, Microsoft Entra ID, Google Cloud via Google Identity, Okta en Active Directory. Keeper kan privileges rechtstreeks binnen uw bestaande infrastructuur verlenen en intrekken, zodat de verhoging van rechten plaatsvindt op de plek waar uw accounts zich al bevinden, zonder verstoring van de manier waarop gebruikers zich aanmelden. De identiteitsprovider blijft de basis. Keeper bepaalt alleen wanneer een gebruiker wordt overgezet naar een groep met privileges en wanneer deze daaruit wordt verwijderd.
Dit geldt niet alleen voor de platforms zelf, maar omvat ook applicaties die de toegang en autorisatie federeren via deze identiteitsproviders. Gefedereerde applicaties kunnen Keeper ook gebruiken voor toegangscontrole, waardoor gebruikers hetzelfde JIT-model kunnen toepassen op de downstream-apps waarbij medewerkers dagelijks inloggen.
Werkt in de cloud, in databases en op computers
Omdat ZSP niet alleen een probleem is voor cloudconsoles, past KeeperPAM hetzelfde framework voor de verhoging van privileges ook buiten uw identiteitsproviders toe. Met behulp van PAM Cloud-, PAM Database- en PAM Machine-records kunt u tijdgebonden toegang uitbreiden tot cloudresources, databases en afzonderlijke computers, waardoor hetzelfde proces wordt toegepast op de infrastructuur achter uw identiteitslaag.
Naast de verhoging van rechten kan de Keeper Gateway aanmeldingsgegevens voor bevoorrechte toegang ook rouleren, zodat ze niet als statische doelwitten blijven bestaan. Voor databases en computers kan de Keeper Gateway tijdelijke accounts inrichten en aanmeldingsgegevens aan de serverzijde invoeren, zodat de gebruiker deze nooit zelf gebruikt. Dit alles bevindt zich binnen de zero-knowledge architectuur van Keeper, wat betekent dat aanmeldingsgegevens en geheimen end-to-end versleuteld blijven en nooit worden gedeeld met Keeper of wie dan ook. Samen zorgen geautomatiseerde roulatie en zero-knowledge ervoor dat zelfs de aanmeldingsgegevens die bevoorrechte toegang mogelijk maken, niet blijven bestaan als doelwit dat een hacker zou kunnen stelen en misbruiken.
Minimaliseer uw aanvalsoppervlak met Keeper
Het principe van nul permanente privileges werkt alleen als het consequent worden gehandhaafd, en dat is precies waar Keeper Privileged Cloud bij kan helpen. Met Keeper hebben beveiligingsteams een controleerbare manier om op aanvraag bevoorrechte toegang te verlenen en deze automatisch in te trekken, via de identiteitsproviders en infrastructuur die u al gebruikt. Beheerders krijgen aanwijsbare controle over wie waar toegang toe heeft en wanneer; gebruikers krijgen de toegang die ze nodig hebben zonder te hoeven wachten op handmatige toekenning en zonder rechten te behouden die ze niet nodig hebben.
Vraag een demo van KeeperPAM aan om JIT-toegang en automatische intrekking in uw eigen omgeving te zien.
Veelgestelde vragen
Hoe verschilt nul permanente privileges van minimale privileges?
Met minimale privileges hebben gebruikers alleen de rechten die hun rol vereist, maar die rechten zijn doorgaans permanent, zodat ze actief blijven ongeacht of ze worden gebruikt of niet. Nul permanente privileges gaat nog een stap verder dan het principe van minimale privileges: er is geen standaard toegangsniveau; privileges worden alleen toegekend wanneer ze worden aangevraagd en die aanvraag wordt goedgekeurd, en worden weer ingetrokken zodra de taak is voltooid. Eenvoudig gezegd wordt met minimale privileges beperkt hoeveel toegang een gebruiker kan hebben, terwijl ZSP ervoor zorgt dat de toegang slechts tijdelijk wordt behouden en idealiter alleen vanaf nul wordt verhoogd wanneer het noodzakelijk is. Lees onze blog voor meer informatie over het verschil tussen nul permanente privileges en minimale privileges.
Welke identiteitsproviders ondersteunt Keeper?
Keeper Privileged Cloud handhaaft JIT-toegang binnen AWS IAM, Microsoft Entra ID, Google Cloud via Google Identity, Okta en Active Directory. Applicaties die de toegang en autorisatie via deze platforms federeren, kunnen Keeper ook gebruiken voor toegangscontrole, zodat hetzelfde JIT-model wordt uitgebreid naar de andere apps die zijn gekoppeld met uw identiteitsproviders.
Hoe krijgen gebruikers na goedkeuring toegang tot bronnen?
Zodra een toegangsaanvraag is goedgekeurd, kunnen gebruikers de bron bereiken via Keeper Remote Browser Isolation voor een veilige, browsergebaseerde sessie of hun bestaande workflows blijven gebruiken, zoals de AWS-toegangsportal of AWS CLI. In beide gevallen blijft de toegang slechts geldig zolang deze verleend is en wordt deze na de goedgekeurde periode automatisch ingetrokken.

