
 PAM
Можно сократить поверхность атаки на облачную инфраструктуру, проверяя каждое постоянное разрешение на облачных платформах и платформах управления идентификацией, удаляя ненужные права доступа и заменяя постоянно активны...
опубликованный , дата публикации: 04 сентября, 2026
Привилегированные учетные записи — настоящая находка для злоумышленников, ведь они дают возможность украсть учетные данные и использовать права доступа в корыстных целях. Когда права администратора активны постоянно, даже в фоновом режиме, такие учетные записи значительно расширяют поверхность атаки. Концепция нулевых постоянных привилегий (ZSP) сводит этот риск к минимуму, полностью исключая бессрочный расширенный доступ для пользователей. Дополнительные права нужно запрашивать для каждой конкретной задачи. Их выдают на ограниченное время по утвержденному регламенту и автоматически отзывают по истечении заданного срока. Этот подход отражает глобальные изменения в современной кибербезопасности. Постоянный доступ уступает место временному, что лишает злоумышленников потенциальных лазеек. Keeper обеспечивает нулевые постоянные привилегии, предоставляя JIT-доступ. Пользователь получает ровно тот объем прав, который требуется для задачи, после чего система автоматически их отзывает.
Из этой статьи вы узнаете, почему так важно отказаться от постоянных привилегий, как этот механизм работает в Keeper и как платформа защищает инфраструктуру для разных сред.
В чем опасность постоянных привилегий
Постоянно активная привилегированная учетная запись — идеальная мишень для злоумышленников. Учетные данные не устаревают, доступ открыт всегда, а расширенные права никогда не отзываются. В случае взлома хакеры завладевают всеми привилегиями в полном объеме.
Главная опасность кроется в масштабе последствий. Получив постоянный доступ, злоумышленники редко ограничиваются только той системой, для которой предназначалась учетная запись. Они используют постоянные привилегии для горизонтального перемещения по корпоративной сети, добираясь до других серверов, баз данных и облачных ресурсов. В итоге кража всего одних учетных данных быстро открывает путь ко всей инфраструктуре. Постоянные привилегии не привязаны к запросам, задачам или срокам, поэтому в системе не остается четких записей о причинах каждого подключения. Без этих данных расследовать инциденты и подтверждать нормативное соответствие становится гораздо сложнее.
Как нулевые постоянные привилегии работают в Keeper
Keeper реализует этот подход через решение Keeper Privileged Cloud, которое переносит модель JIT-доступа из KeeperPAM на поставщиков удостоверений и федеративные приложения. Keeper Privileged Cloud не раздает бессрочные права администратора. Расширенный доступ открывается только по запросу, на строго отведенное время и по заданному вами алгоритму. По умолчанию привилегии отсутствуют. Пользователи получают необходимые права в рамках прозрачного и контролируемого процесса, а по завершении задачи доступ аннулируется. Вот как это выглядит на практике.
Настройка политик доступа
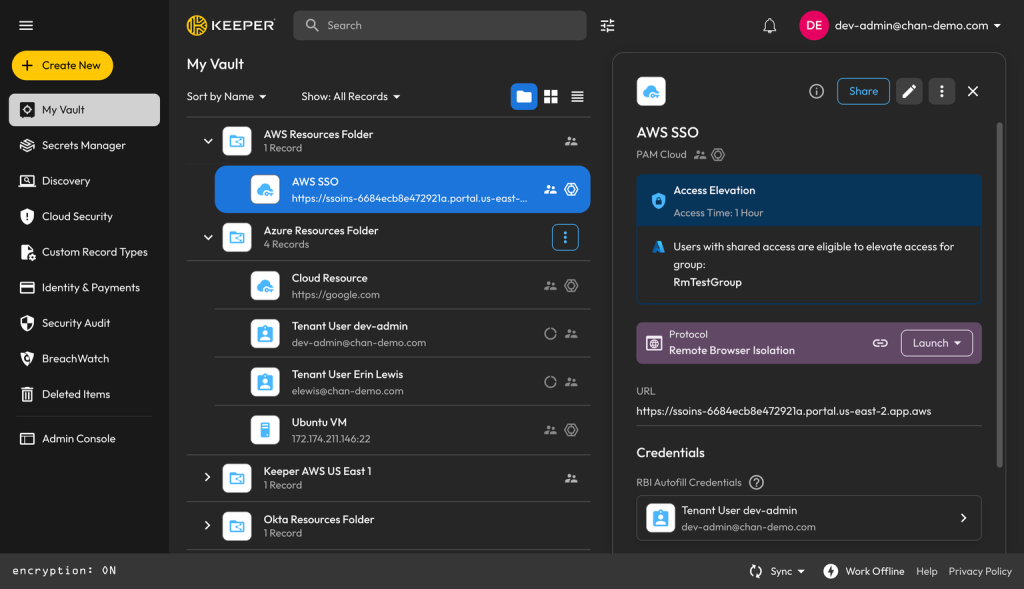
В записи PAM Cloud администраторы задают правила с помощью настроек доступа точно в срок (JIT) и рабочих процессов. Именно эти параметры определяют, требует ли запрос согласования, кто вправе его одобрить, на какой срок открывается доступ и какую роль получает пользователь. Получить расширенные права в обход этих ограничений становится невозможно.
Предоставление доступа к записям
После настройки политики доступ к записи PAM Cloud открывается тем пользователям, которым разрешено запрашивать повышение привилегий. Поскольку этот процесс выполняется через поставщика удостоверений, каждому пользователю потребуется учетная запись и у поставщика, и в клиентской среде Keeper. Через эту открытую запись пользователи могут запрашивать расширенные права строго под конкретную задачу. В остальное время никаких постоянных привилегий у них нет.
Рассмотрение и утверждение запросов
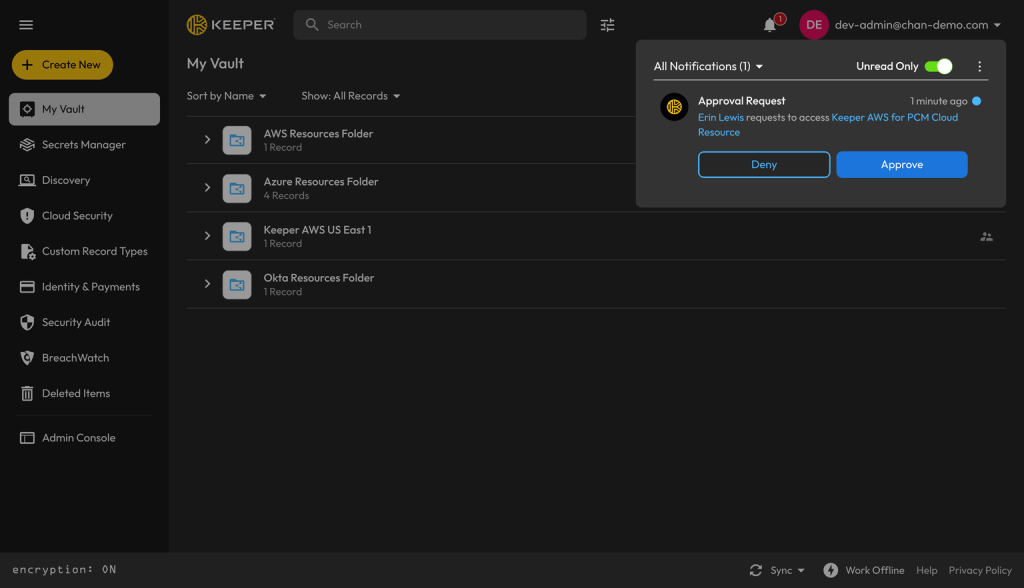
Когда пользователю требуется доступ, он может запросить его напрямую из своего хранилища Keeper или Keeper Commander CLI. Ответственные за согласование получают моментальные уведомления в Slack, Teams, Jira и ServiceNow и могут одобрить или отклонить запрос в любом клиенте Keeper. Благодаря этому запросы не простаивают в ожидании, даже если нужного специалиста нет на рабочем месте. В зависимости от политик ответственные специалисты могут запросить обоснование и номер заявки перед выдачей прав. Так каждое повышение привилегий надежно документируется.
Автоматическая выдача и отзыв прав
Как только заявку утверждают, шлюз Keeper Gateway выдает права через поставщика удостоверений или напрямую в целевой системе. Пользователь получает нужную роль, полномочия или место в группе, чтобы работать в строгих рамках политики. Когда отведенное время заканчивается, Keeper Gateway автоматически закрывает доступ. Шлюз аннулирует выданные временные роли, а у пользователя не остается постоянных привилегий. Система регистрирует все факты повышения прав, продолжительность сеансов и информацию о тех, кто запросил и согласовал доступ. Благодаря этому специалисты по безопасности и комплаенсу получают подробный отчет об использовании расширенных привилегий.
Где Keeper реализует принцип нулевых постоянных привилегий
Keeper не ограничивает этот принцип отдельной системой или типом учетных записей. Единая система JIT-доступа применима везде, где используются расширенные права. Он охватывает как поставщиков удостоверений, через которых пользователи проходят аутентификацию, так и стоящие за ними облачные ресурсы, базы данных и устройства.
На уровне поставщиков удостоверений
Keeper Privileged Cloud распространяет механизм JIT-доступа на действующих поставщиков удостоверений, включая AWS IAM, Microsoft Entra ID, Google Cloud через Google Identity, Okta и Active Directory. Keeper выдает и отзывает права прямо в вашей инфраструктуре. Повышение привилегий происходит там же, где хранятся учетные записи, поэтому для пользователей процесс аутентификации никак не меняется. Поставщик удостоверений остается эталонным каталогом учетных записей, а Keeper просто контролирует, когда пользователь добавляется в привилегированную группу и когда исключается из нее.
Keeper защищает не только сами платформы, но и приложения, использующие федеративный доступ и авторизацию через этих поставщиков. Федеративные приложения также могут использовать Keeper для контроля доступа. В результате единая модель JIT-доступа применяется ко всем целевым программам, в которые сотрудники входят каждый день.
В облачных средах, базах данных и на отдельных машинах
Поскольку концепция нулевых постоянных привилегий (ZSP) затрагивает не только облачные консоли, KeeperPAM применяет единый механизм повышения привилегий и за пределами поставщиков удостоверений. Записи PAM Cloud, PAM Database и PAM Machine позволяют открывать ограниченный по времени доступ к облачным ресурсам, базам данных и конкретным машинам. В результате те же принципы управления доступом распространяются на всю внутреннюю ИТ-инфраструктуру.
Помимо повышения привилегий, шлюз Keeper Gateway регулярно обновляет привилегированные учетные данные, чтобы они не превращались в статичные мишени. Для баз данных и машин шлюз умеет создавать временные учетные записи. Он подставляет учетные данные на стороне сервера, поэтому сотрудникам не приходится с ними взаимодействовать. Все эти процессы работают в рамках архитектуры с нулевым разглашением. Учетные данные и секреты надежно защищены сквозным шифрованием и никогда не раскрываются ни персоналу Keeper, ни кому-либо еще. В совокупности автоматическое обновление паролей и архитектура с нулевым разглашением дают надежную гарантию. Даже учетные данные для привилегированного доступа не сохраняются в системе в уязвимом виде, а значит, злоумышленники не смогут их украсть и использовать в своих целях.
Сократите поверхность атаки с помощью Keeper
Концепция нулевых постоянных привилегий работает, только если соблюдать ее неукоснительно. Именно в этом заключается главное преимущество Keeper Privileged Cloud. Keeper дает службам безопасности удобный инструмент для аудита и управления правами. Специалисты могут выдавать привилегированный доступ по запросу и автоматически его отзывать. При этом все процессы органично встраиваются в инфраструктуру и работают через поставщиков удостоверений, которые вы уже используете. Администраторы получают надежный контроль над тем, кто, к чему и в какой момент имеет доступ. Сотрудникам же больше не нужно ждать ручной настройки. Они сразу получают необходимый доступ для работы, и эти права не закрепляются за ними навсегда.
Запросите демонстрацию KeeperPAM, чтобы посмотреть, как JIT-доступ и автоматический отзыв прав работают в вашей инфраструктуре.
Вопросы и ответы
Чем нулевые постоянные привилегии отличаются от принципа наименьших привилегий?
Принцип наименьших привилегий наделяет сотрудников только теми правами, которые строго нужны им для работы. Однако такие права обычно закрепляются бессрочно. Доступ остается открытым непрерывно, даже если в данный момент он не нужен. Концепция нулевых постоянных привилегий развивает этот подход. В такой модели вообще нет базовых прав по умолчанию. Доступ предоставляется только по утвержденному запросу и отзывается, как только задача выполнена. Проще говоря, принцип наименьших привилегий ограничивает объем прав, а концепция нулевых постоянных привилегий — время их действия. В идеале доступ закрыт полностью, пока в нем нет прямой необходимости. Подробнее о разнице между этими двумя подходами читайте в нашем блоге.
С какими поставщиками удостоверений работает Keeper?
Keeper Privileged Cloud обеспечивает JIT-доступ в AWS IAM, Microsoft Entra ID, Google Cloud (через Google Identity), Okta и Active Directory. Если стороннее приложение использует эти платформы для авторизации, Keeper сможет управлять доступом и в нем. В итоге единая модель JIT-доступа охватывает все рабочие сервисы, привязанные к вашим поставщикам удостоверений.
Как пользователь получает доступ к ресурсам после одобрения?
Как только запрос утвержден, пользователь может открыть ресурс в защищенном веб-сеансе через удаленную изоляцию браузера Keeper либо подключиться привычным способом, например через портал AWS или AWS CLI. В любом случае доступ действует ровно столько, сколько требуется для задачи, и затем отзывается автоматически.

