
 Wiadomości i wydarzenia

Firma Keeper Security została uznana za wzorowego dostawcę w Przewodniku dla kupujących ISG 2026 dotyczącym platform do zarządzania tożsamością i dostępem (IAM) – najwyższej klasyfikacji ISG.
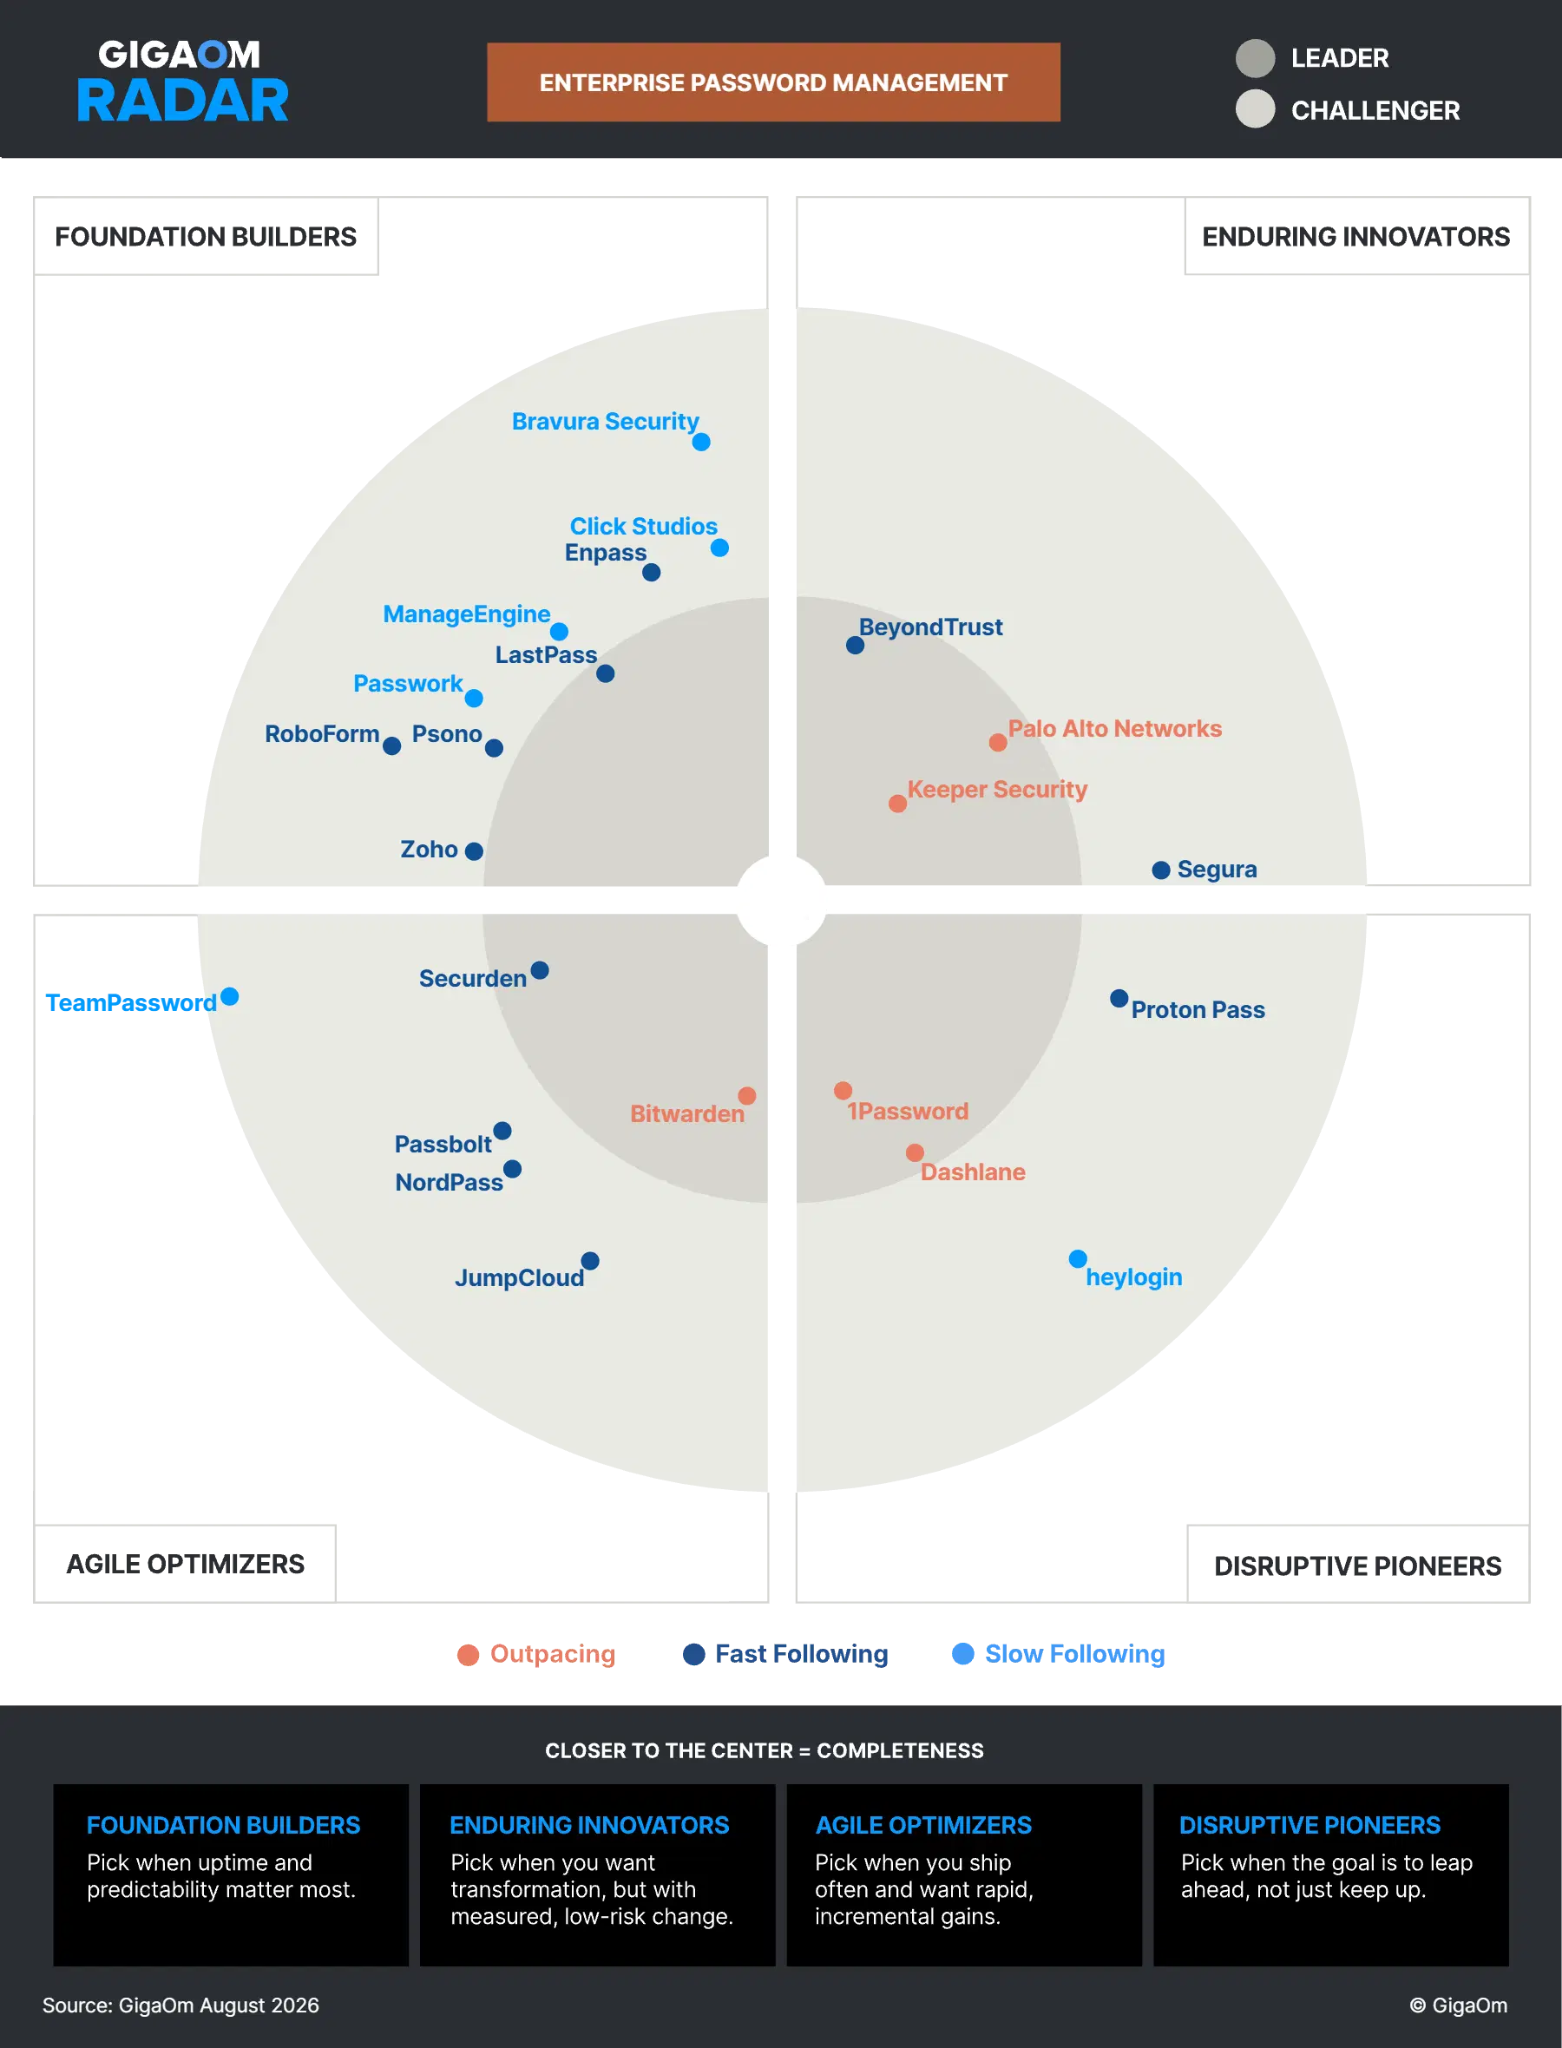
Firma GigaOm umieściła Keeper Security w kwadrancie Enduring Innovators w raporcie Radar 2026 dotyczącym zarządzania hasłami w przedsiębiorstwach. To już piąty rok z rzędu, w którym firma GigaOm uznała Keeper za lidera rynku zarządzania hasłami w przedsiębiorstwach.
W raporcie doceniono nieustanny rozwój innowacji w Keeper, zaawansowaną architekturę rozwiązania oraz wsparcie organizacji w ochronie nie tylko haseł. Dzięki Keeper przedsiębiorstwa mogą chronić dane uwierzytelniające, tajne dane, maszyny, tożsamości nieosobowe i agentów AI za pomocą jednej zintegrowanej platformy. Zapraszamy Państwa do zamówienia prezentacji już dziś, aby przekonać się, dlaczego otrzymujemy tak wysokie oceny.
Przegląd raportu i kluczowe punkty
Raport GigaOm Radar 2026 zawiera analizę 23 czołowych rozwiązań do zarządzania hasłami w przedsiębiorstwach. Każdy dostawca jest oceniany pod kątem szeregu możliwości, w tym funkcji podstawowych, kluczowych i nowo pojawiających się, a także szerszych kryteriów biznesowych.
W kwadrancie Enduring Innovators wyróżniono platformy, które umacniają swoją pozycję na rynku dzięki stałemu wprowadzaniu innowacji i solidnej architekturze. Uznano, że Keeper rozwija się szybciej niż większość konkurencyjnych rozwiązań. Wśród jego szczególnych atutów wskazano zarządzanie tajnymi danymi, oficjalny serwer Model Context Protocol (MCP) oraz nadzór nad tożsamościami agentów i tożsamościami nieosobowymi.
Firma GigaOm już po raz piąty oceniła rynek zarządzania hasłami w przedsiębiorstwach, a Keeper po raz piąty z rzędu otrzymał tytuł lidera.
Co wyróżnia Keeper
W odróżnieniu od rozproszonych narzędzi i rozwiązań ograniczonych do samego sejfu Keeper oferuje architekturę bezpieczeństwa opartą na zasadach zero-trust i zero-knowledge, która chroni dane uwierzytelniające i dostęp w całym przedsiębiorstwie. Najważniejsze atuty to:
- Bezpieczeństwo wspierające zgodność z wymogami: certyfikat FedRAMP High, autoryzacja GovRAMP High, walidacja FIPS 140-3 oraz utrzymywane od wielu lat certyfikaty SOC 2 i ISO.
- Jedna platforma dla każdej tożsamości: zarządzanie tożsamościami osobowymi, maszynowymi i nieosobowymi oraz tożsamościami agentów AI z poziomu jednej warstwy sterowania.
- Wbudowane zarządzanie tajnymi danymi: ochrona danych uwierzytelniających używanych przez programistów, aplikacje, usługi i infrastrukturę.
- Bezpieczny dostęp w dowolnym miejscu: możliwość korzystania z Keeper na komputerach, urządzeniach mobilnych i w przeglądarkach.
- Precyzyjna kontrola: stosowanie zasady minimalnych uprawnień dzięki wykorzystaniu dostępu ograniczonego czasowo, jednorazowego udostępniania i rekordów ulegających samozniszczeniu.
- Rozbudowane możliwości integracji: integracja z rozwiązaniami SSO, MFA i SIEM, narzędziami CI/CD oraz uwierzytelnianiem bezhasłowym.
- Szybkie wdrożenie: uruchomienie w kilka minut, obok już używanych narzędzi, bez konieczności wymiany dotychczasowych rozwiązań i związanych z tym zakłóceń.
Innowacje wprowadzone od publikacji poprzedniego raportu GigaOm
Obszar bezpieczeństwa tożsamości szybko się zmienia, a agenci AI, tożsamości maszynowe i konta nieosobowe stają się częścią codziennej działalności firm. W odpowiedzi Keeper stale rozbudowuje swoją platformę, aby pomagać organizacjom zarządzać tymi tożsamościami obok tożsamości pracowników.
Najnowsze funkcje obejmują nadzór nad agentami AI, oficjalny serwer MCP, wykrywanie zagrożeń w czasie rzeczywistym dzięki KeeperAI, lepszy wgląd w ryzyko i skuteczniejszą ochronę sesji. Keeper rozbudował również obsługę kluczy dostępu i uwierzytelniania bezhasłowego, a KeeperPAM łączy zarządzanie hasłami, tajnymi danymi, dostępem uprzywilejowanym i uprawnieniami punktów końcowych w jednej zintegrowanej platformie bezpieczeństwa tożsamości.
Together, these updates give security teams greater visibility and control as identity environments become more complex. To see the full Keeper platform beyond just password management, request a demo of KeeperPAM.
Dlaczego zarządzanie hasłami w przedsiębiorstwach jest ważne
Słabe, używane wielokrotnie lub ujawnione dane uwierzytelniające mogą narazić organizacje na ataki. Zarządzanie hasłami w przedsiębiorstwach pomaga zespołom ds. bezpieczeństwa chronić hasła, tajne dane i dane uwierzytelniające maszyn, a jednocześnie egzekwować zasady dostępu, obsługiwać uwierzytelnianie bezhasłowe i prowadzić przejrzyste rejestry audytowe.
Password management is about more than just storing passwords. It provides centralized control and visibility across users, devices, applications and identities.
Wypróbuj Keeper za darmo
Chroń hasła, poświadczenia i tajemnice swojej organizacji za pomocą zabezpieczeń typu zero-trust i zero-knowledge. Zapisz się na bezpłatny 14-dniowy okres próbny lub skontaktuj się z naszym zespołem, aby dowiedzieć się więcej.
Chcesz zabezpieczyć swoją organizację w sposób wykraczający poza zarządzanie hasłami? Dowiedz się więcej na temat KeeperPAM®
Wzmocnij pozycję bezpieczeństwa swojej organizacji, inwestując w rozwiązanie do zarządzania dostępem uprzywilejowanym, które wspiera strategię zerowego zaufania. KeeperPAM to rozwiązanie zarówno zero-trust, jak i zero-knowledge, co pomaga zapobiegać nieautoryzowanemu dostępowi i zapewnia, że tylko właściwi użytkownicy mają odpowiedni poziom dostępu. Dzięki takim funkcjom jak zarządzanie uprawnieniami punktów końcowych, kontrola dostępu oparta na rolach, dostęp Just-in-Time (JIT) oraz szczegółowy audyt, monitorowanie i rejestrowanie sesji, KeeperPAM pomaga Twojej organizacji zabezpieczać krytyczne dane i utrzymywać ścisłą kontrolę nad całą infrastrukturą.
Aby dowiedzieć się więcej o tym, jak KeeperPAM może zabezpieczyć Twoją organizację dzięki strategii zerowego zaufania, poproś o wersję demonstracyjną już dziś.

