
 新闻和活动

Keeper Security 在2026 年 IS
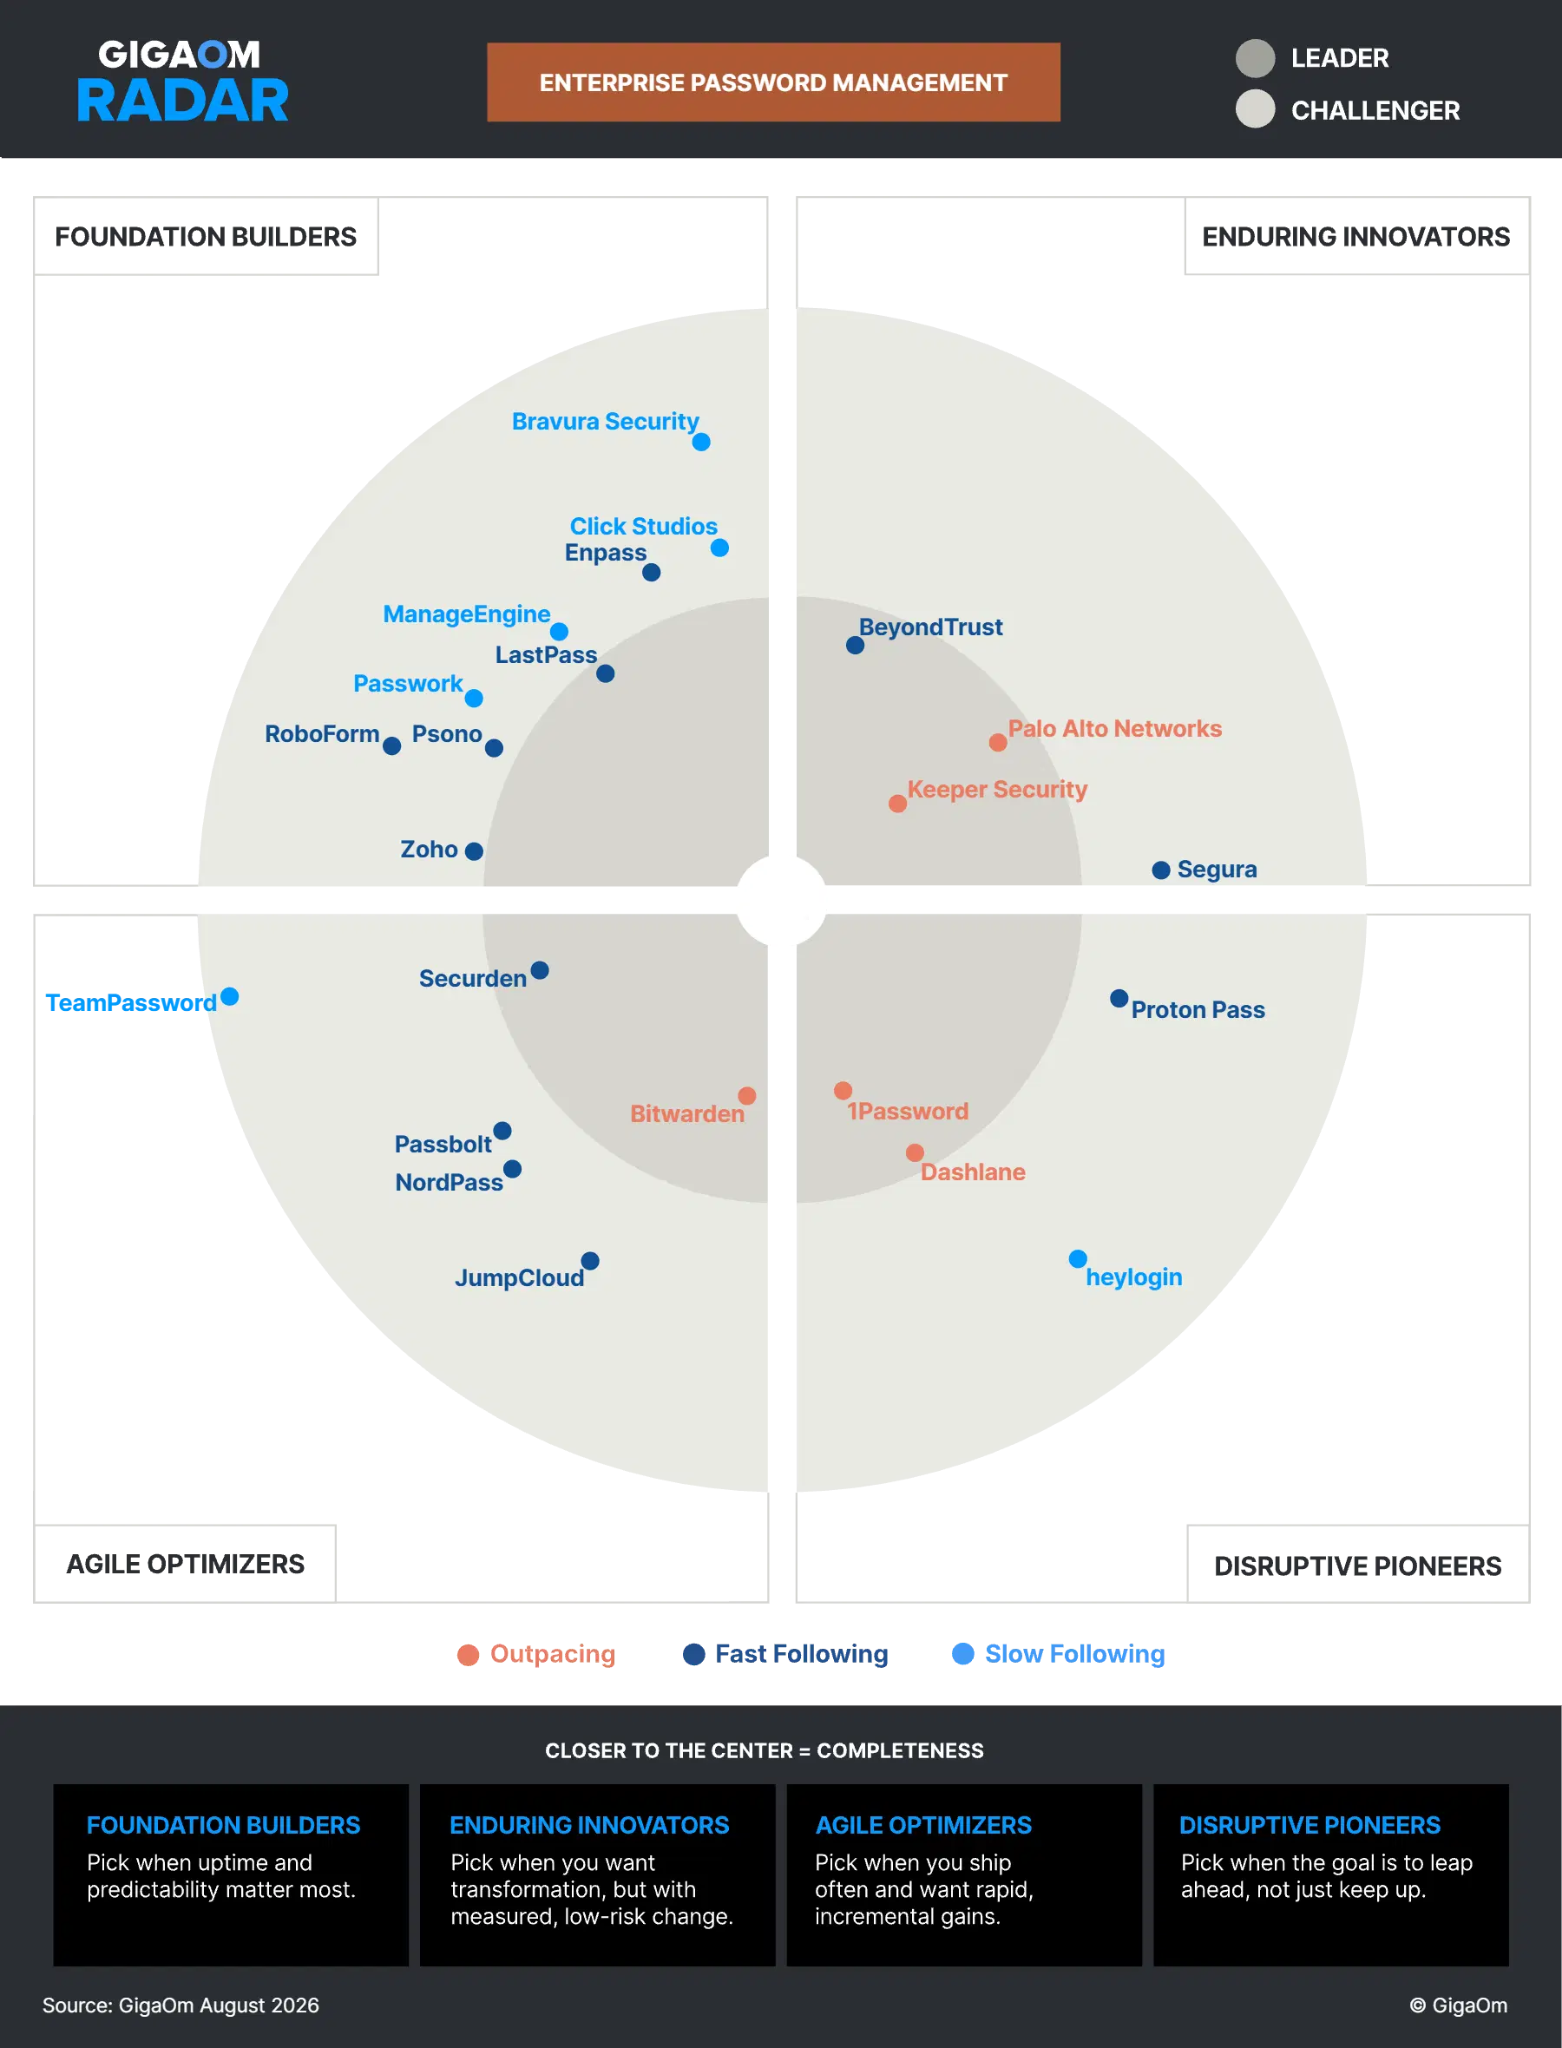
GigaOm 在其 2026 年 Radar 报告中,将 Keeper Security 列入企业密码管理持续创新者象限。 这意味着 Keeper 已连续第五年在 GigaOm 对企业密码管理市场的评估中获评“领导者”。
该报告认可了 Keeper 持续创新的能力、深厚的架构基础,以及帮助组织保护密码之外更多信息的能力。 借助 Keeper,企业可以通过单一的统一平台保护凭据、机密、机器身份、非人类身份和 AI 智能体。立即申请演示,亲身体验我们为何能获得如此高度的评价。
报告概览和关键亮点
GigaOm 的 2026 年 Radar 报告评估了 23 个领先的企业密码管理解决方案。 该报告根据一系列能力对各家提供商进行评估,包括基本功能、关键功能和新兴功能,以及更广泛的业务标准。
“持续创新者”象限旨在表彰通过持续创新和强大底层架构不断巩固市场地位的平台。 报告指出,Keeper 的发展速度快于业内大多数厂商,尤其在机密管理、官方模型上下文协议(MCP)服务器,以及代理身份和非人类身份治理方面表现突出。
这是 GigaOm 连续第五年评估企业密码管理市场,也是 Keeper 连续第五年获评“领导者”。
Keeper 如何脱颖而出
不同于零散的工具或仅限于保管库的解决方案,Keeper 提供零信任、零知识安全架构,保护整个企业的凭据和访问权限。 主要优势包括:
- 符合合规要求的安全性:已获得 FedRAMP High 认证和 GovRAMP High 授权,通过 FIPS 140-3 验证,并长期持有 SOC 2 和 ISO 认证。
- 适用于所有身份的统一平台:通过单一控制平面管理人类、机器、非人类和 AI 智能体身份。
- 内置机密管理:保护开发人员、应用程序、服务和基础设施使用的凭据。
- 随时随地安全访问:可在桌面设备、移动设备和浏览器上使用 Keeper。
- 精细化控制:通过限时访问、一次性共享和自毁记录,落实最小权限原则。
- 广泛集成:可与 SSO、MFA、SIEM、CI/CD 工具和无密码身份验证集成。
- 快速部署:几分钟内即可与现有工具配合完成部署,无需进行影响业务的全面替换。
上一份 GigaOm 报告发布以来的创新
身份安全格局正在快速变化,AI 智能体、机器身份和非人类账户正逐渐成为日常业务运营的一部分。 Keeper 持续扩展其平台,帮助组织在管理员工身份的同时管理这些身份。
最新功能包括 AI 智能体治理、官方 MCP 服务器、通过 KeeperAI 实现的实时威胁检测、更全面的风险可见性,以及更强的会话保护。 Keeper 还扩展了对通行密钥和无密码身份验证的支持;KeeperPAM 则将密码管理、机密管理、特权访问管理和端点特权管理整合到一个统一的身份安全平台中。
Together, these updates give security teams greater visibility and control as identity environments become more complex. To see the full Keeper platform beyond just password management, request a demo of KeeperPAM.
企业密码管理为何重要
弱密码、重复使用的密码或已泄露的凭据,可能使组织面临安全风险。企业密码管理可帮助安全团队保护密码、机密和机器凭据,同时执行访问策略、支持无密码身份验证,并保留清晰的审计记录。
Password management is about more than just storing passwords. It provides centralized control and visibility across users, devices, applications and identities.
免费试用 Keeper
使用零信任和零知识安全性保护组织的密码、凭据和机密。注册免费试用 14 天或联系我们的团队了解更多信息。
希望在密码管理之外保护您的组织吗? 了解有关 KeeperPAM® 的更多信息
通过投资支持零信任策略的特权访问管理解决方案,加强组织的安全态势。 KeeperPAM 兼具零信任和零知识的特点,这有助于防止未经授权的访问,并确保只有合适的用户才拥有相应的访问权限。 KeeperPAM 具有端点权限管理、基于角色的访问控制、Just-in-Time (JIT) 访问以及详细的审计、监控和会话记录等功能,帮助贵组织保护关键数据的安全,并对所有基础设施进行严格控制。
要了解有关 KeeperPAM 如何通过其零信任策略保护您的组织,请立即申请演示。

