Endpoint Privilege Manager

Внедрите принцип наименьших привилегий на каждой конечной точке, чтобы предотвратить атаки с использованием программ-вымогателей, утечки данных, а также внутрисистемные атаки.

Keeper устраняет постоянные права доступа и активирует доступ по принципу «точно в срок» (Just-in-Time, JIT) на всех конечных точках Windows, Linux и macOS, в том числе для агентного ИИ, работающего на них.

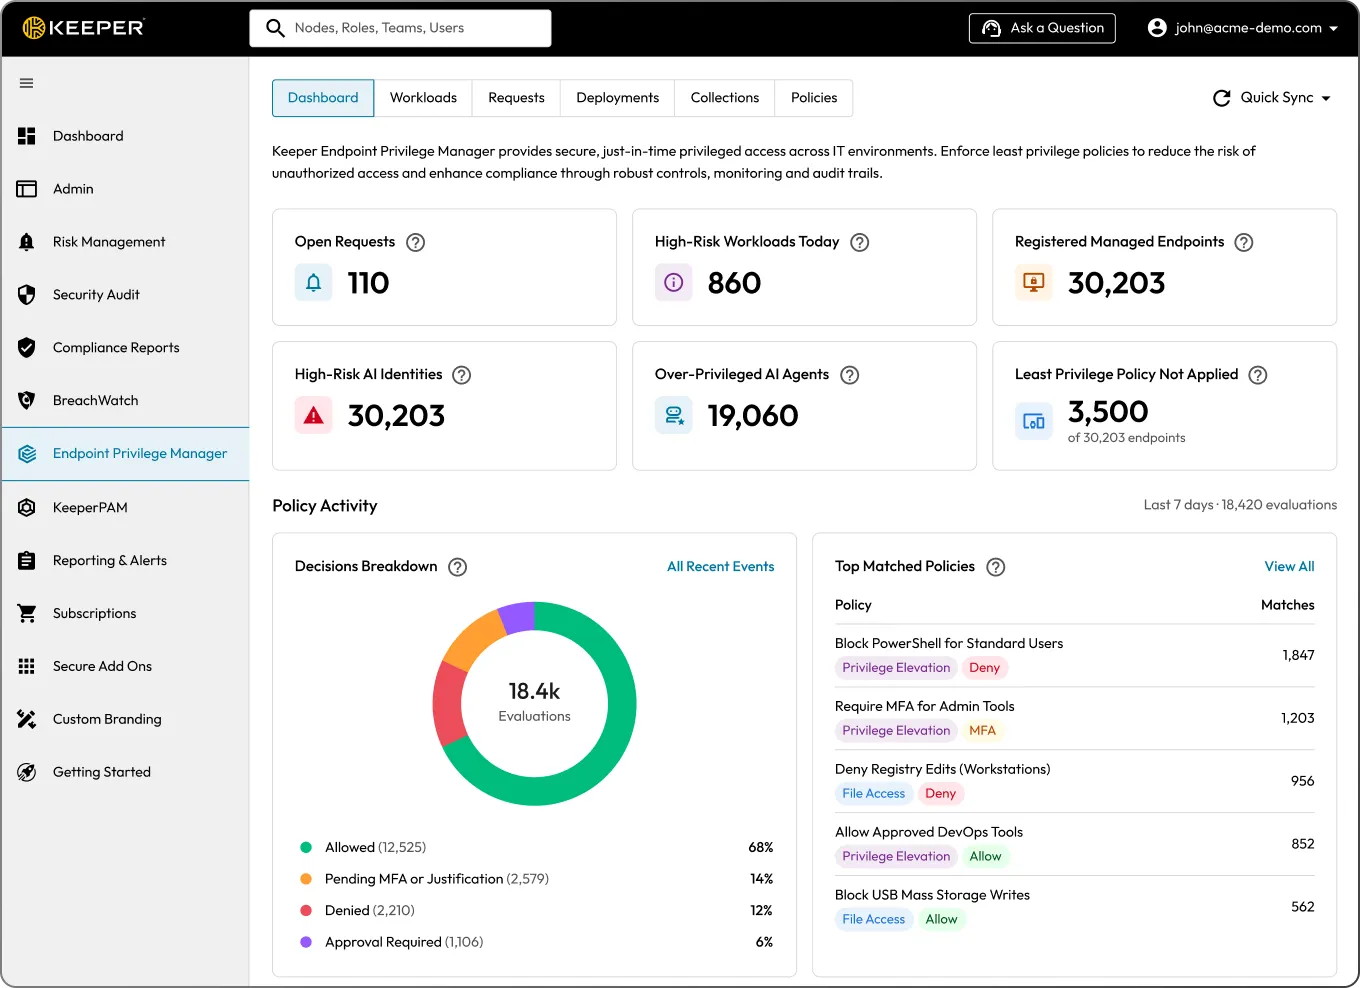
Панель управления Keeper Endpoint Privilege Manager, отображающая риски рабочих нагрузок, риски идентификации с помощью ИИ и активность политик.

Простое развертывание и управление

Administrators simply deploy a lightweight agent that removes standing admin rights while enabling temporary, policy-based privilege elevation only when necessary. The system enforces customizable security policies through just-in-time access, with optional approval workflows and MFA enforcement.

Повышение привилегий осуществляется через временную учетную запись под управлением Keeper, поэтому конечные пользователи никогда не получают постоянные права администратора. Расширенный доступ предоставляется только для одобренного действия и отзывается после завершения его выполнения. Keeper EPM работает на Windows, macOS и Linux. Консоль администратора Keeper предоставляет централизованную панель с журналом аудита действий по повышению привилегий для обеспечения соответствия требованиям.

Развертывание агента

Агент Keeper устанавливается на каждой управляемой конечной точке. Этот агент перехватывает и оценивает запросы на повышение привилегий на основе определенных организационных политик.

Обеспечение соблюдения политик

Администраторы определяют политики повышения привилегий через консоль администратора Keeper. Политики устанавливают, какие действия могут выполнять пользователи, какие приложения могут запускаться с повышенными привилегиями, требуются ли согласования или MFA и каким агентам ИИ разрешено работать.

Краткосрочный привилегированный доступ

Пользователям не предоставляются постоянные права локального администратора. Вместо этого Keeper Endpoint Privilege Manager временно повышает привилегии для конкретных действий с помощью краткосрочных учетных записей, управляемых Keeper.

Управление и контроль

Консоль администратора Keeper обеспечивает видимость всех действий по повышению привилегий, запросов и применений политик в режиме реального времени, включая оценки рисков ИИ-агентов и инвентаризацию агентного ИИ во всех средах. Администраторы могут проверять запросы, одобрять или отклонять их, а также просматривать журналы аудита для обеспечения соответствия требованиям.

Контролируйте ИИ-агентов так же, как вы контролируете пользователей

Keeper Endpoint Privilege Manager управляет агентами ИИ по той же модели политик, которая используется для пользователей-людей. Система идентифицирует известных агентов по сигнатуре и оценивает неизвестные процессы: вы решаете, какие агенты могут быть запущены, что им разрешено делать и когда действия должны быть одобрены человеком перед выполнением.

Политика агентного ИИ

Определяет, разрешено ли агенту вообще запускаться, блокируя или приостанавливая несанкционированных агентов до того, как они предпримут какие-либо действия.

Политика доступа для ИИ-агентов

Определяет, что запущенный агент может делать от имени пользователя, включая доступ к конфиденциальным файлам, исполняемым файлам и командам.

Политика повышения привилегий для агентных систем

Управляет запросами на повышение привилегий от работающего агента, применяя те же механизмы разрешения, запрета, подтверждения и MFA, что и для пользователей.

Согласование с участием человека

Предлагает конечному пользователю на конечном устройстве или администратору одобрить или отклонить действие агента в режиме реального времени.

Полный журнал аудита

Регистрирует каждое действие агента (разрешенное, запрещенное или приостановленное) относительно базовой политики.

Процесс повышения привилегий

Пользователи следуют простой схеме повышения привилегий для приложений или процессов, которым требуются повышенные разрешения, через агент Keeper.

Policy

Если приложению или процессу требуется повышенный доступ, агент Keeper проверяет соответствующую политику.

Утверждение

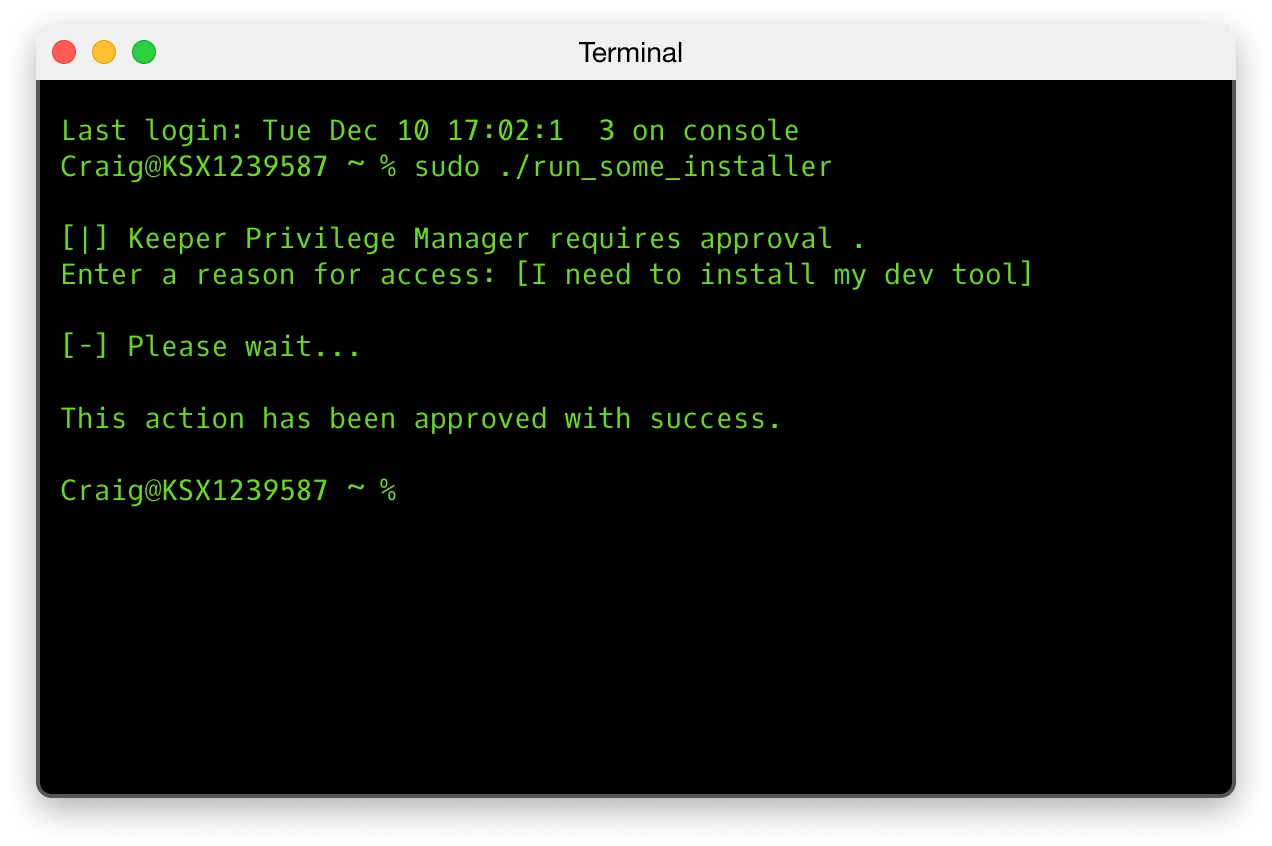
Если одобрение требуется, запрос направляется администратору через консоль администратора или интерфейс командной строки.

Опция многофакторной аутентификации

Если одобрение не требуется, процесс повышения привилегий продолжится автоматически. Применять многофакторную аутентификацию необязательно, и ее можно использовать в качестве дополнительного шага.

Кроссплатформенная поддержка

Во всех операционных системах обеспечивается последовательное управление, причем для Windows, macOS и Linux разработаны специальные реализации.

  • Windows: пользователи удаляются из локальной группы администраторов.
  • macOS: пользователи исключаются из группы sudo, а повышение привилегий выполняется принудительно через системное расширение
  • Linux: пользователи исключаются из группы sudo, а агент управляет повышением привилегий с помощью политики
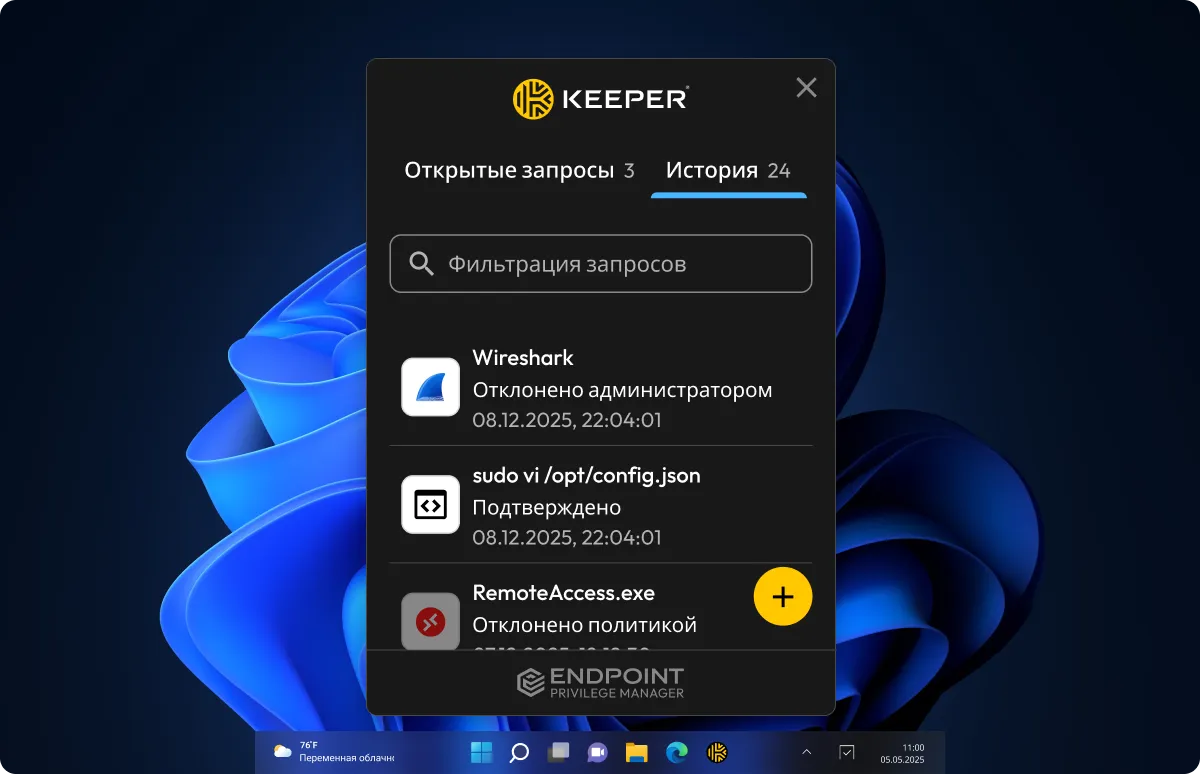
Настольное приложение Keeper Endpoint Privilege Manager, отображающее историю запросов с одобренными и отклоненными запросами.
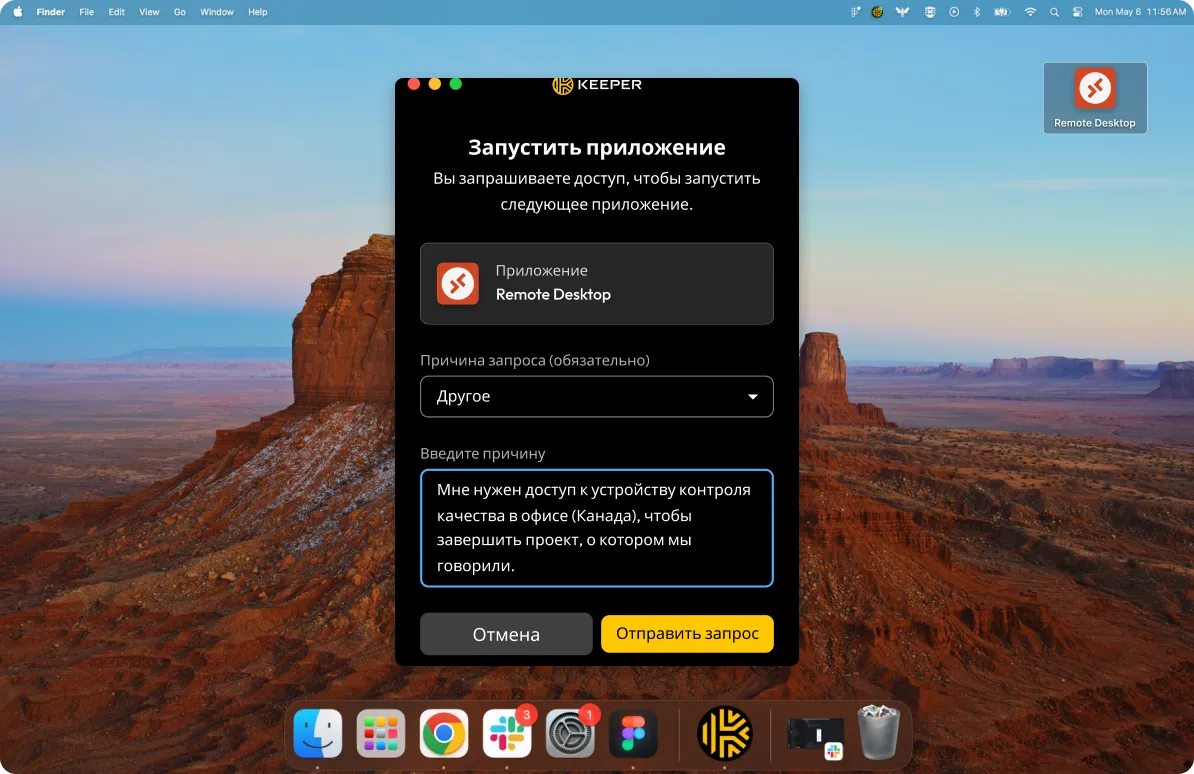
Запрос на запуск Keeper Endpoint Privilege Manager для Remote Desktop на macOS с обязательным полем причины.
Терминал Keeper Endpoint Privilege Manager, отображающий запрос на подтверждение sudo и успешное подтверждение запроса.

Безопасность с нулевым доверием и нулевым разглашением

Информация об устройствах конечных пользователей, приложениях и запросах доступа полностью шифруется на устройстве пользователя и может быть расшифрована только авторизованными администраторами в Keeper Admin Console. Keeper никогда не имеет доступа к данным клиентов, действиям конечных пользователей или сведениям о приложениях и не видит их. Мы гарантируем, что наши клиенты всегда получают полную конфиденциальность и сохраняют контроль над своими данными.

Основные функции для защиты всех конечных точек

Краткосрочные учетные записи

Система создает временные привилегированные учетные записи и управляет ими для выполнения определенных задач с повышенными привилегиями, после чего автоматически удаляет их, чтобы обеспечить отсутствие постоянных привилегий и снизить риск для безопасности.

Управление наименьшими привилегиями

Ограничение пользователей и систем только минимальными правами доступа, необходимыми для выполнения разрешенных задач.

Управление автономным ИИ

Обнаруживает, отслеживает и контролирует активность ИИ-агентов на конечном устройстве. Определяет, могут ли агенты запускаться, ограничивает их действия с повышенными привилегиями и требует одобрения человека перед выполнением критических операций.

JIT-доступ

Предоставление пользователям временных повышенных привилегий, необходимых только для выполнения конкретных разрешенных задач, с автоматическим отзывом этих прав после выполнения задач или по истечении заранее определенного периода времени.

Гибкое управление политиками

Предоставление администраторам возможности создавать настраиваемые правила с учетом контекста для повышения привилегий, которые адаптируются к различным ролям пользователей, приложениям и требованиям безопасности в организации.

Управление привилегиями на уровне процессов

Обнаруживает, отслеживает и контролирует активность ИИ-агентов на конечном устройстве. Определяет, могут ли агенты запускаться, ограничивает их действия с повышенными привилегиями и требует одобрения человека перед выполнением критических операций.
Безопасность и масштабируемость для всех конечных устройств

Безопасность

Устраняет постоянные права администратора и позволяет повышать привилегии в режиме реального времени только для утвержденных приложений и агентов, что уменьшает поверхность атаки.

Соответствие

Обеспечение комплексного аудита использования привилегий и соблюдения нормативных требований благодаря документированному административному контролю доступа.

Операционная эффективность

Снижение нагрузки на службу поддержки за счет автоматизации утверждения рутинных административных задач.

Удобство для пользователей

Автоматическое повышение привилегий для утвержденных приложений, что позволяет пользователям выполнять необходимые задачи без задержек со стороны ИТ-специалистов.

Масштабируемость.

Предоставление организациям возможности эффективно применять политики наименьших привилегий и управлять привилегированным доступом на тысячах конечных точек Windows, macOS и Linux с централизованной платформы.

Возможности аудита и контроль

Получение представления о действиях по повышению привилегий, одобрениях и применении политик конечных точек с подробной регистрацией и интеграцией в инструменты SIEM для более быстрого реагирования на инциденты.

Защитите каждую конечную точку с помощью Endpoint Privilege Manager

Вопросы и ответы

Что такое Keeper Endpoint Privilege Manager?

Keeper Endpoint Privilege Manager — это решение для управления повышением и делегированием привилегий (PEDM), которое обеспечивает соблюдение политик доступа с минимальными привилегиями на конечных устройствах под управлением Windows, macOS и Linux. Решение обеспечивает своевременное повышение привилегий для пользователей и процессов, устраняет необходимость в предоставлении локальному администратору постоянных прав и регулирует активность ИИ-агентов на управляемых конечных устройствах.

Как работает доступ по принципу «точно в срок» в Keeper?

Когда требуется утверждение, запрос пользователя на доступ направляется администратору Keeper и обрабатывается через консоль администратора или Commander CLI. Если согласно применяемой политике утверждение не требуется, агент Keeper автоматически разрешает повышение привилегий. Если включено обязательное использование MFA, пользователю перед продолжением предлагается пройти MFA. Такой гибкий подход обеспечивает интерактивный и управляемый политиками доступ по принципу «точно в срок» на разных устройствах.

Каковы основные функции Endpoint Privilege Manager?

Благодаря развертыванию с использованием агентов в Windows, macOS и Linux Endpoint Privilege Manager устраняет постоянные права локального администратора и вводит управление на уровне процессов за счет доступа по модели JIT. Пользователи работают без постоянных привилегий администратора, а привилегированные команды выполняются с помощью временных учетных записей, управляемых Keeper, что обеспечивает среду с полным отсутствием постоянных привилегий (Zero Standing Privilege, ZSP).

Централизованная панель управления обеспечивает наглядное представление всех недавних событий, включая события в режиме мониторинга, и служит отправной точкой для запуска ключевых рабочих процессов: запросов, развертываний, коллекций, политик и инвентаризации ИИ-агентов.

Как Keeper EPM управляет агентами ИИ?

Keeper EPM uses three policy types to govern AI agents. Agentic AI controls whether a recognized agent can run, blocking it or requiring approval before it acts. Agentic Access governs what a running agent may do, while Agentic Privilege Elevation governs an agent's requests for administrative privileges. These policies support controls such as allow, deny, approval, justification and MFA. Confidence-score thresholds can be applied to Possible Agents to help tailor enforcement to how likely a process is to be an AI agent.

Как Endpoint Privilege Manager интегрируется с платформой KeeperPAM?

Keeper Endpoint Privilege Manager расширяет подход KeeperPAM с нулевым доверием к модели нулевого доверия, контролируя повышение привилегий непосредственно на конечных точках и дополняя возможности защищённого подключения, предоставляемые более широким решением PAM. В то время как остальная часть платформы KeeperPAM обеспечивает безопасность подключения пользователей к системам, Endpoint Privilege Manager определяет, какими административными правами они могут пользоваться после подключения.

Как происходит взаимодействие с Endpoint Privilege Manager для администраторов и пользователей?

Пользователи, использующие агент Keeper, видят интерфейс рабочего стола, в котором отображаются применяемые политики привилегий и отслеживаются запросы на повышение привилегий. Если для выполнения действия требуется повышенный уровень доступа, появляется соответствующий запрос, учитывающий политики организации. Когда ИИ-агент пытается выполнить чувствительную операцию, требующую одобрения с участием человека, пользователь видит запрос того же типа и может в режиме реального времени разрешить или отклонить это действие.

Как Keeper Endpoint Privilege Manager может работать с MS Windows LAPS?

Endpoint Privilege Manager может работать вместе с LAPS в организациях, которые уже инвестировали в развертывание LAPS. В этом взаимодополняющем решении LAPS может и дальше управлять сменой паролей локальных администраторов на компьютерах, подключенных к домену, а KeeperPAM — управлять учетными данными доменных учетных записей, служебных учетных записей и другими привилегированными учетными данными, которые не входят в область действия LAPS. Такая интеграция позволяет сохранить существующие инвестиции в LAPS и одновременно распространить защиту привилегированного доступа на большее число систем и типов учетных записей.

Endpoint Privilege Manager расширяет возможности этой системы безопасности, обеспечивая соблюдение принципа минимальных привилегий на конечных устройствах. В то время как LAPS ориентирован на защиту учетных данных постоянных учетных записей администраторов, Endpoint Privilege Manager изначально снижает необходимость использования этих учетных записей, предоставляя временное повышение привилегий для выполнения конкретных задач. Вместе эти решения обеспечивают комплексную защиту: LAPS защищает пароли локальных учетных записей администратора, KeeperPAM управляет доступом к этим учетным данным и другим привилегированным учетным записям и контролирует его, а Endpoint Privilege Manager гарантирует, что пользователи получают повышенные привилегии только при необходимости и наличии соответствующего разрешения.

Где можно найти дополнительную техническую документацию по Keeper Endpoint Privilege Manager?

Техническую документацию по Keeper Endpoint Privilege Manager можно найти в разделе документации Keeper Endpoint Privilege Manager.

Отказаться от согласия с использованием cookie-файловМы ценим вашу конфиденциальность

Мы используем файлы cookie на нашем веб-сайте, чтобы предоставить вам наилучшие возможности при просмотре веб-страниц, предоставлять персонализированную рекламу наших продуктов и контента, а также анализировать трафик веб-сайта. Чтобы узнать больше, ознакомьтесь с нашей Политикой конфиденциальности.

Подпишитесь на бесплатный пробный период

Купить сейчас