Stroomlijn SSH-sleutelbeheer met KeeperPAM®
KeeperPAM vereenvoudigt SSH-sleutelbeheer door gecentraliseerd beheer, geautomatiseerde roulatie en auditing te bieden om veilige toegang tot uw kritieke infrastructuur te garanderen.

Keeper Security voor het vijfde opeenvolgende jaar uitgeroepen tot leider in wachtwoordbeheer
Meer informatieKeeperPAM vereenvoudigt SSH-sleutelbeheer door gecentraliseerd beheer, geautomatiseerde roulatie en auditing te bieden om veilige toegang tot uw kritieke infrastructuur te garanderen.
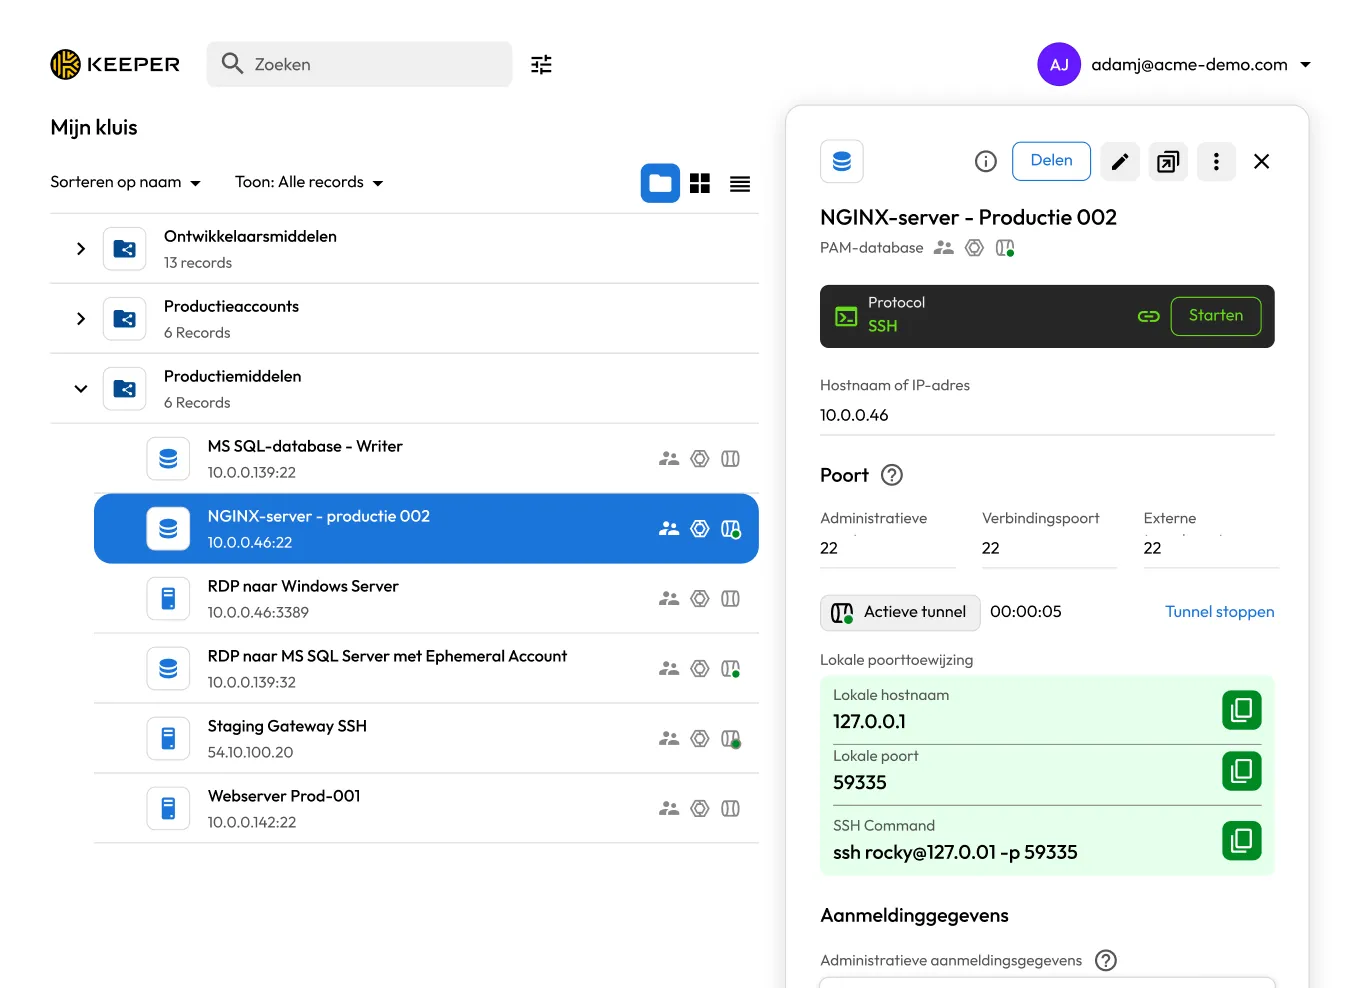

SSH-sleutels verspreiden zich vaak over systemen, waardoor zichtbaarheid en controle moeilijk zijn.

Niet-gerouleerde sleutels leiden tot langdurige blootstelling als ze gecompromitteerd raken.

Gedeelde sleutels doen verantwoordelijkheid teniet en maken het moeilijk om activiteiten te herleiden.

Vertraagde intrekking kan voormalige gebruikers of aanvallers aanhoudende toegang geven.

Zonder regelmatige controle kunnen oude of ongebruikte sleutels actief blijven en kritieke systemen blootstellen.
KeeperPAM centraliseert persoonlijke SSH-sleutels in de Keeper-kluis, beschermd door zero-knowledge versleuteling. Sleutels worden nooit blootgesteld aan Keeper of opgeslagen in platte tekst, wat uw organisatie volledige controle en inzicht biedt vanuit één veilig platform.
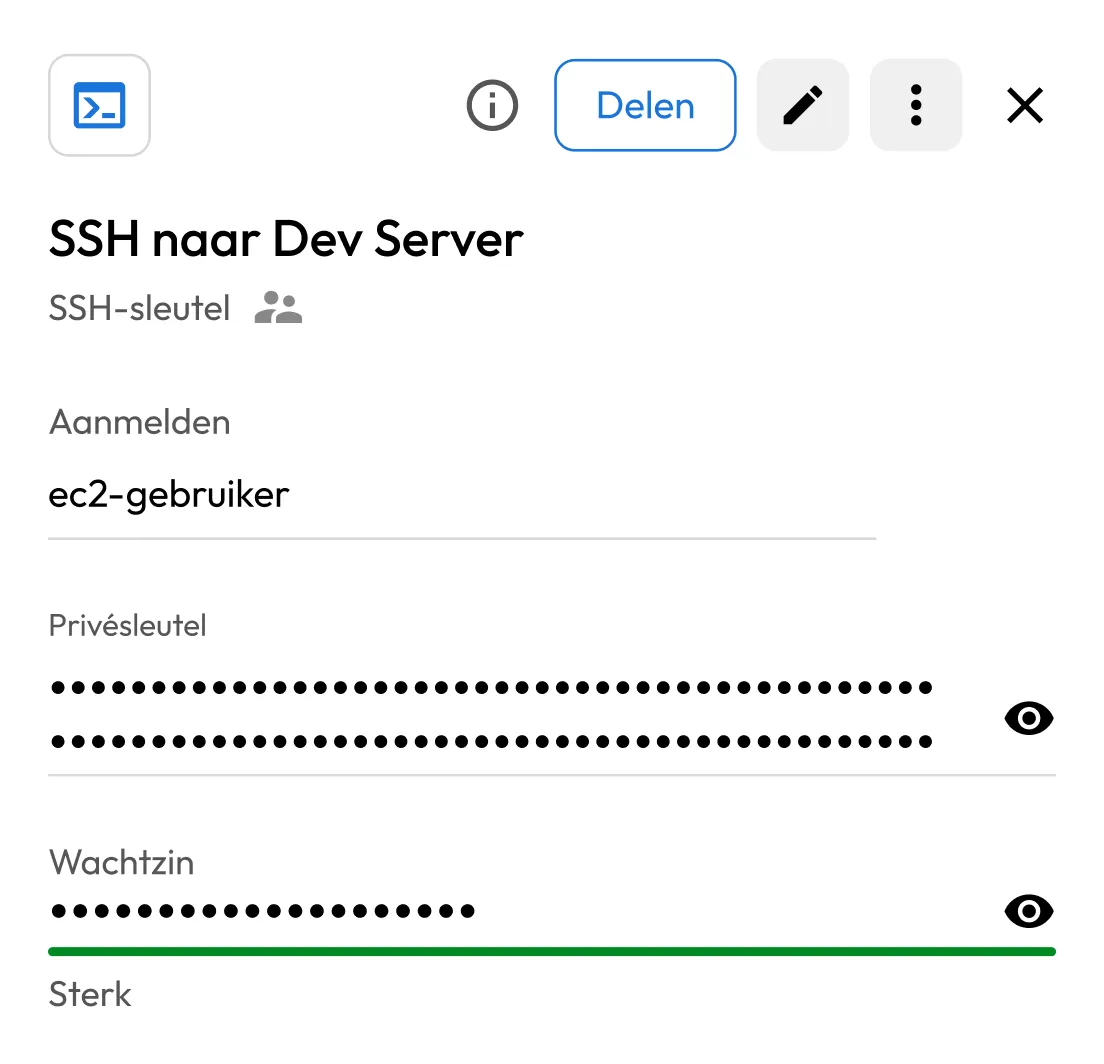
KeeperPAM biedt nauwkeurige toegangscontroles, zodat u precies kunt bepalen wie toegang heeft tot welke SSH-sleutel en welke bron. Elke toegangsaanvraag wordt geregistreerd, waardoor u een duidelijk inzicht krijgt in wie toegang had tot een sleutel, wanneer deze is gebruikt en voor welk systeem of welke sessie.
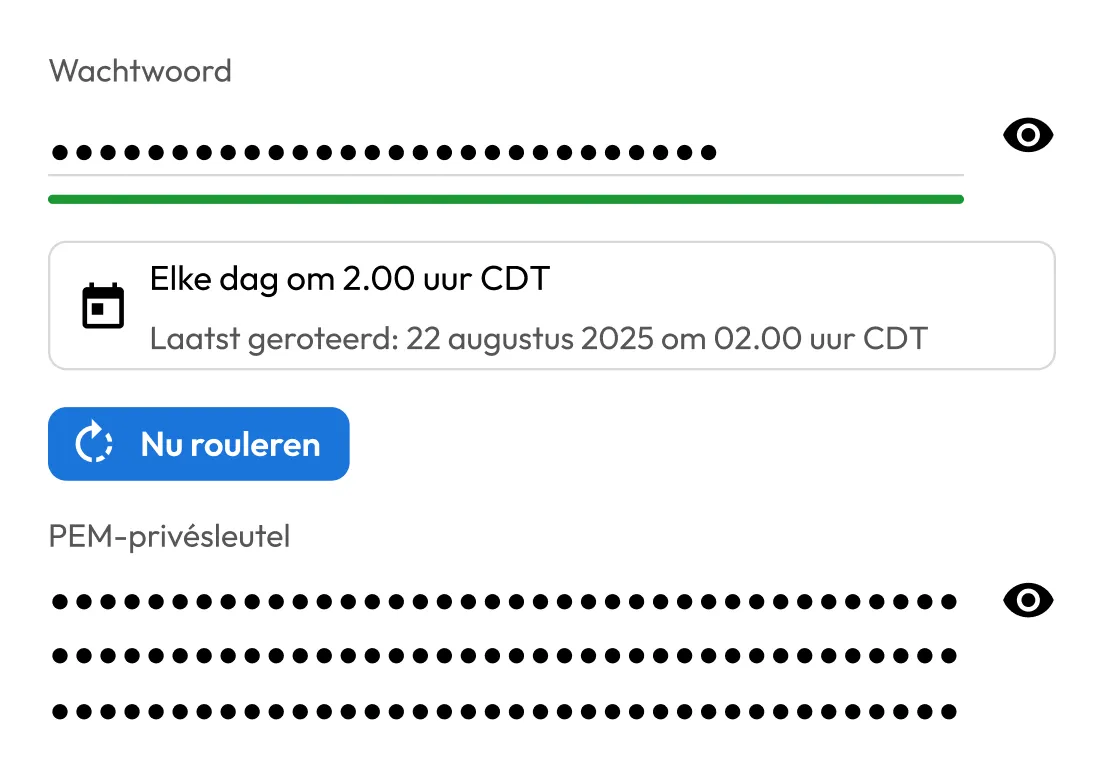
KeeperPAM automatiseert de roulatie van SSH-sleutels en ondersteunt een gedefinieerd roulatiebeleid om beveiligingsnormen af te dwingen. Sleutels kunnen worden gerouleerd via geautomatiseerde workflows en worden geïntegreerd in Keeper Commander -processen. Zo kunnen beveiligingsteams strenge controles handhaven, zonder hiervoor handmatige werkzaamheden uit te voeren.
Keeper-SDK's en -API's stellen teams in staat om SSH-sleutelbeheer te integreren in automatiseringspijplijnen, CI/CD-workflows en aangepaste beveiligingsprocessen, waardoor organisaties een consistent SSH-sleutelbeleid binnen hun infrastructuur kunnen afdwingen.
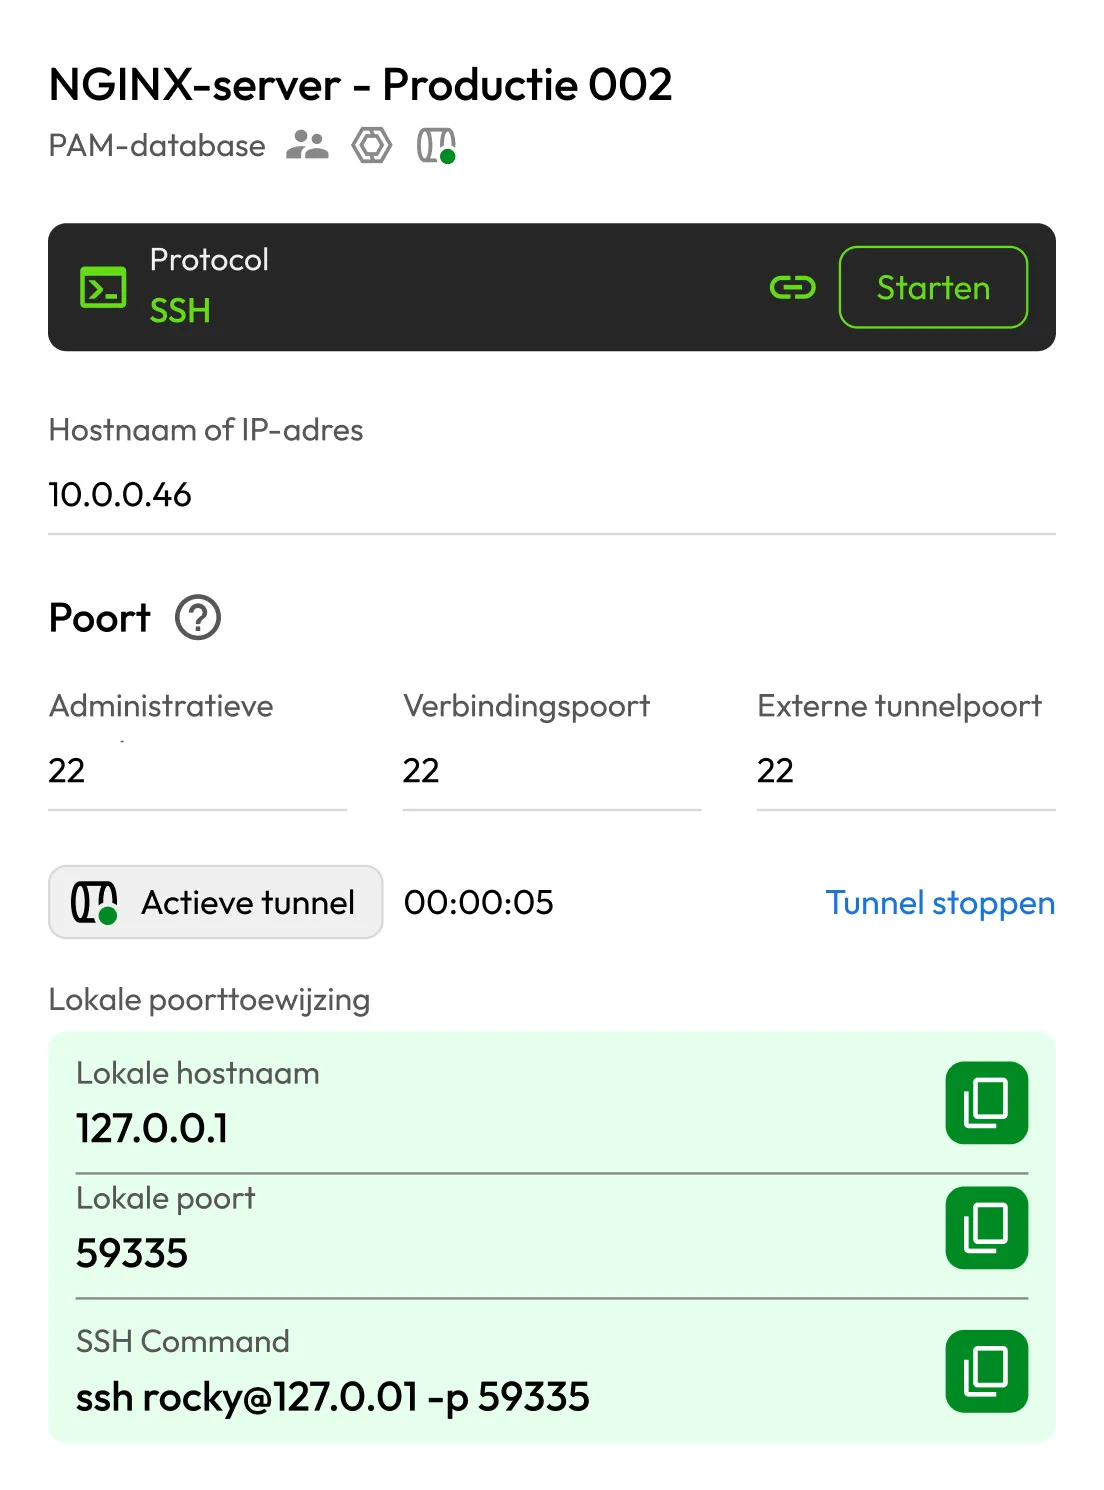
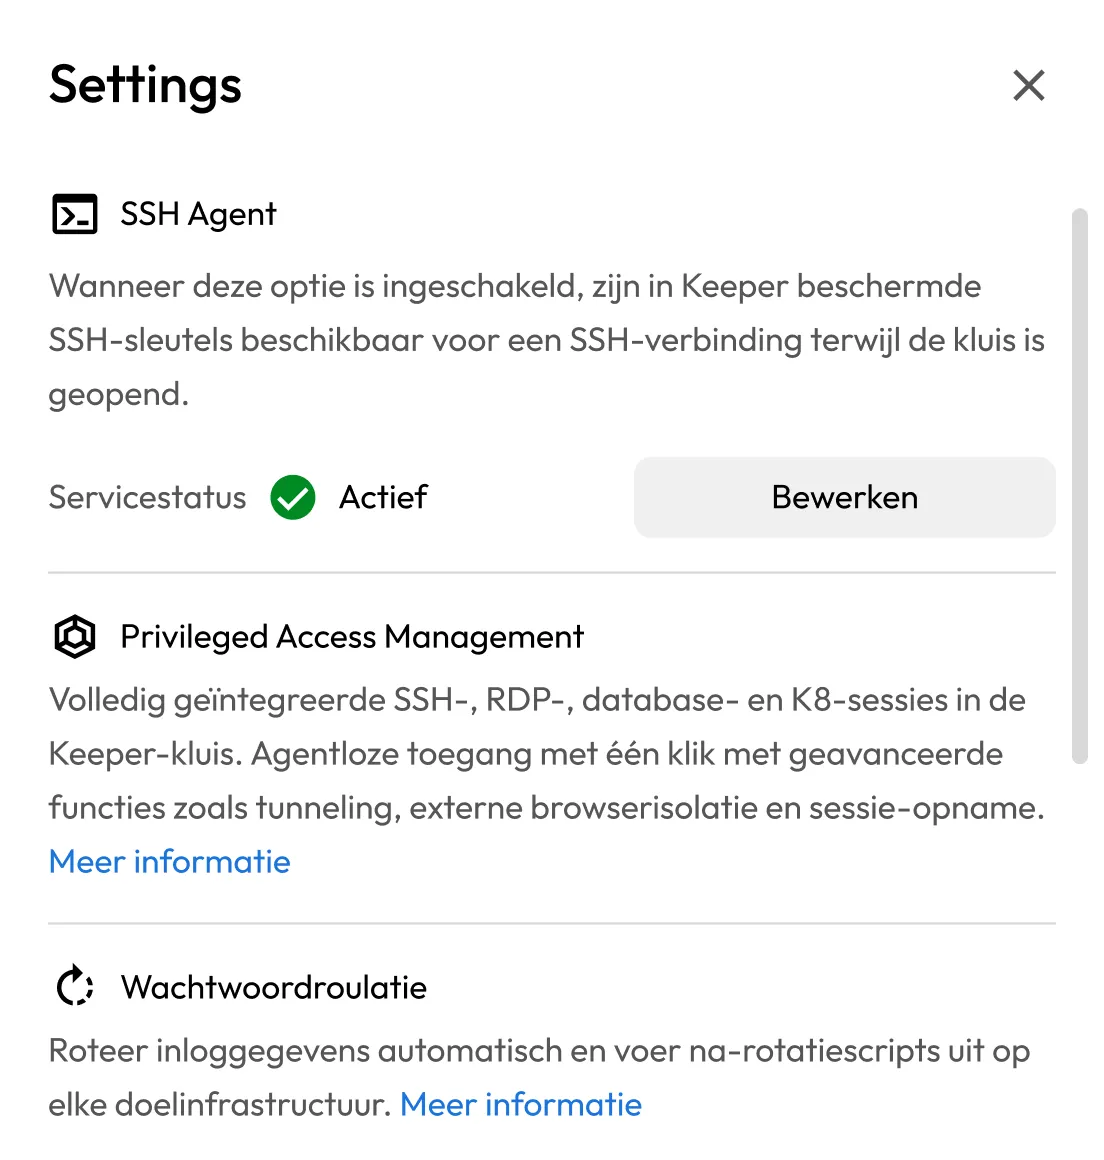
KeeperPAM maakt wachtwoordloze, zero-trust SSH-toegang mogelijk door geprivilegieerde sessies rechtstreeks vanuit de Keeper-kluis te regelen. Hierbij worden tijdelijke of statische aanmeldingsgegevens ingevoerd, zonder dat privé-SSH-sleutels ooit aan eindgebruikers worden blootgesteld. De zelf gehoste Keeper Connection Manager fungeert als proxy en registreert SSH-sessies voor air-gapped of gereguleerde netwerken; de Keeper SSH Agent en CLI ondersteunen workflows voor ontwikkelaars en automatisering met behulp van tijdelijke sleutelopvraging in het geheugen. Met geautomatiseerde SSH-sleutelroulatie worden sleutels continu vernieuwd, zodat er geen aanmeldingsgegevens met een lange geldigheidsduur bestaan.
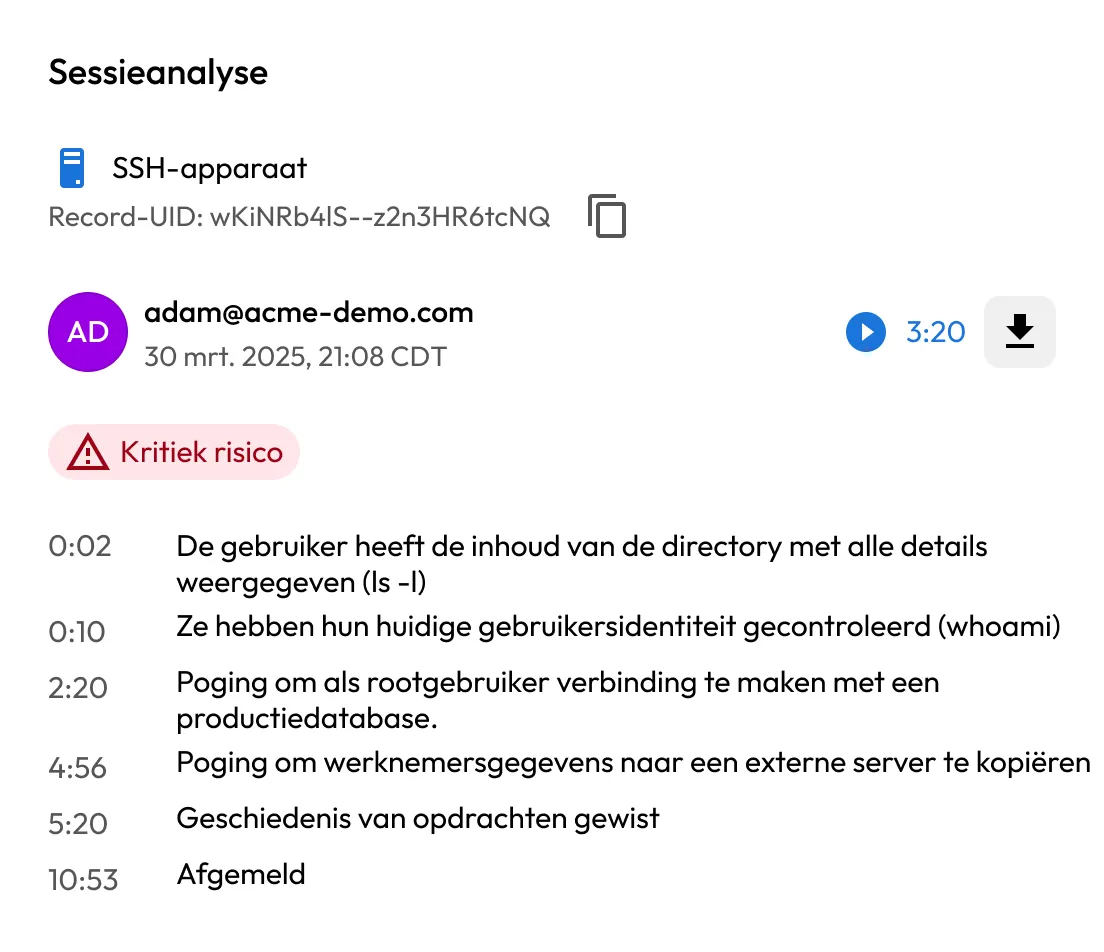
KeeperPAM registreert de toegang tot SSH-sleutels en sessie-activiteiten, wat een volledige audittrail oplevert. Beveiligingsteams kunnen zien wie toegang heeft gehad tot welke sleutel, wanneer deze is gebruikt en welke acties zijn ondernomen tijdens de sessie.
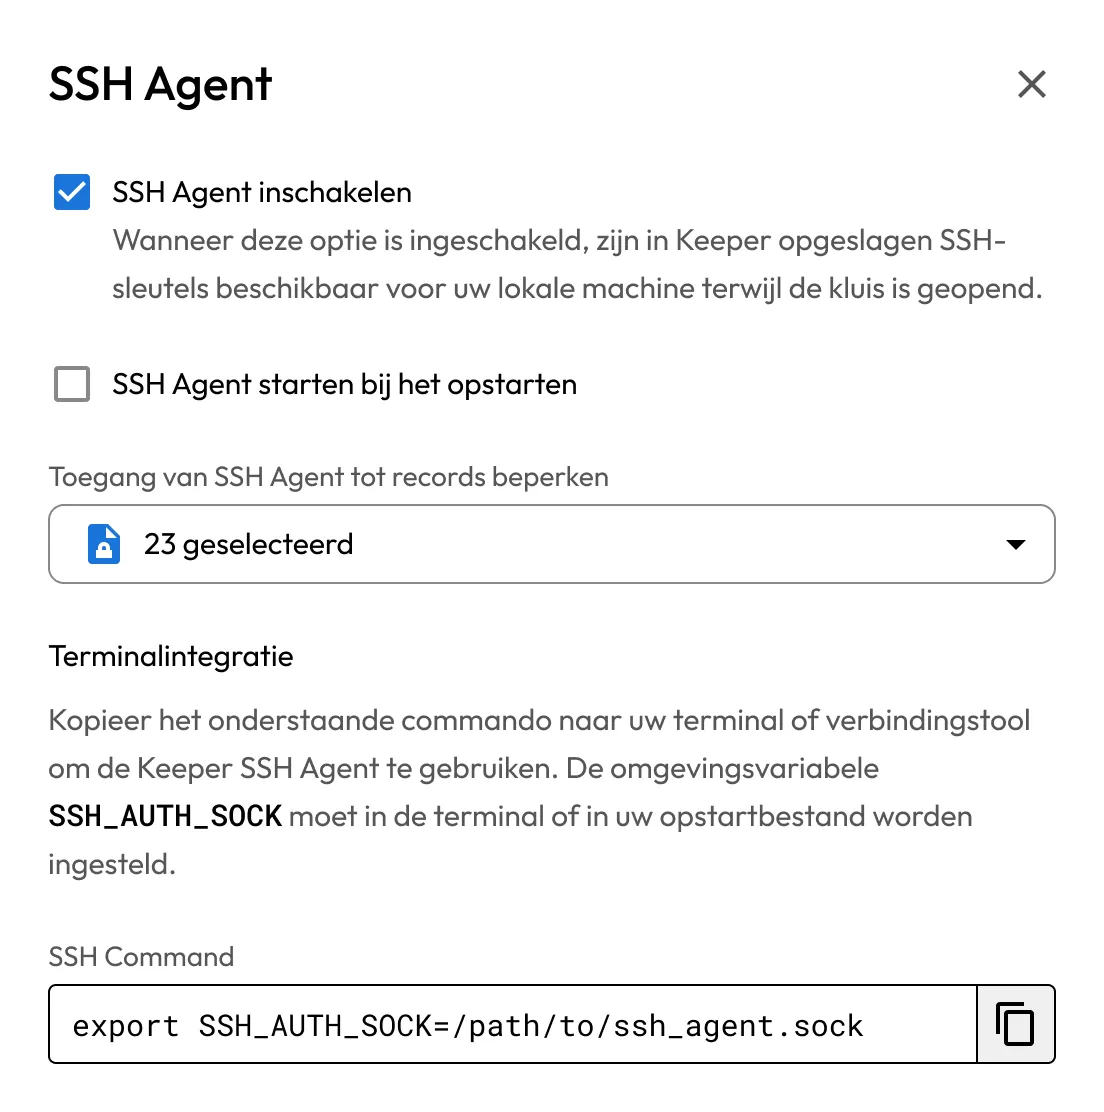
Ontwikkelaars kunnen door Keeper beheerde SSH-sleutels gebruiken voor Git-authenticatie en het ondertekenen van commits op basis van SSH, zonder privésleutels lokaal op te slaan. Sleutels blijven beschermd in de Keeper-kluis en worden veilig geladen wanneer dat nodig is, waardoor veilige ontwikkelingsworkflows worden ondersteund en de risico's van lokale sleutelopslag worden weggenomen.
"Ik waardeer de flexibiliteit van het implementeren van een multifunctionele gateway in verschillende omgevingen. Met deze gateways kan ik SSH, RDP en tunneling gebruiken en kan ik ook geheimen uit mijn kluizen ophalen."
Jason M., senior infrastructuuringenieur/architect
G2 Review
“Ik waardeer het dat het een alles-in-één oplossing is voor RDP, SSH, wachtwoordkluis, enz. Het is een fantastisch product. Het is zeer goed doorzoekbaar, gebruiksvriendelijk en eenvoudig te implementeren. Ik ben tevreden met ieder aspect.”
Geverifieerde gebruiker in juridische diensten
G2 Review
SSH-sleutelbeheer is het proces van het aanmaken, opslaan, rouleren en intrekken van SSH-sleutels om veilige toegang tot servers en infrastructuur te beheren.
KeeperPAM slaat SSH-privésleutels op in de Keeper-kluis, die wordt beschermd door zero-knowledge versleuteling, en dwingt gecentraliseerde toegangscontroles en auditing af voor toegang tot en gebruik van sleutels.
Ja, KeeperPAM automatiseert SSH-sleutelrotatie op basis van gedefinieerd beleid en integreert met Keeper Commander-workflows om handmatig werk en het risico op langdurig bestaande sleutels te verminderen.
Nee, de SSH-sleutels van Keeper worden alleen opgeslagen en versleuteld in de Keeper Vault. Wanneer zero-trust KeeperPAM-sessies worden gestart, worden de sleutels opgehaald door de Keeper Gateway en worden ze nooit blootgesteld aan de gebruiker.
U moet cookies inschakelen om Live Chat te kunnen gebruiken.