Simplifier la gestion des clés SSH avec KeeperPAM®
KeeperPAM simplifie la gestion des clés SSH en fournissant un contrôle centralisé, une rotation automatisée et des audits pour garantir un accès sécurisé à votre infrastructure critique.

Keeper Security nommé leader de la gestion des mots de passe pour la cinquième année consécutive
En savoir plusKeeperPAM simplifie la gestion des clés SSH en fournissant un contrôle centralisé, une rotation automatisée et des audits pour garantir un accès sécurisé à votre infrastructure critique.
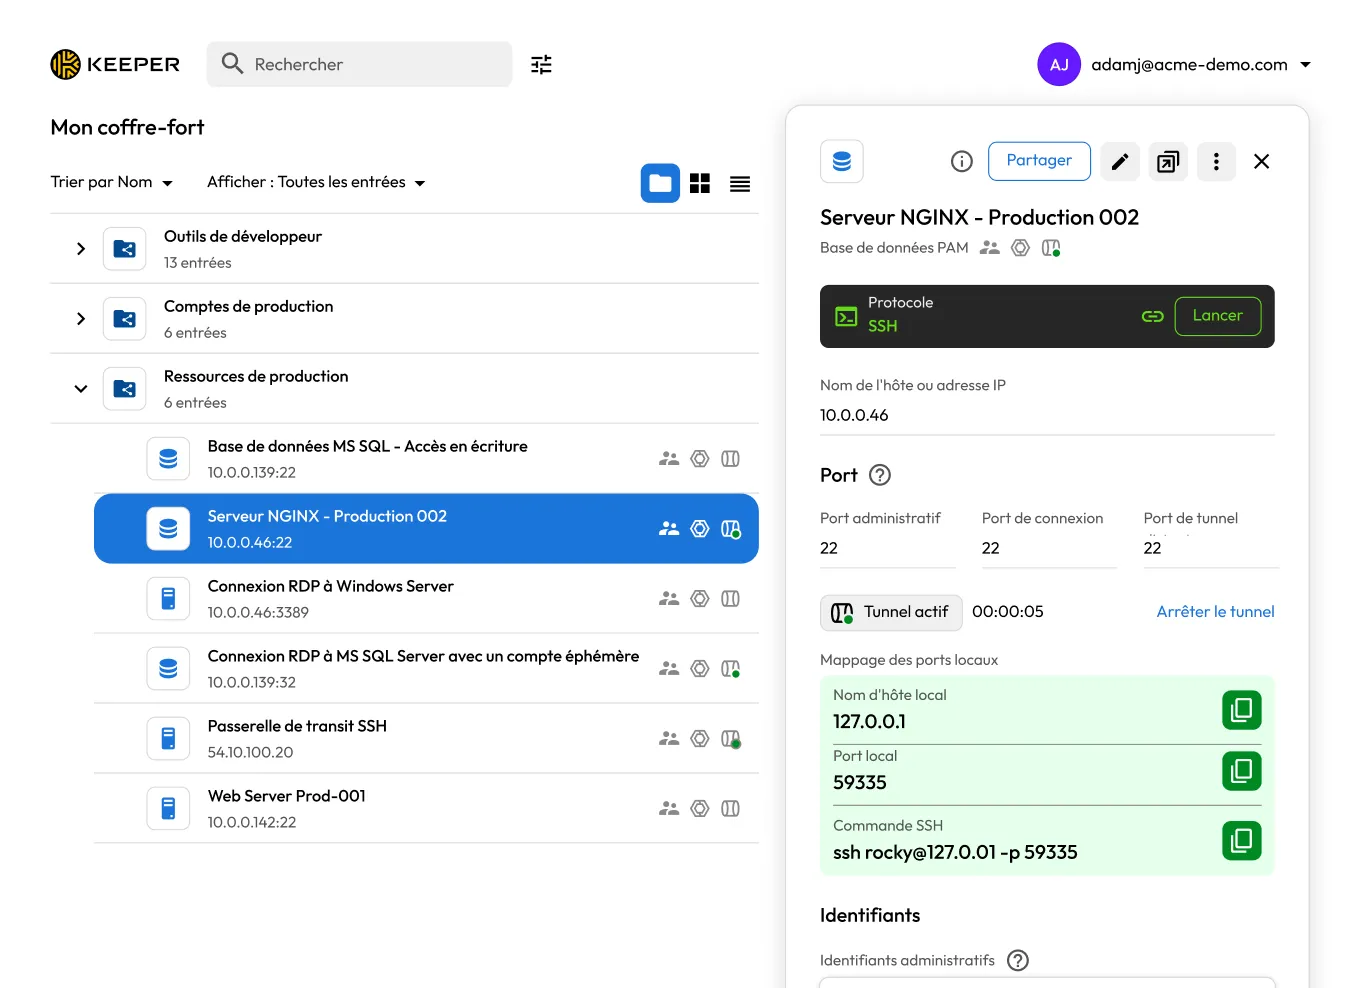

Les clés SSH se répartissent souvent sur les systèmes, rendant la visibilité et le contrôle difficiles.

Les clés non renouvelées créent une exposition à long terme si elles sont compromises.

Les clés partagées éliminent la responsabilité et rendent difficile le traçage des activités.

Une révocation différée peut laisser d’anciens utilisateurs ou attaquants avec un accès persistant.

Sans examen régulier, les clés anciennes ou inutilisées peuvent rester actives et exposer des systèmes critiques.
KeeperPAM centralise les clés privées SSH dans le coffre-fort Keeper, protégé par un chiffrement zero knowledge. Les clés ne sont jamais exposées à Keeper ni stockées en texte brut, offrant ainsi à votre organisation un contrôle total et une visibilité depuis une plateforme sécurisée unique.
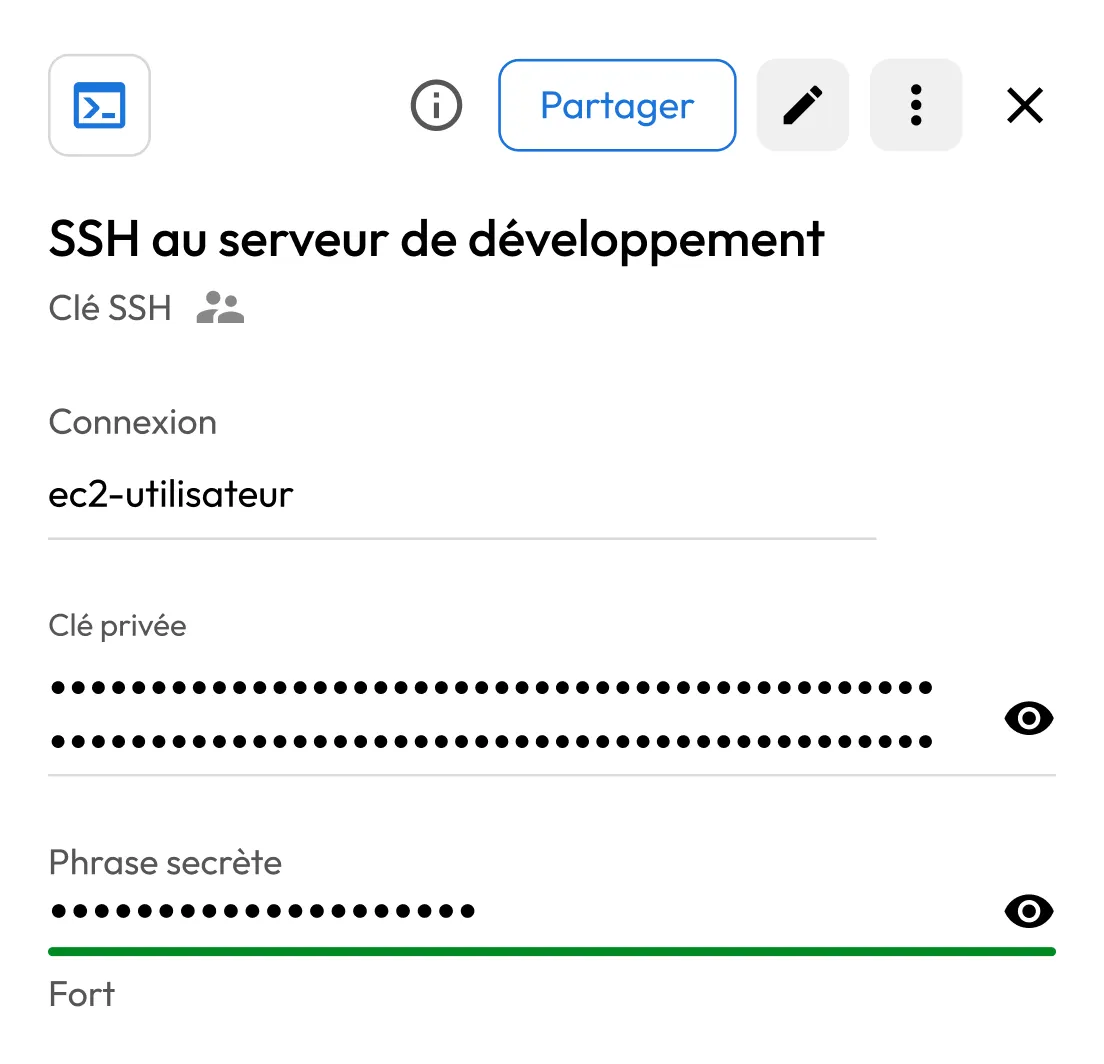
KeeperPAM fournit des contrôles d’accès précis afin que vous puissiez définir exactement qui peut accéder à quelle clé SSH et à quelle ressource. Chaque demande d’accès est enregistrée, ce qui vous donne une vision claire de qui a accédé à une clé, quand elle a été utilisée et pour quel système ou session.
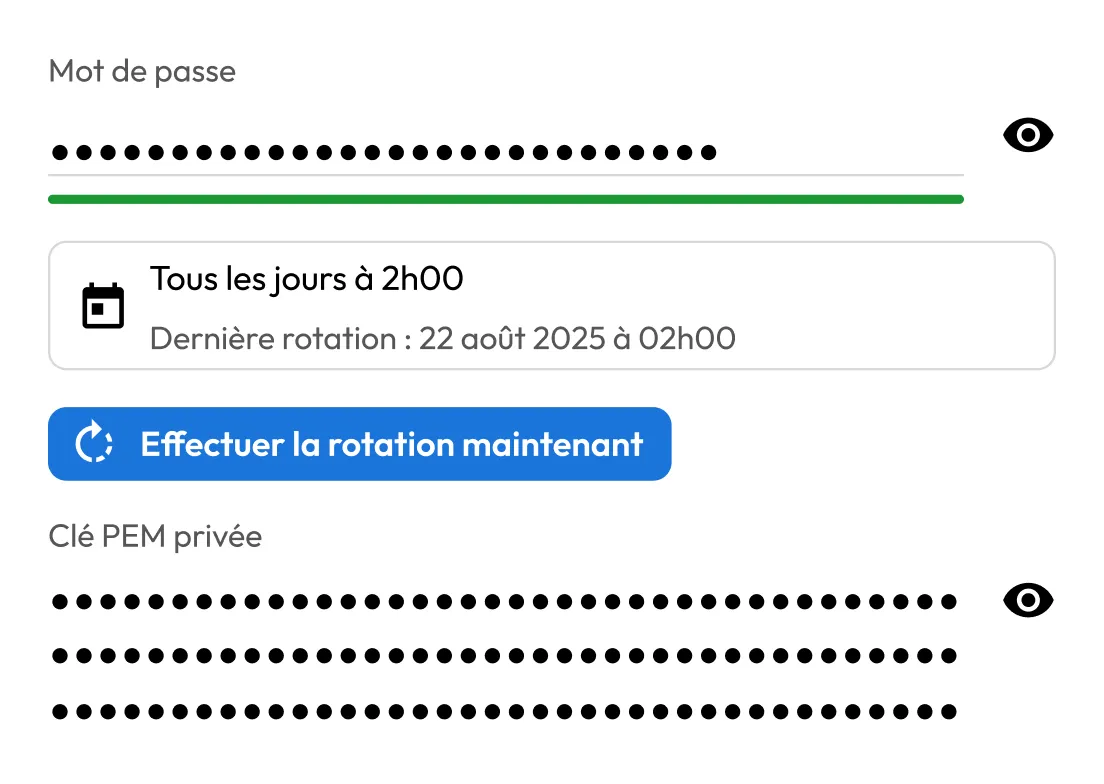
KeeperPAM automatise la rotation des clés SSH et prend en charge des politiques de rotation définies pour faire respecter les normes de sécurité. Les clés peuvent être renouvelées via des flux de travail automatisés et intégrées aux processus de Keeper Commander, aidant les équipes de sécurité à maintenir des contrôles solides sans effort manuel.
Les SDK et API Keeper permettent aux équipes d’intégrer la gestion des clés SSH dans les pipelines d’automatisation, les flux de travail CI/CD et les processus de sécurité personnalisés, permettant aux organisations d’appliquer des politiques SSH cohérentes à travers l’infrastructure.
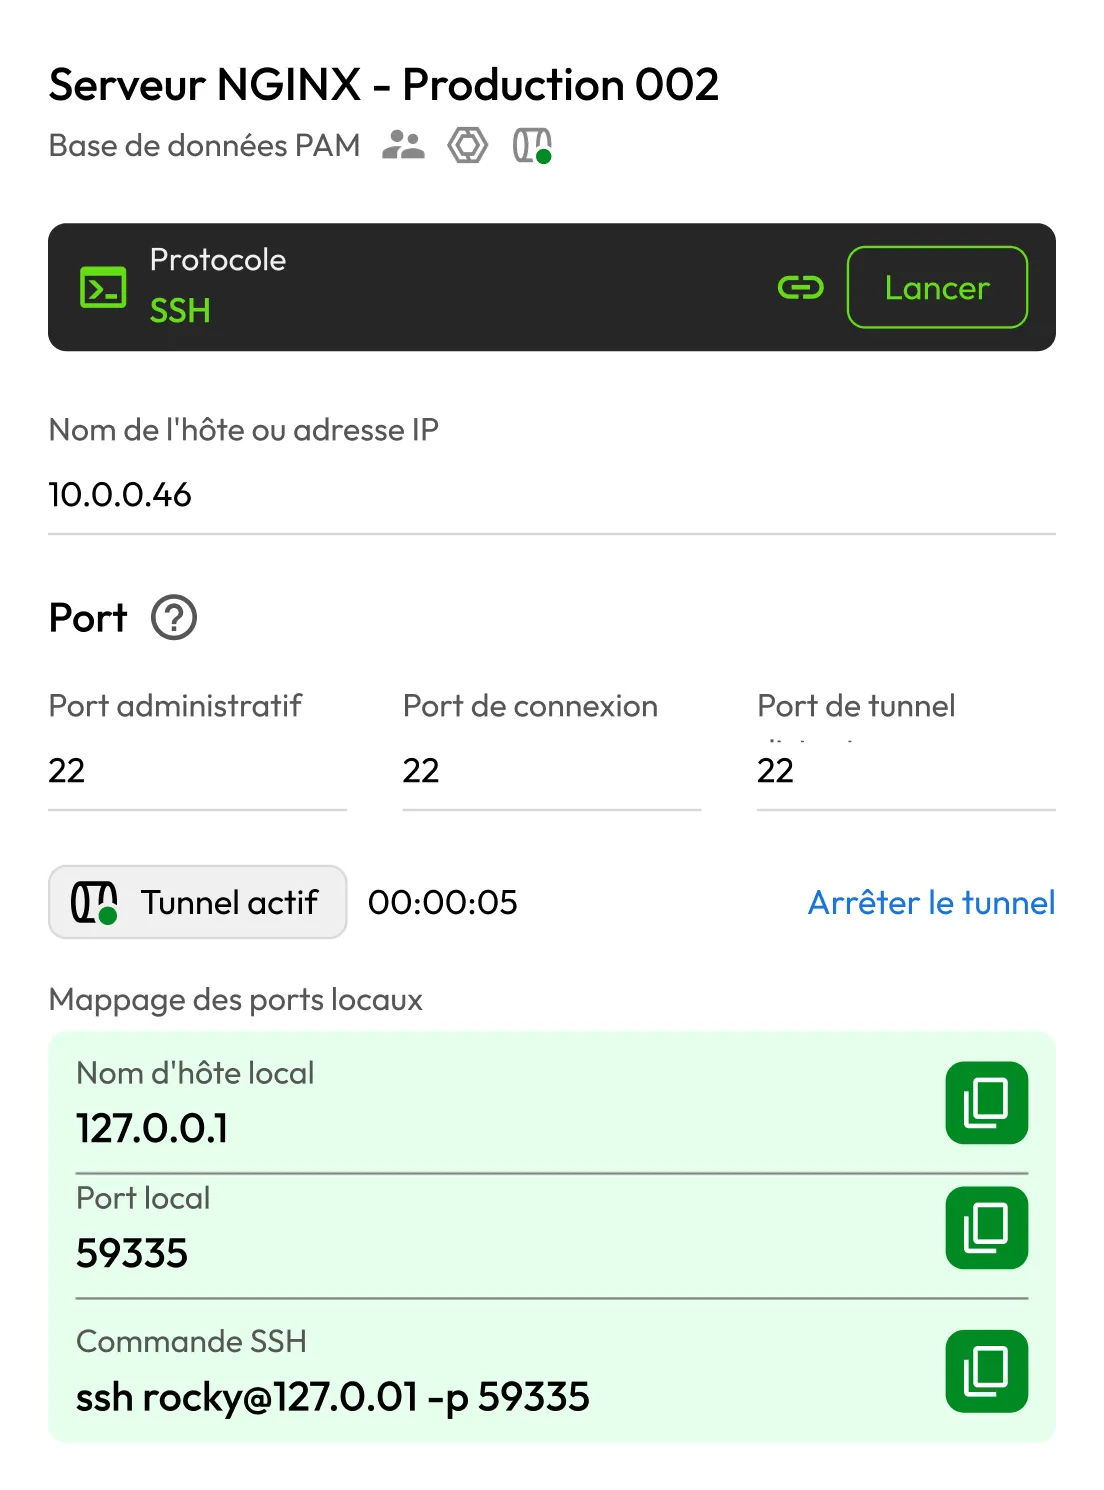
KeeperPAM permet l’accès SSH zero trust sans mot de passe en négociant directement des sessions privilégiées depuis le coffre-fort Keeper, injectant des identifiants éphémères ou statiques sans jamais exposer les clés SSH privées aux utilisateurs finaux. La solution auto-hébergée Keeper Connection Manager assure le relais et l'enregistrement des sessions SSH pour les réseaux isolés (air-gapped) ou soumis à des réglementations ; l'agent SSH et l'interface en ligne de commande (CLI) de Keeper prennent en charge les flux de travail des développeurs et l'automatisation grâce à la récupération de clés éphémères en mémoire ; enfin, la rotation automatisée des clés SSH renouvelle ces dernières en continu afin d'éliminer les identifiants à longue durée de vie.
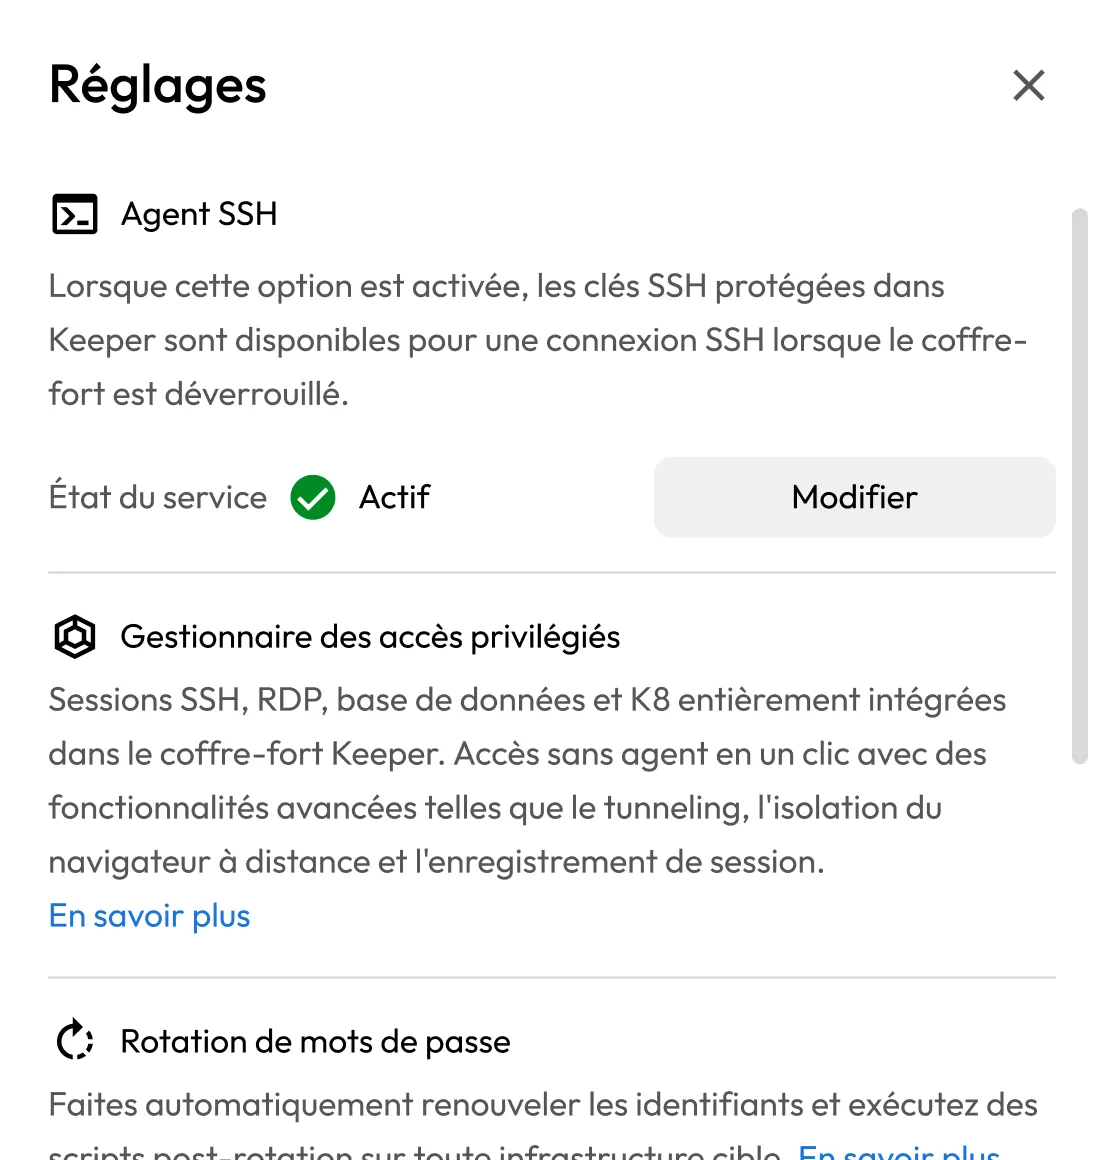
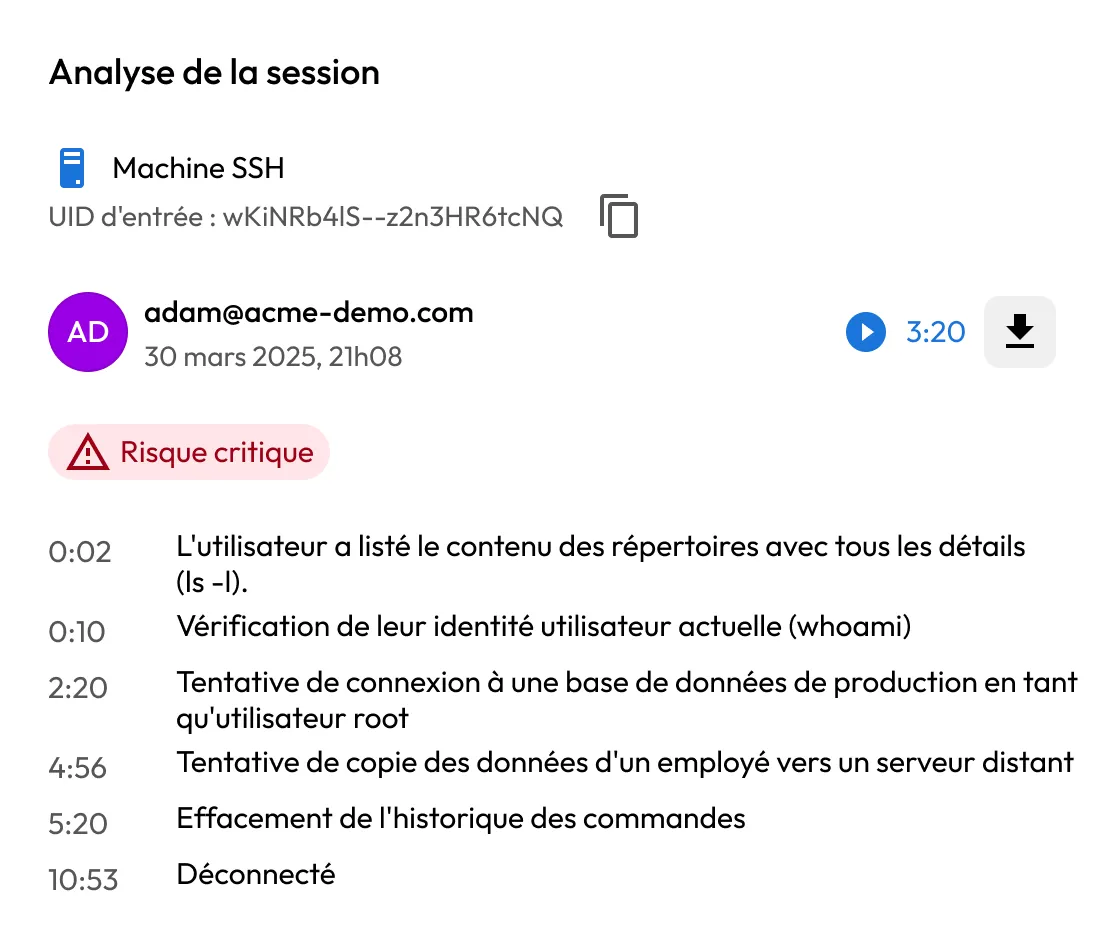
KeeperPAM enregistre l’accès des clés SSH et l’activité de session, créant ainsi une piste d’audit complète. Les équipes de sécurité peuvent voir qui a accédé à quelle clé, quand elle a été utilisée et quelles actions ont été entreprises pendant la session.
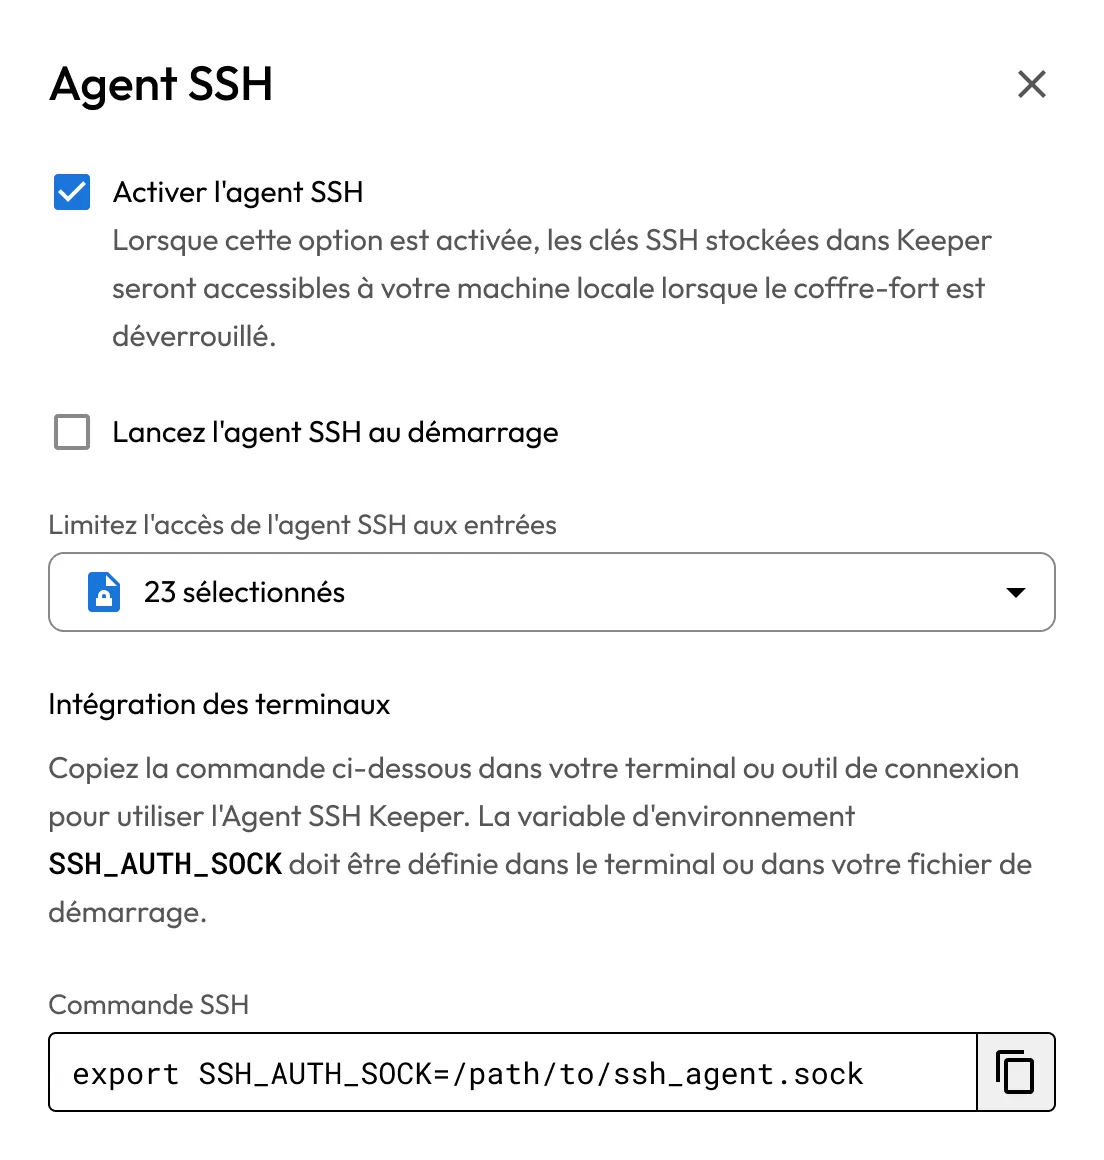
Les développeurs peuvent utiliser des clés SSH gérées par Keeper pour l’authentification Git et la signature d’engagement basée sur SSH sans stocker localement les clés privées. Les clés restent protégées dans le coffre-fort Keeper et sont chargées de manière sécurisée lorsque nécessaire, soutenant des flux de travail de développement sécurisés tout en éliminant les risques de stockage local des clés.
« J’apprécie la flexibilité de déploiement d’une passerelle multifonctionnelle dans différents environnements. Avec ces passerelles, je peux utiliser le SSH, le RDP et la tunnelisation, et j’ai également la possibilité de récupérer des secrets dans mes coffres-forts. »
Jason M., Ingénieur/Architecte infrastructure senior
Avis sur G2
« J’apprécie particulièrement le fait qu’il s’agisse d’une solution unique pour le RDP, le SSH, le coffre-fort de mots de passe, etc. C’est un excellent produit. Très interrogeable, léger, facile à mettre en œuvre. Excellent à tous points de vue. »
Utilisateur vérifié dans les services juridiques
Avis sur G2
La gestion des clés SSH est le processus de création, stockage, rotation et révocation des clés SSH afin de contrôler un accès sécurisé aux serveurs et à l’infrastructure.
KeeperPAM stocke les clés privées SSH dans le coffre-fort Keeper, protégé par le chiffrement zero knowledge, et impose des contrôles d’accès centralisés et des audits pour l’accès et l’utilisation des clés.
Oui, KeeperPAM automatise la rotation des clés SSH en fonction de politiques définies et s’intègre aux flux de travail de Keeper Commander pour réduire l’effort manuel et les risques de clé à long terme.
Non, les clés SSH de Keeper ne sont stockées et chiffrées que dans le coffre-fort Keeper. Lorsque des sessions zero trust KeeperPAM sont lancées, les clés sont récupérées par la passerelle Keeper et ne sont jamais exposées à l'utilisateur.
Vous devez autoriser les cookies pour utiliser le Chat en direct.