
Optimice la administración de claves SSH con KeeperPAM®
KeeperPAM simplifica la administración de claves SSH al ofrecer control centralizado, rotación automatizada y auditoría para garantizar el acceso seguro a su infraestructura crítica.
KeeperPAM simplifica la administración de claves SSH al ofrecer control centralizado, rotación automatizada y auditoría para garantizar el acceso seguro a su infraestructura crítica.
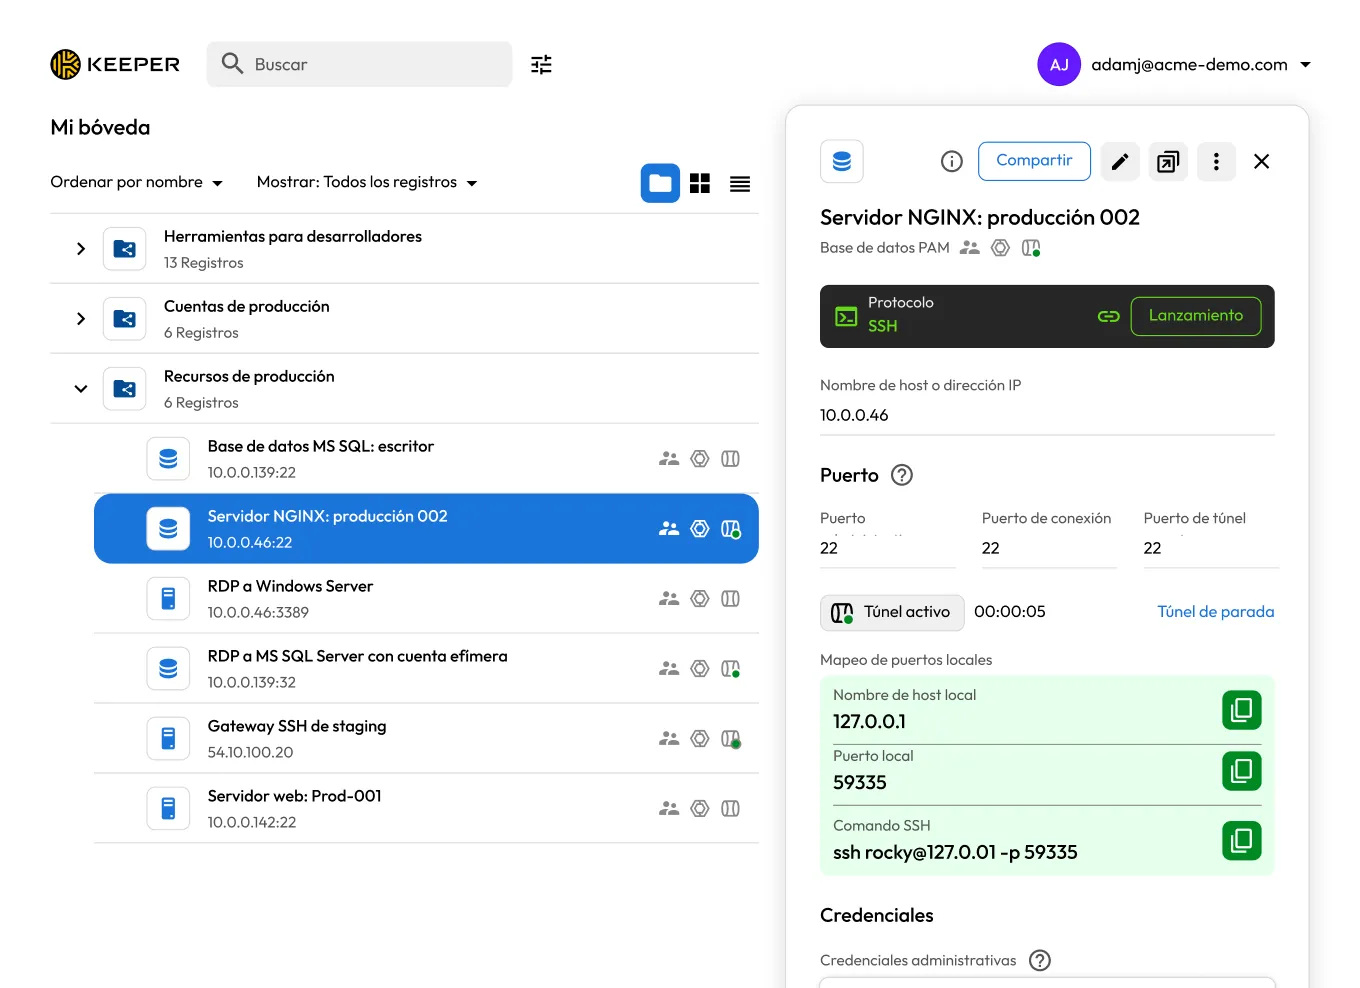

Las claves SSH suelen dispersarse entre los sistemas, lo que dificulta la visibilidad y el control.

Las claves no rotadas crean una exposición a largo plazo si se ven comprometidas.

Las claves compartidas eliminan la responsabilidad y dificultan el seguimiento de la actividad.

Una revocación retrasada puede dejar acceso persistente a usuarios anteriores o atacantes.

Sin una revisión periódica, las claves antiguas o sin uso pueden permanecer activas y exponer sistemas críticos.
KeeperPAM centraliza las claves privadas SSH en la bóveda de Keeper, protegidas por cifrado de conocimiento cero. Las claves nunca se exponen a Keeper ni se almacenan en texto sin formato, lo que le da a su organización control y visibilidad total desde una sola plataforma segura.A
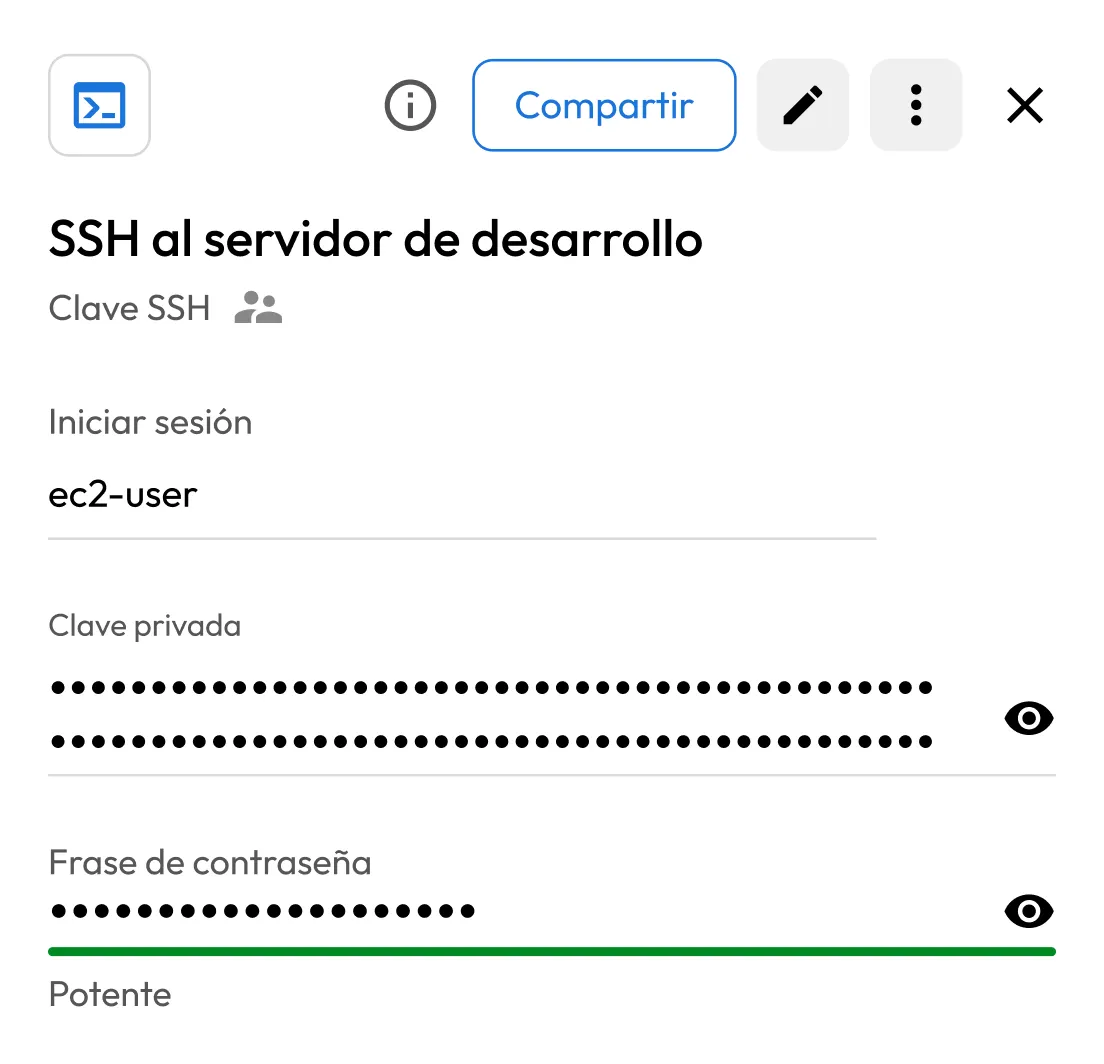
KeeperPAM ofrece controles de acceso granulares para que pueda definir exactamente quién puede acceder a qué clave SSH y a qué recurso. Cada solicitud de acceso queda registrada, lo que le brinda información clara sobre quién accedió a una clave, cuándo se usó y para qué sistema o sesión.
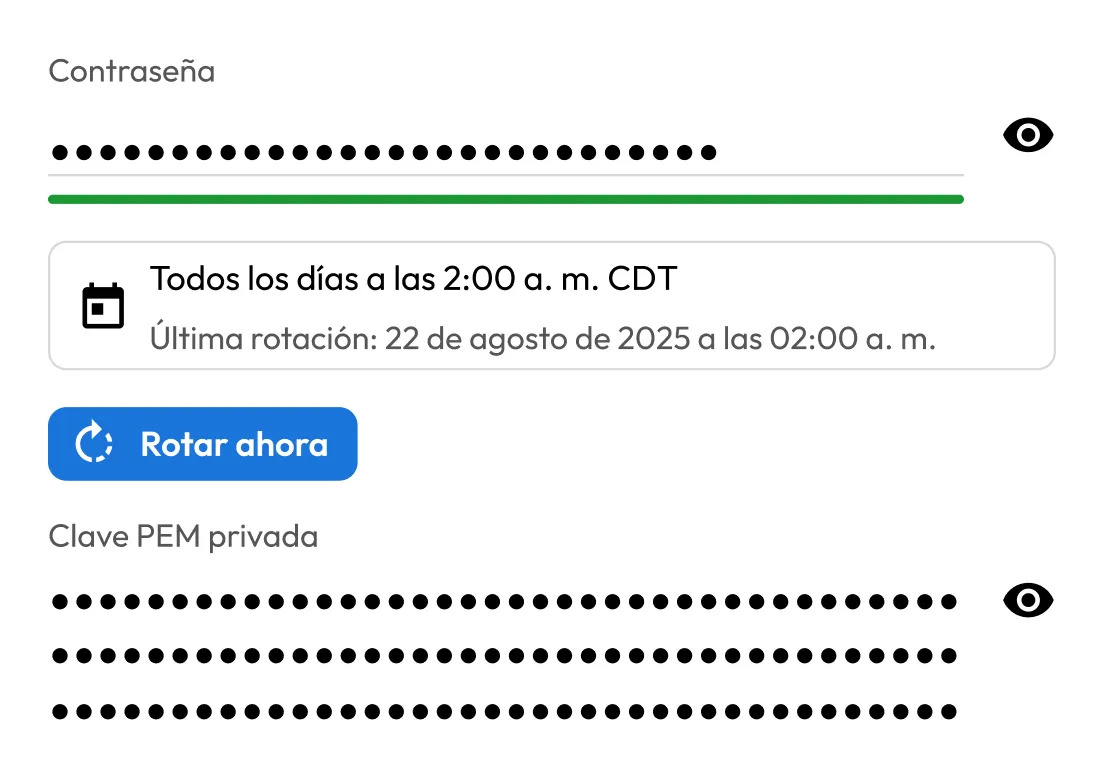
KeeperPAM automatiza la rotación de claves SSH y admite políticas de rotación definidas para aplicar estándares de seguridad. Las claves pueden rotarse mediante flujos de trabajo automatizados e integrarse en los procesos de Keeper Commander, lo que ayuda a los equipos de seguridad a mantener controles sólidos sin esfuerzo manual.
Los SDK y las API de Keeper permiten que los equipos integren la administración de claves SSH en canalizaciones de automatización, flujos de trabajo de CI/CD y procesos de seguridad personalizados, lo que permite a las organizaciones aplicar políticas de claves SSH coherentes en toda la infraestructura.
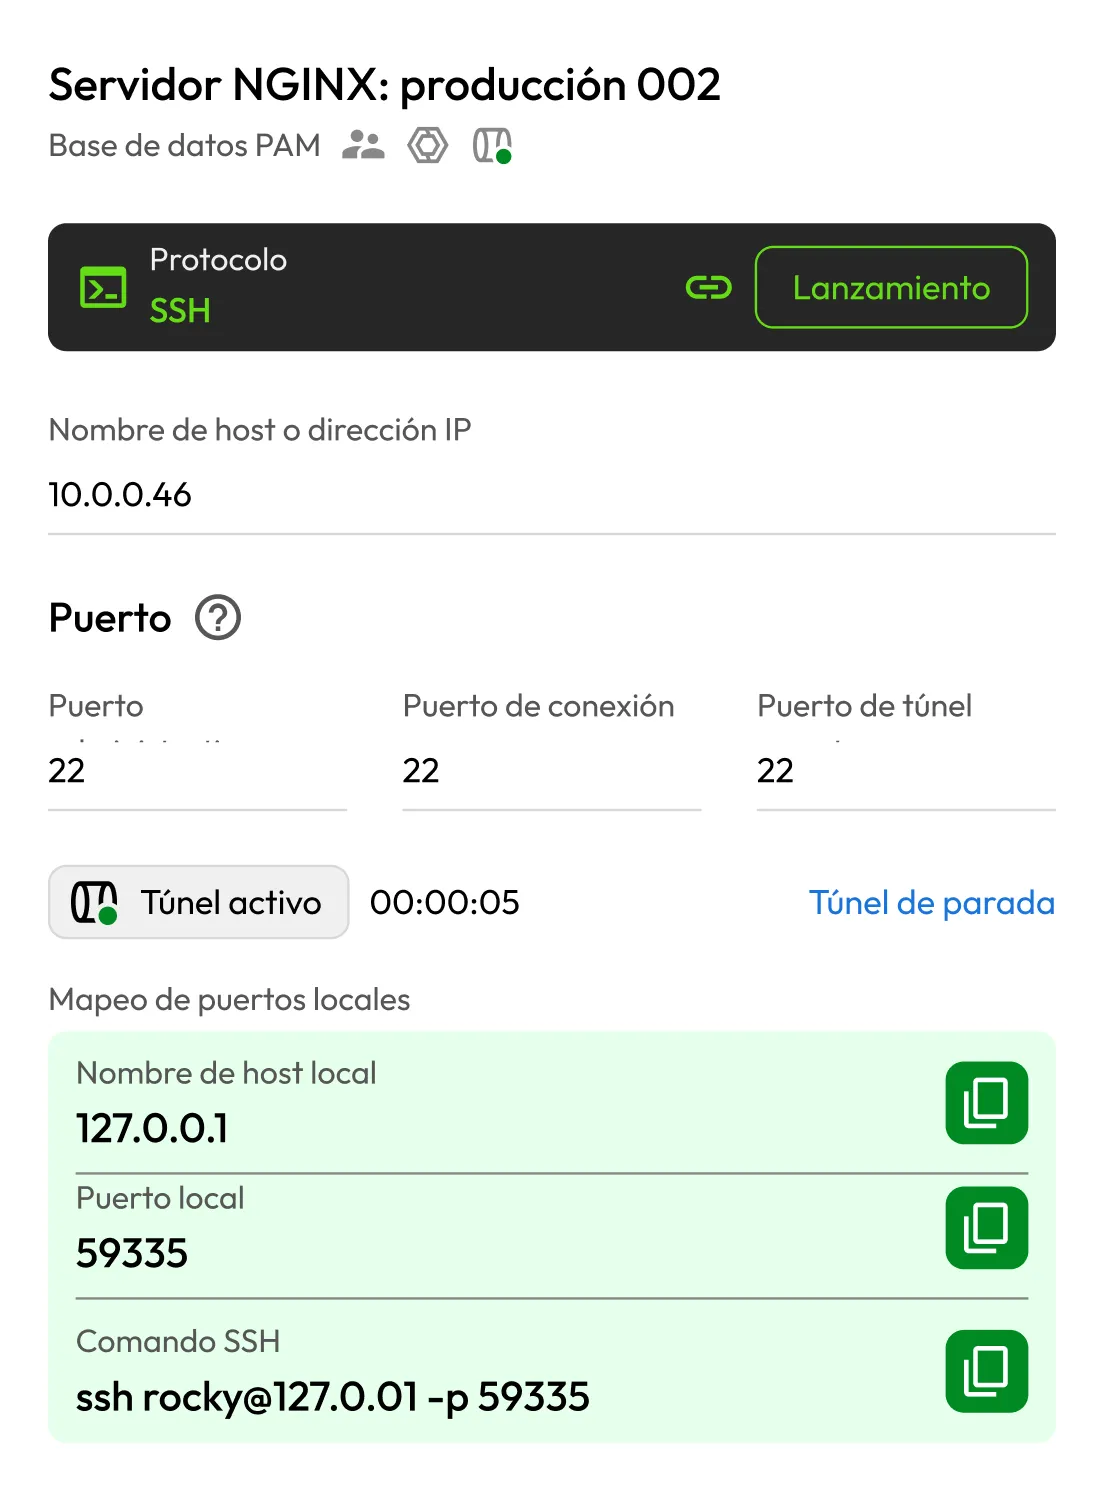
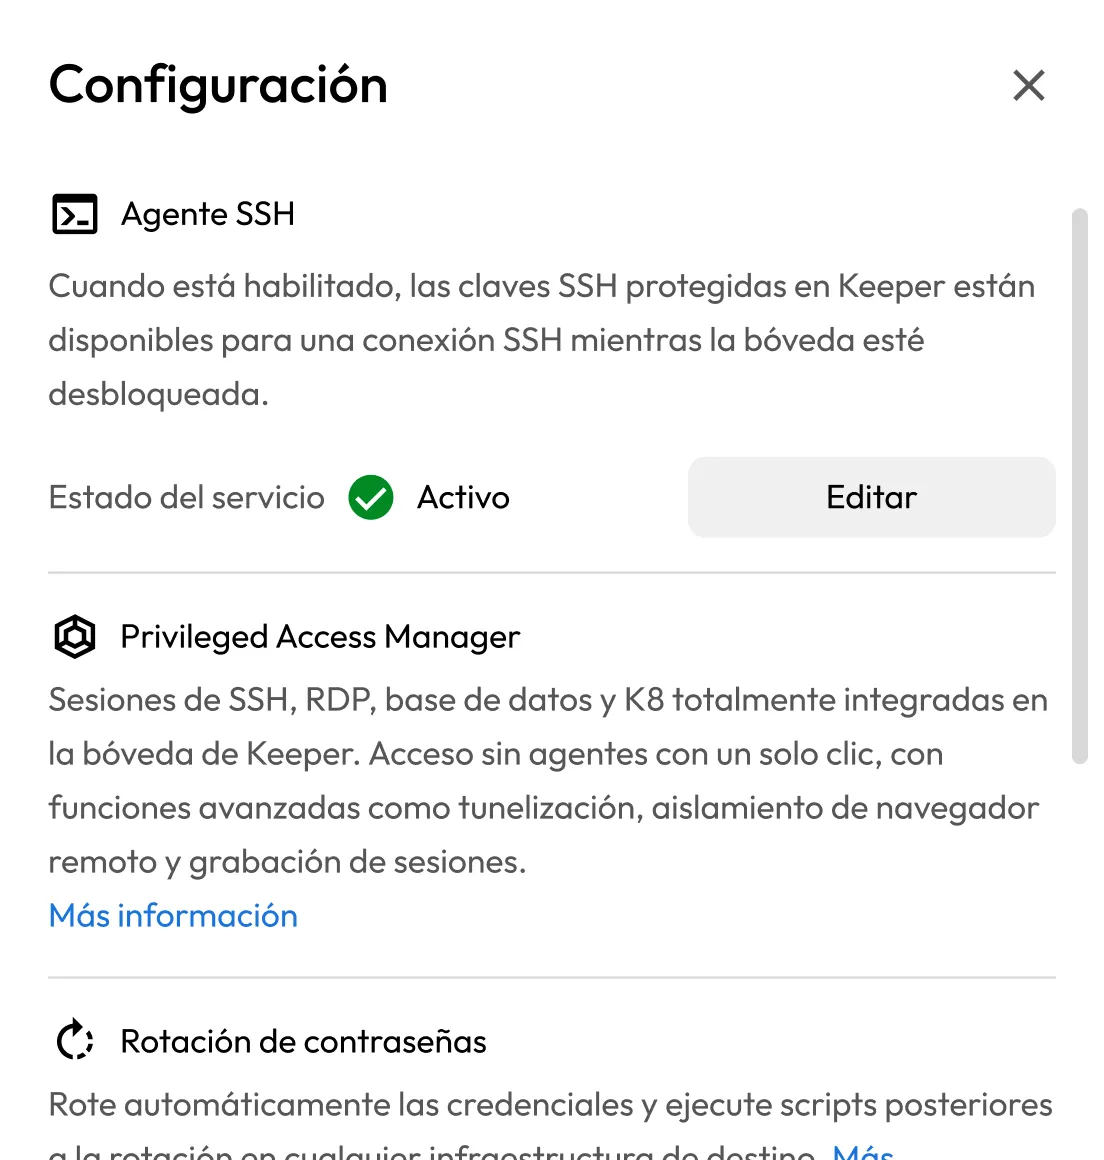
KeeperPAM permite el acceso SSH sin contraseña y de confianza cero al intermediar sesiones privilegiadas directamente desde la bóveda de Keeper, inyectando credenciales efímeras o estáticas sin exponer nunca las claves SSH privadas a los usuarios finales. El Keeper Connection Manager autoalojado actúa como proxy y registra las sesiones SSH para redes aisladas o reguladas; el Keeper SSH Agent y la CLI admiten flujos de trabajo de desarrollo y automatización mediante la recuperación de claves efímeras en memoria; y la rotación automatizada de claves SSH renueva continuamente las claves para eliminar las credenciales de larga duración.
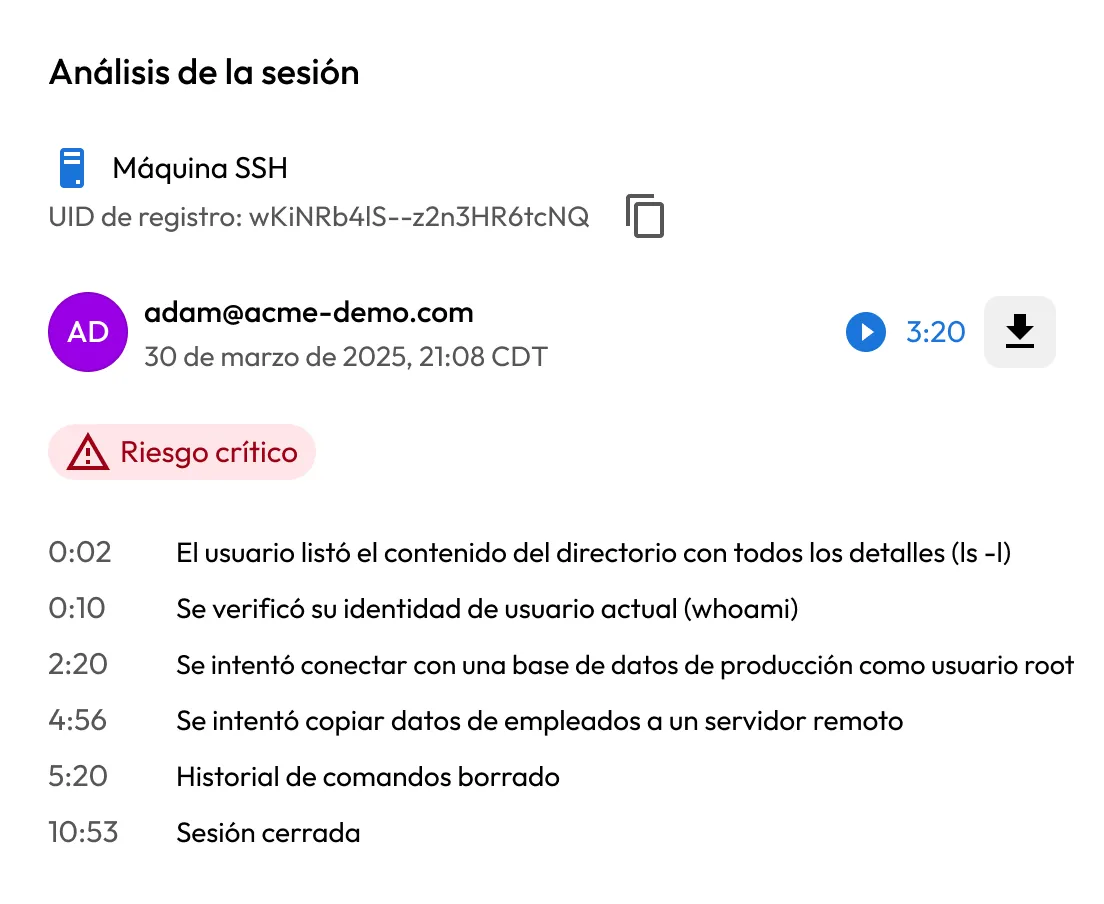
KeeperPAM registra el acceso a las claves SSH y la actividad de las sesiones, creando un registro de auditoría completo. Los equipos de seguridad pueden ver quién accedió a qué clave, cuándo se usó y qué acciones se realizaron durante la sesión.
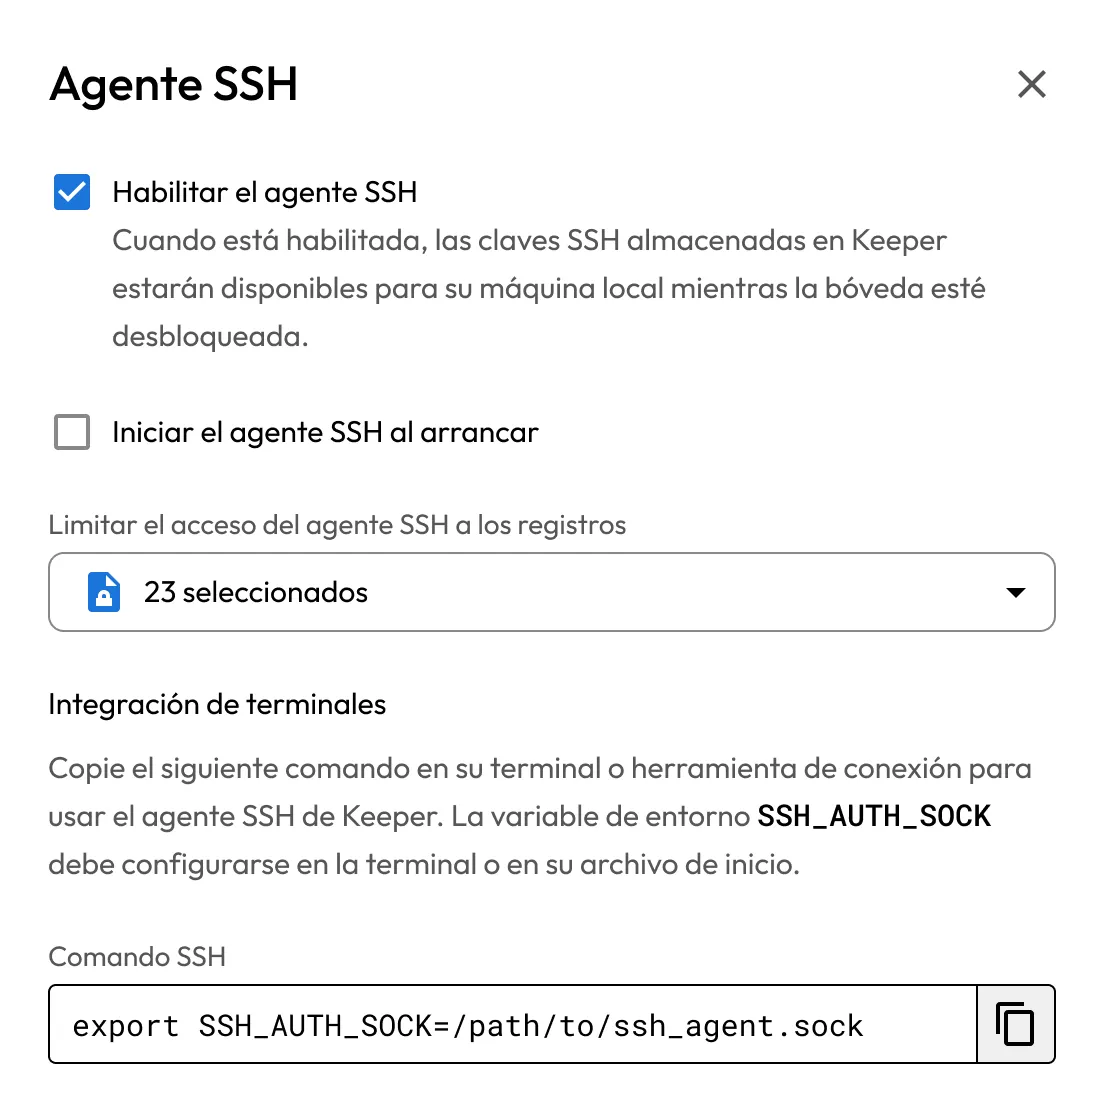
Los desarrolladores pueden usar claves SSH administradas por Keeper para la autenticación de Git y la firma de confirmaciones (commits) basada en SSH sin almacenar claves privadas localmente. Las claves permanecen protegidas en la bóveda de Keeper y se cargan de forma segura cuando se necesitan, lo que favorece flujos de trabajo de desarrollo seguros y elimina los riesgos de almacenamiento local de claves.
"Valoro la flexibilidad de implementar una puerta de enlace multifunción en diferentes entornos. Con estas puertas de enlace, puedo usar SSH, RDP y túneles, y también tengo la capacidad de recuperar secretos de mis bóvedas."
Jason M., Senior Infrastructure Engineer/Architect
G2 Review
Me encanta que sea una solución de panel único para RDP, SSH, bóveda de contraseñas, etc. Es un gran producto. Muy fácil de buscar, liviano y fácil de implementar. Excelente en todos los aspectos."
Usuario verificado en servicios legales
G2 Review
La administración de claves SSH es el proceso de crear, almacenar, rotar y revocar claves SSH para controlar el acceso seguro a servidores e infraestructura.
KeeperPAM almacena las claves privadas SSH en la bóveda de Keeper, protegidas por cifrado de conocimiento cero, y aplica controles de acceso centralizados y auditoría para el acceso y el uso de claves.
Sí, KeeperPAM automatiza la rotación de claves SSH según políticas definidas y se integra con los flujos de trabajo de Keeper Commander para reducir el esfuerzo manual y el riesgo de claves de larga duración.
No, las claves SSH de Keeper solo se almacenan y cifran en la bóveda de Keeper. Cuando se inician sesiones de KeeperPAM de confianza cero, el Keeper Gateway recupera las claves y nunca se exponen al usuario.
Debe habilitar las cookies para usar el chat en directo.