Optimieren Sie die Verwaltung von SSH-Schlüsseln mit KeeperPAM®

KeeperPAM vereinfacht die SSH-Schlüsselverwaltung durch zentrale Kontrolle, automatisierte Rotation und Audit-Protokollierung, um einen sicheren Zugriff auf Ihre kritische Infrastruktur zu gewährleisten.
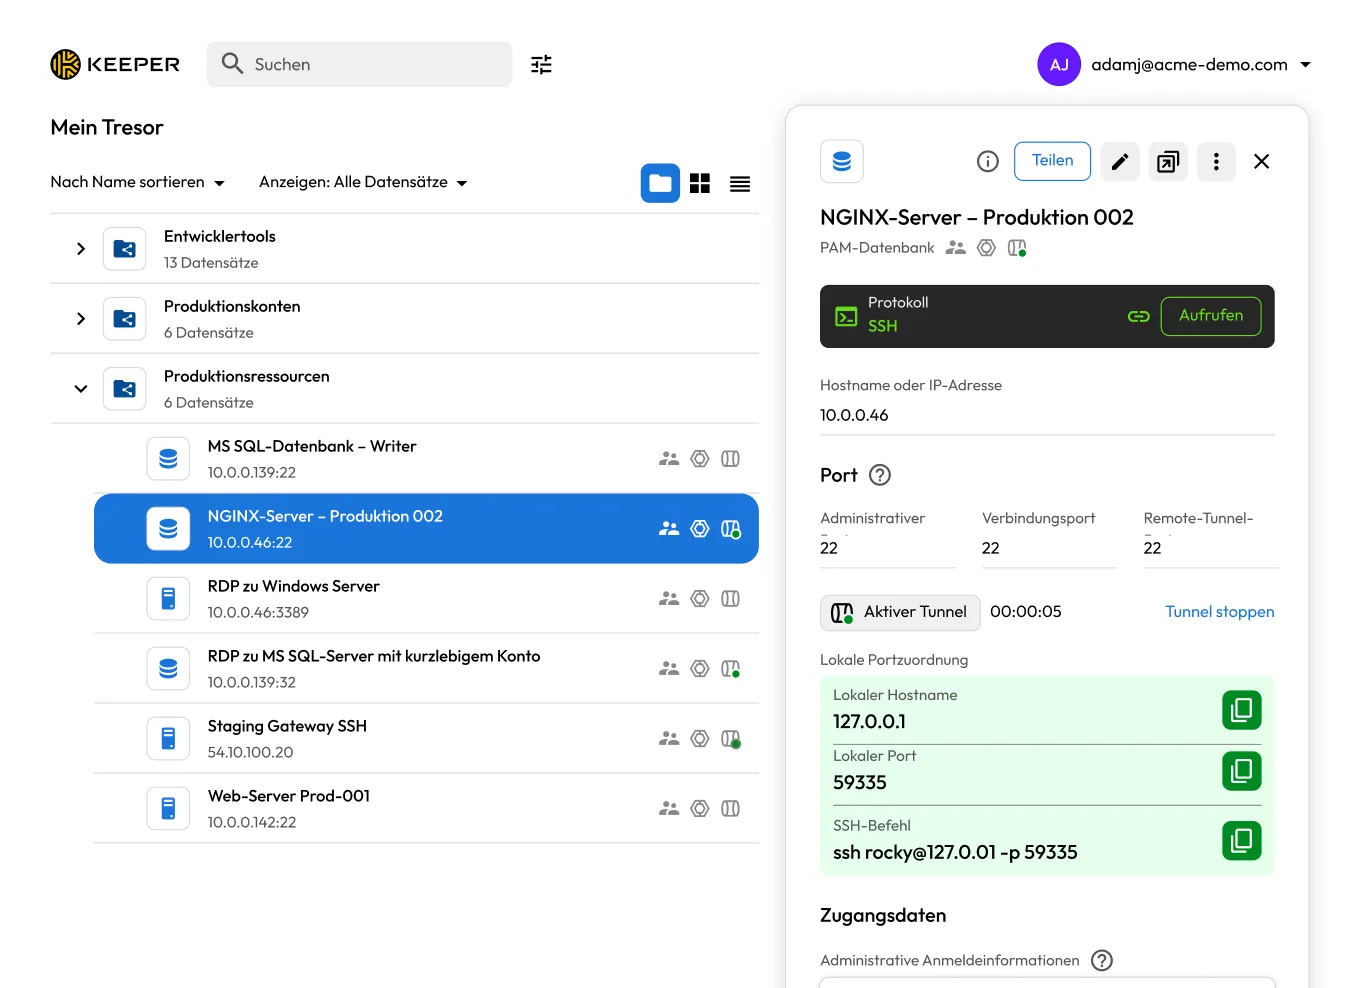
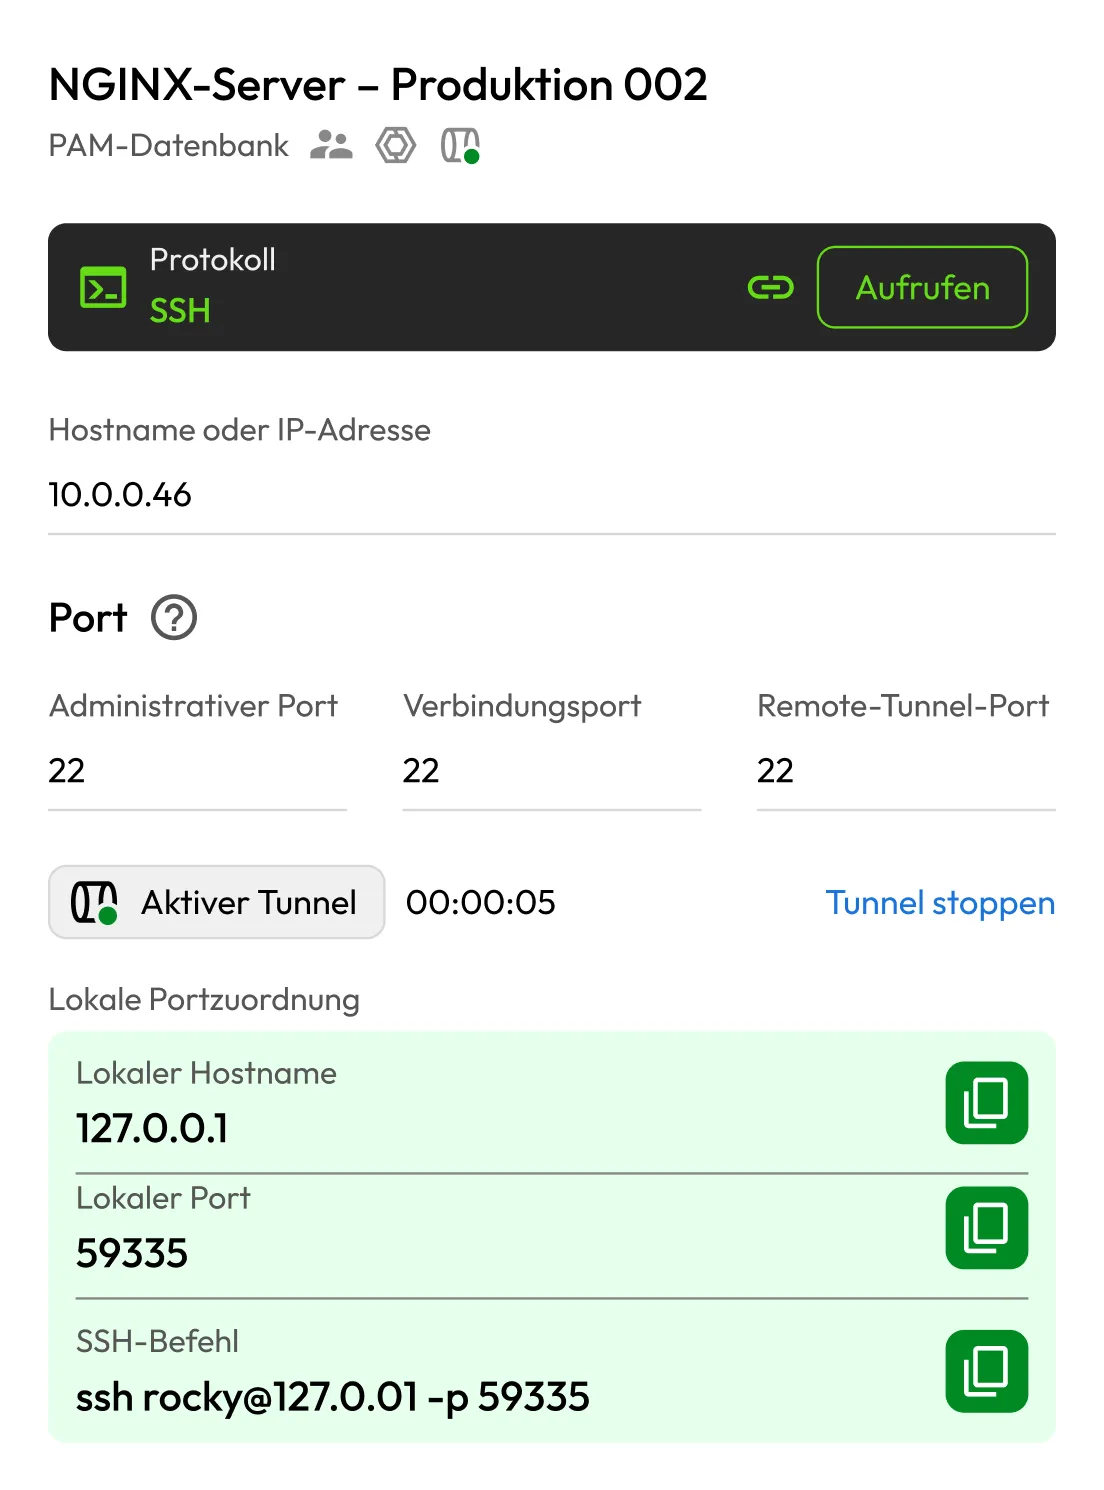
Keeper-Tresor, der einen NGINX-Produktionsserver-Datensatz mit aktivem SSH-Tunnel und lokaler Portzuordnung zeigt.

Herausforderungen und Risiken der Verwaltung von SSH-Schlüsseln

SSH-Schlüssel sind oft über Systeme verstreut, was Transparenz und Kontrolle erschwert.

Nicht rotierte Schlüssel schaffen eine langfristige Gefährdung, wenn sie kompromittiert werden.

Geteilte Schlüssel eliminieren die Verantwortlichkeit und erschweren die Nachverfolgung von Aktivitäten.

Ein verzögerter Widerruf kann dazu führen, dass ehemalige Benutzer oder Angreifer weiterhin Zugriff haben.

Ohne regelmäßige Überprüfung können alte oder ungenutzte Schlüssel aktiv bleiben und kritische Systeme gefährden.

Lösen Sie Risiken bei der Verwaltung von SSH-Schlüsseln mit KeeperPAM

Beseitigen Sie die Ausbreitung von SSH-Schlüsseln mit zentraler Verwaltung

KeeperPAM zentralisiert private SSH-Schlüssel im Keeper-Tresor, geschützt durch Zero-Knowledge-Verschlüsselung. Schlüssel werden für Keeper niemals offengelegt oder im Klartext gespeichert, was Ihrem Unternehmen die volle Kontrolle und Transparenz über eine einzige sichere Plattform bietet.

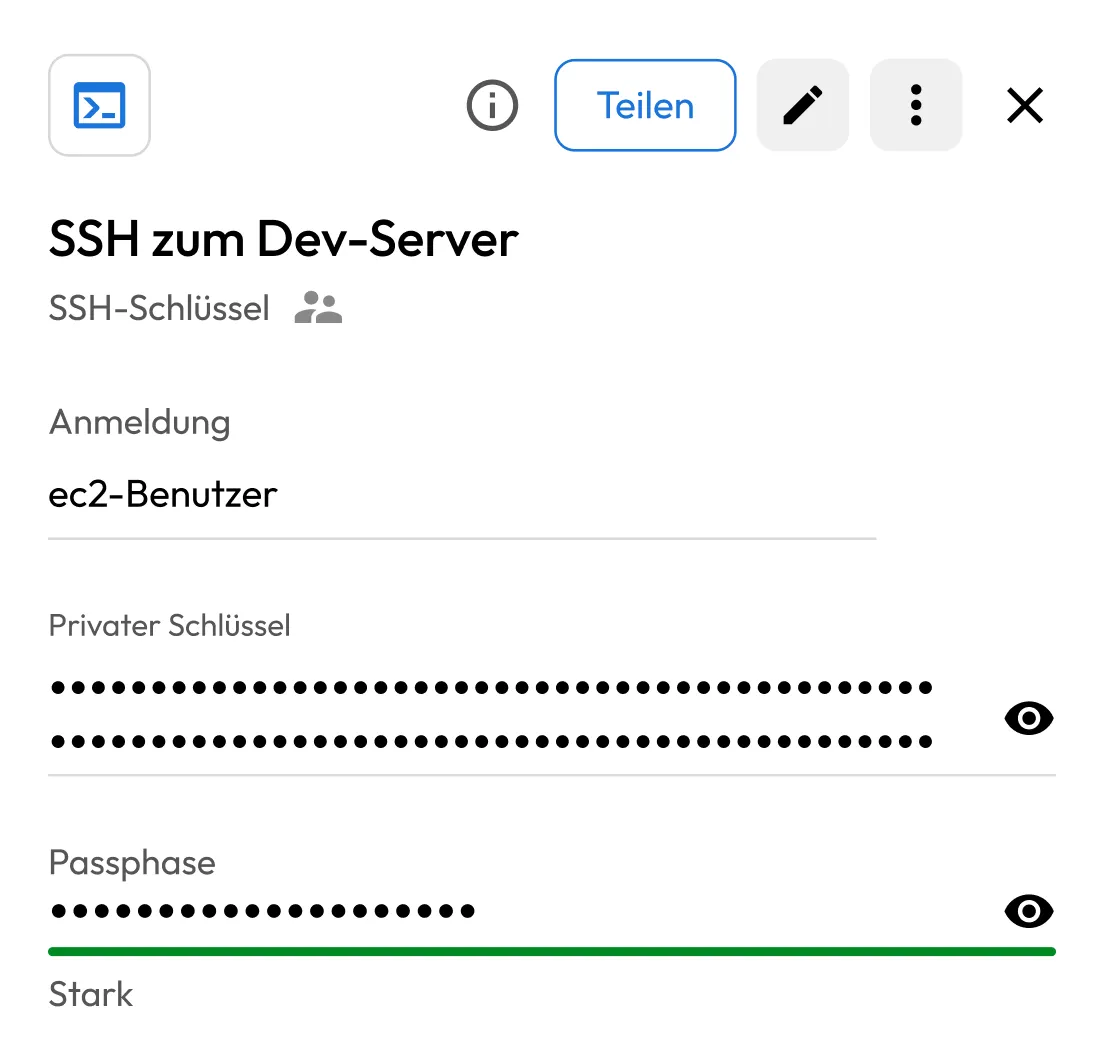
Keeper-SSH-Schlüsseldatensatz zeigt Login, ausgeblendeten privaten Schlüssel, Passphrasenstärke und Freigabesteuerelemente.

Setzen Sie Least-Privilege-Zugriff auf kritische Systeme durch

KeeperPAM bietet detaillierte Zugriffskontrollen, sodass Sie genau definieren können, wer auf welchen SSH-Schlüssel und welche Ressource zugreifen kann. Jede Zugriffsanfrage wird protokolliert, sodass Sie einen klaren Einblick darüber erhalten, wer auf einen Schlüssel zugegriffen hat, wann er verwendet wurde und für welches System oder welche Sitzung.

KeeperPAM-SSH-Datensatz, der einen aktiven Tunnel für einen NGINX-Produktionsserver mit lokaler Portzuordnung und SSH-Befehl zeigt.

Automatisieren Sie die Rotation von SSH-Schlüsseln, um Sicherheitsrisiken zu minimieren

KeeperPAM automatisiert die Rotation von SSH-Schlüsseln und unterstützt definierte Rotationsrichtlinien zur Durchsetzung von Sicherheitsstandards. Schlüssel können durch automatisierte Workflows rotiert und in Prozesse von Keeper Commander integriert werden, wodurch Sicherheitsteams starke Kontrollen ohne manuellen Aufwand aufrechterhalten können.

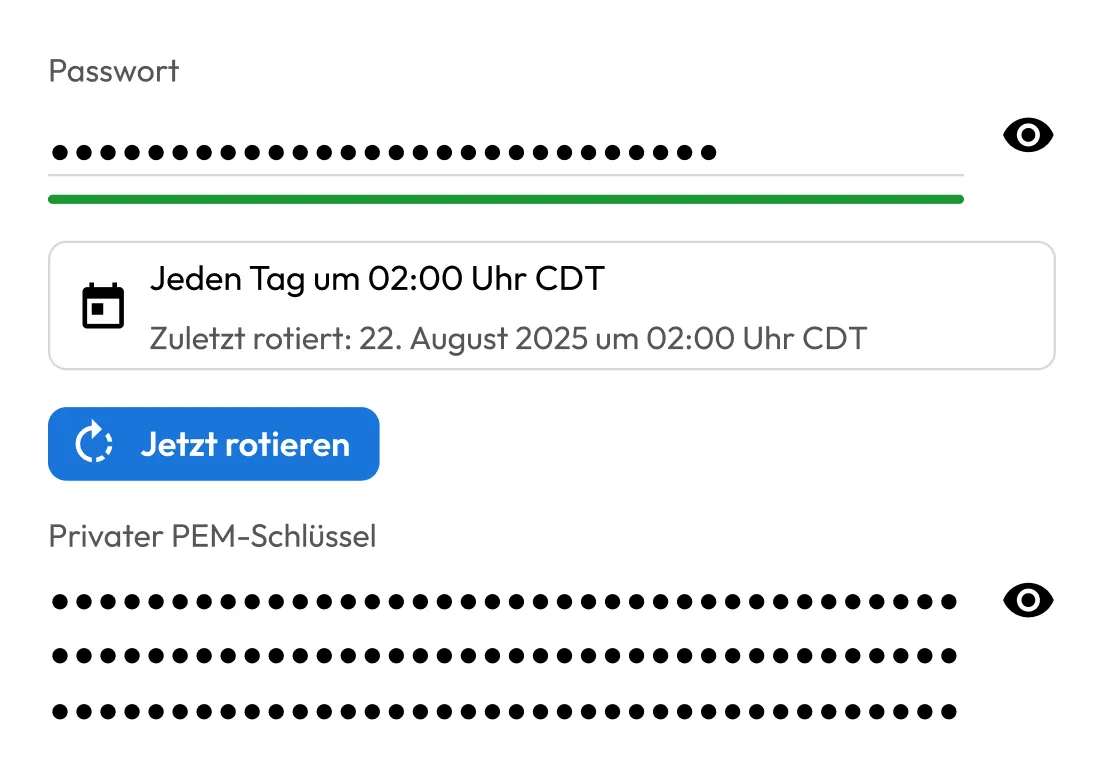
Das Passwortrotationsfeld von Keeper zeigt ein starkes Passwort, einen täglichen Rotationsplan um 2:00 Uhr, die Schaltfläche „Jetzt rotieren“ und einen verborgenen privaten PEM-Schlüssel.

Integrieren Sie die Verwaltung von SSH-Schlüsseln in DevOps-Workflows

Keeper SDKs und APIs ermöglichen es Teams, die SSH-Schlüsselverwaltung in Automatisierungspipelines, CI/CD-Workflows und benutzerdefinierte Sicherheitsprozesse zu integrieren, sodass Unternehmen einheitliche SSH-Schlüsselrichtlinien über die gesamte Infrastruktur hinweg durchsetzen können.

Keeper-Zugriffsgrafik, die ein Terminalsymbol zeigt, das mit einem Gerätesymbol verbunden ist.

Sicherer SSH-Zugriff ohne Offenlegung der Infrastruktur

KeeperPAM ermöglicht einen passwortlosen Zero-Trust-SSH-Zugriff durch die Vermittlung privilegierter Sitzungen direkt aus dem Keeper-Tresor und das Einfügen flüchtiger oder statischer Zugangsdaten, ohne Endbenutzern jemals private SSH-Schlüssel offenzulegen. Der selbstgehostete Keeper Connection Manager fungiert als Proxy für SSH-Sitzungen und zeichnet diese für isolierte oder regulierte Netzwerke auf. Der Keeper SSH-Agent und die CLI unterstützen Entwickler- und Automatisierungs-Workflows mithilfe eines flüchtigen, speicherbasierten Schlüsselabrufs, und die automatisierte SSH-Schlüsselrotation aktualisiert Schlüssel kontinuierlich, um langlebige Zugangsdaten zu eliminieren.

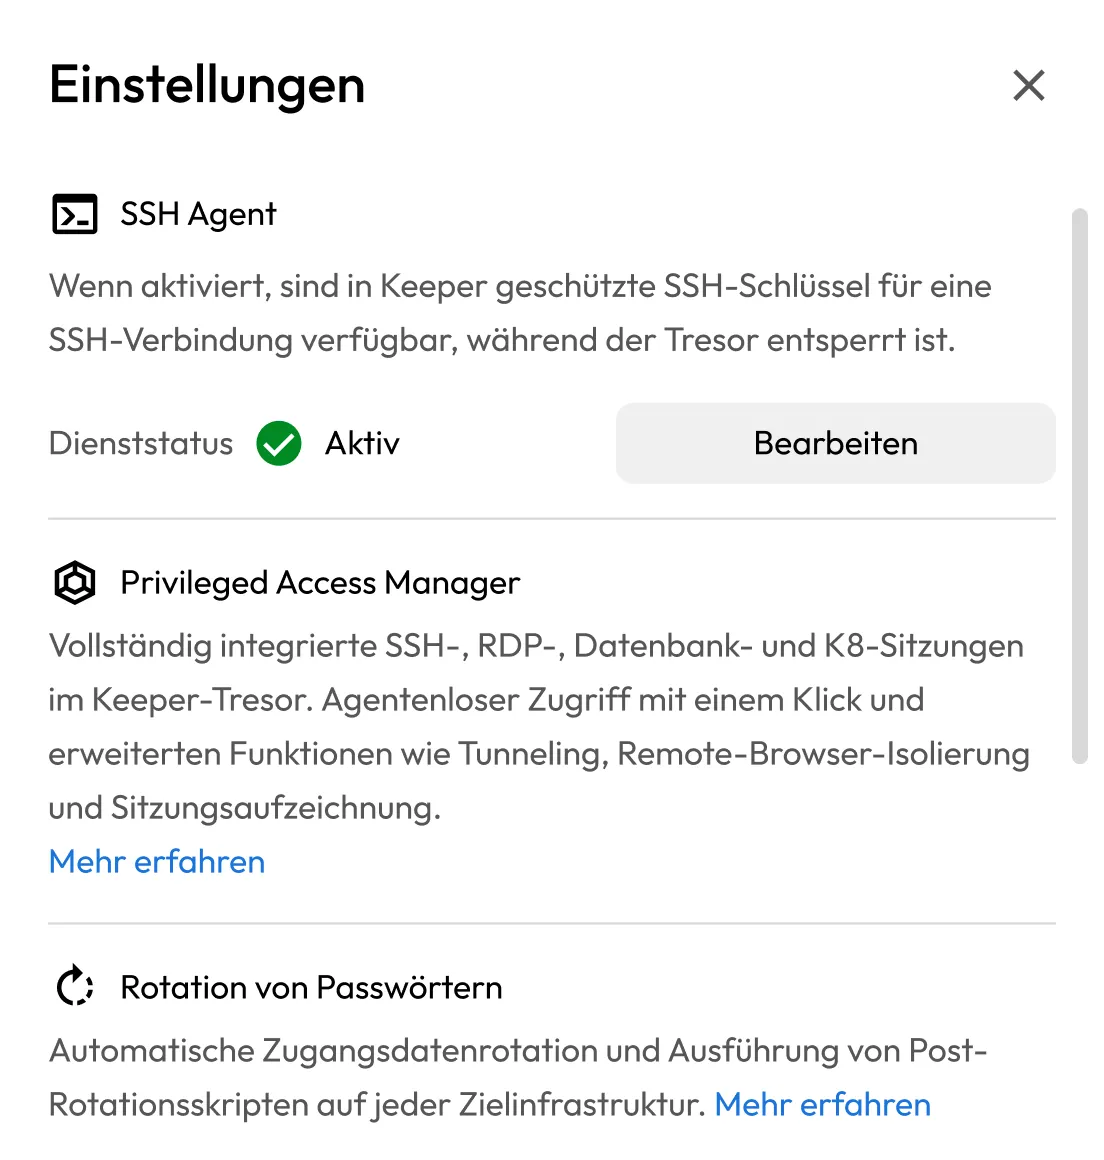
Das Einstellungsfeld von Keeper zeigt den aktiven SSH-Agenten, Details zum Privileged Access Manager und Optionen für die Passwortrotation.

Aufzeichnung und Überprüfung privilegierter SSH-Sitzungen

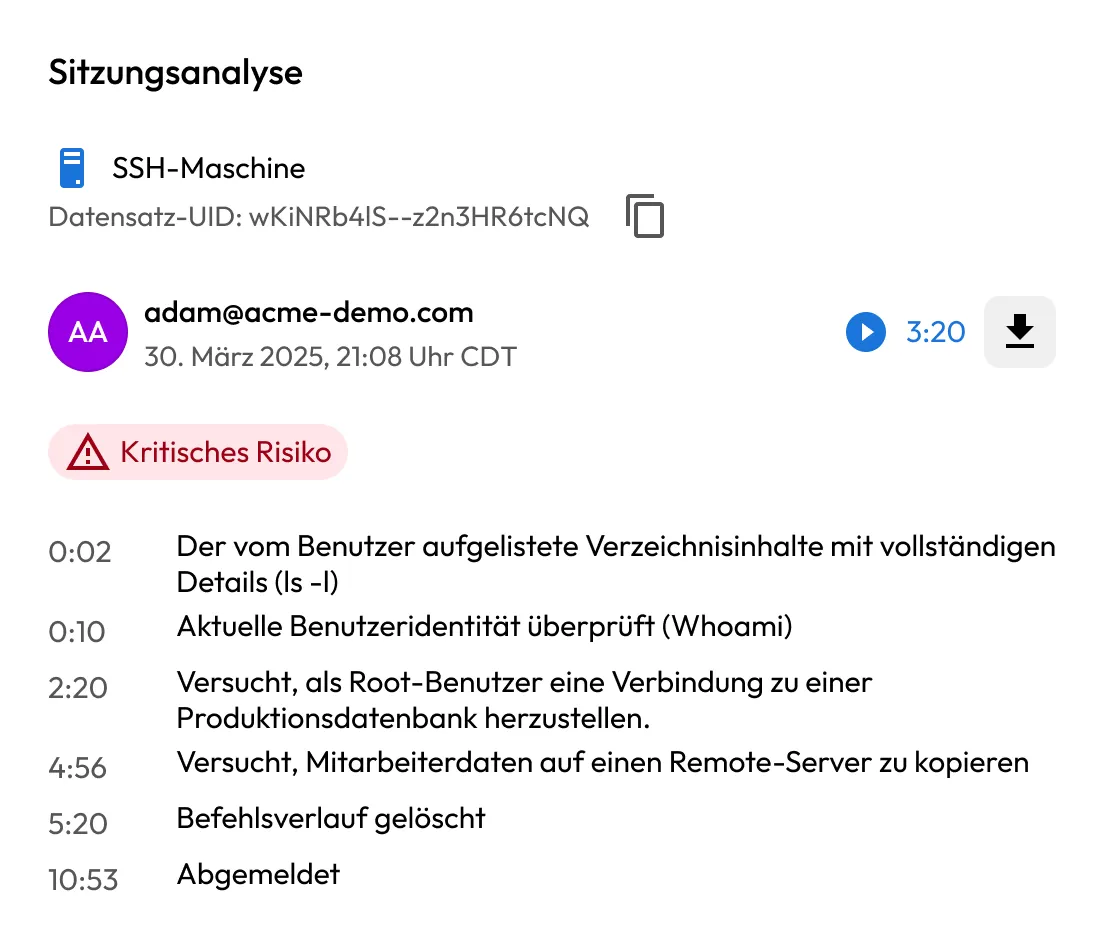
KeeperPAM protokolliert den Zugriff auf SSH-Schlüssel und Sitzungsaktivitäten und erstellt so einen vollständigen Prüfpfad. Sicherheitsteams können sehen, wer auf welchen Schlüssel zugegriffen hat, wann er verwendet wurde und welche Aktionen während der Sitzung ausgeführt wurden.

Keeper-Sitzungsanalyse mit einer Zeitleiste einer SSH-Sitzung mit kritischem Risiko sowie Wiedergabe- und Download-Steuerelementen.

Sichere Git-Authentifizierung und Commit-Signing

Entwickler können von Keeper verwaltete SSH-Schlüssel für Git-Authentifizierung und SSH-basiertes Commit-Signing verwenden, ohne private Schlüssel lokal zu speichern. Die Schlüssel bleiben im Keeper-Tresor geschützt und werden bei Bedarf sicher geladen. Das unterstützt sichere Entwicklungsworkflows und beseitigt gleichzeitig die Risiken der lokalen Schlüsselspeicherung.

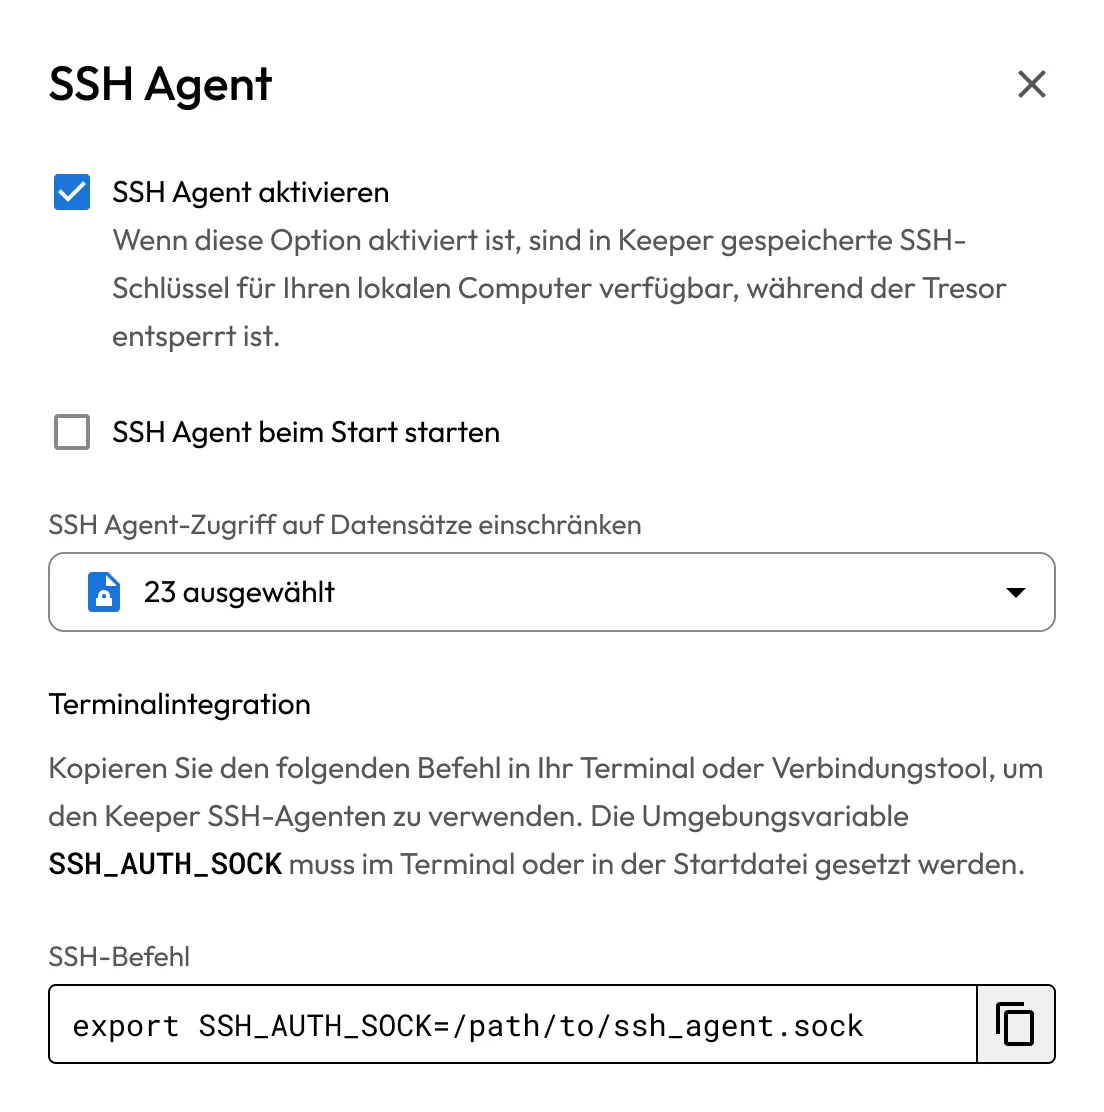
Keeper SSH-Agenteinstellungen, die den aktivierten Agenten, den auf 23 ausgewählte Datensätze beschränkten Zugriff auf Datensätze und den Befehl zur Terminal-Integration zeigen.

Was unsere Kunden sagen

5,0 von 5

„Ich schätze die Flexibilität, ein Multifunktions-Gateway in verschiedenen Umgebungen bereitzustellen. Mit diesen Gateways kann ich SSH, RDP und Tunneling nutzen und außerdem Geheimnisse aus meinen Tresoren abrufen.“

Jason M., Senior Infrastructure Engineer/Architect
G2-Bewertung

5,0 von 5

„Ich finde es großartig, dass es eine einheitliche Lösung für RDP, SSH, Passworttresore usw. ist. Es ist ein tolles Produkt. Sehr gut durchsuchbar, leichtgewichtig, einfach zu implementieren. Rundum sehr gut.“

Verifizierter Benutzer in Rechtsdienstleistungen
G2-Bewertung

Häufig gestellte fragen

Was ist die Verwaltung von SSH-Schlüsseln?

Die SSH-Schlüsselverwaltung ist der Prozess des Erstellens, Speicherns, Rotierens und Widerrufens von SSH-Schlüsseln, um den sicheren Zugriff auf Server und Infrastruktur zu steuern.

Wie sichert KeeperPAM SSH-Schlüssel?

KeeperPAM speichert private SSH-Schlüssel im Keeper-Tresor, geschützt durch eine Zero-Knowledge-Verschlüsselung, und erzwingt zentrale Zugriffskontrollen und Auditing für Schlüsselzugriff und -nutzung.

Unterstützt KeeperPAM die automatisierte Rotation von SSH-Schlüsseln?

Ja, KeeperPAM automatisiert die Rotation von SSH-Schlüsseln basierend auf definierten Richtlinien und lässt sich in Keeper Commander-Workflows integrieren, um den manuellen Aufwand und das Risiko langlebiger Schlüssel zu reduzieren.

Werden SSH-Schlüssel auf Endbenutzer-Maschinen gespeichert?

Nein, die SSH-Schlüssel von Keeper werden nur im Keeper-Tresor gespeichert und verschlüsselt. Wenn Zero-Trust-KeeperPAM-Sitzungen gestartet werden, werden die Schlüssel vom Keeper Gateway abgerufen und dem Benutzer niemals offengelegt.

Einverständnis zur Cookie-Nutzung widerrufenWir schätzen Ihre Privatsphäre

Wir verwenden Cookies auf unserer Website, um Ihnen das beste Browser-Erlebnis zu bieten, personalisierte Anzeigen zu unseren Produkten und Inhalten zu bieten und den Website-Datenverkehr zu analysieren. Um mehr zu erfahren, lesen Sie bitte unsere Datenschutzrichtlinie.

Für die kostenlose Testversion anmelden

Jetzt kaufen