Endpoint Privilege Manager

Aplique el mínimo privilegio en cada punto final para evitar el ransomware, las violaciones de datos y los ataques internos.

Keeper elimina los derechos de acceso permanentes y habilita el acceso justo a tiempo (JIT) en todos los endpoints de Windows, Linux y macOS, incluida la IA agéntica que se ejecuta en ellos.

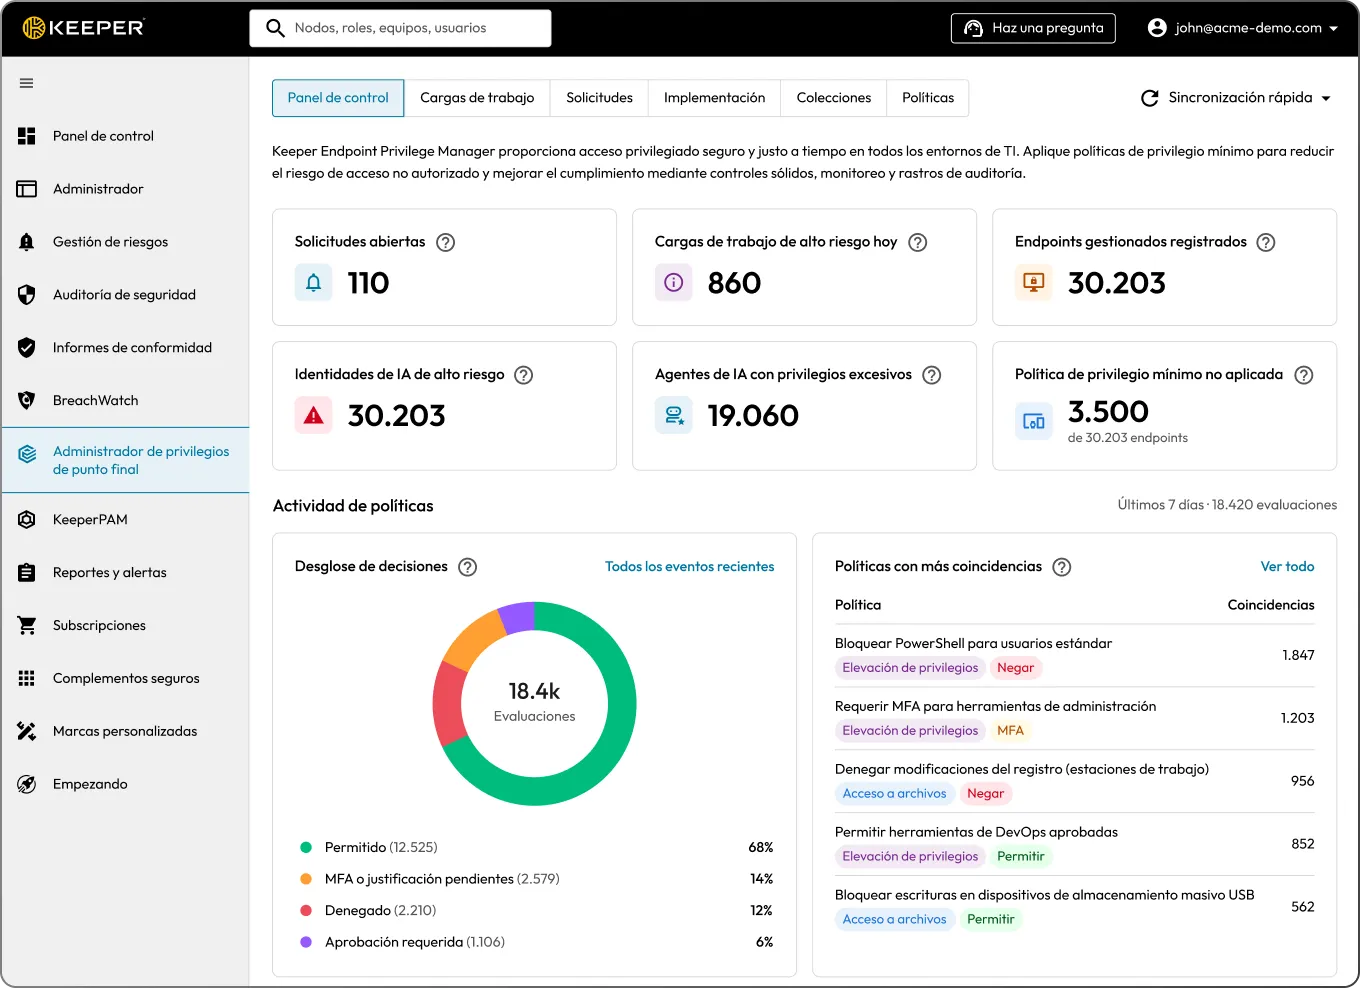
Panel de Keeper Endpoint Privilege Manager que muestra el riesgo de la carga de trabajo, el riesgo de identidad de IA y la actividad de las políticas.

Fácil de implementar y gestionar

Administrators simply deploy a lightweight agent that removes standing admin rights while enabling temporary, policy-based privilege elevation only when necessary. The system enforces customizable security policies through just-in-time access, with optional approval workflows and MFA enforcement.

Las elevaciones de privilegios se ejecutan a través de una cuenta efímera administrada por Keeper, de modo que los usuarios finales nunca reciben derechos de administrador permanentes. El acceso elevado se concede únicamente para la acción aprobada y finaliza cuando esa acción concluye. Keeper EPM es compatible con Windows, macOS y Linux, y la Consola de administración de Keeper ofrece un panel centralizado con registro de auditoría de la actividad de elevación para fines de cumplimiento normativo.

Implementación de agentes

Se instala un agente de Keeper en cada puntos finales gestionado. Este agente intercepta y evalúa las solicitudes de elevación de privilegios basadas en las políticas organizativas definidas.

Aplicación de políticas

Los administradores definen las políticas de elevación mediante la Consola de administración de Keeper. Las políticas controlan qué acciones pueden realizar los usuarios, qué aplicaciones pueden ejecutarse con privilegios elevados, si se requieren aprobaciones o MFA y qué agentes de IA pueden operar.

Acceso privilegiado efímero

A los usuarios no se les otorgan derechos de administrador local permanentes. En su lugar, Keeper Endpoint Privilege Manager eleva temporalmente los privilegios para acciones específicas utilizando cuentas efímeras controladas por Keeper.

Visibilidad y control

La Consola de administración de Keeper ofrece visibilidad en tiempo real de toda la actividad de elevación, las solicitudes y la aplicación de políticas, incluidas las puntuaciones de riesgo de los agentes de IA y el inventario de IA agéntica, en todos los entornos. Los administradores pueden revisar, aprobar o denegar solicitudes y consultar los registros de auditoría para fines de cumplimiento normativo.

Controle los agentes de IA de la misma manera en que controla a los usuarios

Keeper Endpoint Privilege Manager regula los agentes de IA con el mismo modelo de políticas que se usa para los usuarios humanos. Identifica a los agentes conocidos por su firma y puntúa los procesos desconocidos, para que usted decida qué agentes pueden ejecutarse, qué pueden hacer y cuándo una persona debe aprobar las acciones antes de su ejecución.

Política de IA agéntica

Controla si un agente puede ejecutarse, bloqueando o reteniendo a los agentes no autorizados antes de que realicen cualquier acción.

Política de acceso agéntico

Regula lo que un agente en ejecución puede hacer en nombre del usuario, incluido el acceso a archivos sensibles, ejecutables y comandos.

Política de elevación de privilegios agéntica

Regula las solicitudes de elevación de un agente en ejecución, aplicando los mismos controles de permitir, denegar, aprobar y MFA que se usan para los usuarios.

Aprobación con intervención humana

Solicita al usuario final en el endpoint o a un administrador que apruebe o deniegue la acción de un agente en tiempo real.

Registro de auditoría completo

Registra cada acción del agente (permitida, denegada o retenida) según la línea base de la política.

Proceso de elevación

Los usuarios siguen un flujo de elevación simple para aplicaciones o procesos que requieren permisos elevados a través del agente de Keeper.

Política

Si una aplicación o proceso requiere elevación, el agente de Keeper verifica la política relevante.

Aprobación

Si se requiere la aprobación, la solicitud se enruta a un administrador a través de la consola de administración o la interfaz de línea de comandos (CLI).

Opción de MFA

Si no se necesita aprobación, la elevación continúa automáticamente. La aplicación de MFA es opcional como un paso adicional.

Asistencia multiplataforma

La gestión consistente se aplica en todos los sistemas operativos, con implementaciones específicas para la plataforma adaptadas para Windows, macOS y Linux.

  • Windows: los usuarios se eliminan del grupo de administradores local
  • macOS: los usuarios se eliminan de sudo, y la elevación se aplica mediante una extensión del sistema
  • Linux: los usuarios se eliminan de sudo, y el agente regula la elevación mediante la política
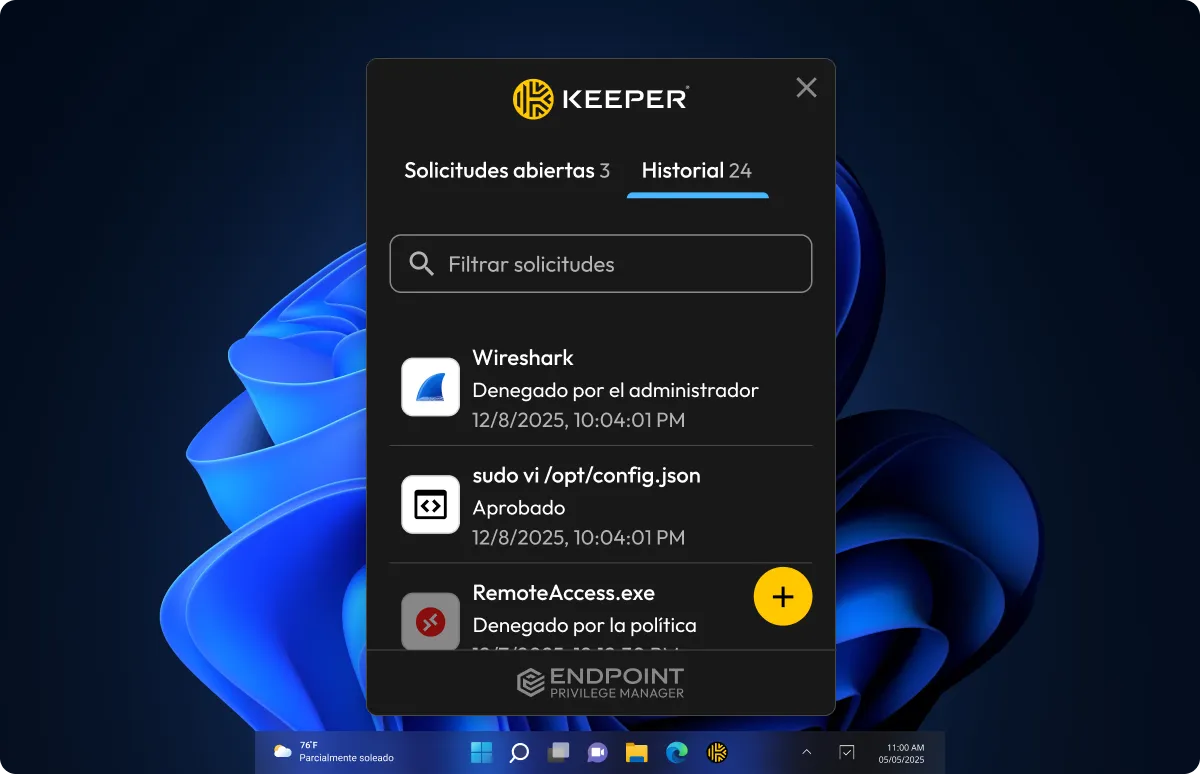
Aplicación de escritorio de Keeper Endpoint Privilege Manager que muestra el historial de solicitudes, con solicitudes aprobadas y denegadas.
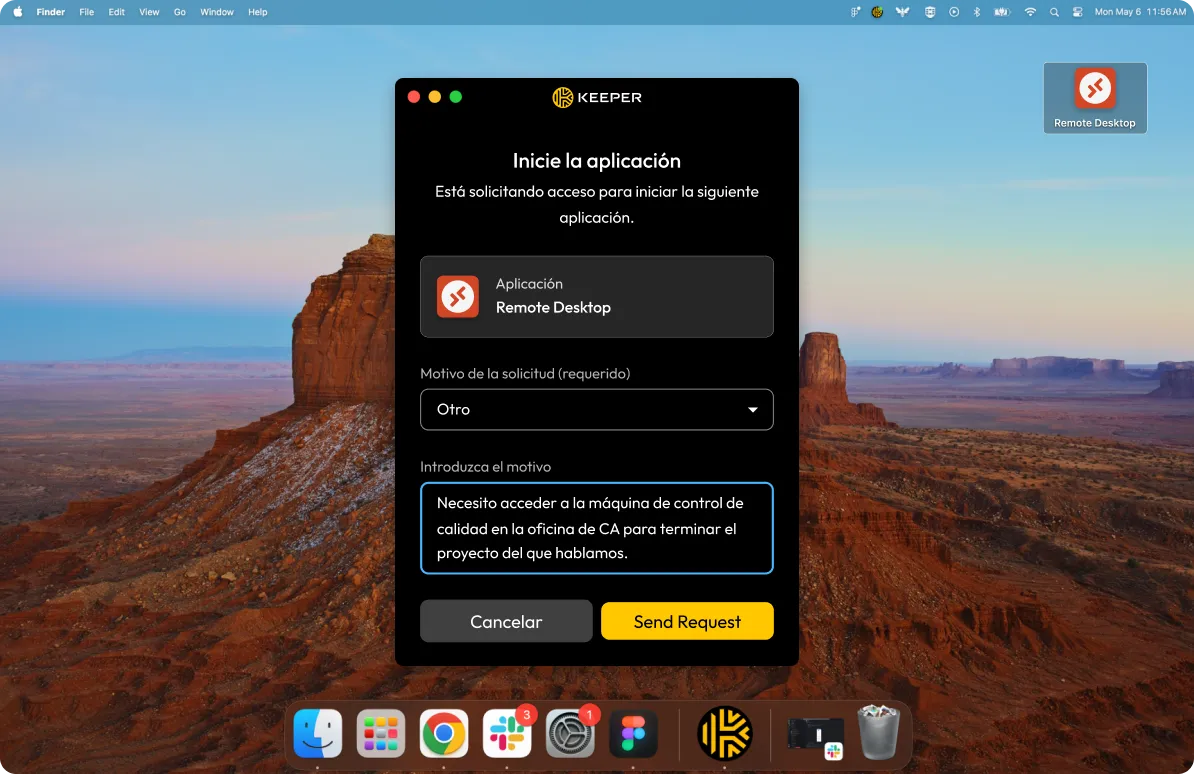
Solicitud de inicio de Escritorio remoto en macOS en Keeper Endpoint Privilege Manager, con un campo de motivo obligatorio.
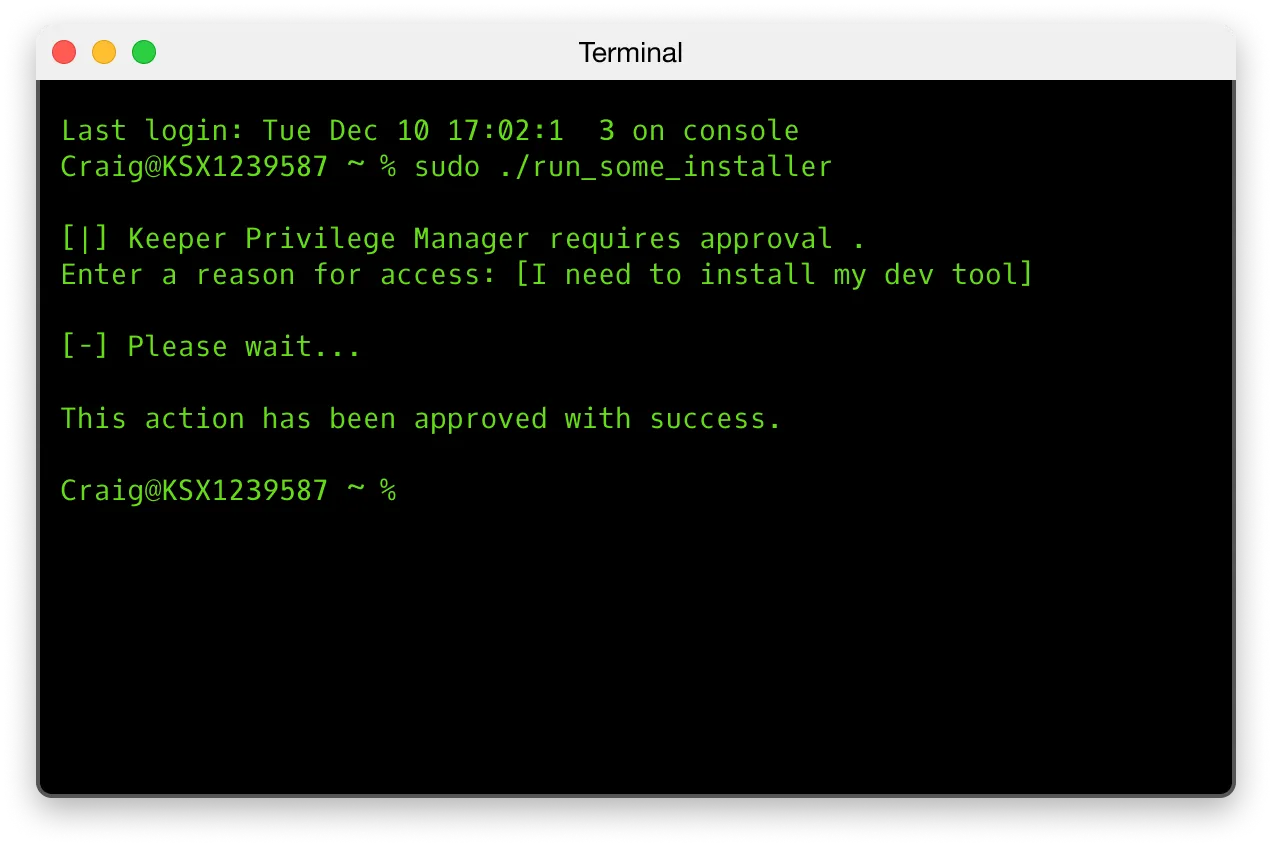
Terminal de Keeper Endpoint Privilege Manager que muestra una solicitud de aprobación de sudo y la aprobación exitosa.

Seguridad de conocimiento cero y confianza cero

La información sobre los dispositivos de los usuarios finales, las aplicaciones y las solicitudes de acceso está completamente cifrada en el dispositivo del usuario y solo pueden descifrarla los administradores autorizados en la Consola de administración de Keeper. Keeper nunca tiene acceso ni visibilidad sobre los datos de los clientes, la actividad de los usuarios finales o los detalles de las aplicaciones, lo que garantiza que la privacidad y el control permanezcan siempre en manos de nuestros clientes.

Funciones esenciales para proteger todos los puntos finales

Cuentas efímeras

Se crean y administran cuentas privilegiadas temporales generadas por el sistema para realizar tareas elevadas específicas, y luego se eliminan automáticamente para garantizar cero privilegios permanentes y minimizar el riesgo de seguridad.

Gestión del mínimo privilegio

Restringe los usuarios y sistemas a solo los derechos de acceso mínimos necesarios para realizar sus tareas autorizadas.

Gobernanza de IA agéntica

Detecta, supervisa y controla la actividad de los agentes de IA en el endpoint. Regula si los agentes pueden ejecutarse, controla lo que pueden hacer con privilegios elevados y exige aprobación humana antes de que avancen las operaciones sensibles.

Acceso en el momento necesario

Proporciona a los usuarios privilegios elevados temporales solo cuando es necesario para tareas autorizadas específicas, revocando automáticamente estos derechos una vez que se completa la tarea o después de un período de tiempo predeterminado.

Gestión de políticas flexible

Permite a los administradores crear reglas personalizadas y conscientes del contexto para la elevación de privilegios que se adaptan a los diferentes roles de usuario, aplicaciones y requisitos de seguridad en toda la organización.

Gestión de privilegios a nivel de procesos

Detecta, supervisa y controla la actividad de los agentes de IA en el endpoint. Regula si los agentes pueden ejecutarse, controla lo que pueden hacer con privilegios elevados y exige aprobación humana antes de que avancen las operaciones sensibles.
Seguridad y escalabilidad en todos los endpoints

Seguridad

Elimina los derechos de administrador permanentes y habilita la elevación justo a tiempo solo para las aplicaciones y agentes aprobados, lo que reduce la superficie de ataque.

Cumplimiento

Proporciona registros de auditoría integrales del uso de privilegios y garantiza el cumplimiento de los requisitos normativos a través del control de acceso administrativo documentado.

Eficiencia operativa

Reduce la carga de trabajo del servicio de asistencia al automatizar las aprobaciones para tareas administrativas de rutina.

Experiencia de usuario

Permite a los usuarios completar las tareas necesarias sin retrasos de TI a través de la elevación automatizada de privilegios para aplicaciones aprobadas.

Escalabilidad

Permite a las organizaciones aplicar de manera eficiente las políticas de mínimo privilegio y gestionar el acceso privilegiado en miles de puntos finales de Windows, macOS y Linux desde una plataforma centralizada.

Auditabilidad y visibilidad

Proporciona información sobre la actividad de elevación, las aprobaciones y la aplicación de políticas de puntos finales con un registro detallado e integración en herramientas de SIEM para una respuesta más rápida a incidentes.

Proteja cada punto final con Endpoint Privilege Manager

Preguntas frecuentes

¿Qué es Keeper Endpoint Privilege Manager?

Keeper Endpoint Privilege Manager es una solución de gestión de elevación y delegación de privilegios (PEDM) que aplica políticas de acceso de privilegio mínimo en endpoints de Windows, macOS y Linux. Ofrece elevación justo a tiempo para usuarios y procesos, elimina los derechos de administrador local permanentes y regula la actividad de los agentes de IA en los endpoints administrados.

¿Cómo funciona el acceso justo a tiempo en Keeper?

Cuando se requiere aprobación, la solicitud de acceso del usuario se envía a un administrador de Keeper y se gestiona desde la Consola de administración o la Commander CLI. Si la política aplicada no requiere aprobación, el agente de Keeper permite la elevación de privilegios automáticamente. Si se exige MFA, se solicita al usuario que complete la autenticación multifactor antes de continuar. Este enfoque flexible admite el acceso JIT interactivo y basado en políticas en todos los dispositivos.

¿Cuáles son las funciones principales de Endpoint Privilege Manager?

Mediante una implementación basada en agentes en Windows, macOS y Linux, Endpoint Privilege Manager elimina los derechos de administrador local permanentes e introduce controles a nivel de proceso mediante el acceso JIT. Los usuarios trabajan sin privilegios de administrador persistentes, y los comandos privilegiados se ejecutan a través de cuentas efímeras administradas por Keeper, lo que garantiza un entorno real de cero privilegios permanentes (ZSP).

El panel centralizado ofrece una vista clara de todos los eventos recientes, incluidos los que están en modo de monitoreo, y sirve como punto de entrada a los flujos de trabajo clave: Solicitudes, Implementaciones, Colecciones, Políticas e Inventario de agentes de IA.

¿Cómo regula Keeper EPM a los agentes de IA?

Keeper EPM uses three policy types to govern AI agents. Agentic AI controls whether a recognized agent can run, blocking it or requiring approval before it acts. Agentic Access governs what a running agent may do, while Agentic Privilege Elevation governs an agent's requests for administrative privileges. These policies support controls such as allow, deny, approval, justification and MFA. Confidence-score thresholds can be applied to Possible Agents to help tailor enforcement to how likely a process is to be an AI agent.

¿Cómo se integra Endpoint Privilege Manager con la plataforma KeeperPAM?c

Keeper Endpoint Privilege Manager amplía el enfoque de confianza cero de KeeperPAM al controlar la elevación de privilegios directamente en los endpoints, y complementa las capacidades de conexión segura de la solución PAM más amplia. Mientras el resto de la plataforma KeeperPAM protege cómo los usuarios se conectan a los sistemas, Endpoint Privilege Manager regula qué derechos administrativos pueden ejercer una vez conectados.

¿Cuál es la experiencia del usuario final para administradores y usuarios con Endpoint Privilege Manager?

Los usuarios que ejecutan el agente de Keeper ven una interfaz de escritorio que muestra las políticas de privilegios aplicadas y realiza el seguimiento de las solicitudes de elevación. Cuando una acción requiere acceso elevado, aparece una solicitud según las políticas de la organización. Cuando un agente de IA intenta una operación confidencial que requiere la aprobación de un humano en el bucle, los usuarios ven el mismo tipo de indicación y pueden aprobarla o denegarla en tiempo real.

¿Cómo puede funcionar Keeper Endpoint Privilege Manager con LAPS de MS Windows?

Endpoint Privilege Manager puede funcionar sin problemas junto con LAPS en las organizaciones que ya han invertido en la implementación de LAPS. En este esquema complementario, LAPS puede seguir gestionando la rotación de las contraseñas de los administradores locales en los equipos unidos a un dominio, mientras que KeeperPAM se encarga de la gestión de credenciales de cuentas de dominio, cuentas de servicio y otras credenciales privilegiadas que quedan fuera del alcance de LAPS. Esta integración preserva su inversión existente en LAPS y amplía la protección de accesos privilegiados a más sistemas y tipos de cuentas.

Endpoint Privilege Manager refuerza este ecosistema de seguridad al aplicar la regla del privilegio mínimo en los endpoints. Mientras LAPS protege las credenciales de las cuentas de administrador permanentes, Endpoint Privilege Manager reduce la necesidad de usar esas cuentas en primer lugar, al habilitar la elevación temporal de privilegios para tareas específicas. En conjunto, estas soluciones ofrecen una cobertura completa: LAPS protege las contraseñas de los administradores locales, KeeperPAM gestiona y controla el acceso a esas credenciales y a otras cuentas privilegiadas, y Endpoint Privilege Manager garantiza que los usuarios reciban privilegios elevados solo cuando sea necesario y esté autorizado.

¿Dónde puedo encontrar documentación técnica adicional para Keeper Endpoint Privilege Manager?

La documentación técnica de Keeper Endpoint Privilege Manager se encuentra en la documentación de Keeper Endpoint Privilege Manager.

Retirar el consentimiento de cookiesValoramos su privacidad

Utilizamos cookies en nuestro sitio web para ofrecerle la mejor experiencia de navegación, brindar anuncios personalizados sobre nuestros productos y contenido, y analizar el tráfico del sitio web. Para obtener más información, consulte nuestra Política de privacidad.

Regístrese para una prueba gratuita

Comprar Ahora