التحكم في الوصول القائم على الأدوار

اربط دليلك المؤسسي بـ Keeper وامنح كل مستخدم مستوى الوصول الذي تتطلبه وظيفته

يحدد مزود الهوية لديك بالفعل كيفية هيكلة مؤسستك. تتوافق منصة Keeper مع هذه البنية، بحيث تتطابق ضوابط الوصول التي تفرضها مع الهيكل الفعلي لمؤسستك. ويمكن لفرق تكنولوجيا المعلومات تحديد الأذونات وتطبيقها وتدقيقها على نطاق واسع من خلال وحدة تحكم مسؤول واحدة.
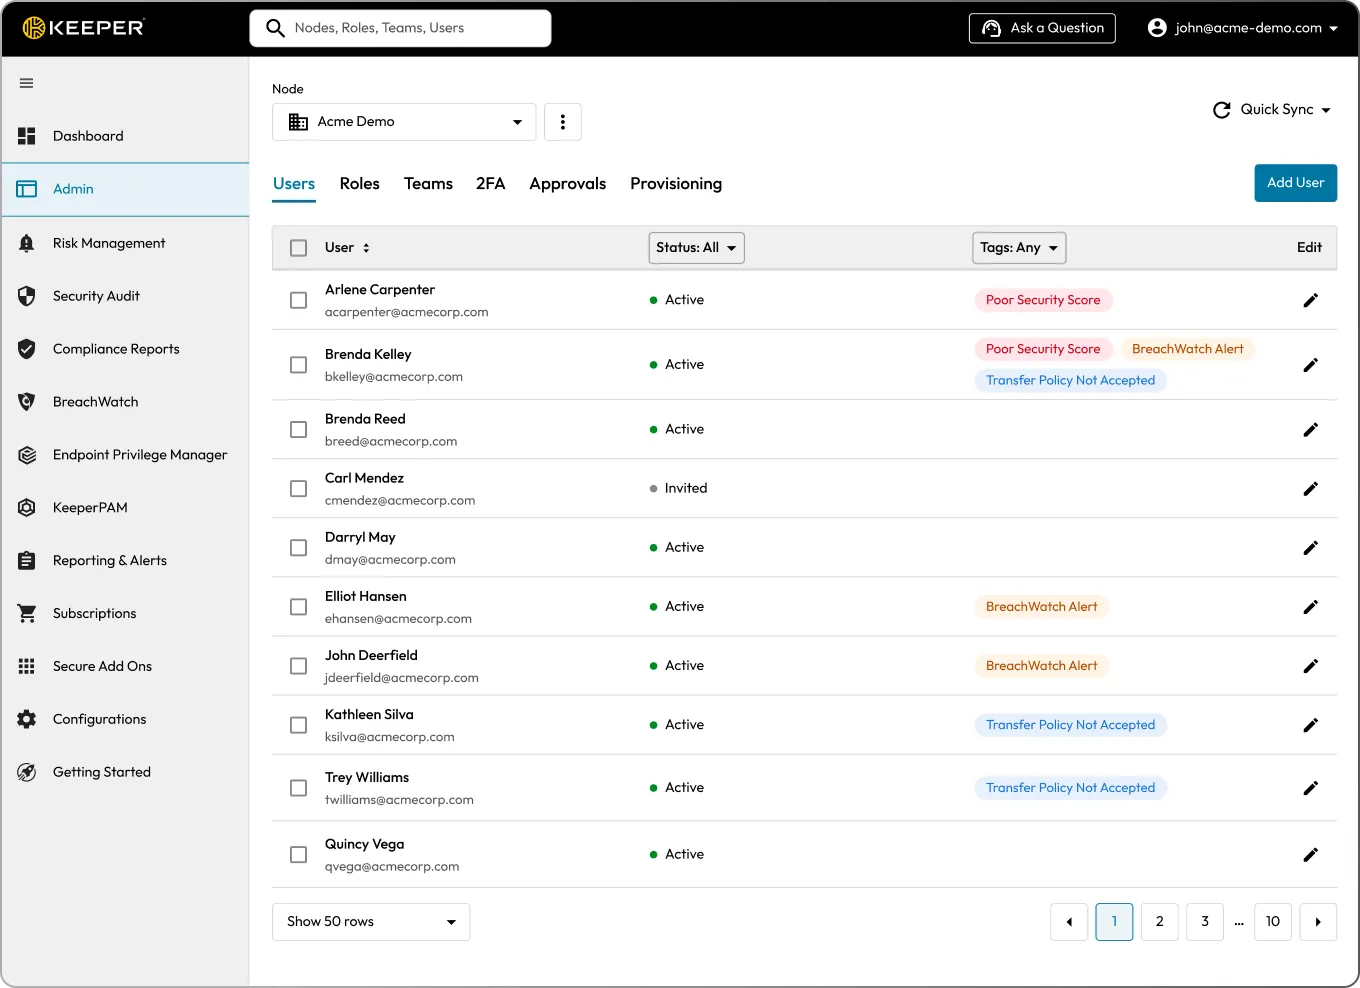
تعرض وحدة تحكم المسؤول المركزية في Keeper المستخدمين والأدوار والفرق في المؤسسة، موضحةً آلية التحكم في الوصول المستند إلى الأدوار (RBAC) لإدارة أذونات المستخدمين ووصولهم مركزيًا.

الوصول غير المنضبط هو أكبر نقطة ضعف أمنية لديك

ينتشر الوصول دون أن يُلاحظ. يحتفظ الأشخاص بأذونات لم يعودوا بحاجة إليها، وتفقد فرق تكنولوجيا المعلومات القدرة على تتبع من يمكنه الوصول إلى كل مورد، كما توسّع كل بيانات اعتماد إضافية سطح الهجوم.

تتراكم صلاحيات الوصول لدى الموظفين بمرور الوقت، ويحتفظون بالصلاحيات المرتبطة بالأدوار التي تركوها.

لا تملك فرق تكنولوجيا المعلومات رؤية واضحة بشأن المستخدمين الذين يمكنهم الوصول إلى بيانات اعتماد وأنظمة معينة.

عندما يغادر أحد الموظفين، تغادر معه بيانات الاعتماد التي كان يعرفها.

يتعامل كل فريق مع الوصول بطريقة مختلفة، من دون معيار موحد ومتسق.

تتطلب أطر SOC 2 وHIPAA وNIST 800-53 جميعها ضوابط وصول موثقة وقابلة للتدقيق.

مع Keeper، يحصل كل مستخدم على مستوى الوصول الذي يتطلبه دوره بالضبط

ابدأ بالدليل المؤسسي الذي تستخدمه بالفعل

يحدد دليلك المصدر، سواء كان Active Directory، أو Entra ID، أو Okta، أو أي مزود هوية يدعم SAML 2.0، هيكلك التنظيمي. وتتوافق منصة Keeper معه. يمكنك تعيين مجموعاتك الحالية إلى الفرق والأدوار في Keeper، ويكون الوصول وفقًا للهيكل الذي تديره بالفعل.

تتحكم الفرق في الموارد التي يمكن للمستخدمين الوصول إليها

يحدد الفريق موارد الخزانة التي يمكن لأعضائه الوصول إليها: مثل كلمات المرور والأسرار والموارد المميزة كالأجهزة وقواعد البيانات. عيِّن مجموعة إلى فريق، وسيحصل كل عضو فيها على مستوى الوصول نفسه.

باستخدام سير العمل، يمكنك بدلاً من ذلك إضافتهم إلى قائمة الأعضاء المؤهلين للانضمام إلى الفريق. ويطلبون الوصول عند الحاجة إليه ويتخلون عنه عند الانتهاء، ما يقلل من الامتيازات الدائمة.

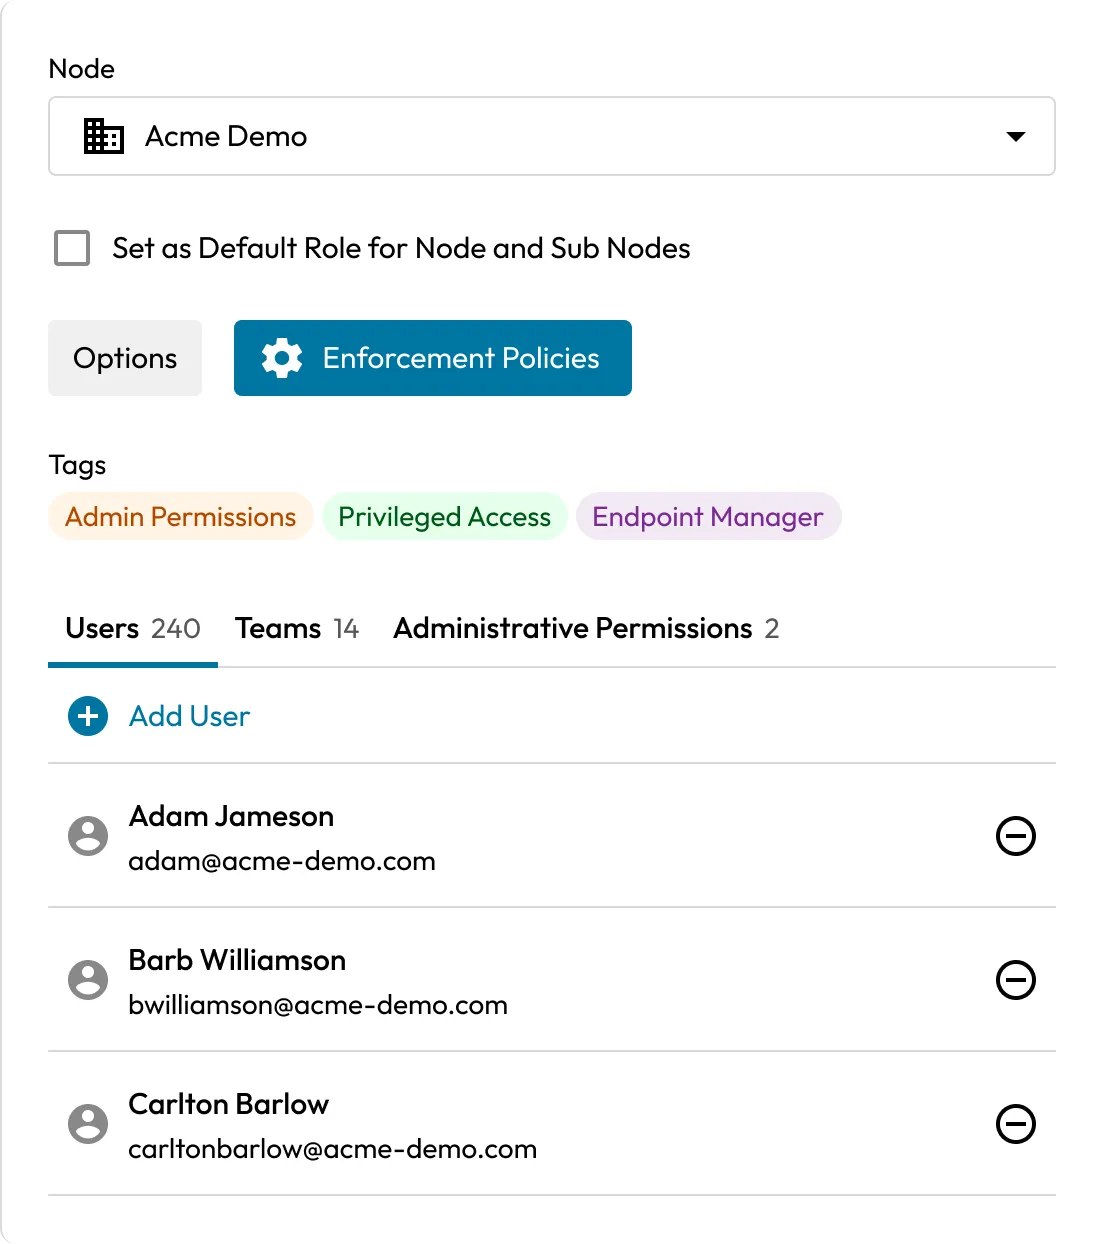
إعدادات التحكم في الوصول المستند إلى الأدوار في Keeper تعرض تعيينات الأدوار وسياسات الإنفاذ والأذونات الإدارية والمستخدمين لعقدة مؤسسية.

تتحكم الأدوار في الإجراءات التي يمكن للمستخدمين تنفيذها

الدور عبارة عن مجموعة من سياسات الإنفاذ المطبقة على أعضائه. تتحكم الأدوار في متطلبات تسجيل الدخول والمصادقة الثنائية (2FA)، والقيود المفروضة على المنصة والخزانة، وقواعد المشاركة والتصدير، والوظائف التي يمكن للمستخدم استخدامها. عندما ينتمي المستخدم إلى أكثر من دور، تطبق Keeper السياسات الأكثر تقييدًا، وبذلك يتم فرض مبدأ الحد الأدنى من الامتيازات افتراضيًا.

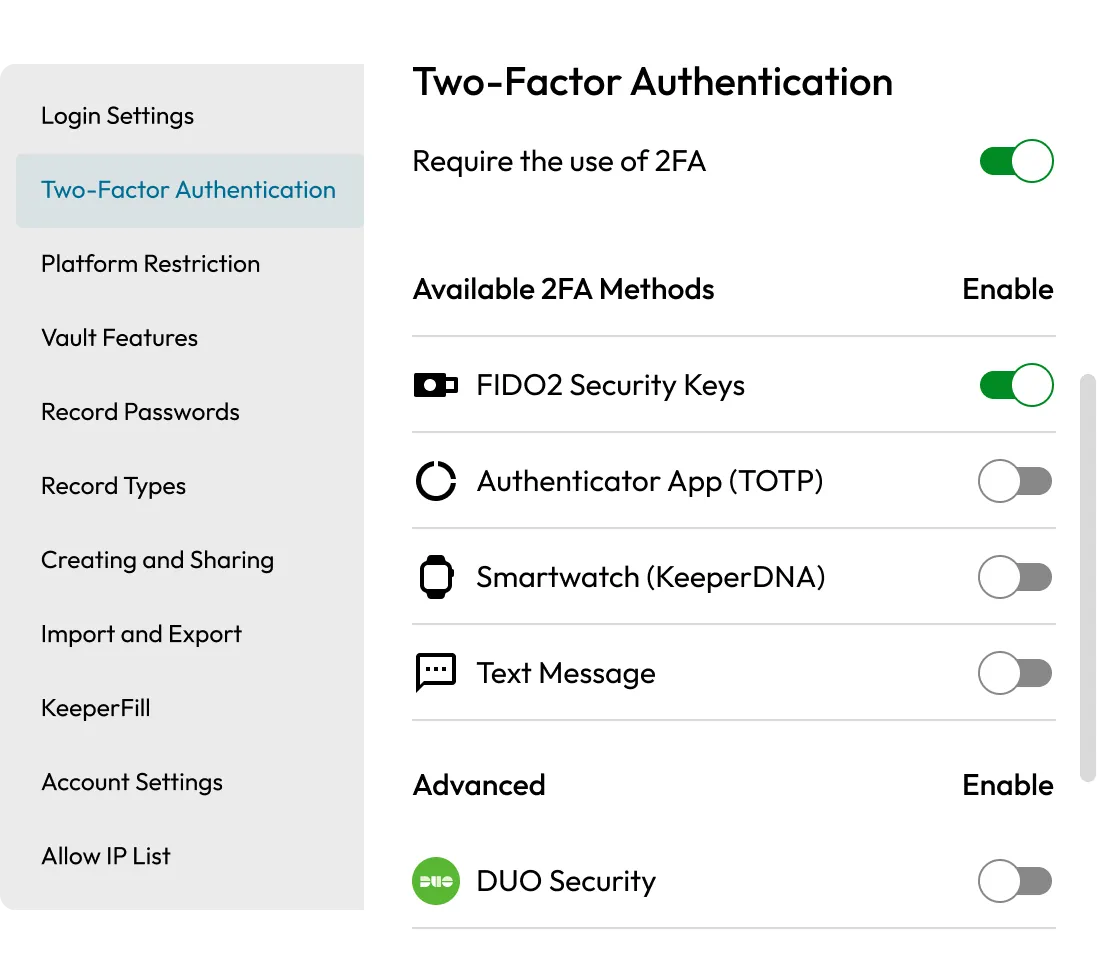
إعدادات المصادقة الثنائية (2FA) في Keeper، وتعرض اشتراط المصادقة الثنائية (2FA) مع تمكين مفاتيح الأمان FIDO2 وإتاحة طرق مصادقة إضافية.

تطبيق ضوابط الوصول على نطاق واسع، بدلاً من إدارتها لكل مستخدم على حدة

تتوافق تعيينات الفرق والأدوار مع مجموعات الدليل المؤسسي لديك من خلال التزويد عبر SCIM أو Keeper AD Bridge أو مزود الهوية لديك. عندما ينضم أحد الموظفين أو ينتقل بين الفرق أو يغادر المؤسسة، يتم تحديث مستوى وصوله تلقائيًا. من دون تعديلات يدوية، ومن دون أذونات قديمة متبقية من وظيفة سابقة.

تفويض الإدارة حسب العقدة

تتيح لك بنية العقد في Keeper منح مسؤول مفوّض صلاحيات التحكم في جزء من المؤسسة أو منطقة أو قسم أو وحدة أعمال، من دون منحه رؤية لأي شيء خارج نطاقه. فعلى سبيل المثال، يمكن لمسؤول تكنولوجيا المعلومات لمنطقة أوروبا والشرق الأوسط وأفريقيا (EMEA) إدارة المستخدمين والفرق والأدوار ضمن تلك المنطقة فقط، دون أي شيء آخر.

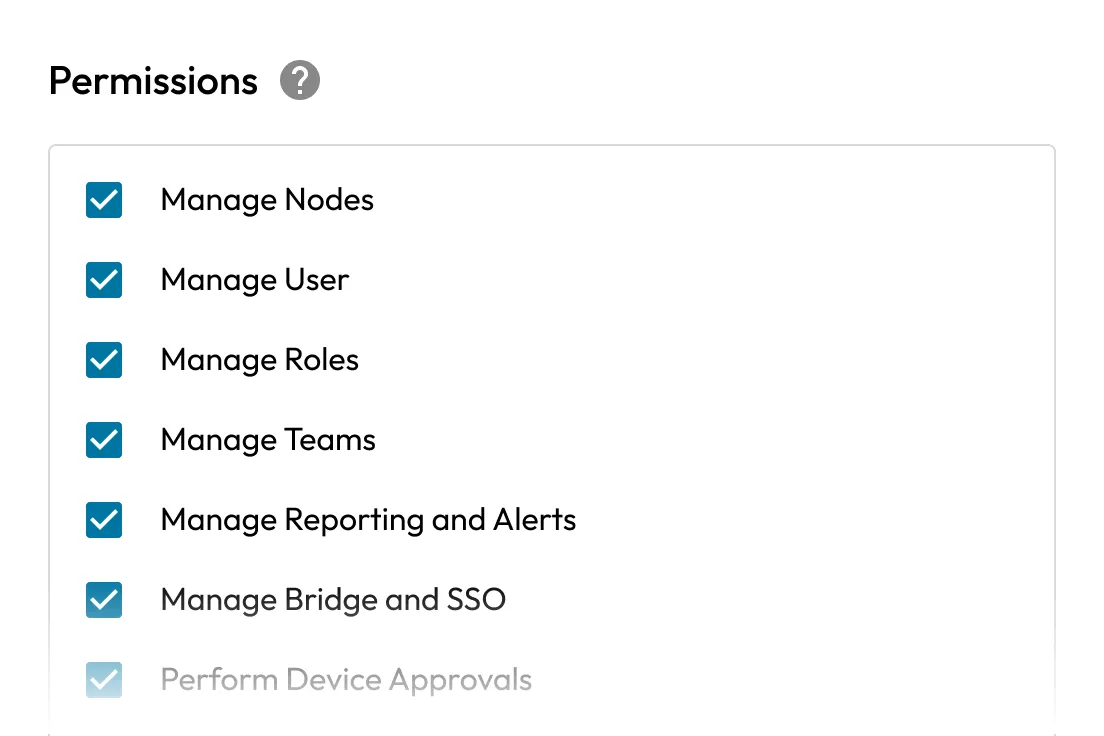
أذونات التحكم في الوصول المستند إلى الأدوار في Keeper تعرض ضوابط إدارية لإدارة العقد والمستخدمين والأدوار والفرق وإعداد التقارير وتسجيل الدخول الأحادي والموافقات على الأجهزة.

تقليل الامتيازات الدائمة باستخدام الوصول في الوقت المناسب (JIT)

باستخدام ميزة Keeper Privileged Cloud ضمن ®KeeperPAM، يمكنك منح وصول في الوقت المناسب إلى أي مورد مُدار أو أصل في الخزانة. يحصل المستخدمون على الوصول المميز فقط عند حاجتهم إليه، ويفقدونه عند إتمام المهمة.

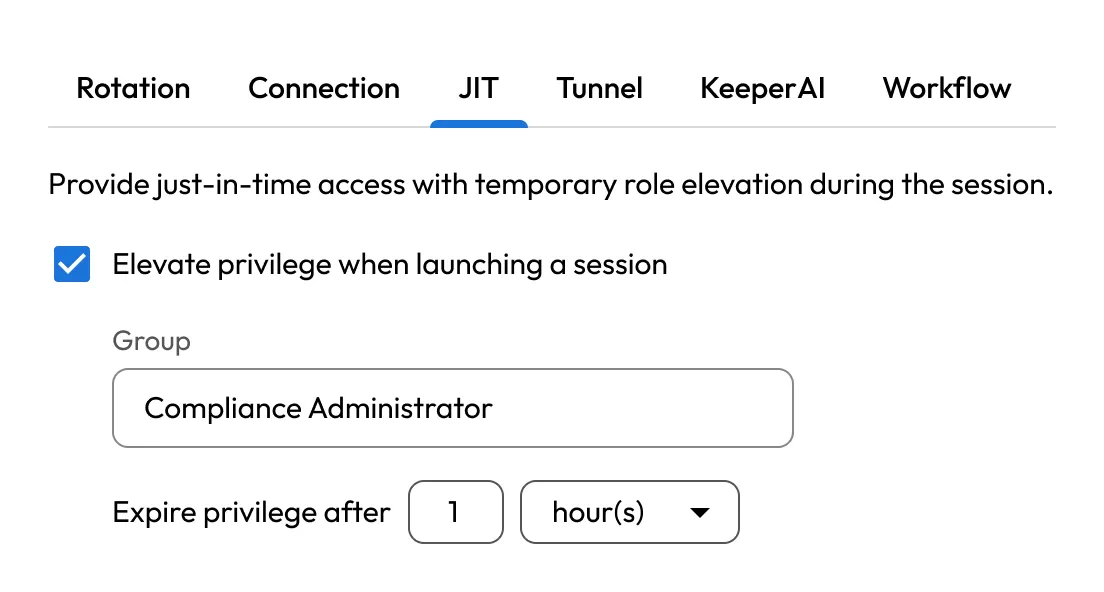
إعدادات الوصول في الوقت المناسب (JIT) في Keeper، وتعرض ترقية مؤقتة للامتيازات لدور مسؤول الامتثال، مع ضبط الوصول لتنتهي صلاحيته بعد ساعة واحدة.

تقليل مخاطر إنهاء وصول الموظفين

عندما يغادر أحد الموظفين، اقفل خزانته وانقل ملكيتها إلى مستخدم آخر. تحدد سياسات الأدوار من يمكنه تنفيذ عمليات النقل ولأي مستخدمين. وتحافظ العملية على مبدأ انعدام المعرفة.

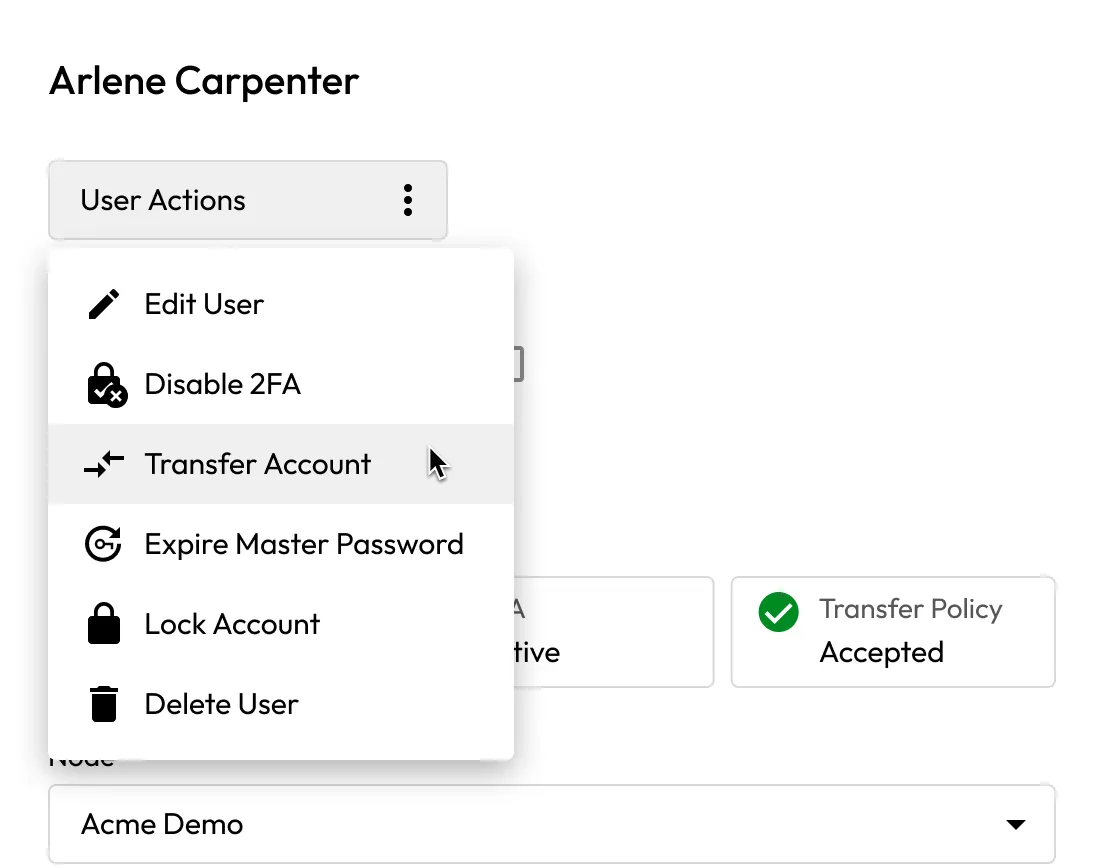
قائمة إدارة المستخدمين في Keeper تعرض الإجراءات الإدارية المتاحة لتعديل مستخدم، أو تعطيل المصادقة الثنائية، أو نقل الحساب، أو إنهاء صلاحية كلمة المرور الرئيسية، أو قفل الحساب، أو حذف المستخدم.

رؤية مدمجة للتدقيق والمراجعة

يمكن لفرق الأمان تشغيل تقارير الوصول من وحدة تحكم مسؤول Keeper، ومراجعة الأذونات حسب المستخدم أو الفريق، وإعداد الأدلة التي يطلبها المدققون. يتم تسجيل كل تعيين لدور وكل تغيير في السياسات وكل إجراء يتم على الخزانة، ويمكن إدراجها جميعًا في التقارير.

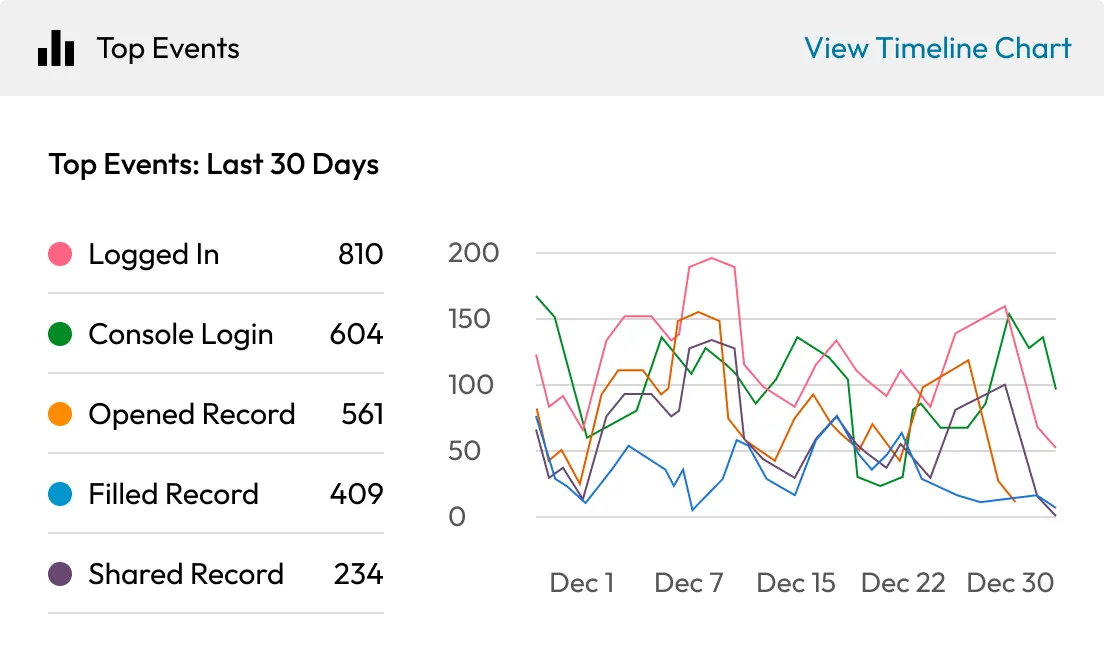
لوحة تقارير Keeper تعرض أبرز أحداث المستخدمين خلال آخر 30 يومًا، مع أعداد الأنشطة ومخطط زمني لعمليات تسجيل الدخول والوصول إلى السجلات والتعبئة التلقائية والمشاركة.

تحكّم في من يمكنه الوصول إلى كل مورد قبل أن يفعل شخص آخر ذلك

تساعد ضوابط التحكم في الوصول المستند إلى الأدوار في Keeper فرق تكنولوجيا المعلومات والأمان على فرض الوصول وفق مبدأ الحد الأدنى من الامتيازات وتحسين الرؤية، من دون أعباء إدارة الوصول يدويًا.

الأسئلة الشائعة

ما الفرق بين الفريق والدور في Keeper؟

تمنح الفرق إمكانية الوصول إلى موارد الخزانة، مثل كلمات المرور والأسرار والموارد المميزة. أما الأدوار فتطبق سياسات الإنفاذ على المستخدمين، وتتيح وظائف مثل الوصول المميز عبر KeeperPAM وKeeper Secrets Manager. تحدد الفرق الموارد التي يمكن للمستخدم الوصول إليها، بينما تحدد الأدوار السياسات والصلاحيات المطبقة عليه. يمكن تعيين الأدوار إلى الفرق لتوفير مزيد من المرونة.

كيف يتم إنشاء الفرق والأدوار وإدارتها؟

يمكن إنشاء كل منهما يدويًا في وحدة تحكم المسؤول، أو ربطهما تلقائيًا من خلال التزويد عبر SCIM، أو إنشاؤهما باستخدام ®Keeper Commander، أو تعيينهما من Active Directory عبر Keeper AD Bridge. بعد إنشائهما، يتم تكوين كل دور وفق سياسات الإنفاذ الخاصة به، وكل فريق وفق موارد الوصول الخاصة به.

هل تتكامل Keeper مع Active Directory ومزودي الهوية؟

نعم، تتكامل Keeper مع Active Directory وAzure AD/Entra ID وOkta وغير ذلك من مزودي تسجيل الدخول الأحادي. ويمكن إدارة تعيينات الفرق والأدوار استنادًا إلى عضوية مجموعات الدليل، بحيث تظل الأذونات محدثة من دون الحاجة إلى تحديثات يدوية.

ما سياسات الإنفاذ التي يمكن تعيينها لكل دور؟

تشمل الأدوار إعدادات تسجيل الدخول، ومتطلبات المصادقة الثنائية (2FA)، وقيود المنصة، وميزات الخزانة، وقواعد كلمات المرور، وضوابط المشاركة والتصدير، وسلوك ®KeeperFill، وقائمة السماح بعناوين IP، وأذونات نقل الحساب، والوصول إلى Keeper Secrets Manager، وإعدادات الوصول المميز في KeeperPAM. يتم تكوين كل مجال بشكل مستقل لكل دور.

هل يمكنني منح وصول مؤقت بدلاً من الوصول الدائم؟

نعم، باستخدام KeeperPAM وKeeper Privileged Cloud، يمكنك منح وصول في الوقت المناسب إلى الموارد المميزة، بحيث يحتفظ المستخدمون بالوصول فقط طوال مدة تنفيذ المهمة، وتظل الامتيازات الدائمة عند أدنى مستوى ممكن.

هل يمكن لمسؤولين مختلفين إدارة أجزاء مختلفة من المؤسسة؟

نعم، يمكن منح مسؤول مفوّض بعض الأذونات الإدارية أو جميعها على عقدة أو عقدة فرعية معينة، من دون منحه رؤية لبقية المؤسسة.

ماذا يحدث لبيانات الاعتماد عندما يغادر أحد الموظفين؟

يمكن للمسؤولين قفل خزانة المستخدم المغادر ونقل ملكيتها إلى مستخدم آخر. تتم العملية وفق نموذج انعدام المعرفة وتخضع لسياسات الأدوار؛ ولا يمكن بدء عملية النقل إلا من قِبل المستخدمين الذين لديهم الأذونات المناسبة.

كيف تدعم Keeper عمليات تدقيق الامتثال؟

توفر وحدة تحكم المسؤول تقارير تفصيلية عن وصول المستخدمين وتعيينات الأدوار ونشاط الخزائن، ما ينشئ سجلات التدقيق المطلوبة بموجب SOC 2 وHIPAA وNIST 800-53 وISO 27001 والأطر المماثلة.

سحب موافقة ملفات تعريف الارتباطنحن نقدّر خصوصيتك

نستخدم ملفات تعريف الارتباط في موقعنا لمنحك أفضل تجربة تصفح، وتقديم إعلانات مخصصة لك عن منتجاتنا ومحتوانا، وتحليل حركة زيارة موقع الويب. لمعرفة المزيد، يُرجى الرجوع إلى سياسة الخصوصية الخاصة بنا.

قم بتسجل الاشتراك في نسخة تجريبية مجانية

شراء الآن