Keeper 与 Bitwarden:比较密码管理解决方案
从 Bitwarden 转换到 Keeper,使用这款功能强大的密码管理程序,内置 Bitwarden 导入工具,实现无缝迁移。

Keeper 是一个统一的零信任身份安全平台。KeeperPAM® 将企业密码管理、机密管理、特权会话管理、远程浏览器隔离 (RBI) 和端点权限管理整合为一套云原生解决方案。
无论您是保护开发人员流程、特权管理员账户还是生产数据库,Keeper 都可为安全团队提供统一入口,执行策略、监控行为并实时响应威胁。
Bitwarden 是一款密码和机密管理工具,拥有完善的开源基础。它可以高效处理凭据存储、保管库共享和基础机密管理,并提供自托管部署选项。
Bitwarden 不提供特权会话管理、凭据轮换、零信任网络访问、远程浏览器隔离或端点权限管控功能。
Keeper 从研发之初便采用零知识架构,这意味着 Keeper 无法访问您的数据,其他方同样无法访问。所有数据在传输至云端前,加密操作已在设备本地完成。
Keeper 采用记录级加密,每一条保管库记录都由用户设备本地生成的独立 AES-256 密钥进行保护。Keeper 的加密模块通过了 FIPS 140-3 认证,同时拥有密码管理领域时效最长的 SOC 2 认证,每年均接受第三方审计。
Bitwarden 还采用端到端加密与零知识模型,其开源代码库可供安全领域人员公开审核。
根据公开文档,Bitwarden 并未实现文件夹级加密。Bitwarden 尚未完成 FIPS 140 认证,因此难以应用在将合规加密作为硬性要求的使用环境中。
在同类产品中,Keeper 拥有数量最多的安全认证。Keeper 已通过 FedRAMP 高级认证与 GovRAMP 高级授权,可部署在 AWS GovCloud 中,数据仅存储于美国境内,面向合规环境提供仅限美国人员使用的服务。
Keeper 的加密模块经 NIST 加密模块验证计划 (CMVP) 审核,符合 FIPS 140-3 标准,该标准是美国联邦机构及国防承包商的硬性要求。Keeper 还通过了 SOC 2 Type II、SOC 3 以及 ISO 27001、27017 和 27018 认证,并支持 ITAR 合规方案。
Bitwarden 通过了 SOC 2 Type II、SOC 3 认证,并符合 GDPR 规范。根据公开信息,Bitwarden 未取得任何等级的 FedRAMP 认证、GovRAMP 授权,未完成 FIPS 140 认证,也未制定成文的 ITAR 合规方案。
对于政府、国防及其他强监管行业的组织而言,这类授权为必备条件,Keeper 完善的认证体系使其成为更优选择。
Keeper Secrets Manager 可保护传统密码管理器无法管控的基础设施机密。它可原生集成 Terraform、Kubernetes、GitHub Actions、Jenkins 等 DevOps 工具链,同时支持 Model Context Protocol (MCP),让 AI 工具和代理程序安全获取机密。
Bitwarden Secrets Manager 支持机器账户、访问令牌以及 CI/CD 管道的 CLI 对接,可为开发团队提供基础能力支撑。根据公开文档,其在非人类身份管理方面的能力不及 Keeper,且无法对存储的基础设施机密执行自动凭据轮换。
Keeper 在所有主流浏览器与移动平台中实现了通行密钥的存储、管理与自动填充,同时支持使用通行密钥完成生物识别登录,以直接访问保管库。
存储在 Keeper 中的通行密钥与保管库内其他数据一样采用记录级零知识加密保护,确保切换至无密码模式后,安全水平不会下降。
Bitwarden 在通行密钥功能上取得明显进展,新增了主流浏览器内的存储与自动填充,联合 Microsoft 完成了 Windows 11 原生通行密钥适配,并支持 FIDO 联盟凭据交换标准。
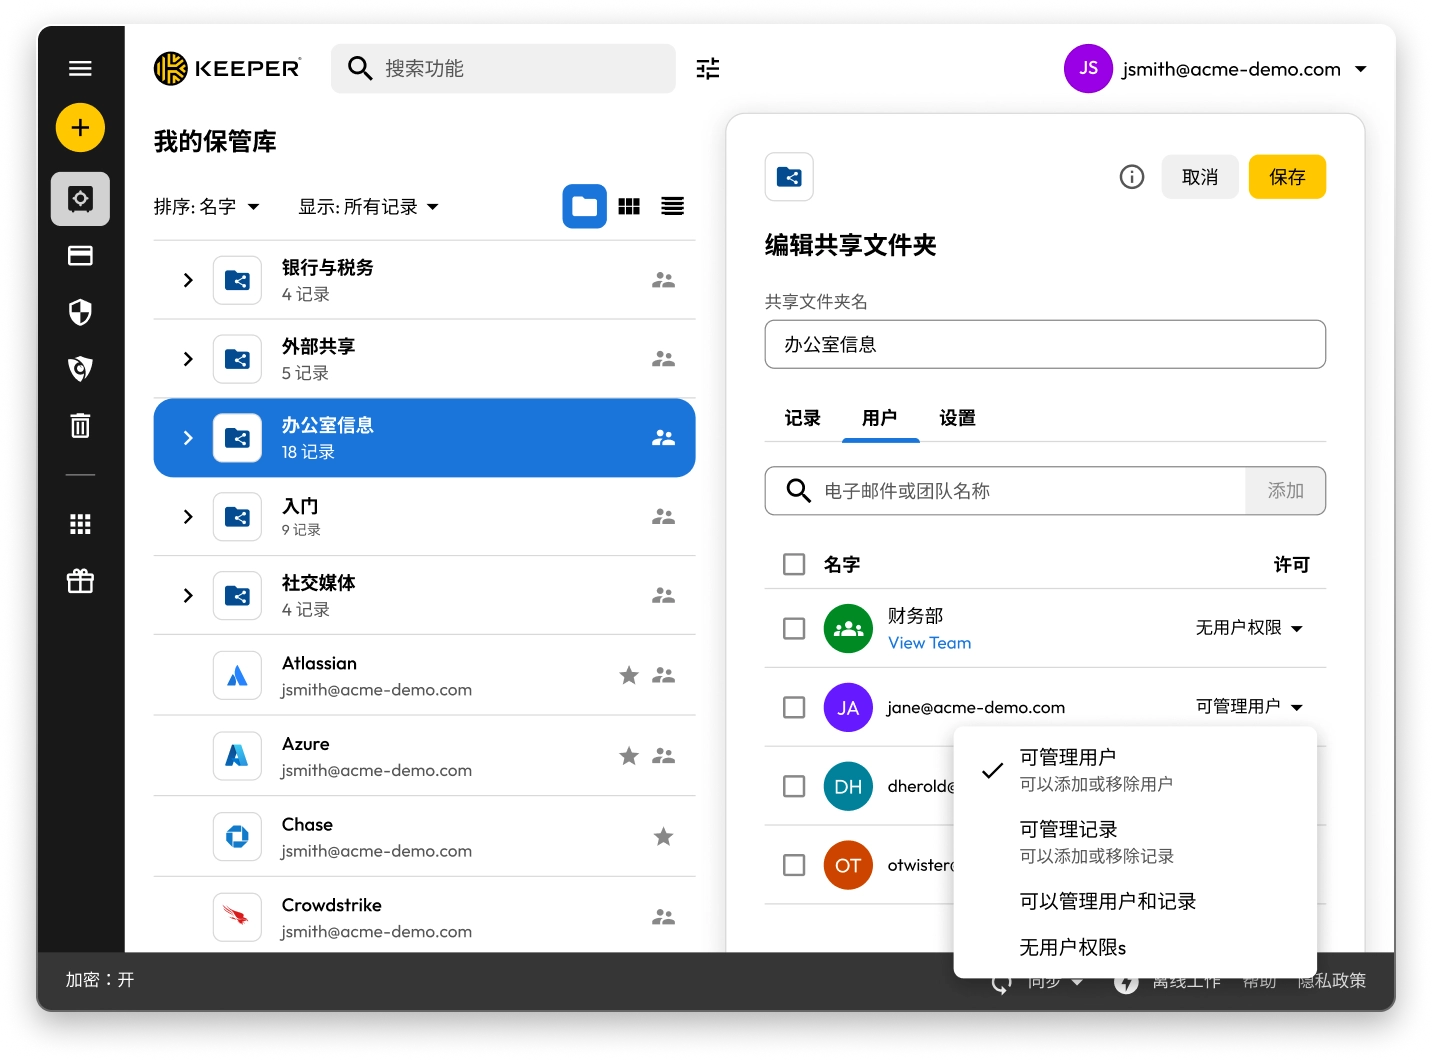
Keeper 为管理员提供了对整个组织内平台使用方式的精细化控制。基于角色的执行策略、委托管理和团队级策略配置,使安全团队能够明确权限范围,划定访问人员、设备、地点及使用条件。
对于 MSP 和 MSSP,KeeperMSP 提供完整的委托管理层级结构,以便从单一控制台管理多个客户环境。
Keeper SSO Connect® 将零知识单点登录扩展到所有主流 SAML 2.0 身份提供商,并适配完全不支持 SAML 的应用程序,全程保障保管库完整加密。
Bitwarden 提供企业级策略,包含会话超时执行、PIN 解锁控制、域名认领以及对接主流身份提供商 (IdP) 的 SCIM 配置功能。这些控制措施非常适合简易部署场景。对于拥有复杂组织架构、严格访问管理要求或多租户 MSP 环境的组织,Keeper 完善的管理能力和分权管理功能可提供更大灵活性。
Keeper's BreachWatch® 持续监控暗网,筛查组织保管库中泄露的凭据。一旦检测到泄露的凭据,管理员和用户会立即收到通知并按照指引处理问题。
BreachWatch 在 Keeper 的零知识架构内完成所有数据匹配,您的凭据绝不会发送或共享给任何第三方服务。这意味着组织可以实现主动、实时的泄露检测,同时不会产生新的数据泄露风险。
Bitwarden 提供保管库运行状况报告,筛查弱密码和重复使用的密码。为了检测泄露风险,Bitwarden 将经过哈希处理的密码数据发送至自身安全体系外的第三方服务“Have I Been Pwned”。
Bitwarden 的访问智能功能在组织层面持续监控凭据风险并自动发出提醒,但其泄露检测仍依赖第三方数据库,而非自研暗网情报源。
Keeper 部署快速且操作直观,同时不削减企业团队所需的安全能力。Keeper 的所有解决方案均在设备上完成加密,既具备云平台的易用优势,也让 IT 管理员全权掌控私钥和保管库访问策略。
Keeper 的离线访问功能支持您在断网状态下新建、编辑记录并管理保管库。
Bitwarden 因其简单易用、入门门槛低而备受赞誉,亲民的定价也使其成为小型团队的入门选择。
根据当前文档,Bitwarden 的离线模式为只读模式,网络中断时用户无法新建或编辑记录。
Bitwarden 的自托管部署模式理论上具备优势,但部署和维护工作需要较高的技术能力。对于需要企业级安全能力与完善使用体验的组织而言,Bitwarden 的简易特性存在明显短板。
Keeper 通过电话和在线聊天提供全天候客户服务。
Bitwarden 提供电子邮件支持和社区论坛。该产品不提供电话和即时聊天支持,这对于遭遇故障或开展时效要求高的部署工作、需要即时协助的企业团队而言是一个限制因素。
Keeper 借助 KeeperAI 将威胁检测和响应功能直接集成到平台中。KeeperAI 基于 Sovereign AI 框架,持续监控活跃会话,实时分析按键记录和命令执行,并按风险级别划分行为。当检测到威胁时,KeeperAI 可以自动终止会话,无需等待人工审核。管理员可以定义自己的规则集、风险阈值和响应策略,以适配自身使用环境。
KeeperAI 集成 Keeper 的 ARAM 模块,实现实时 SIEM 警报,支持在云端和本地 LLM 之间灵活部署,包括 OpenAI、Azure OpenAI、Google Vertex AI 和 Anthropic,同时确保每个组织对其数据和 AI 基础设施保持完全主权。
Bitwarden 不提供基于 AI 的会话监控、自动行为威胁检测或代理威胁响应。Bitwarden 的访问情报功能有助于识别薄弱、重复使用或泄露的凭据,并指导用户进行修复,这是一项实用的凭据管理功能,但无法与实时会话防御相媲美。Bitwarden 没有相关机制来检测或处置在活跃特权会话内发生的威胁。
KeeperDB 是 Keeper Vault 内置的数据库管理界面,允许特权用户安全访问、查询和管理 MySQL、PostgreSQL 和 Microsoft SQL Server 数据库,凭据不会接触本地设备。
KeeperDB 取代非管控类工具,杜绝凭据泛滥以及由此产生的审计盲区。管理员可以设置只读会话、授予限时访问权限,并管控数据导入、导出等传输操作,所有操作均可通过单一控制台完成。
Bitwarden 没有原生数据库访问或管理功能。数据库凭据可以存储在保险库中,但一旦取出,Bitwarden 无法查看其使用情况,也无法记录会话,不会对数据库相关活动执行策略管控。依靠 Bitwarden 保障数据库安全的组织,只能通过独立且未对接的工具管理这类访问权限。

iOS App Store

Microsoft 商店应用

Chrome 扩展程序

Android
将您的密码保管库从 Bitwarden 转移至 Keeper 仅需几分钟。您的密码、文件夹和所有其他信息都将直接导入至 Keeper。
Bitwarden 是一个密码管理程序。Keeper 是一个统一的身份安全平台。当您的组织所需的不只是一处存储凭据的空间时,这种差异就十分关键。
与传统 PAM 工具从使用之初就需要采购全平台功能不同,Keeper 允许组织从密码管理起步,并按照自身节奏拓展至特权访问、机密管理以及 AI 驱动的安全能力。Keeper 提供特权访问管理、基于 AI 的会话威胁检测(由 KeeperAI 提供支持)、安全数据库访问(由 KeeperDB 提供支持)、零信任网络访问、远程浏览器隔离、端点权限管理、自动凭据轮换和机密管理,所有功能都集成在同一个平台中。Keeper 还提供精细化管理控制、委托管理,支持 200 余项可审计事件,并可对接实时 SIEM。
符合。在各类密码与身份安全平台中,Keeper 的认证完备度位居前列。Keeper 已获得 FedRAMP High 认证和 GovRAMP High 授权,是同类产品中少数获准供美国联邦、州及地方政府机构使用的解决方案。Keeper 的加密模块经 NIST 加密模块验证计划审核,符合 FIPS 140-3 标准,该标准是众多联邦及国防领域的强制性要求。Keeper 还获得了 SOC 2 Type II、SOC 3、ISO 27001、27017、27018 认证,并通过其专属 GovCloud 环境支持 ITAR 合规方案。
对于政府、国防、医疗、金融服务等将合规作为必备条件的组织,Keeper 的安全能力可以消除各类使用阻碍,这一点是包括 Bitwarden 在内的其他产品无法做到的。
Bitwarden 是市面上定价较低的产品之一,对于仅有基础凭据管理需求的组织而言,该价格确实具备吸引力。Keeper 的定价基于其全面的平台能力,涵盖了 Bitwarden 所不具备的特权访问管理、AI 驱动威胁检测、机密管理、安全数据库访问以及企业合规能力。
在评估成本时,不应只对比 Keeper 与 Bitwarden 本身,而要将 Keeper 与 Bitwarden 叠加企业为达到同等安全水平所需额外采购的 PAM 工具、会话记录方案、凭据轮换平台及 SIEM 对接功能进行对比。对于那些现在或将来需要以上全部功能的组织,Keeper 始终具备更优的总体拥有成本。
不需要。Keeper 的企业密码管理器是功能完备的独立产品,本身相比 Bitwarden 就有大幅提升。组织可以先启用密码管理功能,待有需求时再添加特权访问管理、机密管理及其他功能。
Keeper 可伴随贵组织同步发展。无论您当下是选用一款优质的密码管理器替换 Bitwarden,还是逐步搭建完整的零信任身份安全体系,都无需选用超出实际需求的功能。每个组织的安全建设路径都不尽相同。Keeper 能够适配您当前的使用状态,并随需求变化灵活扩展。
从 Bitwarden 迁移到 Keeper 仅需数分钟。Keeper 内置导入工具,支持直接从 Bitwarden 导入数据。
操作步骤如下,进入 Bitwarden 的“设置 > 保管库 > 导出保管库”,将文件保存为 .json格式。随后登录 Keeper Vault,进入“设置 > 导入”,在列表中选择 Bitwarden,再将导出的文件拖入对应区域。Keeper 会自动完成数据匹配。查看完整的分步迁移指南。。
您必须启用 Cookie 才能使用在线聊天。