基于角色的访问控制
将您的目录映射到 Keeper,并向每位用户授予其工作所需的访问权限
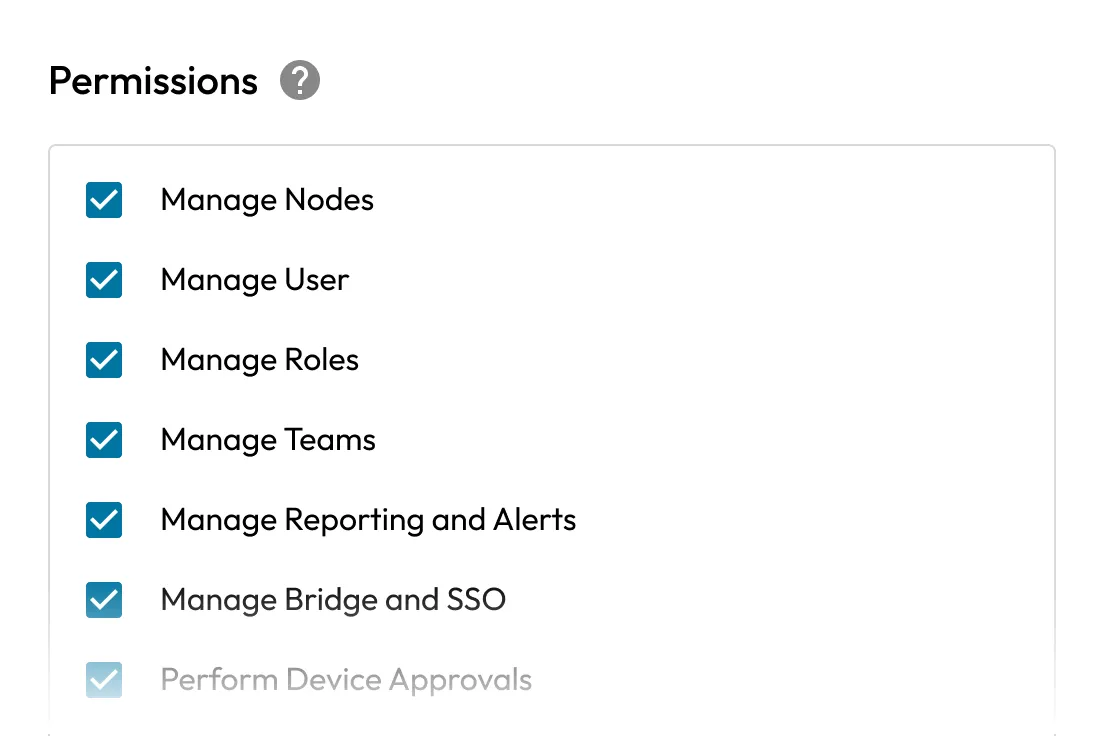
您的身份提供商已定义贵组织的结构。Keeper 会映射至该结构,确保您实施的访问权限与实际运营的组织相匹配。IT 团队可通过单一管理控制台大规模定义、应用和审核权限。
访问权限悄然蔓延。人员保留着不再需要的权限,IT 部门无法追踪谁能访问哪些资源,而每一个额外的凭据都会扩大攻击面。

员工会随着时间的推移积累访问权限,并保留已离开角色的权限。

IT 无法清晰了解谁可以访问哪些凭据和系统。

当人员离职时,他们所知的凭据也会随之离开。

每个团队处理访问权限的方式各不相同,缺乏统一的标准。

SOC 2、HIPAA 和 NIST 800-53 均要求具备记录在案且可审计的访问控制。
您的源目录(Active Directory、Entra ID、Okta 或任何 SAML 2.0 身份提供商)定义了您的组织架构。Keeper 会与之进行映射。您将现有组群分配给 Keeper 团队和角色,访问权限将遵循您已维护的结构。
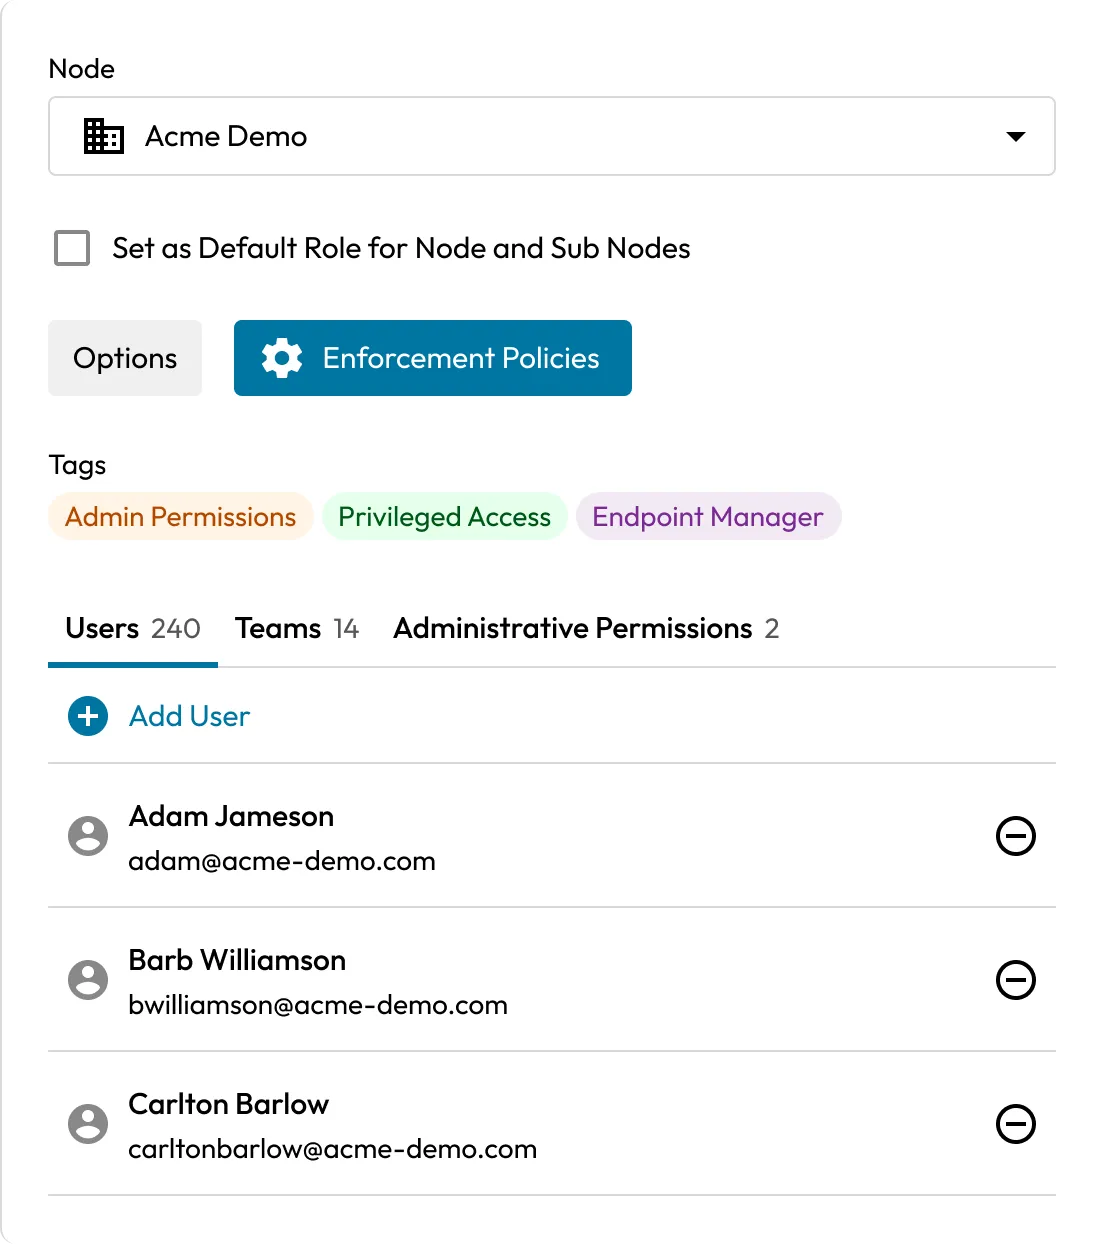
团队定义了其成员可以访问哪些保管库资源:密码、机密以及机器和数据库等特权资源。将组群分配给团队,每位成员都会继承相同的访问权限。
借助 Workflow,您可以改为将其添加到团队的符合条件列表中。他们在需要时申请访问权限,并在使用完毕后放弃,从而降低常设权限。
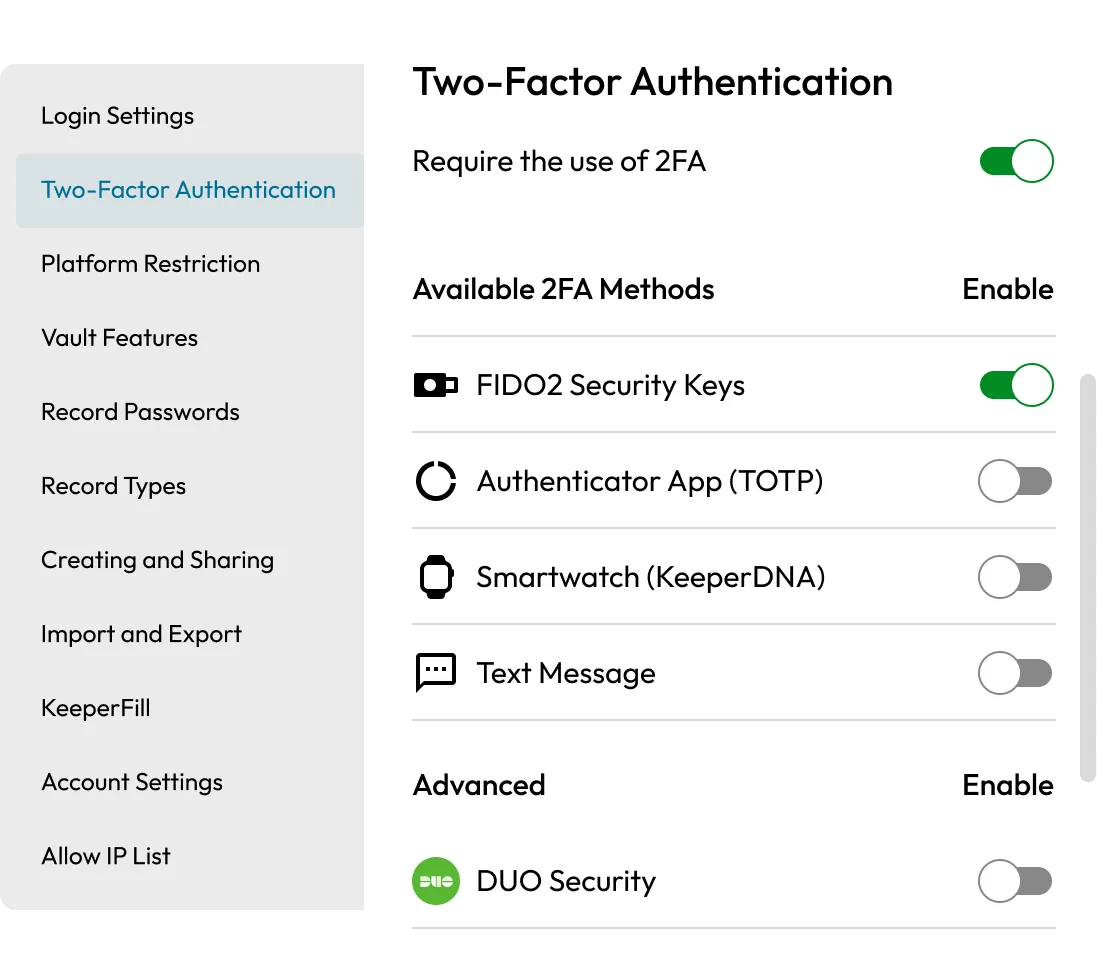
角色是一组应用于其成员的强制策略。角色用于管理登录和双因素身份验证 (2FA) 要求、平台和保管库限制、共享和导出规则,以及用户可以使用的功能。当用户属于多个角色时,Keeper 会应用限制最为严格的策略,因此默认执行最小特权原则。
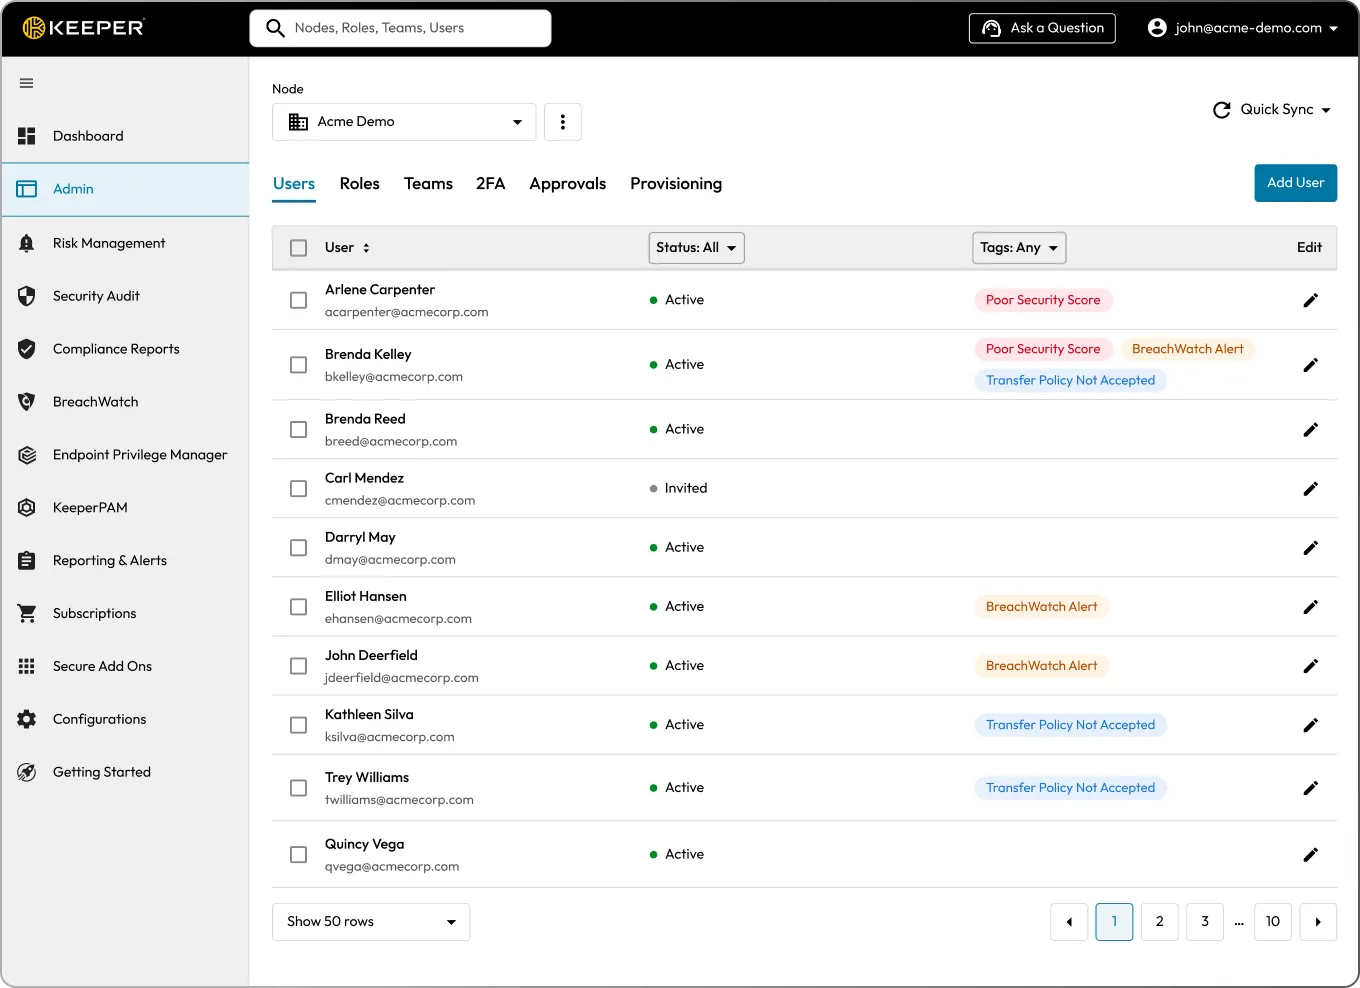
团队和角色分配通过 SCIM 配置、Keeper AD Bridge 或您的身份提供商映射到您的目录组。当有人加入、更换团队或离开时,其访问权限会自动更新。无需手动编辑,也不会遗留以往工作留下的过期权限。
Keeper 的节点结构让您可以将组织中某一部分(例如区域、部门或业务单元)的控制权授予委派管理员,且其无法查看该范围之外的任何内容。例如,EMEA 地区的 IT 管理员可以管理该区域内的用户、团队和角色,除此以外无其他权限。
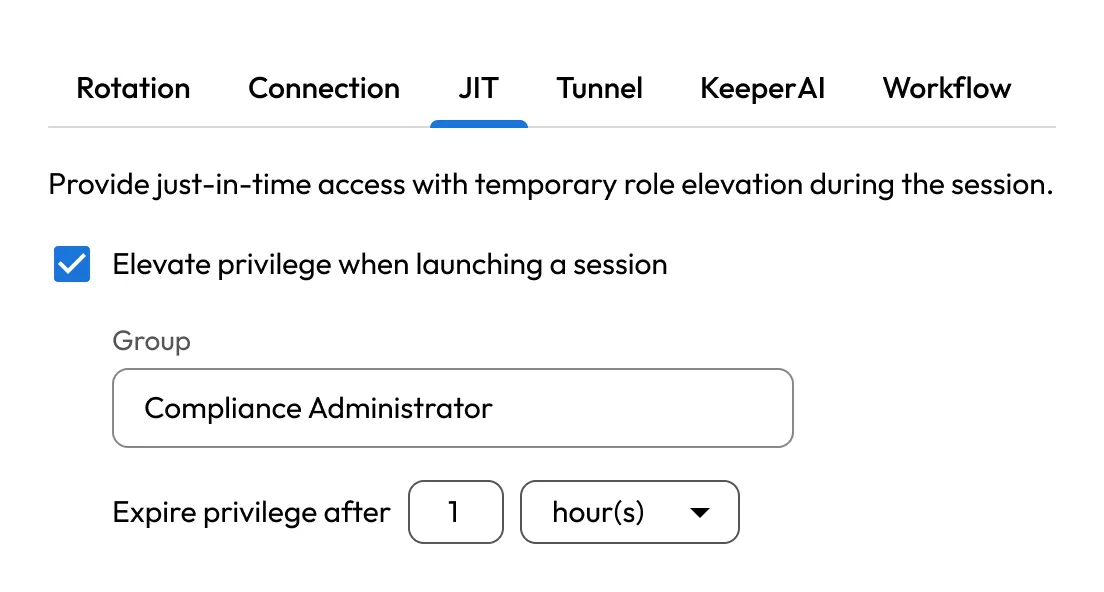
借助 KeeperPAM® 的 Keeper Privileged Cloud 功能,您可以授予对保管库中任意托管资源或资产的即时访问权限。用户仅在需要时才会获得特权访问权限,并在任务完成后失去该权限。
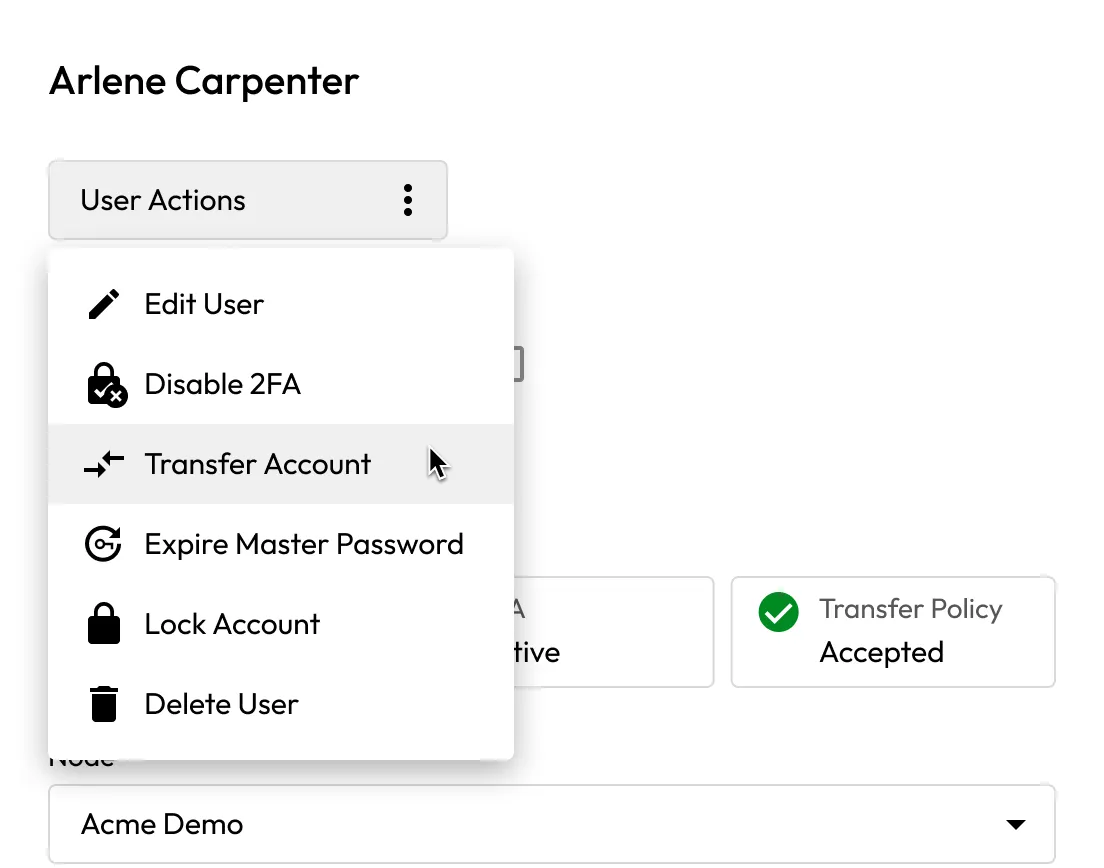
当员工离职时,锁定其保险库,并将所有权转移给另一位用户。角色策略控制哪些人员可以执行转移操作,以及可为哪些用户执行转移操作。该流程坚守零知识原则。
安全团队可以通过 Keeper 管理控制台运行访问报告,按用户或团队审查权限,并生成审计人员要求的证据。每次角色分配、策略变更和保管库操作都会被记录并可生成报告。
团队授予对密码、机密和特权资源等保管库资源的访问权限。角色向用户应用强制执行策略,并启用 KeeperPAM 特权访问和 Keeper Secrets Manager 等功能。团队决定用户可以访问的内容;角色决定适用的策略和权限。角色可以分配给团队,以增加灵活性。
两者均可在管理控制台中手动创建、通过 SCIM 配置自动映射、使用 Keeper Commander® 构建,或通过 Keeper AD Bridge 从 Active Directory 分配。创建后,每个角色均配置有独立的执行策略,每个团队均配置有独立的资源访问权限。
是的,Keeper 可与 Active Directory、Azure AD/Entra ID、Okta 及其他 SSO 提供商集成。团队和角色分配可由目录组成员身份驱动,因此无需手动更新,权限也能保持最新。
角色涵盖登录设置、2FA 要求、平台限制、保管库功能、密码规则、共享与导出控制、KeeperFill® 行为、IP 白名单、账户转移权限、Keeper Secrets Manager 访问权限以及 KeeperPAM 特权访问设置。每个区域均按角色独立配置。
是的,借助 KeeperPAM 和 Keeper Privileged Cloud,您可以授予对特权资源的即时访问权限,让用户仅在处理手头任务时拥有访问权限,并使常设特权保持在接近于零的水平。
是的,可为委派管理员授予所分配节点或子节点的部分或全部管理权限,而无需查看组织其他部分的情况。
管理员可锁定离职用户的保管库,并将所有权转移给其他用户。该流程采用零知识且受角色管控;只有拥有相应权限的用户才能发起转移。
管理员控制台提供有关用户访问、角色分配和保管库活动的详细报告,生成 SOC 2、HIPAA、NIST 800-53、ISO 27001 及类似框架所需的审计跟踪记录。
您必须启用 Cookie 才能使用在线聊天。