Controle de acesso baseado em cargo

Mapeie seu diretório para o Keeper e conceda a cada usuário o acesso exigido por seu trabalho

Seu provedor de identidade já define como sua organização está estruturada. O Keeper se mapeia a essa estrutura, para que o acesso aplicado corresponda à organização que você realmente gerencia. As equipes de TI podem definir, aplicar e auditar permissões em escala a partir de um único Console de administração.
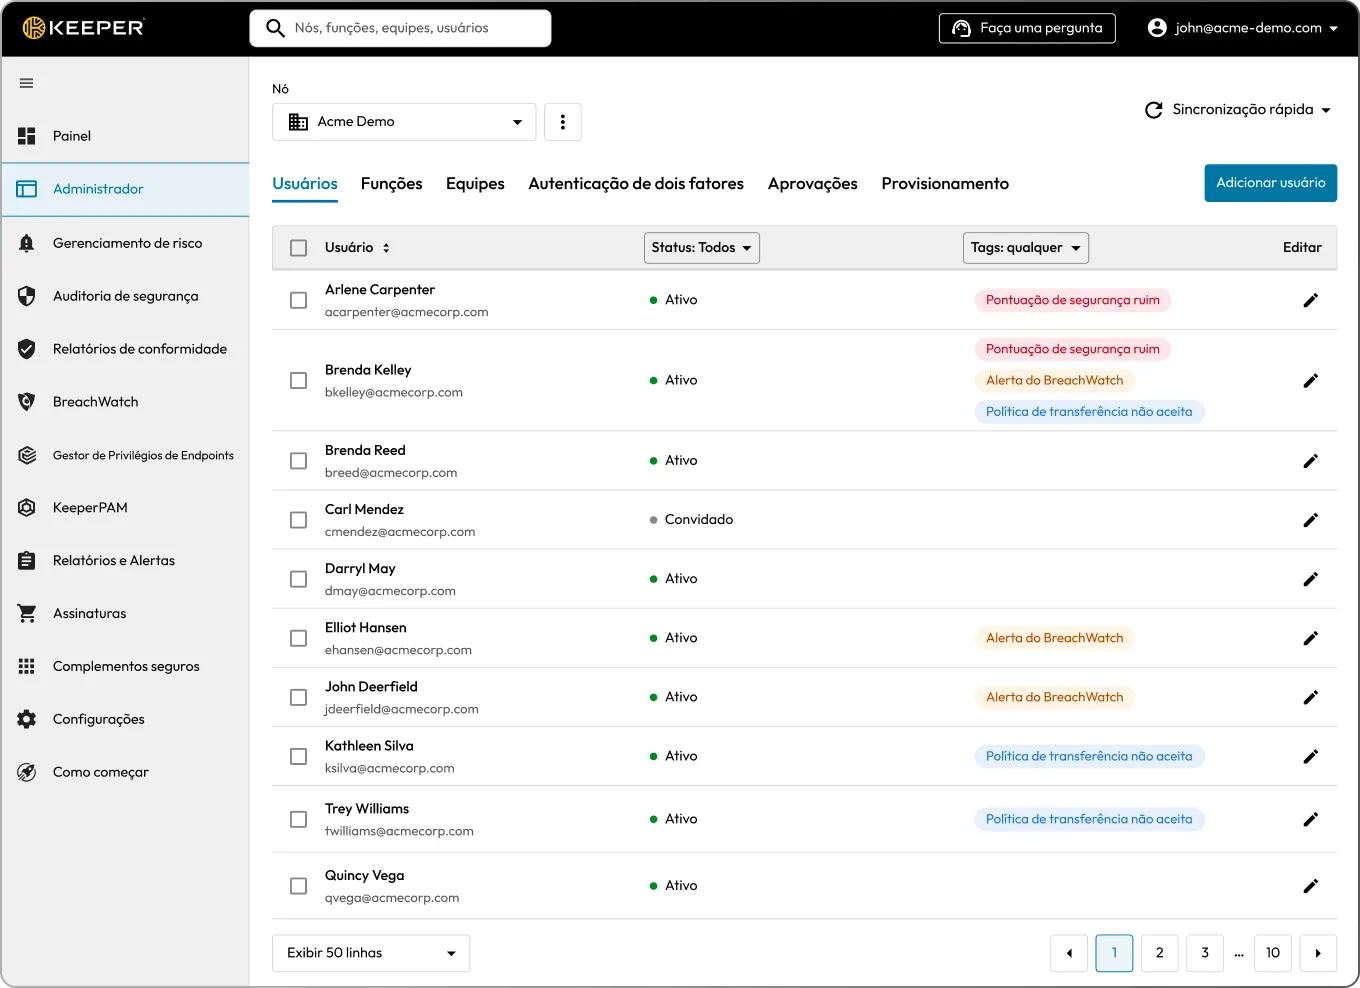
Console de administração centralizado do Keeper exibindo usuários corporativos, funções e equipes, ilustrando o Controle de Acesso Baseado em Funções (RBAC) para gerenciar centralmente as permissões e o acesso dos usuários.

O acesso não controlado é o seu maior risco de segurança

O acesso se propaga silenciosamente. As pessoas mantêm permissões de que não precisam mais, a TI perde o controle de quem pode acessar o quê e cada credencial adicional amplia a superfície de ataque.

Funcionários acumulam acesso ao longo do tempo e mantêm permissões de funções que deixaram.

A TI não tem uma visão clara sobre quem pode acessar quais credenciais e sistemas.

Quando alguém sai, as credenciais que a pessoa conhecia saem com ela.

Cada equipe lida com o acesso de maneira diferente, sem um padrão consistente.

SOC 2, HIPAA e NIST 800-53 exigem controles de acesso documentados e auditáveis.

Com o Keeper, cada usuário recebe exatamente o acesso que sua função exige

Comece com o diretório que já possui

Seu diretório de origem, Active Directory, Entra ID, Okta ou qualquer provedor de identidade SAML 2.0 define sua estrutura organizacional. O Keeper mapeia para ele. Você atribui seus grupos existentes às equipes e funções do Keeper, e o acesso segue a estrutura que você já mantém.

As equipes controlam o que os usuários podem acessar

A equipe define quais recursos do cofre seus membros podem acessar: senhas, segredos e recursos privilegiados, como máquinas e bancos de dados. Atribua um grupo a uma equipe e todos os membros herdam o mesmo acesso.

Com o Workflow, você pode adicioná-los à lista de elegíveis de uma equipe. Eles solicitam acesso quando precisam e o abandonam quando terminam, reduzindo os privilégios permanentes.

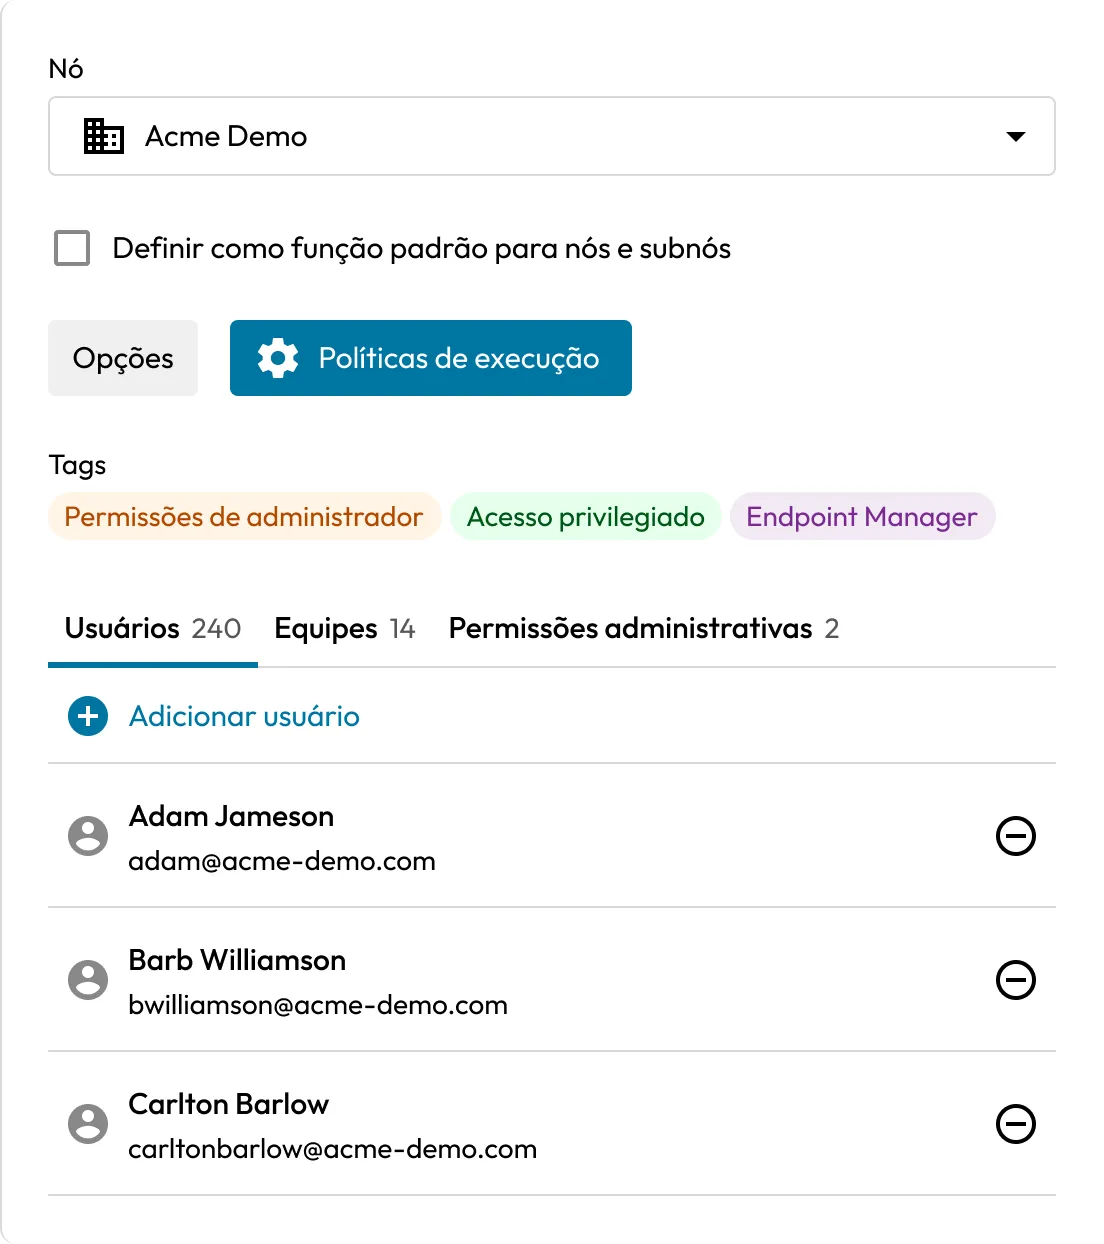
Configurações de RBAC do Keeper mostrando atribuições de funções, políticas de aplicação, permissões administrativas e usuários para um nó corporativo.

As funções controlam o que os usuários podem fazer

Uma função é um conjunto de políticas de aplicação aplicadas aos seus membros. As funções controlam os requisitos de login e autenticação de dois fatores (2FA), as restrições da plataforma e do cofre, as regras de compartilhamento e exportação e quais recursos um usuário pode utilizar. Quando um usuário pertence a mais de uma função, o Keeper aplica as políticas mais restritivas, de modo que o privilégio mínimo é aplicado por padrão.

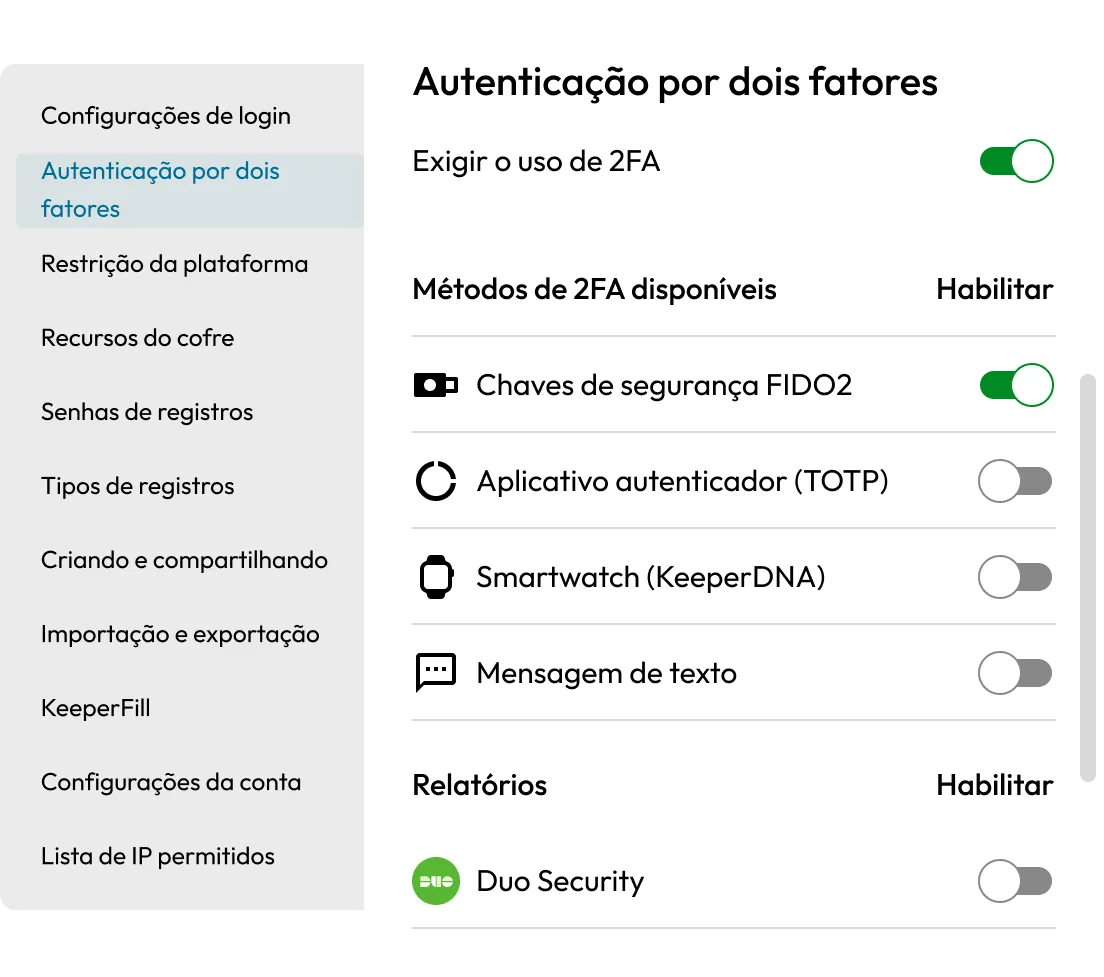
Configurações de autenticação de dois fatores (2FA) do Keeper mostrando 2FA obrigatória com chaves de segurança FIDO2 ativadas e métodos adicionais de autenticação disponíveis.

Aplique o acesso em escala, não um usuário por vez

As atribuições de equipe e função são mapeadas para os seus grupos de diretório por meio do provisionamento SCIM, do Keeper AD Bridge ou do seu provedor de identidade. Quando alguém entra, muda de equipe ou sai, o acesso é atualizado automaticamente. Sem edições manuais e sem permissões obsoletas deixadas para trás de um cargo anterior.

Delegue a administração por nó

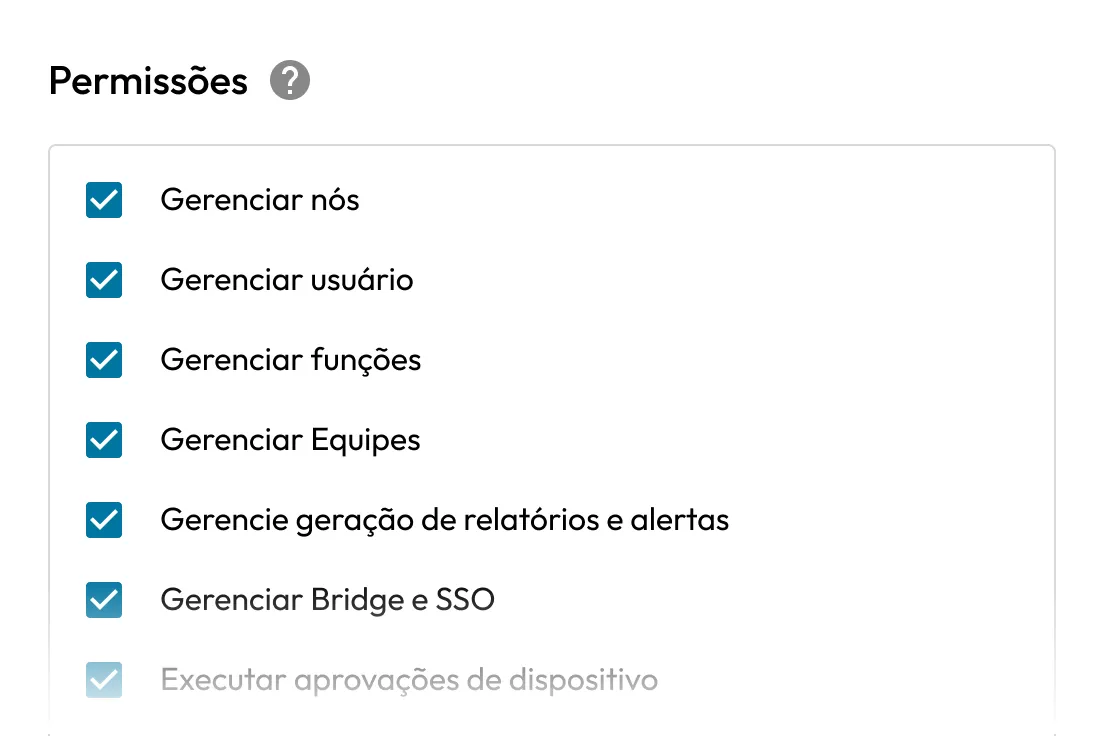
A estrutura de nós do Keeper permite conceder a um administrador delegado o controle sobre uma parte da organização, uma região, um departamento ou uma unidade de negócios, sem visibilidade de nada fora dela. Um administrador de TI da EMEA, por exemplo, pode gerenciar usuários, equipes e funções nessa região e nada mais.

Permissões RBAC do Keeper mostrando controles administrativos para gerenciar nós, usuários, funções, equipes, relatórios, SSO e aprovações de dispositivos.

Reduza privilégios permanentes com acesso Just-In-Time (JIT)

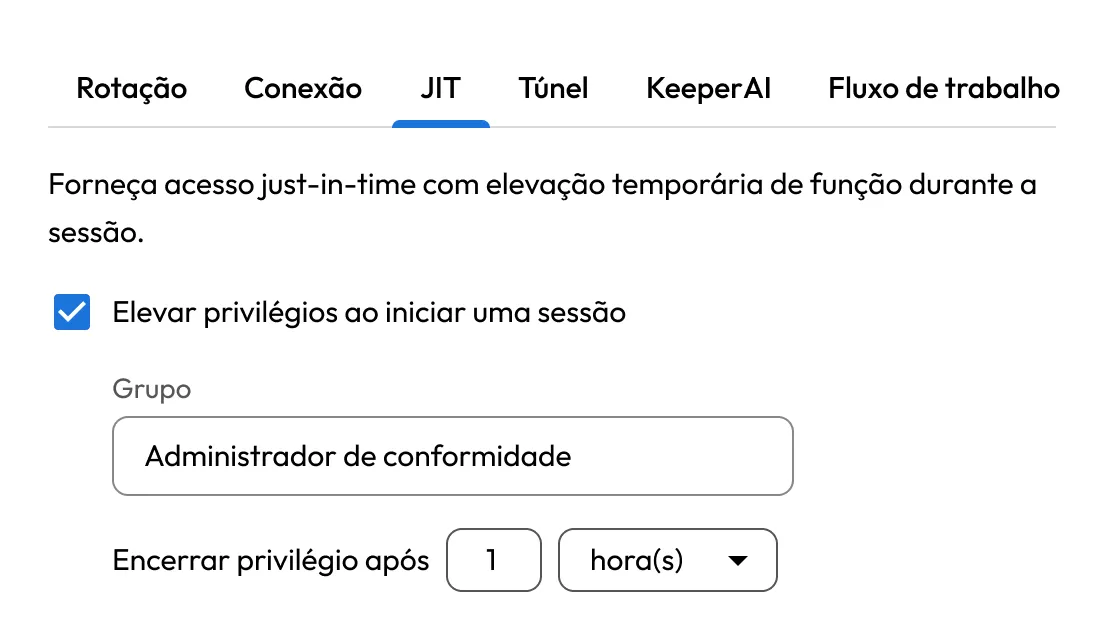
Com o recurso KeeperPAM® Keeper Privileged Cloud, é possível conceder acesso just-in-time a qualquer recurso ou ativo gerenciado no cofre. Os usuários recebem acesso privilegiado somente quando precisam dele e o perdem quando a tarefa é concluída.

Configurações de acesso JIT do Keeper mostrando a elevação temporária de privilégio para uma função de Administrador de Conformidade com acesso definido para expirar após uma hora.

Reduza o risco de desligamento

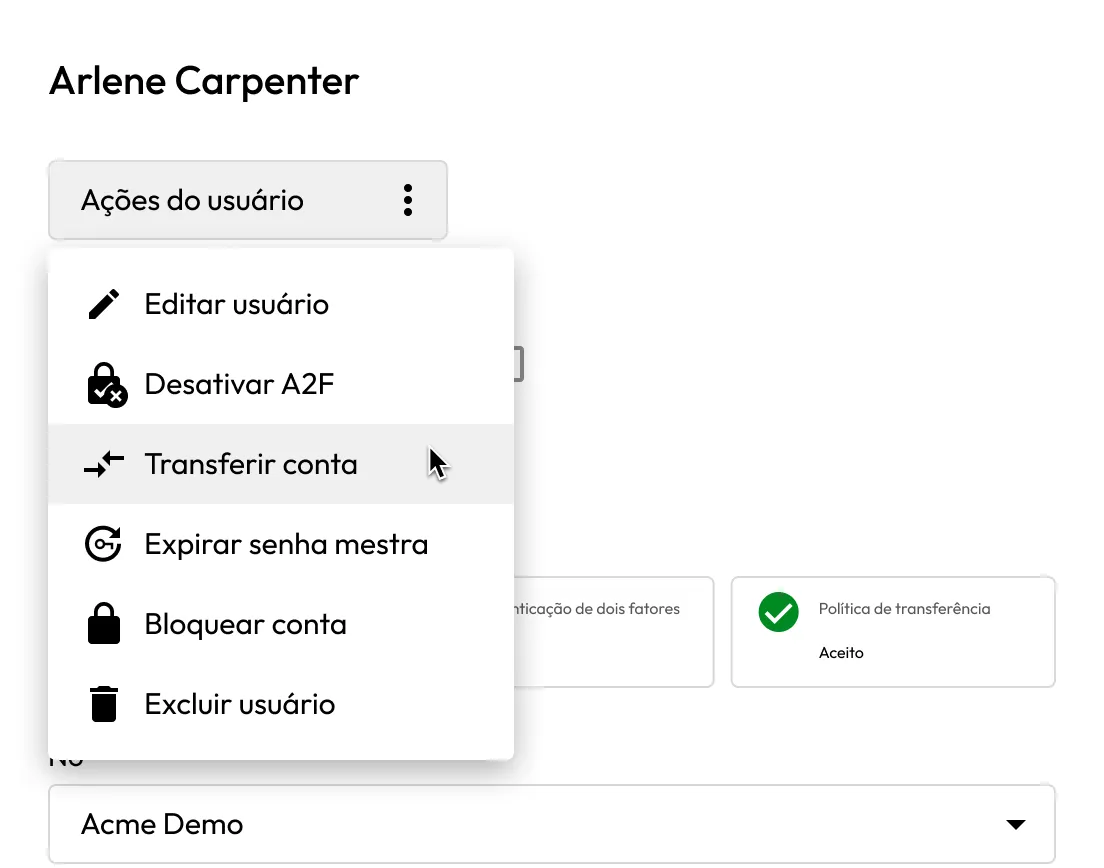
Quando um funcionário sai, bloqueie o cofre dele e transfira a propriedade para outro usuário. As políticas de função controlam quem pode executar transferências e para quais usuários. O processo mantém o conhecimento zero.

Menu de gerenciamento de usuários do Keeper exibindo ações administrativas para editar um usuário, desativar 2FA, transferir a conta, expirar a senha-mestra, bloquear a conta ou excluir o usuário.

Visibilidade integrada para auditoria e revisão

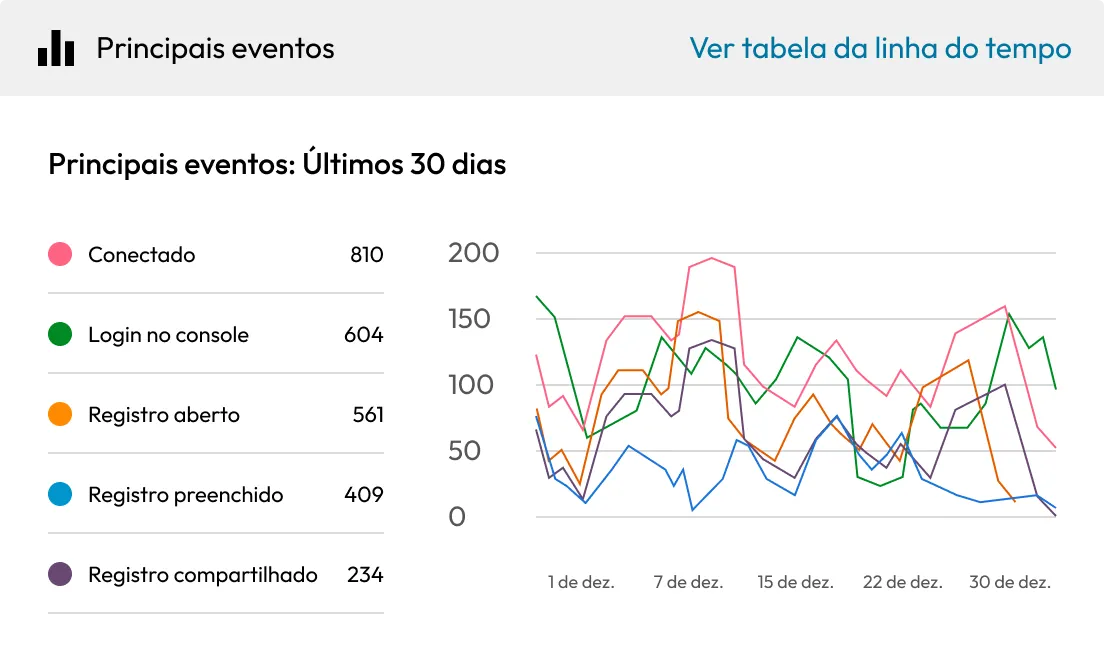
As equipes de segurança podem gerar relatórios de acesso a partir do Console de administração do Keeper, revisar permissões por usuário ou equipe e apresentar as evidências solicitadas pelos auditores. Cada atribuição de função, alteração de política e ação no cofre é registrada e passível de relatório.

Painel de relatórios do Keeper mostrando os principais eventos de usuários dos últimos 30 dias, com contagens de atividades e um gráfico de linha do tempo para logins, acesso a registros, preenchimento automático e compartilhamento.

Assuma o controle de quem pode acessar o quê antes que outra pessoa o faça

Os controles de acesso baseados em funções do Keeper ajudam as equipes de TI e segurança a aplicar o acesso de menor privilégio e a melhorar a visibilidade sem a sobrecarga de gerenciar o acesso manualmente.

Perguntas frequentes

Qual é a diferença entre uma equipe e uma função no Keeper?

As equipes concedem acesso a recursos do cofre, como senhas, segredos e recursos privilegiados. As funções aplicam políticas de aplicação aos usuários e habilitam recursos como o acesso privilegiado do KeeperPAM e o Keeper Secrets Manager. As equipes decidem o que um usuário pode acessar; as funções determinam quais políticas e direitos se aplicam. As funções podem ser atribuídas a equipes para maior flexibilidade.

Como as equipes e funções são criadas e gerenciadas?

Ambos podem ser criados manualmente no Console de administração, mapeados automaticamente via provisionamento SCIM, desenvolvidos com o Keeper Commander® ou atribuídos a partir do Active Directory via Keeper AD Bridge. Depois de criada, cada função é configurada com as suas próprias políticas de aplicação e cada equipe com o seu próprio acesso a recursos.

O Keeper se integra ao Active Directory e a provedores de identidade?

Sim, o Keeper se integra ao Active Directory, ao Azure AD/Entra ID, ao Okta e a outros provedores de SSO. As atribuições de equipes e funções podem ser orientadas pela associação a grupos de diretório, de modo que as permissões permaneçam atualizadas sem atualizações manuais.

Quais políticas de aplicação podem ser definidas por função?

As funções abrangem configurações de login, requisitos de 2FA, restrições de plataforma, recursos do cofre, regras de senha, controles de compartilhamento e exportação, comportamento do KeeperFill®, lista de permissões de IP, permissões de transferência de conta, acesso ao Keeper Secrets Manager e configurações de acesso privilegiado do KeeperPAM. Cada área é configurada de forma independente por função.

Posso conceder acesso temporário em vez de acesso permanente?

Sim, com o KeeperPAM e o Keeper Privileged Cloud, é possível conceder acesso just-in-time a recursos privilegiados, de modo que os usuários tenham acesso apenas para a tarefa em questão e o privilégio permanente permaneça próximo de zero.

Diferentes administradores podem gerenciar diferentes partes da organização?

Sim, um administrador delegado pode receber algumas ou todas as permissões administrativas sobre um nó ou subnó atribuído, sem visibilidade sobre o restante da organização.

O que acontece com as credenciais quando um funcionário sai?

Os administradores podem bloquear o cofre do usuário que está saindo e transferir a propriedade para outro usuário. O processo é de conhecimento zero e regido por funções; somente usuários com as permissões corretas podem iniciar uma transferência.

Como o Keeper ajuda nas auditorias de conformidade?

O Console de administração fornece relatórios detalhados sobre o acesso de usuários, atribuições de funções e atividade do cofre, criando a trilha de auditoria exigida por SOC 2, HIPAA, NIST 800-53, ISO 27001 e estruturas semelhantes.

Retirar consentimento para cookiesValorizamos sua privacidade

Usamos cookies em nosso site para oferecer a melhor experiência de navegação, exibir anúncios personalizados sobre nossos produtos e conteúdo e analisar o tráfego do site. Para saber mais, consulte nossa Política de privacidade.

Registre-se para uma avaliação gratuita

Compre agora