Kontrola dostępu oparta na rolach

Powiązanie katalogu z Keeper zapewnia każdemu użytkownikowi dostęp niezbędny do wykonywania obowiązków

Dostawca tożsamości już odzwierciedla strukturę Państwa organizacji. Keeper odwzorowuje tę strukturę, dzięki czemu egzekwowane zasady dostępu odpowiadają rzeczywistej strukturze Państwa organizacji. Zespoły IT mogą definiować, stosować i audytować uprawnienia na dużą skalę z poziomu jednej konsoli administratora.
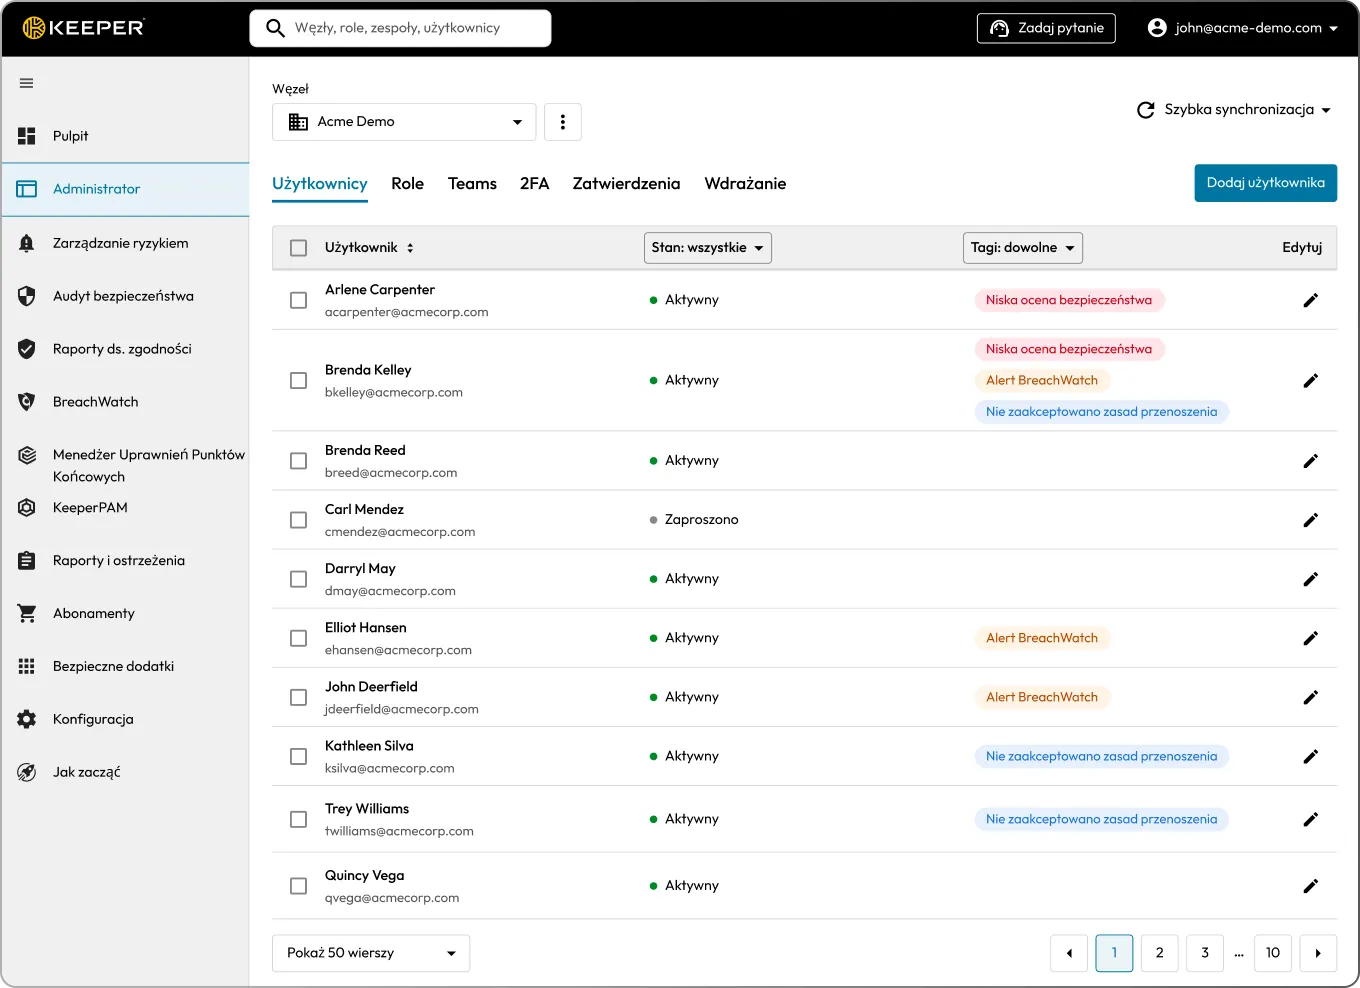
Scentralizowana konsola administratora Keeper z użytkownikami przedsiębiorstwa, rolami i zespołami, przedstawiająca kontrolę dostępu opartą na rolach (RBAC) do centralnego zarządzania uprawnieniami użytkowników i dostępem.

Niekontrolowany dostęp to największe zagrożenie dla bezpieczeństwa Państwa organizacji

Zakres dostępu rośnie niepostrzeżenie. Użytkownicy zachowują uprawnienia, których już nie potrzebują, dział IT traci orientację w tym, kto ma dostęp do jakich zasobów, a każde dodatkowe dane uwierzytelniające zwiększają powierzchnię ataku.

Pracownicy z czasem uzyskują coraz szerszy dostęp i zachowują uprawnienia związane z rolami, których już nie pełnią.

Dział IT nie ma pełnego obrazu tego, kto ma dostęp do poszczególnych danych uwierzytelniających i systemów.

Gdy pracownik odchodzi, zabiera ze sobą znajomość danych uwierzytelniających.

Każdy zespół zarządza dostępem inaczej, bez jednolitych zasad.

SOC 2, HIPAA i NIST 800-53 wymagają udokumentowanych mechanizmów kontroli dostępu, które można poddać audytowi.

Keeper zapewnia każdemu użytkownikowi dokładnie taki zakres dostępu, jakiego wymaga jego rola

Istniejący katalog jako punkt wyjścia

Katalog źródłowy – Active Directory, Entra ID, Okta lub dowolny dostawca tożsamości obsługujący SAML 2.0 – określa strukturę Państwa organizacji. Keeper odwzorowuje tę strukturę. Po przypisaniu istniejących grup do zespołów i ról w Keeper dostęp odzwierciedla już utrzymywaną strukturę.

Zespoły określają, do czego użytkownicy mają dostęp

Zespół określa, do jakich zasobów sejfu mają dostęp jego członkowie: haseł, tajnych danych oraz zasobów uprzywilejowanych, takich jak maszyny i bazy danych. Po przypisaniu grupy do zespołu wszyscy jej członkowie dziedziczą ten sam zakres dostępu.

Dzięki funkcji Workflow można zamiast tego dodać ich do listy osób uprawnionych do członkostwa w zespole. Wnioskują o dostęp, gdy go potrzebują, i zrzekają się go po zakończeniu pracy, co ogranicza stałe uprawnienia.

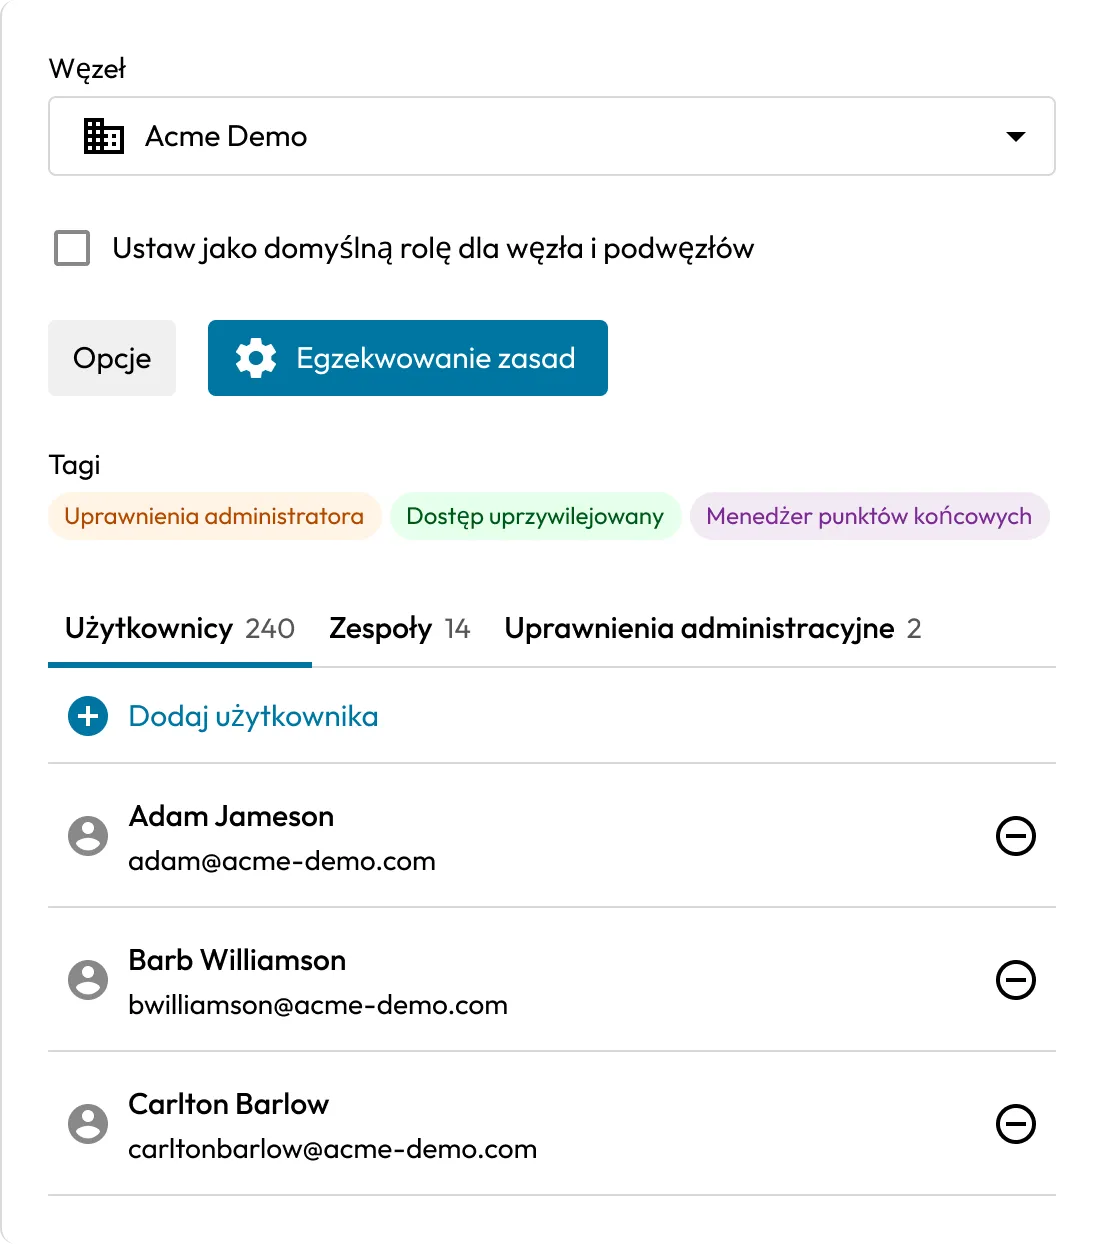
Ustawienia RBAC w Keeper przedstawiające przypisania ról, zasady egzekwowania, uprawnienia administracyjne i użytkowników w węźle przedsiębiorstwa.

Role określają, jakie działania mogą wykonywać użytkownicy

Rola to zestaw zasad egzekwowania stosowanych wobec przypisanych do niej użytkowników. Role określają wymagania dotyczące logowania i uwierzytelniania dwuskładnikowego (2FA), ograniczenia platformy i sejfu, zasady udostępniania i eksportu oraz funkcje dostępne dla użytkownika. Gdy użytkownik ma przypisaną więcej niż jedną rolę, Keeper stosuje najbardziej restrykcyjne zasady, domyślnie egzekwując zasadę najmniejszych uprawnień.

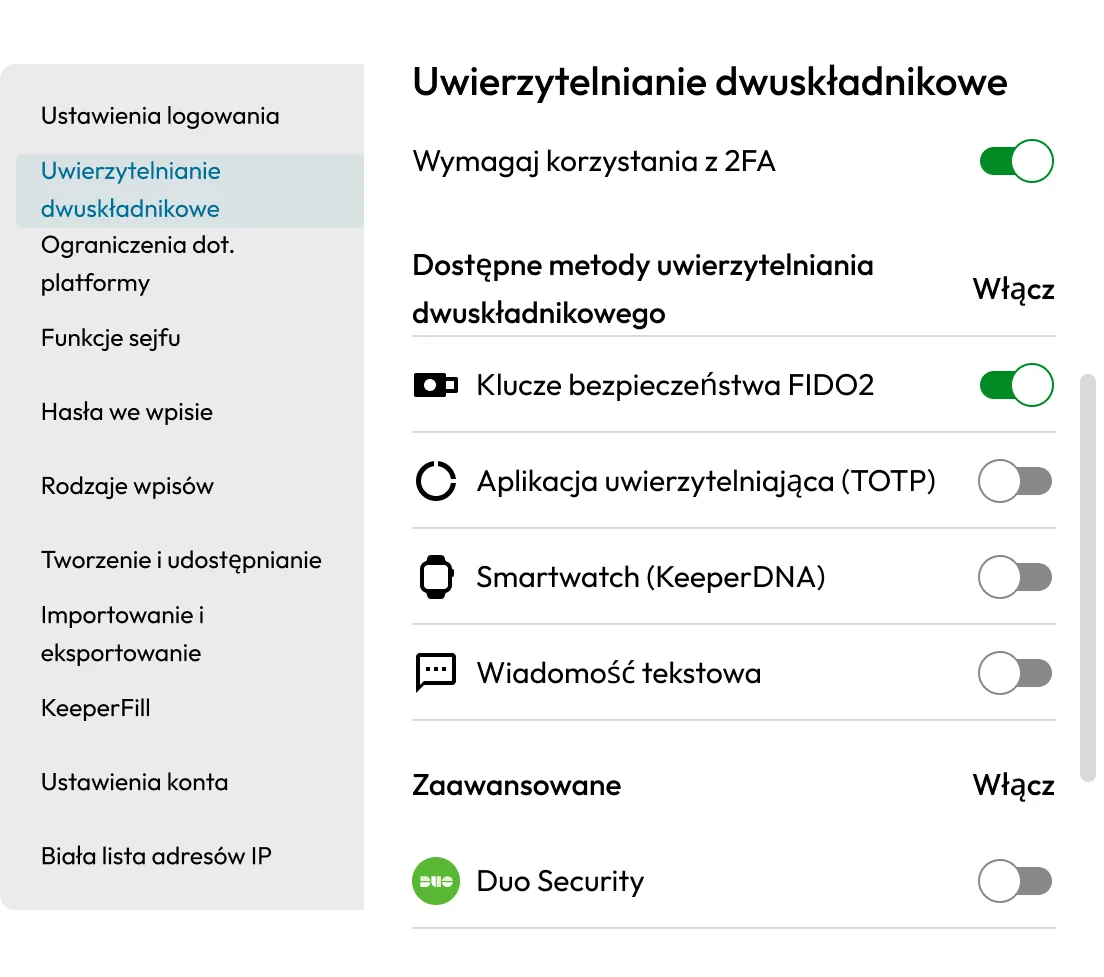
Ustawienia uwierzytelniania dwuskładnikowego (2FA) w Keeper z wymaganym 2FA, włączonymi kluczami bezpieczeństwa FIDO2 i dostępnymi dodatkowymi metodami uwierzytelniania.

Nadawanie dostępu na dużą skalę zamiast osobno każdemu użytkownikowi

Przypisania do zespołów i ról są powiązane z grupami w katalogu za pomocą aprowizacji SCIM, Keeper AD Bridge lub dostawcy tożsamości. Gdy pracownik dołącza do organizacji, zmienia zespół lub odchodzi, jego dostęp jest automatycznie aktualizowany. Bez ręcznych zmian i nieaktualnych uprawnień pozostałych po poprzednim stanowisku.

Delegowanie administracji poszczególnymi węzłami

Struktura węzłów Keeper umożliwia delegowanie administratorowi zarządzania wybraną częścią organizacji – regionem, działem lub jednostką biznesową – bez wglądu w pozostałe obszary. Na przykład IT admin odpowiedzialny za region EMEA może zarządzać użytkownikami, zespołami i rolami wyłącznie w tym regionie.

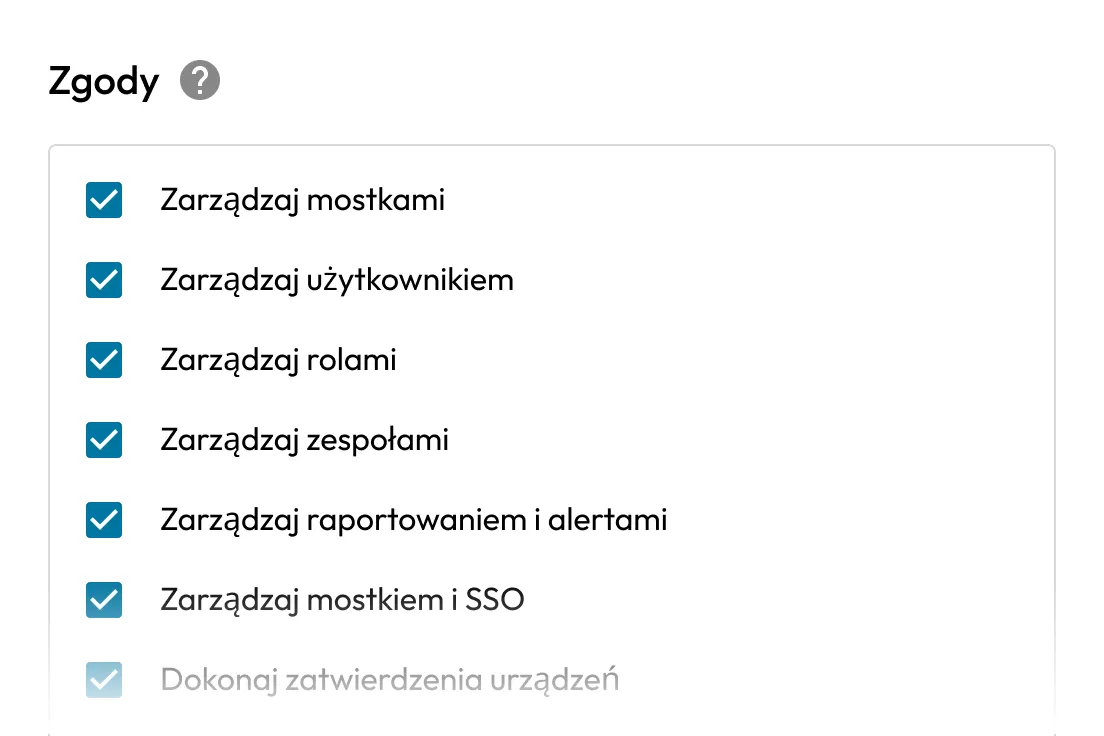
Uprawnienia RBAC w Keeper z ustawieniami administracyjnymi do zarządzania węzłami, użytkownikami, rolami, zespołami, raportowaniem, SSO i zatwierdzaniem urządzeń.

Ograniczenie stałych uprawnień dzięki dostępowi Just-In-Time (JIT)

W rozwiązaniu KeeperPAM®, dzięki funkcji Keeper Privileged Cloud, można przyznawać dostęp just-in-time do dowolnego zarządzanego zasobu lub składnika aktywów w sejfie. Użytkownicy otrzymują uprzywilejowany dostęp tylko wtedy, gdy go potrzebują, i tracą go po zakończeniu zadania.

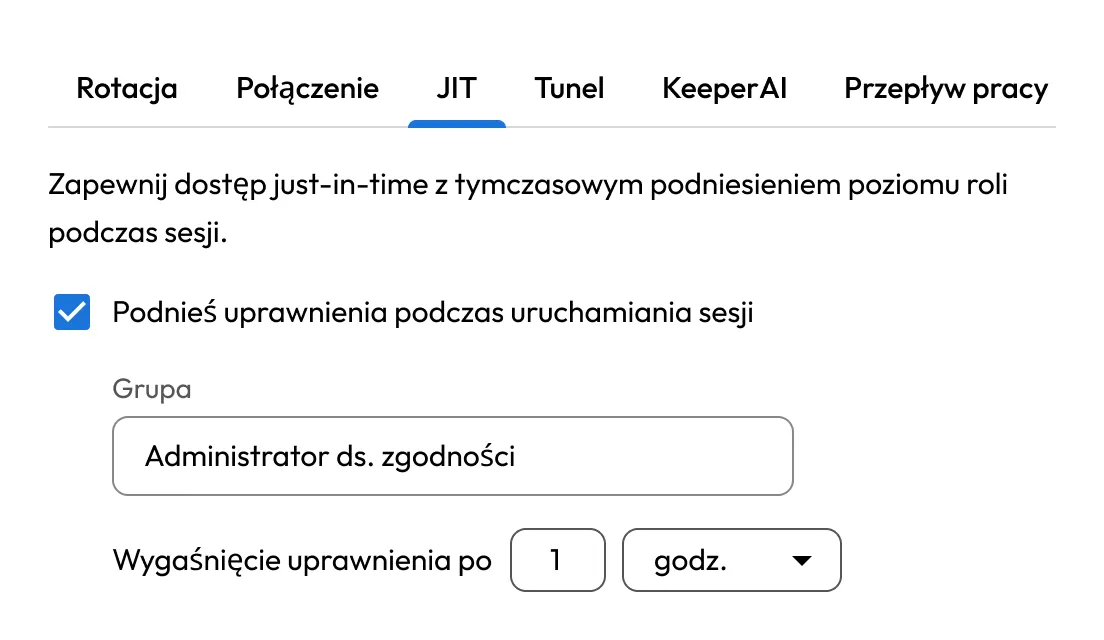
Ustawienia dostępu JIT w Keeper przedstawiające tymczasowe podniesienie uprawnień dla roli Compliance Administrator, z dostępem wygasającym po godzinie.

Ograniczenie ryzyka związanego z odejściem pracowników

Gdy pracownik odchodzi, należy zablokować jego sejf i przenieść jego własność na innego użytkownika. Zasady ról określają, kto może przeprowadzać przeniesienia i których użytkowników mogą one dotyczyć. Proces zachowuje zasady zero-knowledge.

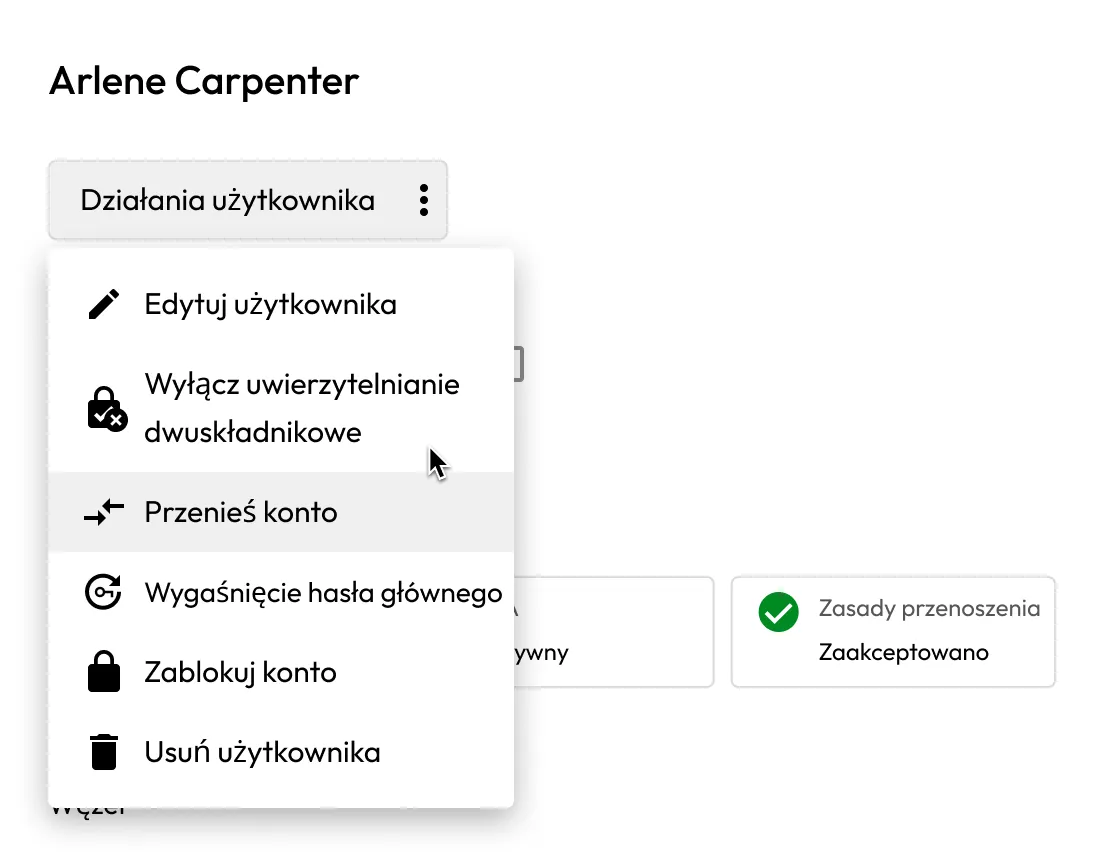
Menu zarządzania użytkownikami w Keeper z działaniami administracyjnymi umożliwiającymi edycję użytkownika, wyłączenie 2FA, przeniesienie konta, wymuszenie wygaśnięcia hasła głównego, zablokowanie konta lub usunięcie użytkownika.

Wbudowany wgląd w dostęp na potrzeby audytu i przeglądu

Zespoły ds. bezpieczeństwa mogą generować raporty dostępu z poziomu konsoli administratora Keeper, przeglądać uprawnienia poszczególnych użytkowników lub zespołów oraz przygotowywać dowody wymagane przez audytorów. Każde przypisanie roli, zmiana zasad i działanie w sejfie są rejestrowane i mogą być uwzględniane w raportach.

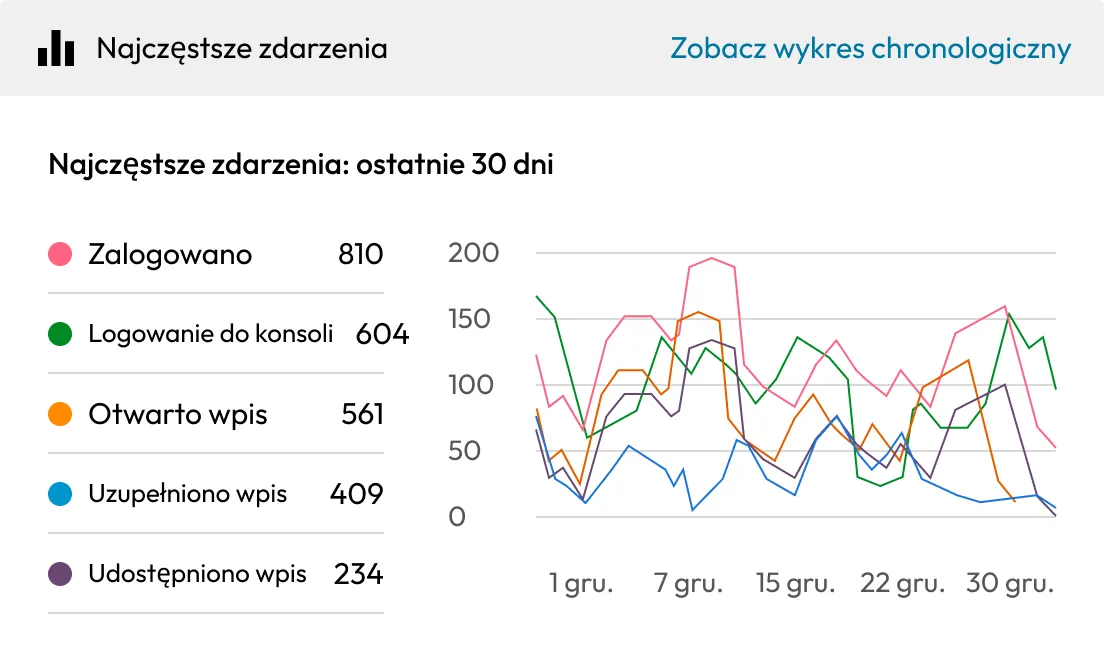
Panel raportowania Keeper przedstawiający najczęstsze zdarzenia użytkowników z ostatnich 30 dni, z liczbą działań i wykresem w czasie obejmującym logowania, dostęp do rekordów, automatyczne wypełnianie i udostępnianie.

Warto przejąć kontrolę nad tym, kto ma dostęp do jakich zasobów, zanim zrobi to ktoś inny

Mechanizmy kontroli dostępu opartej na rolach w Keeper pomagają zespołom IT i ds. bezpieczeństwa egzekwować dostęp zgodny z zasadą najmniejszych uprawnień i uzyskać lepszy wgląd w dostęp bez nakładu pracy związanego z ręcznym zarządzaniem nim.

Często zadawane pytania (FAQ)

Czym różni się zespół od roli w Keeper?

Zespoły zapewniają dostęp do zasobów sejfu, takich jak hasła, tajne dane i zasoby uprzywilejowane. Role określają zasady egzekwowane wobec użytkowników i udostępniają funkcje, takie jak uprzywilejowany dostęp w KeeperPAM oraz Keeper Secrets Manager. Zespoły określają, do czego użytkownik ma dostęp, a role wskazują obowiązujące go zasady i uprawnienia. Role można przypisywać do zespołów, co zapewnia większą elastyczność.

Jak tworzyć zespoły i role oraz nimi zarządzać?

Zarówno zespoły, jak i role można tworzyć ręcznie w konsoli administratora, automatycznie mapować za pomocą aprowizacji SCIM, tworzyć przy użyciu Keeper Commander® lub przypisywać z Active Directory za pośrednictwem Keeper AD Bridge. Po utworzeniu dla każdej roli konfiguruje się osobne zasady egzekwowania, a dla każdego zespołu – osobny zakres dostępu do zasobów.

Czy Keeper integruje się z usługą Active Directory i dostawcami tożsamości?

Tak, Keeper integruje się z Active Directory, Azure AD/Entra ID, Okta oraz innymi dostawcami SSO. Przypisania do zespołów i ról mogą wynikać z członkostwa w grupach katalogowych, dzięki czemu uprawnienia pozostają aktualne bez konieczności ręcznych zmian.

Jakie zasady egzekwowania można skonfigurować dla poszczególnych ról?

Role obejmują ustawienia logowania, wymagania dotyczące 2FA, ograniczenia platformy, funkcje sejfu, zasady dotyczące haseł, kontrolę udostępniania i eksportu, działanie KeeperFill®, listę dozwolonych adresów IP, uprawnienia do przenoszenia kont, dostęp do Keeper Secrets Manager oraz ustawienia uprzywilejowanego dostępu w KeeperPAM. Każdy obszar konfiguruje się niezależnie dla poszczególnych ról.

Czy można przyznać dostęp tymczasowy zamiast stałego?

Tak, KeeperPAM i Keeper Privileged Cloud umożliwiają przyznawanie dostępu just-in-time do zasobów uprzywilejowanych. Użytkownicy mają więc dostęp tylko na czas wykonywania danego zadania, a zakres stałych uprawnień pozostaje bliski zeru.

Czy różni administratorzy mogą zarządzać różnymi częściami organizacji?

Tak, administratorowi można delegować część lub całość uprawnień administracyjnych do przypisanego węzła lub węzła podrzędnego, bez wglądu w pozostałą część organizacji.

Co dzieje się z danymi uwierzytelniającymi po odejściu pracownika?

Administratorzy mogą zablokować sejf odchodzącego użytkownika i przenieść jego własność na innego użytkownika. Proces zachowuje zasady zero-knowledge i podlega kontroli na podstawie ról; przeniesienie mogą rozpocząć wyłącznie użytkownicy z odpowiednimi uprawnieniami.

W jaki sposób Keeper wspiera audyty zgodności?

Konsola administratora zapewnia szczegółowe raporty dotyczące dostępu użytkowników, przypisań ról i działań w sejfie, tworząc ścieżkę audytu wymaganą przez SOC 2, HIPAA, NIST 800-53, ISO 27001 i podobne standardy.

Wycofaj zgodę dot. plików cookieDbamy o prywatność użytkowników

Wykorzystujemy na naszej stronie pliki cookie na potrzeby zapewnienia jak najlepszej jakości przeglądania, wyświetlania spersonalizowanych reklam dotyczących naszych produktów i treści oraz analizy ruchu na stronie. Aby uzyskać więcej informacji, zapoznaj się z naszą polityką prywatności.

Zarejestruj się na darmowy okres próbny

Kup teraz