KeeperPAM®でSSHキーの管理を効率化
SSHキーの一元管理、自動ローテーション、監査をKeeperPAMで実現。重要なインフラへの安全なアクセスを維持しながら、キー管理の負担を軽減します。
SSHキーの一元管理、自動ローテーション、監査をKeeperPAMで実現。重要なインフラへの安全なアクセスを維持しながら、キー管理の負担を軽減します。

SSHキーがシステム間に分散し、可視性と管理が困難に

未ローテーションのキーが侵害されると、長期的なリスクに

共有キーでは責任の所在が不明確になり、操作追跡も困難に

無効化が遅れると、退職者や攻撃者のアクセスが残る

定期的に見直さないと、古いキーや未使用のキーが重要なシステムを危険にさらす
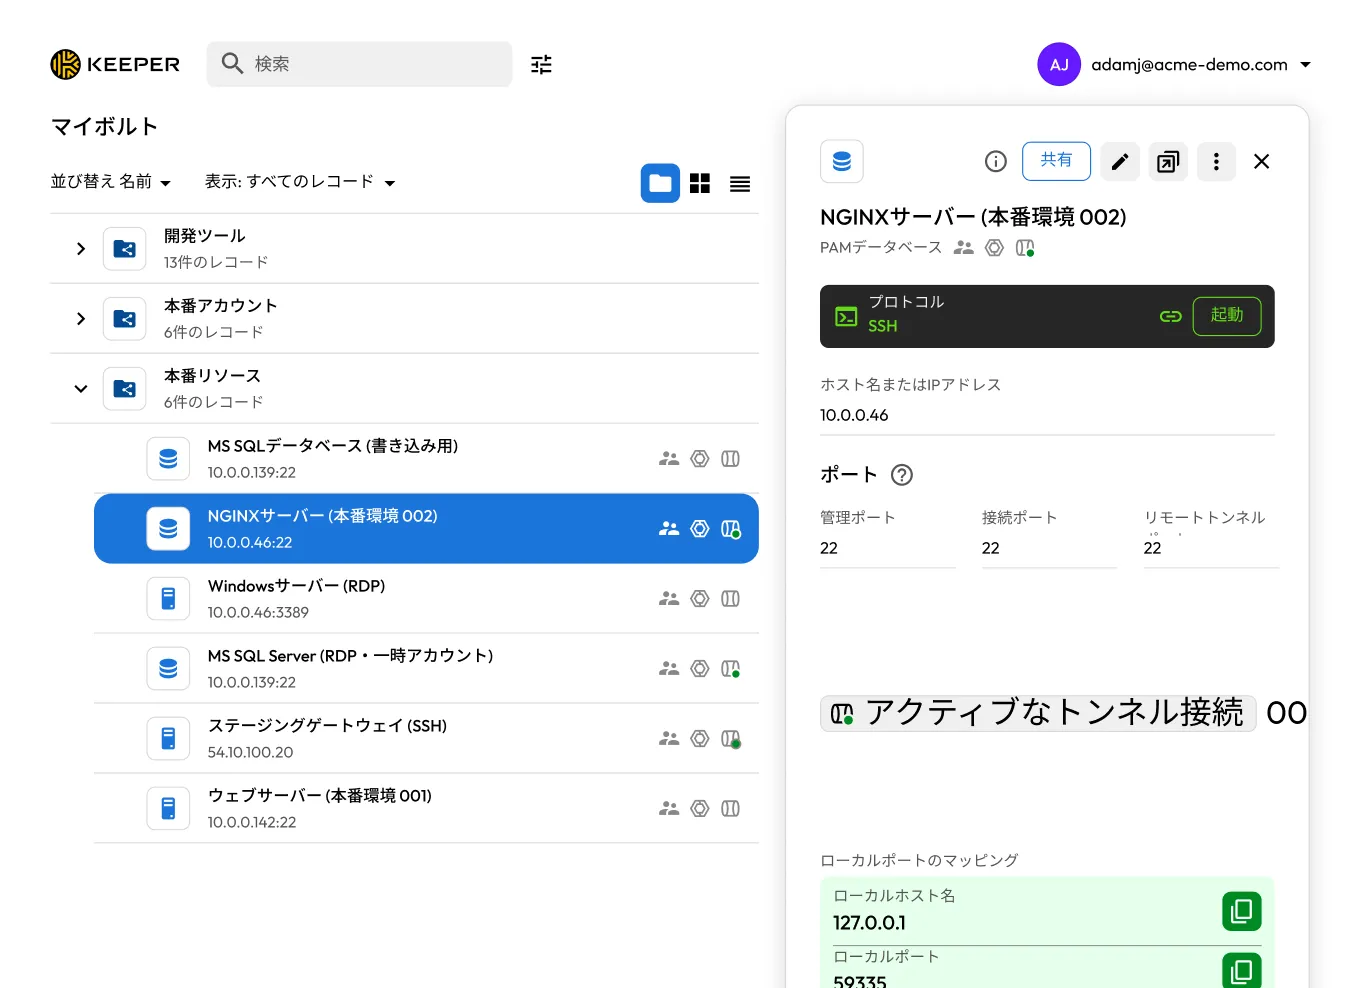
KeeperPAMなら、SSH秘密鍵をゼロ知識暗号化で保護されたKeeperボルトに一元管理できます。秘密鍵がKeeperに公開されたり、平文で保存されたりすることはありません。安全な単一プラットフォームから、組織がSSHキーを完全に管理し、利用状況を把握できます。
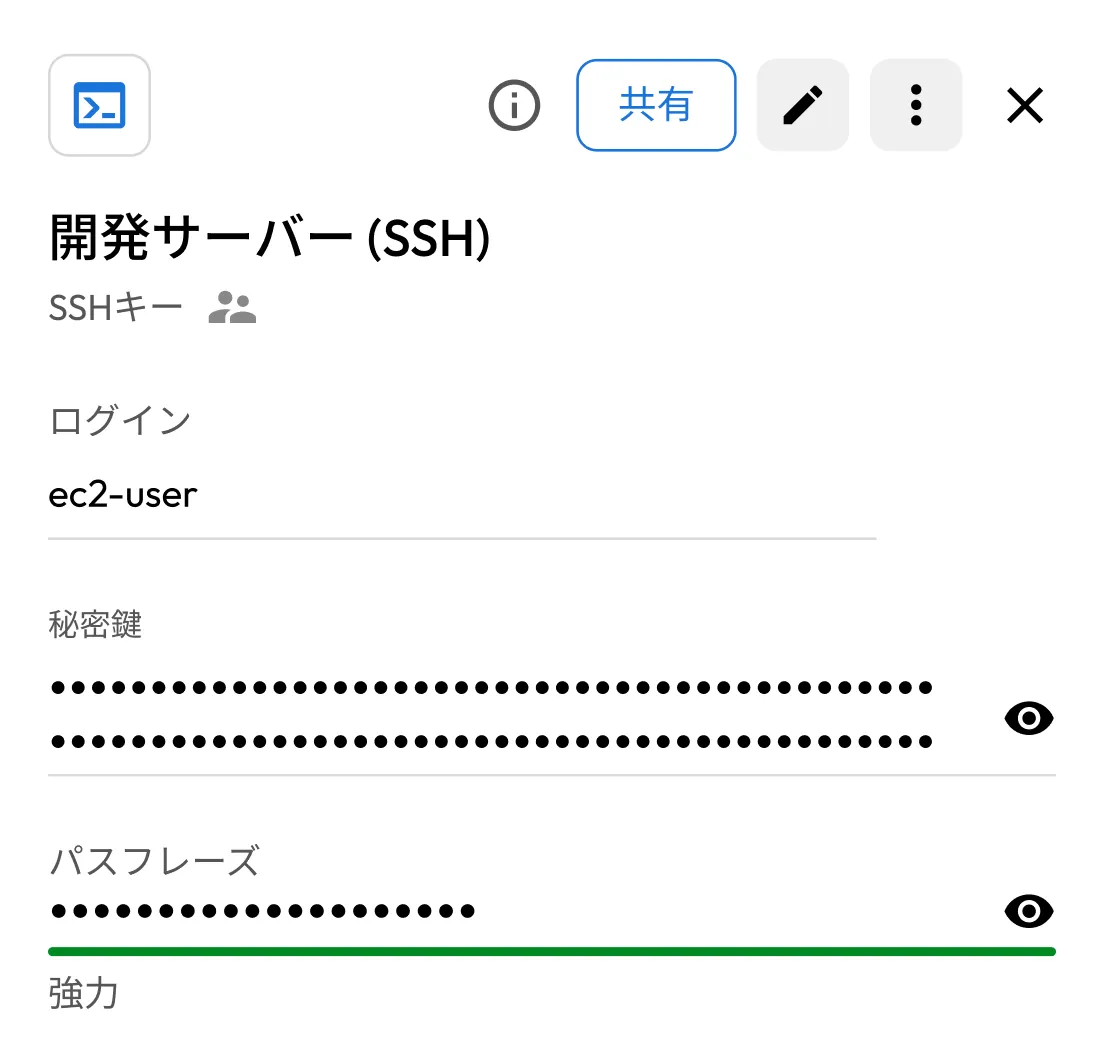
KeeperPAMなら、誰がどのSSHキーやリソースにアクセスできるかを細かく設定できます。すべてのアクセス申請が記録されるため、誰がいつ、どのシステムやセッションでキーにアクセスしたのかを明確に把握できます。
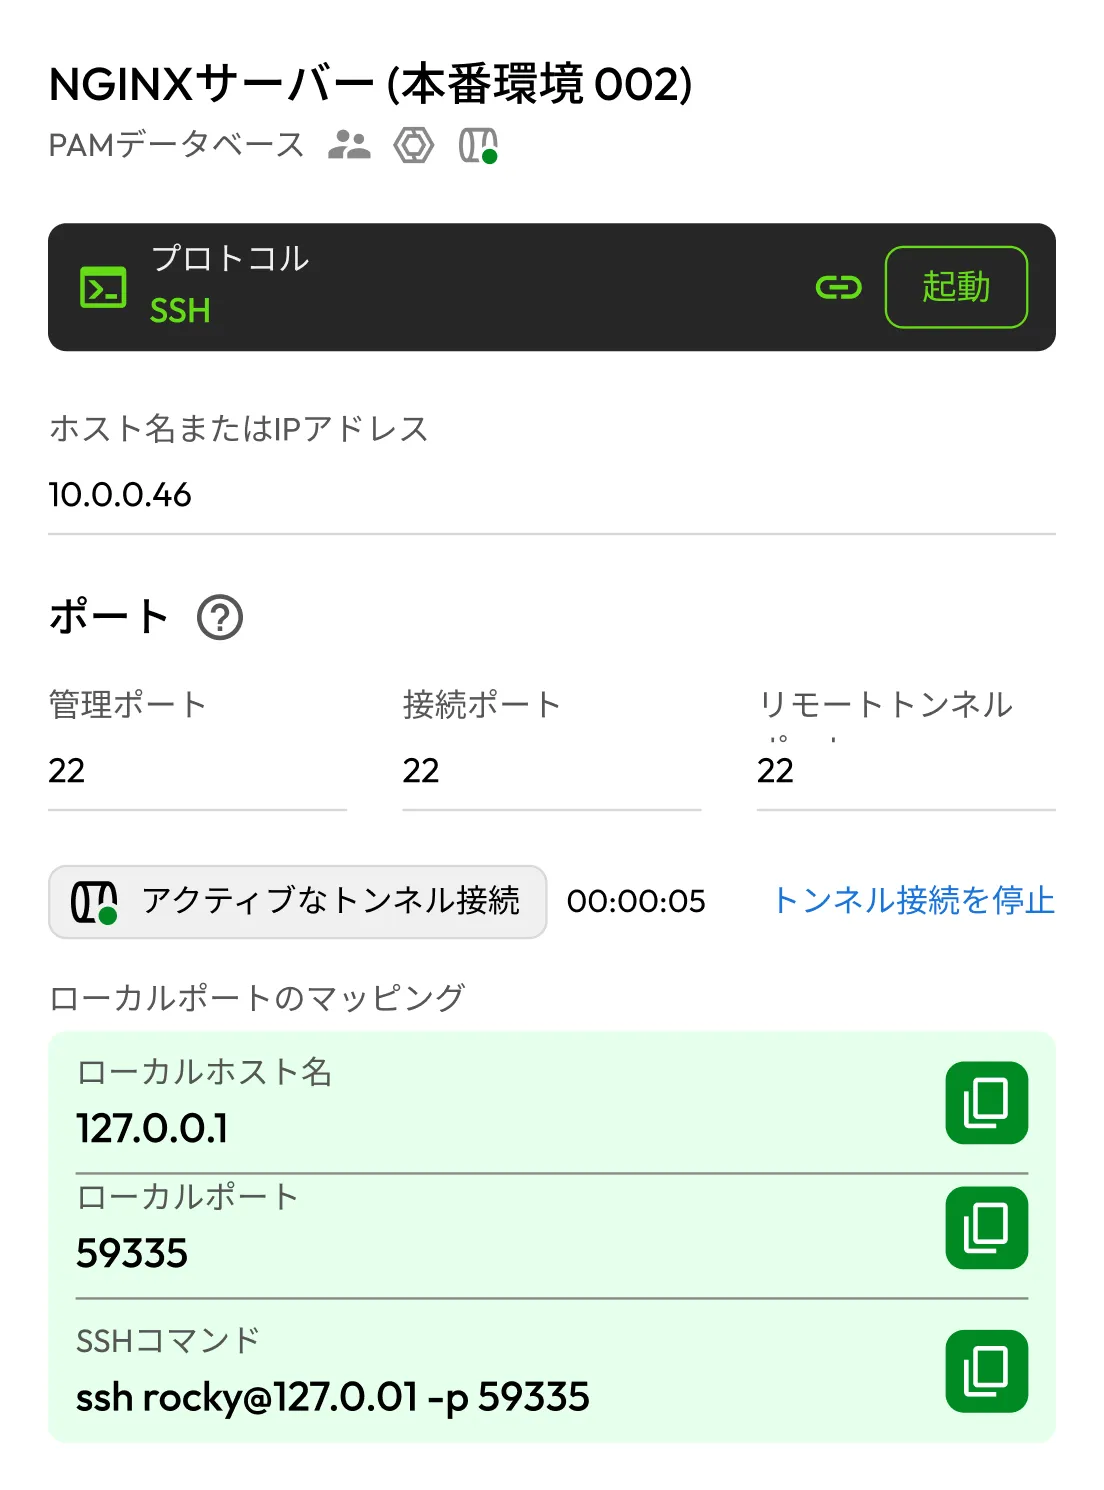
KeeperPAMならSSHキーのローテーションを自動化し、定義したローテーションポリシーに基づいてセキュリティ基準を適用できます。SSHキーは自動化されたワークフローでローテーションでき、Keeperコマンダーのプロセスにも組み込めます。これにより、セキュリティチームは手作業に頼らず、強固な管理体制を維持できます。
KeeperのSDKとAPIを使えば、SSHキー管理を自動化パイプライン、CI/CDワークフロー、カスタムセキュリティプロセスに組み込めます。これにより、組織全体のインフラに一貫したSSHキーポリシーを適用できます。
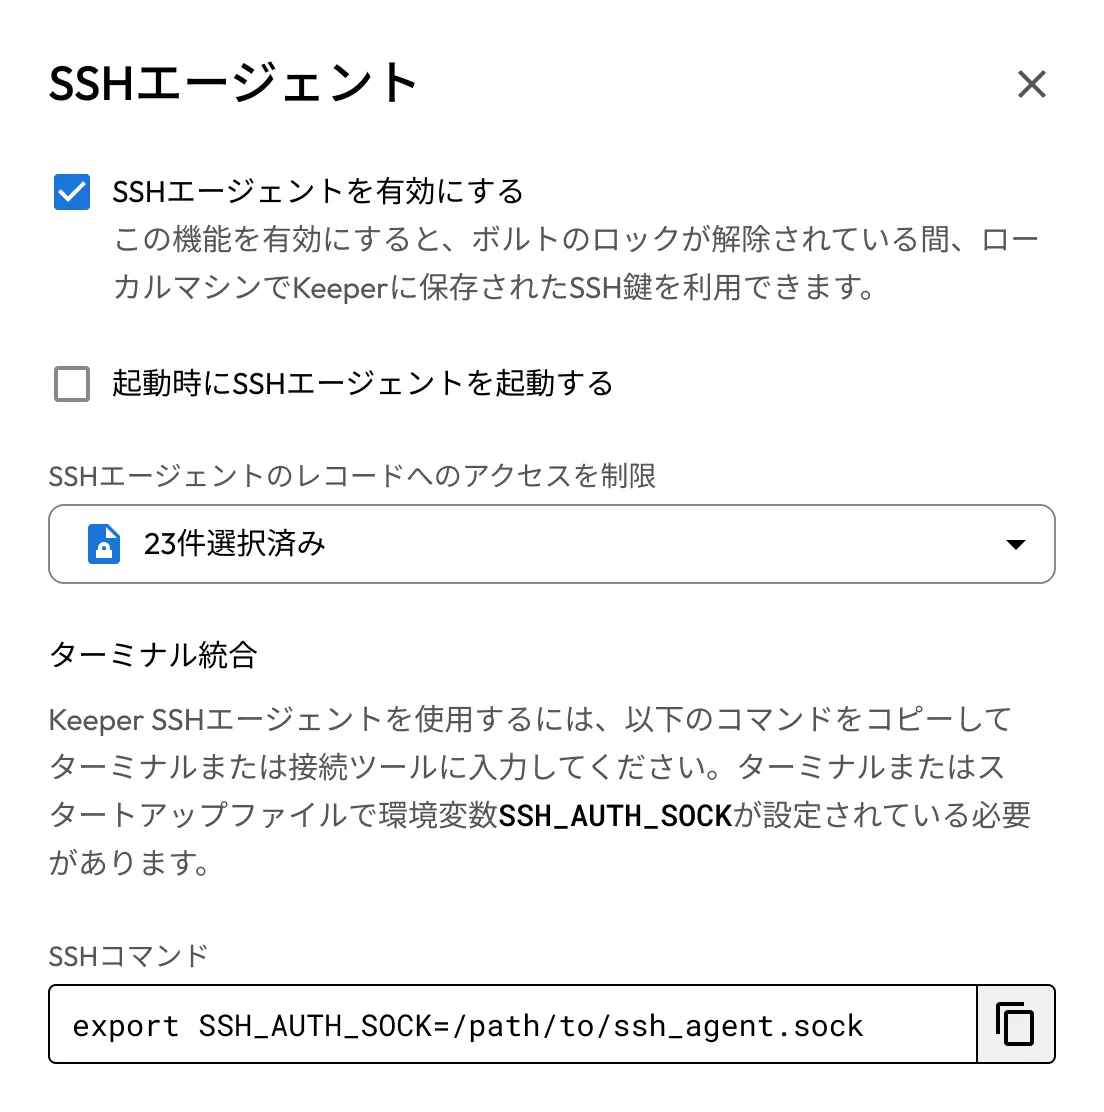
KeeperPAMは、Keeperボルトから特権セッションを直接仲介し、一時的または固定の認証情報を注入することで、エンドユーザーにSSH秘密鍵を公開することなく、パスワードレスでゼロトラストのSSHアクセスを実現します。自社環境でホストするKeeperコネクションマネージャーは、エアギャップ環境や規制対象ネットワーク向けにSSHセッションをプロキシし、記録します。Keeper SSHエージェントとCLIは、一時的なキーをメモリ上で取得することで、開発者や自動化ワークフローをサポートします。また、自動SSHキーローテーションによってキーを継続的に更新し、長期間有効な認証情報を排除できます。
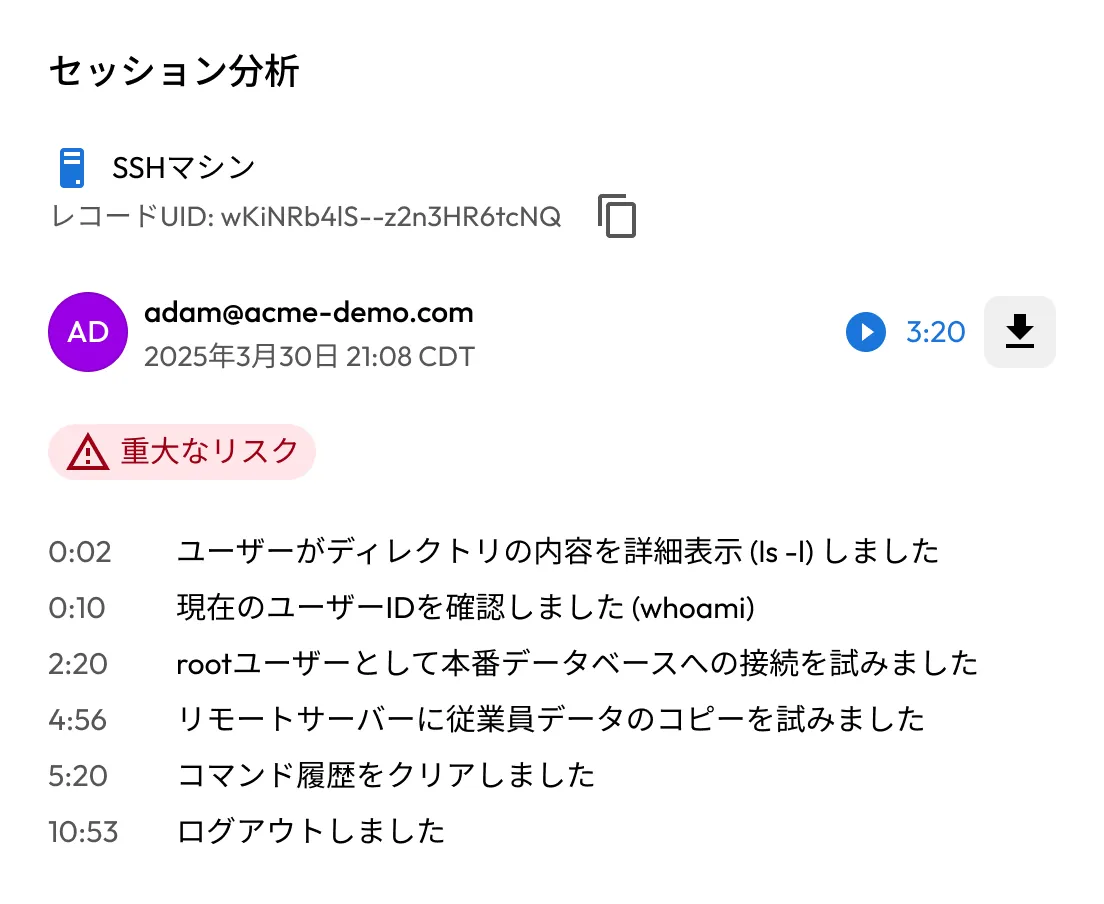
KeeperPAMなら、SSHキーへのアクセスとセッションアクティビティを記録し、完全な監査証跡を残せます。セキュリティチームは、誰がどのキーにアクセスしたのか、いつ使用されたのか、セッション中にどのような操作が行われたのかを確認できます。
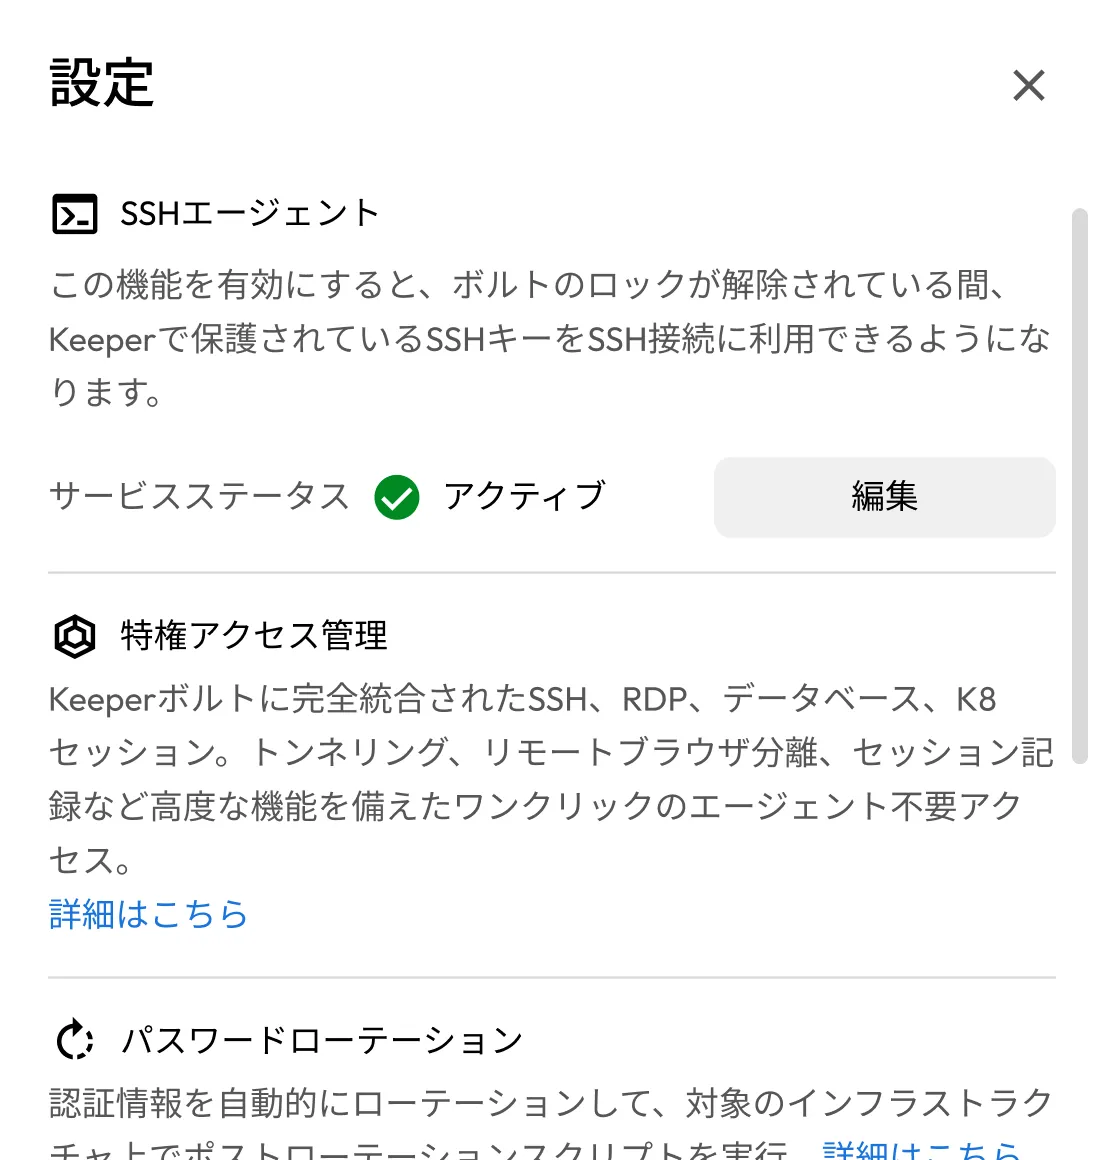
開発者は、秘密鍵をローカルに保存せず、Keeperが管理するSSHキーをGit認証やSSHを使用したコミット署名に利用できます。キーはKeeperボルトで保護され、必要なときに安全に読み込まれるため、安全な開発ワークフローを支えながら、ローカルでのキー保管に伴うリスクを排除できます。
SSHキー管理とは、サーバーやインフラへの安全なアクセスを制御するために、SSHキーの作成、保管、ローテーション、無効化を行うプロセスです。
KeeperPAMを使うと、SSH秘密鍵をゼロ知識暗号化で保護されたKeeperボルトに保管できます。キーへのアクセスと使用状況を一元管理し、アクセス制御と監査を徹底できます。
はい。KeeperPAMでは、定義したポリシーに基づいてSSHキーのローテーションを自動化できます。Keeperコマンダーのワークフローとも連携し、手作業の負担とキーを長期間有効にしておくリスクを軽減します。
いいえ。KeeperのSSHキーはKeeperボルト内にのみ保管され、暗号化されます。ゼロトラストのKeeperPAMセッションを開始すると、Keeper Gatewayがキーを取得し、ユーザーに公開されることはありません。
チャットサポートを利用する場合、Cookie を有効にしてください。