
ロールベースのアクセス制御
ディレクトリをKeeperと対応させ、すべてのユーザーに職務に必要なアクセス権を付与
IDプロバイダですでに定義されている組織構造をKeeperに反映できるため、実際の組織構成に即したアクセス権を適用できます。ITチームは、単一の管理コンソールから、アクセス権限を大規模に定義、適用、監査できます。
ロールベースのアクセス制御
IDプロバイダですでに定義されている組織構造をKeeperに反映できるため、実際の組織構成に即したアクセス権を適用できます。ITチームは、単一の管理コンソールから、アクセス権限を大規模に定義、適用、監査できます。
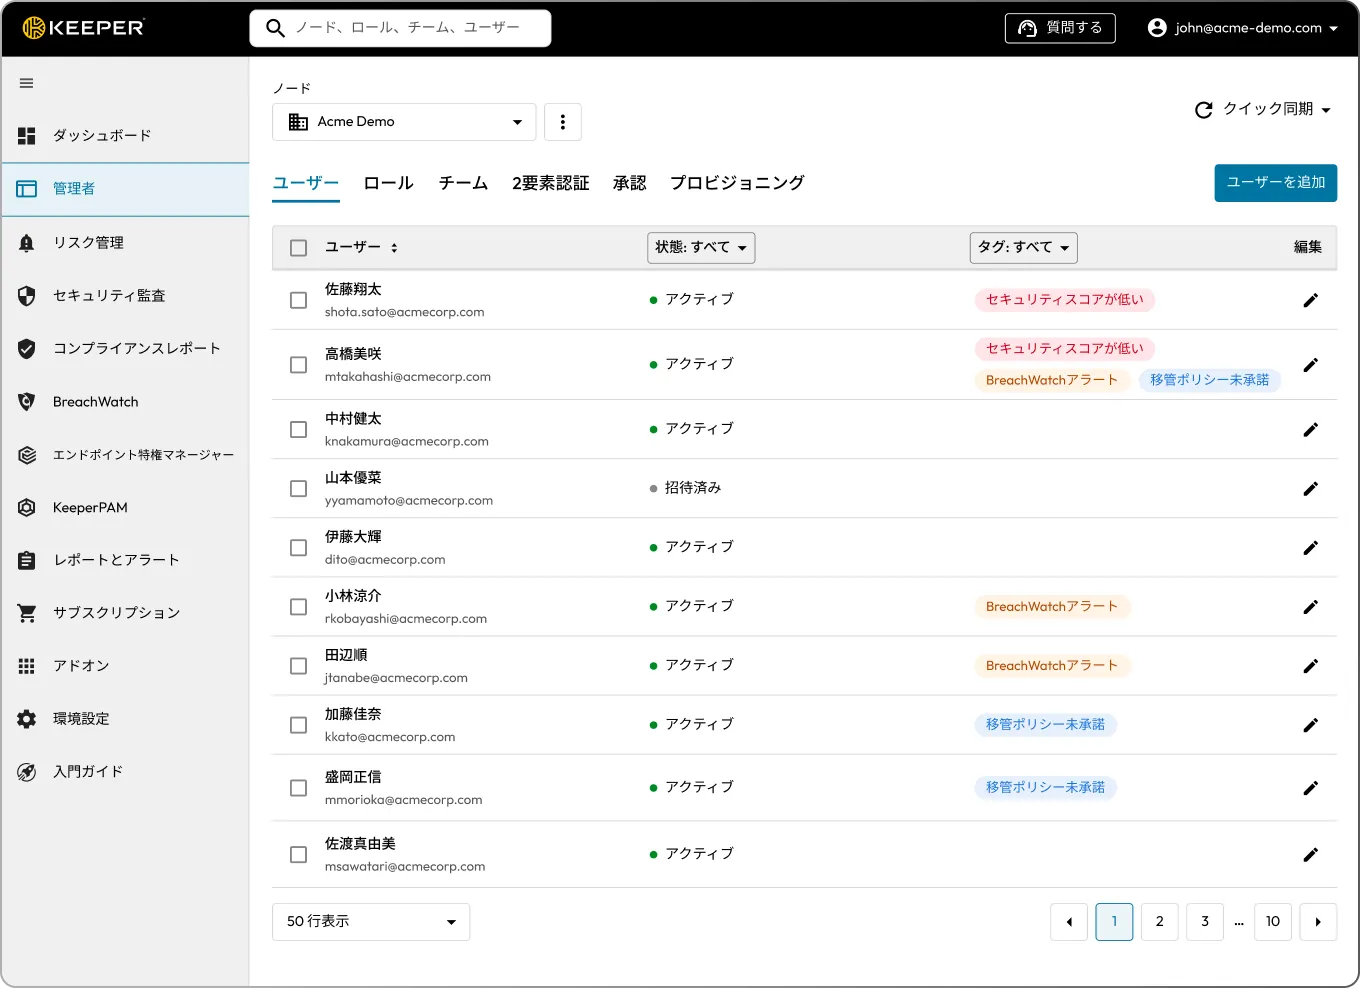
アクセス権は知らぬ間に拡大し、不要な権限が残存します。これにより全体の可視性が失われ、攻撃対象領域が増加します。

従業員によるアクセス権の蓄積と以前の職務の権限の残存。

IT部門におけるアクセス可視性の欠落。

退職者の認証情報の追跡不能。

各チームによるアクセス管理の独自運用と統一基準の欠如。

SOC 2、HIPAA、NIST 800-53で求められる監査可能なアクセス制御の欠落。
Active Directory、Entra ID、Okta、SAML 2.0に対応したIDプロバイダなど、既存のディレクトリが組織構造を定義し、Keeperがそれに対応。既存グループをKeeperのチームとロールに割り当てることで、アクセス管理が既存の構造に従うようになります。
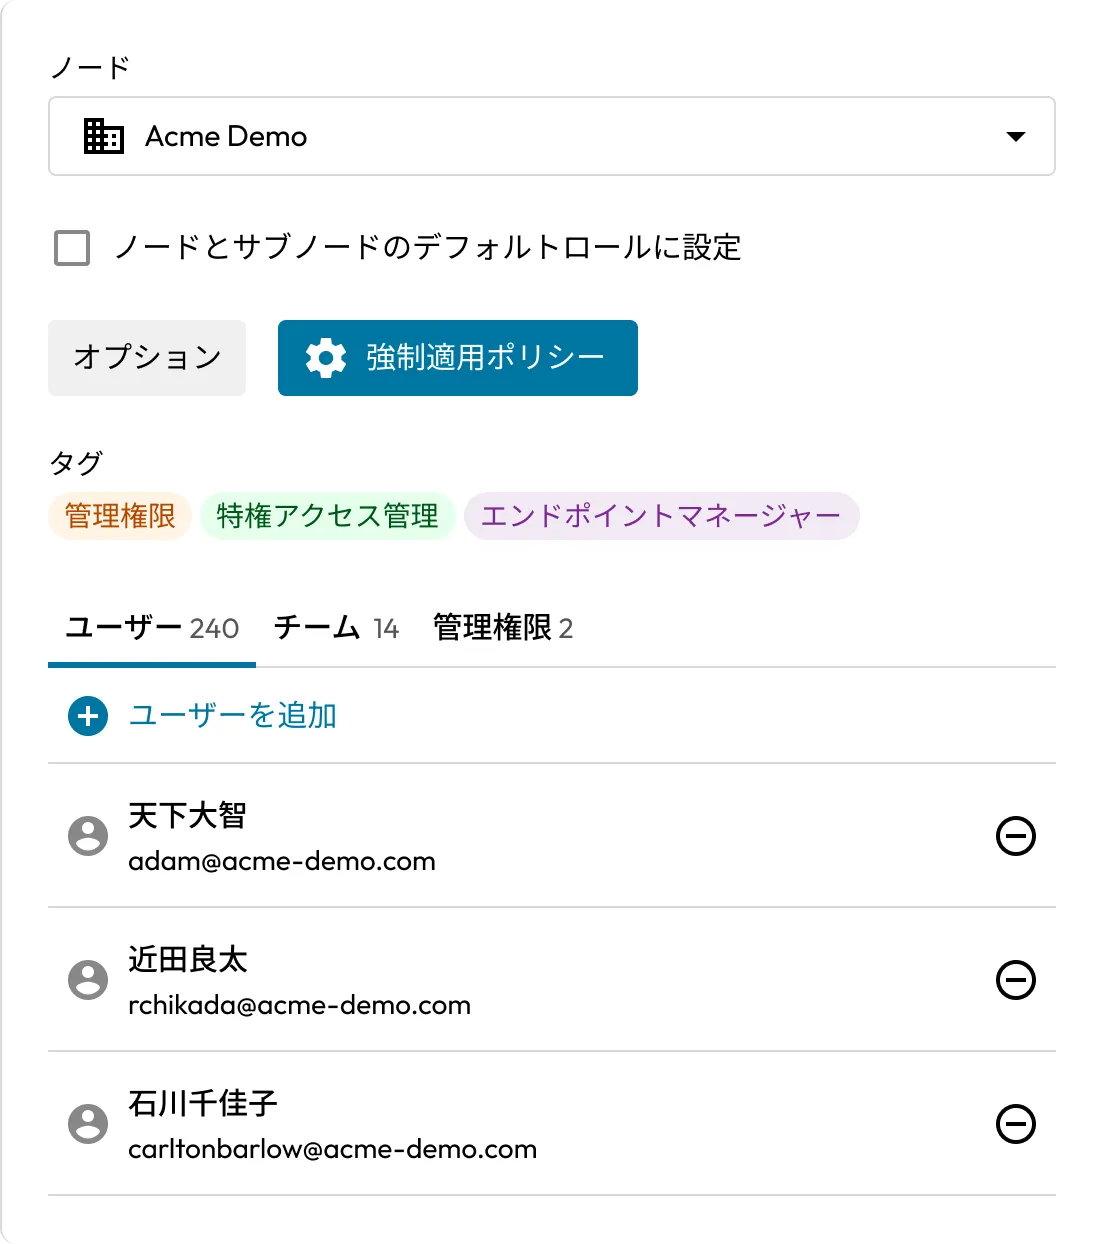
チームは、メンバーがアクセスできるリソース (パスワード、シークレット、マシン、データベースなど) を定義。グループをチームに追加すると、メンバー全員が同じアクセス権を獲得します。
ワークフローを使用すれば、必要な時にアクセスをリクエストして、完了後に返却できるため、常時特権を最小化できます。
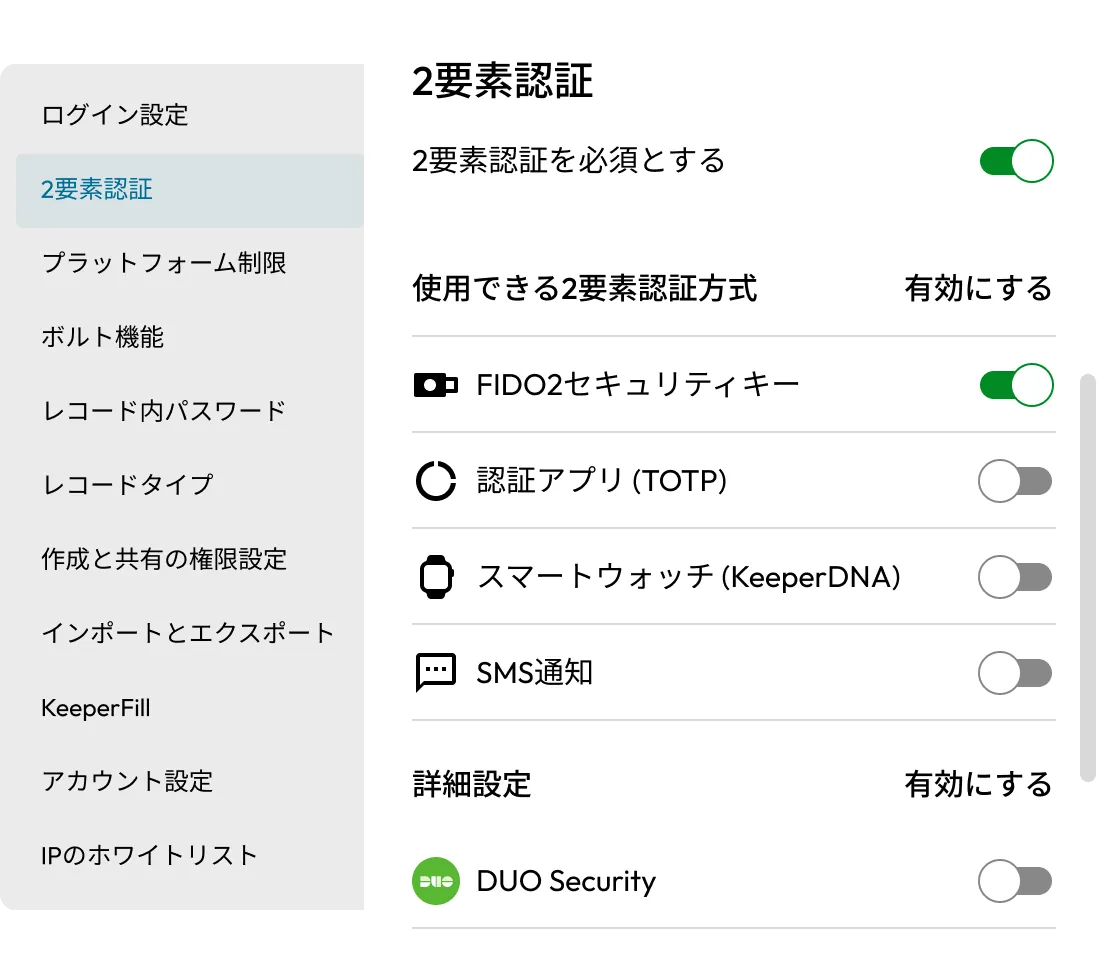
ロールによってユーザーに対するセキュリティポリシーを定義。ロールはログインおよび2要素認証 (2FA) の要件、プラットフォームやボルトの制限、共有やエクスポートの権限、利用可能な機能を管理します。ユーザーが複数のロールに属する場合でも、最も制限の強いポリシーが適用されるため、最小権限の原則がデフォルトで実行されます。
ディレクトリグループがSCIMプロビジョニング、Keeperブリッジ、IDプロバイダを通じてKeeperのチームとロールに対応。ユーザーが入社、チーム変更、退職した際、アクセス権が自動的に更新されます。手動編集不要で、前職の権限が残ることはありません。
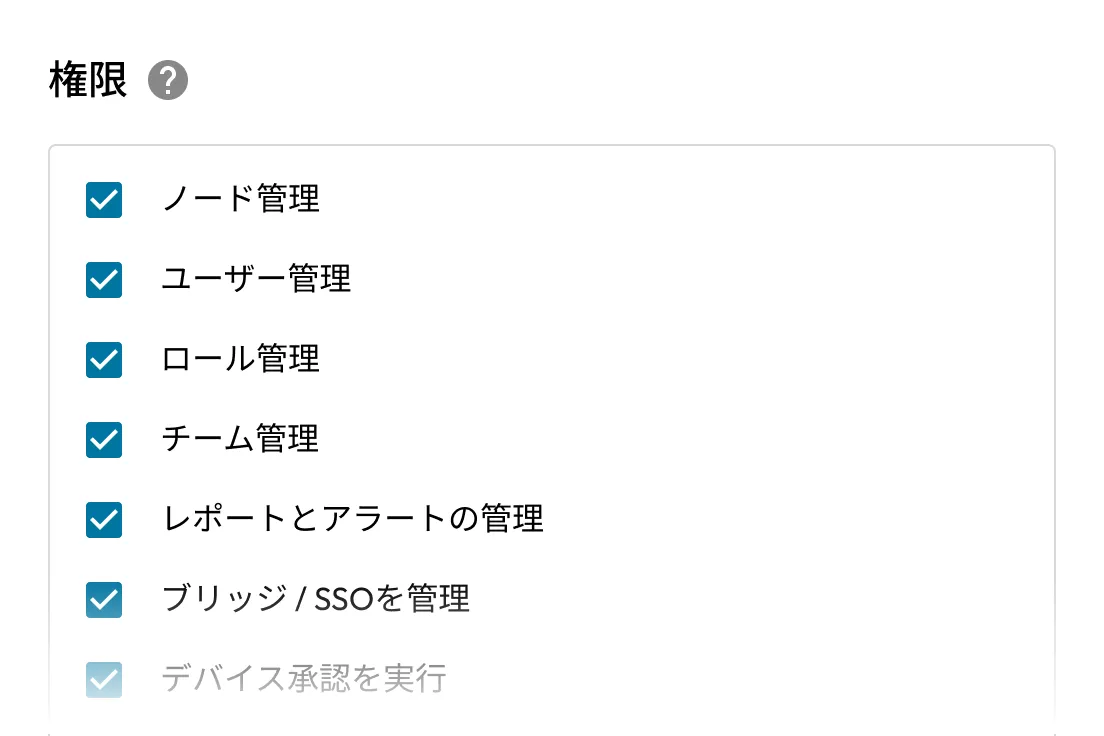
Keeperのノード構造により、委譲された管理者の管理範囲を、組織の一部、地域、部門、事業部門に限定。例えば、EMEA地域のIT管理者は、その地域内のユーザー、チーム、ロールのみを管理でき、それ以外は管理できません。
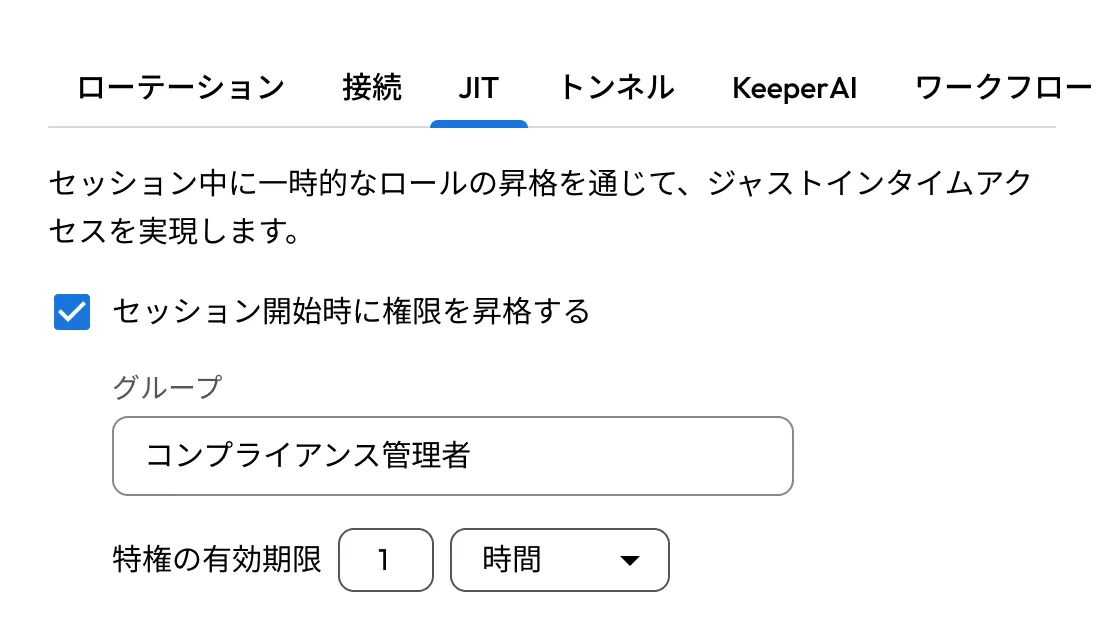
KeeperPAM®のKeeper特権クラウド機能を使用することで、ボルト内のあらゆる管理対象リソースまたは資産へのジャストインタイムアクセスを付与。ユーザーは必要な時にのみ特権アクセスを受け取り、タスク完了後に失います。
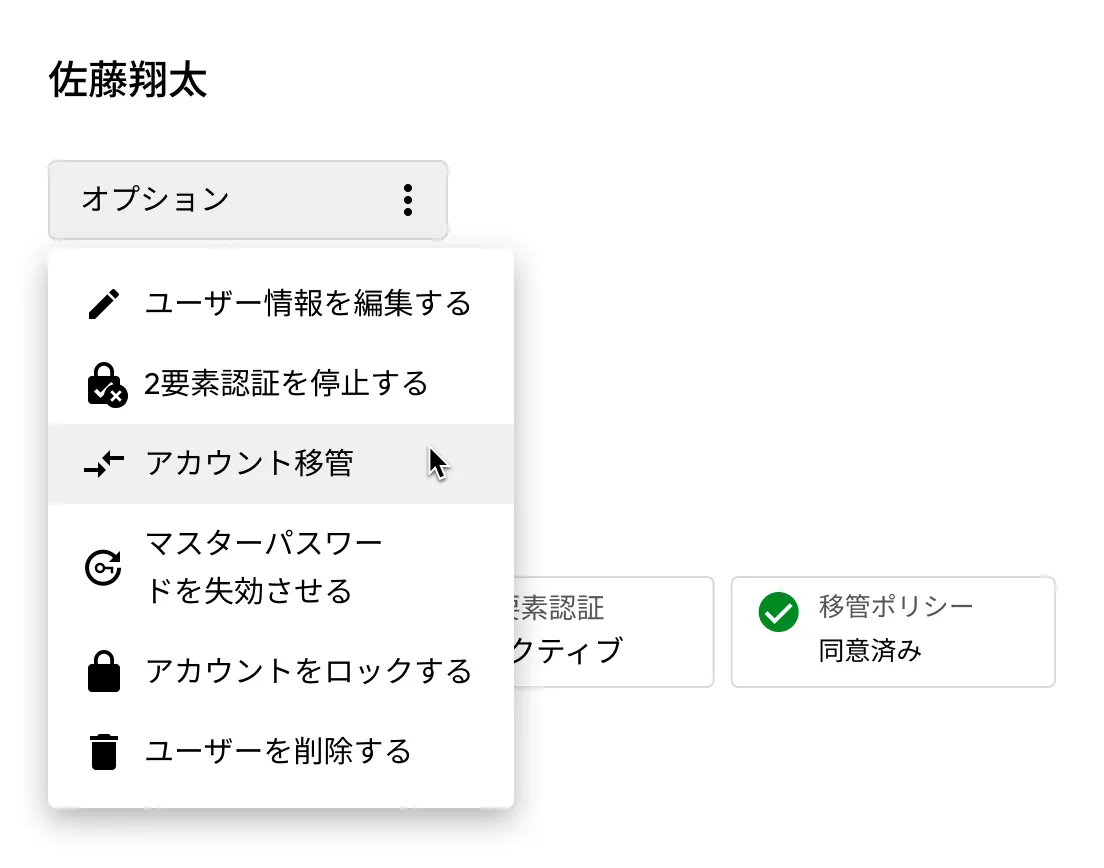
従業員が退職する際、ボルトをロックして所有権を別のユーザーに転送。ロールポリシーは誰が転送を実行でき、どのユーザーに対して実行できるかを制御します。このプロセスはゼロ知識を維持します。
セキュリティチームはKeeper管理コンソールからアクセスレポートを実行し、ユーザーまたはチーム単位で権限を確認し、監査人が求める証拠を生成。すべてのロール割り当て、ポリシー変更、ボルト操作がログに記録され、レポート可能です。
Keeperのロールベースのアクセス制御により、ITとセキュリティチームは最小権限アクセスを実現。手動管理の手間なしに可視性を向上させることができます。
チームはパスワード、シークレット、特権リソースなどのボルトリソースへのアクセスを付与します。ロールはユーザーに強制ポリシーを適用し、KeeperPAMでの特権アクセスやKeeperシークレットマネージャーなどの機能を有効にします。チームはユーザーがアクセスできるリソースを決定し、ロールはどのポリシーと権利が適用されるかを決定します。ロールはチームに割り当てることで、さらに柔軟な管理が可能になります。
チームとロールは、管理コンソールでの手動作成、SCIMプロビジョニング経由での自動マッピング、Keeperコマンダー®での構築、またはKeeperブリッジ経由でのActive Directoryからの割り当てで作成できます。作成後、各ロールに独自の強制ポリシーを設定し、各チームに独自のリソースアクセスを設定します。
はい。KeeperはActive Directory、Azure AD/Entra ID、Okta、その他のSSOプロバイダと統合されています。チームとロール割り当てはディレクトリグループメンバーシップによって駆動されるため、手動更新なしに権限が常に最新の状態に保たれます。
ロールはログイン設定、2FA要件、プラットフォーム制限、ボルト機能、パスワードルール、共有やエクスポート制御、KeeperFill®の動作、IPホワイトリスト、アカウント移管の権限、Keeperシークレットマネージャーのアクセス、KeeperPAMの特権アクセス設定など、多くの領域に対応しており、各領域はロール単位で独立して設定されます。
はい。KeeperPAMとKeeper特権クラウドを使用することで、特権リソースへのジャストインタイムアクセスを付与できます。ユーザーはタスク実行中のみアクセス権を保持し、常時特権はほぼゼロに保たれます。
はい。委任された管理者に、割り当てられたノードまたはサブノードに対する一部またはすべての管理権限を付与でき、組織の他の部分への可視性を持たせません。
管理者は退職するユーザーのボルトをロックし、所有権を別のユーザーに転送できます。このプロセスはゼロ知識で、ロールによって管理されるため、適切な権限を持つユーザーのみが転送を開始できます。
管理コンソールでユーザーアクセス、ロール割り当て、ボルト操作に関する詳細なレポートを確認でき、SOC 2、HIPAA、NIST 800-53、ISO 27001などの規制基準で必要とされる監査証跡が得られます。
チャットサポートを利用する場合、Cookie を有効にしてください。