Semplifica la gestione delle chiavi SSH con KeeperPAM®
KeeperPAM semplifica la gestione delle chiavi SSH fornendo un controllo centralizzato, la rotazione automatica e l’audit per garantire un accesso sicuro alla tua infrastruttura critica.

Keeper Security nominata leader nella gestione delle password per il quinto anno consecutivo
Per sapere di piùKeeperPAM semplifica la gestione delle chiavi SSH fornendo un controllo centralizzato, la rotazione automatica e l’audit per garantire un accesso sicuro alla tua infrastruttura critica.
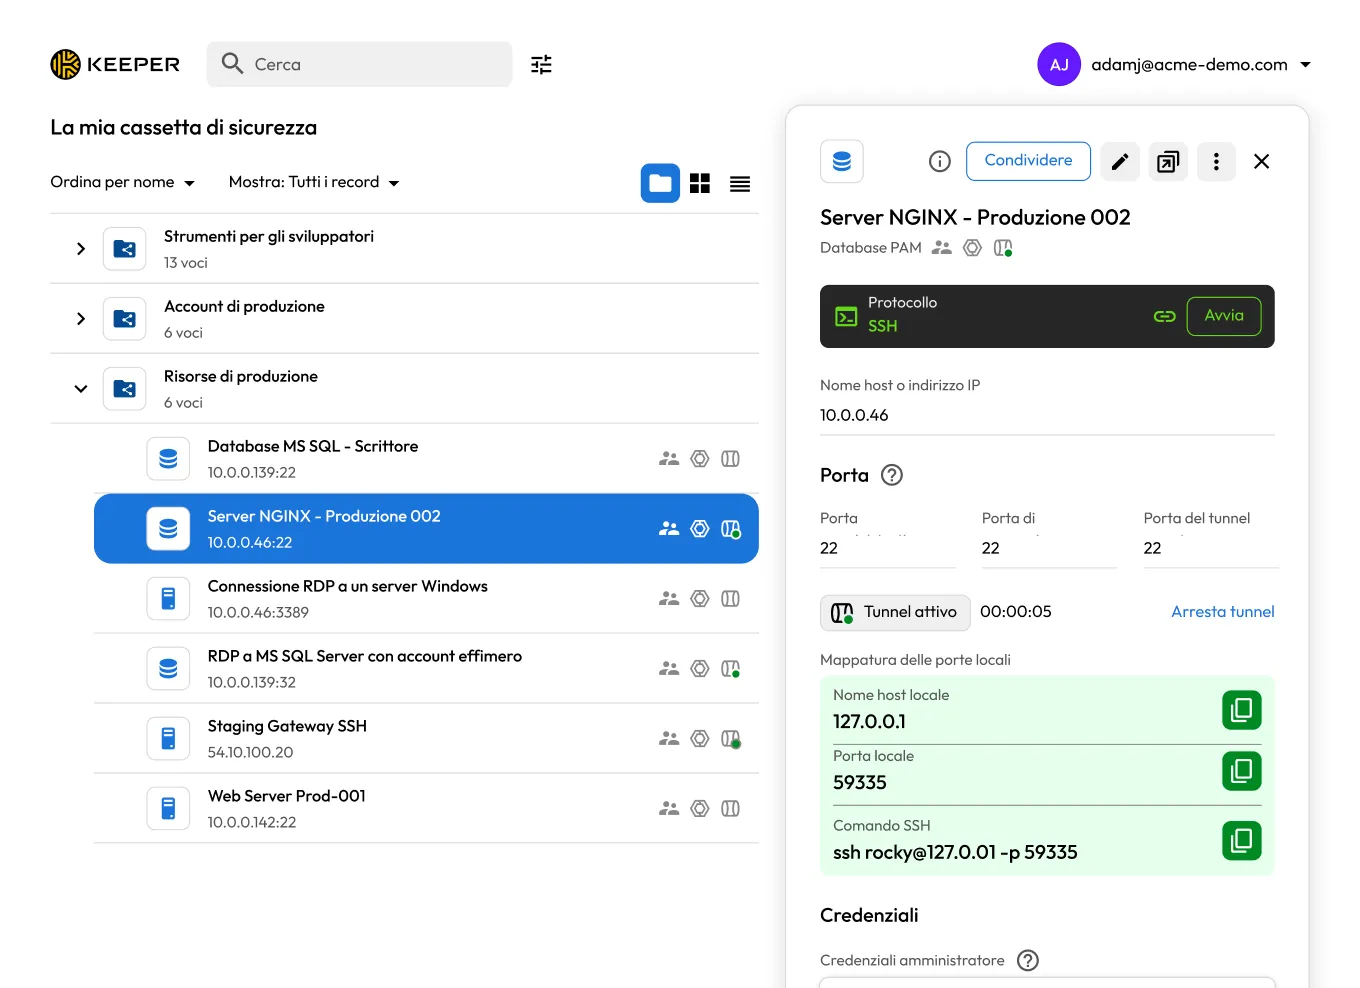

Le chiavi SSH sono spesso disseminate tra i sistemi, rendendo difficile averne una visione completa e mantenerle sotto controllo.

Le chiavi non ruotate creano un’esposizione a lungo termine se vengono compromesse.

Le chiavi condivise impediscono di attribuire le responsabilità e rendono difficile risalire all’autore delle attività.

Una revoca ritardata può lasciare a ex utenti o aggressori un accesso persistente.

Senza una revisione regolare, le chiavi vecchie o non utilizzate possono rimanere attive ed esporre i sistemi critici.
KeeperPAM centralizza le chiavi private SSH nella Cassaforte Keeper, protette dalla crittografia zero-knowledge. Le chiavi non vengono mai esposte a Keeper né memorizzate in chiaro, offrendo alla tua organizzazione il pieno controllo e la massima visibilità da un’unica piattaforma sicura.
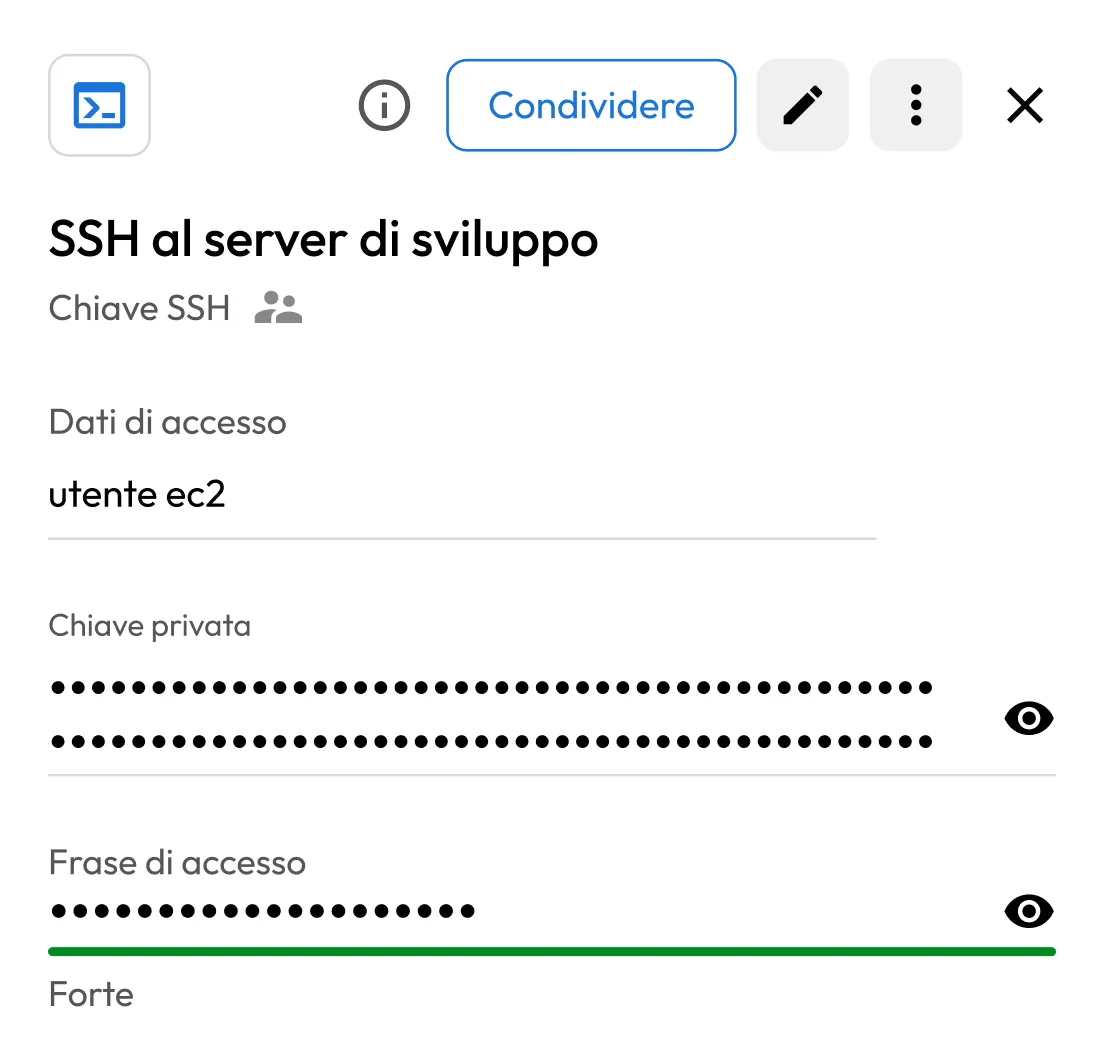
KeeperPAM offre controlli di accesso granulari, consentendoti di definire esattamente chi può accedere a ciascuna chiave SSH e a ciascuna risorsa. Ogni richiesta di accesso viene registrata, offrendoti una visione chiara di chi ha avuto accesso a una chiave, quando è stata utilizzata e per quale sistema o sessione.
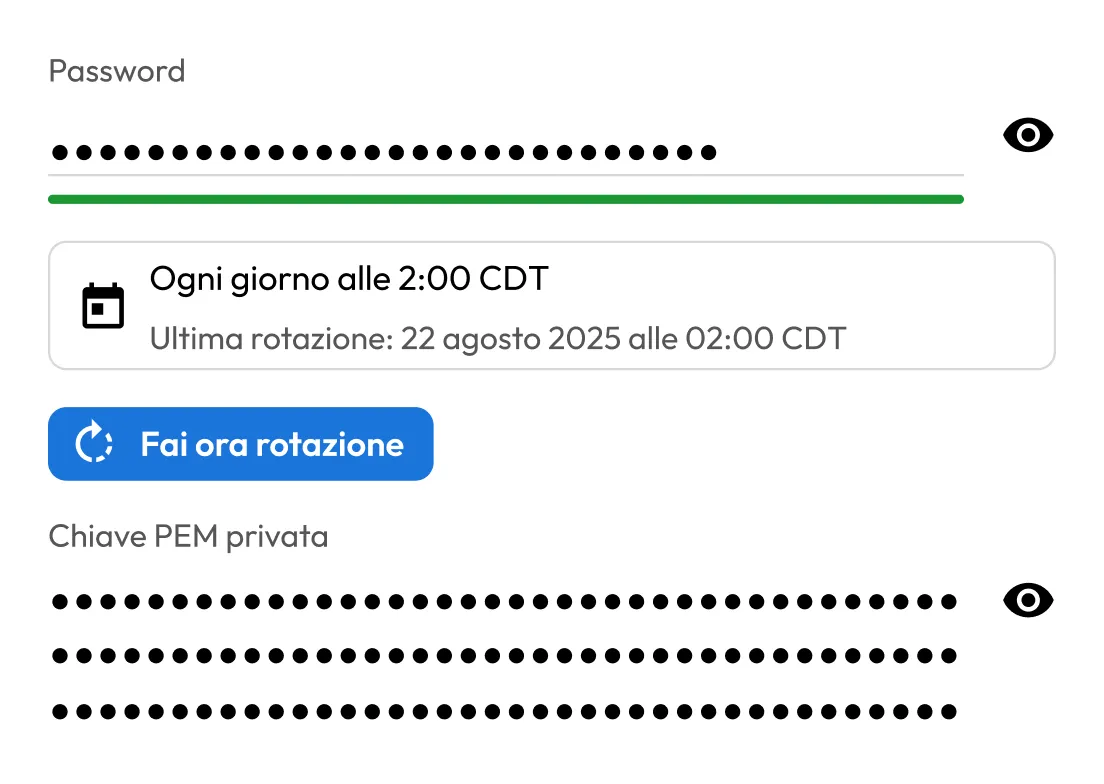
KeeperPAM automatizza la rotazione delle chiavi SSH e supporta policy di rotazione definite per applicare gli standard di sicurezza. La rotazione delle chiavi può essere eseguita tramite flussi di lavoro automatizzati e integrata nei processi di Keeper Commander, consentendo ai team di sicurezza di mantenere controlli rigorosi senza interventi manuali.
Gli SDK e le API di Keeper consentono ai team di integrare la gestione delle chiavi SSH nelle pipeline di automazione, nei flussi di lavoro CI/CD e nei processi di sicurezza personalizzati, permettendo alle organizzazioni di applicare policy coerenti per le chiavi SSH in tutta l’infrastruttura.
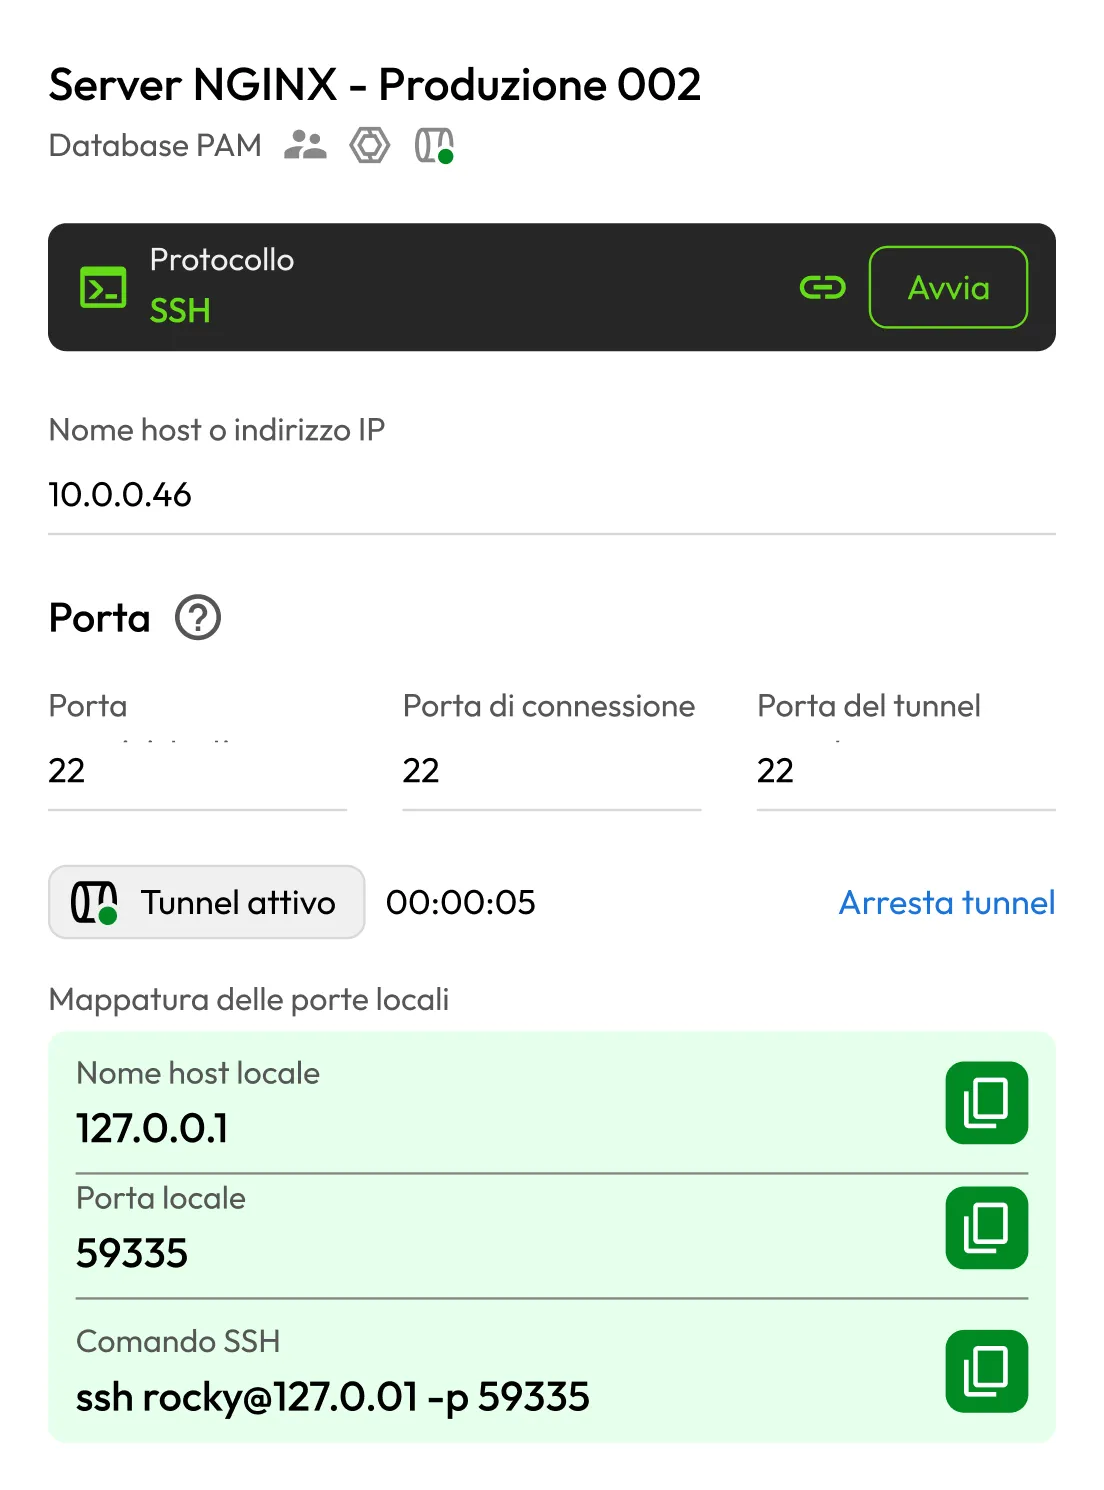
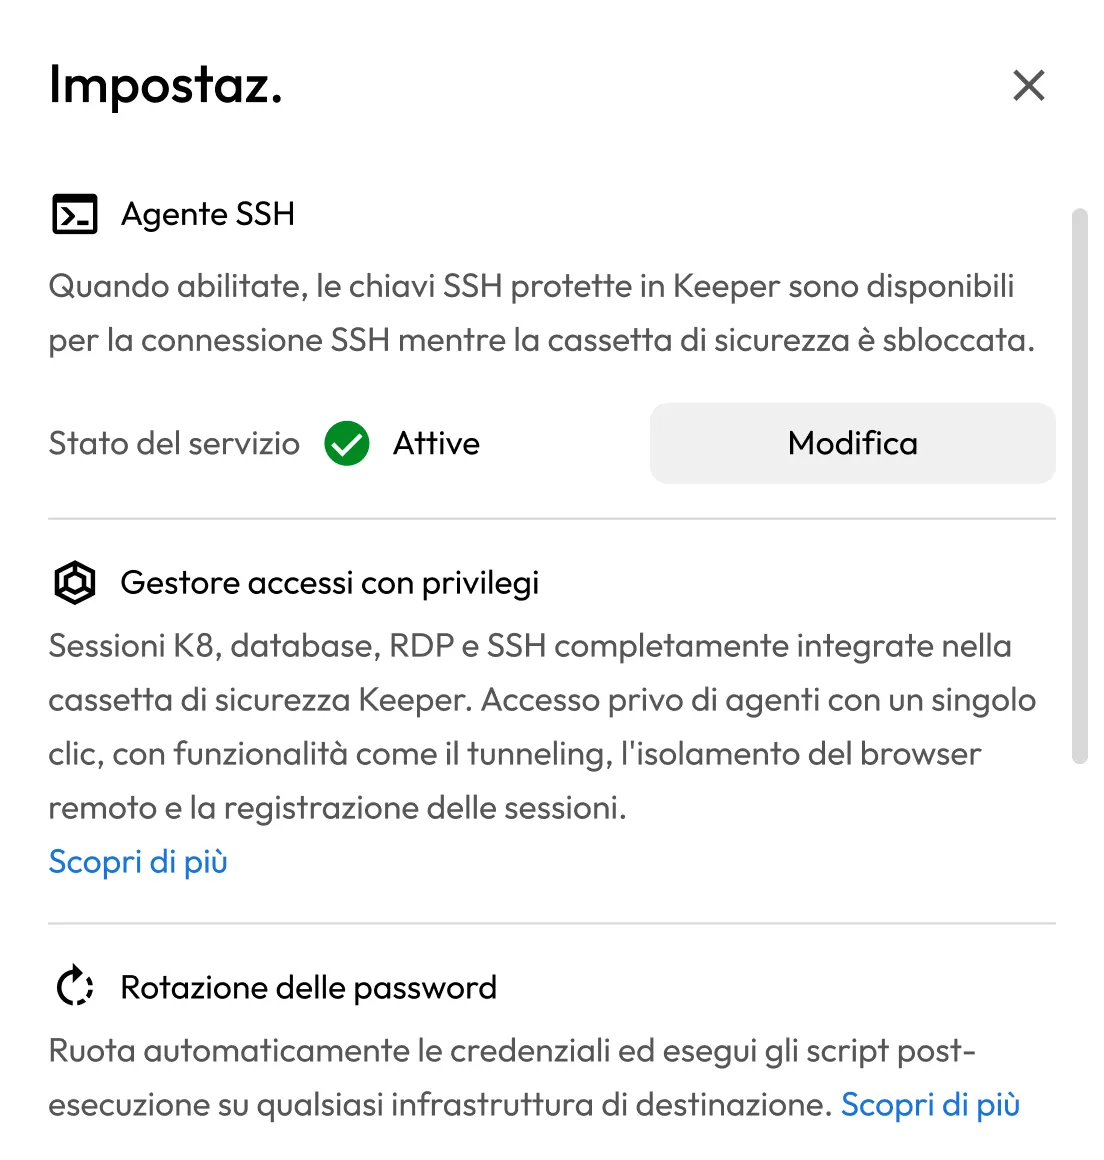
KeeperPAM consente l’accesso SSH senza password e zero-trust mediando sessioni con privilegi direttamente dalla Cassaforte Keeper e inserendo credenziali effimere o statiche senza mai esporre agli utenti finali le chiavi private SSH. Keeper Connection Manager, ospitato autonomamente, funge da proxy e registra le sessioni SSH per reti isolate o soggette a requisiti normativi; Keeper SSH Agent e la CLI supportano i flussi di lavoro degli sviluppatori e i processi di automazione recuperando temporaneamente le chiavi in memoria; la rotazione automatica delle chiavi SSH rinnova continuamente le chiavi per eliminare le credenziali a lunga durata.
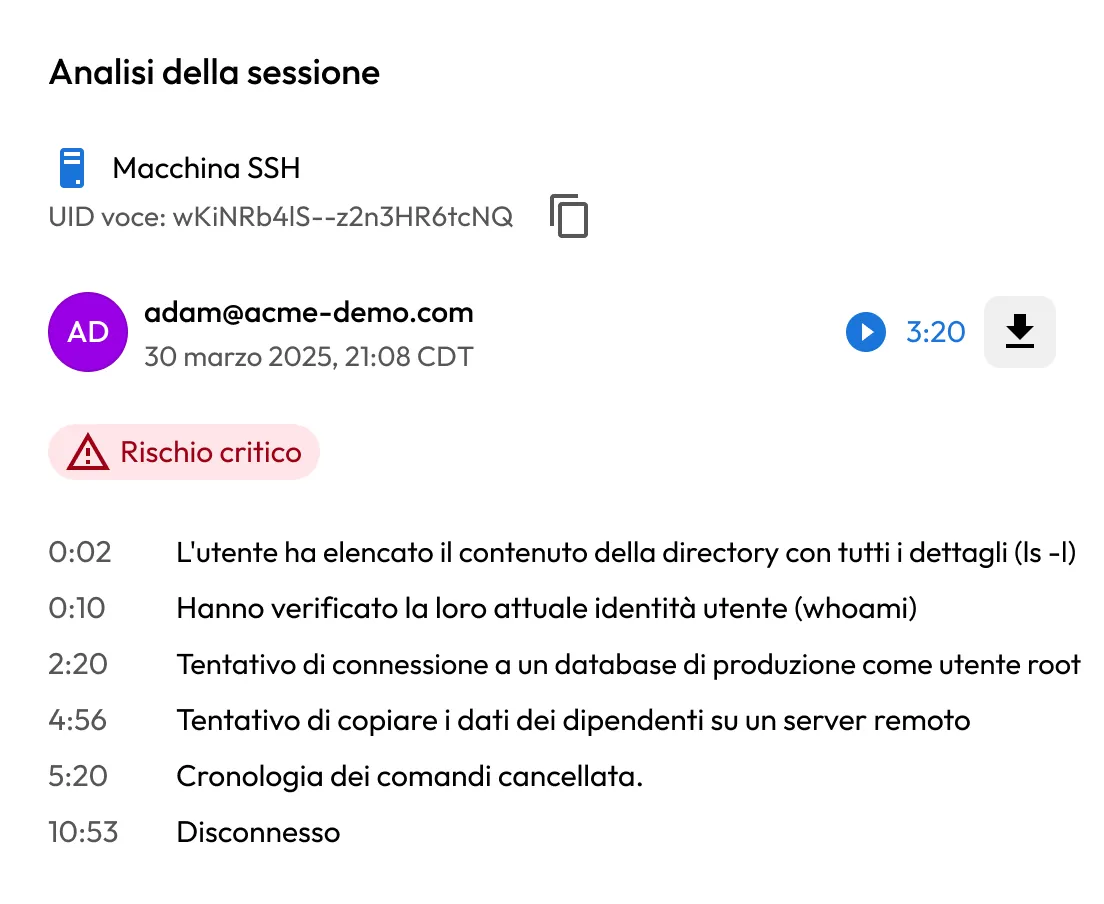
KeeperPAM registra l’accesso alle chiavi SSH e l’attività della sessione, creando un audit trail completo. I team di sicurezza possono vedere chi ha avuto accesso a quale chiave, quando è stata utilizzata e quali azioni sono state eseguite durante la sessione.
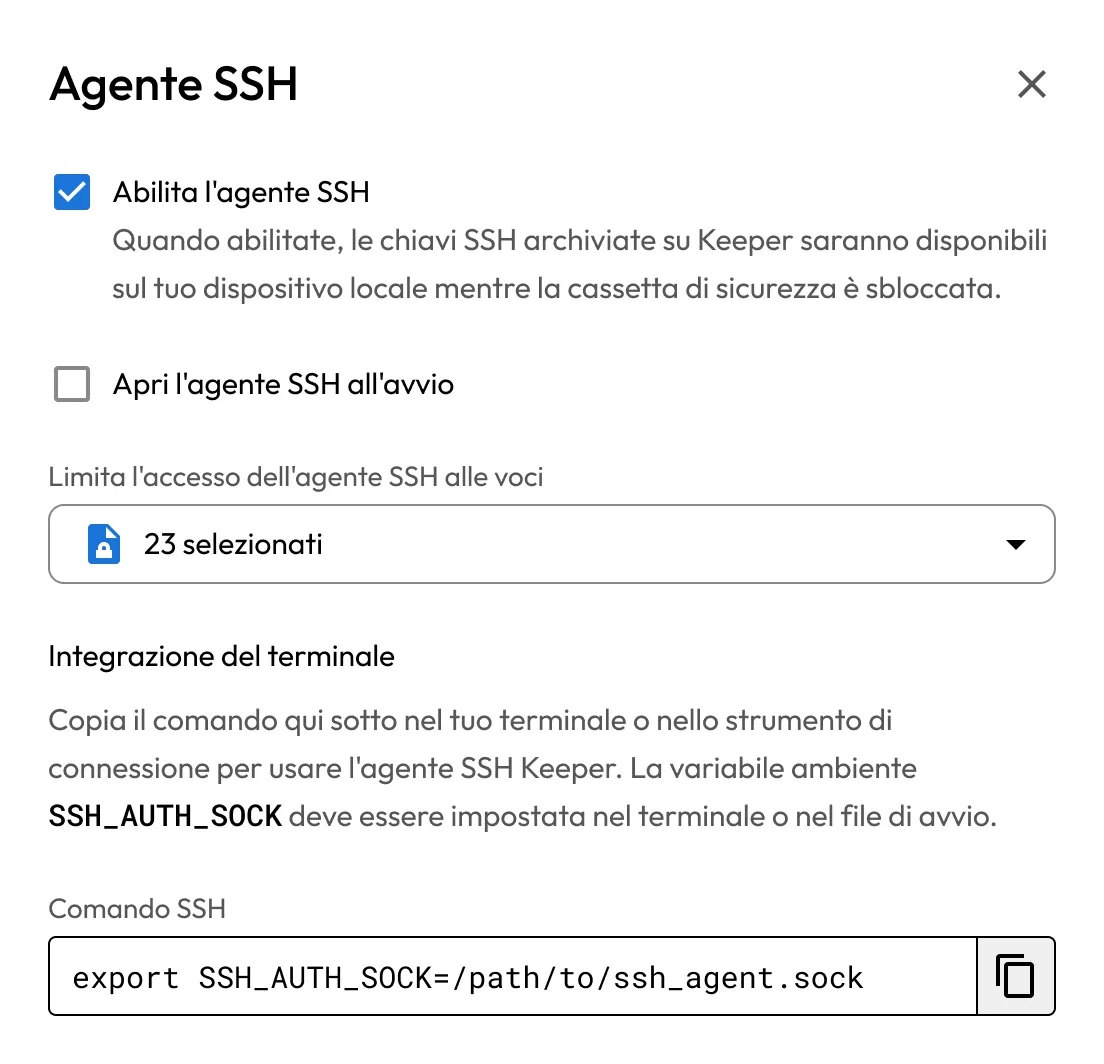
Gli sviluppatori possono utilizzare le chiavi SSH gestite da Keeper per l’autenticazione Git e la firma dei commit basata su SSH senza archiviare le chiavi private a livello locale. Le chiavi rimangono protette nella Cassaforte Keeper e vengono caricate in modo sicuro quando necessario, supportando flussi di lavoro di sviluppo sicuri ed eliminando i rischi legati all’archiviazione locale delle chiavi.
“Apprezzo la flessibilità di poter implementare un gateway multifunzione in diversi ambienti. Con questi gateway posso utilizzare SSH, RDP e tunneling, e ho anche la possibilità di recuperare segreti dalle mie cassaforti.”
Jason M., ingegnere/architetto senior delle infrastrutture
recensione G2
“Mi piace che sia una soluzione con un’unica interfaccia per RDP, SSH, cassaforte delle password, ecc. È un ottimo prodotto. Offre pratiche funzioni di ricerca, è leggero e facile da implementare. Ottimo sotto tutti gli aspetti.”
Utente verificato nel settore dei servizi legali
Recensione G2
La gestione delle chiavi SSH è il processo di creazione, archiviazione, rotazione e revoca delle chiavi SSH per controllare l’accesso sicuro a server e infrastrutture.
KeeperPAM archivia le chiavi private SSH nella Cassaforte Keeper, proteggendole con crittografia zero-knowledge, e centralizza i controlli di accesso e le attività di audit sull’accesso e sull’utilizzo delle chiavi.
Sì, KeeperPAM automatizza la rotazione delle chiavi SSH in base a policy definite e si integra con i flussi di lavoro di Keeper Commander per ridurre l’intervento manuale e il rischio legato alle chiavi a lunga durata.
No, le chiavi SSH di Keeper sono archiviate esclusivamente nella Cassaforte Keeper, dove sono protette tramite crittografia. Quando vengono avviate sessioni KeeperPAM zero-trust, le chiavi vengono recuperate da Keeper Gateway e non sono mai esposte all’utente.
Per usare la chat dal vivo è necessario abilitare i cookie.