Controllo degli accessi in base ai ruoli

Mappa la tua directory su Keeper e offri a ogni utente l'accesso richiesto dal proprio lavoro

Il tuo provider di identità definisce già come è strutturata la tua organizzazione. Keeper si adatta a tale struttura, in modo che l'accesso che applichi corrisponda all'organizzazione che gestisci effettivamente. I team IT possono definire, applicare e verificare le autorizzazioni su larga scala da un'unica console di amministrazione.
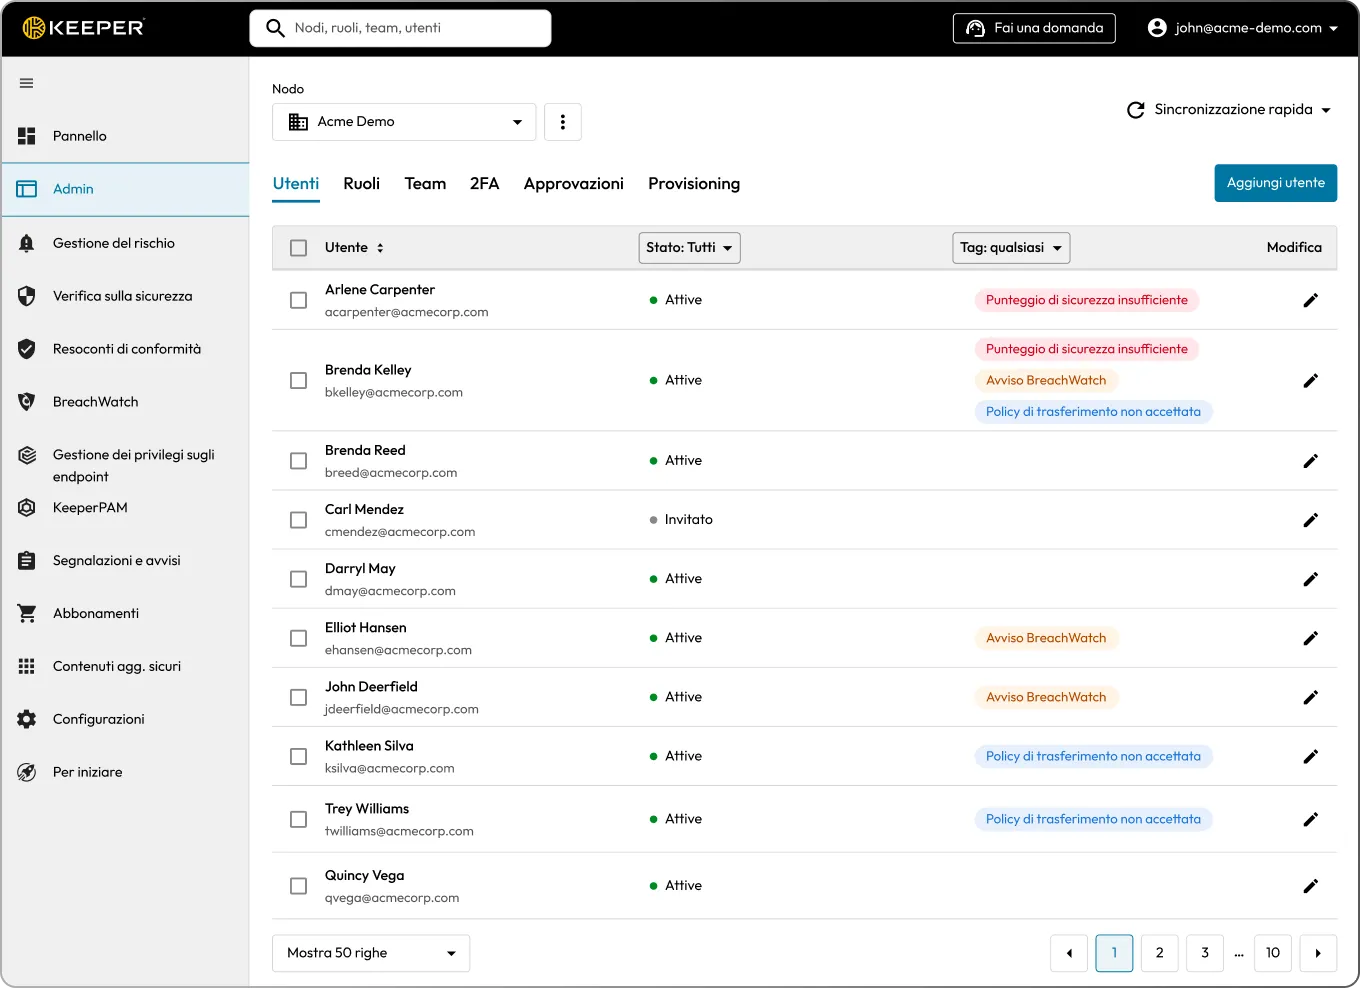
La console di amministrazione centralizzata di Keeper che mostra utenti aziendali, ruoli e team, illustrando il controllo degli accessi basato sui ruoli (RBAC) per gestire a livello centralizzato autorizzazioni e accessi degli utenti.

L'accesso non controllato è la tua principale vulnerabilità per la sicurezza

L'accesso si diffonde silenziosamente. Le persone mantengono autorizzazioni di cui non hanno più bisogno, l'IT perde traccia di chi può accedere a cosa e ogni credenziale aggiuntiva amplia la superficie di attacco.

I dipendenti accumulano accessi nel tempo e mantengono le autorizzazioni dei ruoli che hanno lasciato.

L'IT non ha una visione chiara di chi può accedere a quali credenziali e sistemi.

Quando qualcuno lascia l'azienda, le credenziali che conosceva se ne vanno con lui.

Ogni team gestisce gli accessi in modo diverso, senza uno standard coerente.

SOC 2, HIPAA e NIST 800-53 richiedono tutti controlli degli accessi documentati e verificabili.

Con Keeper, ogni utente ottiene esattamente l'accesso richiesto dal proprio ruolo

Inizia con la directory che hai già

La directory di origine, Active Directory, Entra ID, Okta o qualsiasi provider di identità SAML 2.0 definisce la struttura della tua organizzazione. Keeper effettua la mappatura. Tu assegni i gruppi esistenti ai team e ai ruoli di Keeper e l'accesso segue la struttura che già gestisci.

I team controllano a cosa possono accedere gli utenti

Il team definisce a quali risorse della cassaforte possono accedere i suoi membri: password, segreti e risorse privilegiate come macchine e database. Assegna un gruppo a un team, e ogni membro erediterà lo stesso accesso.

Con Workflow, puoi invece aggiungerli all'elenco degli idonei di un team. Richiedono l'accesso quando ne hanno bisogno e lo cedono una volta che hanno finito il lavoro, riducendo così il privilegio permanente.

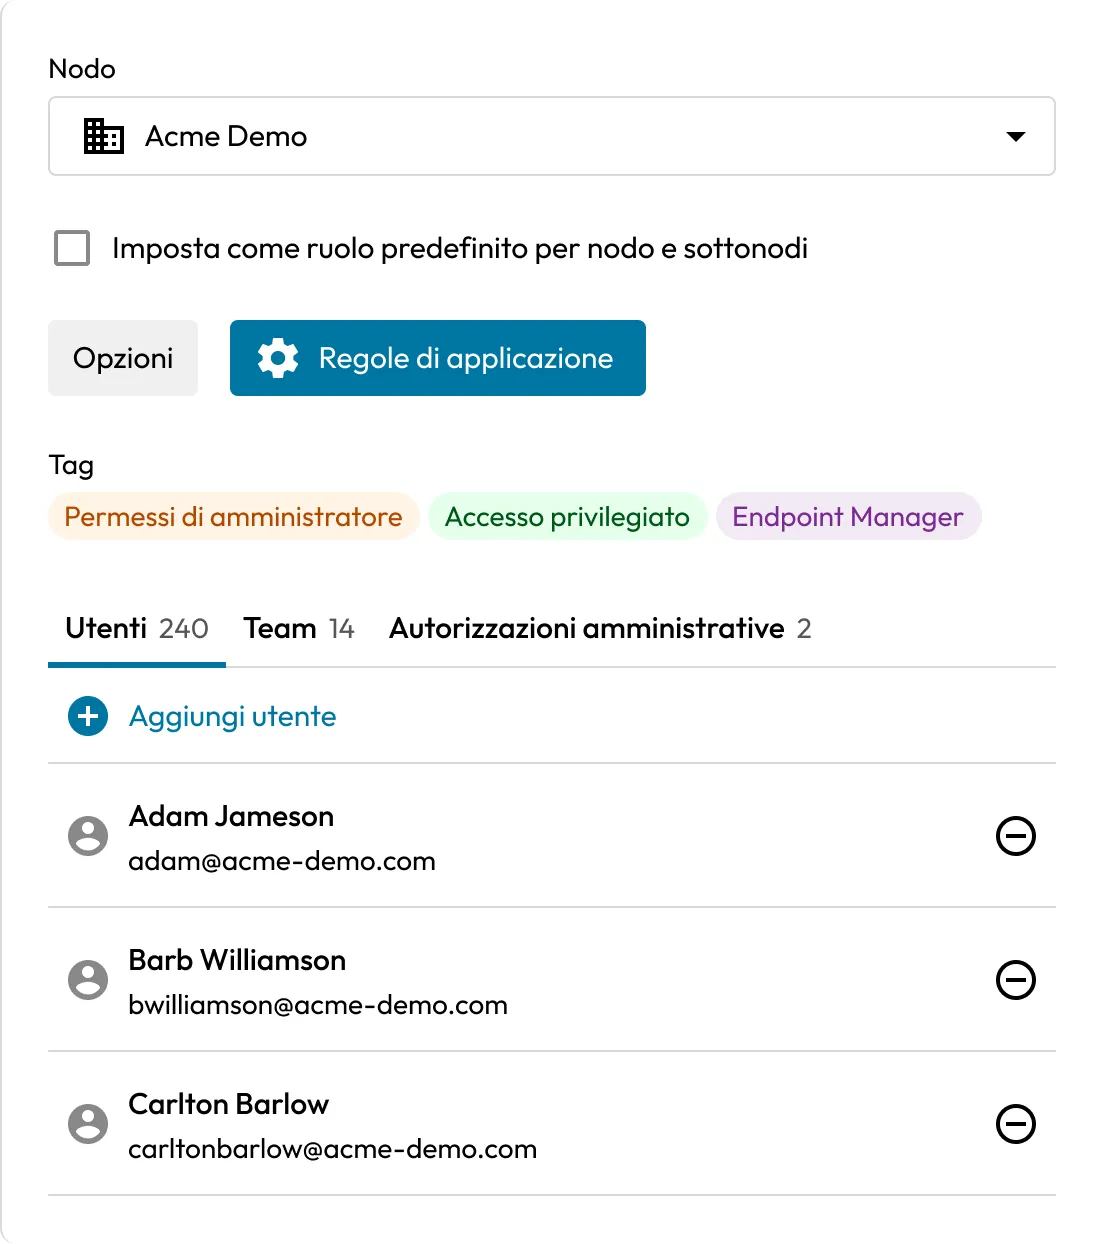
Impostazioni RBAC di Keeper che mostrano le assegnazioni dei ruoli, le policy di applicazione, le autorizzazioni amministrative e gli utenti per un nodo aziendale.

I ruoli controllano cosa possono fare gli utenti

Un ruolo è un insieme di policy di applicazione applicate ai suoi membri. I ruoli regolano i requisiti di accesso e di autenticazione a due fattori (2FA), le restrizioni della piattaforma e della cassaforte, le regole di condivisione ed esportazione e le funzionalità che un utente può utilizzare. Quando un utente appartiene a più di un ruolo, Keeper applica le policy più restrittive, pertanto il privilegio minimo viene applicato per impostazione predefinita.

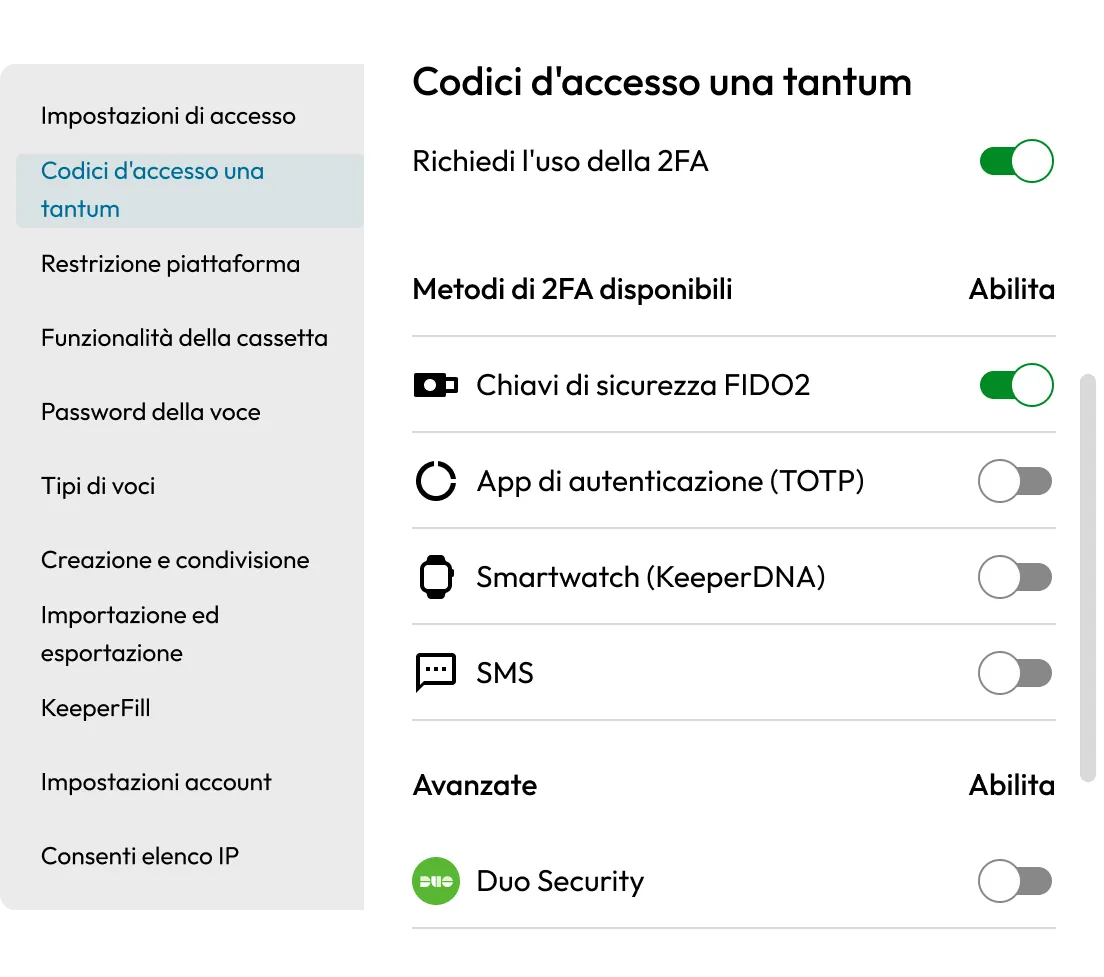
Impostazioni di autenticazione a due fattori (2FA) di Keeper che mostrano 2FA obbligatoria con chiavi di sicurezza FIDO2 abilitate e ulteriori metodi di autenticazione disponibili.

Applica l'accesso su larga scala, non un utente alla volta

Le assegnazioni di team e ruoli vengono mappate sui gruppi di directory tramite il provisioning SCIM, il Keeper AD Bridge o il tuo provider di identità. Quando qualcuno viene assunto, cambia team o lascia l'azienda, il suo accesso si aggiorna automaticamente. Nessuna modifica manuale e nessuna autorizzazione obsoleta residua da un lavoro precedente.

Delega l'amministrazione per nodo

La struttura a nodi di Keeper consente di affidare a un amministratore delegato il controllo su una parte dell'organizzazione, una regione, un reparto o un'unità aziendale, senza che questi abbia visibilità su nulla al di fuori di essa. Un amministratore IT per l'area EMEA, ad esempio, può gestire utenti, team e ruoli all'interno di quella regione e nient'altro.

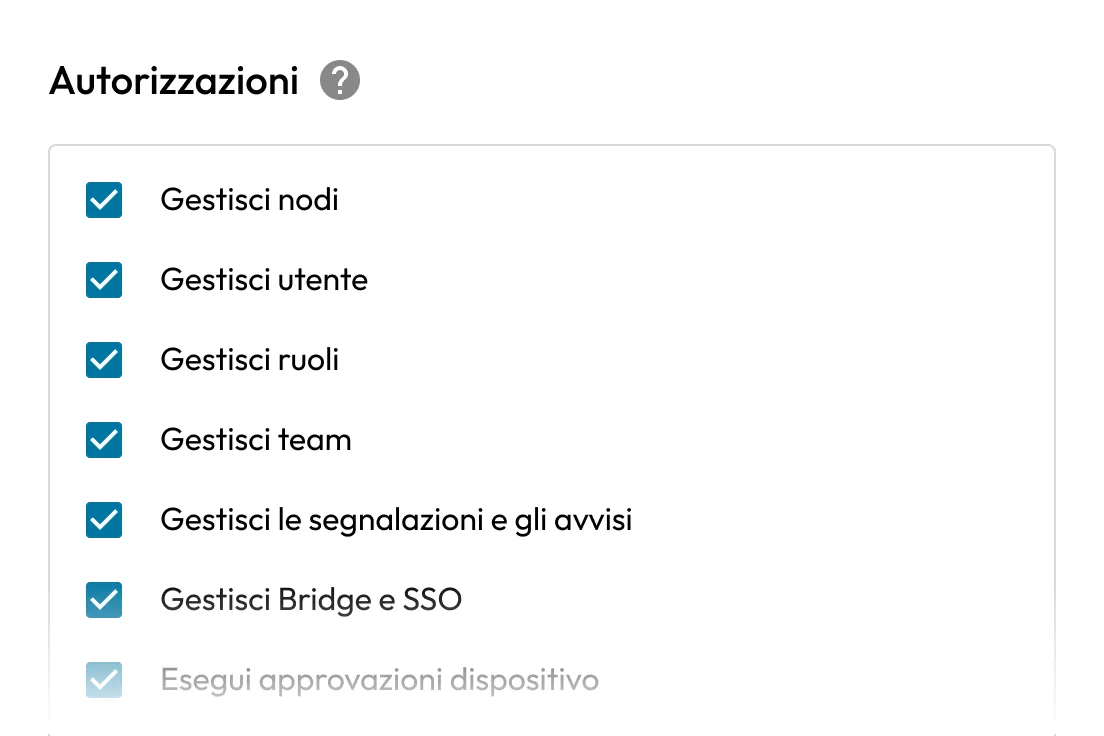
Autorizzazioni RBAC di Keeper che mostrano i controlli amministrativi per la gestione di nodi, utenti, ruoli, team, reportistica, SSO e approvazioni dei dispositivi.

Riduci i privilegi permanenti con l'accesso just-in-time (JIT)

Con la funzionalità Keeper Privileged Cloud di KeeperPAM®,puoi concedere l’accesso just-in-time a qualsiasi risorsa o asset gestito nella cassaforte. Gli utenti ricevono l’accesso privilegiato solo quando ne hanno bisogno e lo perdono quando l’attività è completata.

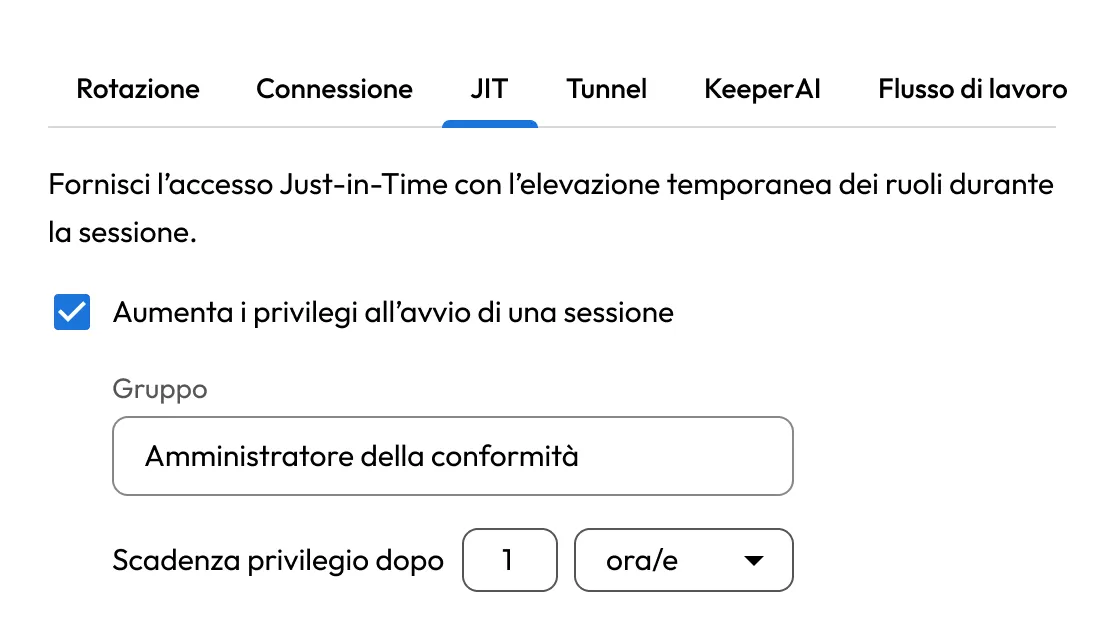
Impostazioni di accesso JIT di Keeper che mostrano l'elevazione temporanea dei privilegi per un ruolo di Compliance Administrator con l'accesso impostato per scadere dopo un'ora.

Riduci il rischio di offboarding

Quando un dipendente lascia l’azienda, blocca la sua cassaforte e trasferisci la proprietà a un altro utente. Le policy di ruolo controllano chi può eseguire i trasferimenti e per quali utenti. Il processo mantiene il principio di zero-knowledge.

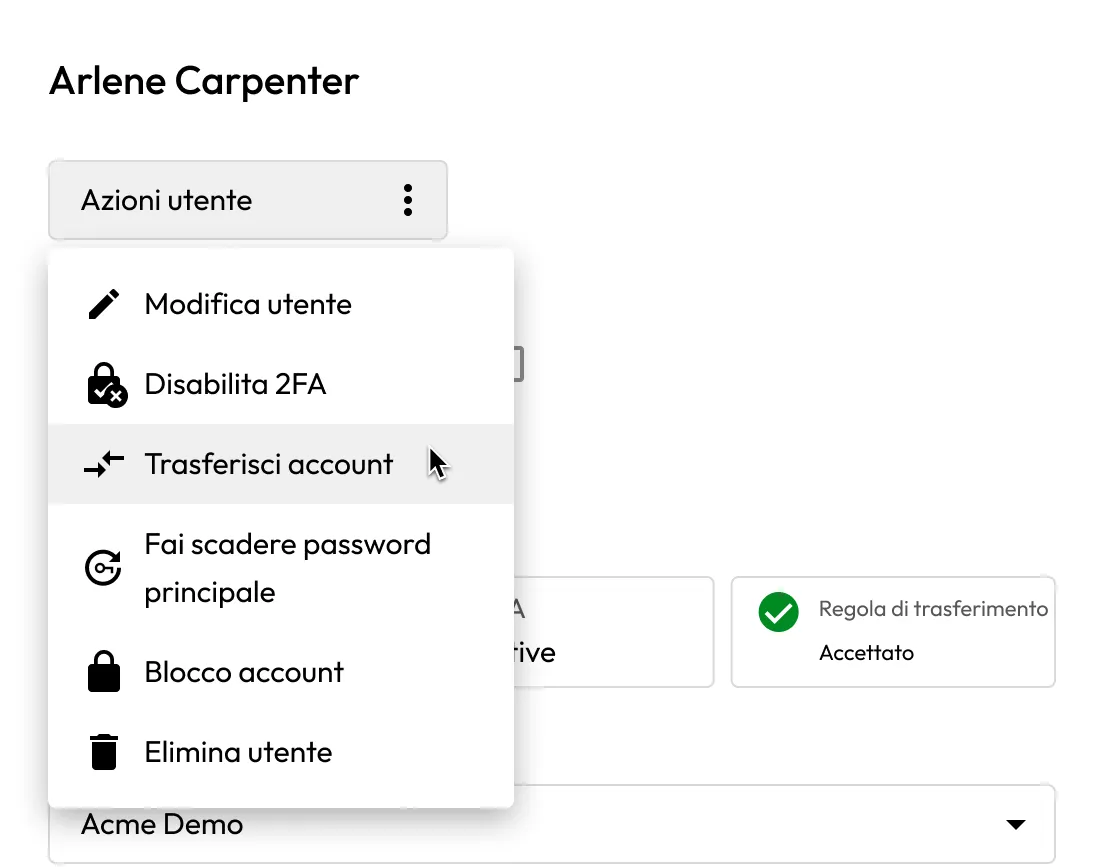
Menu di gestione degli utenti di Keeper che mostra le azioni amministrative per modificare un utente, disabilitare la 2FA, trasferire l'account, far scadere la password principale, bloccare l'account o eliminare l'utente.

Visibilità integrata per audit e revisione

I team di sicurezza possono generare report di accesso dalla Console di amministrazione di Keeper, esaminare le autorizzazioni per utente o per team e produrre le prove richieste dai revisori. Ogni assegnazione di ruolo, modifica delle policy e azione nella cassaforte viene registrata e può essere inclusa nei report.

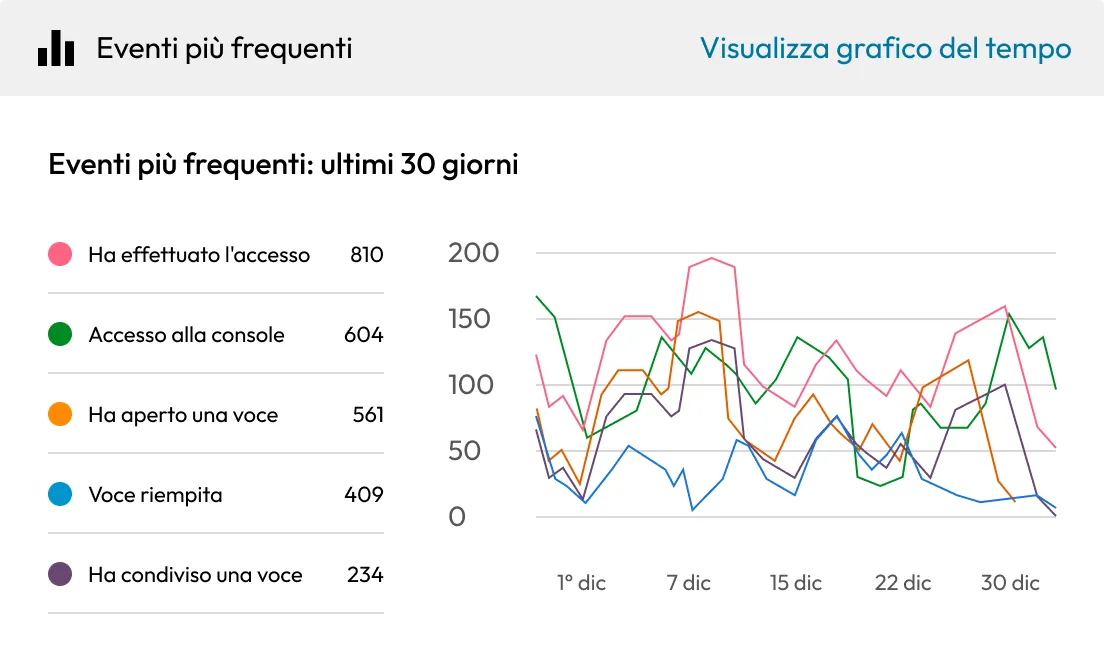
Dashboard di reporting di Keeper che mostra i principali eventi degli utenti degli ultimi 30 giorni, con il conteggio delle attività e un grafico temporale per accessi, accesso alle voci, compilazione automatica e condivisione.

Prendi il controllo di chi può accedere a cosa prima che lo faccia qualcun altro

I controlli di accesso basati sui ruoli di Keeper aiutano i team IT e di sicurezza ad applicare l'accesso con privilegi minimi e a migliorare la visibilità, senza l'onere di dover gestire l'accesso manualmente.

Domande frequenti

Qual è la differenza tra un team e un ruolo in Keeper?

I team concedono l’accesso alle risorse della cassaforte, come password, segreti e risorse privilegiate. I ruoli applicano policy agli utenti e abilitano funzionalità come l’accesso con privilegi di KeeperPAM e Keeper Secrets Manager. I team decidono a cosa può accedere un utente; i ruoli determinano quali policy e autorizzazioni si applicano. I ruoli possono essere assegnati ai team per una maggiore flessibilità.

Come vengono creati e gestiti i team e i ruoli?

Entrambi possono essere creati manualmente nella console di amministrazione, mappati automaticamente tramite provisioning SCIM, creati con Keeper Commander® o assegnati da Active Directory tramite Keeper AD Bridge. Una volta creato, ciascun ruolo viene configurato con i propri criteri di applicazione e ciascun team con il proprio accesso alle risorse.

Keeper si integra con Active Directory e i provider di identità?

Sì, Keeper si integra con Active Directory, Azure AD/Entra ID, Okta e altri provider SSO. Le assegnazioni di team e ruoli possono essere determinate dall’appartenenza ai gruppi di directory, in modo che le autorizzazioni rimangano aggiornate senza necessità di aggiornamenti manuali.

Quali policy di applicazione si possono impostare per ruolo?

I ruoli comprendono le impostazioni di accesso, i requisiti 2FA, le restrizioni della piattaforma, le funzionalità della cassaforte, le regole per le password, i controlli di condivisione ed esportazione, il comportamento di KeeperFill®, l'elenco degli indirizzi IP consentiti, le autorizzazioni per il trasferimento degli account, l'accesso a Keeper Secrets Manager e le impostazioni di accesso con privilegi di KeeperPAM. Ogni area viene configurata in modo indipendente per ciascun ruolo.

Posso concedere un accesso temporaneo invece di un accesso permanente?

Sì, con KeeperPAM e Keeper Privileged Cloud puoi concedere l'accesso just-in-time alle risorse con privilegi, in modo che gli utenti abbiano accesso solo per l'attività da svolgere e i privilegi permanenti rimangano vicini allo zero.

Amministratori diversi possono gestire parti diverse dell'organizzazione?

Sì, a un amministratore delegato possono essere assegnate alcune o tutte le autorizzazioni amministrative su un nodo o sotto-nodo assegnato, senza visibilità sul resto dell'organizzazione.

Cosa succede alle credenziali quando un dipendente lascia l'azienda?

Gli amministratori possono bloccare la cassaforte dell'utente che lascia l'organizzazione e trasferirne la proprietà a un altro utente. Il processo è zero-knowledge e regolato dai ruoli; solo gli utenti con le giuste autorizzazioni possono avviare un trasferimento.

In che modo Keeper supporta gli audit di conformità?

La console di amministrazione fornisce report dettagliati sull'accesso degli utenti, l'assegnazione dei ruoli e l'attività della cassaforte, creando l'audit trail richiesto da SOC 2, HIPAA, NIST 800-53, ISO 27001 e framework simili.

Nega il consenso sui cookieLa tua privacy è importante

Utilizziamo i cookie sul nostro sito per offrirti la migliore esperienza di navigazione, pubblicare annunci personalizzati sui nostri prodotti e contenuti e analizzare il traffico del sito web. Per ulteriori informazioni, consulta la nostra Informativa sulla privacy.

Registratevi per una prova gratuita

Acquista ora