Control de accesos basados en roles

Asigne su directorio a Keeper y proporcione a cada usuario el acceso que requiere su función

Su proveedor de identidad ya define cómo está estructurada su organización. Keeper se adapta a esa estructura, de modo que el acceso que aplique coincida con la estructura real de su organización. Los equipos de TI pueden definir, aplicar y auditar permisos a escala desde una única consola de administración.
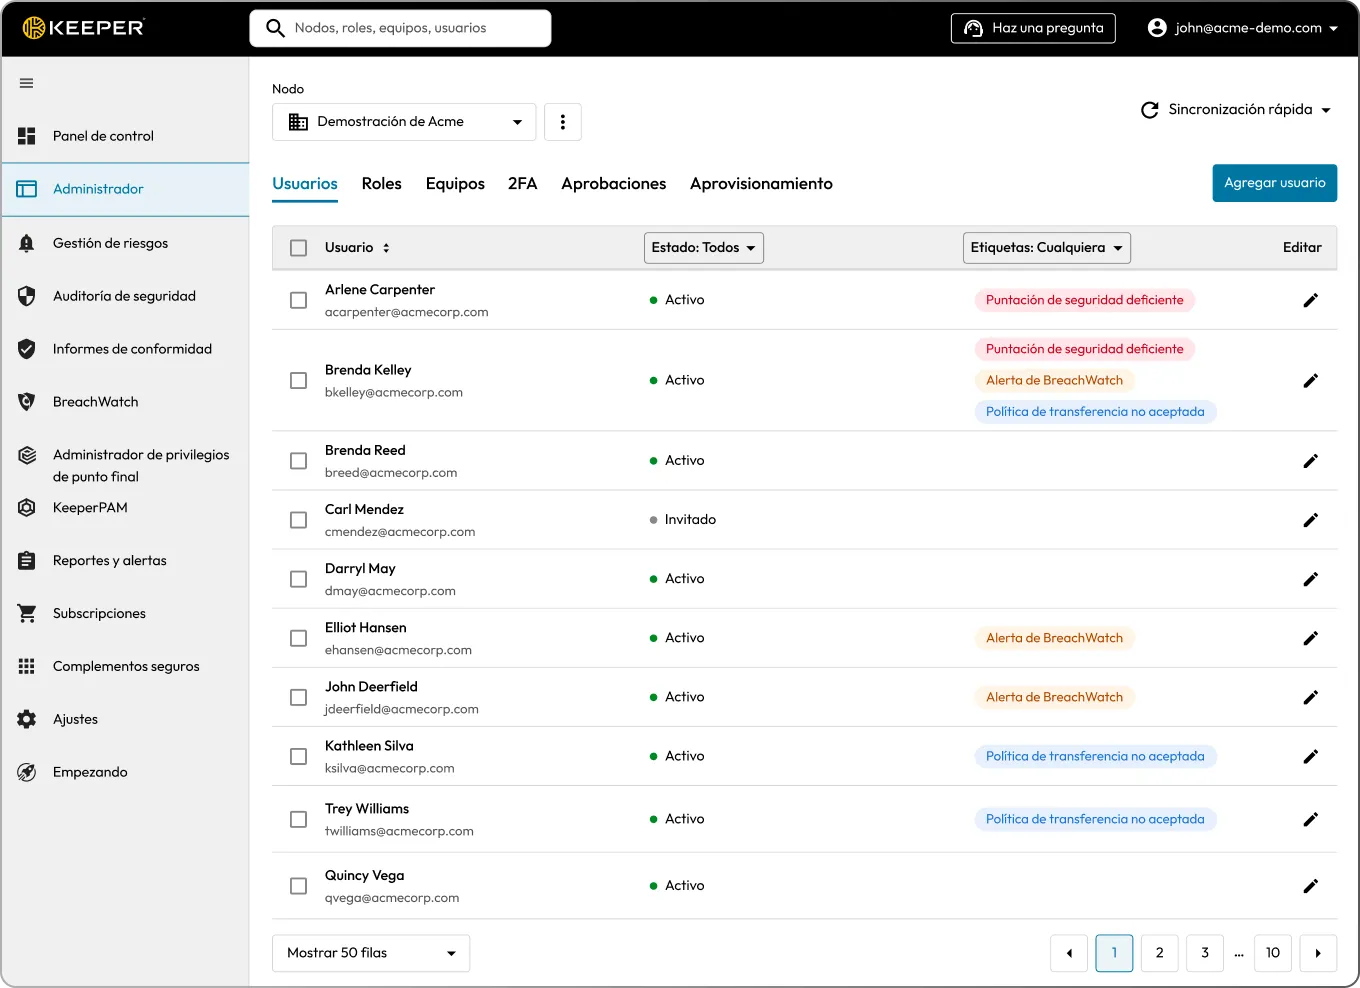
Consola de administración centralizada de Keeper que muestra usuarios, roles y equipos empresariales, e ilustra el control de acceso basado en roles (RBAC) para gestionar de forma centralizada los permisos y el acceso de los usuarios.

El acceso sin control es su mayor riesgo de seguridad

El acceso se extiende de forma silenciosa. Las personas conservan permisos que ya no necesitan, TI pierde el control de quién puede acceder a qué y cada credencial adicional amplía la superficie de ataque.

Los empleados acumulan accesos con el tiempo y conservan permisos de funciones que ya no desempeñan.

TI carece de una visión clara de quién puede acceder a qué credenciales y sistemas.

Cuando alguien deja la organización, las credenciales que conocía se van con esa persona.

Cada equipo gestiona el acceso de forma diferente, sin un estándar uniforme.

SOC 2, HIPAA y NIST 800-53 exigen controles de acceso documentados y auditables.

Con Keeper, cada usuario obtiene exactamente el acceso que requiere su rol

Comience con el directorio que ya tiene

Su directorio de origen, Active Directory, Entra ID, Okta o cualquier proveedor de identidad SAML 2.0, define la estructura de su organización. Keeper se adapta a esa estructura. Asigne sus grupos existentes a equipos y roles de Keeper, y el acceso seguirá la estructura que ya mantiene.

Los equipos controlan a qué pueden acceder los usuarios

Un equipo define a qué recursos de la bóveda pueden acceder sus miembros: contraseñas, secretos y recursos privilegiados, como máquinas y bases de datos. Asigne un grupo a un equipo y todos sus miembros heredarán el mismo acceso.

Con Workflow, puede añadirlos a la lista de usuarios elegibles de un equipo. Solicitan acceso cuando lo necesitan y renuncian a él cuando terminan, lo que reduce los privilegios permanentes.

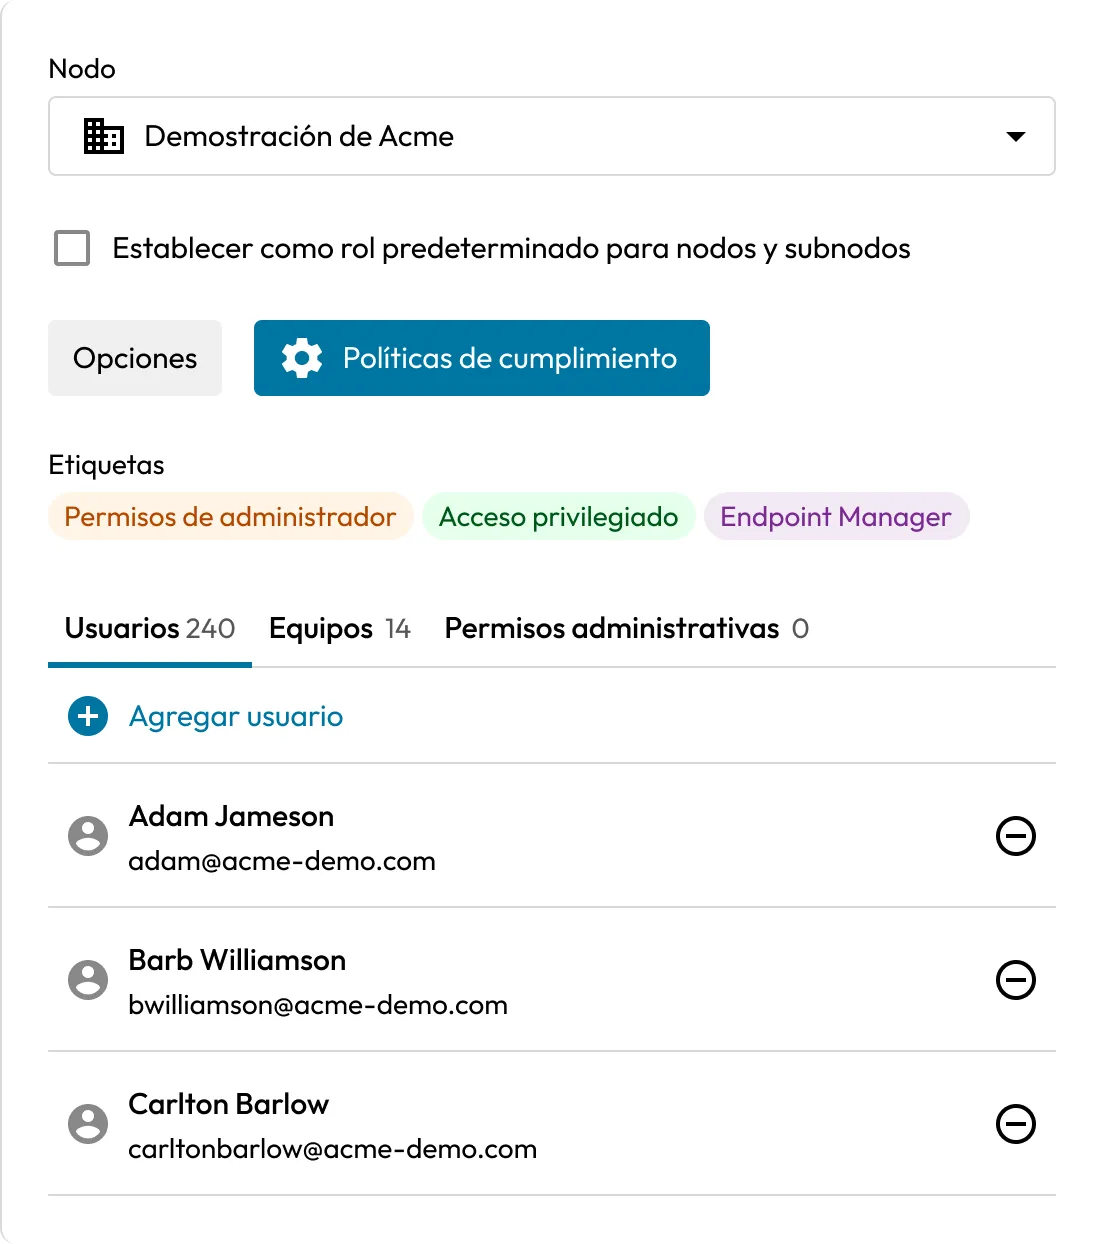
Configuración de RBAC de Keeper que muestra asignaciones de roles, políticas de cumplimiento, permisos administrativos y usuarios para un nodo empresarial.

Los roles controlan lo que pueden hacer los usuarios

Un rol es un conjunto de políticas de cumplimiento que se aplican a sus miembros. Los roles rigen los requisitos de inicio de sesión y autenticación de dos factores (2FA), las restricciones de la plataforma y la bóveda, las reglas de uso compartido y exportación, y las capacidades que puede utilizar un usuario. Cuando un usuario pertenece a más de un rol, Keeper aplica las políticas más restrictivas, por lo que el privilegio mínimo se aplica de forma predeterminada.

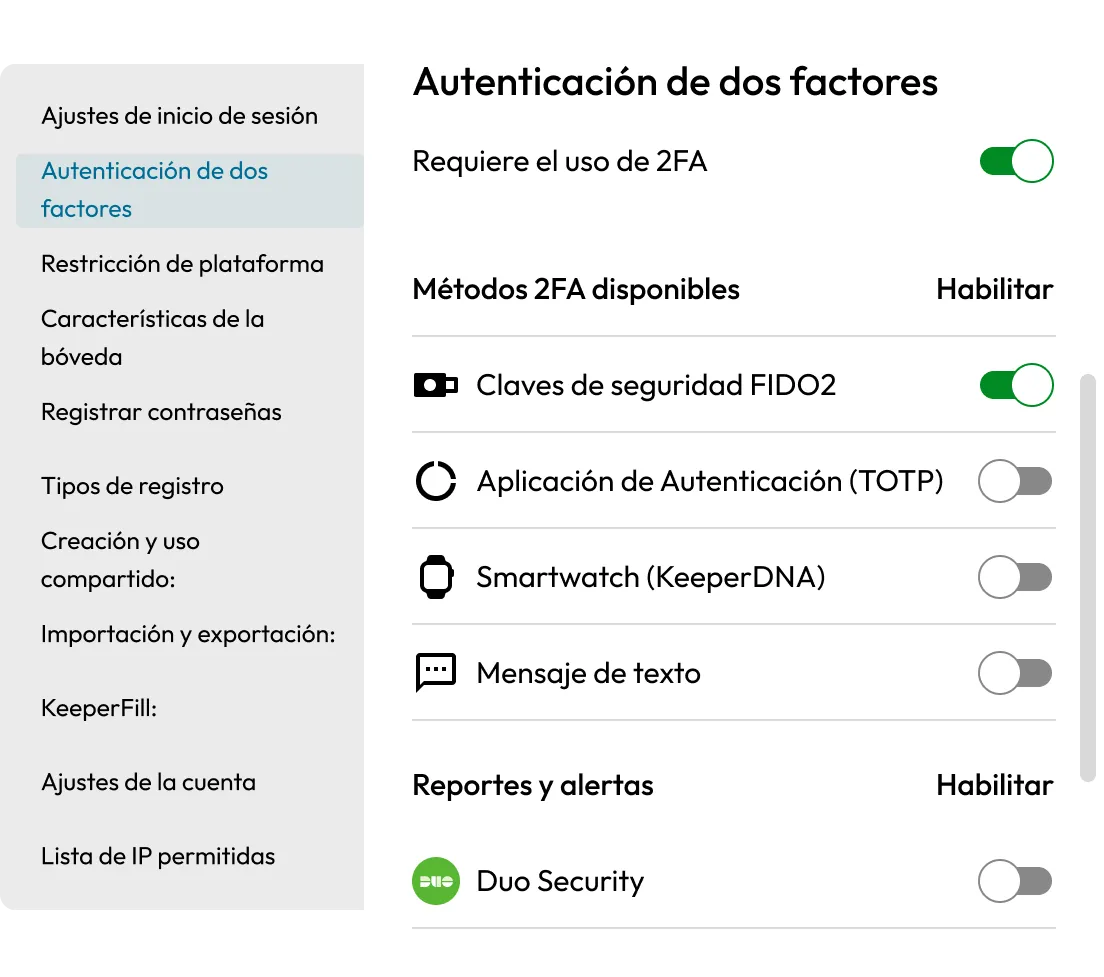
Keeper configuración de autenticación de doble factor (2FA) que muestra la 2FA requerida con claves FIDO2 Seguridad activadas y métodos adicionales de autenticación disponibles.

Aplique el acceso a escala, no usuario por usuario

Las asignaciones de equipos y roles se vinculan con los grupos de su directorio mediante el aprovisionamiento SCIM, Keeper AD Bridge o su proveedor de identidad. Cuando alguien se incorpora, cambia de equipo o deja la organización, su acceso se actualiza automáticamente. Sin modificaciones manuales ni permisos obsoletos de un puesto anterior.

Delegue la administración por nodo

La estructura de nodos de Keeper le permite otorgar a un administrador delegado el control de una parte de la organización, una región, un departamento o una unidad de negocio, sin visibilidad de nada fuera de ella. Por ejemplo, un administrador de TI de EMEA puede gestionar usuarios, equipos y roles dentro de esa región y nada más.

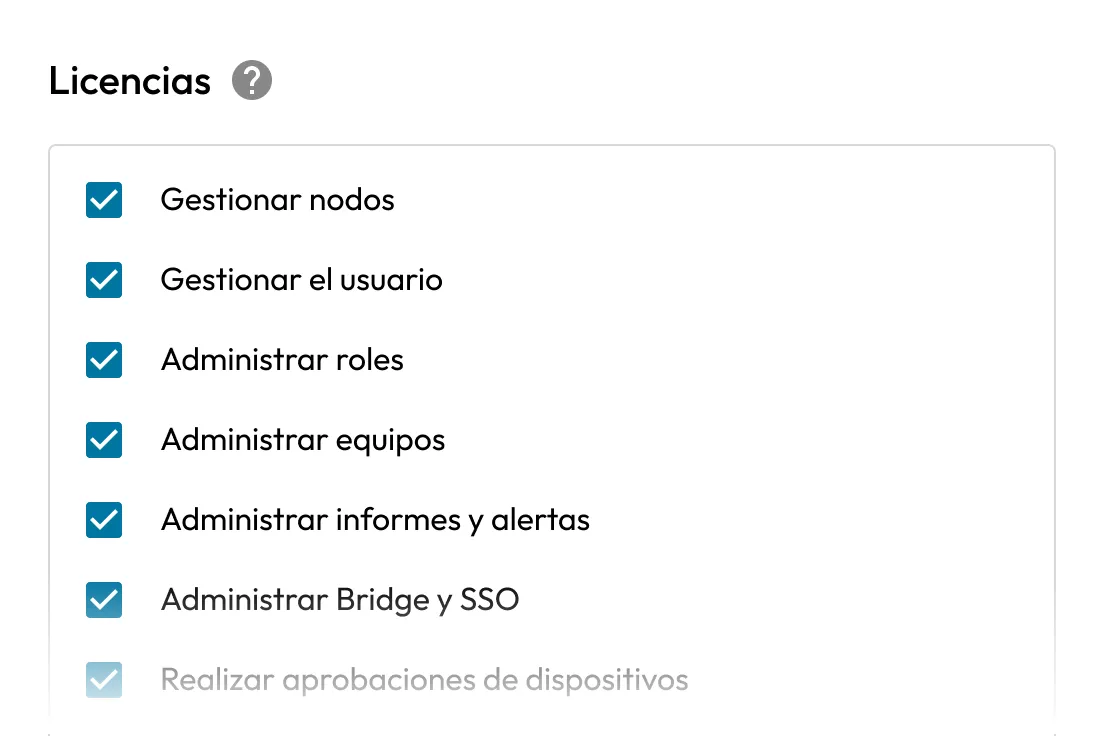
Permisos de RBAC de Keeper que muestran controles administrativos para gestionar nodos, usuarios, roles, equipos, informes, SSO y aprobaciones de dispositivos.

Reduzca los privilegios permanentes con acceso justo a tiempo (JIT)

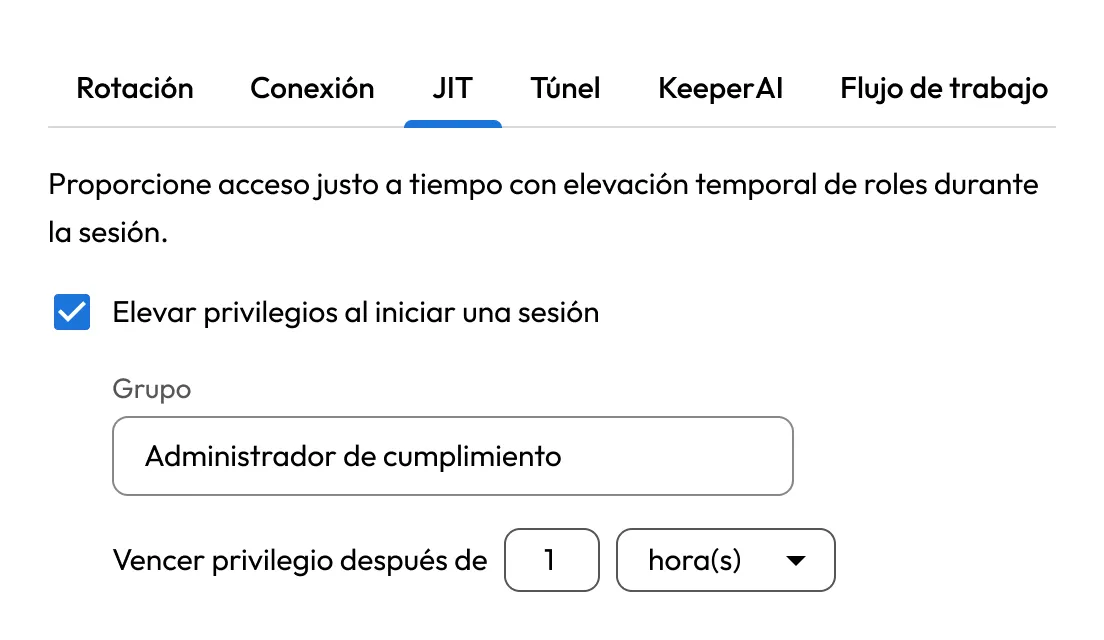
Con la función Keeper Privileged Cloud de KeeperPAM®, puede conceder acceso justo a tiempo a cualquier recurso o activo gestionado en la bóveda. Los usuarios reciben acceso privilegiado solo cuando lo necesitan y lo pierden cuando finaliza la tarea.

Configuración de acceso JIT de Keeper que muestra la elevación temporal de privilegios para un rol de administrador de cumplimiento, con el acceso configurado para caducar después de una hora.

Reduzca los riesgos de desvinculación

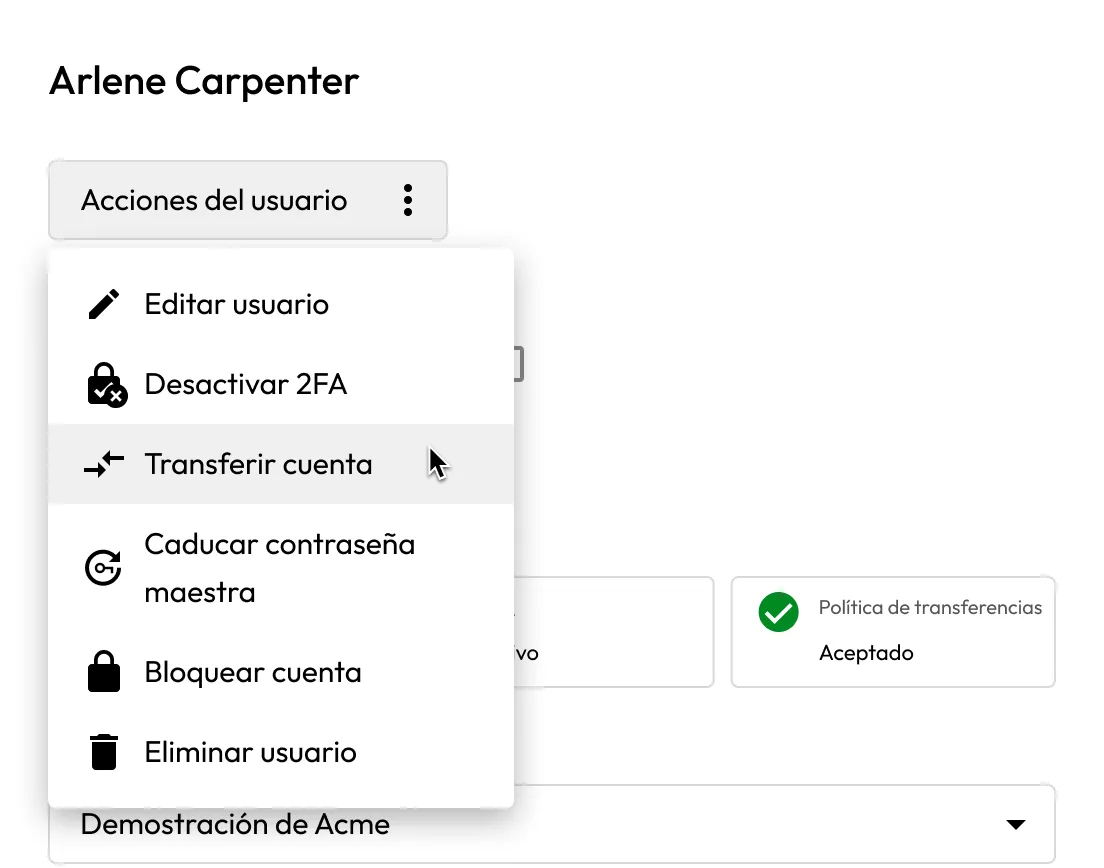
Cuando un empleado deja la organización, bloquee su bóveda y transfiera la propiedad a otro usuario. Las políticas de roles controlan quién puede realizar transferencias y para qué usuarios. El proceso mantiene el conocimiento cero.

Menú de gestión de usuarios de Keeper que muestra acciones administrativas para editar un usuario, deshabilitar la 2FA, transferir la cuenta, hacer caducar la contraseña maestra, bloquear la cuenta o eliminar al usuario.

Visibilidad integrada para auditorías y revisiones

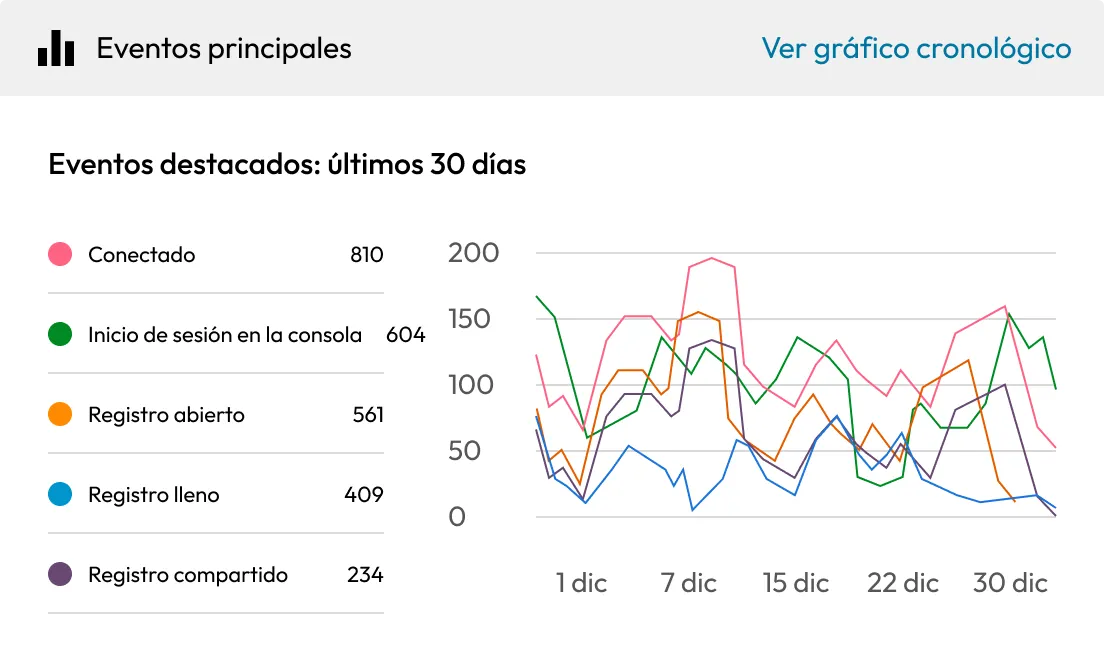
Los equipos de seguridad pueden ejecutar informes de acceso desde la consola de administración de Keeper, revisar los permisos por usuario o equipo y generar la evidencia que solicitan los auditores. Cada asignación de rol, cambio de política y acción en la bóveda se registra y puede incluirse en informes.

Panel de informes de Keeper que muestra los principales eventos de usuarios de los últimos 30 días, con recuentos de actividad y un gráfico de línea temporal para inicios de sesión, acceso a registros, autocompletado y uso compartido.

Controle quién puede acceder a qué antes de que alguien más lo haga

Los controles de acceso basados en roles de Keeper ayudan a los equipos de TI y seguridad a aplicar el acceso de privilegio mínimo y mejorar la visibilidad sin la sobrecarga que supone gestionar el acceso manualmente.

Preguntas frecuentes

¿Cuál es la diferencia entre un equipo y un rol en Keeper?

Los equipos conceden acceso a recursos de la bóveda, como contraseñas, secretos y recursos privilegiados. Los roles aplican políticas de cumplimiento a los usuarios y habilitan capacidades como el acceso privilegiado de KeeperPAM y Keeper Secrets Manager. Los equipos determinan a qué puede acceder un usuario; los roles determinan qué políticas y derechos se aplican. Los roles pueden asignarse a equipos para ofrecer mayor flexibilidad.

¿Cómo se crean y gestionan los equipos y los roles?

Ambos pueden crearse manualmente en la consola de administración, asignarse automáticamente mediante el aprovisionamiento SCIM, crearse con Keeper Commander® o asignarse desde Active Directory mediante Keeper AD Bridge. Una vez creados, cada rol se configura con sus propias políticas de cumplimiento y cada equipo con su propio acceso a recursos.

¿Keeper se integra con Active Directory y proveedores de identidad?

Sí, Keeper se integra con Active Directory, Azure AD/Entra ID, Okta y otros proveedores de SSO. Las asignaciones de equipos y roles pueden basarse en la pertenencia a grupos del directorio, por lo que los permisos se mantienen actualizados sin modificaciones manuales.

¿Qué políticas de cumplimiento se pueden establecer para cada rol?

Los roles abarcan la configuración de inicio de sesión, los requisitos de 2FA, las restricciones de la plataforma, las funciones de la bóveda, las reglas de contraseñas, los controles de uso compartido y exportación, el comportamiento de KeeperFill®, las listas de direcciones IP permitidas, los permisos de transferencia de cuentas, el acceso a Keeper Secrets Manager y la configuración de acceso privilegiado de KeeperPAM. Cada área se configura de forma independiente para cada rol.

¿Puedo conceder acceso temporal en lugar de acceso permanente?

Sí, con KeeperPAM y Keeper Privileged Cloud puede conceder acceso justo a tiempo a recursos privilegiados, de modo que los usuarios mantengan el acceso únicamente durante la tarea en cuestión y los privilegios permanentes se mantengan cerca de cero.

¿Pueden distintos administradores gestionar diferentes partes de la organización?

Sí, se pueden conceder a un administrador delegado algunos o todos los permisos administrativos sobre un nodo o subnodo asignado, sin visibilidad del resto de la organización.

¿Qué sucede con las credenciales cuando un empleado deja la organización?

Los administradores pueden bloquear la bóveda del usuario que deja la organización y transferir la propiedad a otro usuario. El proceso es de conocimiento cero y está regido por roles; solo los usuarios con los permisos adecuados pueden iniciar una transferencia.

¿Cómo facilita Keeper las auditorías de cumplimiento?

La consola de administración proporciona informes detallados sobre el acceso de los usuarios, las asignaciones de roles y la actividad de la bóveda, lo que crea el registro de auditoría requerido por SOC 2, HIPAA, NIST 800-53, ISO 27001 y marcos similares.

Retirar el consentimiento de cookiesValoramos su privacidad

Utilizamos cookies en nuestro sitio web para ofrecerle la mejor experiencia de navegación, brindar anuncios personalizados sobre nuestros productos y contenido, y analizar el tráfico del sitio web. Para obtener más información, consulte nuestra Política de privacidad.

Regístrese para una prueba gratuita

Comprar Ahora