Endpoint Privilege Manager

Handhaaf het principe van minimale privileges op elk eindpunt om ransomware, datalekken en aanvallen van binnenuit te voorkomen.

Keeper verwijdert permanente toegangsrechten en maakt Just-in-Time (JIT)-toegang mogelijk op alle Windows-, Linux- en macOS-eindpunten, inclusief de agentic AI die daarop draait.

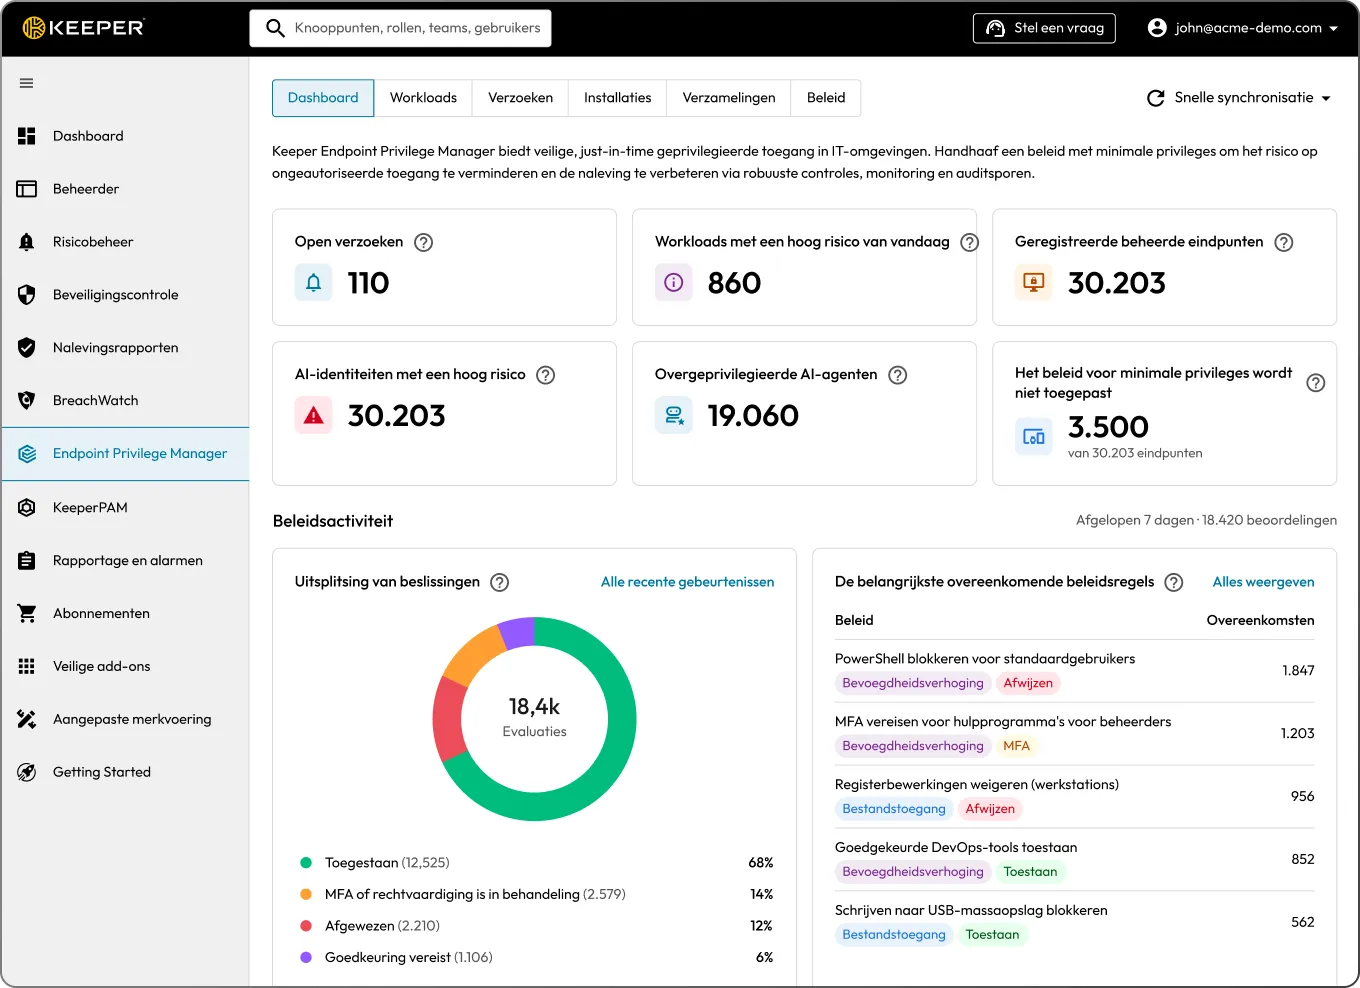
Dashboard van Keeper Endpoint Privilege Manager waarop workloadrisico, AI-identiteitsrisico en beleidsactiviteit worden weergegeven.

Eenvoudig te implementeren en te beheren

Administrators simply deploy a lightweight agent that removes standing admin rights while enabling temporary, policy-based privilege elevation only when necessary. The system enforces customizable security policies through just-in-time access, with optional approval workflows and MFA enforcement.

Privilegeverhogingen verlopen via een tijdelijk account dat door Keeper wordt beheerd, zodat eindgebruikers nooit permanente beheerdersrechten krijgen. Verhoogde toegang wordt uitsluitend verleend voor de goedgekeurde actie en vervalt zodra die actie is voltooid. Keeper EPM ondersteunt Windows, macOS en Linux, en de Keeper-beheerconsole biedt een gecentraliseerd dashboard met auditlogging van verhogingsactiviteiten voor compliance.

Agentimplementatie

Op elk beheerd eindpunt is een Keeper-agent geïnstalleerd. Deze agent onderschept en evalueert verzoeken om verhoogde privileges op basis van de gedefinieerde organisatorische beleidsregels.

Beleidshandhaving

Beheerders definiëren beleid voor rechtenverhoging met behulp van de Keeper-beheerconsole. Beleidsregels bepalen welke acties gebruikers kunnen uitvoeren, welke applicaties kunnen worden uitgevoerd met verhoogde rechten, of goedkeuringen of MFA vereist zijn en welke AI-agents mogen functioneren.

Kortstondige geprivilegieerde toegang

Gebruikers krijgen geen permanente lokale beheerdersrechten toegewezen. In plaats daarvan verhoogt Keeper Endpoint Privilege Manager tijdelijk de privileges voor specifieke acties met behulp van kortstondige, door Keeper beheerde accounts.

Zichtbaarheid en besturing

De beheerconsole van Keeper biedt realtime inzicht in alle activiteiten rond privilegeverhoging, aanvragen en de toepassing van beleidsregels, waaronder risicoscores van AI-agents en de inventaris van agentic AI, in alle omgevingen. Beheerders kunnen aanvragen beoordelen, goedkeuren of afwijzen en auditlogboeken inzien voor nalevingsdoeleinden.

Beheer AI-agents op dezelfde manier als u gebruikers beheert

Keeper Endpoint Privilege Manager beheert AI-agents met hetzelfde beleidsmodel dat wordt gebruikt voor menselijke gebruikers. Het identificeert bekende agents op basis van handtekening en beoordeelt onbekende processen; u bepaalt welke agents worden uitgevoerd, wat ze kunnen doen en wanneer een mens acties goedkeurt vóór uitvoering.

Agentic AI-beleid

Bepaalt of een agent überhaupt mag worden uitgevoerd en blokkeert of houdt niet-geautoriseerde agents tegen voordat deze actie ondernemen.

Beleid voor agentic toegang

Bepaalt wat een actieve agent namens de gebruiker kan doen, waaronder toegang tot gevoelige bestanden, uitvoerbare bestanden en opdrachten.

Beleid voor agentic bevoegdheidsverhoging

Regelt verzoeken van een actieve agent om verhoogde rechten te krijgen, met dezelfde controles voor toestaan, weigeren, goedkeuring en MFA als voor gebruikers.

Goedkeuring met menselijke tussenkomst

Vraagt de eindgebruiker op het eindpunt of een beheerder om de actie van een agent in realtime goed te keuren of af te wijzen.

Volledige audittrail

Legt elke actie van een agent (toegestaan, geweigerd of opgeschort) vast ten opzichte van de vastgestelde beleidsregels.

Escalatieproces

Gebruikers volgen een eenvoudig proces voor verhoogde toegang tot applicaties of processen waarvoor verhoogde machtigingen zijn vereist via de Keeper-agent.

Beleid

Als een applicatie of proces toegangsverhoging vereist, controleert de Keeper-agent het relevante beleid.

Goedkeuring

Als goedkeuring is vereist, wordt het verzoek doorgestuurd naar een beheerder via de Beheerdersconsole of CLI.

MFA-optie

Als geen goedkeuring is vereist, zal verhoogde toegang automatisch worden doorgevoerd. Afdwinging van MFA wordt optioneel aangeboden als extra maatregel.

Cross-platform ondersteuning

Consistent beheer wordt toegepast op besturingssystemen met platformspecifieke implementaties die zijn geoptimaliseerd voor Windows, macOS en Linux.

  • Windows: gebruikers worden verwijderd uit de lokale beheerdersgroep.
  • macOS: gebruikers worden uit sudo verwijderd, waarbij verhoogde bevoegdheden via een systeemextensie worden afgedwongen
  • Linux: gebruikers worden uit sudo verwijderd en de agent beheert de privilegeverhoging via beleid
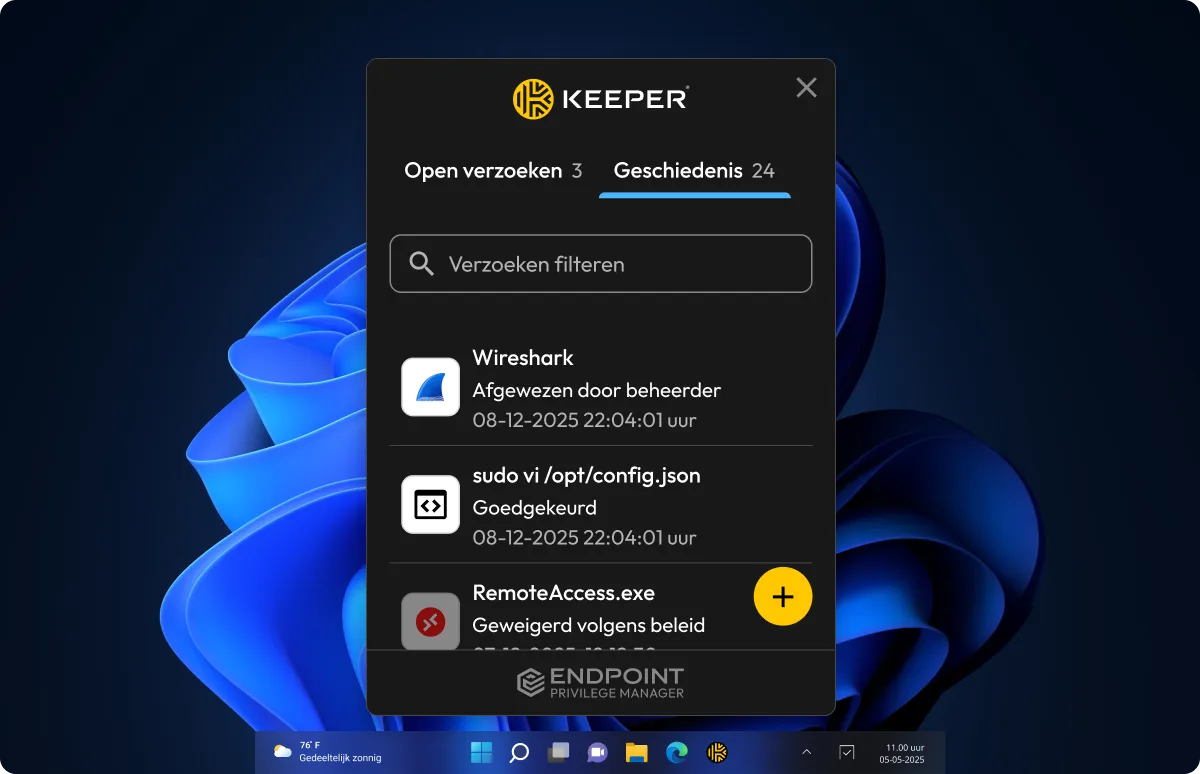
De desktopapp van Keeper Endpoint Privilege Manager toont de aanvraaggeschiedenis met goedgekeurde en geweigerde aanvragen.
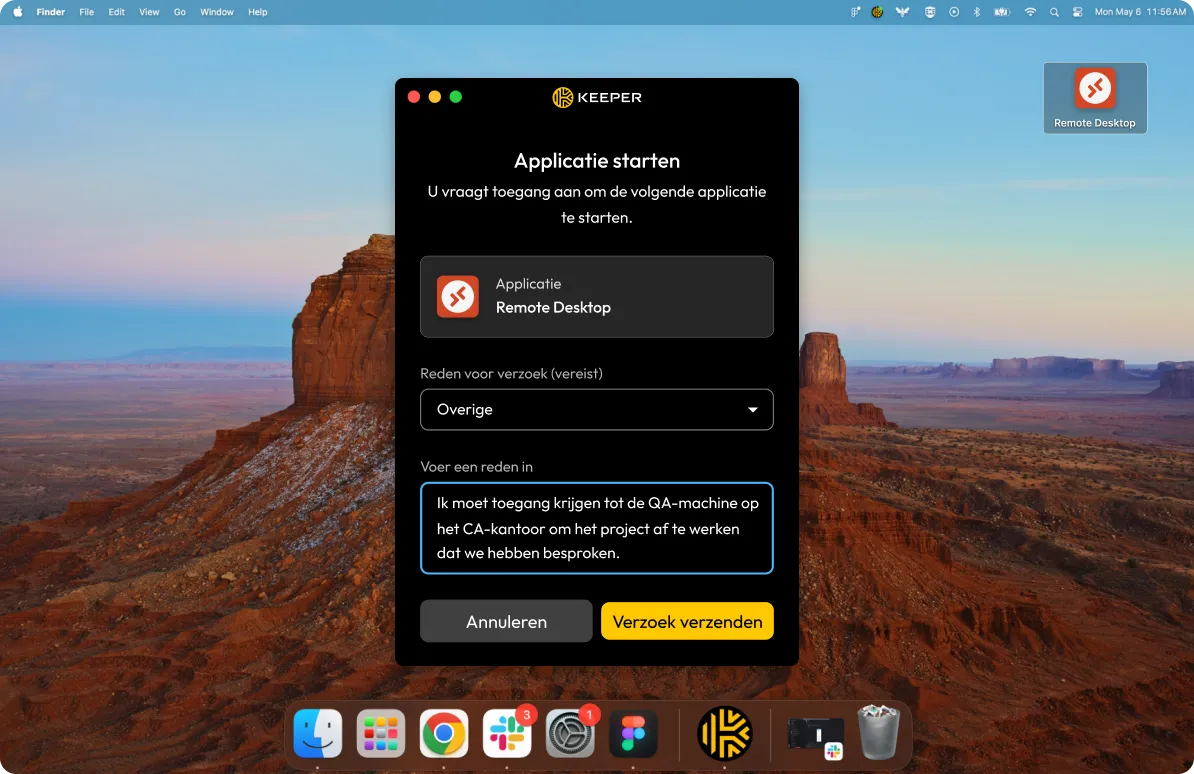
Aanvraag om Remote Desktop op macOS te starten via Keeper Endpoint Privilege Manager, met een verplicht veld voor de reden.
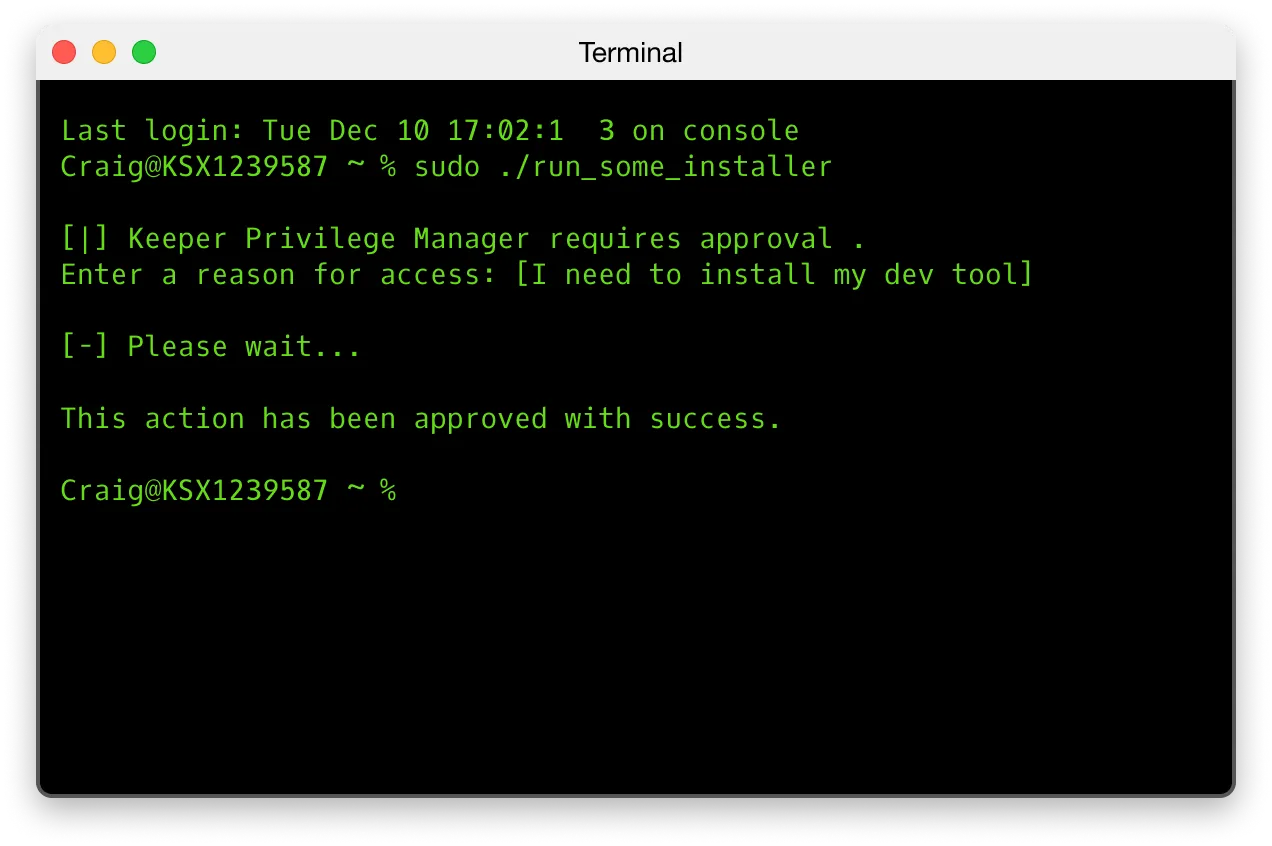
Terminal van Keeper Endpoint Privilege Manager met een goedkeuringsverzoek voor sudo en de succesvolle goedkeuring daarvan.

Zero-trust en zero-knowledge beveiliging

Informatie over apparaten van eindgebruikers, applicaties en toegangsverzoeken wordt volledig versleuteld op het apparaat van de gebruiker en kan alleen worden ontsleuteld door geautoriseerde beheerders in de Keeper-beheerconsole. Keeper heeft nooit toegang tot klantgegevens, activiteiten van eindgebruikers of applicatiedetails en kan deze ook niet inzien, waardoor privacy en controle altijd volledig bij onze klanten blijven.

Essentiële functies om alle eindpunten te beveiligen

Kortstondige accounts

Tijdelijke, systeemgegenereerde geprivilegieerde accounts worden aangemaakt en beheerd om specifieke verhoogde taken uit te voeren, waarna ze automatisch worden verwijderd om nul permanente privileges te garanderen en het beveiligingsrisico te minimaliseren.

Beheer van minimale privileges

Beperkt gebruikers en systemen tot alleen de minimale toegangsrechten die nodig zijn om hun geautoriseerde taken uit te voeren.

Governance van agentische AI

Detecteert, bewaakt en beheert de activiteiten van AI-agents op het eindpunt. Bepaalt of agents kunnen worden uitgevoerd, beperkt wat ze met verhoogde bevoegdheden kunnen doen en vereist menselijke goedkeuring voordat gevoelige bewerkingen worden uitgevoerd.

Just-in-Time toegang

Biedt gebruikers alleen tijdelijke verhoogde privileges wanneer deze nodig zijn voor specifieke, geautoriseerde taken. Deze rechten worden automatisch ingetrokken zodra de taak is voltooid of na een vooraf bepaalde periode.

Flexibel beleidsbeheer

Hiermee kunnen beheerders aangepaste, contextgevoelige regels maken voor het verhogen van privileges die zich aanpassen aan verschillende gebruikersrollen, applicaties en beveiligingsvereisten in de organisatie.

Beheer van privileges op procesniveau

Detecteert, bewaakt en beheert de activiteiten van AI-agents op het eindpunt. Bepaalt of agents kunnen worden uitgevoerd, beperkt wat ze met verhoogde bevoegdheden kunnen doen en vereist menselijke goedkeuring voordat gevoelige bewerkingen worden uitgevoerd.
Beveiliging en schaalbaarheid voor elk endpoint

Beveiliging

Elimineert permanente beheerdersrechten en maakt just-in-time verhoging alleen mogelijk voor goedgekeurde toepassingen en agents, waardoor het aanvalsvlak wordt verkleind.

Naleving

Biedt uitgebreide auditsporen van geprivilegieerd gebruik en zorgt voor naleving van regelgevende vereisten via gedocumenteerde administratieve toegangscontrole.

Operationele efficiëntie

Vermindert de workload van de helpdesk door goedkeuringen voor administratieve routinetaken te automatiseren.

Gebruikerservaring

Hiermee kunnen gebruikers noodzakelijke taken uitvoeren zonder vertragingen bij IT dankzij geautomatiseerde privilegeverhoging voor goedgekeurde applicaties.

Schaalbaarheid

Hiermee kunnen organisaties efficiënt beleid voor minimale privileges afdwingen en geprivilegieerde toegang beheren tot duizenden Windows-, macOS- en Linux-eindpunten vanaf een gecentraliseerd platform.

Controleerbaarheid en zichtbaarheid

Biedt inzicht in verhoogde toegangsactiviteiten, goedkeuringen en beleidshandhaving op eindpunten met gedetailleerde logboeken en integratie in SIEM-tools voor een snellere reactie op incidenten.

Beveilig elk eindpunt met Endpoint Privilege Manager

Veelgestelde vragen

Wat is Keeper Endpoint Privilege Manager?

Keeper Endpoint Privilege Manager is een oplossing voor beheer van privilegeverhoging en -delegatie (PEDM, Privilege Elevation and Delegation Management) die toegangsbeleid op basis van minimale privileges afdwingt op Windows-, macOS- en Linux-eindpunten. Het biedt gebruikers en processen just-in-time verhoging van privileges, neemt permanente lokale beheerdersrechten weg en reguleert de activiteiten van AI-agents op beheerde eindpunten.

Hoe werkt just-in-time toegang in Keeper?

Wanneer goedkeuring is vereist, wordt het toegangsverzoek van de gebruiker doorgestuurd naar een Keeper-beheerder en beheerd via de beheerconsole of de Commander CLI. Als er op basis van het toegepaste beleid geen goedkeuring nodig is, staat de Keeper-agent de privilegeverhoging automatisch toe. Als MFA wordt afgedwongen, wordt de gebruiker gevraagd MFA te voltooien alvorens verder te gaan. Deze flexibele aanpak ondersteunt zowel interactieve als beleidsgestuurde JIT-toegang op verschillende apparaten.

Wat zijn de belangrijkste functies van Endpoint Privilege Manager?

Via agentgebaseerde implementatie op Windows, macOS en Linux verwijdert Endpoint Privilege Manager permanente lokale beheerdersrechten en introduceert het controles op procesniveau via JIT-toegang. Gebruikers werken zonder permanente beheerdersrechten, waarbij bevoorrechte opdrachten worden uitgevoerd via tijdelijke accounts die door Keeper worden beheerd. Zo wordt er werkelijk een omgeving zonder permanente privileges (ZSP, Zero Standing Privilege) gewaarborgd.

Het gecentraliseerde dashboard biedt een helder overzicht van alle recente gebeurtenissen, waaronder gebeurtenissen in de monitoringmodus, en dient als startpunt voor belangrijke werkstromen: aanvragen, implementaties, collecties, beleidsregels en de AI-agentinventaris.

Hoe bestuurt Keeper EPM AI-agents?

Keeper EPM uses three policy types to govern AI agents. Agentic AI controls whether a recognized agent can run, blocking it or requiring approval before it acts. Agentic Access governs what a running agent may do, while Agentic Privilege Elevation governs an agent's requests for administrative privileges. These policies support controls such as allow, deny, approval, justification and MFA. Confidence-score thresholds can be applied to Possible Agents to help tailor enforcement to how likely a process is to be an AI agent.

Hoe integreert Endpoint Privilege Manager met het KeeperPAM-platform?

Keeper Endpoint Privilege Manager breidt de zero-trustbenadering van KeeperPAM uit door de verhoging van privileges rechtstreeks op eindpunten te beheren. Dit vormt een aanvulling op de mogelijkheden voor beveiligde verbindingen van de bredere PAM-oplossing. Terwijl de rest van het KeeperPAM-platform beveiligt hoe gebruikers verbinding maken met systemen, bepaalt Endpoint Privilege Manager welke administratieve rechten zij kunnen uitoefenen als ze eenmaal verbonden zijn.

Hoe ziet de eindgebruikerservaring van beheerders en gebruikers met Endpoint Privilege Manager eruit?

Gebruikers die de Keeper-agent gebruiken, zien een desktopinterface die het toegepaste privilegebeleid weergeeft en verzoeken om verhoging van bevoegdheden bijhoudt. Wanneer voor een actie verhoogde toegang vereist is, verschijnt er een prompt op basis van het beleid van de organisatie. Wanneer een AI-agent een gevoelige bewerking probeert uit te voeren waarvoor goedkeuring door een mens vereist is, ziet de gebruiker hetzelfde type prompt en kan die de actie in realtime goedkeuren of afwijzen.

Hoe kan Keeper Endpoint Privilege Manager samenwerken met MS Windows LAPS?

Endpoint Privilege Manager kan naadloos samenwerken met LAPS binnen organisaties die al hebben geïnvesteerd in de implementatie van LAPS. In deze aanvullende opzet kan LAPS de rotatie van lokale beheerderswachtwoorden op domeingekoppelde computers blijven beheren, terwijl KeeperPAM het beheer van aanmeldingsgegevens voor domeinaccounts, serviceaccounts en andere geprivilegieerde aanmeldingsgegevens die buiten het bereik van LAPS vallen, voor zijn rekening neemt. Deze integratie behoudt uw bestaande investering in LAPS en breidt tegelijkertijd de bescherming van geprivilegieerde toegang uit naar meer systemen en accounttypen.

Endpoint Privilege Manager versterkt dit beveiligingsecosysteem door minimale privileges op eindpunten af te dwingen. Hoewel LAPS zich richt op het beveiligen van de aanmeldingsgegevens van vaste beheerdersaccounts, vermindert Endpoint Privilege Manager de noodzaak om die accounts überhaupt te gebruiken door tijdelijke privilegeverhoging voor specifieke taken mogelijk te maken. Samen bieden deze oplossingen een uitgebreide dekking: LAPS beveiligt lokale beheerderswachtwoorden, KeeperPAM beheert en controleert de toegang tot die aanmeldingsgegevens en andere bevoorrechte accounts, en Endpoint Privilege Manager zorgt ervoor dat gebruikers alleen verhoogde privileges krijgen wanneer dat noodzakelijk en geautoriseerd is.

Waar kan ik aanvullende technische documentatie voor Keeper Endpoint Privilege Manager vinden?

Technische documentatie voor Keeper Endpoint Privilege Manager is te vinden in de Keeper Endpoint Privilege Manager Docs.

Toestemming cookies intrekkenWe waarderen uw privacy

We gebruiken cookies op onze site om u de beste surfervaring te bieden, gepersonaliseerde advertenties over onze producten en inhoud aan te bieden en websiteverkeer te analyseren. Raadpleeg ons Privacybeleid voor meer informatie.

Meld u aan voor een gratis proefabonnement

Nu kopen