
تبسيط إدارة مفاتيح SSH باستخدام ®KeeperPAM
تُبسّط KeeperPAM إدارة مفاتيح SSH من خلال توفير تحكم مركزي وتدوير تلقائي وإمكانيات التدقيق لضمان الوصول الآمن إلى بنيتك التحتية الحيوية.
تُبسّط KeeperPAM إدارة مفاتيح SSH من خلال توفير تحكم مركزي وتدوير تلقائي وإمكانيات التدقيق لضمان الوصول الآمن إلى بنيتك التحتية الحيوية.
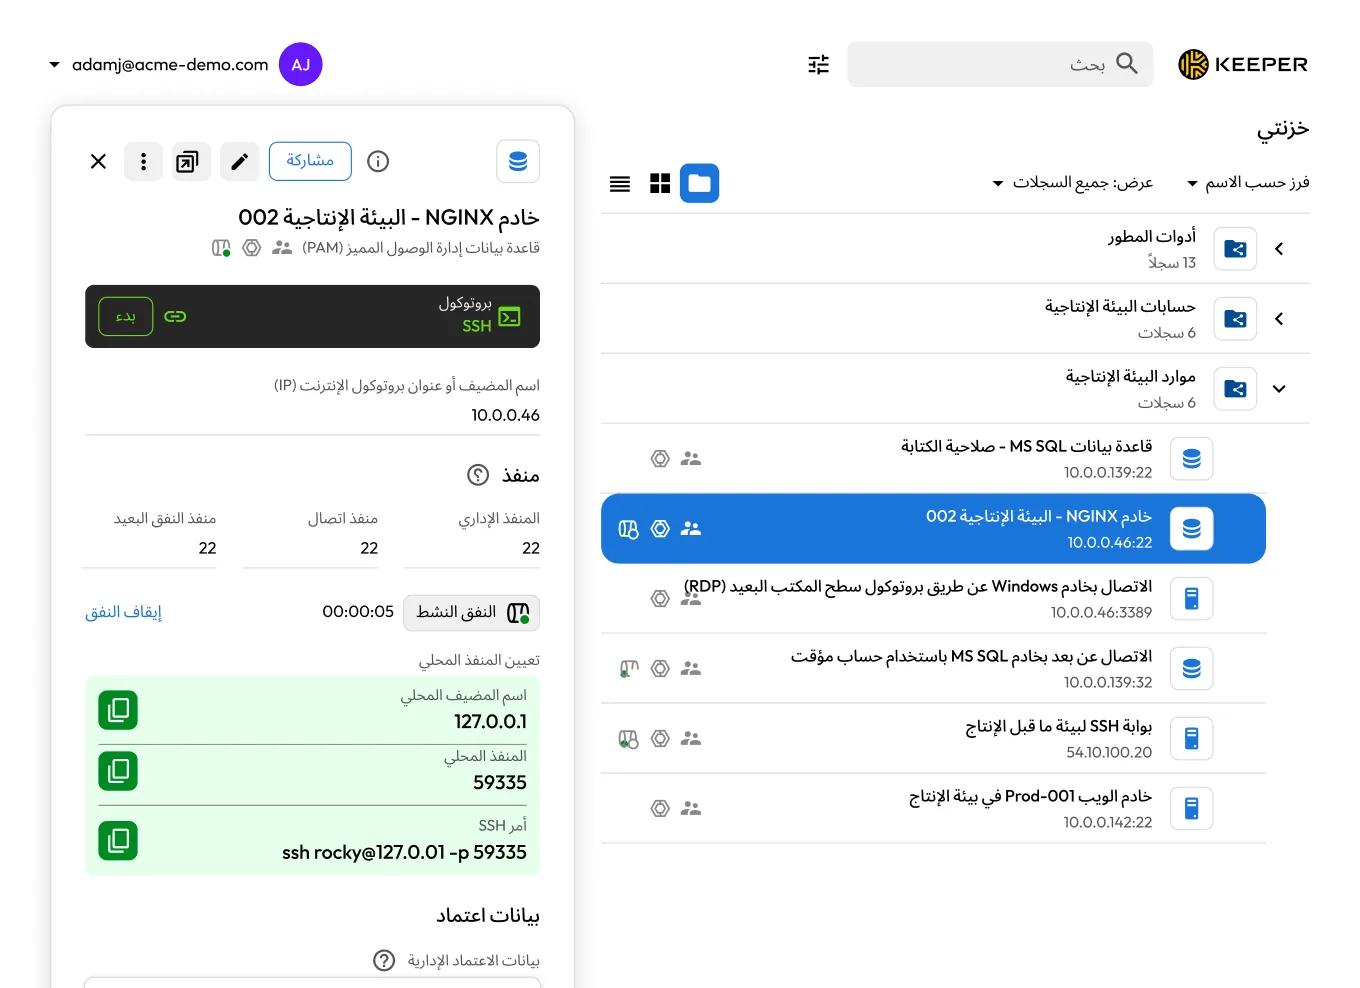

غالبًا ما تنتشر مفاتيح SSH عبر الأنظمة، ما يصعّب تحقيق الرؤية والتحكم.

تؤدي المفاتيح التي لا يتم تدويرها إلى تعرّض طويل الأمد للمخاطر في حال اختراقها.

تلغي المفاتيح المشتركة إمكانية المساءلة وتجعل من الصعب تتبع الأنشطة.

قد يؤدي تأخر إلغاء الصلاحيات إلى استمرار وصول المستخدمين السابقين أو المهاجمين.

من دون مراجعة منتظمة، قد تظل المفاتيح القديمة أو غير المستخدمة نشطة، ما يعرّض الأنظمة الحيوية للخطر.
تعمل KeeperPAM على مركزة مفاتيح SSH الخاصة في خزانة Keeper، حيث تحميها تقنية التشفير القائمة على انعدام المعرفة. لا يتم أبدًا كشف المفاتيح لـ Keeper أو تخزينها بنص واضح، ما يمنح مؤسستك تحكمًا ورؤية كاملين من خلال منصة آمنة واحدة.
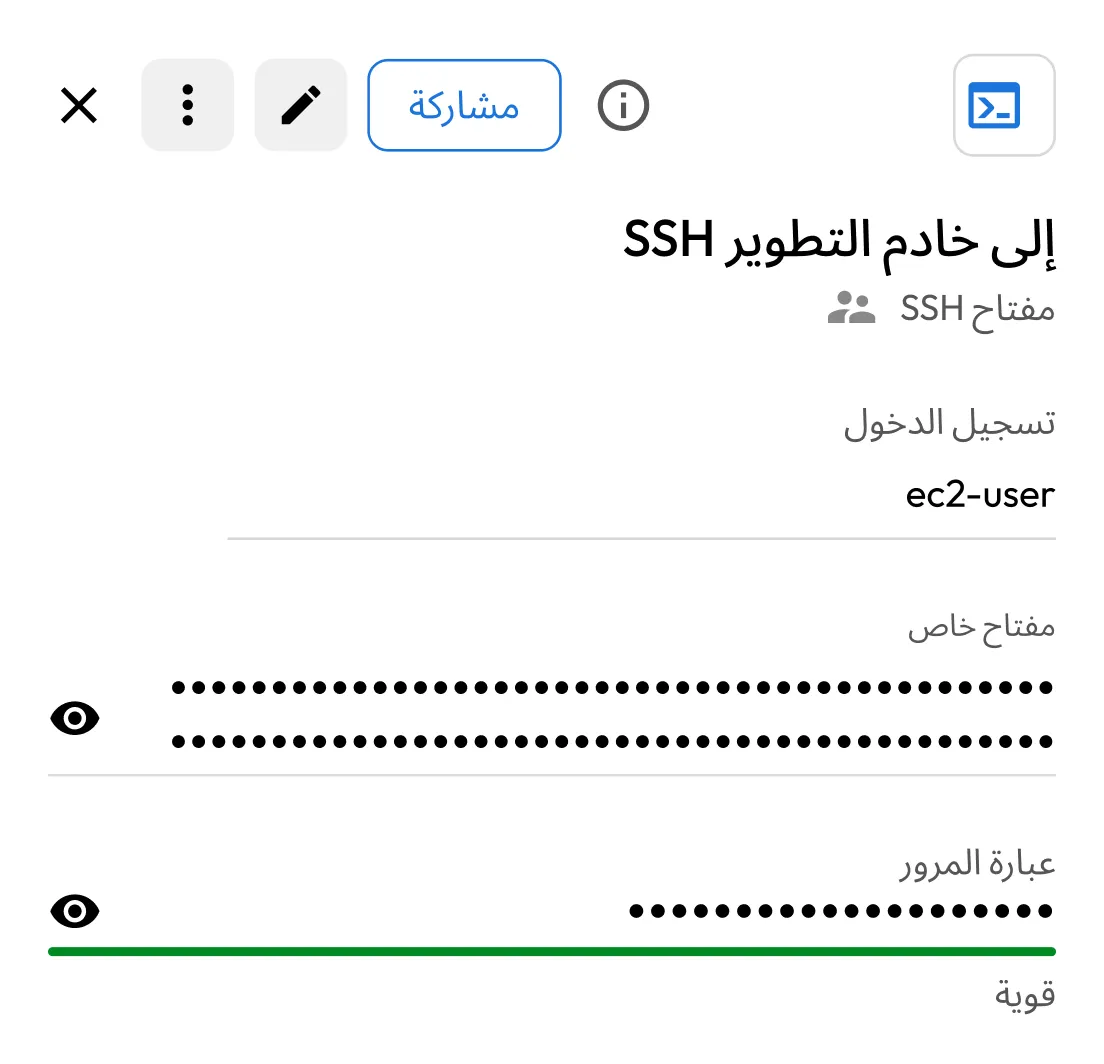
توفر KeeperPAM ضوابط دقيقة للتحكم في الوصول، بحيث يمكنك تحديد الأشخاص الذين يمكنهم الوصول إلى كل مفتاح SSH وكل مورد على وجه التحديد. يتم تسجيل كل طلب وصول، ما يمنحك رؤية واضحة بشأن من وصل إلى المفتاح، ووقت استخدامه، والنظام أو الجلسة التي استُخدم فيها.
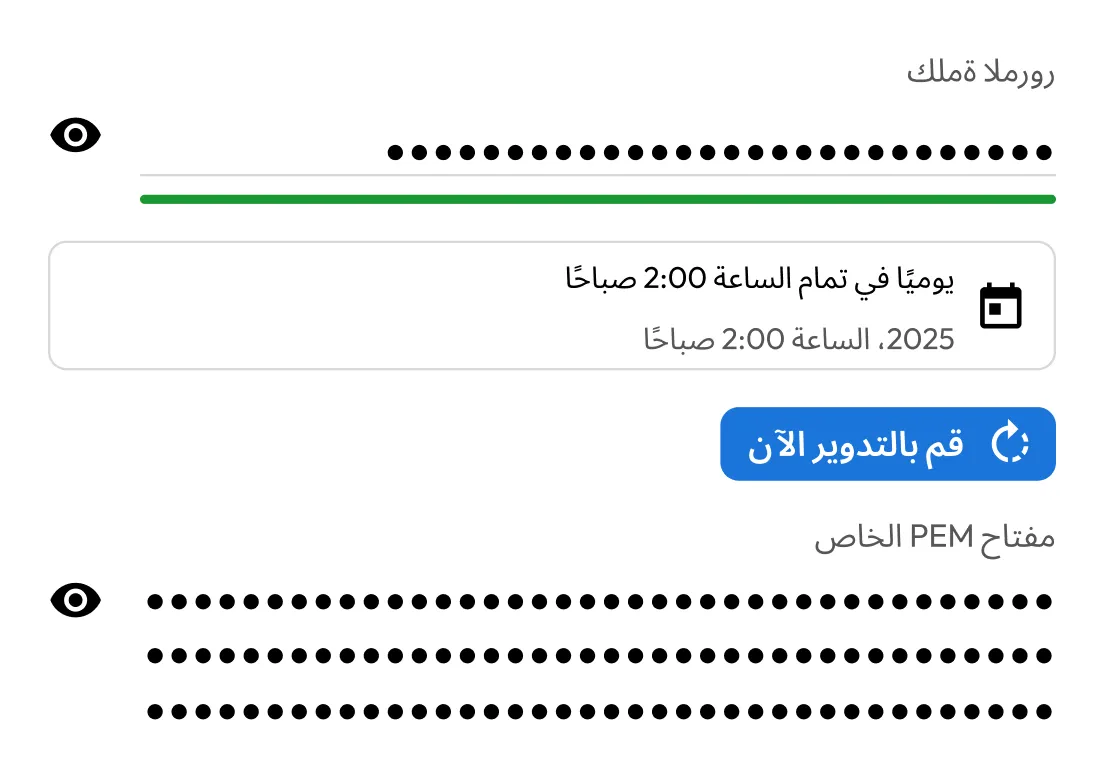
تعمل KeeperPAM على أتمتة تدوير مفاتيح SSH وتدعم سياسات التدوير المحددة لفرض معايير الأمان. يمكن تدوير المفاتيح من خلال مسارات عمل مؤتمتة ودمجها في عمليات Keeper Commander، ما يساعد فرق الأمان على الحفاظ على ضوابط قوية من دون الحاجة إلى جهد يدوي.
تتيح حِزم تطوير البرمجيات (SDK) وواجهات برمجة التطبيقات (API) من Keeper للفرق دمج إدارة مفاتيح SSH في مسارات الأتمتة ومسارات التكامل المستمر/التوصيل المستمر (CI/CD) وعمليات الأمان المخصصة، ما يتيح للمؤسسات فرض سياسات متسقة لمفاتيح SSH عبر بنيتها التحتية.
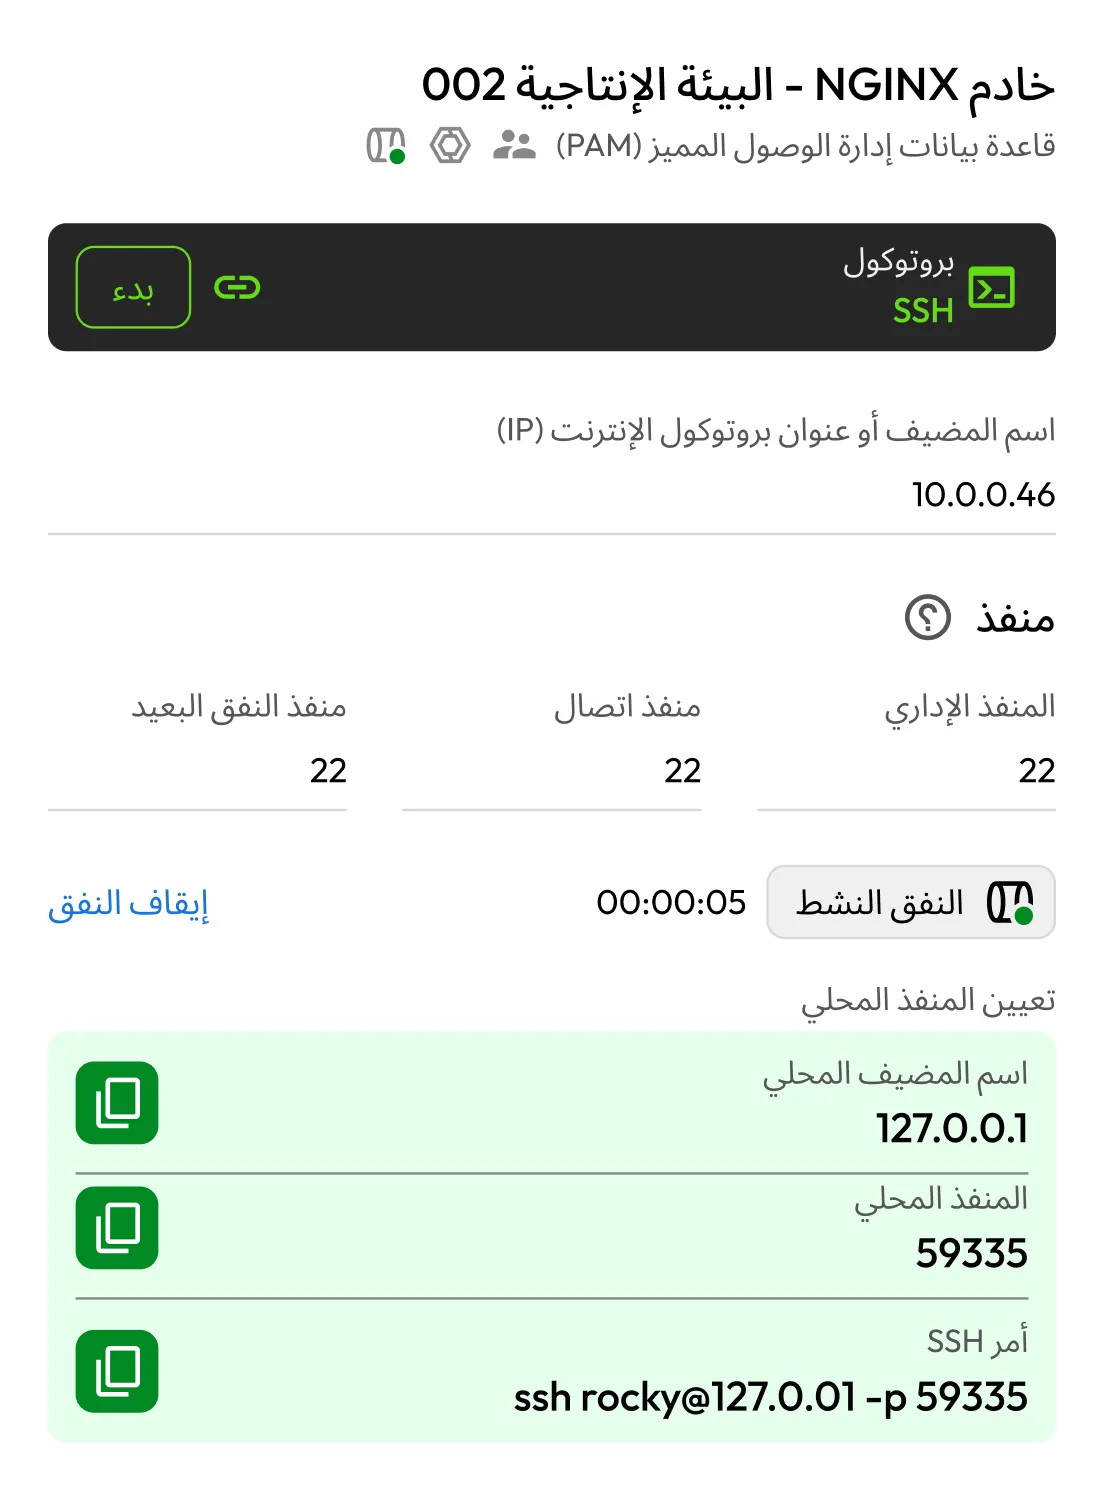
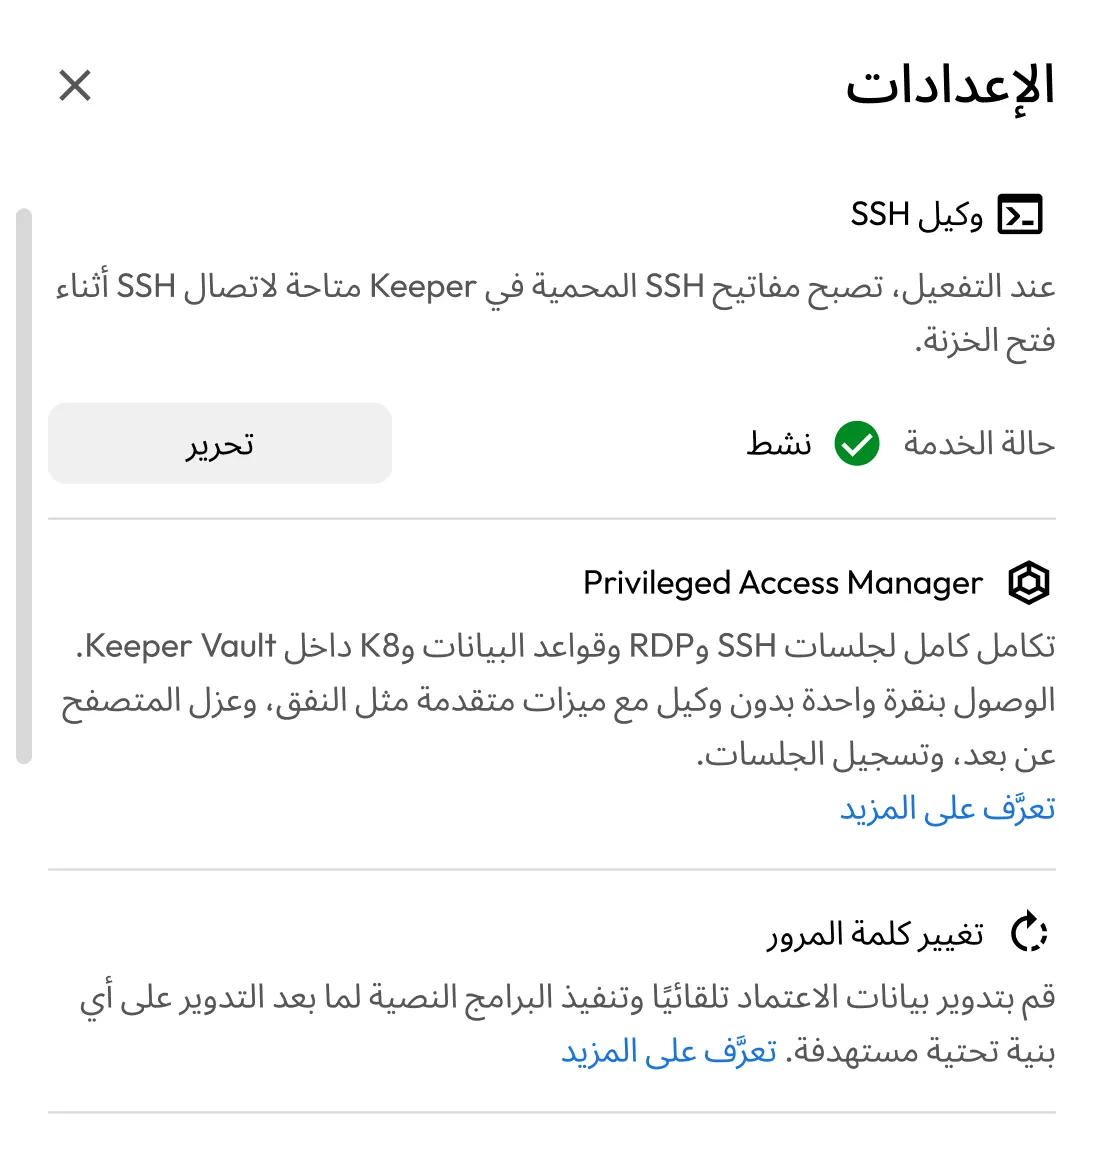
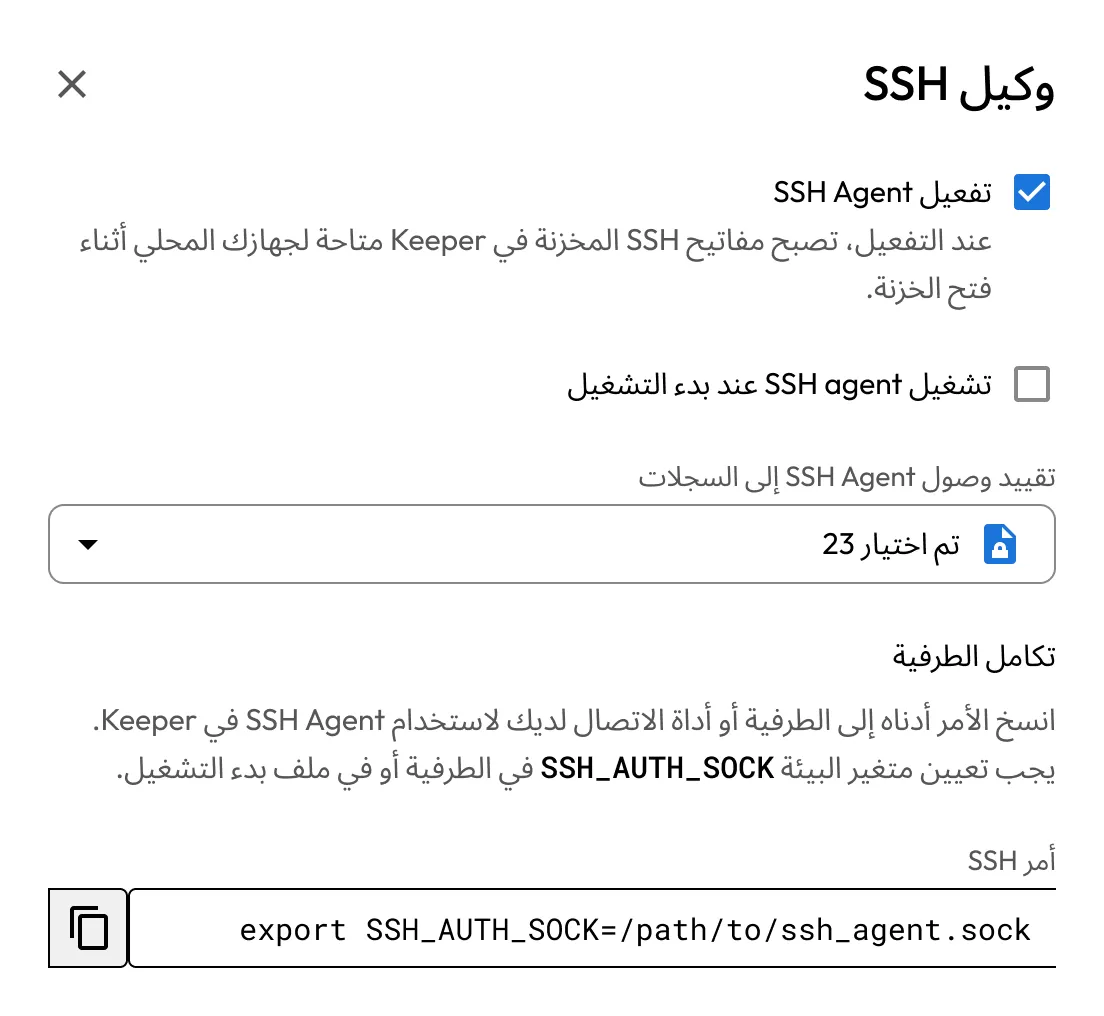
تتيح KeeperPAM الوصول عبر SSH من دون كلمات مرور وبنهج انعدام الثقة، من خلال التوسط في الجلسات المميزة مباشرةً من خزانة Keeper، وحقن بيانات الاعتماد المؤقتة أو الثابتة من دون كشف مفاتيح SSH الخاصة للمستخدمين النهائيين في أي وقت. يعمل Keeper Connection Manager المستضاف ذاتيًا كوكيل لجلسات SSH ويسجلها في الشبكات المعزولة عن الشبكات أو الخاضعة للمتطلبات التنظيمية؛ ويدعم Keeper SSH Agent وواجهة سطر الأوامر (CLI) مهام سير عمل المطورين والأتمتة باستخدام استرداد مؤقت للمفاتيح في الذاكرة؛ بينما يعمل تدوير مفاتيح SSH التلقائي على تحديث المفاتيح باستمرار للتخلص من بيانات الاعتماد طويلة الأمد.
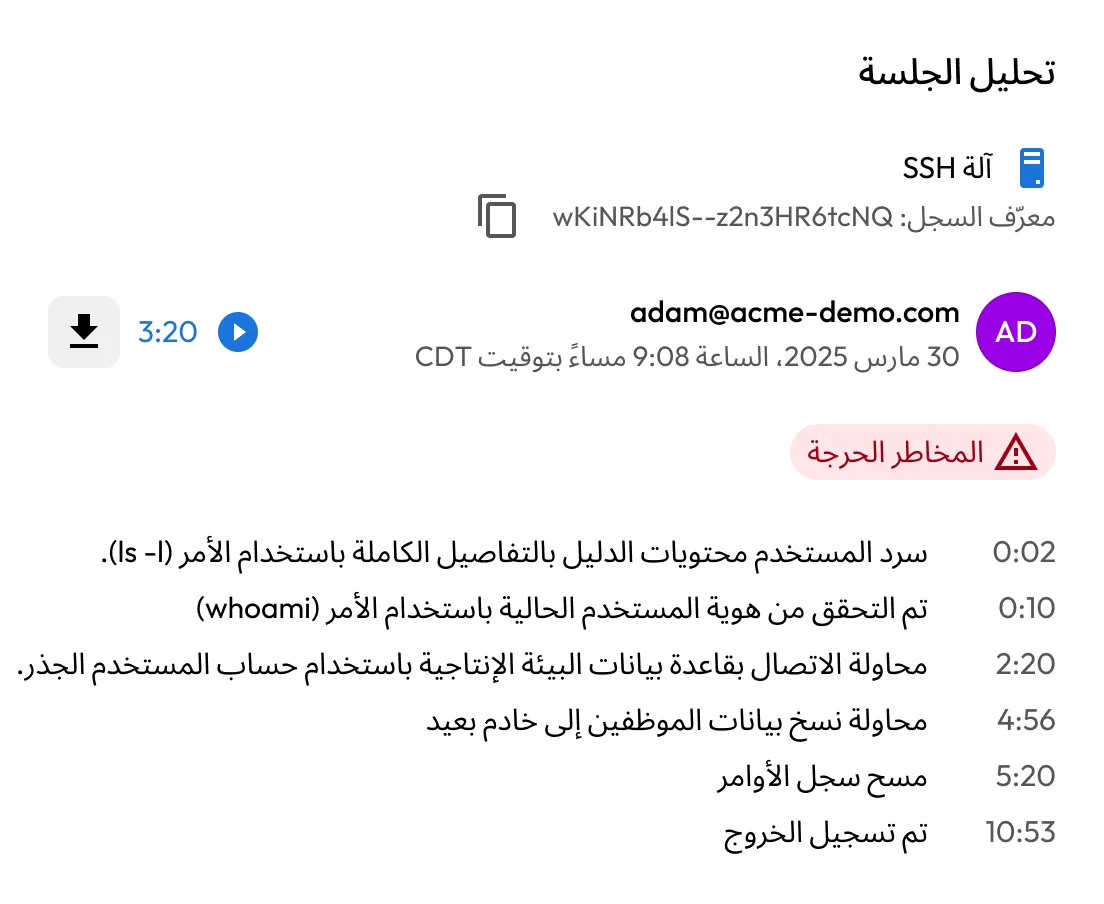
تسجل KeeperPAM عمليات الوصول إلى مفاتيح SSH وأنشطة الجلسات، ما ينشئ سجل تدقيق كاملاً. يمكن لفرق الأمان معرفة من وصل إلى كل مفتاح، ووقت استخدامه، والإجراءات التي تم اتخاذها أثناء الجلسة.
يمكن للمطورين استخدام مفاتيح SSH المُدارة بواسطة Keeper للمصادقة لدى Git وتوقيع عمليات الإيداع المستندة إلى SSH من دون تخزين المفاتيح الخاصة محليًا. تظل المفاتيح محمية في خزانة Keeper ويتم تحميلها بأمان عند الحاجة، ما يدعم مهام سير عمل التطوير الآمنة ويزيل مخاطر تخزين المفاتيح محليًا.

"أقدّر مرونة نشر بوابة متعددة الوظائف في بيئات مختلفة. ومن خلال هذه البوابات، يمكنني استخدام SSH وRDP والأنفاق، كما يمكنني استرداد الأسرار من خزاناتي."
.Jason M، مهندس/معماري بنية تحتية أول
مراجعة على G2
"يعجبني أنه حل يوفر واجهة موحدة لإدارة RDP وSSH وخزانة كلمات المرور وما إلى ذلك. إنه منتج رائع. يسهل البحث فيه للغاية، وخفيف الوزن، وسهل التنفيذ. رائع من جميع النواحي."
مستخدم معتمد في قطاع الخدمات القانونية
مراجعة على G2
إدارة مفاتيح SSH هي عملية إنشاء مفاتيح SSH وتخزينها وتدويرها وإلغاء صلاحيتها للتحكم في الوصول الآمن إلى الخوادم والبنية التحتية.
تخزِّن KeeperPAM مفاتيح SSH الخاصة في خزانة Keeper، وتحميها بتقنية التشفير القائمة على انعدام المعرفة، وتفرض ضوابط مركزية للتحكم في الوصول وإجراء التدقيق على الوصول إلى المفاتيح واستخدامها.
نعم، تعمل KeeperPAM على أتمتة تدوير مفاتيح SSH استنادًا إلى سياسات محددة، وتتكامل مع مهام سير عمل Keeper Commander للحد من الجهد اليدوي ومخاطر المفاتيح طويلة الأمد.
لا، يتم تخزين مفاتيح SSH الخاصة بـ Keeper وتشفيرها في خزانة Keeper فقط. عند بدء جلسات KeeperPAM القائمة على انعدام الثقة، يسترد Keeper Gateway المفاتيح ولا يتم كشفها للمستخدم مطلقًا.
عليك تمكين ملفات تعريف الارتباط لاستخدام الدردشة المباشرة.