使用 KeeperPAM® 简化 SSH 密钥管理
KeeperPAM 通过提供集中控制、自动轮换和审计功能,简化 SSH 密钥管理,确保安全访问关键基础设施。
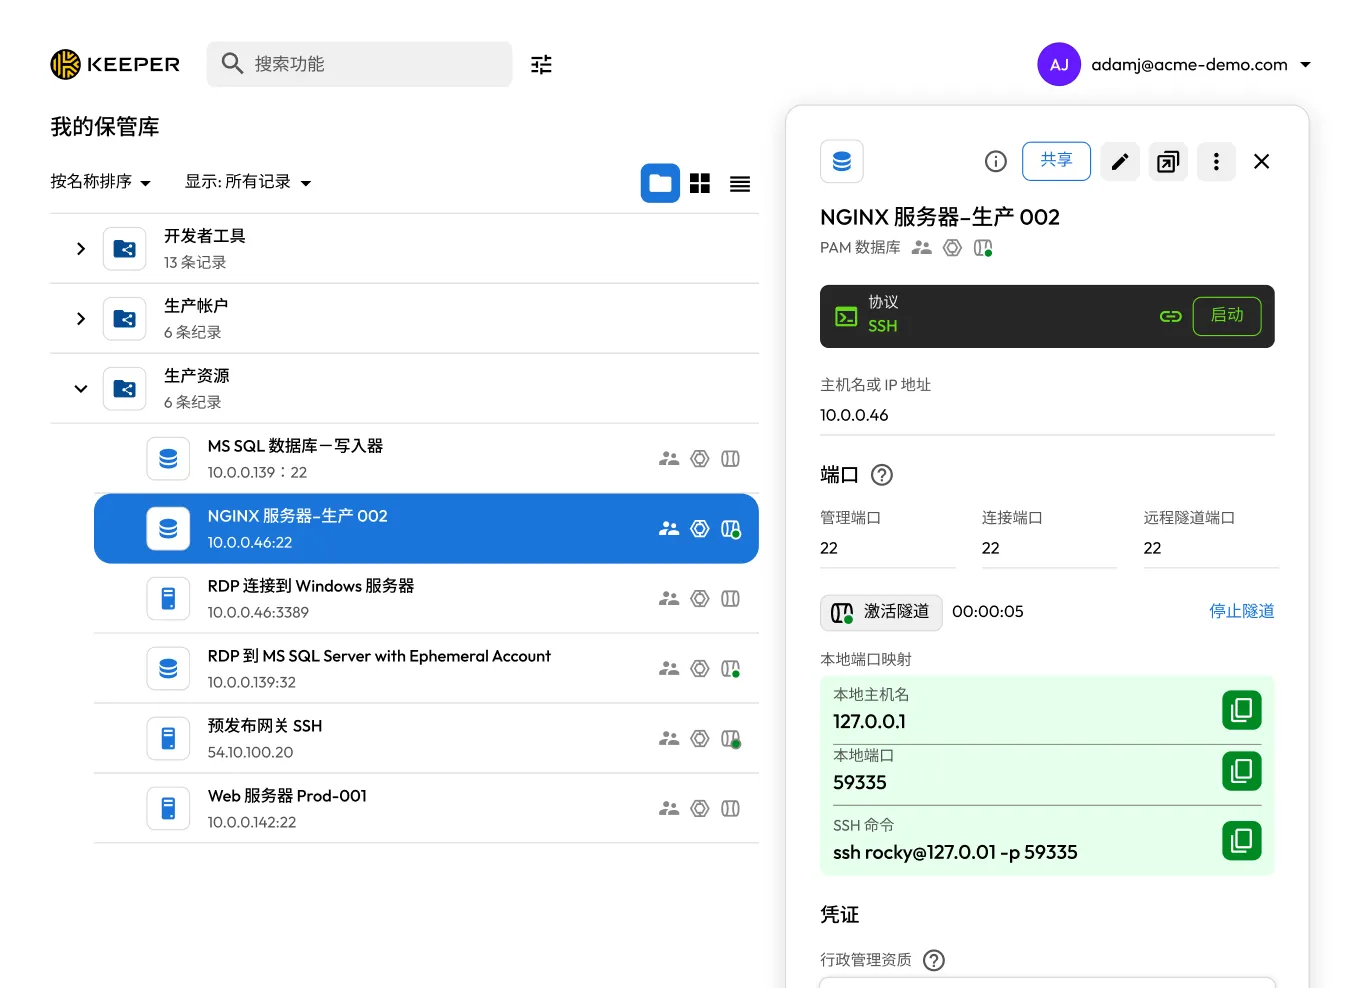

SSH 密钥往往散落在各个系统中,难以实现统一的可见性和控制。

未轮换的密钥一旦遭到泄露,就会造成长期安全风险。

共享密钥会导致无法追责,也难以追踪活动。

延迟撤销可能导致前用户或攻击者继续拥有访问权限。

如果不定期审查,旧密钥或未使用的密钥可能仍处于活动状态,使关键系统面临安全风险。
KeeperPAM 将 SSH 私钥集中存储在 Keeper 保管库中,并通过零知识加密加以保护。密钥绝不会向 Keeper 暴露,也不会以明文形式存储,让您的组织能够通过单一安全平台实现全面控制和可见性。
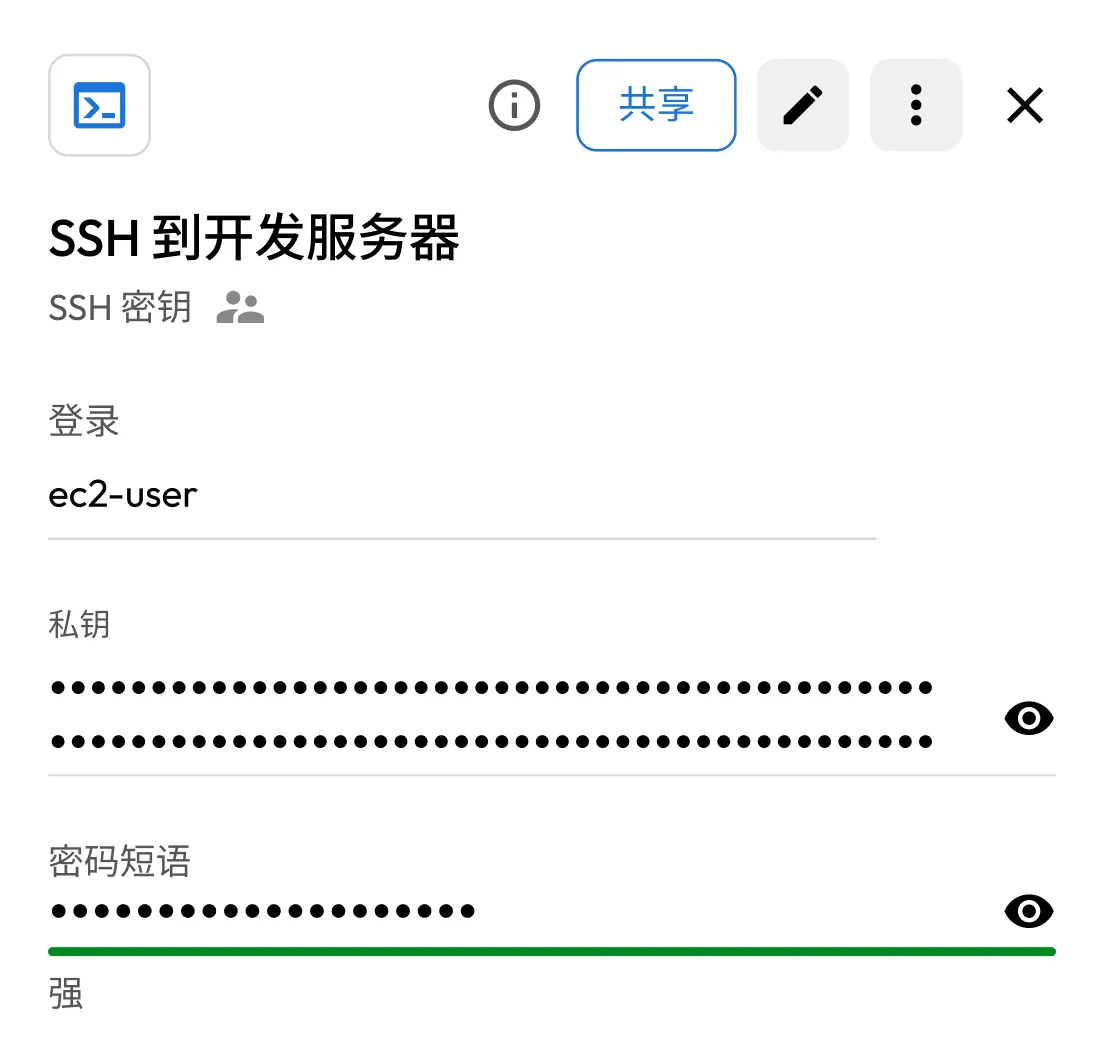
KeeperPAM 提供精细的访问控制,让您能够准确指定哪些人员可以访问哪些 SSH 密钥和资源。每次访问请求都会被记录,让您清楚了解谁访问了某个密钥、何时使用该密钥,以及用于哪个系统或会话。
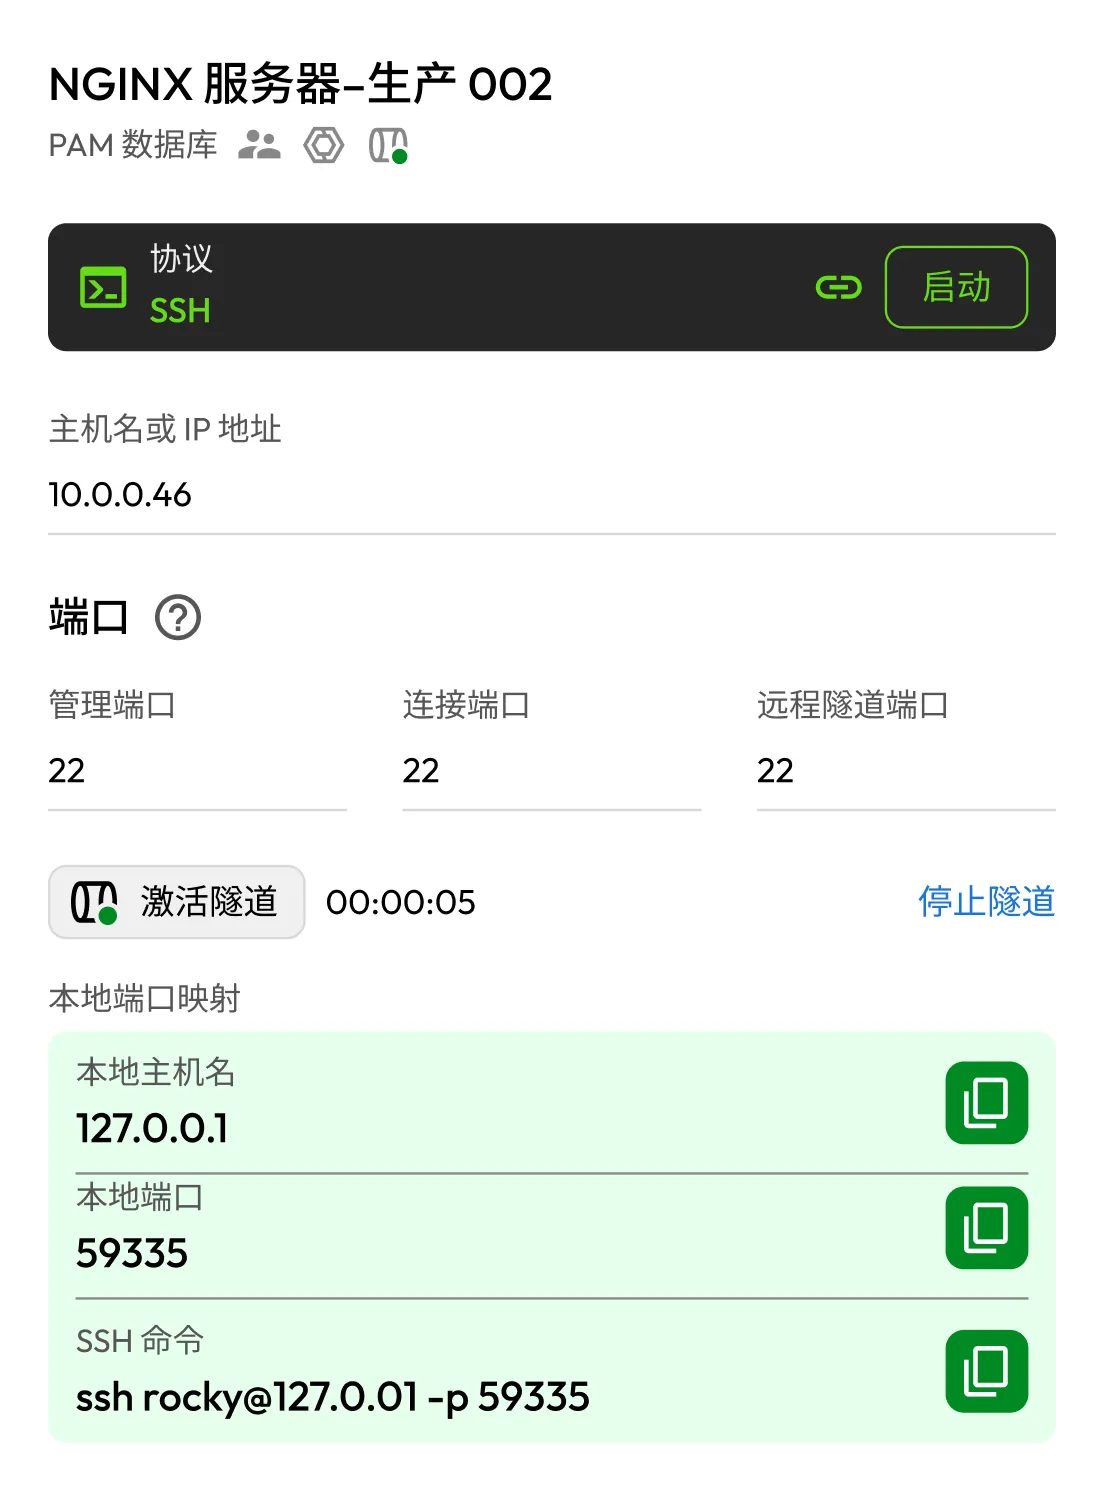
KeeperPAM 可自动轮换 SSH 密钥,并支持设定轮换策略以落实安全标准。密钥可以通过自动化工作流程进行轮换,并集成到 Keeper Commander 流程中,帮助安全团队无需人工操作即可维持严格的控制。
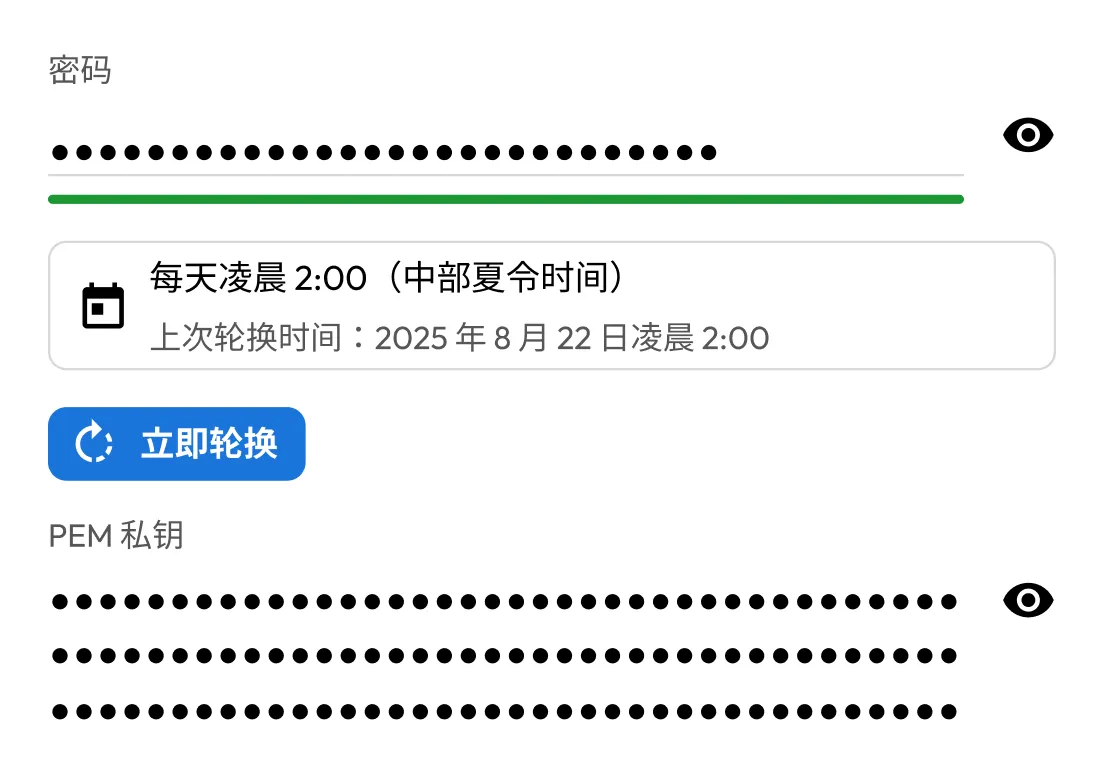
Keeper SDK 和 API 使团队能够将 SSH 密钥管理集成到自动化管道、CI/CD 工作流程和自定义安全流程中,从而让组织能够在整个基础设施中实施统一的 SSH 密钥策略。
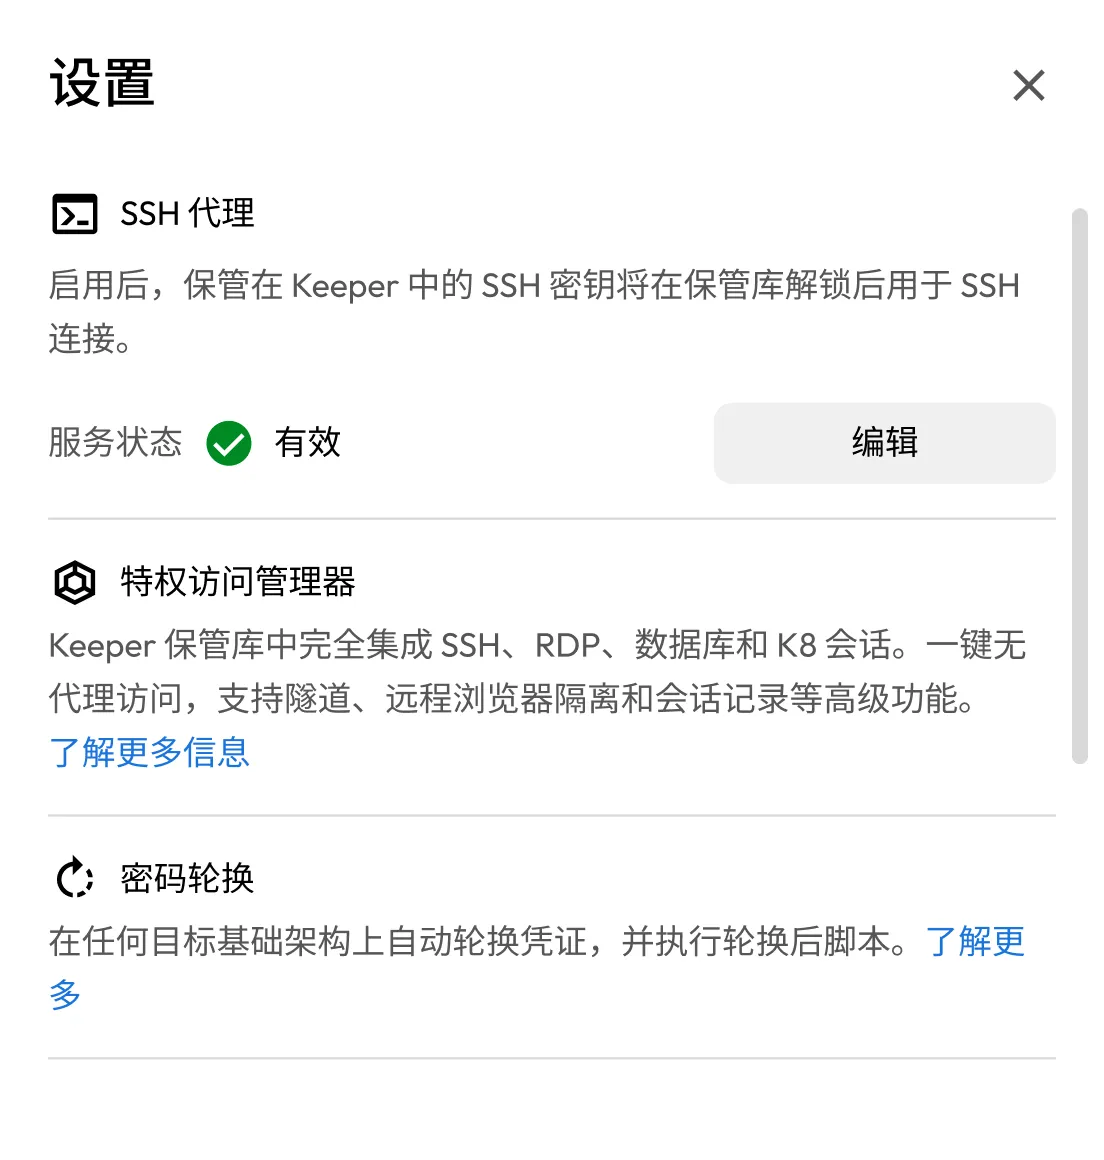
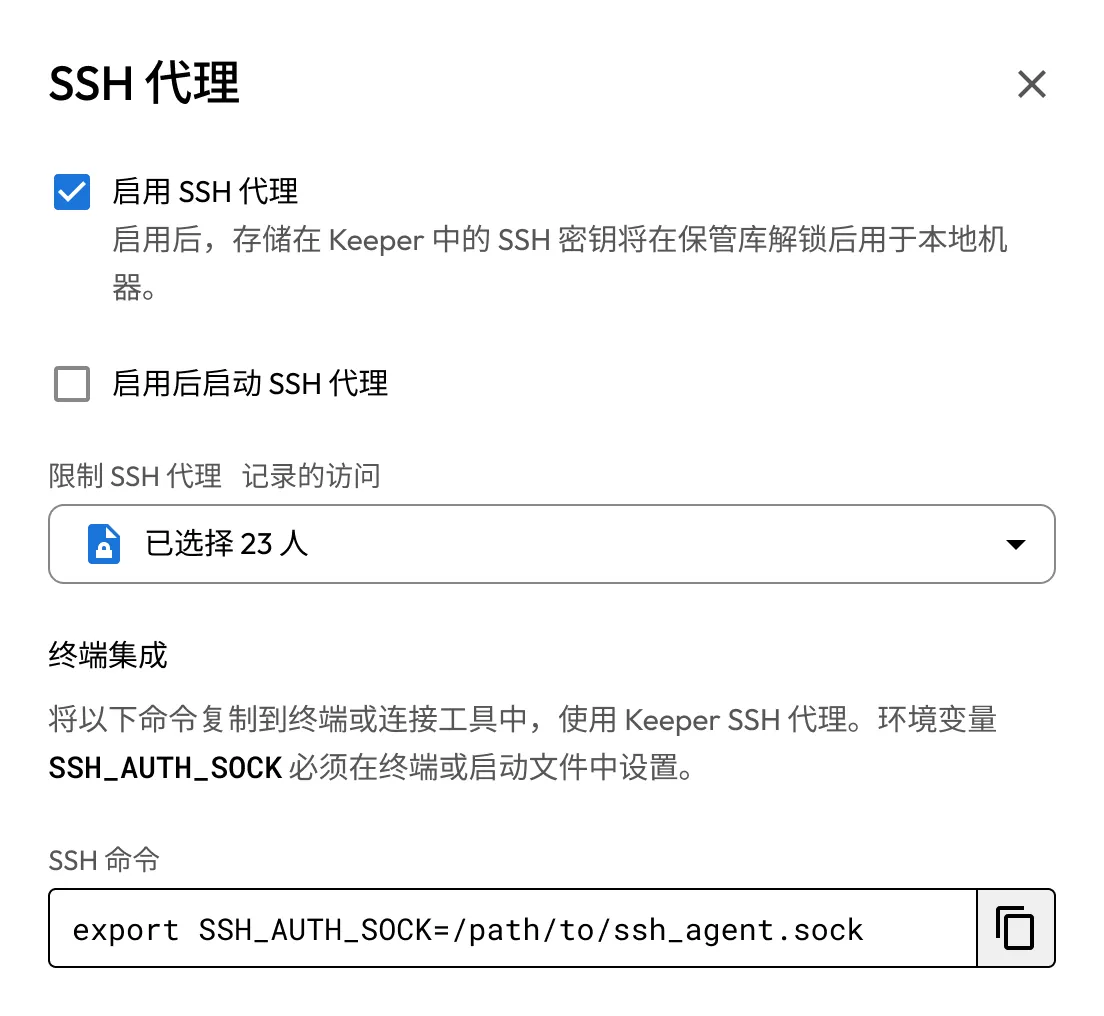
KeeperPAM 直接从 Keeper 保管库代理特权会话,实现无密码、零信任的 SSH 访问,并注入临时或静态凭据,同时始终不会向最终用户暴露 SSH 私钥。自托管的 Keeper Connection Manager 可为物理隔离或受监管的网络代理并记录 SSH 会话;Keeper SSH Agent 和 CLI 利用临时的内存中密钥检索功能,支持开发人员和自动化工作流程;自动 SSH 密钥轮换则持续更新密钥,以消除长期有效的凭据。
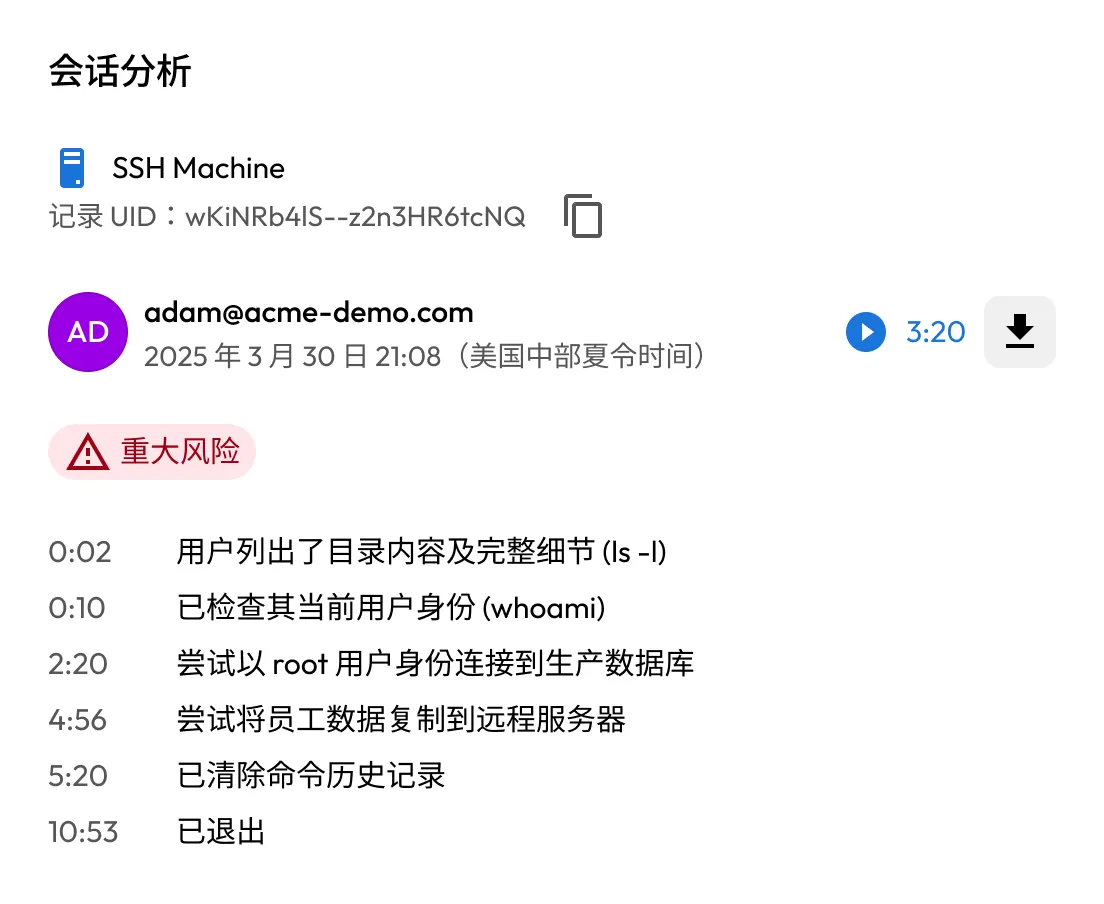
KeeperPAM 记录 SSH 密钥访问和会话活动,形成完整的审计记录。安全团队可以查看谁访问了哪个密钥、何时使用该密钥,以及会话期间执行了哪些操作。
开发者可以使用由 Keeper 管理的 SSH 密钥进行 Git 身份验证和基于 SSH 的提交签名,而无需在本地存储私钥。密钥始终受到 Keeper 保管库的保护,并在需要时安全加载,在支持安全开发工作流程的同时,消除本地密钥存储风险。
SSH 密钥管理是创建、存储、轮换和撤销 SSH 密钥,以控制对服务器和基础设施的安全访问的过程。
KeeperPAM 将 SSH 私钥存储在 Keeper 保管库中,并通过零知识加密加以保护,同时对密钥的访问和使用实施集中式访问控制与审计。
是的,KeeperPAM 可根据既定策略自动轮换 SSH 密钥,并与 Keeper Commander 工作流集成,从而减少人工操作,降低长期有效密钥带来的风险。
不,Keeper 的 SSH 密钥仅存储在 Keeper 保管库中,并在其中进行加密。启动零信任 KeeperPAM 会话时,Keeper Gateway 会检索密钥,且密钥绝不会暴露给用户。
您必须启用 Cookie 才能使用在线聊天。