实现大规模安全评分评估
安全审计提供覆盖全组织的密码使用情况实时概览。评分基于密码强度、重复使用情况及 2FA 状态,在用户与企业层面均可查看,同时保持 Keeper 的零知识架构。
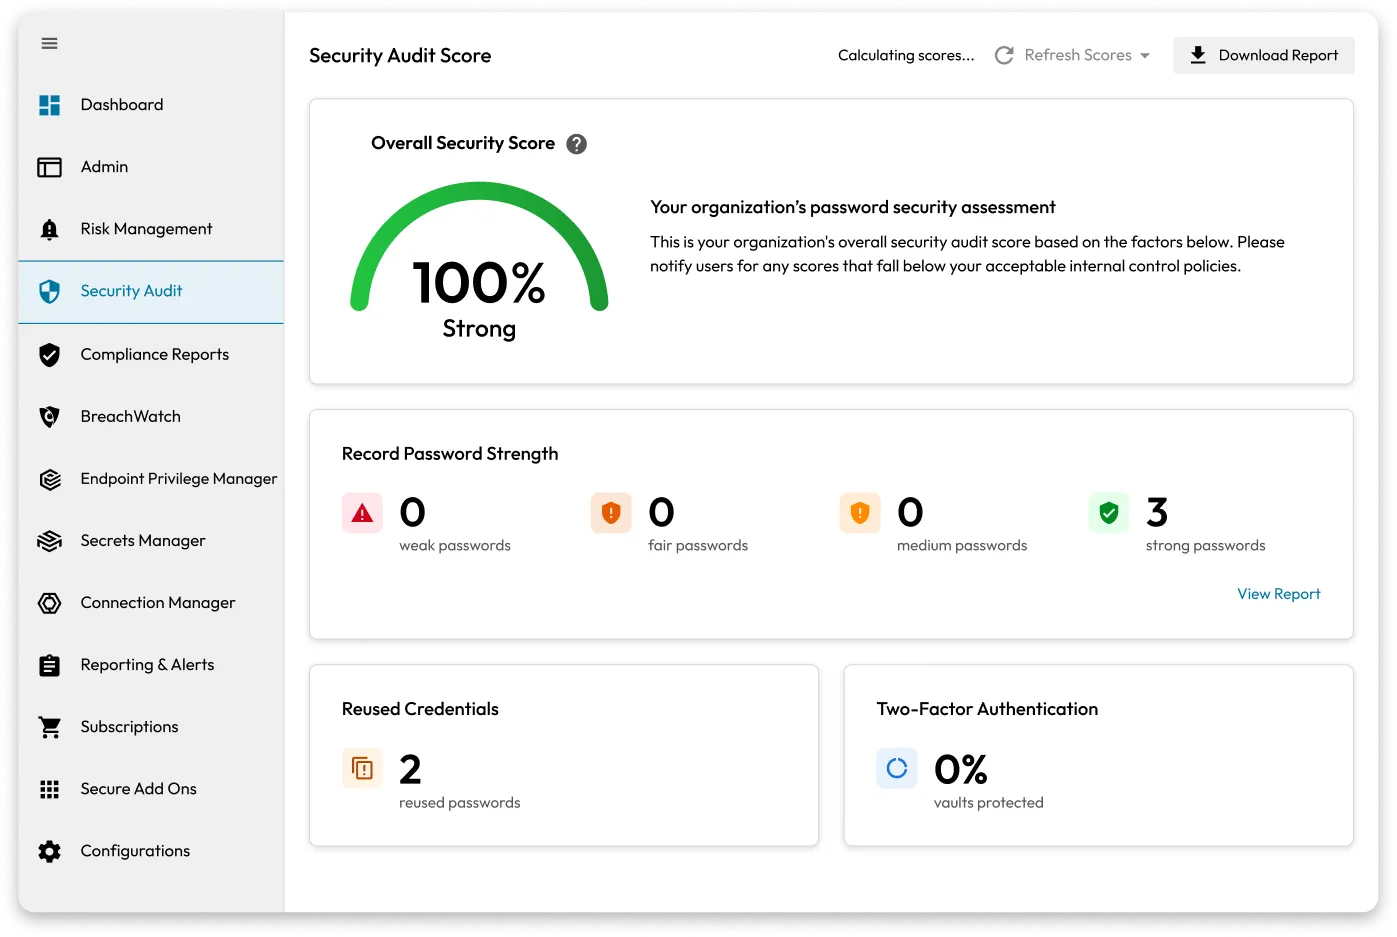
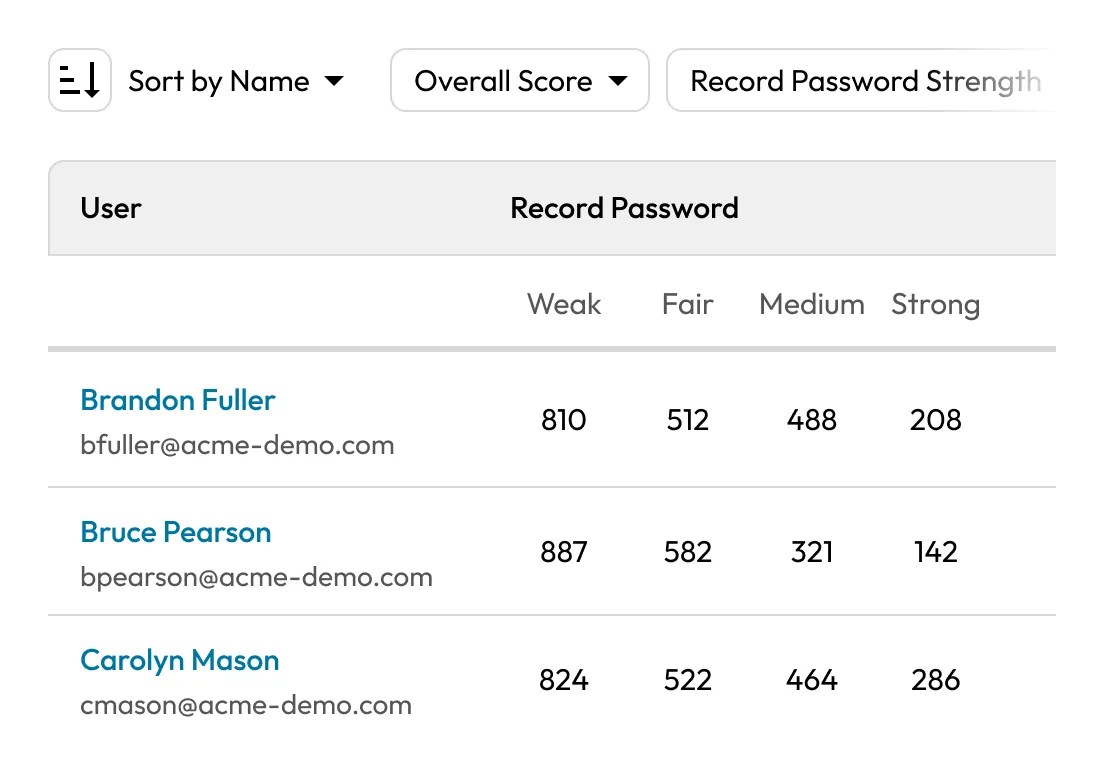
管理员可查看详细的用户级指标以评估风险,包括记录强度、密码重复使用次数以及所启用的 2FA 类型。密码分为弱、尚可、中等和强,与终端用户的保管库体验保持一致。
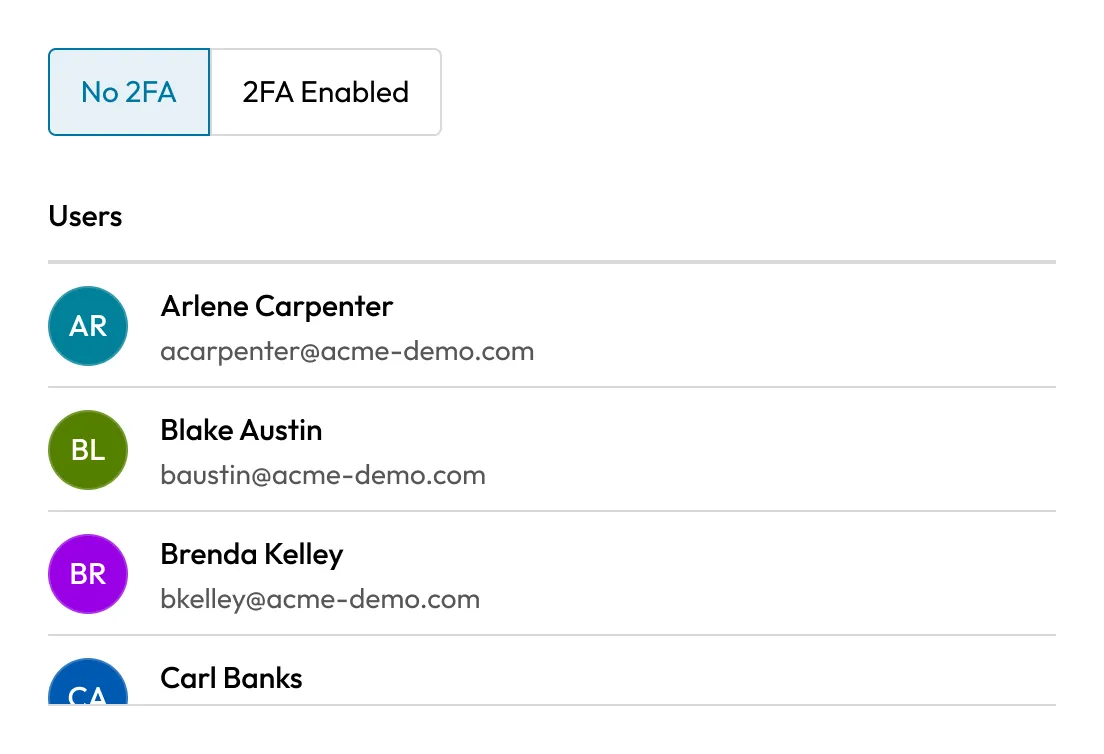
安全审计识别哪些用户已启用 2FA,他们使用的是哪种方法,以及谁尚未注册。管理员可基于这些数据,在不同团队或角色中落实 MFA 合规策略。
管理控制台中的用户表支持按总体评分、用户名、密码重用情况、记录强度或 2FA 状态进行排序,帮助管理员快速识别异常并优先推进修复工作。
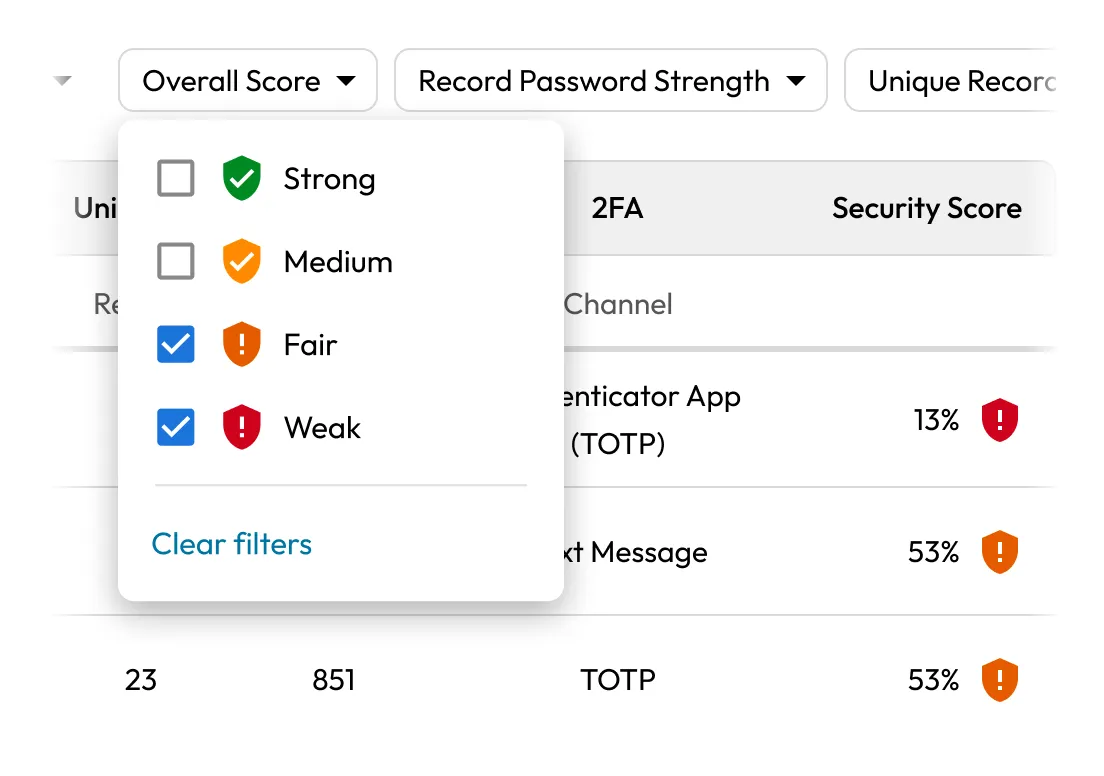
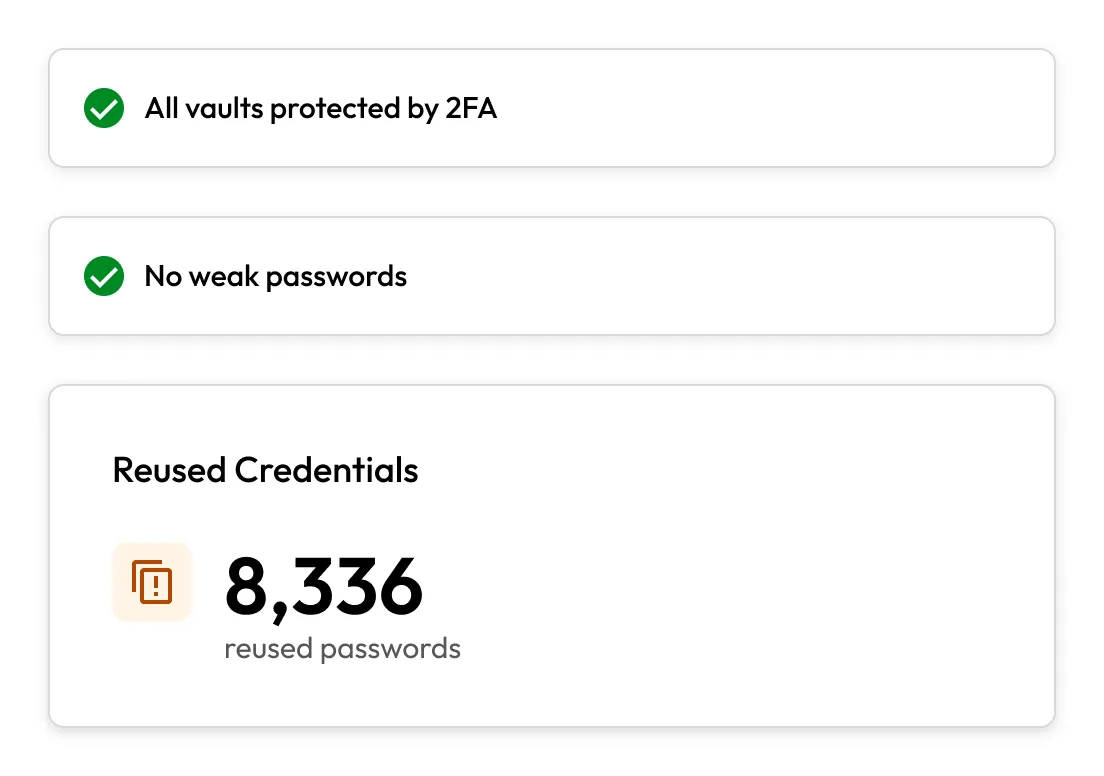
当评分达到 100% 时,管理控制台界面会自动折叠卡片,并展开需要重点关注的卡片,从而确保安全问题在解决前始终可见,降低被忽视的风险。
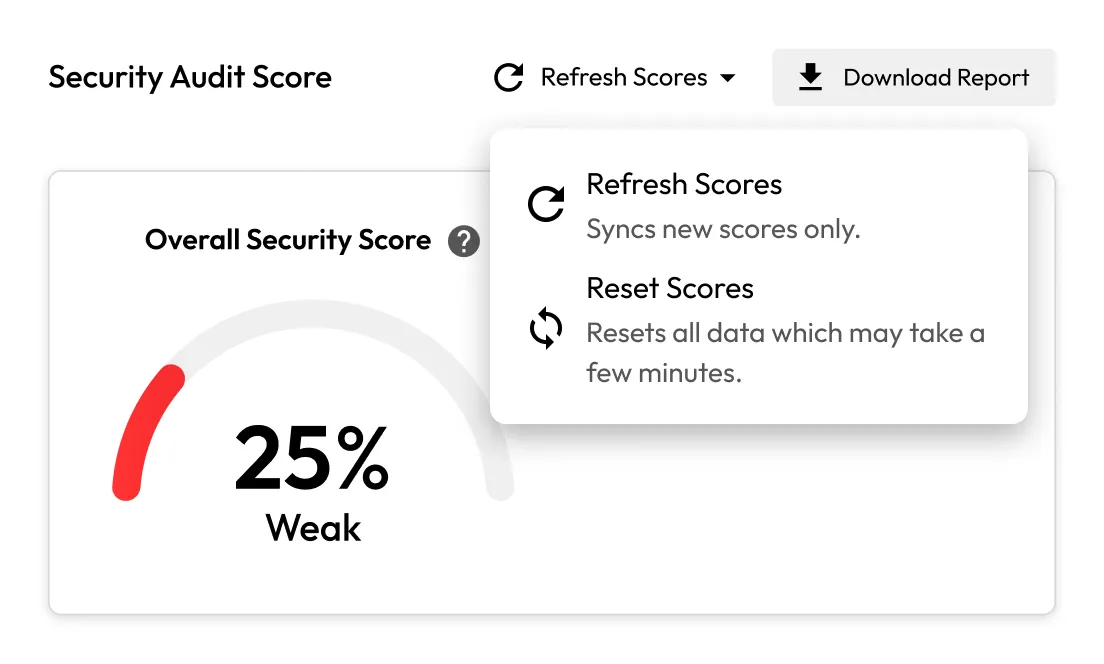
用户每次登录其保险库时,评分都会自动更新;管理员亦可点击“刷新评分”以获取最新数据。当评分出现不同步时,根管理员可执行整体或针对特定用户的重置操作。
安全审计帮助组织满足 NIST、ISO 27001、SOC 2 和 HIPAA 等框架的密码策略要求。管理员可通过实时报告验证合规性并展示策略执行情况。


Keeper 使管理员能够洞察密码风险与用户行为,同时始终不暴露保管库内容或用户凭据。

安全审计内置于 Keeper 平台,无需额外工具或配置,即可实时洞察密码强度、重复使用情况及 2FA 状态。

Keeper 既便于团队采用,也便于管理员管理。各类洞察在管理控制台中清晰呈现,助您迅速响应关键问题。

安全审计有助于证明密码策略的执行情况,并以实时、可靠的数据支持审计与安全评估。
不可以。Keeper 的零知识加密模型确保只有终端用户能够访问其保管库内容。管理员可查看密码强度及相关行为洞察,但无法查看密码本身。
安全评分基于三项关键因素:用户存储密码的强度、密码的重复使用频率以及是否启用 2FA。
用户登录其保管库时,评分会自动同步。管理员还可随时在管理控制台中手动刷新或重置评分。
目前暂不支持直接从该选项卡导出,但管理员可通过 Keeper 的高级报告与警报模块,导出更全面的审计日志并实现系统集成。
仅根管理员可以重置安全审计评分。该操作可在管理控制台中针对整个企业或单个用户执行。
您必须启用 Cookie 才能使用在线聊天。