
Оптимизируйте управление SSH-ключами с помощью KeeperPAM®
KeeperPAM упрощает управление SSH-ключами, обеспечивая централизованный контроль, автоматическую ротацию и аудит для обеспечения безопасного доступа к вашей критической инфраструктуре.
KeeperPAM упрощает управление SSH-ключами, обеспечивая централизованный контроль, автоматическую ротацию и аудит для обеспечения безопасного доступа к вашей критической инфраструктуре.
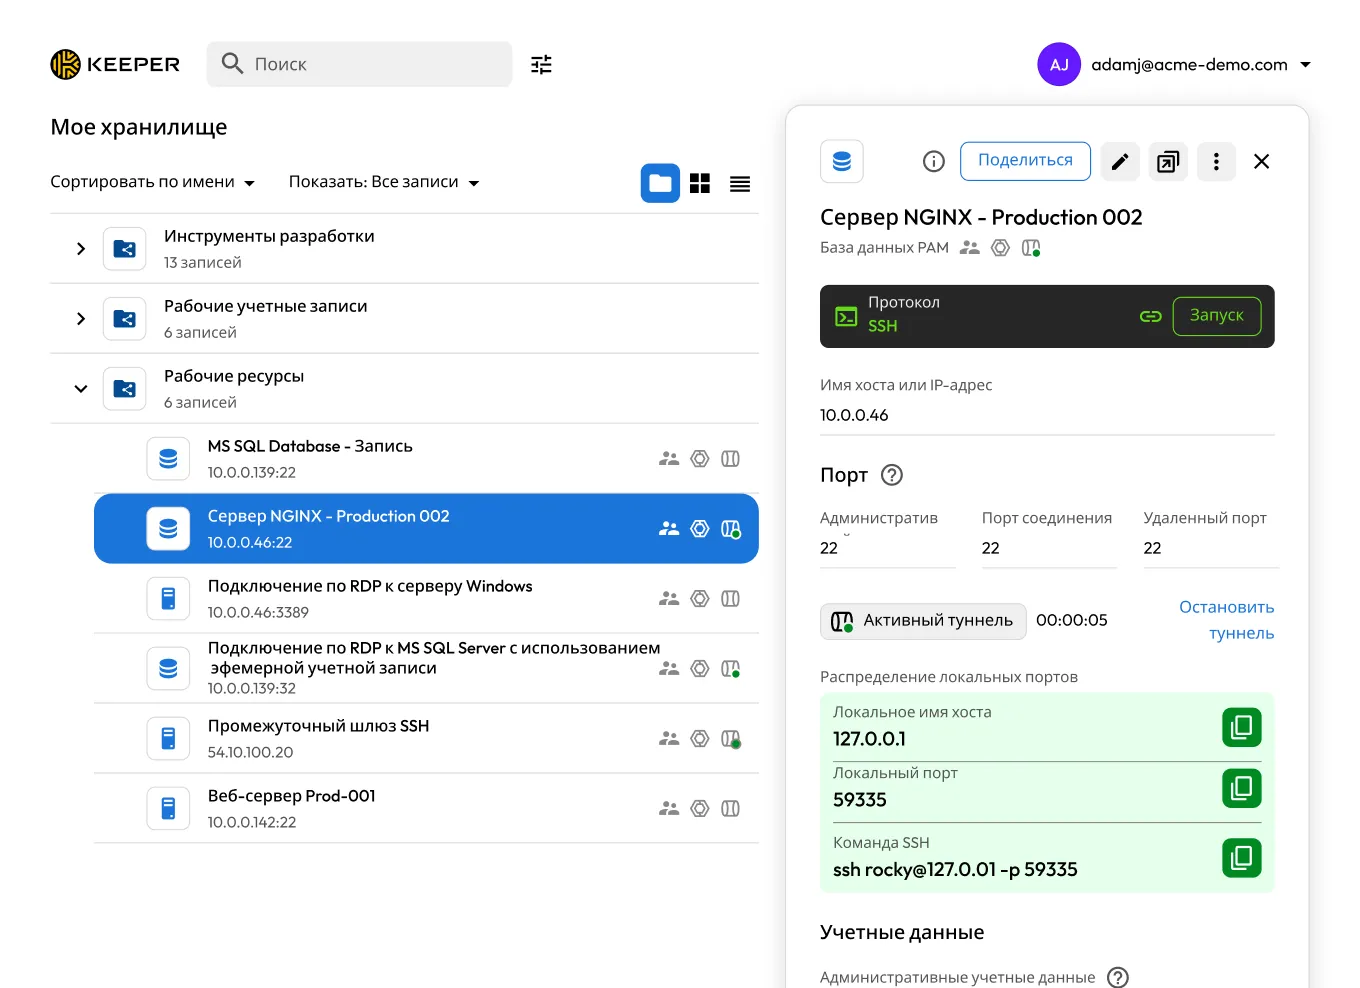

SSH-ключи часто разбросаны по системам, что затрудняет контроль и видимость.

Ключи без ротации создают долгосрочные риски в случае взлома.

Общие ключи исключают возможность привлечения к ответственности и затрудняют отслеживание действий.

Задержка отзыва может оставить доступ бывшим пользователям или предоставить его злоумышленникам.

Без регулярной проверки старые или неиспользуемые ключи могут оставаться активными, подвергая критически важные системы риску.
KeeperPAM централизует закрытые ключи SSH в хранилище Keeper, защищенном шифрованием с нулевым разглашением. Ключи никогда не раскрываются Keeper и не хранятся в открытом виде, что обеспечивает вашей организации полный контроль и прозрачность на базе единой безопасной платформы.
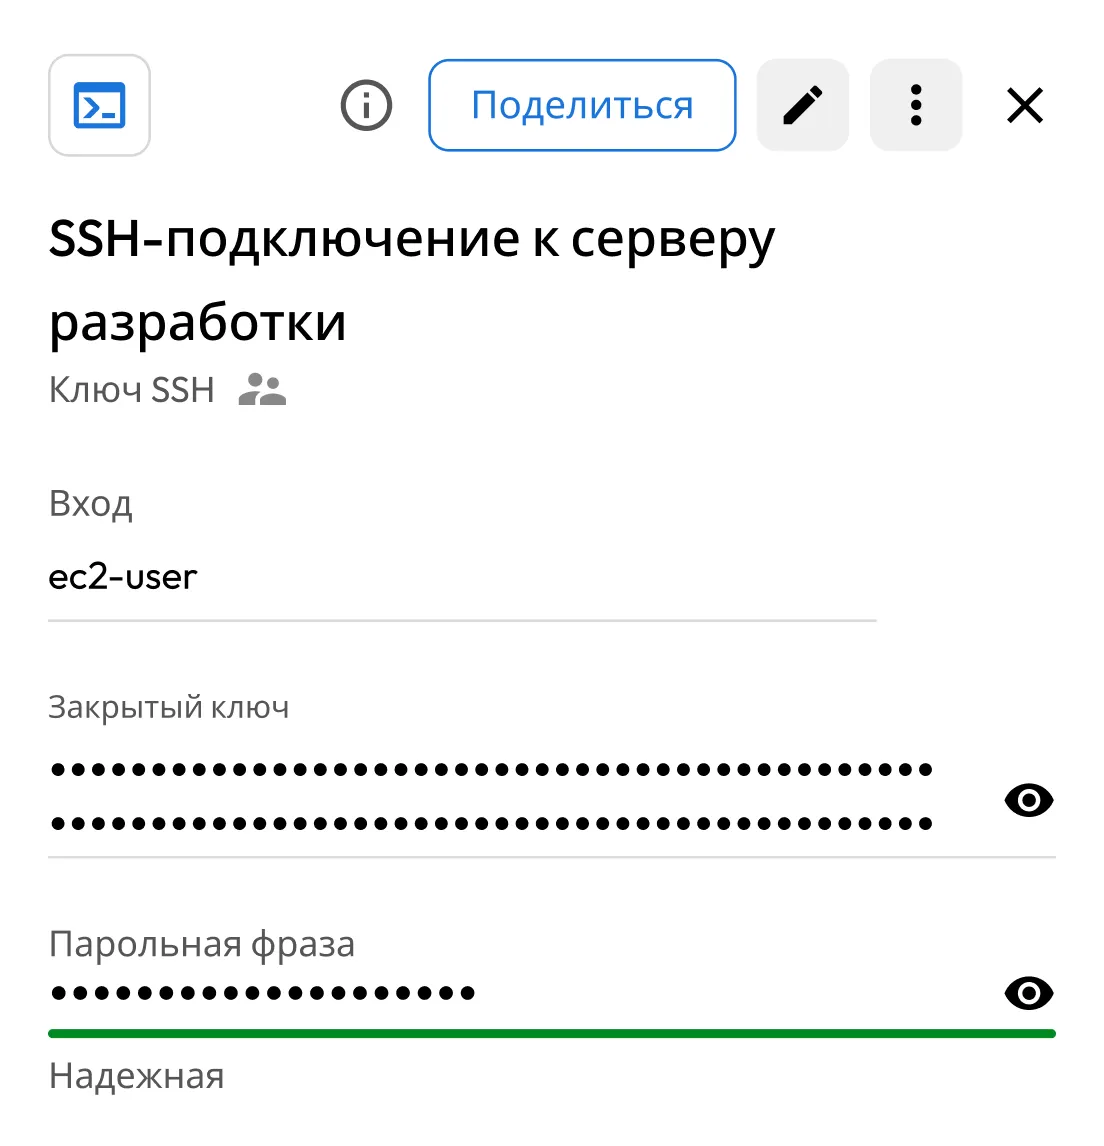
KeeperPAM обеспечивает детализированный контроль доступа, позволяя вам точно определить, кто может получить доступ к тому или иному SSH-ключу и ресурсу. Каждый запрос доступа регистрируется, чтобы вы имели четкое представление о том, кто обращался к ключу, когда и для какой системы или сеанса он использовался.
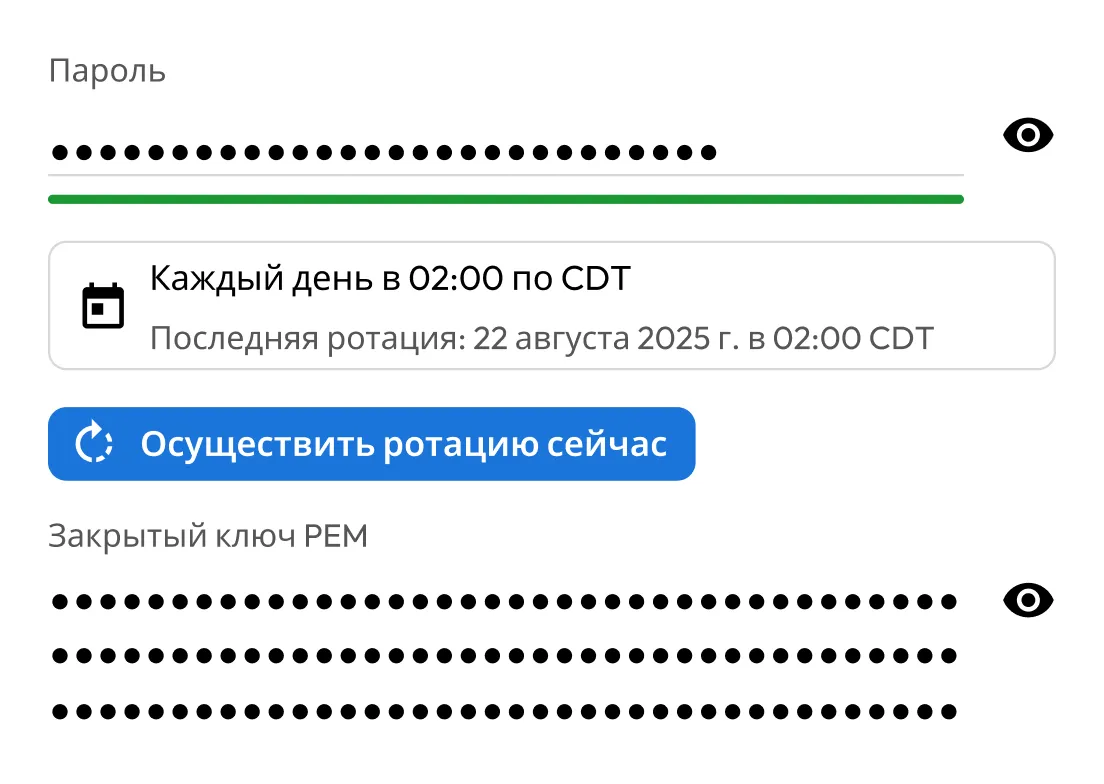
KeeperPAM автоматизирует смену SSH-ключей и поддерживает заданные политики ротации для обеспечения соответствия стандартам безопасности. Ротацию ключей можно выполнять с помощью автоматизированных рабочих процессов и интегрировать в процессы Keeper Commander, что помогает командам безопасности поддерживать надежный контроль без необходимости ручного вмешательства.
SDK и API Keeper позволяют командам интегрировать управление SSH-ключами в конвейеры автоматизации, рабочие процессы CI/CD и специализированные процессы безопасности, что позволяет организациям применять единые политики в отношении SSH-ключей во всей инфраструктуре.
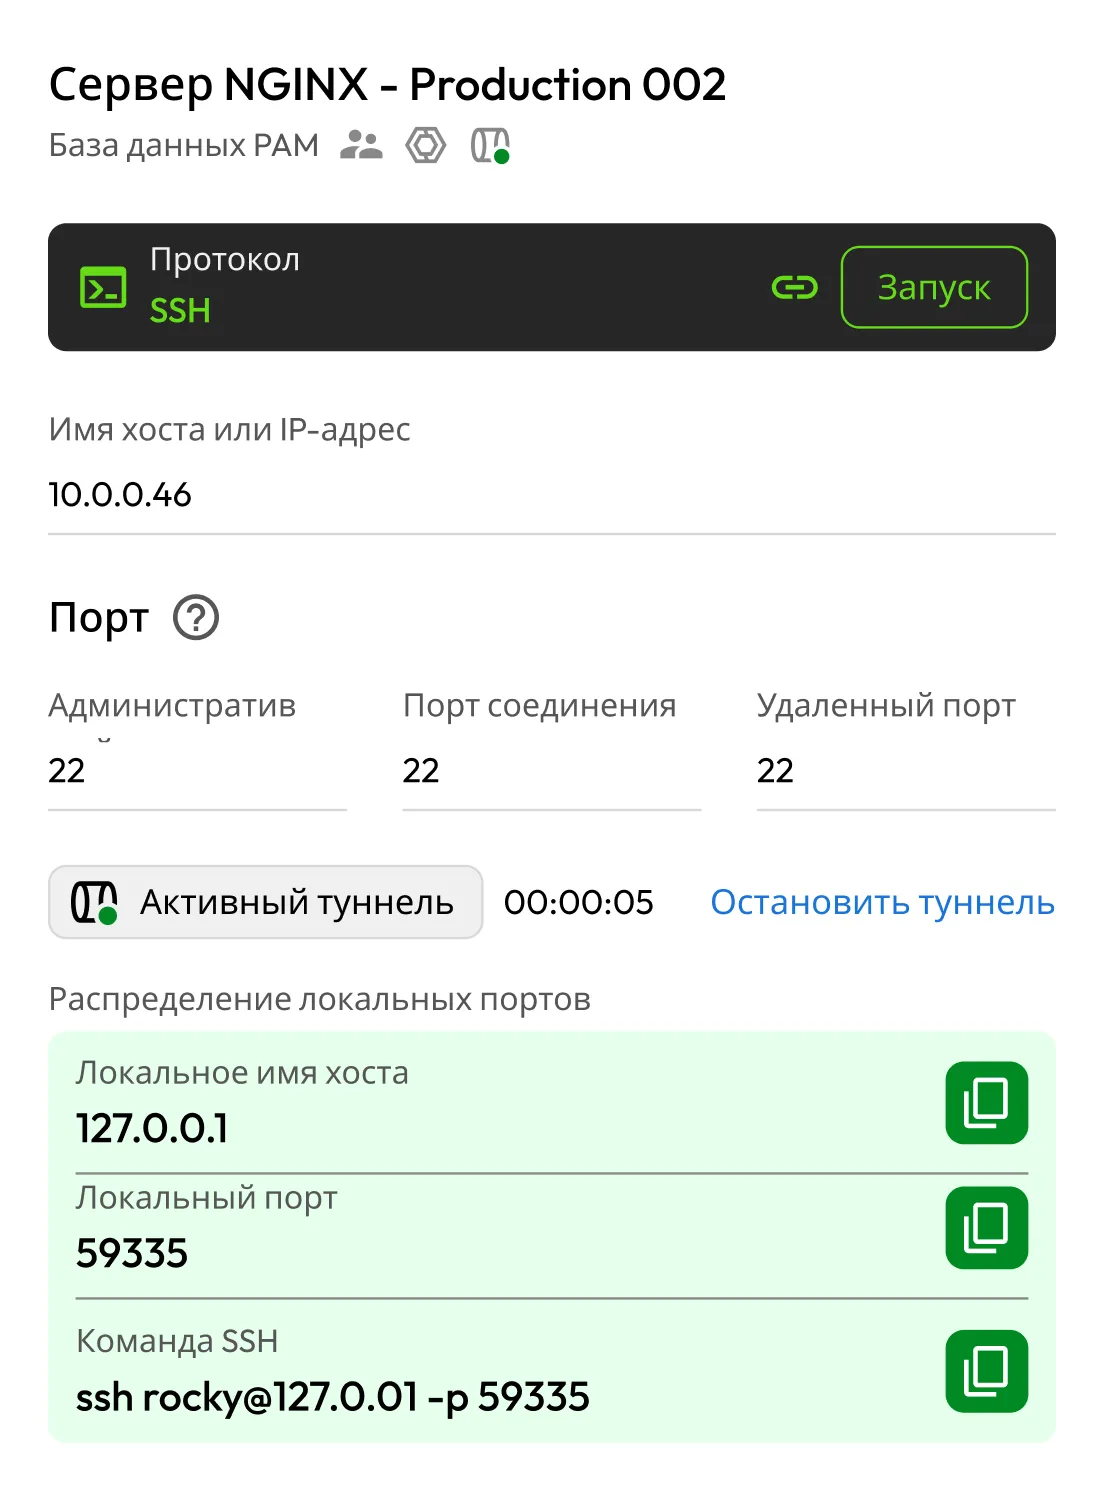
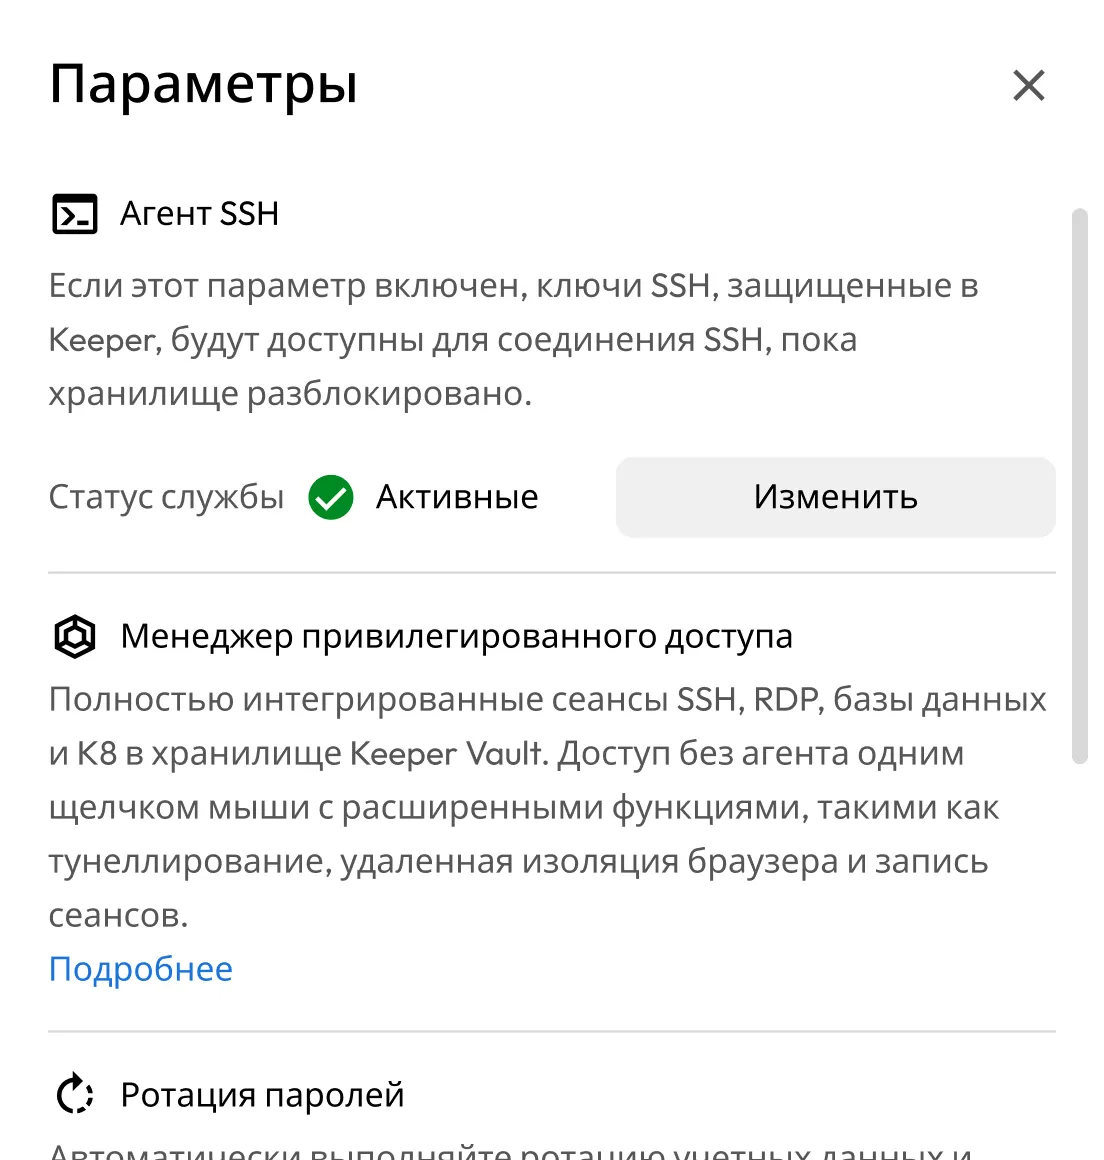
KeeperPAM обеспечивает беспарольный SSH-доступ с нулевым доверием, организуя привилегированные сеансы непосредственно из хранилища Keeper и внедряя временные или постоянные учетные данные без раскрытия закрытых SSH-ключей конечным пользователям. Локально развернутый Keeper Connection Manager выступает в роли прокси-сервера и записывает SSH-сеансы для изолированных или регулируемых сетей; агент Keeper SSH и CLI поддерживают рабочие процессы разработчиков и средства автоматизации, используя получение временных ключей только в оперативной памяти; а автоматическая ротация SSH-ключей непрерывно обновляет ключи, чтобы исключить использование долгосрочных учетных данных.
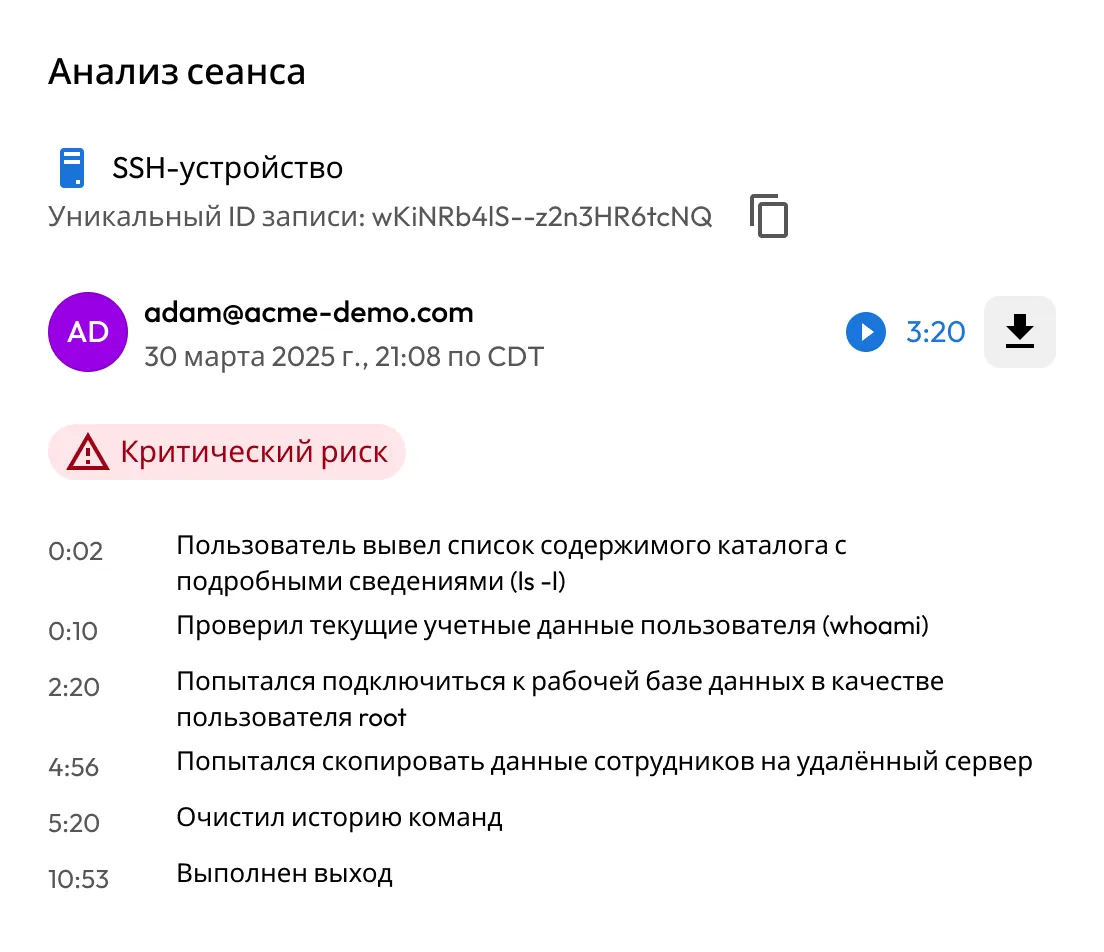
KeeperPAM регистрирует доступ к SSH-ключам и активность сеансов, создавая полный журнал аудита. Службы безопасности могут видеть, кто получил доступ к какому ключу, когда он использовался и какие действия были предприняты во время сеанса.
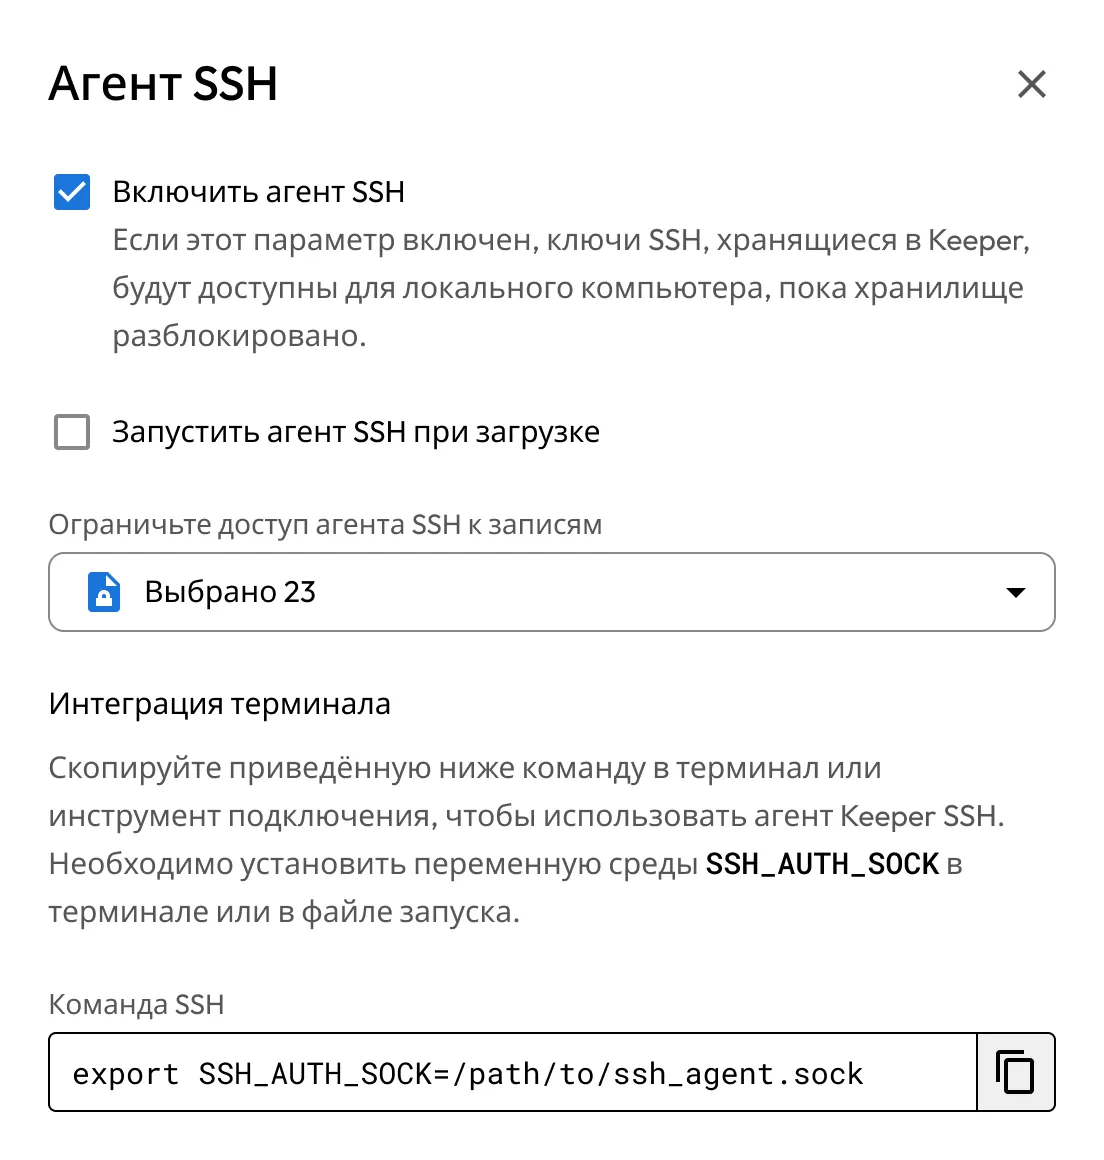
Разработчики могут использовать управляемые Keeper SSH-ключи для аутентификации в Git и подписания коммитов с помощью SSH без сохранения приватных ключей на локальных устройствах. Ключи остаются под защитой в хранилище Keeper и безопасно загружаются по мере необходимости, что поддерживает безопасность процессов разработки и устраняет риски, связанные с локальным хранением ключей.
«Я оценил гибкость развертывания многофункционального шлюза в различных средах. С помощью этих шлюзов я могу использовать SSH, RDP и туннелирование, а также извлекать секреты из своих хранилищ».
Джейсон М., старший инженер/архитектор инфраструктуры
Отзыв на G2
«Мне нравится, что это единое решение, объединяющее RDP, SSH, хранилище паролей и т. д. Это великолепный продукт. Он очень удобный для поиска, легкий и простой в использовании. Великолепный во всех отношениях».
Проверенный пользователь, сфера юридических услуг
Отзыв на G2
Управление SSH-ключами — это процесс создания, хранения, ротации и отзыва SSH-ключей для контроля безопасного доступа к серверам и инфраструктуре.
KeeperPAM хранит закрытые ключи SSH в хранилище Keeper, защищенном шифрованием с нулевым разглашением, и обеспечивает централизованный контроль и аудит доступа к ключам и их использования.
Да, KeeperPAM автоматизирует ротацию SSH-ключей на основе заданных политик и интегрируется с рабочими процессами Keeper Commander, позволяя сократить объем ручной работы и снизить риск использования долго хранящихся ключей.
Нет, SSH-ключи Keeper хранятся и шифруются только в хранилище Keeper. При запуске сеансов KeeperPAM с нулевым доверием ключи извлекаются шлюзом Keeper Gateway и никогда не раскрываются пользователю.
Чтобы использовать онлайн-чат, необходимо разрешить использование cookie-файлов.