
Simplifique o gerenciamento de chaves SSH com o KeeperPAM®
O KeeperPAM simplifica o gerenciamento de chaves SSH ao fornecer controle centralizado, rotação automatizada e auditoria para garantir o acesso seguro à sua infraestrutura crítica.
O KeeperPAM simplifica o gerenciamento de chaves SSH ao fornecer controle centralizado, rotação automatizada e auditoria para garantir o acesso seguro à sua infraestrutura crítica.
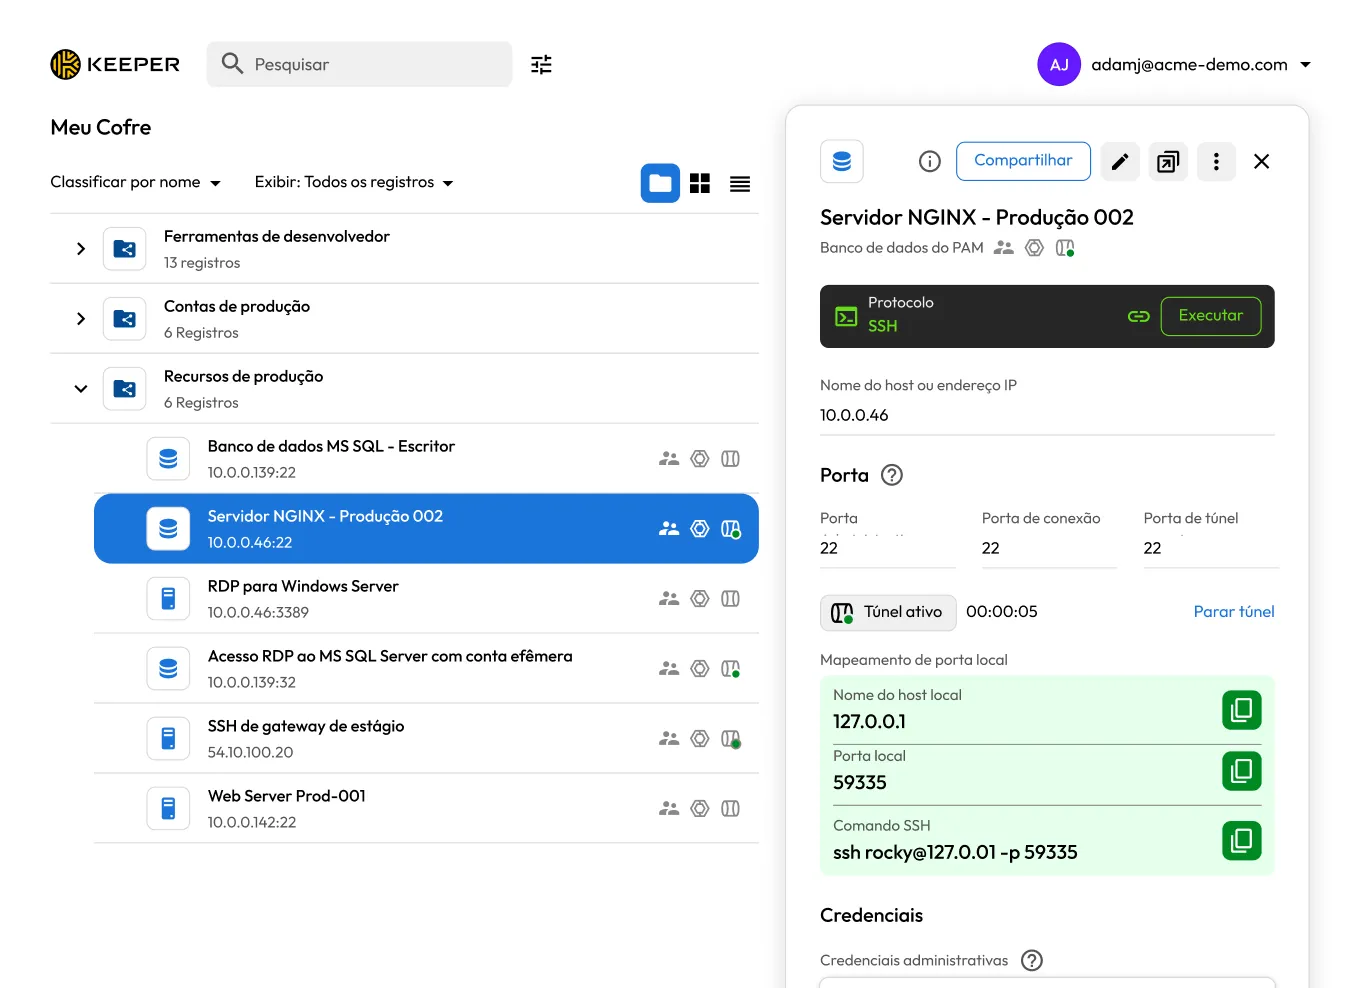

Chaves SSH frequentemente se dispersam por sistemas, dificultando a visibilidade e o controle.

Chaves não rotacionadas criam uma exposição de longo prazo se forem comprometidas.

Chaves compartilhadas eliminam a responsabilização e dificultam o rastreamento de atividades.

A revogação tardia pode deixar ex-usuários ou invasores com acesso residual.

Sem uma revisão regular, chaves antigas ou não utilizadas podem permanecer ativas e expor sistemas críticos.
O KeeperPAM centraliza chaves privadas SSH no Cofre do Keeper, protegidas por criptografia de conhecimento zero. As chaves nunca são expostas ao Keeper nem armazenadas em texto simples, oferecendo à sua organização controle total e visibilidade a partir de uma única plataforma segura.
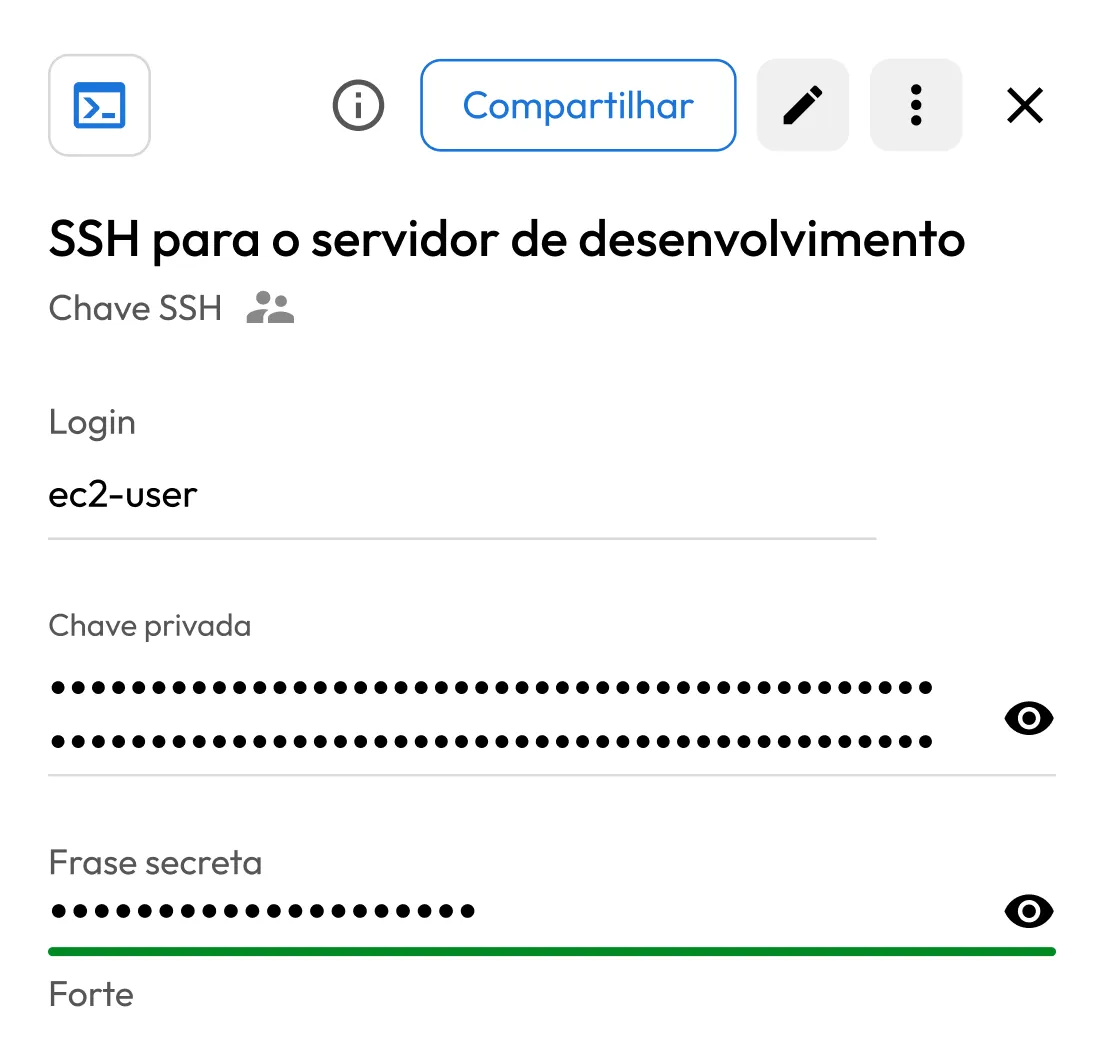
O KeeperPAM oferece controles de acesso granulares para que você possa definir exatamente quem pode acessar qual chave SSH e qual recurso. Cada solicitação de acesso é registrada, oferecendo uma visão clara sobre quem acessou uma chave, quando ela foi usada e para qual sistema ou sessão.
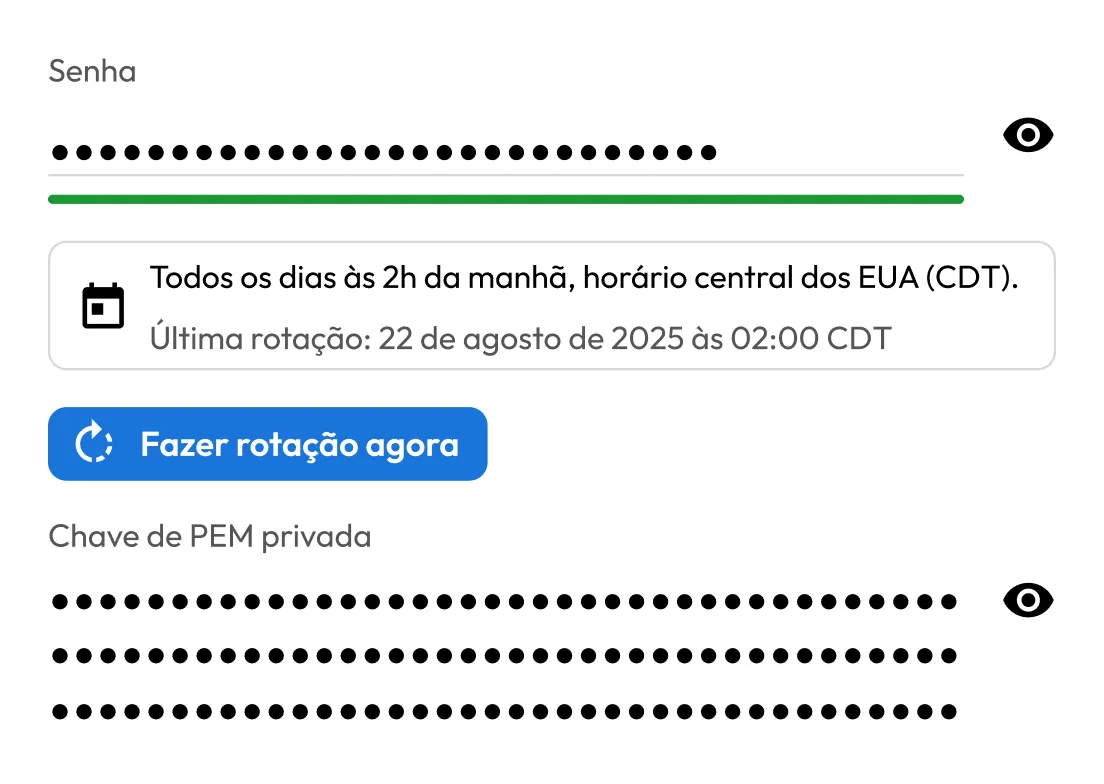
O KeeperPAM automatiza a rotação de chaves SSH e oferece suporte a políticas de rotação definidas para aplicar padrões de segurança. As chaves podem ser rotacionadas por meio de fluxos de trabalho automatizados e integradas a processos do Keeper Commander, ajudando as equipes de segurança a manter controles sólidos sem esforço manual.
Os SDKs e APIs do Keeper permitem que as equipes integrem o gerenciamento de chaves SSH em pipelines de automação, fluxos de trabalho de CI/CD e processos de segurança personalizados, permitindo que as organizações apliquem políticas de chaves SSH consistentes em toda a infraestrutura.
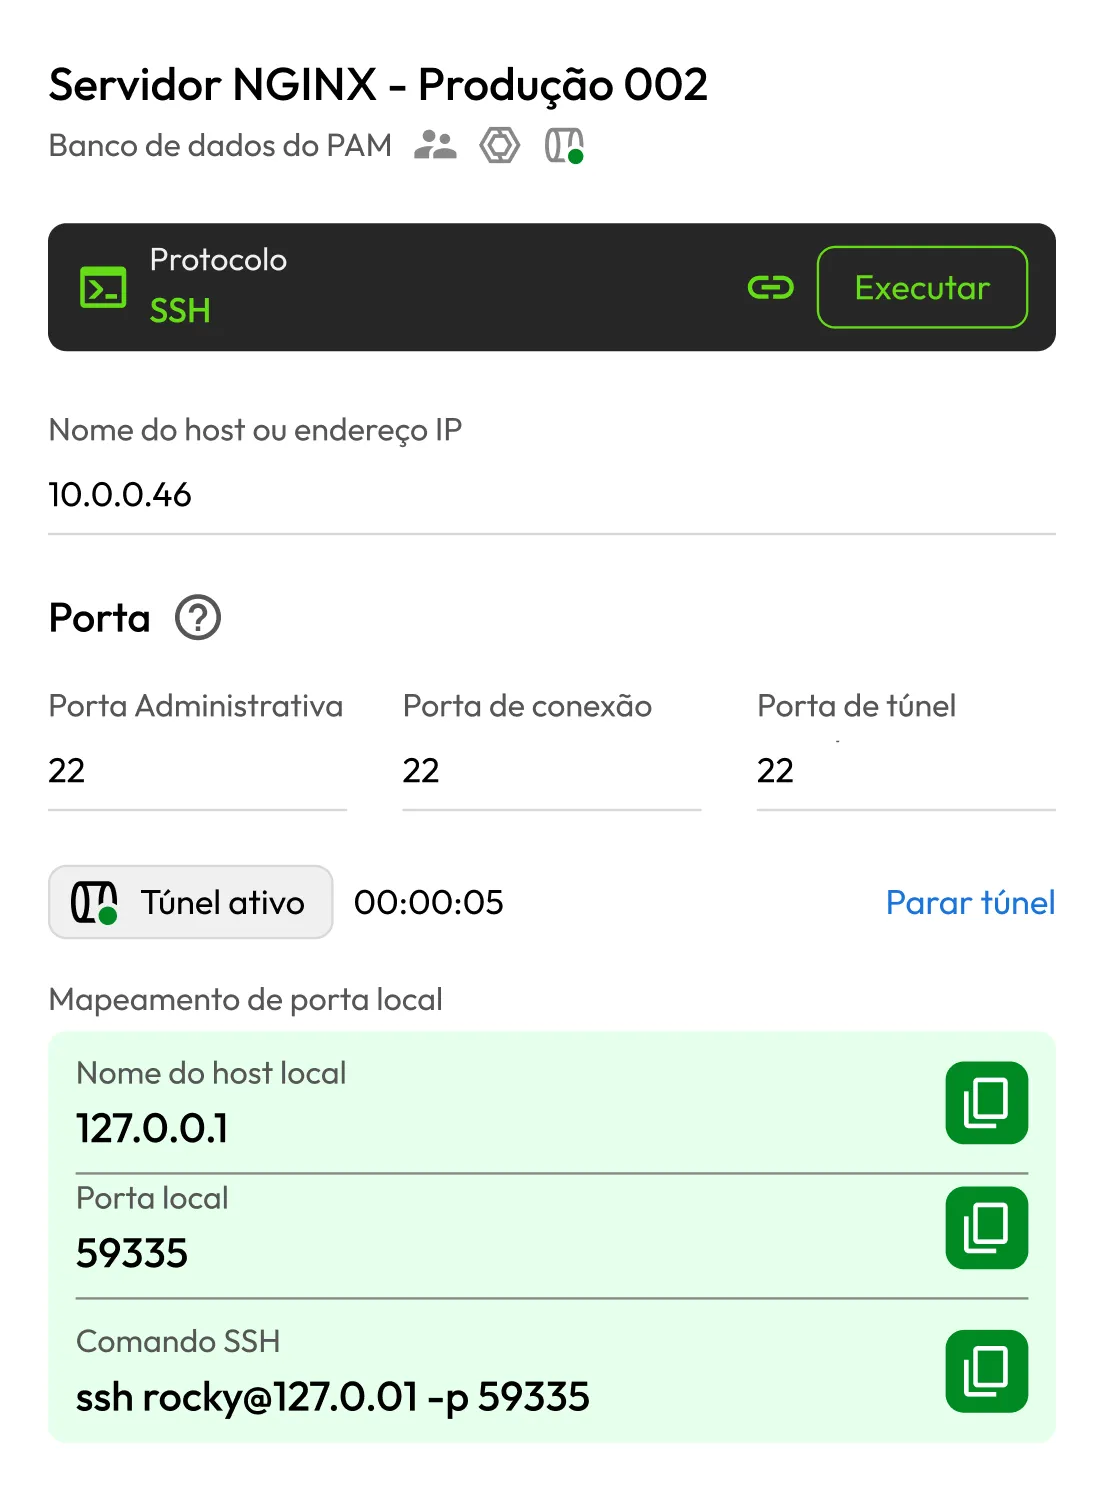
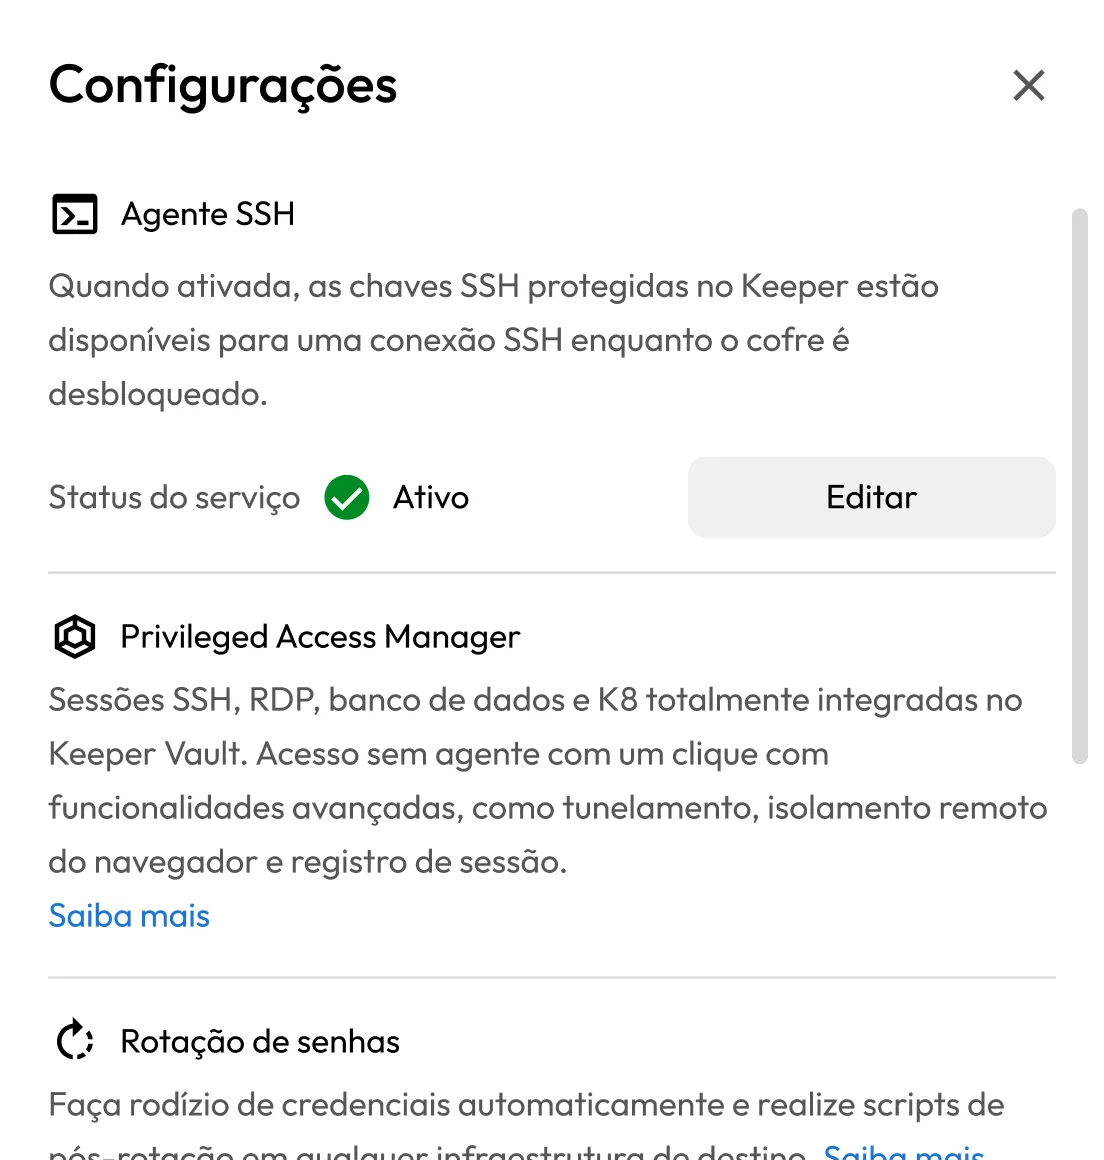
O KeeperPAM permite acesso SSH sem senha e de confiança zero intermediando sessões privilegiadas diretamente do Cofre do Keeper, injetando credenciais efêmeras ou estáticas sem jamais expor chaves SSH privadas aos usuários finais. O Keeper Connection Manager auto-hospedado atua como proxy e grava sessões SSH para redes isoladas ou regulamentadas; o Keeper SSH Agent e a CLI oferecem suporte a fluxos de trabalho de desenvolvedores e automação usando a recuperação efêmera de chaves na memória; e a rotação automatizada de chaves SSH atualiza continuamente as chaves para eliminar credenciais de longa duração.
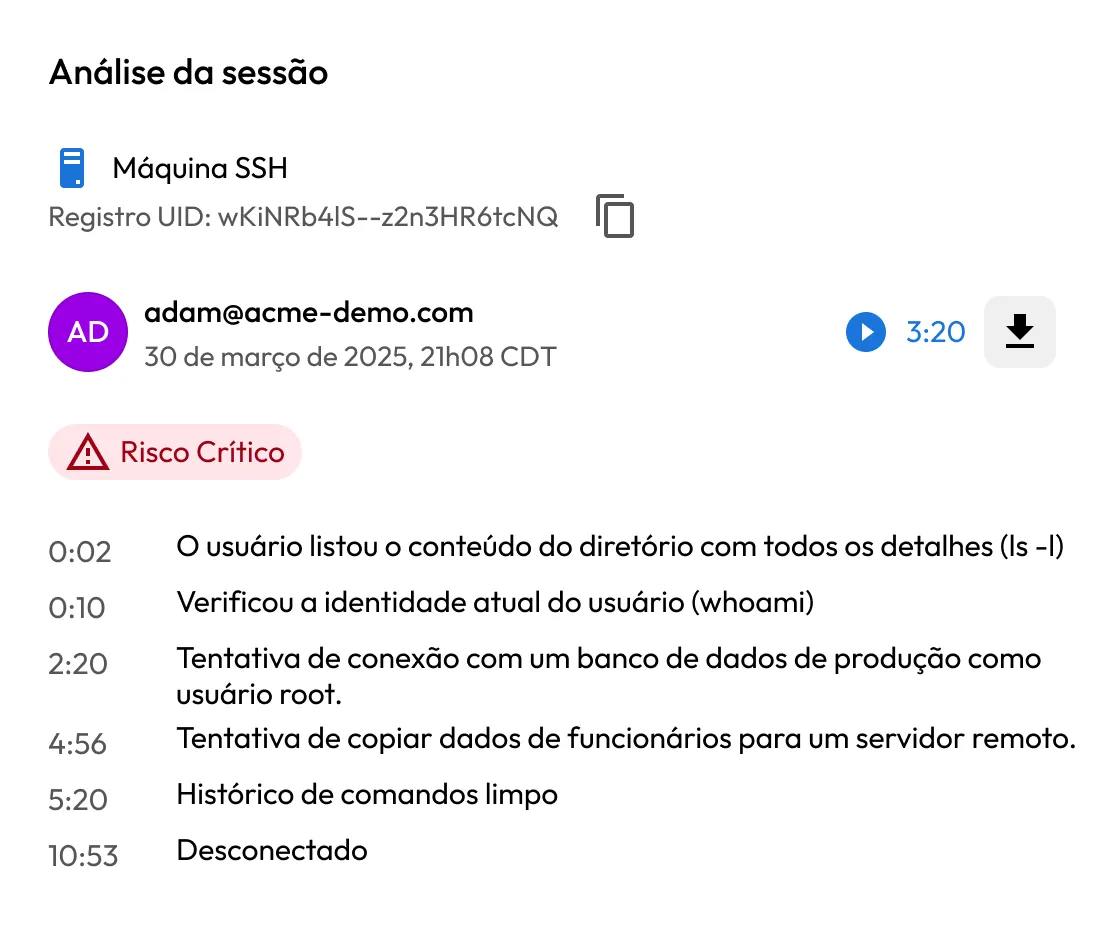
O KeeperPAM registra o acesso a chaves SSH e a atividade da sessão, criando uma trilha de auditoria completa. As equipes de segurança podem ver quem acessou qual chave, quando ela foi usada e quais ações foram realizadas durante a sessão.
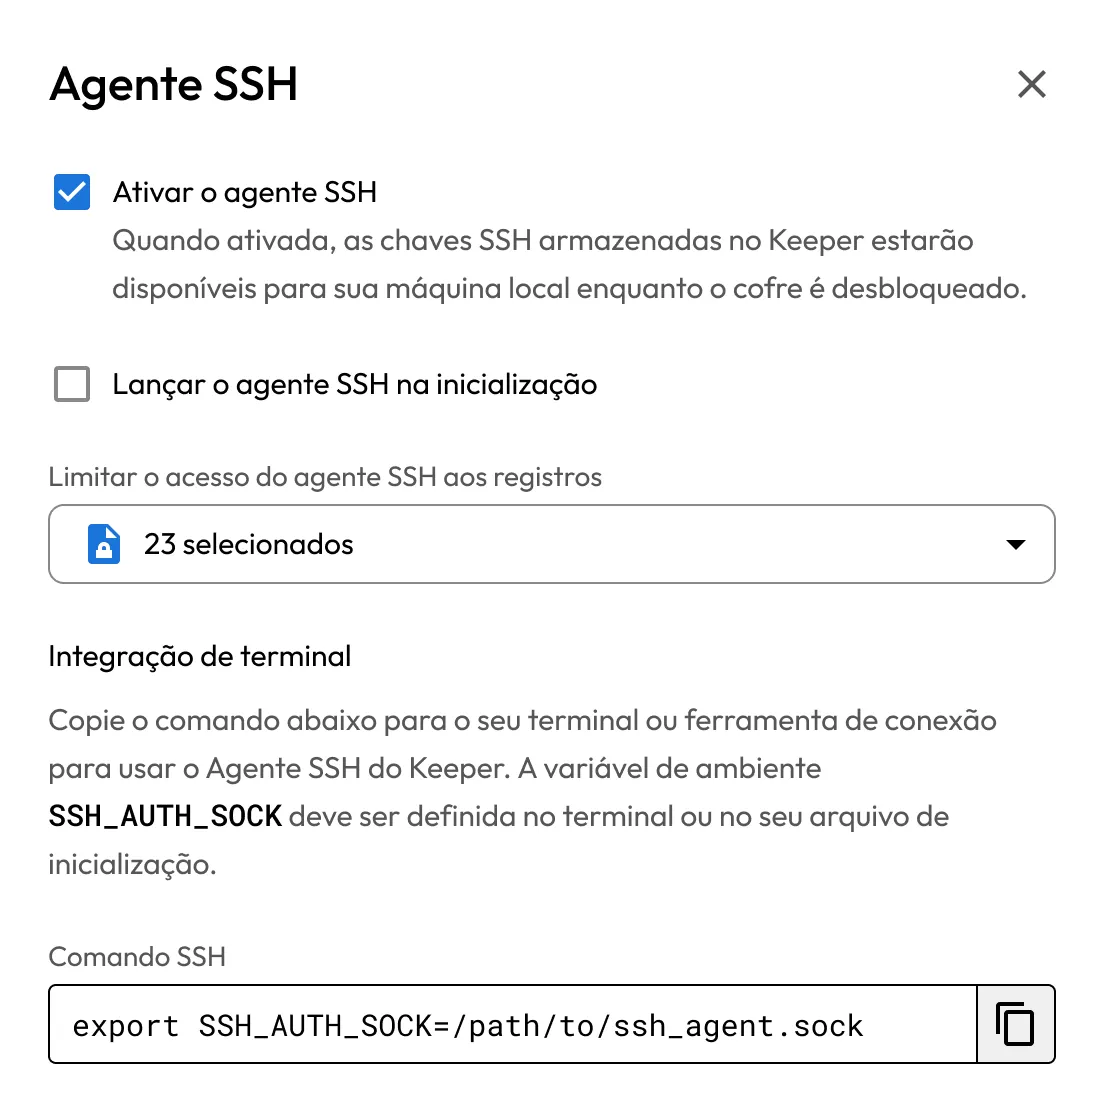
Desenvolvedores podem usar chaves SSH gerenciadas pelo Keeper para autenticação do Git e assinatura de commits baseada em SSH, sem armazenar chaves privadas localmente. As chaves permanecem protegidas no Cofre do Keeper e são carregadas com segurança quando necessário, oferecendo suporte a fluxos de trabalho de desenvolvimento seguros e eliminando os riscos do armazenamento local de chaves.
“Valorizo a flexibilidade de implantar um gateway multifuncional em diferentes ambientes. Com esses gateways, posso usar SSH, RDP e tunelamento, além de ter a capacidade de recuperar segredos dos meus cofres.”
Jason M., Engenheiro/Arquiteto Sênior de Infraestrutura
Avaliação no G2
“Adoro o fato de ser uma solução de painel único para RDP, SSH, cofre de senhas e muito mais. É um excelente produto. Muito fácil de pesquisar, leve e simples de implantar. Ótimo em todos os aspectos.”
Usuário verificado no setor jurídico
avaliação no G2
O gerenciamento de chaves SSH é o processo de criar, armazenar, rotacionar e revogar chaves SSH para controlar o acesso seguro a servidores e à infraestrutura.
O KeeperPAM armazena chaves privadas SSH no Cofre do Keeper, protegidas por criptografia de conhecimento zero, e aplica controles de acesso centralizados e auditoria para o acesso e uso de chaves.
Sim, o KeeperPAM automatiza a rotação de chaves SSH com base em políticas definidas e se integra aos fluxos de trabalho do Keeper Commander para reduzir o esforço manual e o risco de chaves de longa duração.
Não, as chaves SSH do Keeper são armazenadas e criptografadas apenas no Cofre do Keeper. Quando sessões de confiança zero do KeeperPAM são iniciadas, as chaves são recuperadas pelo Keeper Gateway e nunca são expostas ao usuário.
É preciso ativar cookies para usar o Bate-papo em tempo real.