
Sprawne zarządzanie kluczami SSH za pomocą KeeperPAM®
KeeperPAM upraszcza zarządzanie kluczami SSH, zapewniając scentralizowaną kontrolę, automatyczną rotację i audyty w celu zapewnienia bezpiecznego dostępu do krytycznej infrastruktury.
KeeperPAM upraszcza zarządzanie kluczami SSH, zapewniając scentralizowaną kontrolę, automatyczną rotację i audyty w celu zapewnienia bezpiecznego dostępu do krytycznej infrastruktury.
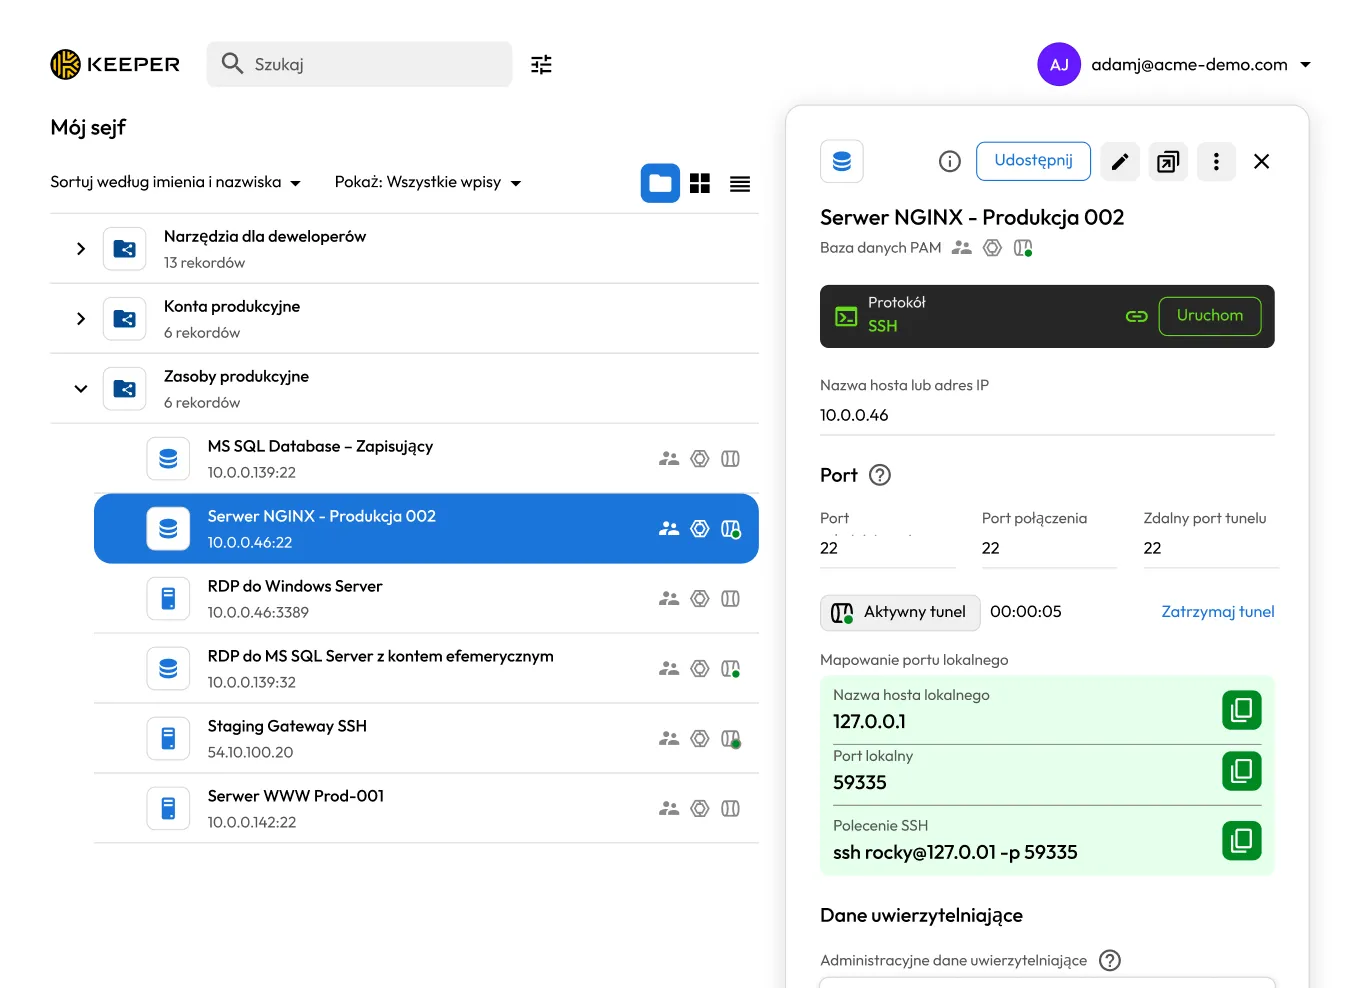

Klucze SSH często rozprzestrzeniają się w systemach, co utrudnia widoczność i kontrolę.

Nierotowane klucze stwarzają długoterminowe ryzyko ujawnienia, jeśli zostaną naruszone.

Współdzielone klucze rozmywają odpowiedzialność i utrudniają śledzenie aktywności.

Opóźnione odbieranie uprawnień może skutkować pozostawieniem aktywnego dostępu byłym użytkownikom lub osobom atakującym.

Bez regularnego przeglądu stare lub nieużywane klucze mogą pozostać aktywne i narażać systemy krytyczne.
KeeperPAM centralizuje prywatne klucze SSH w sejfie Keeper Vault chronionym szyfrowaniem zero-knowledge. Klucze nigdy nie są ujawniane firmie Keeper ani przechowywane w postaci zwykłego tekstu, co zapewnia Państwa organizacji pełną kontrolę i widoczność z poziomu jednej bezpiecznej platformy.
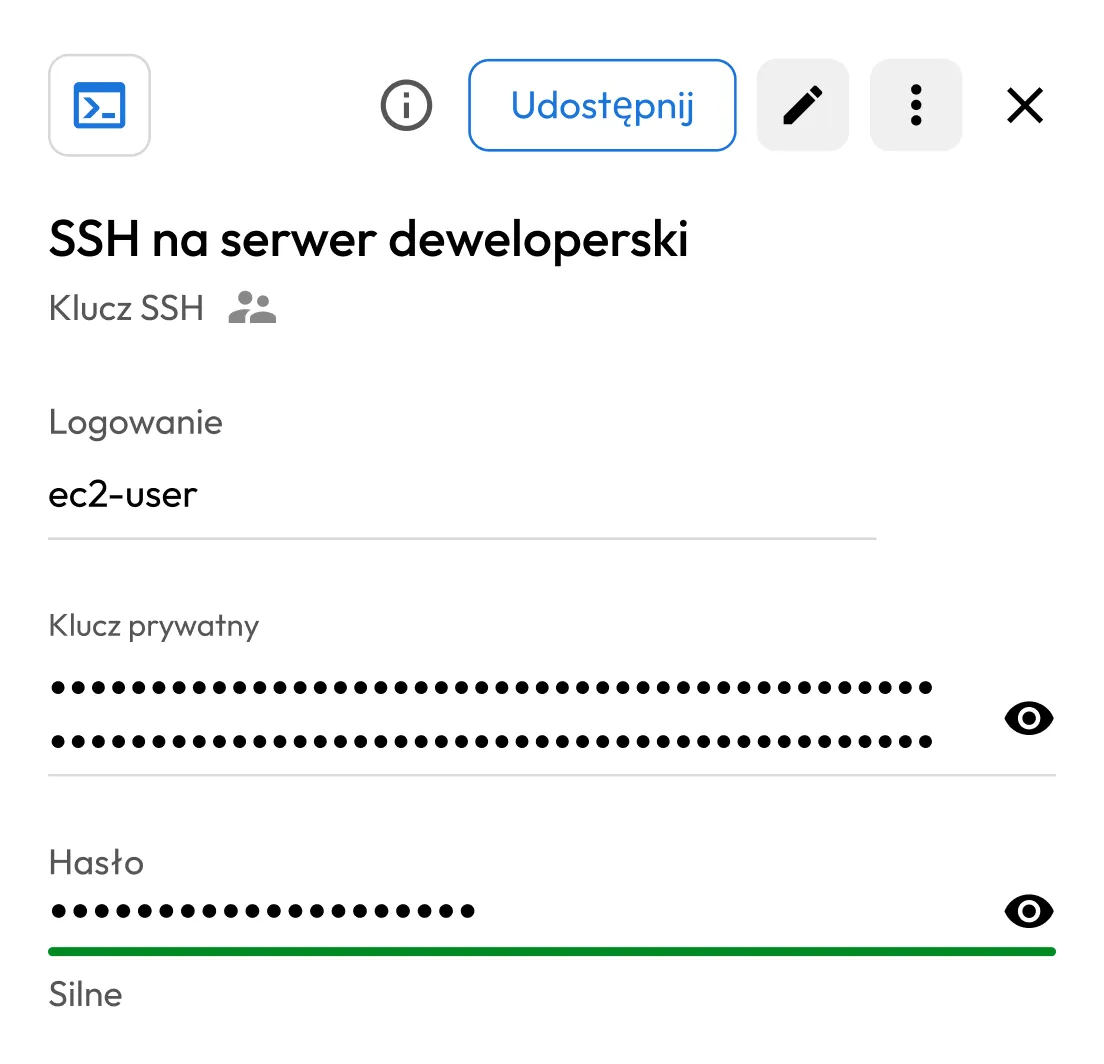
KeeperPAM zapewnia szczegółowe mechanizmy kontroli dostępu, dzięki czemu można precyzyjnie określić, kto ma dostęp do danego klucza SSH i danego zasobu. Każde żądanie dostępu jest rejestrowane, co zapewnia przejrzysty wgląd w to, kto uzyskał dostęp do klucza, kiedy został użyty oraz jakiego systemu lub sesji dotyczył.
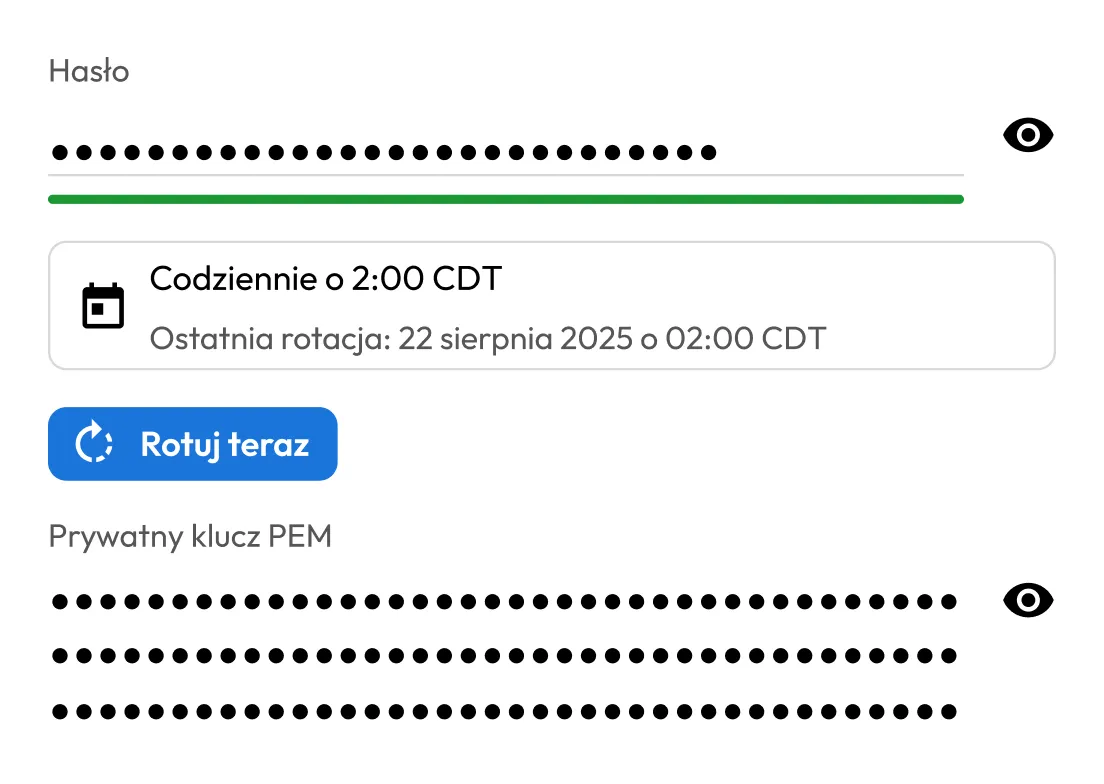
KeeperPAM automatyzuje rotację kluczy SSH i obsługuje zdefiniowane zasady rotacji w celu egzekwowania standardów bezpieczeństwa. Klucze mogą być rotowane za pomocą zautomatyzowanych przepływów pracy i integrowane z procesami narzędzia Keeper Commander, co pomaga zespołom ds. bezpieczeństwa utrzymać ścisłą kontrolę bez ręcznego nakładu pracy.
Pakiety SDK i interfejsy API Keeper umożliwiają zespołom integrację zarządzania kluczami SSH z potokami automatyzacji, przepływami pracy CI/CD oraz niestandardowymi procesami bezpieczeństwa, co pozwala organizacjom egzekwować spójne zasady dotyczące kluczy SSH w całej infrastrukturze.
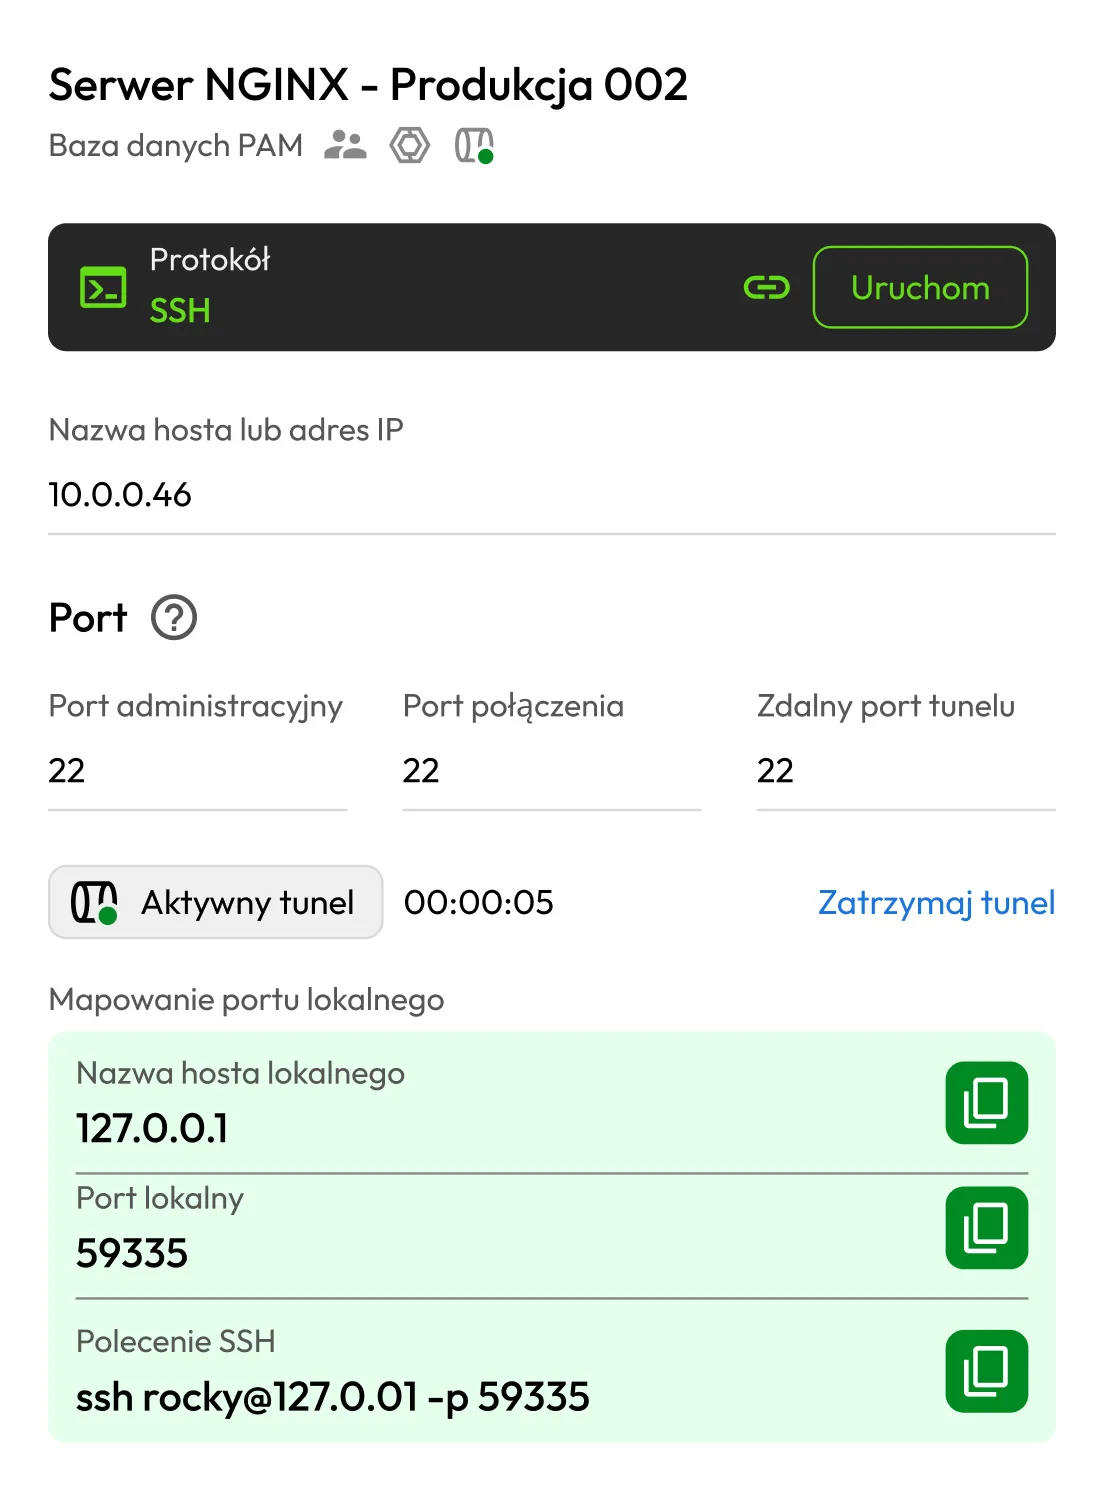
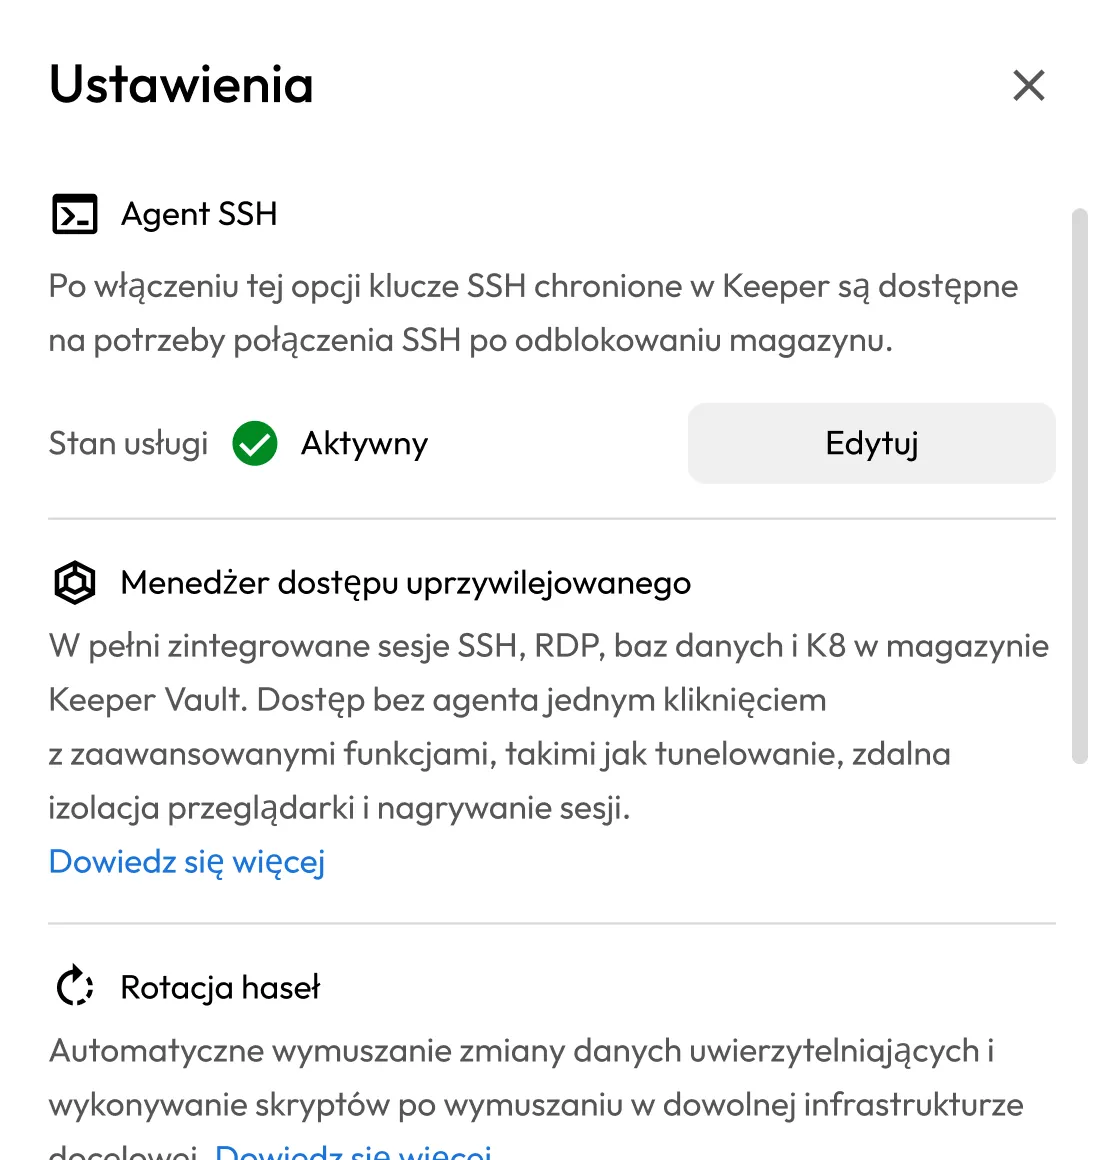
KeeperPAM zapewnia bezhasłowy dostęp SSH zero trust poprzez pośredniczenie w sesjach uprzywilejowanych bezpośrednio z sejfu Keeper Vault, wprowadzając tymczasowe lub statyczne dane uwierzytelniające bez ujawniania prywatnych kluczy SSH użytkownikom końcowym. Samodzielnie hostowane narzędzie Keeper Connection Manager pośredniczy w sesjach SSH i rejestruje je w sieciach typu air-gap lub podlegających regulacjom; Keeper SSH Agent i CLI obsługują procesy programistyczne oraz automatyzację z wykorzystaniem tymczasowego pobierania kluczy w pamięci — a automatyczna rotacja kluczy SSH stale odświeża klucze, aby wyeliminować długotrwałe dane uwierzytelniające.
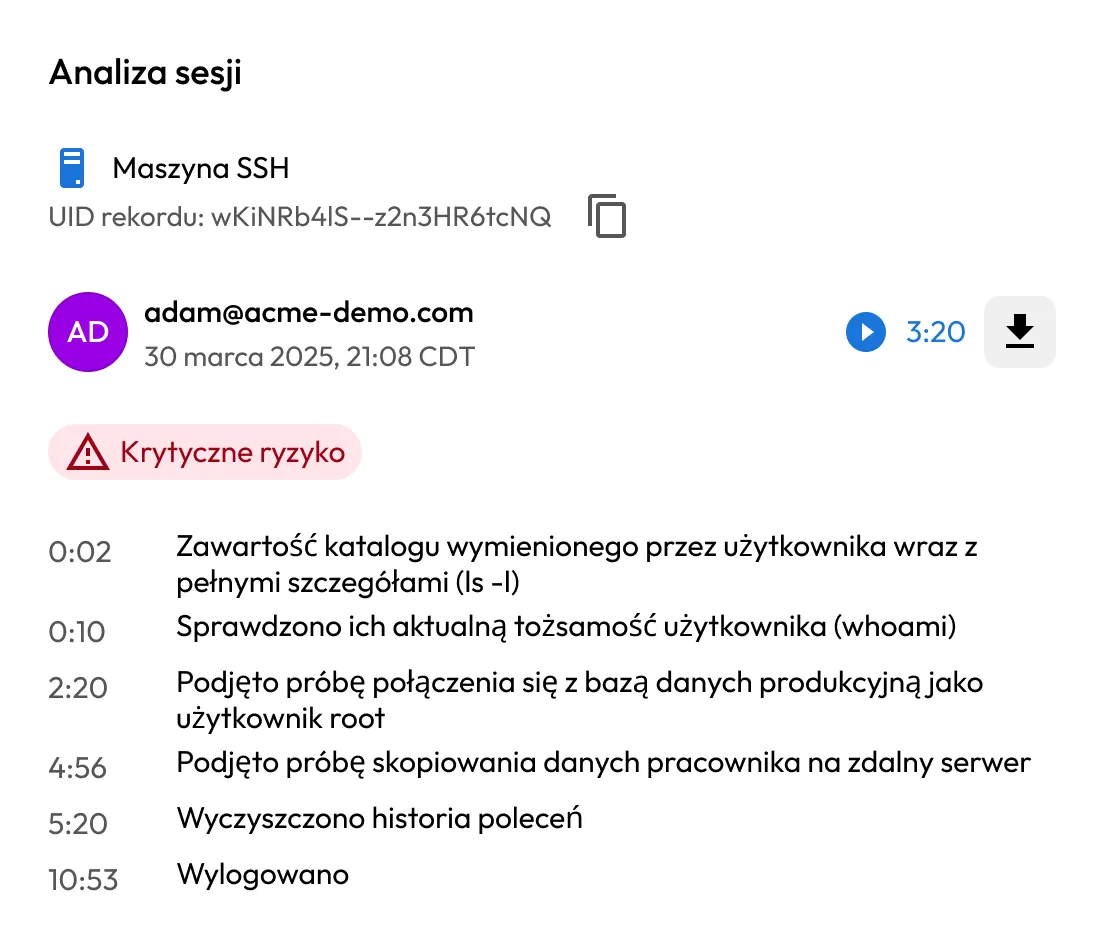
KeeperPAM rejestruje dostęp do kluczy SSH oraz aktywność w ramach sesji, tworząc kompletną ścieżkę audytu. Zespoły ds. bezpieczeństwa mogą sprawdzić, kto uzyskał dostęp do którego klucza, kiedy został on użyty oraz jakie działania zostały podjęte podczas sesji.
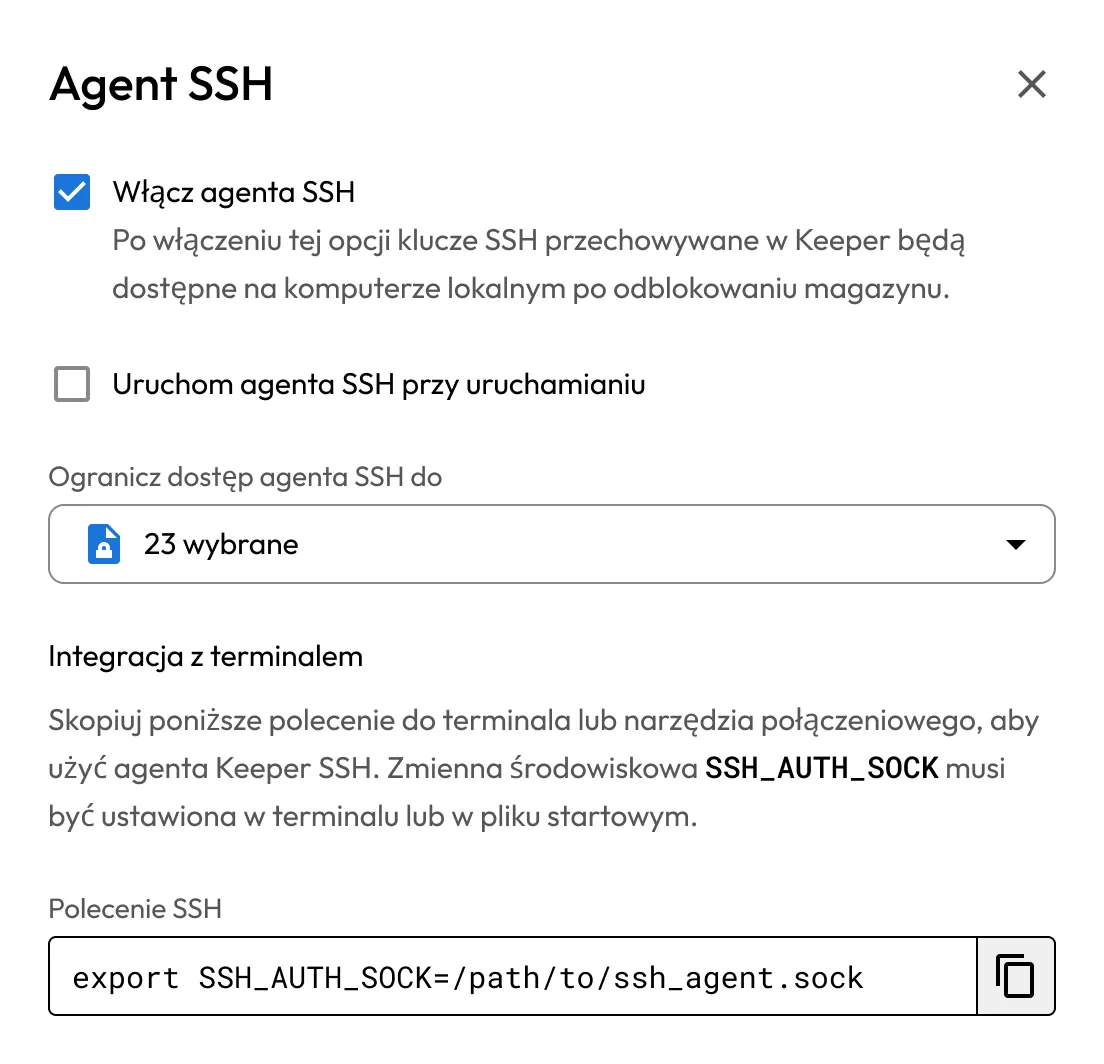
Programiści mogą używać zarządzanych przez Keeper kluczy SSH do uwierzytelniania w Git i podpisywania zatwierdzeń za pomocą SSH bez lokalnego przechowywania kluczy prywatnych. Klucze pozostają chronione w sejfie Keeper Vault i są bezpiecznie ładowane w razie potrzeby, wspierając bezpieczne procesy programistyczne i eliminując ryzyko związane z lokalnym przechowywaniem kluczy.
„Cenię sobie elastyczność wdrażania bramy wielofunkcyjnej w różnych środowiskach. Dzięki tym bramom mogę korzystać z SSH, RDP i tunelowania, a także mam możliwość odzyskiwania tajnych danych z moich sejfów”.
Jason M., starszy inżynier/architekt infrastruktury
Recenzja G2
„Uwielbiam to, że jest to rozwiązanie typu »single pane of glass« dla RDP, SSH, menedżera haseł itp. To świetny produkt. Bardzo łatwy do wyszukania, lekki, łatwy do wdrożenia. Świetny pod każdym względem”.
Zweryfikowany użytkownik z branży usług prawnych
Recenzja G2
Zarządzanie kluczami SSH to proces tworzenia, przechowywania, rotacji i unieważniania kluczy SSH w celu kontrolowania bezpiecznego dostępu do serwerów i infrastruktury.
KeeperPAM przechowuje prywatne klucze SSH w Keeper Vault, chronionym przez szyfrowanie zero-knowledge, oraz wymusza scentralizowane kontrole dostępu i audytowanie dostępu do kluczy oraz ich wykorzystania.
Tak, platforma KeeperPAM automatyzuje rotację kluczy SSH na podstawie zdefiniowanych zasad i integruje się z przepływami pracy narzędzia Keeper Commander, aby ograniczyć nakład pracy ręcznej oraz ryzyko związane z długim okresem ważności kluczy.
Nie, klucze SSH Keeper są przechowywane i szyfrowane wyłącznie w sejfie Keeper. Gdy uruchamiane są sesje zero-trust platformy KeeperPAM, klucze są pobierane przez bramę Keeper Gateway i nigdy nie są ujawniane użytkownikowi.
Aby korzystać z czatu na żywo, musisz włączyć obsługę plików cookie.