Role-Based Access Control

Koppel uw directory aan Keeper en geef elke gebruiker de toegang die nodig is voor zijn of haar werkzaamheden

Uw identiteitsprovider bepaalt al hoe uw organisatie is gestructureerd. Keeper sluit aan op die structuur, zodat de toegang die u afdwingt overeenkomt met de organisatie die u daadwerkelijk leidt. IT-teams kunnen op grote schaal machtigingen definiëren, toepassen en controleren vanuit één enkele beheerconsole.
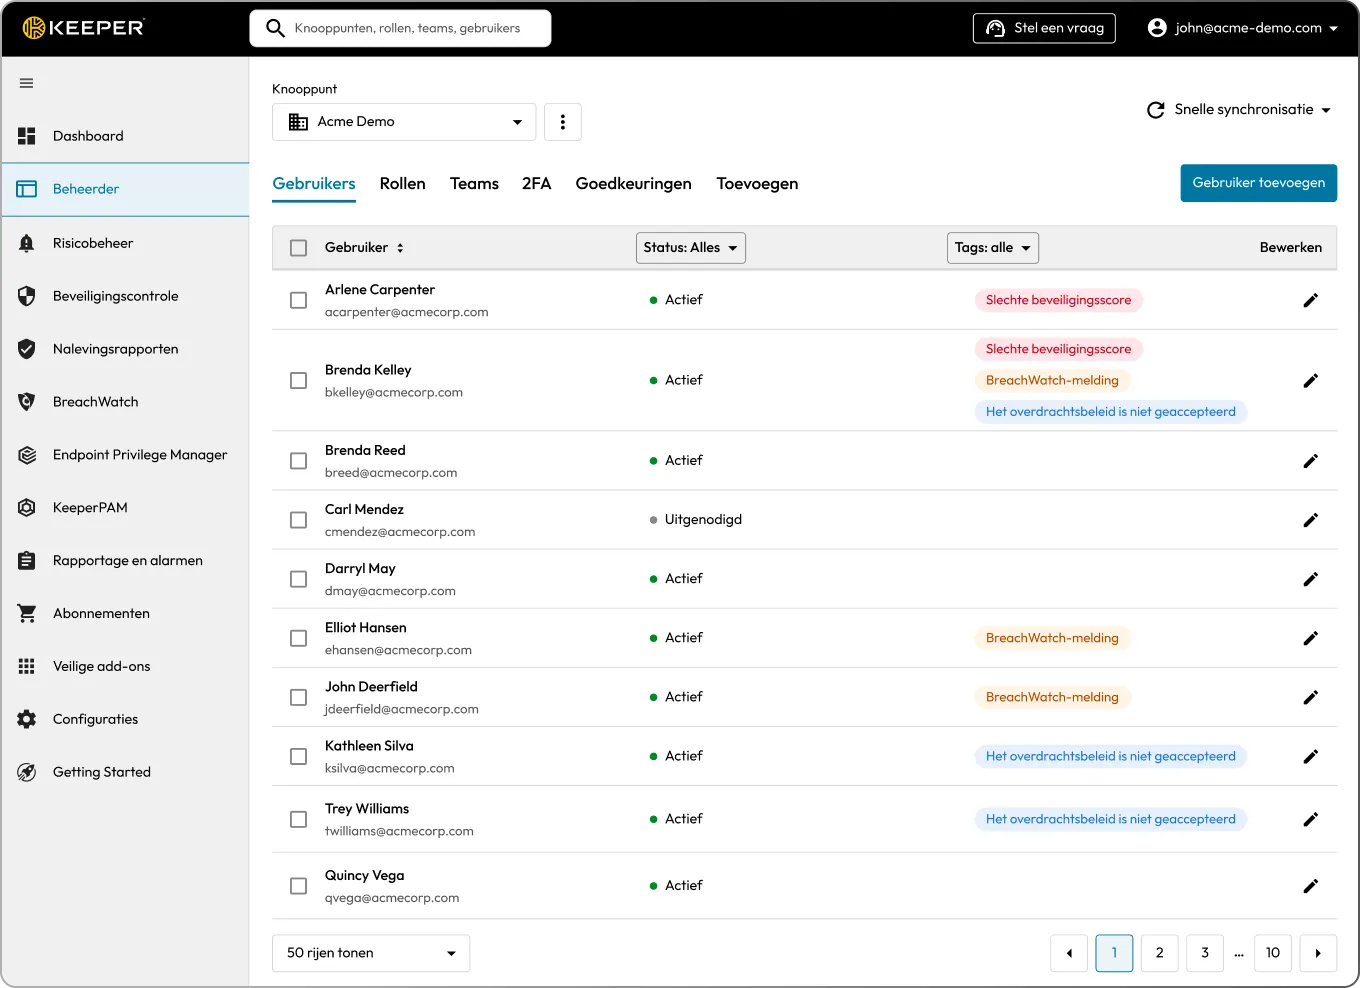
De gecentraliseerde beheerconsole van Keeper die zakelijke gebruikers, rollen en teams toont, ter illustratie van rolgebaseerde toegangscontrole (RBAC) voor het centraal beheren van machtigingen van gebruikers en toegang.

Ongecontroleerde toegang is uw grootste beveiligingsrisico

De toegang breidt zich ongemerkt uit. Mensen behouden machtigingen die ze niet langer nodig hebben, IT verliest het overzicht over wie waartoe toegang heeft en elke extra set aanmeldingsgegevens vergroot het aanvalsoppervlak.

Werknemers bouwen na verloop van tijd toegang op en behouden machtigingen van rollen die ze hebben verlaten.

IT heeft geen duidelijk inzicht in wie toegang heeft tot welke aanmeldingsgegevens en systemen.

Wanneer iemand vertrekt, vertrekken de aanmeldingsgegevens die diegene had met hen mee.

Elk team gaat anders om met toegang, zonder consistente standaard.

SOC 2, HIPAA en NIST 800-53 vereisen allemaal gedocumenteerde, controleerbare toegangscontroles.

Met Keeper krijgt elke gebruiker precies de toegang die zijn of haar rol vereist

Begin met de directory die u al hebt

Uw brondirectory, Active Directory, Entra ID, Okta of een willekeurige SAML 2.0-identiteitsprovider, definieert uw organisatiestructuur. Keeper sluit hierop aan. U wijst uw bestaande groepen toe aan teams en rollen in Keeper, en de toegang volgt de structuur die u al onderhoudt.

Teams bepalen waartoe gebruikers toegang hebben

Team bepaalt tot welke kluisbronnen de leden toegang hebben: wachtwoorden, geheimen en geprivilegieerde bronnen zoals machines en databases. Wijs een groep toe aan een team, waarna elk lid dezelfde toegang krijgt.

Met Workflow kunt u ze in plaats daarvan toevoegen aan de lijst van een team met personen die in aanmerking komen. Ze vragen toegang aan wanneer ze die nodig hebben en geven deze weer op wanneer ze klaar zijn, waardoor permanente privileges worden beperkt.

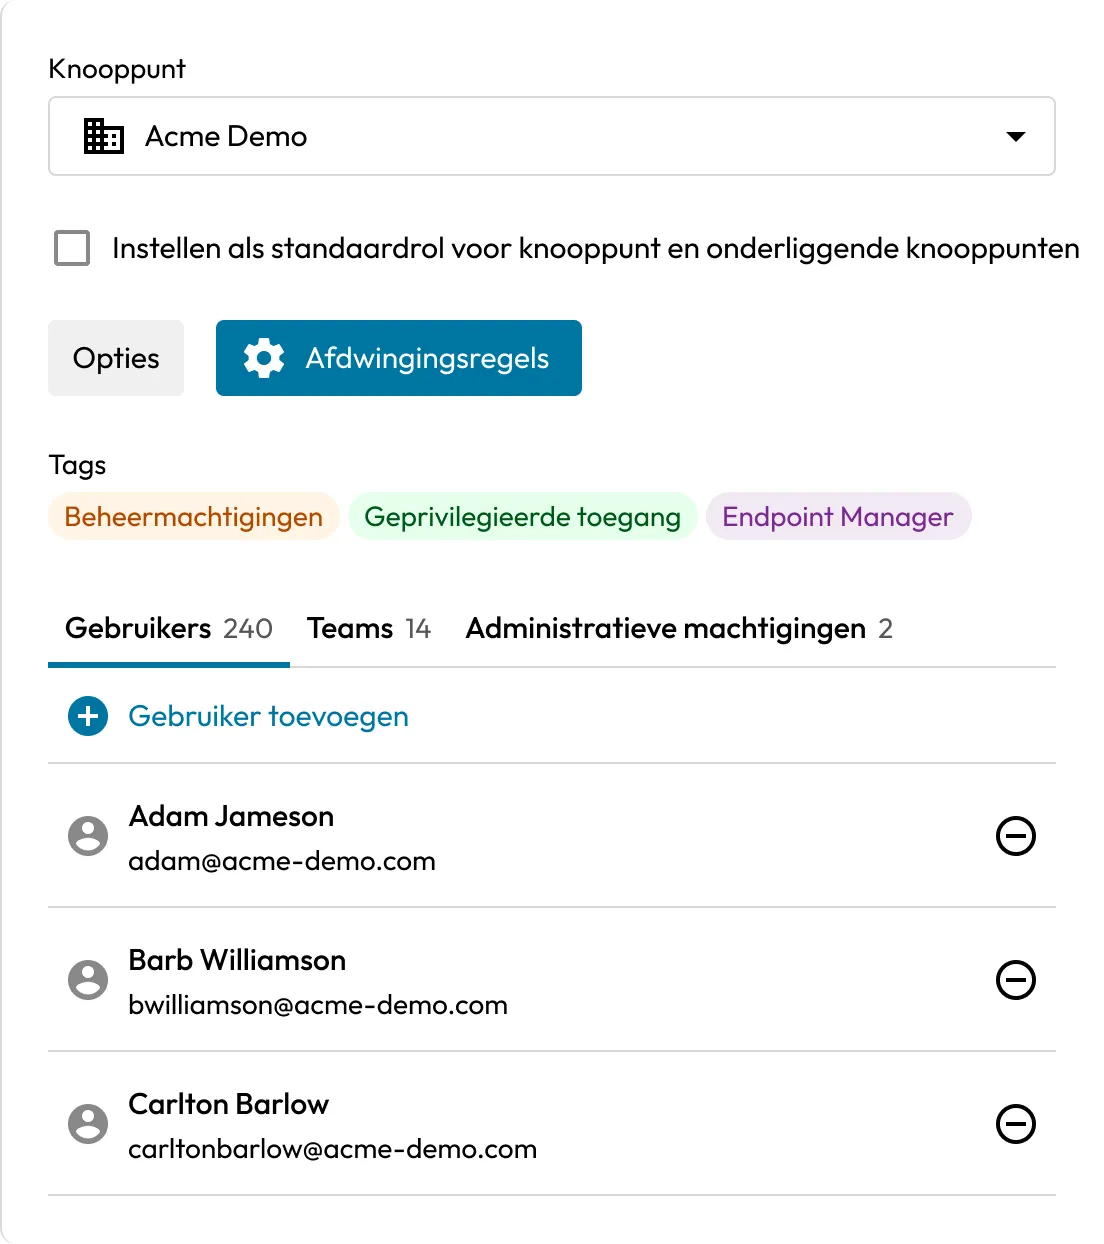
Keeper RBAC-instellingen die roltoewijzingen, handhavingsbeleid, machtigingen van beheerders en gebruikers voor een knooppunt van een organisatie tonen.

Rollen bepalen wat gebruikers kunnen doen

Een rol is een verzameling van handhavingsbeleidsregels die wordt toegepast op de leden ervan. De rollen bepalen de vereisten voor aanmelding en twee-factor-verificatie (2FA), platform- en kluisbeperkingen, regels voor delen en exporteren en de mogelijkheden die een gebruiker kan gebruiken. Wanneer een gebruiker tot meer dan één rol behoort, past Keeper de meest beperkende beleidsregels toe, zodat minimale privileges standaard worden gehandhaafd.

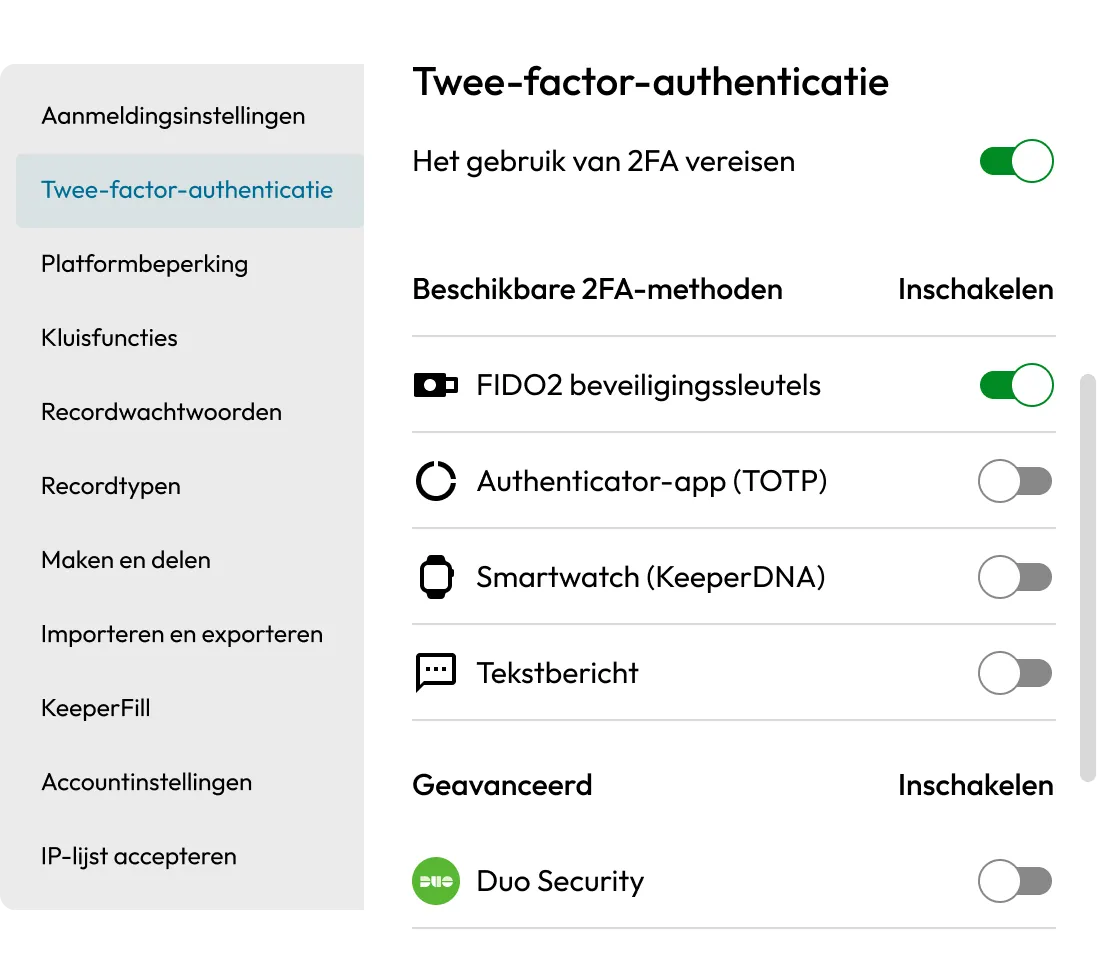
Instellingen voor Twee-factor-authenticatie (2FA) van Keeper, met verplichte 2FA, ingeschakelde FIDO2-beveiligingssleutels en aanvullende beschikbare authenticatiemethoden.

Pas toegang op grote schaal toe, niet één gebruiker tegelijk

Team- en roltoewijzingen worden gekoppeld aan uw directory-groepen via SCIM-inrichting, de Keeper AD Bridge of uw identiteitsprovider. Wanneer iemand lid wordt, van team verandert of vertrekt, wordt diens toegang automatisch bijgewerkt. Hiervoor zijn geen handmatige bewerkingen vereist en er blijven geen verouderde machtigingen over van een vorige functie.

Delegeer beheer per knooppunt

Met de knooppuntstructuur van Keeper kunt u een gedelegeerde beheerder controle geven over één deel van de organisatie, een regio, een afdeling of een bedrijfseenheid, zonder dat deze inzicht heeft in wat zich daarbuiten afspeelt. Een IT-beheerder voor EMEA kan bijvoorbeeld gebruikers, teams en rollen binnen die regio beheren en verder niets.

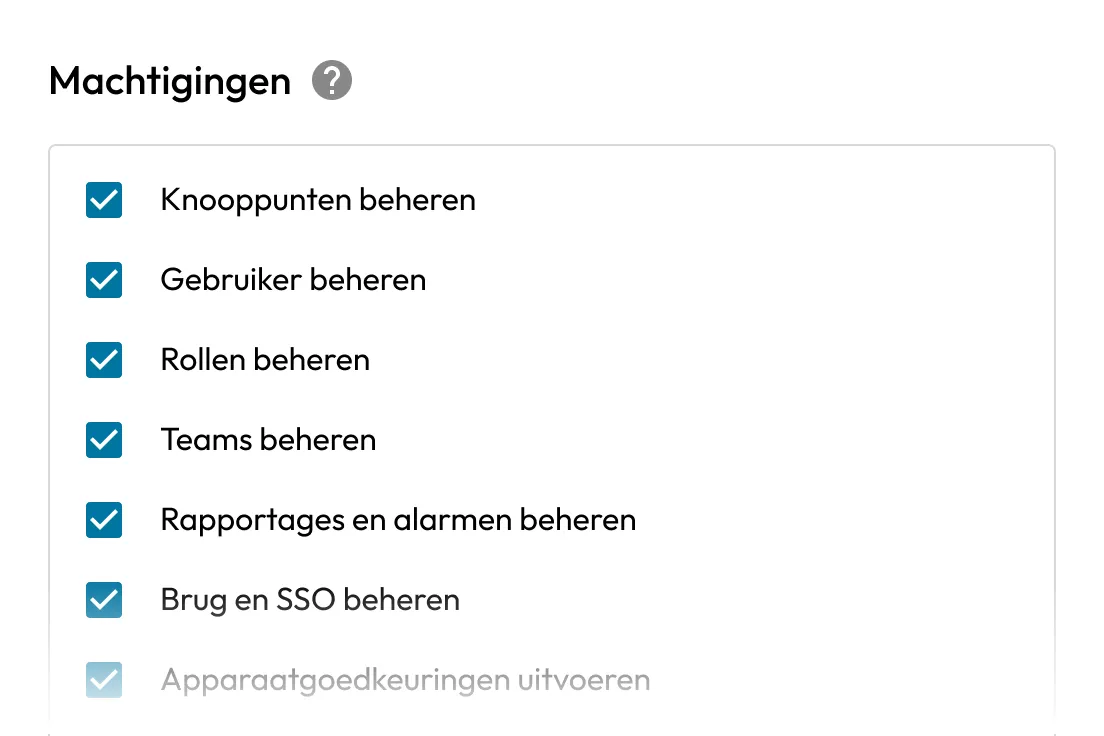
Keeper RBAC-machtigingen met beheeropties voor het beheren van knooppunten, gebruikers, rollen, teams, rapportage, SSO en goedkeuringen van apparaten.

Verminder permanente privileges met Just-in-Time (JIT)-toegang

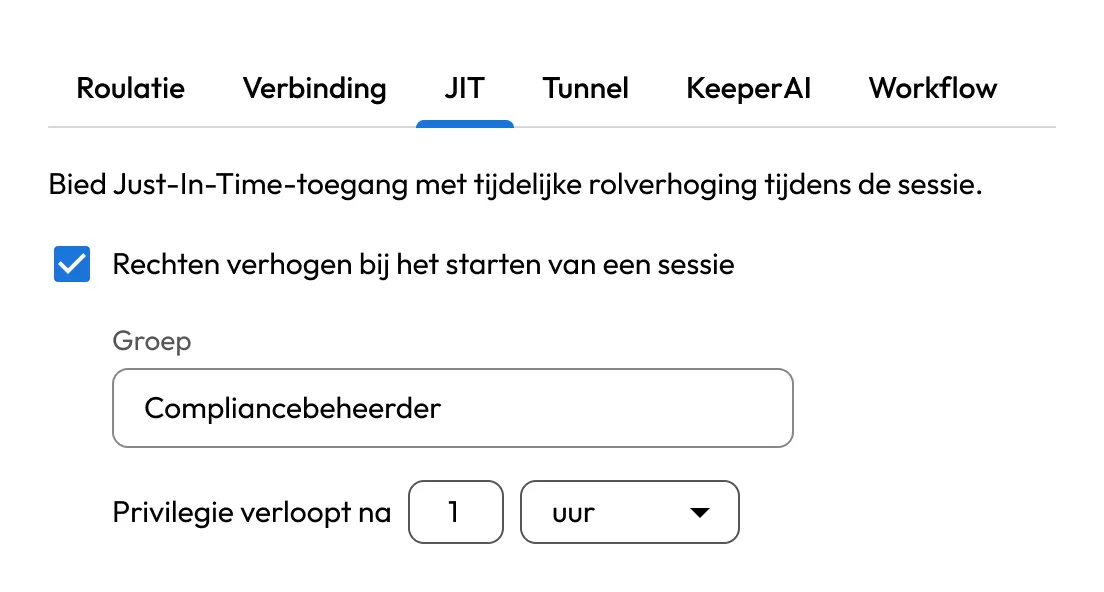
Met de functie KeeperPAM®van Keeper Privileged Cloud kunt u just-in-time toegang verlenen tot elke beheerde bron of elk beheerd asset in de kluis. Gebruikers krijgen alleen geprivilegieerde toegang wanneer ze die nodig hebben en verliezen die wanneer de taak is voltooid.

Keeper JIT-toegangsinstellingen die tijdelijke privilegeverhoging tonen voor een Nalevingsbeheerder-rol, waarbij de toegang is ingesteld om na één uur te verlopen.

Verminder het offboardingsrisico

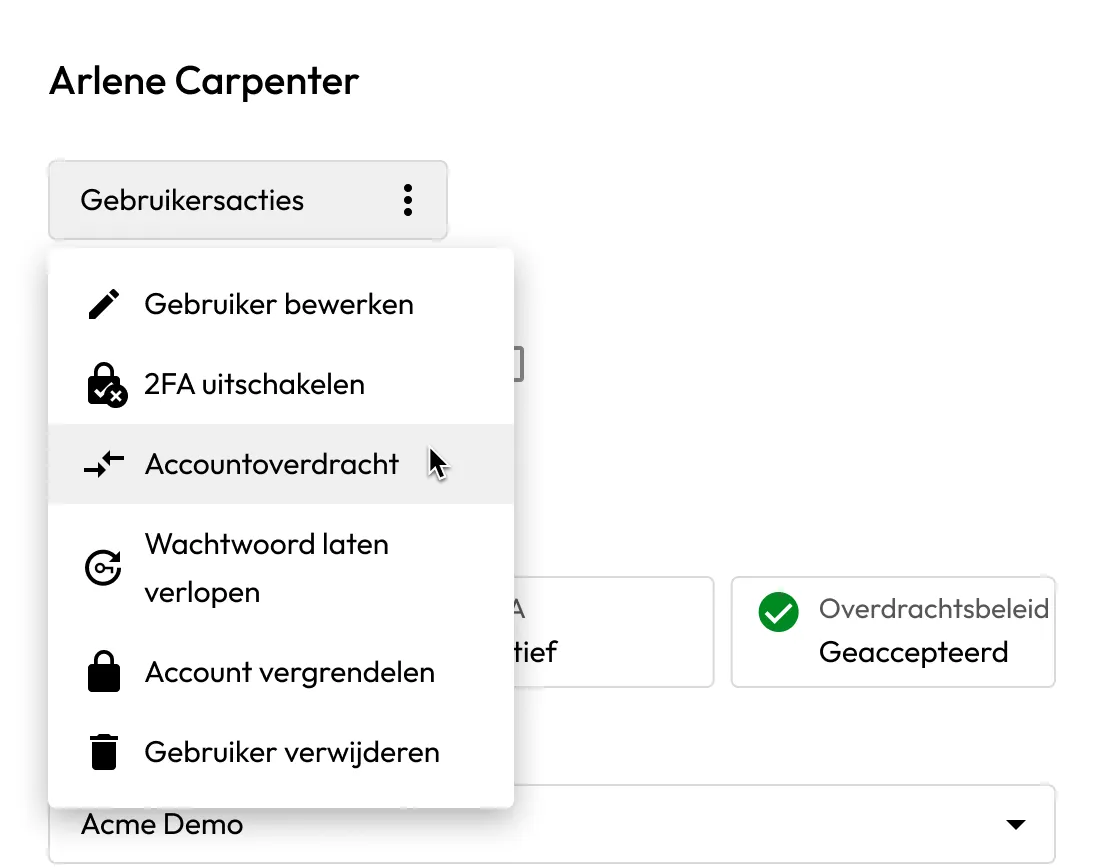
Wanneer een werknemer vertrekt, vergrendelt u diens kluis en draagt u het eigendom over aan een andere gebruiker. Beleidsregels voor rollen bepalen wie overdrachten kan uitvoeren en voor welke gebruikers. Het proces blijft zero-knowledge.

Menu voor gebruikersbeheer van Keeper met beheeracties om een gebruiker te bewerken, 2FA uit te schakelen, het account over te dragen, het hoofdwachtwoord te laten verlopen, het account te vergrendelen of de gebruiker te verwijderen.

Ingebouwde zichtbaarheid voor audit en beoordeling

Beveiligingsteams kunnen toegangsrapporten uitvoeren vanuit de Keeper-beheerconsole, machtigingen bekijken per gebruiker of team en het bewijsmateriaal leveren waar auditors om vragen. Elke roltoewijzing, beleidswijziging en kluisactie wordt gelogd en is rapporteerbaar.

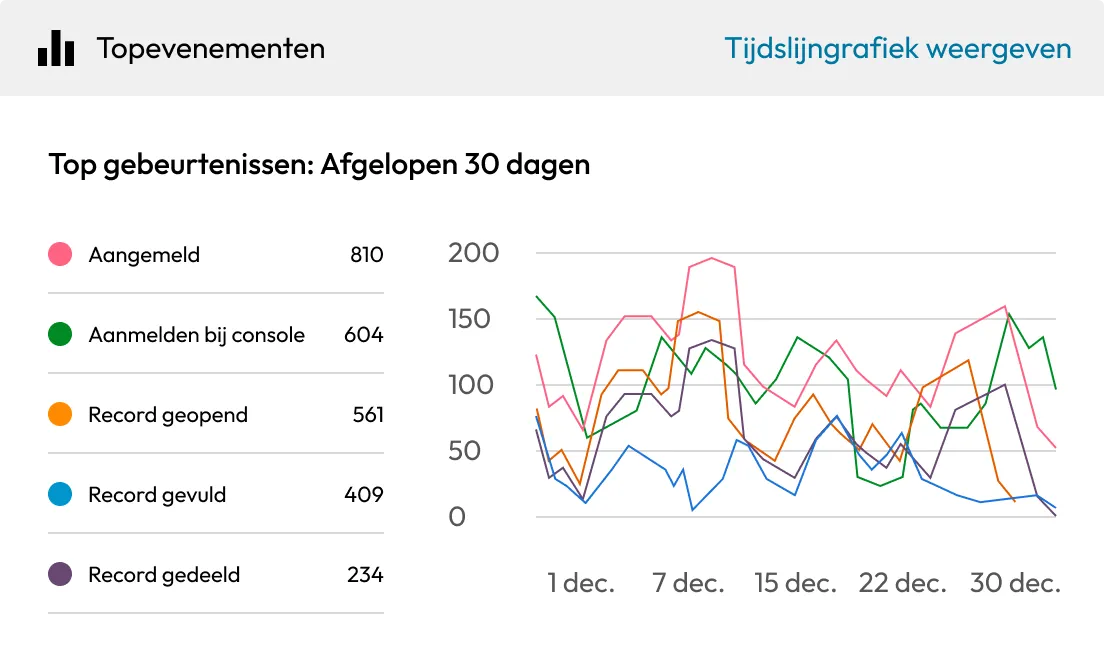
Het rapportagedashboard van Keeper toont de belangrijkste gebruikersgebeurtenissen van de afgelopen 30 dagen, met activiteitentellingen en een tijdlijngrafiek voor aanmeldingen, toegang tot records, automatisch invullen en delen.

Neem de controle over wie toegang heeft tot wat voordat iemand anders dat doet

De rolgebaseerde toegangscontroles van Keeper helpen IT- en beveiligingsteams toegang met minimale privileges af te dwingen en het inzicht te verbeteren, zonder de overhead van handmatig toegangsbeheer.

Veelgestelde vragen

Wat is het verschil tussen een team en een rol in Keeper?

Teams verlenen toegang tot kluisbronnen zoals wachtwoorden, geheimen en geprivilegieerde bronnen. Rollen passen handhavingsbeleid toe op gebruikers en maken functies mogelijk zoals geprivilegieerde toegang met KeeperPAM en Keeper Secrets Manager. Teams bepalen waar een gebruiker toegang tot heeft; rollen bepalen welk beleid en welke machtigingen van toepassing zijn. Rollen kunnen worden toegewezen aan teams voor extra flexibiliteit.

Hoe worden teams en rollen aangemaakt en beheerd?

Beide kunnen handmatig worden aangemaakt in de beheerconsole, automatisch worden toegewezen via SCIM-inrichting, worden gemaakt met Keeper Commander® of worden toegewezen vanuit Active Directory via de Keeper AD Bridge. Na het aanmaken wordt elke rol geconfigureerd met eigen afdwingingsbeleidsregels en elk team met eigen toegang tot bronnen.

Integreert Keeper met Active Directory en identiteitsproviders?

Ja, Keeper integreert met Active Directory, Azure AD/Entra ID, Okta en andere SSO-providers. Team- en roltoewijzingen kunnen worden aangestuurd door lidmaatschap van directory-groepen, zodat machtigingen actueel blijven en niet handmatig hoeven te worden bijgewerkt.

Welke handhavingsbeleidsregels kunnen per rol worden ingesteld?

De rollen omvatten aanmeldingsinstellingen, 2FA-vereisten, platformbeperkingen, kluisfuncties, wachtwoordregels, beheer voor delen en exporteren, KeeperFill®-gedrag, IP-allowlisting, machtigingen voor accountoverdracht, toegang tot Keeper Secrets Manager en instellingen voor geprivilegieerde toegang van KeeperPAM. Elk gebied wordt onafhankelijk per rol geconfigureerd.

Kan ik tijdelijke toegang verlenen in plaats van permanente toegang?

Ja, met KeeperPAMAM en Keeper Privileged Cloud kunt u just-in-time toegang verlenen tot geprivilegieerde bronnen, zodat gebruikers alleen toegang hebben voor de taak die zij op dat moment uitvoeren en het aantal permanente privileges vrijwel nul blijft.

Kunnen verschillende beheerders verschillende onderdelen van de organisatie beheren?

Ja, een gedelegeerde beheerder kan enkele of alle machtigingen van beheerders krijgen over een toegewezen knooppunt of onderliggend knooppunt, zonder zicht op de rest van de organisatie.

Wat gebeurt er met aanmeldingsgegevens zodra een werknemer vertrekt?

Beheerders kunnen de kluis van de vertrekkende gebruiker vergrendelen en het eigendom overdragen aan een andere gebruiker. Het proces is zero-knowledge en rolgestuurd; alleen gebruikers met de juiste machtigingen kunnen een overdracht starten.

Hoe ondersteunt Keeper audits voor naleving?

De beheerconsole biedt gedetailleerde rapportage over gebruikerstoegang, roltoewijzingen en kluisactiviteit, en creëert audittrails die vereist zijn voor SOC 2, HIPAA, NIST 800-53, ISO 27001 en vergelijkbare raamwerken.

Toestemming cookies intrekkenWe waarderen uw privacy

We gebruiken cookies op onze site om u de beste surfervaring te bieden, gepersonaliseerde advertenties over onze producten en inhoud aan te bieden en websiteverkeer te analyseren. Raadpleeg ons Privacybeleid voor meer informatie.

Meld u aan voor een gratis proefabonnement

Nu kopen