
ソーシャルメディアのパスワード管理
Secure your enterprise social media accounts
Keeperの企業向けパスワードマネージャーにより、一元管理、認証情報の安全な共有、完全な監査機能で、組織のSNSアカウントを保護します。
ソーシャルメディアのパスワード管理
Keeperの企業向けパスワードマネージャーにより、一元管理、認証情報の安全な共有、完全な監査機能で、組織のSNSアカウントを保護します。
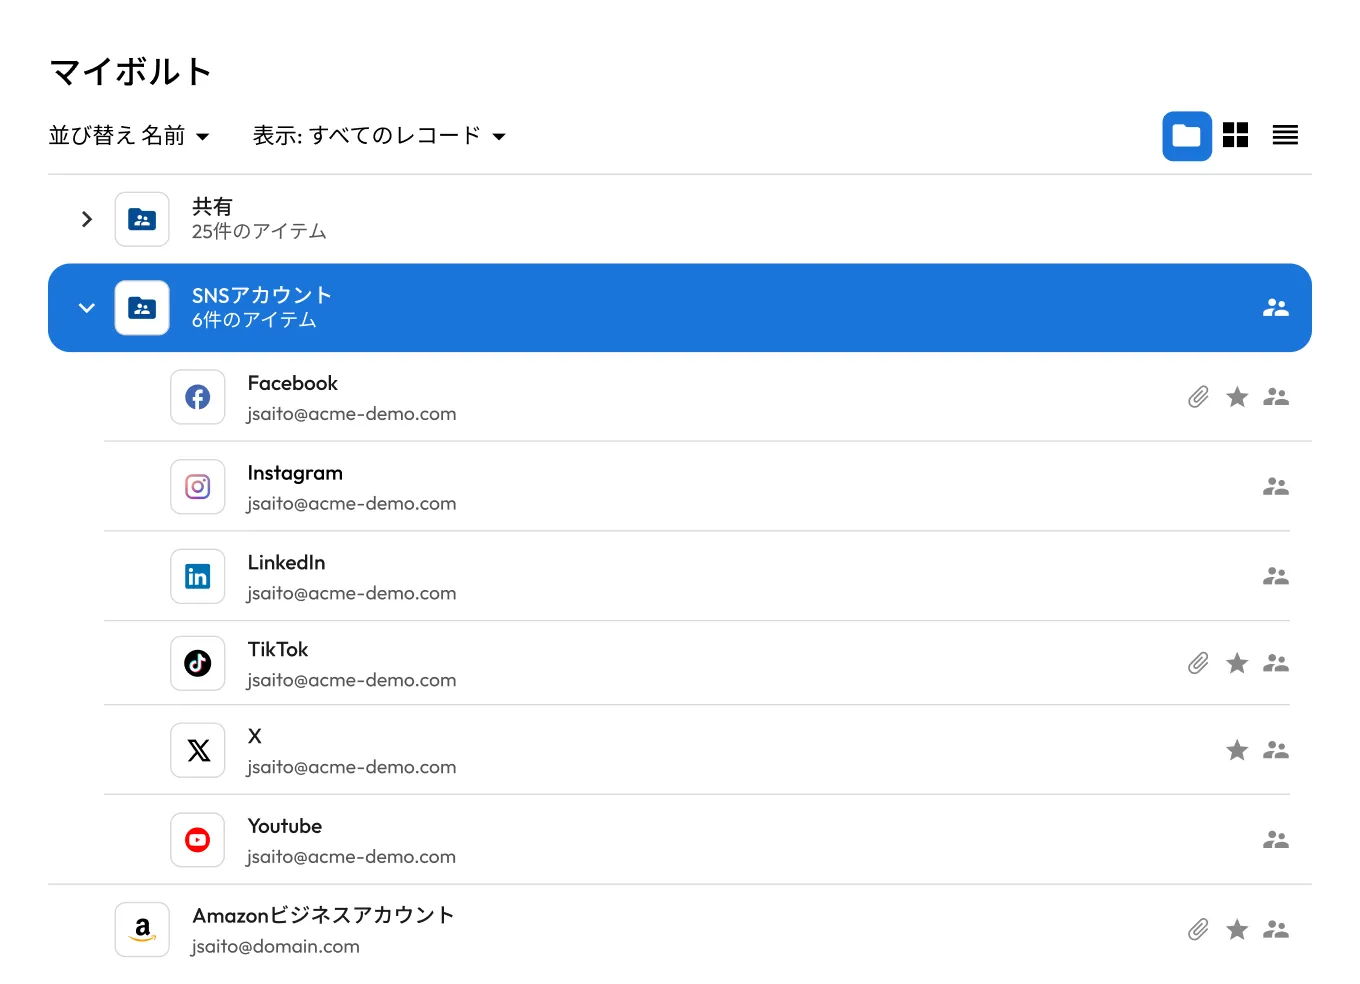

企業のSNSアカウントは、クレデンシャルスタッフィング、フィッシング、ソーシャルエンジニアリングなどの攻撃を頻繁に受けています。単一のアカウントが侵害されると、わずか数分のうちに、不正な投稿、ブランド損害、ユーザーからの信頼喪失が生じる可能性があります。認証情報をKeeperボルトで一元管理し、強力で一意なパスワードを使用することで、このリスクを大幅に減らせます。

不正または悪意のあるSNS投稿は、ブランドの評判を傷つけ、その被害の回復は困難です。アクセスを適切に管理することで、認可されたユーザーのみが組織のアカウントでコンテンツを公開できるようになります。

マーケティングチーム、代理店、請負業者は、企業のSNSアカウントへの共有アクセスを必要とすることがよくあります。適切な管理がない場合、組織は誰がログインできるのか、どの操作ができるのか、元従業員や請負業者がまだアクセス権を持っているのかが把握できません。
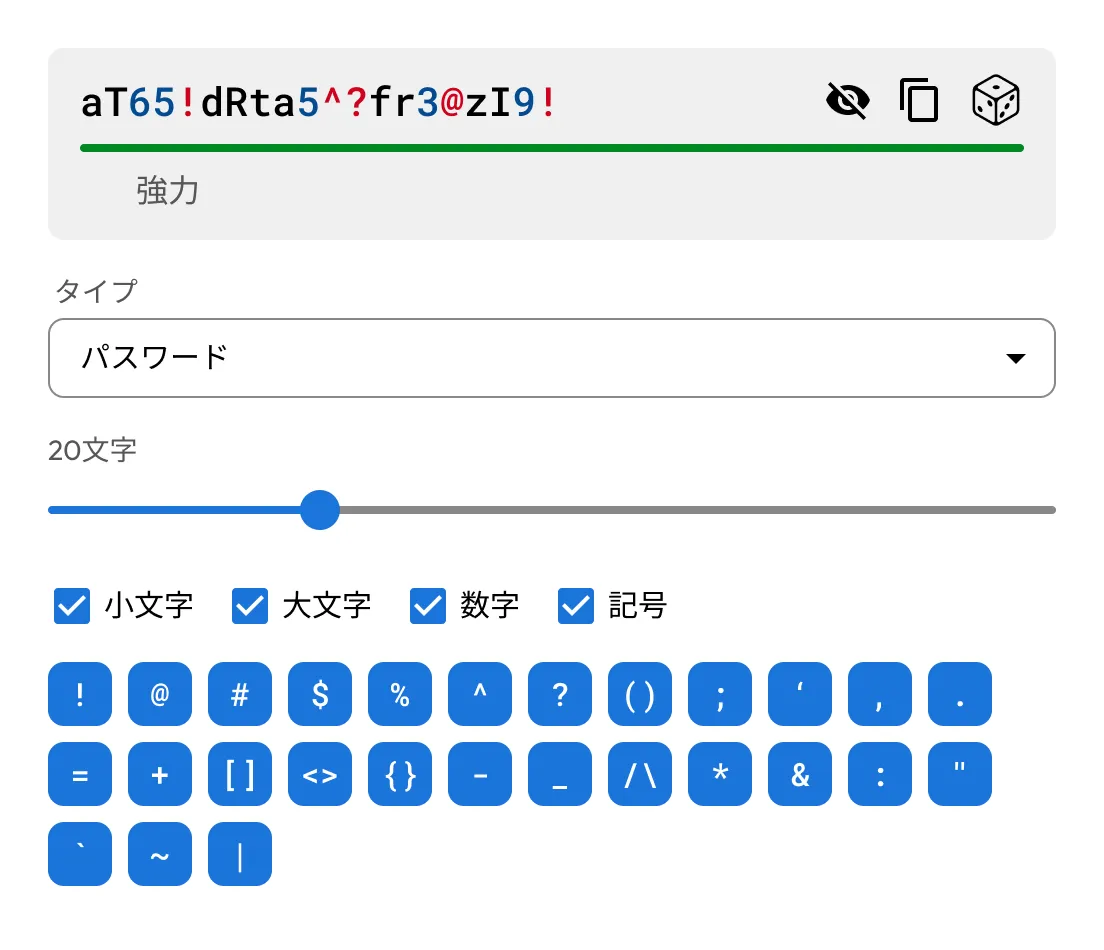
すべてのSNSアカウントの認証情報を、ゼロ知識で管理、暗号化されたボルトに一元保管。各アカウントはKeeper組み込みのパスワード生成ツールで作成された強力で一意なパスワードを使用するため、パスワードの再利用を防ぐことができます。
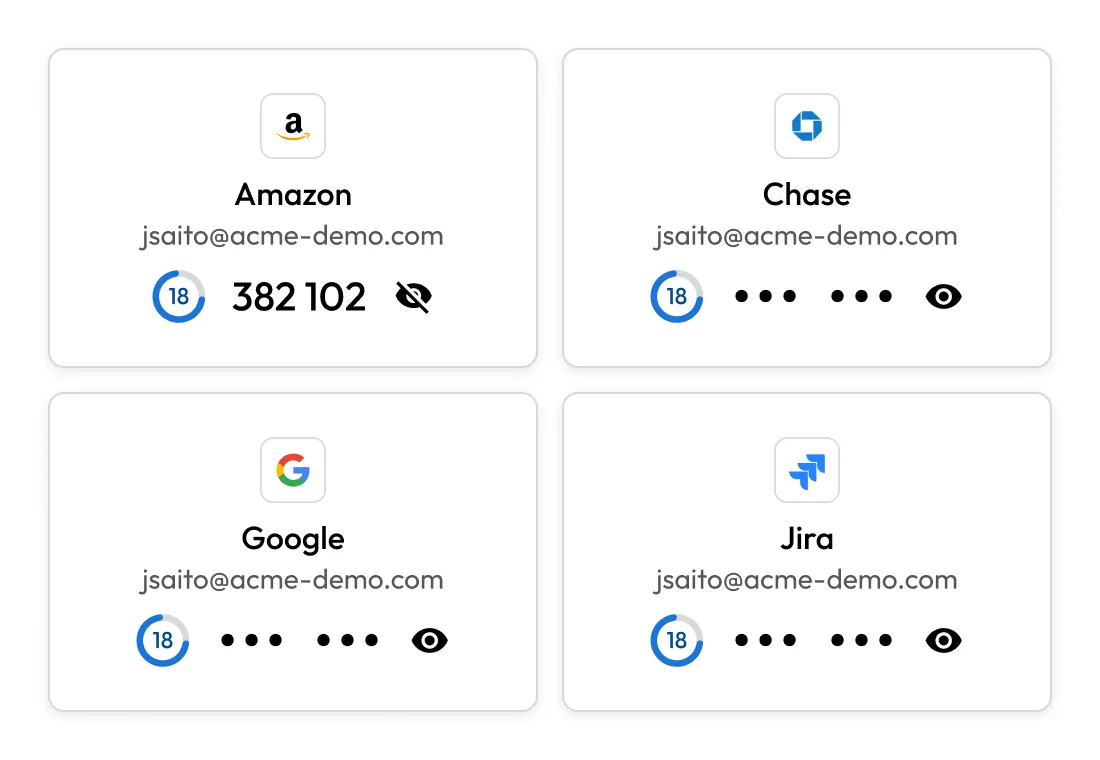
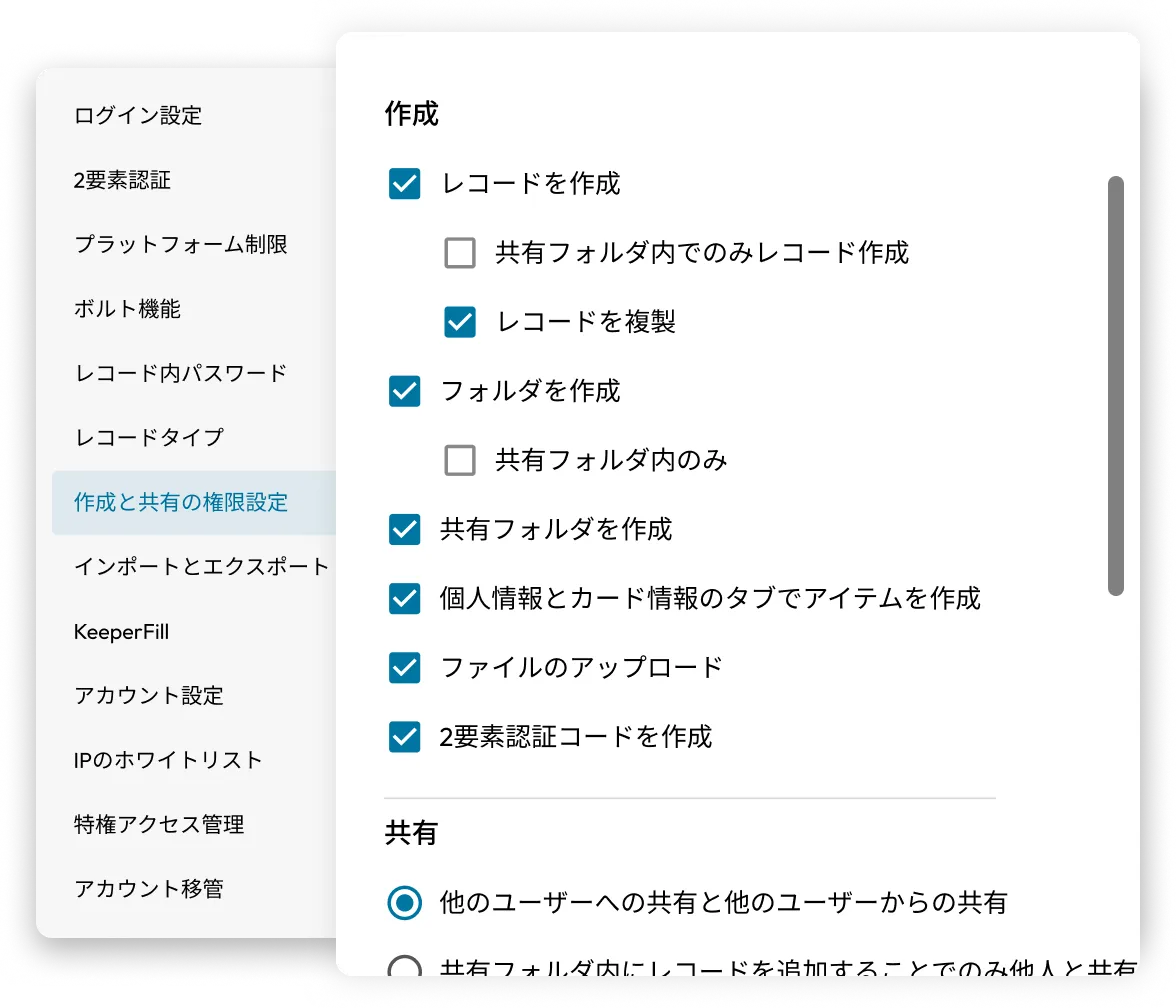
管理者は、ロール、チーム、プロジェクトなどに基づいて、各アカウントにアクセスできるユーザーを定義。認証情報はKeeperFillを介して自動入力されるため、ユーザーは実際のパスワードを見ることなく認証できます。
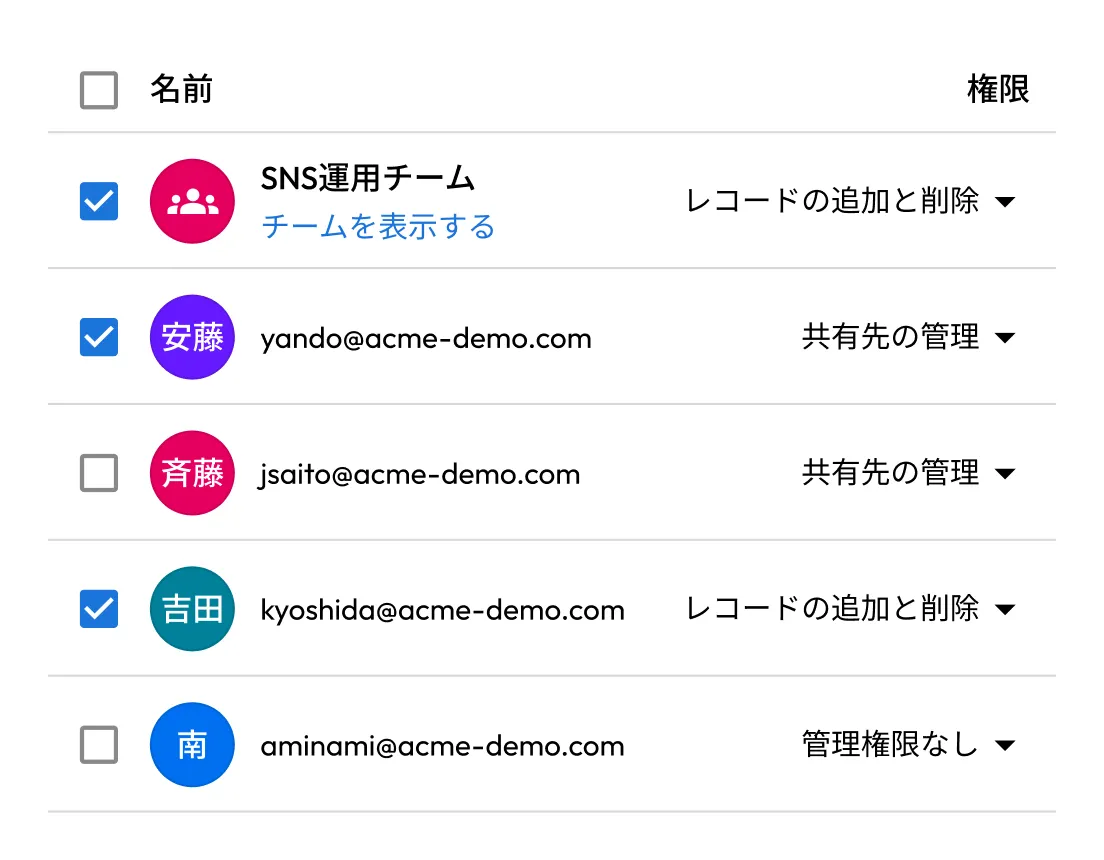
チーム、代理店、外部関係者にパスワードを直接共有することなく、アカウントへのアクセス権を付与。アクセス権限をプロジェクトや契約終了時に自動失効するように設定し、契約終了後のアクセス残存を防ぐことができます。
すべてのログイン、アクセス要求、認証情報の変更はタイムスタンプとユーザー情報とともに記録。監査ログはSIEMプラットフォームにエクスポートして一元監視でき、コンプライアンス要件にも対応します。管理者は誰がどのアカウントにいつアクセスしたかの完全な記録を保有できます。
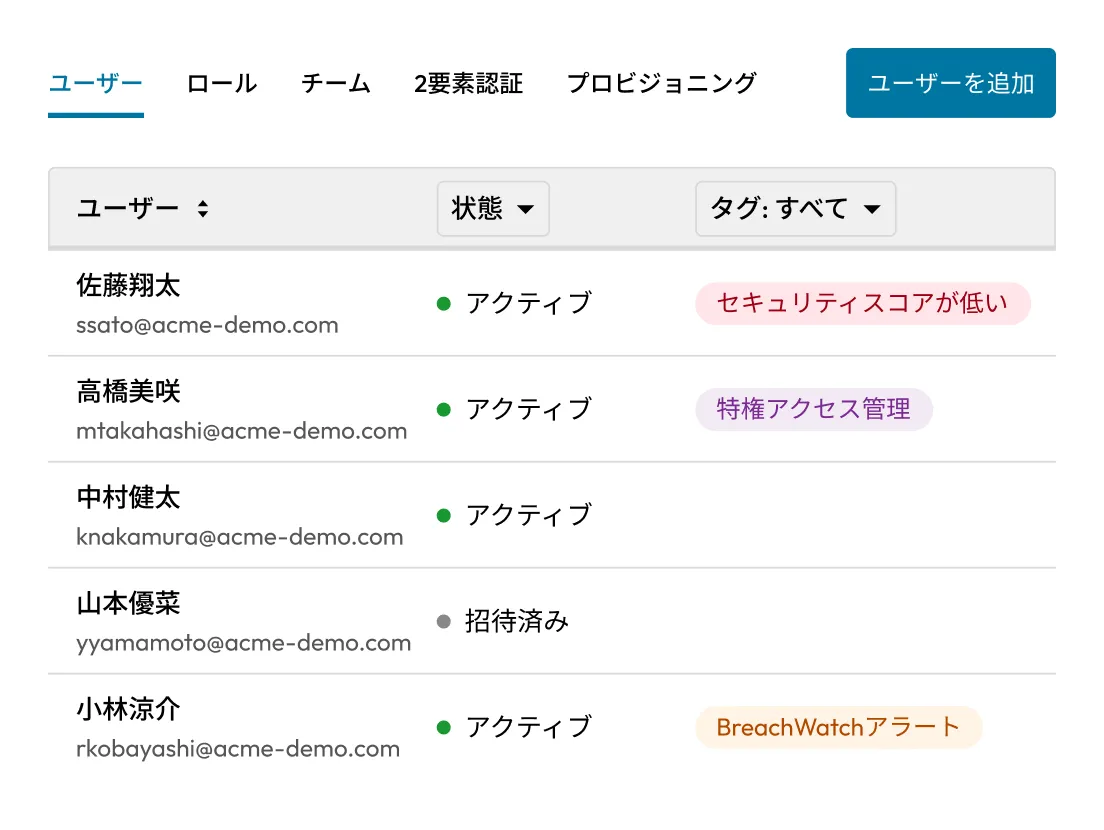
新しいチームメンバーは数分でアクセス権を取得可能。また、メンバーが退職またはロールを変更した場合、管理コンソールからアクセスを即座に失効させることができます。完全なオフボーディングセキュリティのため、ボルトアクセスの失効と同時に保管されているSNSアカウントの認証情報も変更する必要があります。Keeperのパスワード生成ツールにより、この作業は1ステップで完了します。
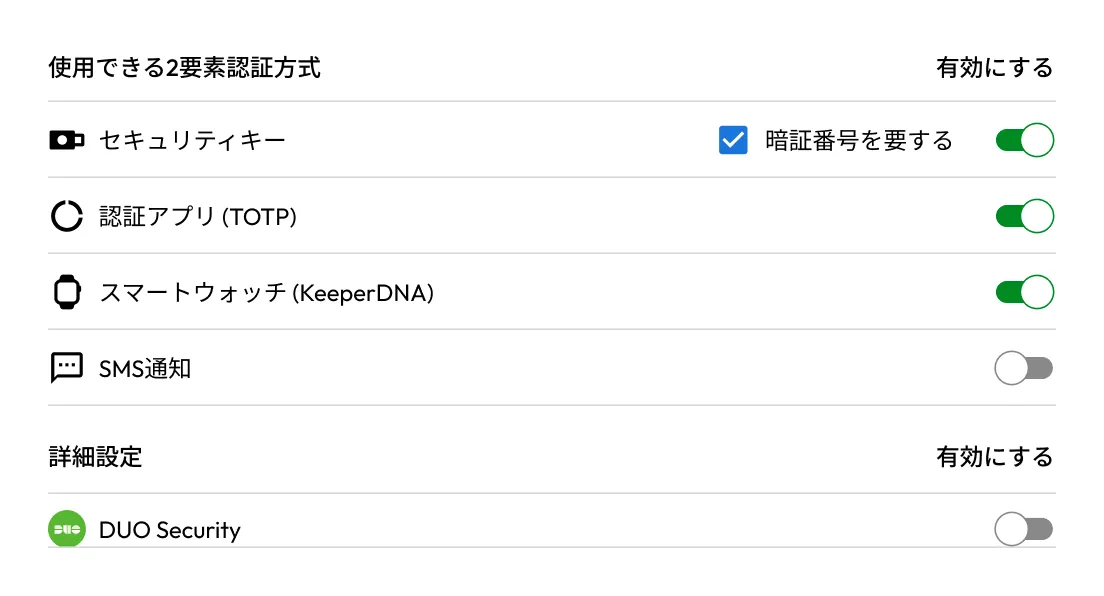
多要素認証 (MFA) はパスワード漏洩時にもSNSアカウントを不正アクセスから保護。KeeperはMFAコードをアカウントと同じボルト内に保管するため、チームが別に管理・同期する必要のある認証アプリは不要です。
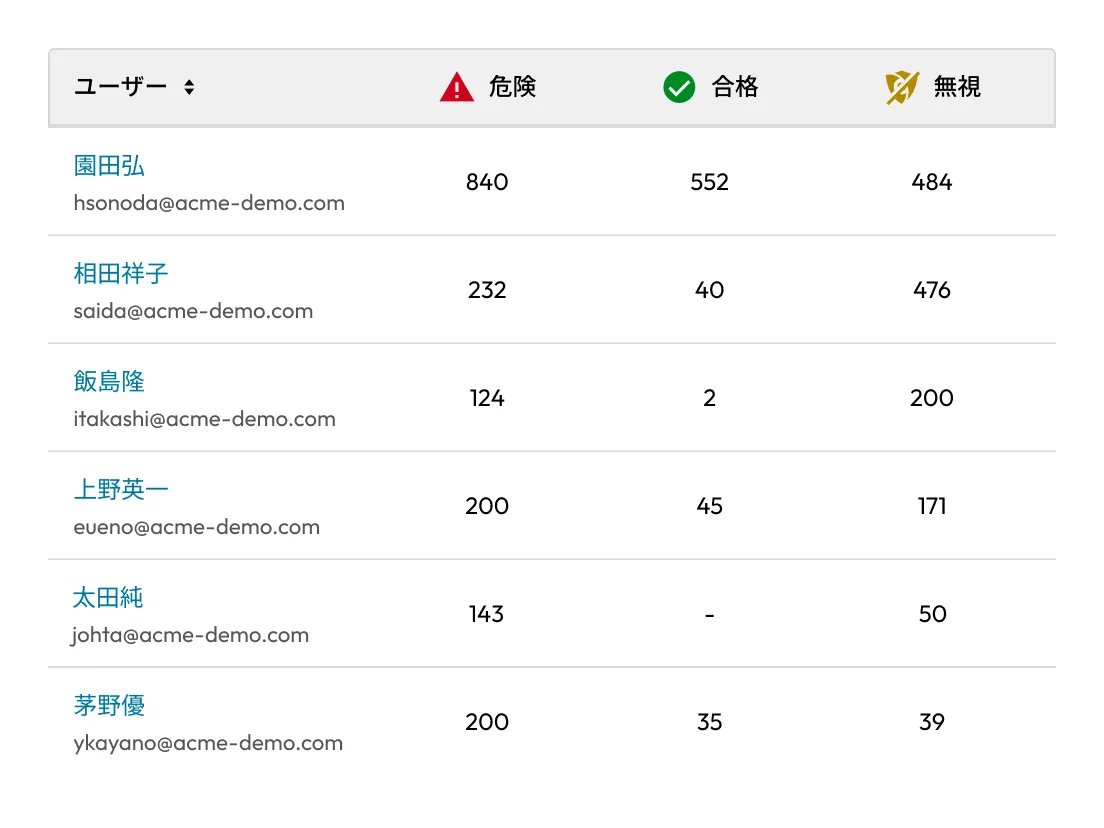
KeeperのBreachWatch®はダークウェブで漏洩した認証情報を継続的に監視。従業員が既に漏洩が確認されているパスワードを再利用している場合、Keeperは従業員と管理者の両者に警告し、認証情報を即座に更新できるようにします。
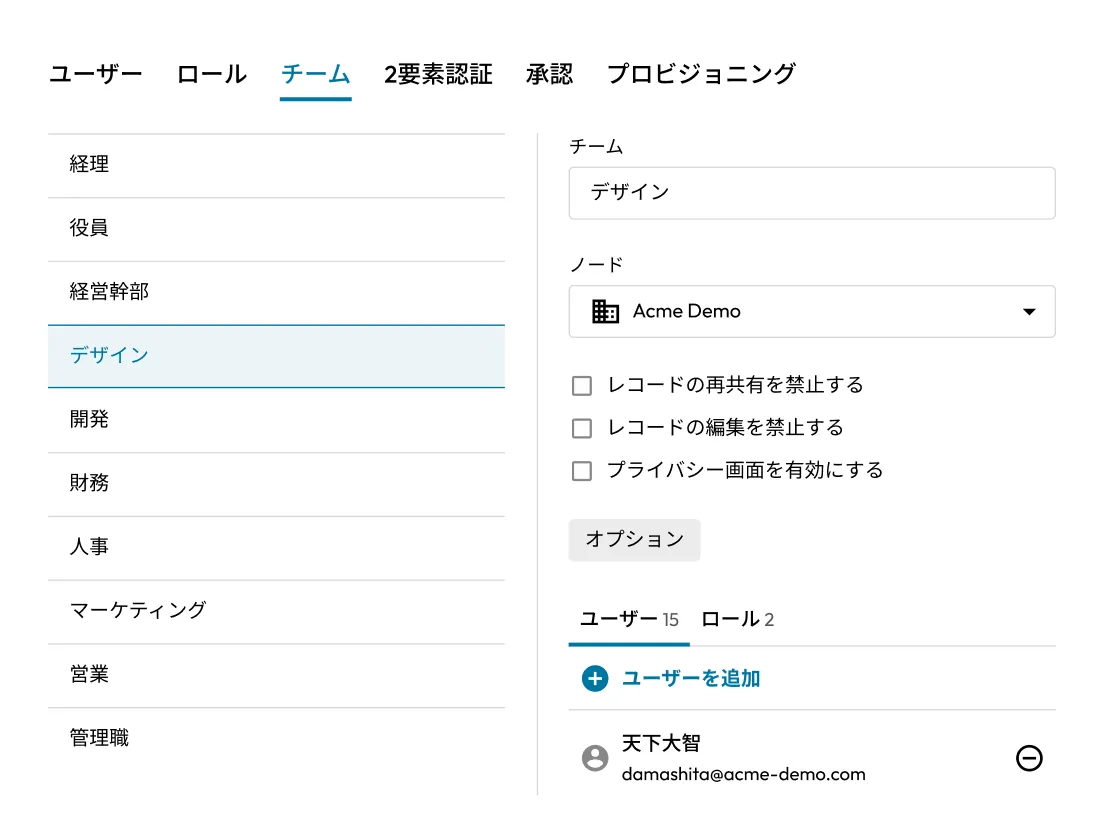
一部のソーシャルメディアプラットフォームでは、複数ユーザーのアクセス制御やきめ細かな権限設定を備えていません。Keeperは、標準のチーム管理機能を持たないアカウントに対して、安全な共有、権限ベースのアクセス、一元管理を実現します。
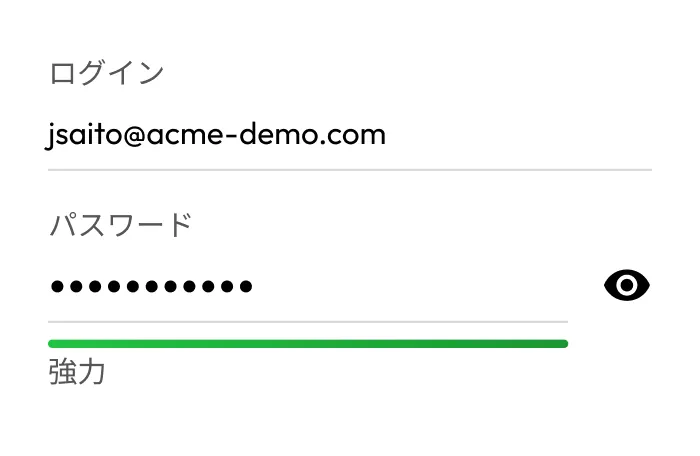
各アカウントのログイン認証情報をボルトレコードとして保管。Keeperのパスワード生成ツールで各アカウント用に強力で一意なパスワードを生成します。
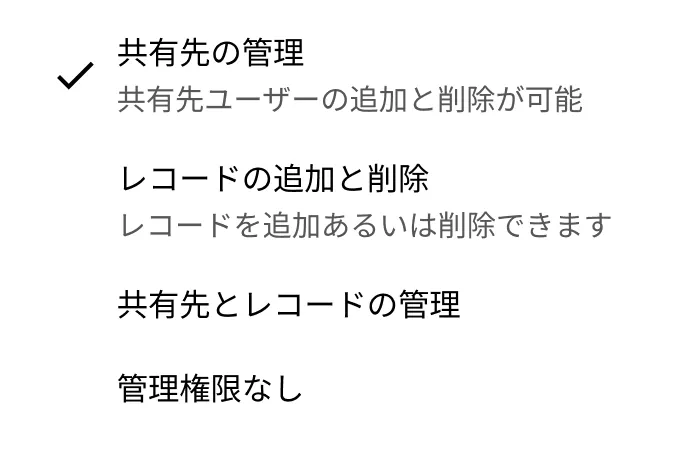
共有フォルダを使用してアカウントをブランド、プラットフォーム、地域でグループ化し、関連するチーム、代理店、個人にアクセスを割り当て。権限を設定して、ユーザーが認証情報を表示、編集、共有できるかを制御します。
時間制限付きの共有機能を利用して、外部の代理店や請負業者にアクセスを共有。受信者はKeeperで認証し、KeeperFillを介してアカウントにアクセスします。
認証情報は、ゼロ知識セキュリティで保護された暗号化ボルトに保存され、Keeperの権限ベースの共有モデルを通じて共有されます。ユーザーはKeeperFillを使ってアカウントにログインでき、パスワードは自動的に入力されるため、表示されることはありません。アクセス権はロールごとに設定でき、特定の日付で有効期限を設定したり、管理コンソールから即座に取り消したりできます。
はい。管理者は管理コンソールからボルトへのアクセス権を直ちに取り消せます。セキュリティを万全にするには、オフボーディング時に認証情報も変更する必要があります。Keeperのパスワード生成ツールと自動入力機能により、この作業をすばやく1ステップで実行できるため、元従業員が別の場所にパスワードを控えていた場合でも、アカウントにアクセスできなくなります。
KeeperはSAML 2.0対応のIDプロバイダ (IdP) と統合し、ボルトへのアクセスにシングルサインオン (SSO) を利用できます。また、ボルトレベルでMFAを必須にすることも可能です。これにより、チームメンバーは既存のIDプロバイダを介して認証し、SNSの認証情報が安全に保存され、自動入力されるKeeperボルトにアクセスできます。Keeperに搭載されたTOTP保存機能を使用して、個々のSNSアカウントにMFAを設定することもできます。
いいえ。Keeperは使いやすく、短時間で導入できるように設計されており、専門的な知識も必要ありません。マーケティングチームやPRチームは、既存の認証情報をインポートしてアカウントを共有フォルダに整理し、1時間以内に安全なアクセス共有を開始できます。日常的な利用にIT部門が関与する必要もありません。
チャットサポートを利用する場合、Cookie を有効にしてください。