Gestionnaire de privilèges de point de terminaison

Appliquez le principe du moindre privilège sur chaque point de terminaison pour empêcher les rançongiciels, les violations de données et les attaques internes.

Keeper élimine les droits d’accès permanents et permet l’accès juste-à-temps (JIT) sur tous les terminaux Windows, Linux et macOS, y compris l’IA agentique qui s’y exécute.

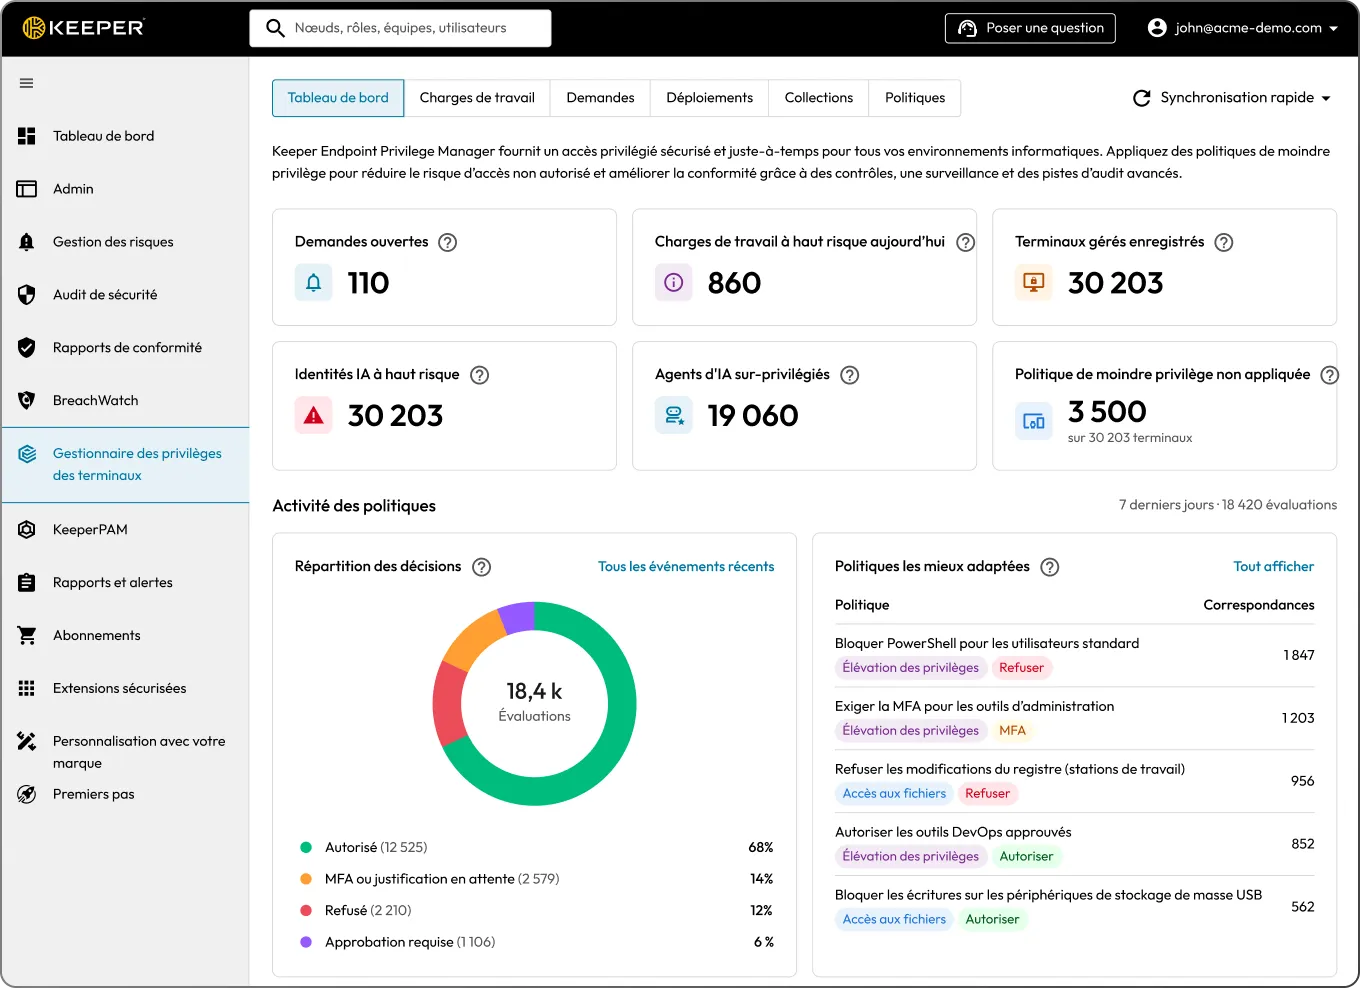
Tableau de bord de Keeper Endpoint Privilege Manager montrant le risque de charge de travail, le risque d’identité IA et l’activité des politiques.

Simple à déployer et à gérer

Administrators simply deploy a lightweight agent that removes standing admin rights while enabling temporary, policy-based privilege elevation only when necessary. The system enforces customizable security policies through just-in-time access, with optional approval workflows and MFA enforcement.

Les élévations de privilèges passent par un compte éphémère géré par Keeper, de sorte que les utilisateurs finaux ne reçoivent jamais de droits d’administrateur permanents. L’accès élevé n’est accordé que pour l’action approuvée et prend fin lorsque cette action est terminée. Keeper EPM prend en charge Windows, macOS et Linux, et la console d’administration Keeper propose un tableau de bord centralisé incluant la journalisation des activités d’élévation de privilèges, afin de garantir la conformité.

Déploiement de l'agent

Un agent Keeper est installé sur chaque terminal géré. Cet agent intercepte et évalue les demandes d'élévation de privilèges en fonction des politiques organisationnelles définies.

Application des politiques

Les administrateurs définissent les politiques d’élévation à l’aide de la console d’administration Keeper. Les politiques contrôlent les actions que les utilisateurs peuvent effectuer, quelles applications peuvent fonctionner avec des privilèges élevés, si des approbations ou une MFA sont requises et quels agents IA sont autorisés à opérer.

Accès privilégié éphémère

Les utilisateurs ne bénéficient pas de droits d'administrateur local permanents. Keeper Endpoint Privilege Manager élève temporairement leurs privilèges pour des actions spécifiques à l'aide de comptes éphémères contrôlés par Keeper.

Visibilité et contrôle

La console d’administration Keeper offre une visibilité en temps réel sur toutes les activités d’élévation, les requêtes et les applications de politiques, y compris les scores de risque des agents IA et l’inventaire de l’IA agentique, dans tous les environnements. Les administrateurs peuvent examiner, approuver ou refuser les demandes et consulter les journaux d’audit pour vérifier la conformité.

Contrôlez les agents IA de la même manière que vous contrôlez les utilisateurs

Keeper Endpoint Privilege Manager gouverne les agents IA avec le même modèle de politique utilisé pour les utilisateurs humains. Il identifie les agents connus par signature et note les processus inconnus, donc vous décidez quels agents s’exécutent, ce qu’ils peuvent faire et quand un humain approuve les actions avant l’exécution.

Politique d’IA agentique

Détermine si un agent est autorisé à s'exécuter, en bloquant ou en retenant les agents non approuvés avant qu'ils ne puissent entreprendre la moindre action.

Politique d’accès agentique

Définit ce qu’un agent en cours d’exécution peut faire pour le compte de l’utilisateur, notamment en matière d’accès à des fichiers sensibles, à des exécutables et à des commandes.

Politique d'élévation des privilèges agentique

Régit les requêtes d’élévation provenant d’un agent en cours d’exécution, en appliquant les mêmes contrôles d’autorisation, de refus, d’approbation et de MFA que pour les utilisateurs.

Approbation avec intervention humaine

Invite l’utilisateur final sur le terminal ou un administrateur à approuver ou refuser l’action d’un agent en temps réel.

Pistes d'audit complètes

Enregistre chaque action de l’agent (autorisée, refusée ou retenue) par rapport au référentiel de politique.

Processus d'élévation

Les utilisateurs suivent un flux d’élévation simple pour les applications ou les processus qui nécessitent des autorisations élevées via l’agent Keeper.

Politique

Si une application ou un processus nécessite une élévation, l'agent Keeper vérifie la politique appropriée.

Approbation

Si une approbation est requise, la demande est acheminée vers un administrateur via la console d'administration ou l'interface de ligne de commande (CLI).

Option MFA

Si aucune approbation n'est requise, l'élévation se déroule automatiquement. L'application de l'authentification multifacteur est facultative et constitue une étape supplémentaire.

Prise en charge multiplateforme

Une gestion cohérente est appliquée sur tous les systèmes d’exploitation, avec des implémentations spécifiques à la plateforme adaptées à Windows, macOS et Linux.

  • Windows : les utilisateurs sont supprimés du groupe Administrateurs locaux
  • macOS : Les utilisateurs sont retirés de sudo, avec l’élévation imposée via une extension système
  • Linux : Les utilisateurs sont retirés de sudo, et l’agent régit l’élévation via une politique
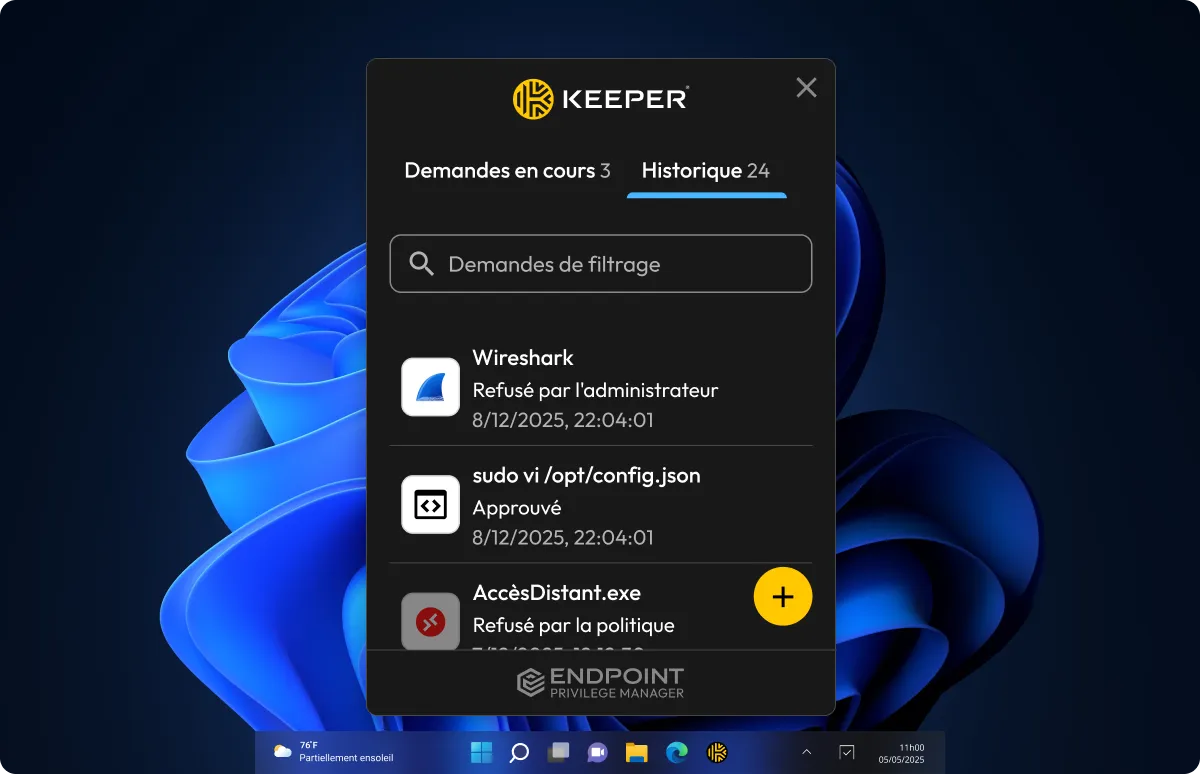
Application de bureau de Keeper Endpoint Privilege Manager montrant l’historique des demandes approuvées et refusées.
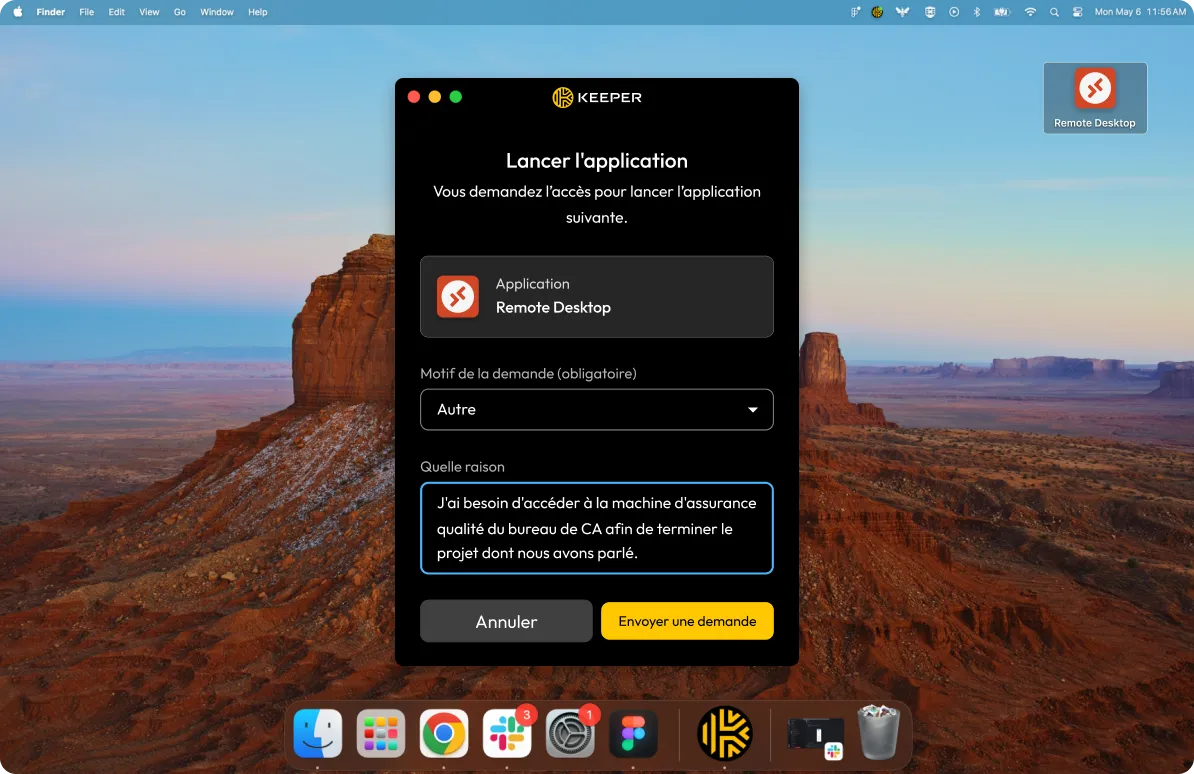
Demande de lancement via Keeper Endpoint Privilege Manager pour le bureau à distance sur macOS, avec un champ obligatoire pour indiquer le motif.
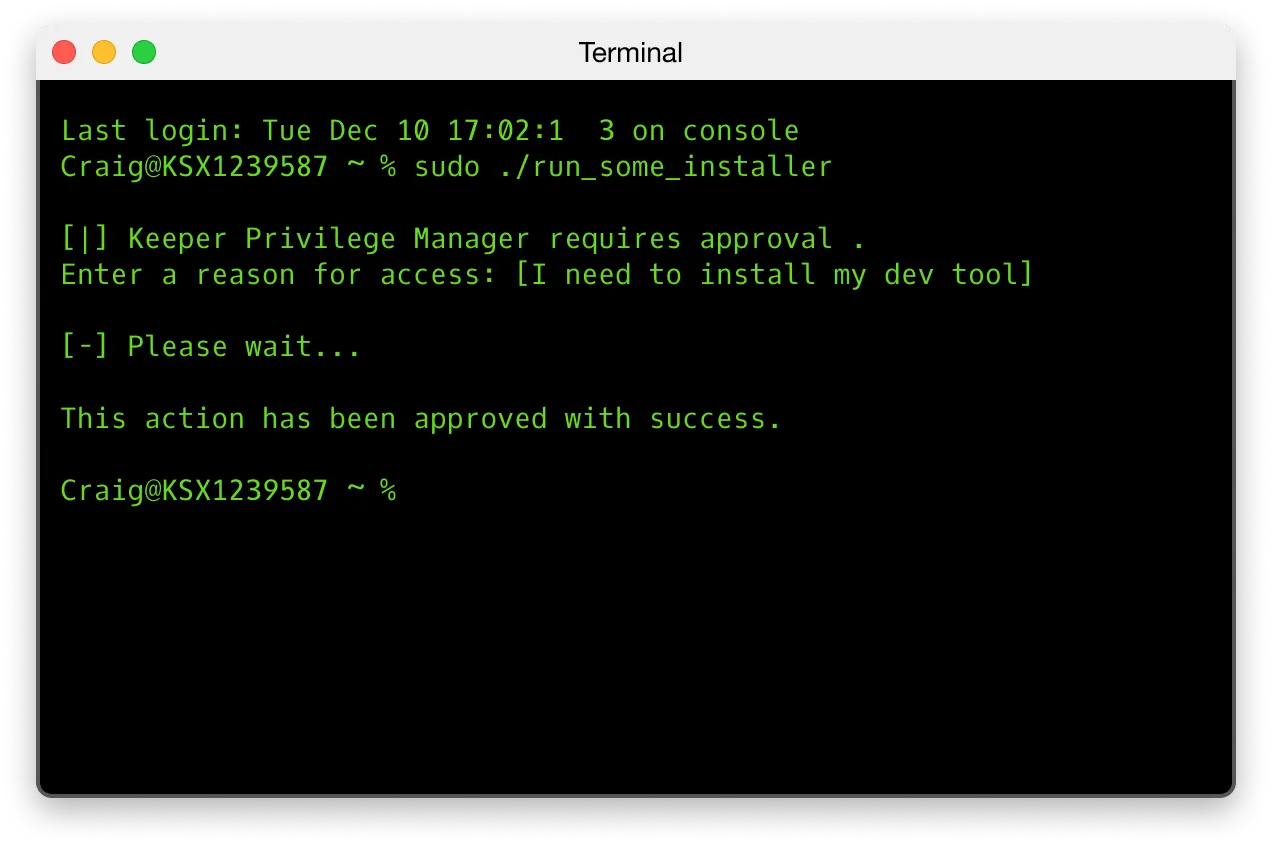
Terminal de Keeper Endpoint Privilege Manager affichant une demande d’approbation sudo et une approbation réussie.

Sécurité zero-trust et zero-knowledge

Les informations relatives aux appareils des utilisateurs finaux, aux applications et aux demandes d'accès sont entièrement chiffrées sur l'appareil de l'utilisateur et ne peuvent être déchiffrées que par des administrateurs autorisés, au sein de la console d'administration Keeper. Keeper n’a jamais accès ni visibilité aux données des clients, aux activités des utilisateurs finaux ou aux détails de l’application – garantissant ainsi une confidentialité et un contrôle totals qui restent toujours entre les mains de nos clients.

Fonctionnalités essentielles pour sécuriser tous les terminaux

Comptes éphémères

Des comptes privilégiés temporaires générés par le système sont créés et gérés pour effectuer des tâches spécifiques et élevées, puis automatiquement supprimés pour garantir l’absence de privilèges permanents et minimiser les risques de sécurité.

Gestion du moindre privilège

Limite les utilisateurs et les systèmes aux seuls droits d'accès minimum nécessaires pour effectuer leurs tâches autorisées.

Gouvernance de l’IA agentique

Détecte, surveille et contrôle l’activité des agents IA sur le terminal. Détermine si les agents peuvent s’exécuter, encadre ce qu’ils sont autorisés à faire lorsqu’ils disposent de privilèges élevés, et exige une approbation humaine avant la réalisation d’opérations sensibles.

Accès juste à temps

Fournit aux utilisateurs des privilèges élevés temporaires uniquement lorsque cela est nécessaire pour des tâches autorisées spécifiques, en révoquant automatiquement ces droits une fois la tâche terminée ou après une période de temps prédéterminée.

Gestion flexible des politiques

Permet aux administrateurs de créer des règles personnalisées et contextuelles pour l'élévation des privilèges qui s'adaptent aux différents rôles d'utilisateur, applications et exigences de sécurité au sein de l'organisation.

Gestion des privilèges au niveau du processus

Détecte, surveille et contrôle l’activité des agents IA sur le terminal. Détermine si les agents peuvent s’exécuter, encadre ce qu’ils sont autorisés à faire lorsqu’ils disposent de privilèges élevés, et exige une approbation humaine avant la réalisation d’opérations sensibles.
Sécurité et évolutivité sur chaque terminal

Sécurité

Supprime les droits d’administration permanents et permet une élévation des privilèges juste-à-temps uniquement pour les applications et les agents approuvés, réduisant ainsi la surface d’attaque.

Conformité

Fournit des pistes d'audit complètes de l'utilisation des privilèges et garantit le respect des exigences réglementaires grâce à un contrôle d'accès administratif documenté.

Efficacité opérationnelle

Réduit la charge de travail du service d'assistance en automatisant les approbations pour les tâches administratives de routine.

Expérience utilisateur

Permet aux utilisateurs d'effectuer les tâches nécessaires sans retard informatique grâce à l'élévation automatisée des privilèges pour les applications approuvées.

Évolutivité

Permet aux organisations d'appliquer efficacement des politiques de moindre privilège et de gérer l'accès privilégié sur des milliers de points de terminaison Windows, macOS et Linux à partir d'une plate-forme centralisée.

Auditabilité et visibilité

Donne un aperçu de l'activité d'élévation, des approbations et de l'application des politiques de point de terminaison avec une journalisation détaillée et une intégration dans les outils SIEM pour une réponse plus rapide aux incidents.

Sécurisez chaque point de terminaison avec Endpoint Privilege Manager

Foire aux questions

Qu’est-ce que Keeper Endpoint Privilege Manager ?

Keeper Endpoint Privilege Manager est une solution de gestion de l’élévation et de la délégation des privilèges (PEDM) qui applique les politiques d'accès de moindre privilège sur les terminaux Windows, macOS et Linux. Il offre une élévation juste-à-temps pour les utilisateurs et les processus, élimine les droits d’administrateur local en vigueur et régit l’activité des agents IA sur les terminaux gérés.

Comment fonctionne l’accès juste-à-temps dans Keeper ?

Lorsque l’approbation est requise, la demande d’accès de l’utilisateur est dirigée vers un administrateur Keeper et gérée via la Console d’administration ou la Commander CLI. Si aucune approbation n’est requise selon la politique appliquée, l’agent Keeper autorise automatiquement l’élévation de privilèges. Si la MFA est imposée, l’utilisateur est invité à effectuer cette authentification avant de poursuivre. Cette approche flexible permet l'accès JIT, qu’il soit interactif ou régi par des politiques, sur différents appareils.

Quelles sont les fonctionnalités clés du gestionnaire de privilèges sur les terminaux ?

Grâce au déploiement basé sur des agents sous Windows, macOS et Linux, gestionnaire des privilèges des terminaux élimine les droits locaux d’administrateur en vigueur et introduit des contrôles au niveau processus via l’accès JIT. Les utilisateurs fonctionnent sans privilèges d’administrateur persistants, avec des commandes privilégiées exécutées via des comptes ephémères gérés par Keeper, garantissant un environnement sans privilèges permanents (ZSP).

Le tableau de bord centralisé offre une vue claire de tous les événements récents, y compris ceux en mode surveillance, et sert de point d’entrée pour les flux de travail clés : demandes, déploiements, collections, politiques et inventaire des agents d’IA.

Comment Keeper EPM gouverne-t-il les agents IA ?

Keeper EPM uses three policy types to govern AI agents. Agentic AI controls whether a recognized agent can run, blocking it or requiring approval before it acts. Agentic Access governs what a running agent may do, while Agentic Privilege Elevation governs an agent's requests for administrative privileges. These policies support controls such as allow, deny, approval, justification and MFA. Confidence-score thresholds can be applied to Possible Agents to help tailor enforcement to how likely a process is to be an AI agent.

Comment le gestionnaire des privilèges des terminaux s’intègre-t-il à la plateforme KeeperPAM ?

Keeper Endpoint Privilege Manager étend l'approche zero-trust de KeeperPAM en contrôlant l'élévation des privilèges directement sur les terminaux, complétant ainsi les capacités de connexion sécurisée de la solution PAM dans son ensemble. Alors que le reste de la plateforme KeeperPAM sécurise la manière dont les utilisateurs se connectent aux systèmes, Endpoint Privilege Manager régit les droits administratifs qu'ils peuvent exercer une fois connectés.

Quelle est l’expérience utilisateur — pour les administrateurs comme pour les utilisateurs — avec Endpoint Privilege Manager ?

Les utilisateurs utilisant l’agent Keeper voient une interface de bureau qui affiche les politiques de privilèges appliquées et suit les demandes d’élévation. Lorsqu’une action nécessite un accès élevé, une invite apparaît en fonction des politiques de l’organisation. Lorsqu’un agent IA tente d’effectuer une opération sensible nécessitant une validation humaine, l’utilisateur voit apparaître une sollicitation du même type et peut approuver ou refuser l’action en temps réel.

Comment Keeper Endpoint Privilege Manager peut-il fonctionner avec MS Windows LAPS ?

Le gestionnaire des privilèges des terminaux peut travailler sans effort aux côtés de LAPS dans les organisations ayant déjà investi dans le déploiement de LAPS. Dans cette configuration complémentaire, LAPS peut continuer à gérer le rotation des mots de passe administrateur locaux sur les ordinateurs liés au domaine, tandis que KeeperPAM gère la gestion des identifiants pour les comptes de domaine, les comptes de service et d’autres identifiants privilégiés qui échappent à la portée de LAPS. Cette intégration préserve votre investissement LAPS existant tout en étendant la protection des accès privilégiés à un plus grand nombre de systèmes et de types de comptes.

Le gestionnaire des privilèges des terminaux renforce cet écosystème de sécurité en mettant en œuvre le principe du moindre privilège sur les terminaux. Alors que LAPS se concentre sur la sécurisation des identifiants des comptes administrateurs permanents, le gestionnaire des privilèges des terminaux réduit le besoin d’utiliser ces comptes en permettant l’élévation temporaire de privilèges pour des tâches spécifiques. Ensemble, ces solutions offrent une couverture complète : LAPS sécurise les mots de passe d’administrateur locaux, KeeperPAM gère et contrôle l’accès à ces identifiants et autres comptes privilégiés, et le gestionnaire des privilèges des terminaux garantit que les utilisateurs ne bénéficient de privilèges élevés que lorsque cela est nécessaire et autorisé.

Où puis-je trouver de la documentation technique supplémentaire pour Keeper Endpoint Privilege Manager ?

Pour consulter la documentation technique de Keeper Endpoint Privilege Manager, rendez-vous dans le portail Keeper Endpoint Privilege Manager Docs.

Retirer l'autorisation d'utilisation de cookiesNous accordons de l'importance à votre vie privée

Nous utilisons des cookies sur notre site pour vous offrir la meilleure expérience de navigation possible, vous proposer des publicités personnalisées sur nos produits et notre contenu, et analyser le trafic sur le site Web. Pour en savoir plus, veuillez consulter notre politique de confidentialité.

Inscrivez-vous pour bénéficier d'un essai gratuit

Acheter maintenant