Endpoint Privilege Manager

طبّق الحد الأدنى من الامتيازات على كل نقطة نهاية لمنع برامج الفدية الضارة، وعمليات اختراق البيانات، والهجمات الداخلية.

تُلغي Keeper صلاحيات الوصول الدائمة وتتيح الوصول عند الحاجة (JIT) على جميع نقاط النهاية التي تعمل بأنظمة Windows وLinux وmacOS، بما يشمل الذكاء الاصطناعي الوكيل الذي يعمل عليها.

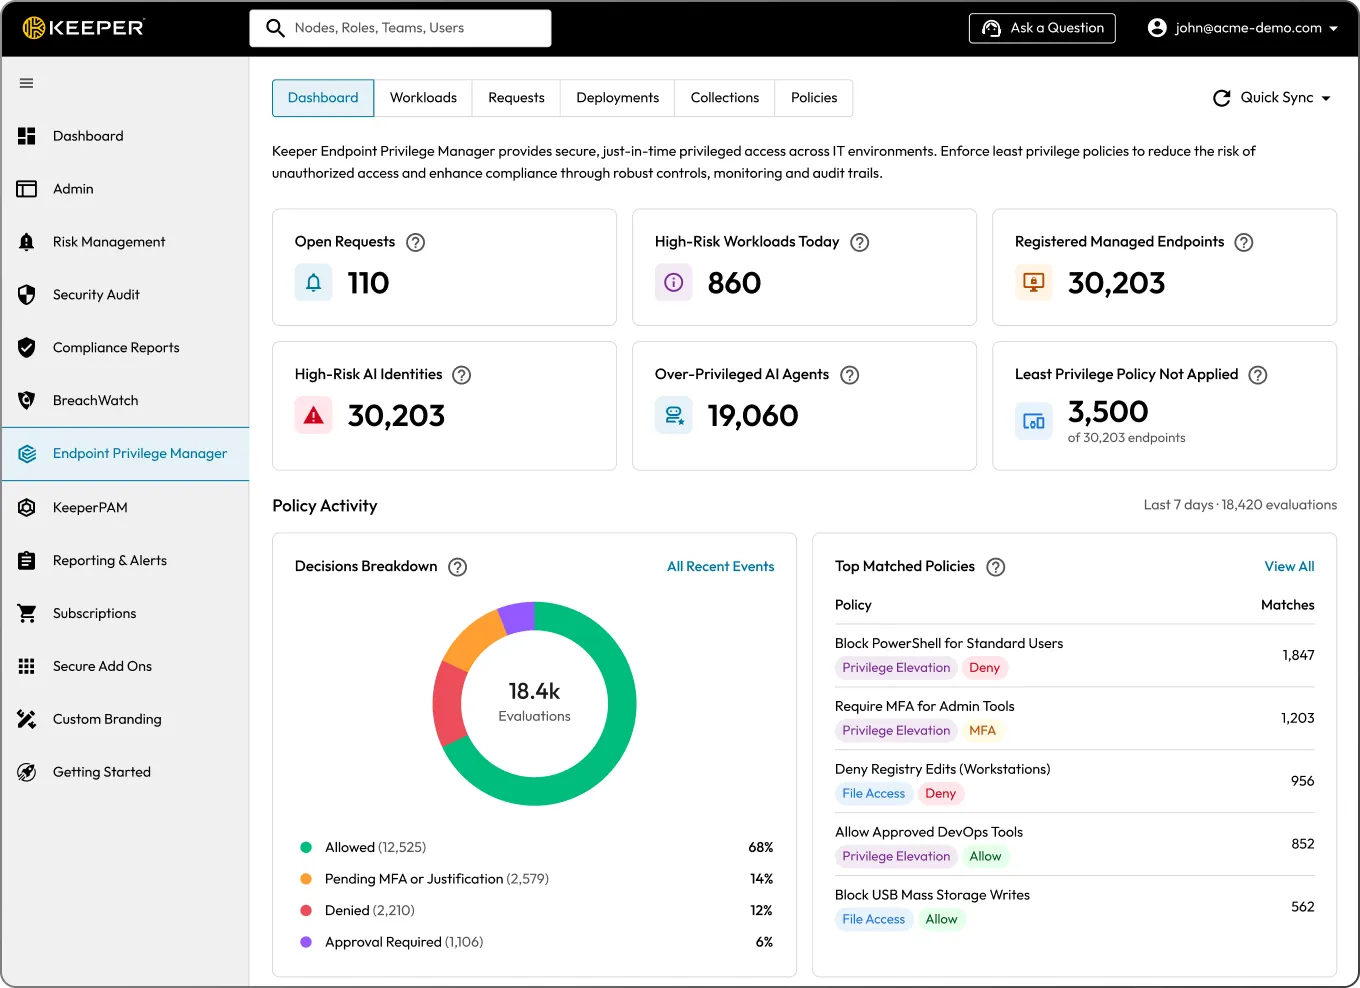
لوحة معلومات Keeper Endpoint Privilege Manager تعرض مخاطر أحمال التشغيل ومخاطر هويات الذكاء الاصطناعي ونشاط السياسات.

سهل النشر والإدارة

Administrators simply deploy a lightweight agent that removes standing admin rights while enabling temporary, policy-based privilege elevation only when necessary. The system enforces customizable security policies through just-in-time access, with optional approval workflows and MFA enforcement.

وتُنفَّذ عمليات رفع الامتيازات عبر حساب مؤقت تديره Keeper، فلا يحصل المستخدمون النهائيون على صلاحيات مسؤول دائمة. ويُمنح الوصول بامتيازات مرتفعة لتنفيذ الإجراء المعتمد وحده، وينتهي فور اكتماله. يدعم Keeper EPM أنظمة Windows وmacOS وLinux، وتوفّر وحدة تحكّم المسؤول في Keeper لوحة معلومات مركزية تسجّل أنشطة رفع الامتيازات لأغراض التدقيق والامتثال.

نشر الوكيل

يتم تثبيت وكيل Keeper عند كل نقطة نهاية مُدارة. يعترض هذا الوكيل طلبات رفع الامتيازات ويقيّمها استنادًا إلى سياسات مؤسسية محددة.

تطبيق السياسات

يحدّد المسؤولون سياسات رفع الامتيازات من خلال وحدة تحكّم المسؤول في Keeper. وتضبط هذه السياسات الإجراءات التي يُسمح للمستخدمين بتنفيذها، والتطبيقات التي يمكن تشغيلها بامتيازات مرتفعة، والحالات التي تتطلّب موافقة أو مصادقة متعددة العوامل، ووكلاء الذكاء الاصطناعي المسموح بتشغيلهم.

وصول مميز مؤقت

لا يتم منح المستخدمين حقوق المسؤول المحلي الدائمة. بدلاً من ذلك، يرفع Keeper Endpoint Privilege Manager الامتيازات مؤقتًا لإجراءات محددة باستخدام حسابات مؤقتة تتحكم فيها Keeper.

الرؤية والتحكم

تتيح وحدة تحكّم المسؤول في Keeper متابعة جميع أنشطة رفع الامتيازات وطلباتها وتطبيق السياسات في الوقت الفعلي وعلى مستوى جميع البيئات، مع عرض درجات مخاطر وكلاء الذكاء الاصطناعي ومخزون الذكاء الاصطناعي الوكيل. ويستطيع المسؤولون مراجعة الطلبات والموافقة عليها أو رفضها، والاطّلاع على سجلات التدقيق لأغراض الامتثال.

تحكّم في وكلاء الذكاء الاصطناعي بالضوابط نفسها المطبَّقة على المستخدمين

يُخضع Keeper Endpoint Privilege Manager وكلاء الذكاء الاصطناعي لنموذج السياسات نفسه المطبَّق على المستخدمين البشريين. فهو يتعرّف على الوكلاء المعروفين من خلال توقيعاتهم، ويحدّد درجات مخاطر العمليات غير المعروفة، لتحدّد الوكلاء المسموح بتشغيلهم، وما يمكنهم تنفيذه، والحالات التي تستلزم موافقة بشرية قبل التنفيذ.

سياسة الذكاء الاصطناعي الوكيل

تحدّد ما إذا كان يُسمح للوكيل بالتشغيل أصلًا، وتحظر الوكلاء غير المعتمدين أو تُعلّق تشغيلهم قبل أن ينفّذوا أي إجراء.

سياسة وصول الوكلاء

تضبط ما يستطيع الوكيل تنفيذه نيابةً عن المستخدم أثناء تشغيله، بما يشمل الوصول إلى الملفات الحساسة والملفات التنفيذية والأوامر.

سياسة رفع امتيازات الوكلاء

تنظّم طلبات رفع الامتيازات التي يقدّمها الوكيل أثناء تشغيله، وتطبّق عليها ضوابط السماح والرفض والموافقة والمصادقة متعددة العوامل نفسها المطبَّقة على المستخدمين.

الموافقة البشرية على الإجراءات

يطلب من المستخدم النهائي على نقطة النهاية أو من أحد المسؤولين الموافقة على إجراء الوكيل أو رفضه في الوقت الفعلي.

مسار تدقيق شامل

يسجّل كل إجراء للوكيل، سواء سُمح به أو رُفض أو عُلّق، مع توثيق مدى توافقه مع الضوابط الأساسية للسياسة.

عملية رفع الامتيازات

يتبع المستخدمون عملية رفع بسيط للتطبيقات أو العمليات تتطلب أذونات مرتفعة من خلال وكيل Keeper.

السياسة

إذا كان الرفع مطلوب للتطبيق أو العملية، فسيتحقق وكيل Keeper من السياسة ذات الصلة.

الموافقة

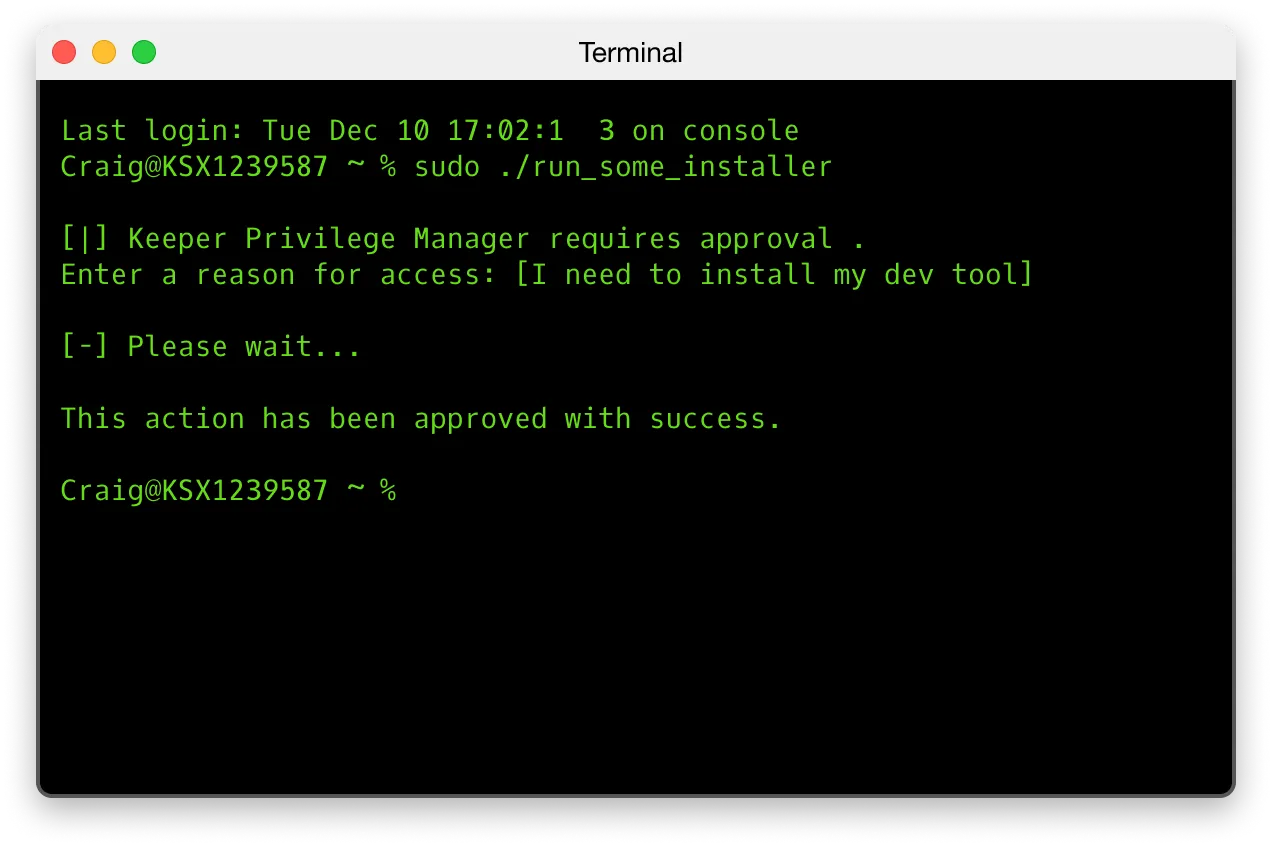
إذا كانت الموافقة مطلوبة، فسيتم توجيه الطلب إلى المسؤول عبر Keeper Admin Console أو Command Line Interface (CLI).

خيار المصادقة متعددة العوامل

إذا لم تكن هناك حاجة إلى موافقة، فستتم عملية الرفع تلقائيًا. فرض المصادقة متعددة العوامل أمر اختياري كخطوة إضافية.

دعم عبر المنصات

يتم فرض إدارة متسقة عبر أنظمة التشغيل، مع تطبيقات مخصصة لكل منصة لأنظمة Windows وmacOS وLinux.

  • Windows: تتم إزالة المستخدمين من مجموعة المسؤولين المحليين
  • macOS: تُسحب من المستخدمين صلاحيات sudo، وتُفرض ضوابط رفع الامتيازات من خلال امتداد للنظام.
  • Linux: تُسحب من المستخدمين صلاحيات sudo، ويتولّى الوكيل ضبط رفع الامتيازات وفق السياسات
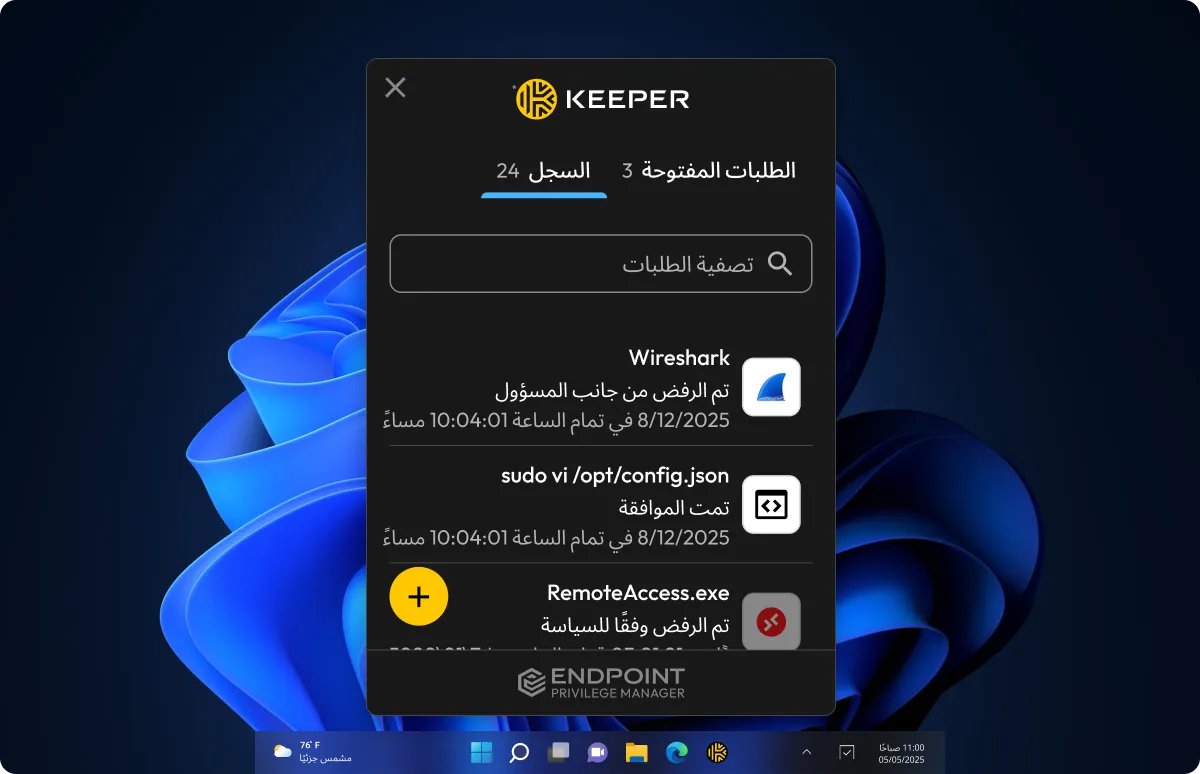
تطبيق Keeper Endpoint Privilege Manager لسطح المكتب يعرض سجلّ الطلبات، بما يشمل الطلبات الموافق عليها والمرفوضة.
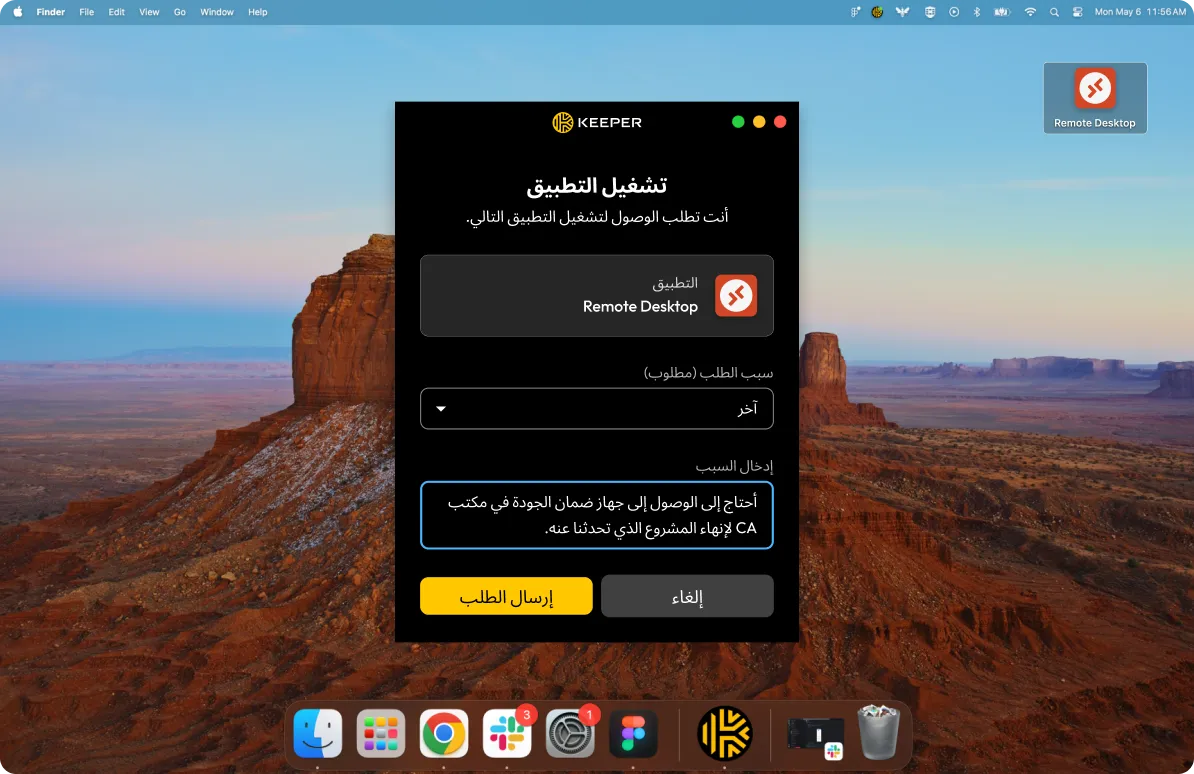
طلب في Keeper Endpoint Privilege Manager لتشغيل Remote Desktop على macOS، يتضمّن حقلًا إلزاميًا لتوضيح سبب الطلب.
نافذة طرفية في Keeper Endpoint Privilege Manager تعرض طلب موافقة على تنفيذ أمر sudo وتأكيد الموافقة عليه.

أمان قائم على انعدام الثقة وصفر المعرفة

تُشفَّر معلومات أجهزة المستخدمين النهائيين والتطبيقات وطلبات الوصول بالكامل على جهاز المستخدم، ولا يستطيع فكّ تشفيرها سوى المسؤولين المخوّلين من داخل وحدة تحكّم المسؤول في Keeper. ولا تتمكّن Keeper مطلقًا من الوصول إلى بيانات العملاء أو أنشطة المستخدمين النهائيين أو تفاصيل التطبيقات أو الاطّلاع عليها، مما يضمن الحفاظ على خصوصية عملائنا وتحكّمهم الكامل في بياناتهم دائمًا.

الميزات الأساسية لتأمين كل نقاط النهاية

الحسابات المؤقتة

يُنشئ النظام حسابات مؤقتة ذات امتيازات ويديرها لتنفيذ مهام محددة تتطلّب امتيازات مرتفعة، ثم يحذفها تلقائيًا لضمان عدم بقاء أي امتيازات دائمة وتقليل المخاطر الأمنية.

إدارة الحد الأدنى من الامتيازات

قم بتقييد حقوق وصول المستخدمين والأنظمة إلى أقل قدر ضروري لأداء مهامهم المصرح بها فقط.

حوكمة الذكاء الاصطناعي الوكيل

يكتشف نشاط وكلاء الذكاء الاصطناعي على نقطة النهاية ويراقبه ويتحكّم فيه. يحدّد الوكلاء المسموح بتشغيلهم، ويضبط ما يمكنهم تنفيذه بامتيازات مرتفعة، ويشترط موافقة بشرية قبل تنفيذ العمليات الحساسة.

الوصول في الوقت المناسب

يوفر للمستخدمين امتيازات مؤقتة مرفوعة فقط عند الحاجة إليها لأداء مهام محددة مصرح بها، مع إلغاء هذه الحقوق تلقائيًا بمجرد اكتمال المهمة أو بعد فترة زمنية محددة مسبقًا.

إدارة السياسات المرنة

يسمح للمسؤولين بإنشاء قواعد مخصصة تراعي السياق لرفع الامتيازات، بحيث تتكيف مع مختلف أدوار المستخدمين والتطبيقات ومتطلبات الأمان عبر المؤسسة.

إدارة الامتيازات على مستوى العمليات

يكتشف نشاط وكلاء الذكاء الاصطناعي على نقطة النهاية ويراقبه ويتحكّم فيه. يحدّد الوكلاء المسموح بتشغيلهم، ويضبط ما يمكنهم تنفيذه بامتيازات مرتفعة، ويشترط موافقة بشرية قبل تنفيذ العمليات الحساسة.

الأمن وقابلية التوسع في كل نقطة نهاية

الأمن

يلغي صلاحيات المسؤول الدائمة، ويتيح رفع الامتيازات عند الحاجة للتطبيقات والوكلاء المعتمدين فقط، مما يقلّل سطح الهجوم.

الامتثال

يوفر مسارات تدقيق شاملة لاستخدام الامتيازات ويضمن الالتزام بالمتطلبات التنظيمية من خلال التحكم الموثق في الوصول الإداري.

الكفاءة التشغيلية

يقلل من عبء عمل مكتب المساعدة من خلال أتمتة الموافقات على المهام الإدارية الروتينية.

تجربة المستخدم

يسمح للمستخدمين بإكمال المهام الضرورية من دون تأخير في قسم تقنية المعلومات، وذلك من خلال الرفع التلقائي للامتيازات للتطبيقات المعتمدة.

قابلية التوسيع

يمكّن المؤسسات من فرض سياسات الحد الأدنى من الامتيازات بكفاءة وإدارة الوصول المميز عبر آلاف نقاط النهاية على أنظمة Windows وmacOS وLinux من منصة مركزية واحدة.

قابلية التدقيق والشفافية

يوفر نظرة ثاقبة على أنشطة الرفع، والموافقات، وتطبيق سياسة نقاط النهاية مع تسجيل مفصل وتكامل مع أدوات SIEM للاستجابة بشكل أسرع للحوادث.

تأمين كل نقطة نهاية من خلال Endpoint Privilege Manager

الأسئلة الشائعة

ما هو Keeper Endpoint Privilege Manager؟

Keeper Endpoint Privilege Manager حل لإدارة رفع الامتيازات وتفويضها (PEDM)، يطبّق سياسات الوصول وفق مبدأ الحد الأدنى من الامتيازات على نقاط النهاية التي تعمل بأنظمة Windows وmacOS وLinux. ويتيح رفع الامتيازات عند الحاجة للمستخدمين والعمليات، ويلغي صلاحيات المسؤول المحلي الدائمة، وينظّم نشاط وكلاء الذكاء الاصطناعي على نقاط النهاية المُدارة.

كيف يعمل الوصول عند الحاجة في Keeper؟

عند اشتراط الموافقة، يُوجَّه طلب وصول المستخدم إلى أحد مسؤولي Keeper لمعالجته عبر وحدة تحكّم المسؤول أو Commander CLI. أما إذا كانت السياسة المطبَّقة لا تشترط الموافقة، فيسمح وكيل Keeper برفع الامتيازات تلقائيًا. وإذا كانت المصادقة متعددة العوامل (MFA) إلزامية، يُطلب من المستخدم إتمامها قبل المتابعة. ويدعم هذا النهج المرن الوصول عند الحاجة (JIT) على مختلف الأجهزة، سواء بصورة تفاعلية أو وفق السياسات.

ما أبرز ميزات Endpoint Privilege Manager؟

يعتمد Endpoint Privilege Manager على نشر وكلاء في أنظمة Windows وmacOS وLinux لإلغاء صلاحيات المسؤول المحلي الدائمة، وتطبيق ضوابط على مستوى العمليات من خلال الوصول عند الحاجة (JIT). ويعمل المستخدمون دون امتيازات مسؤول دائمة، بينما تُنفَّذ الأوامر التي تتطلّب امتيازات مرتفعة عبر حسابات مؤقتة تديرها Keeper، بما يوفّر بيئة خالية فعليًا من الامتيازات الدائمة (ZSP).

تعرض لوحة المعلومات المركزية جميع الأحداث الأخيرة بوضوح، بما فيها الأحداث المسجّلة في وضع المراقبة، وتتيح الوصول إلى مهام سير العمل الرئيسية: الطلبات، وعمليات النشر، والمجموعات، والسياسات، ومخزون وكلاء الذكاء الاصطناعي.

كيف ينظّم Keeper EPM نشاط وكلاء الذكاء الاصطناعي؟

Keeper EPM uses three policy types to govern AI agents. Agentic AI controls whether a recognized agent can run, blocking it or requiring approval before it acts. Agentic Access governs what a running agent may do, while Agentic Privilege Elevation governs an agent's requests for administrative privileges. These policies support controls such as allow, deny, approval, justification and MFA. Confidence-score thresholds can be applied to Possible Agents to help tailor enforcement to how likely a process is to be an AI agent.

كيف يتكامل Endpoint Privilege Manager مع منصة KeeperPAM؟

يوسّع Keeper Endpoint Privilege Manager نطاق نهج الثقة الصفرية في KeeperPAM عبر التحكّم في رفع الامتيازات مباشرةً على نقاط النهاية، مكمّلًا بذلك قدرات الاتصال الآمن التي يوفّرها حل PAM الأشمل. وبينما تؤمّن بقية عناصر منصة KeeperPAM اتصال المستخدمين بالأنظمة، يضبط Endpoint Privilege Manager صلاحيات المسؤول التي يمكنهم استخدامها بعد الاتصال.

كيف تبدو تجربة المسؤولين والمستخدمين مع Endpoint Privilege Manager؟

تظهر للمستخدمين الذين يشغّلون وكيل Keeper واجهة على سطح المكتب تعرض سياسات الامتيازات المطبَّقة وتتيح تتبّع طلبات رفع الامتيازات. وعندما يتطلّب إجراء ما وصولًا بامتيازات مرتفعة، تظهر مطالبة وفق سياسات المؤسسة. وعندما يحاول وكيل ذكاء اصطناعي تنفيذ عملية حساسة تستلزم موافقة بشرية، تظهر للمستخدم مطالبة مماثلة تتيح له الموافقة على الإجراء أو رفضه في الوقت الفعلي.

كيف يعمل Keeper Endpoint Privilege Manager إلى جانب MS Windows LAPS؟

يمكن تشغيل Endpoint Privilege Manager بسلاسة إلى جانب LAPS لدى المؤسسات التي سبق أن استثمرت في نشر LAPS. وفي هذا التكامل، يمكن أن يواصل LAPS إدارة تدوير كلمات مرور حسابات المسؤول المحلي على أجهزة الكمبيوتر المنضمّة إلى المجال، بينما تتولّى منصة KeeperPAM إدارة بيانات اعتماد حسابات المجال وحسابات الخدمة وغيرها من بيانات الاعتماد ذات الامتيازات التي لا يشملها نطاق LAPS. ويحافظ هذا التكامل على استثمارك الحالي في LAPS، مع توسيع حماية الوصول ذي الامتيازات لتشمل مزيدًا من الأنظمة وأنواع الحسابات.

يعزّز Endpoint Privilege Manager هذه المنظومة الأمنية بتطبيق مبدأ الحد الأدنى من الامتيازات على نقاط النهاية. فبينما يركّز LAPS على تأمين بيانات اعتماد حسابات المسؤول الدائمة، يقلّل Endpoint Privilege Manager الحاجة إلى استخدام هذه الحسابات أصلًا، بإتاحة رفع الامتيازات مؤقتًا لتنفيذ مهام محددة. وتوفّر هذه الحلول مجتمعةً حماية شاملة: يؤمّن LAPS كلمات مرور المسؤول المحلي، وتتولّى منصة KeeperPAM إدارة الوصول إلى بيانات الاعتماد هذه وغيرها من الحسابات ذات الامتيازات والتحكّم فيه، ويضمن Endpoint Privilege Manager منح المستخدمين امتيازات مرتفعة عند الحاجة فقط، شريطة التصريح بها.

أين أجد وثائق تقنية إضافية حول Keeper Endpoint Privilege Manager؟

يمكنك الرجوع إلى وثائق Keeper Endpoint Privilege Manager Docs للاطّلاع على المعلومات التقنية.

سحب موافقة ملفات تعريف الارتباطنحن نقدّر خصوصيتك

نستخدم ملفات تعريف الارتباط في موقعنا لمنحك أفضل تجربة تصفح، وتقديم إعلانات مخصصة لك عن منتجاتنا ومحتوانا، وتحليل حركة زيارة موقع الويب. لمعرفة المزيد، يُرجى الرجوع إلى سياسة الخصوصية الخاصة بنا.

قم بتسجل الاشتراك في نسخة تجريبية مجانية

شراء الآن