端点特权管理器
在每个端点上实施最小特权,以防止勒索软件、数据泄露和内部攻击。
Keeper 消除长期有效的访问权限,并在所有 Windows、Linux 和 macOS 端点上实现即时(JIT)访问,同时管控运行于这些端点上的智能体式 AI。

Administrators simply deploy a lightweight agent that removes standing admin rights while enabling temporary, policy-based privilege elevation only when necessary. The system enforces customizable security policies through just-in-time access, with optional approval workflows and MFA enforcement.
权限提升操作通过 Keeper 管理的临时账户执行,确保最终用户始终不会拥有长期有效的管理员权限。仅针对获批操作授予提升后的访问权限,并在操作完成后立即撤销。Keeper EPM 支持 Windows、macOS 和 Linux。Keeper Admin Console 提供集中式仪表板,并记录权限提升活动的审计日志,以满足合规要求。
每个托管端点上都安装了 Keeper 代理。 此代理根据定义的组织策略拦截并评估特权提升请求。
管理员可以通过 Keeper Admin Console 定义权限提升策略。这些策略规定用户可以执行哪些操作、哪些应用可以在提升的权限下运行、是否需要审批或多因素身份验证(MFA),以及允许哪些 AI 智能体运行。它通过签名识别已知智能体,并对未知进程进行评分,让您能够决定允许哪些智能体运行、它们可以执行哪些操作,以及哪些操作必须经人工批准后才能执行。
用户未被授予永久本地管理员权限。 相反,Keeper Endpoint 特权管理器使用临时的、由 Keeper 控制的帐户临时提升特定操作的权限。
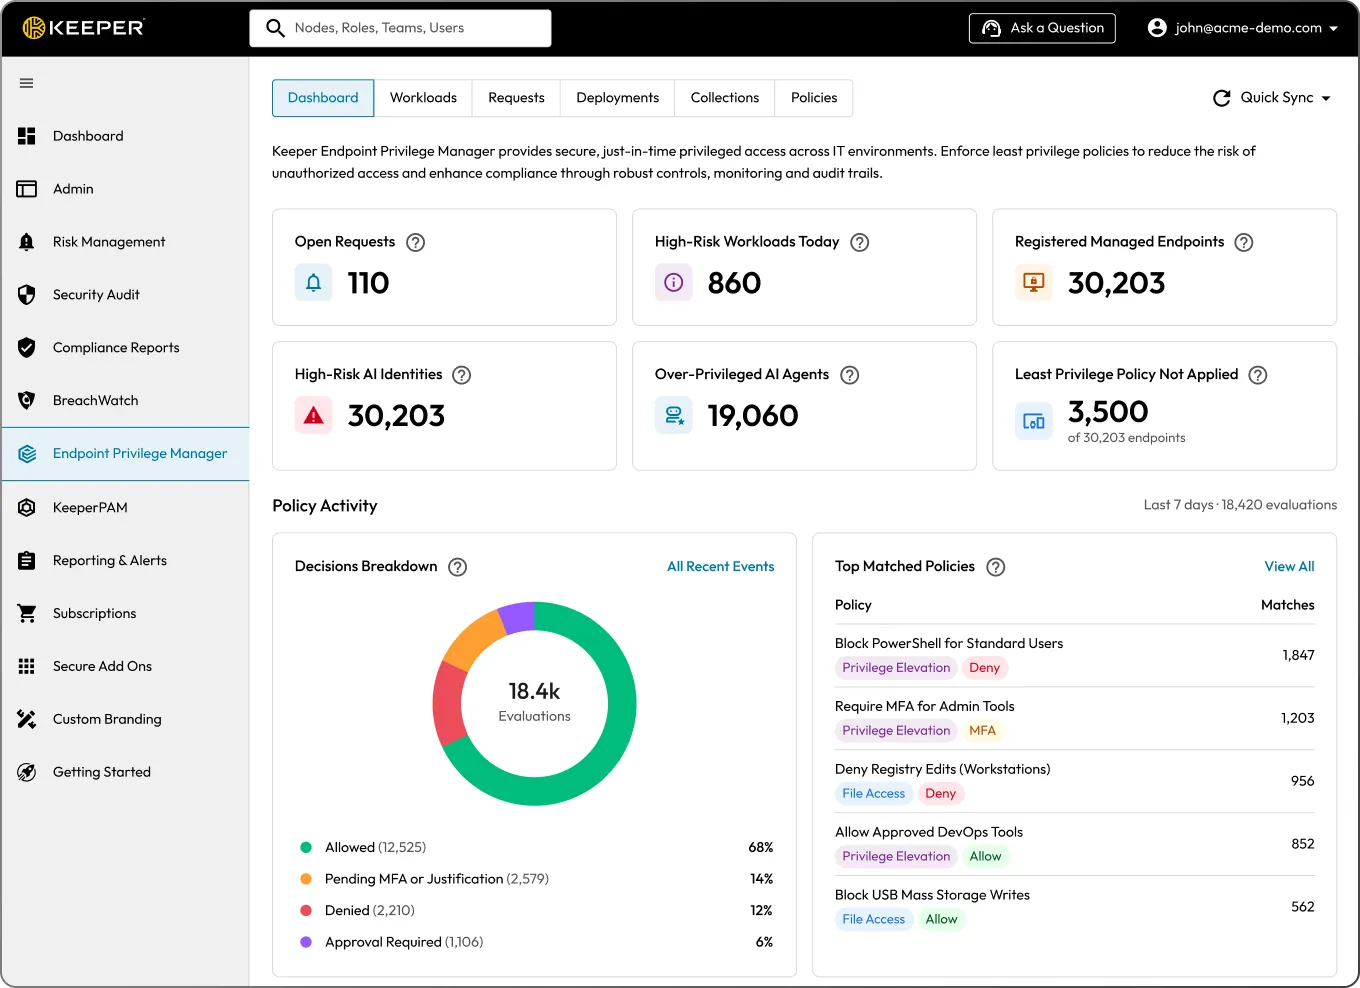
Keeper Admin Console 可实时查看所有环境中的权限提升活动、请求及策略执行情况,包括 AI 智能体风险评分和智能体式 AI 清单。管理员可以审核请求、批准或拒绝请求,并查看审计日志,以满足合规要求。
Keeper 端点特权管理器采用与人类用户相同的策略模型来管控 AI 智能体。它通过签名识别已知智能体,并对未知进程进行评分,让您能够决定允许哪些智能体运行、它们可以执行哪些操作,以及哪些操作必须经人工批准后才能执行。

控制是否允许智能体运行,并在未经授权的智能体采取任何操作之前将其阻止或暂时挂起。

规定运行中的智能体可以代表用户执行哪些操作,包括访问敏感文件、运行可执行文件和执行命令。

管控运行中智能体发起的权限提升请求,并应用与用户相同的允许、拒绝、审批和多因素身份验证(MFA)控制。

实时提示终端上的最终用户或管理员批准或拒绝智能体的操作。

根据策略基线记录智能体的每项操作及其处理结果(允许、拒绝或暂缓)。
用户遵循简单的提升流程,用于需要通过 Keeper 代理提升权限的应用或流程。
如果应用或流程需要升级,Keeper 代理将检查相关策略。
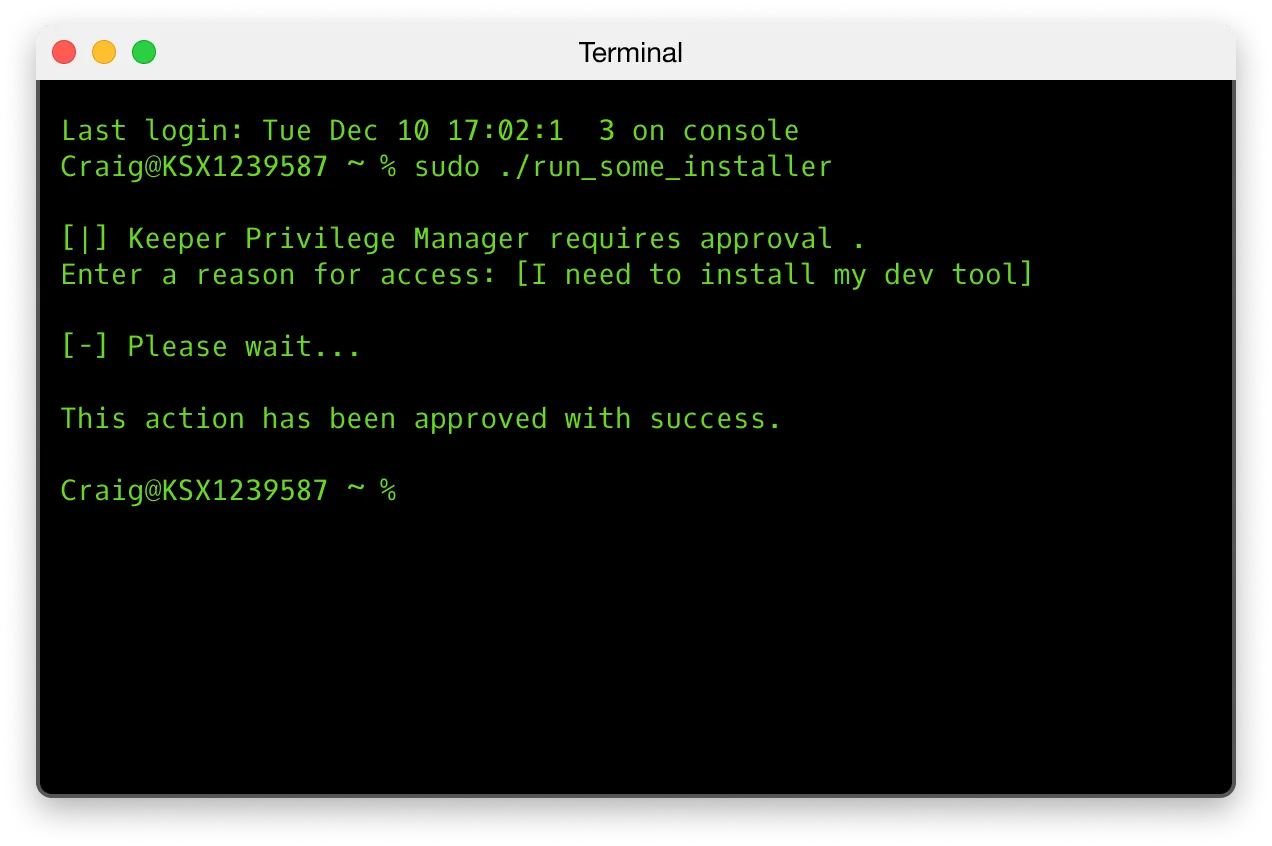
如果需要批准,则通过管理员控制台或命令行界面 (CLI) 将请求路由给管理员。
如果无需批准,则会自动进行提升。 MFA 实施是可选的,作为额外的步骤。
跨操作系统实施一致管理,并针对 Windows、macOS 和 Linux 量身定制的平台特定实施。

有关终端用户设备、应用程序和访问请求的信息均在用户设备上加密,且只能由 Keeper Admin Console 中的授权管理员解密。Keeper 始终无法访问或查看客户数据、终端用户活动或应用程序详情,确保客户始终完全掌握自己的隐私和控制权。
系统会创建并管理自动生成的临时特权账户,以执行特定的权限提升任务;任务完成后,系统会自动删除这些账户,从而实现零常驻特权(ZSP),并最大限度地降低安全风险。
将用户和系统限制为仅执行其授权任务所需的最小访问权限。
检测、监控和管控端点上的 AI 智能体活动。管控智能体是否可以运行、限制其在获得提升权限后可执行的操作,并要求敏感操作在执行前获得人工批准。
仅在特定授权任务需要时为用户提供临时提升权限,并在任务完成或预定的时间段后自动撤销这些权限。
允许管理员创建自定义的、情境感知的特权提升规则,以适应整个组织的不同用户角色、应用和安全要求。
检测、监控和管控端点上的 AI 智能体活动。管控智能体是否可以运行、限制其在获得提升权限后可执行的操作,并要求敏感操作在执行前获得人工批准。
消除长期有效的管理员权限,仅针对获批的应用程序和智能体按需即时提升权限,从而缩小攻击面。
提供特权使用的全面审计跟踪,并通过记录的管理访问控制确保遵守监管要求。
通过自动批准日常管理任务,减少帮助台工作负载。
用户可以通过批准的应用的自动特权提升完成必要的任务,而不会出现 IT 延迟。
使组织能够高效地实施最小特权策略,并通过集中式平台管理数千个 Windows、macOS 和 Linux 端点的特权访问。
通过详细的日志记录和集成到 SIEM 工具中,可以洞察提升活动、审批和端点策略实施,从而更快地响应事件。
Keeper 端点特权管理器是一款特权提升与委派管理(PEDM)解决方案,可在 Windows、macOS 和 Linux 端点上实施最小特权访问策略。它为用户和进程提供即时权限提升,消除长期有效的本地管理员权限,并管控受管理端点上的 AI 智能体活动。
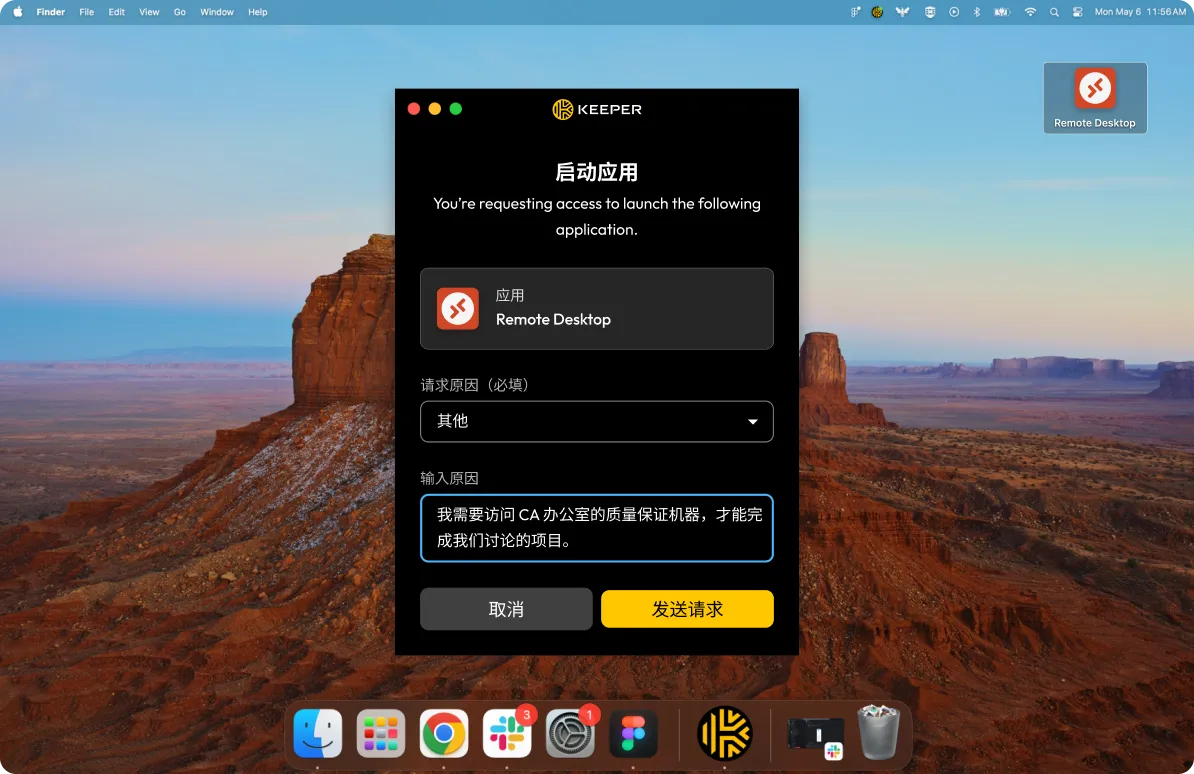
需要审批时,用户的访问请求会转交给 Keeper 管理员,并通过 Admin Console 或 Commander CLI 进行处理。如果根据适用策略无需审批,Keeper 智能体便会自动批准此次权限提升。如果策略要求进行 MFA,系统会提示用户先完成多因素身份验证(MFA),然后才能继续操作。这种灵活的机制支持跨设备实现交互式和策略驱动的即时(JIT)访问。
端点特权管理器通过在 Windows、macOS 和 Linux 上部署智能体,消除长期有效的本地管理员权限,并借助即时(JIT)访问实施进程级控制。用户无需长期持有管理员特权;特权命令通过 Keeper 管理的临时账户执行,从而实现真正的零常驻特权(ZSP)环境。
集中式仪表板清晰展示所有近期事件,包括监控模式下的事件,同时也是以下关键工作流程的入口:Requests(请求)、Deployments(部署)、Collections(集合)、Policies(策略)和 AI Agent Inventory(AI 智能体清单)。
Keeper EPM uses three policy types to govern AI agents. Agentic AI controls whether a recognized agent can run, blocking it or requiring approval before it acts. Agentic Access governs what a running agent may do, while Agentic Privilege Elevation governs an agent's requests for administrative privileges. These policies support controls such as allow, deny, approval, justification and MFA. Confidence-score thresholds can be applied to Possible Agents to help tailor enforcement to how likely a process is to be an AI agent.
Keeper 端点特权管理器通过直接管控端点上的特权提升,进一步拓展了 KeeperPAM 的零信任安全理念,并与整个 PAM 解决方案的安全连接功能形成互补。KeeperPAM 平台的其他组件负责保护用户与系统之间的连接,而Keeper 端点特权管理器则管控用户连接后可以行使哪些管理权限。
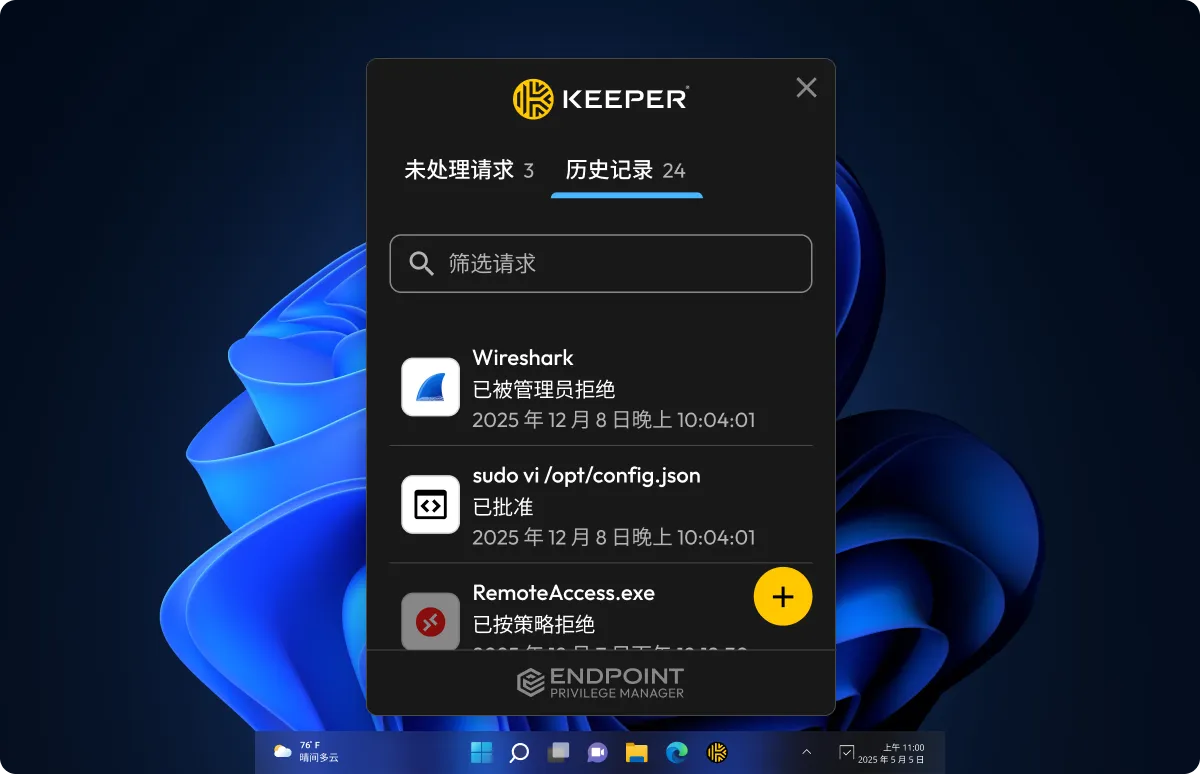
安装并运行 Keeper 智能体的用户可以通过桌面界面查看已应用的特权策略和特权提升请求。当某项操作需要提升权限时,系统会根据组织的策略显示提示。当 AI 智能体尝试执行需要人工参与审批的敏感操作时,用户会看到相同类型的提示,并可实时批准或拒绝该操作。
对于已部署 LAPS 的组织,端点特权管理器可以与 LAPS 无缝协同工作。在这种互补方案中,LAPS 可继续管理已加入域的计算机上的本地管理员密码轮换,而 KeeperPAM 则负责管理 LAPS 管理范围之外的域账户、服务账户及其他特权凭据。这种集成既能充分利用您现有的 LAPS 部署投资,又能将特权访问保护扩展到更多系统和账户类型。
端点特权管理器通过在端点上实施最小特权控制,进一步完善了这一安全体系。LAPS 侧重于保护长期有效的管理员账户凭据,而端点特权管理器则通过为特定任务提供临时特权提升,从源头上减少对这类账户的依赖。这些解决方案协同工作,提供全面的安全保护:LAPS 保障本地管理员密码的安全,KeeperPAM 管理并控制对这些凭据及其他特权账户的访问,而端点特权管理器则确保用户仅在必要且获得授权时才能获得提升的特权。
有关 Keeper 端点特权管理器的技术文档,请参阅 Keeper 端点特权管理器 Docs。
您必须启用 Cookie 才能使用在线聊天。