Keeper versus BeyondTrust: het beste alternatief voor BeyondTrust

Zowel Keeper als BeyondTrust zijn erkende leiders in Privileged Access Management (PAM), maar ze verschillen aanzienlijk in architectuur, encryptie, compliancediepte, implementatiemodellen en hun staat van dienst op het gebied van beveiliging. Zie hoe ze zich tot elkaar verhouden.
Wat maakt Keeper het beste alternatief voor BeyondTrust?

De analyse is gebaseerd op openbaar beschikbare documentatie en informatie per 12 augustus 2026.

Keeper = superveilig
BeyondTrust
Platformarchitectuur en productvereniging

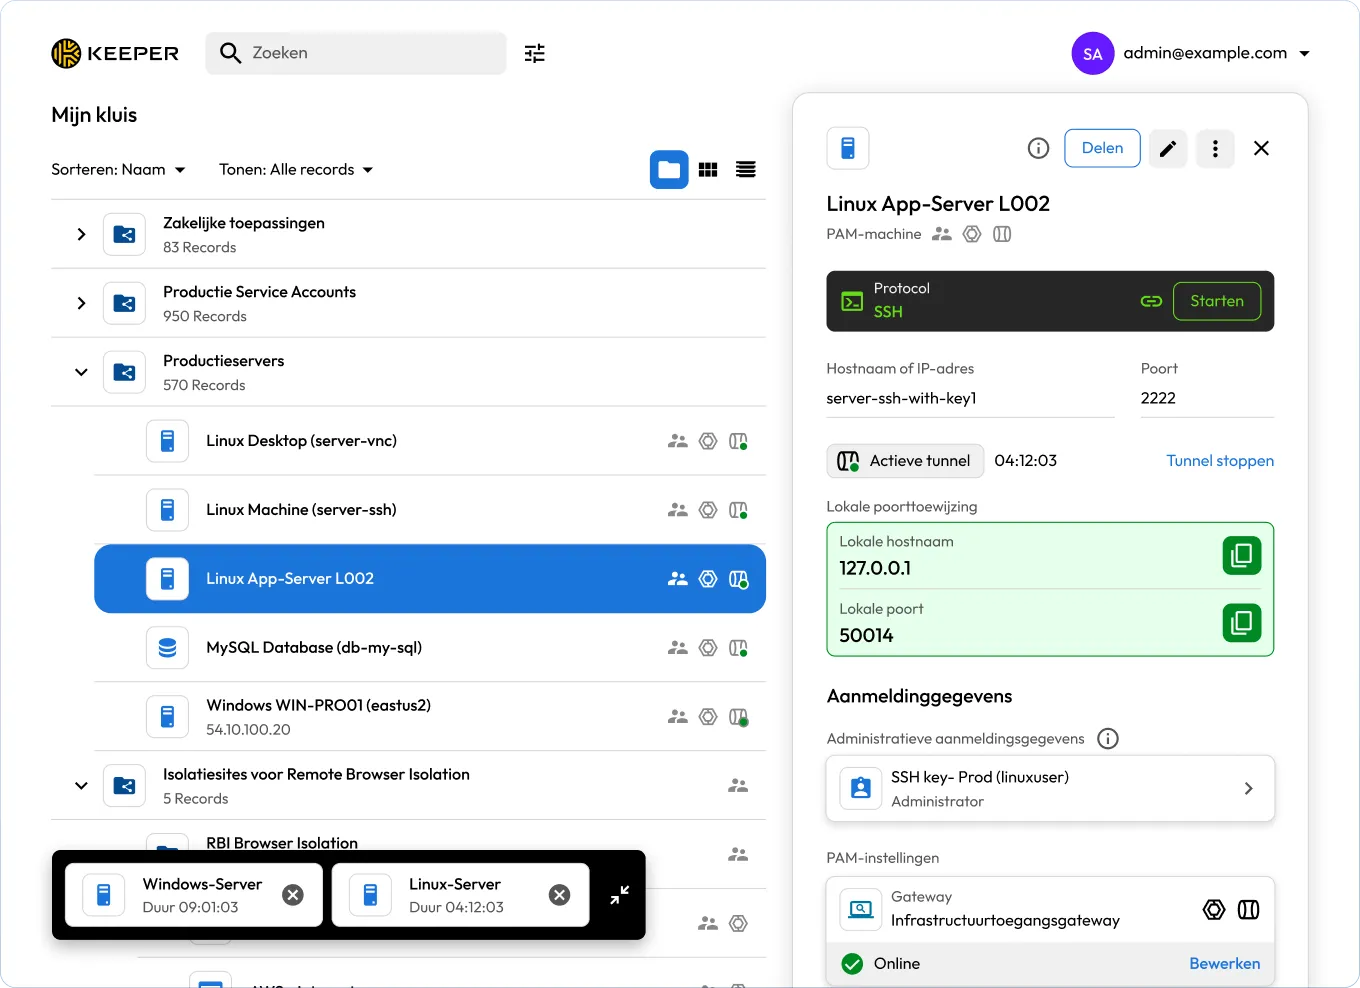
Keeper levert KeeperPAM® als één verenigd platform. Eén kluis, één beheerconsole en één beleidsengine zorgen voor wachtwoordbeheer op enterpriseniveau, geheimenbeheer, beheer van geprivilegieerde sessies, externe browserisolatie (RBI) en beheer van eindpuntprivileges.

Alle functionaliteiten delen dezelfde zero-knowledge architectuur, dezelfde versleutelde kluis en dezelfde rapportage-infrastructuur. Er zijn geen afzonderlijke producten om te integreren, geen inconsistente interfaces om doorheen te navigeren en er zijn geen professionele diensten nodig om een productieklare toestand te bereiken.

BeyondTrust is een gevestigde PAM-leider wiens productpakket Password Safe, Privileged Remote Access (PRA), Endpoint Privilege Management en het Pathfinder Platform omvat, elk met zijn eigen interface, gegevensopslag en beheermodel.

BeyondTrust heeft aanzienlijke vooruitgang geboekt in het verenigen van deze producten onder de Pathfinder-console, maar de onderliggende producten blijven gescheiden en de integratie tussen deze producten is afhankelijk van API-verbindingen.

Zero-knowledge, zero-trust architectuur

Keeper is gebouwd op een echte zero-knowledge, zero-trust architectuur. Alle encryptie wordt aan de clientzijde uitgevoerd voordat de gegevens de servers van Keeper bereiken. Keeper heeft geen technische mogelijkheden om toegang te krijgen tot kluisgegevens, aanmeldingsgegevens of geheimen van klanten en anderen evenmin. Elk record wordt beschermd door een unieke AES-256-encryptiesleutel die lokaal op het apparaat van de gebruiker wordt gegenereerd.

Volgens de openbaar beschikbare documentatie gebruikt BeyondTrust geen zero-knowledge encryptiemodel.

Kwantumbestendige encryptie en cryptografische standaarden

Keeper heeft kwantumbestendige encryptie geïmplementeerd met behulp van het CRYSTALS-Kyber-algoritme, een door NIST gestandaardiseerde post-kwantumcryptografische standaard. Dit helpt klantgegevens toekomstbestendig te maken tegen de dreiging van aanvallen met kwantumcomputers op de huidige encryptie.

Keepers cryptografische module is tevens FIPS 140-3-gevalideerd door het NIST Cryptographic Module Validation Program.

Op basis van openbaar beschikbare informatie per april 2026 heeft BeyondTrust niet publiekelijk kwantumbestendige encryptie publiekelijk geïmplementeerd of aangekondigd.

BeyondTrust bewerkstelligt FIPS 140-3-conformiteit voor zijn Remote Support- en Privileged Remote Access-product door het gebruik van door derden gevalideerde FIPS 140-3 cryptografische modules binnen zijn apparaten, in plaats van door een onafhankelijk gevalideerde eigen cryptografische module.

Nalevingscertificeringen en overheidsautorisatie

Keeper is FedRAMP High Certified en GovRAMP High Authorized, het hoogste niveau van autorisatie door de federale en staatsoverheid, en wordt gehost op AWS GovCloud met gegevensopslag uitsluitend in de VS en een afgezonderd ondersteuningsteam dat alleen toegankelijk is voor Amerikaanse staatsburgers.

Keeper is FIPS 140-3-gevalideerd, SOC 2 Type II-, SOC 3- en ISO 27001-, 27017- en 27018-gecertificeerd en ondersteunt naleving van ITAR en FDA 21 CFR Part 11.

BeyondTrust is FedRAMP High-gecertificeerd voor zijn Endpoint Privilege Management- en Password Safe-oplossingen, en FedRAMP Moderate-gecertificeerd voor Remote Support en Privileged Remote Access. Het beschikt over SOC 2- en ISO 27001-certificeringen.

Geschiedenis van beveiligingskwetsbaarheden en risicoblootstelling

Keeper heeft nog nooit een datalek meegemaakt. Keepers zero-knowledge, zero-trust architectuur betekent dat er geen centrale opslagplaats is van ontsleutelde aanmeldingsgegevens waar aanvallers zich op kunnen richten. Zelfs in het geval van een inbraak op serverniveau zijn de gegevens die zijn opgeslagen op Keepers infrastructuur cryptografisch ontoegankelijk zonder de encryptiesleutels die het apparaat van de gebruiker nooit verlaten.

BeyondTrust heeft te maken gehad met een reeks kritieke kwetsbaarheden in haar producten voor toegang op afstand. In december 2024 maakte de groep Silk Typhoon, die wordt gesponsord door de Chinese staat, misbruik van een zero-day kwetsbaarheid in het platform van BeyondTrust om binnen te dringen bij het Amerikaanse Ministerie van Financiën.

In februari 2026 werd een tweede kritieke kwetsbaarheid bij het uitvoeren van code op afstand vóór authenticatie (CVE-2026-1731, CVSS 9.9) bekendgemaakt in BeyondTrust Remote Support en Privileged Remote Access, die actief werd misbruikt bij ransomwareaanvallen en is toegevoegd aan CISA's catalogus van bekende, misbruikte kwetsbaarheden. Ongeveer 8.500 on-premises instanties waren op het moment van de bekendmaking blootgesteld aan het internet. BeyondTrust patchte cloudklanten automatisch, maar zelfgehoste klanten moesten het handmatig oplossen.

Implementatiemodel en time-to-value

Keeper wordt in vier stappen geïmplementeerd om geprivilegieerde sessies mogelijk te maken: gebruikers inrichten via uw SSO en SCIM, SAML of AD; de eindpuntagent implementeren om lokale beheerdersrechten te beheren; een lichtgewicht gateway installeren in elke doelomgeving; en MFA-, RBAC- en minimaal privilegebeleid toepassen. De gateway is alleen uitgaand en vereist geen wijzigingen in firewallregels voor inkomend verkeer, geen speciale servers en geen on-premises infrastructuur buiten de gateway zelf.

De meeste organisaties zijn binnen een dag volledig operationeel. Er zijn geen professionele diensten nodig, hoewel deze beschikbaar zijn voor complexe migraties.

BeyondTrust ondersteunt zowel cloud- als on-premises implementatie. Cloudimplementaties hebben het installatieproces gestroomlijnd, maar de implementatie van het volledige BeyondTrust-pakket, met name Password Safe naast Privileged Remote Access, omvat doorgaans een installatie met meerdere componenten, een speciale infrastructuur en de inzet van professionele diensten.

AI-gestuurde bedreigingsdetectie

Keeper biedt KeeperAI, een agentische AI-engine ingebed in KeeperPAM die actieve gepriviligeerde sessies in real-time monitort, toetsaanslagen en opdrachtuitvoering analyseert, gedrag classificeert op risiconiveau en sessies automatisch beëindigt wanneer een dreiging wordt gedetecteerd.

Gebouwd op een Sovereign AI-framework en behoudt elke organisatie behoudt het volledige eigendom van gegevens met flexibele on-premises of cloudimplementaties van LLM's, waaronder OpenAI, Azure OpenAI, Google Vertex AI en Anthropic.

BeyondTrust heeft AI-mogelijkheden geïntroduceerd via zijn True Privilege™-graaf, een AI-gestuurde visualisatie van identiteitsaanvalsroutes die beveiligingsteams helpt bij het identificeren en prioriteren van verborgen privilege-escalatieroutes voor menselijke en niet-menselijke identiteiten.

BeyondTrust heeft ook een agentic AI-oplossing aangekondigd om PAM-controles uit te breiden naar AI-agents.

Veilige databasetoegang

Keeper biedt KeeperDB, een ingebouwde databasebeheerinterface binnen de Keeper-kluis. Geprivilegieerde gebruikers kunnen veilig query's uitvoeren op MySQL-, PostgreSQL- en Microsoft SQL Server-databases en deze beheren zonder dat aanmeldingsgegevens op een lokaal apparaat terechtkomen. KeeperAI maakt het mogelijk om databases in natuurlijke taal te bevragen en levert werkende SQL-code op, inclusief de volledige schemacontext.

Elke sessie wordt uitgevoerd binnen Keeper Remote Browser Isolation, wordt volledig geregistreerd en wordt beheerd door gecentraliseerd beleid met minimale privileges en een volledig auditspoor vanuit één console.

BeyondTrust biedt geen native browsergebaseerde databasebeheerinterface vergelijkbaar met KeeperDB.

Op basis van openbaar beschikbare documentatie ondersteunt BeyondTrust het beheer van aanmeldingsgegevens voor databases via Password Safe, inclusief opslag in een kluis van aanmeldingsgegevens, geautomatiseerde roulatie en sessiebeheer voor databaseaccounts.

Geheimenbeheer

Keeper Secrets Manager is een volledig cloudgebaseerde, zero-knowledge oplossing voor geheimenbeheer die geen on-premises componenten vereist. Het beveiligt API-sleutels, SSH-sleutels, certificaten en CI/CD-pijplijnaanmeldingsgegevens met ingebouwde automatische roulatie.

Keeper Secrets Manager integreert naadloos met Terraform, Kubernetes, GitHub Actions en Jenkins, ondersteunt het Model Context Protocol (MCP) voor integratie met AI-tools en biedt meer dan 100 kant-en-klare DevOps-integraties.

Op basis van openbaar beschikbare documentatie beheert BeyondTrust geheimen via Password Safe, dat opslag van aanmeldingsgegevens in een kluis, geautomatiseerde roulatie en geheimenbeheer voor infrastructuur omvat. De aanpak van Password Safe is primair kluisgericht: aanmeldingsgegevens worden vooraf aangemaakt, opgeslagen en volgens een schema of op basis van beleidsparameters gerouleerd, in plaats van per sessie dynamisch op aanvraag te worden gegenereerd.

BeyondTrust biedt integraties met DevOps-tools, waaronder een Terraform-provider, een aangepaste GitHub Actions-actie en een Kubernetes-sidecarintegratie. Deze integraties zijn echter gericht op het ophalen van vooraf opgeslagen geheimen uit de kluis, in plaats van het genereren van tijdelijke aanmeldingsgegevens op het moment van de aanvraag.

Beheer van niet-menselijke identiteiten (NHI)

Keeper beheert NHI's en biedt volledig inzicht en controle. Wachtwoorden van serviceaccounts, API-sleutels, certificaten, tokens en geheimen die worden gebruikt door containers, workloads en CI/CD-pijplijnen, worden beheerd met automatische roulatie en automatisch levenscyclusbeheer. Via het bredere KeeperPAM-platform wordt zo Just-In-Time-toegang (JIT) geboden.

Voor bevoorrechte aanmeldingsgegevens op servers, databases en netwerkapparaten worden deze ontdekt en gerouleerd via de Keeper Gateway die binnen het netwerk van de klant wordt uitgevoerd, waar de aanmeldingsgegevens tijdens toegang bij de Keeper Gateway worden geïnjecteerd en nooit aan de gebruiker worden blootgesteld. Agenten die op het eindpunt actief zijn, vallen onder Endpoint Privilege Manager, dat ongeoorloofde verhoging van privileges, bestandstoegang en uitvoering van opdrachten blokkeert.

Keeper werd uitgeroepen tot algeheel leider, productleider en innovatieleider in KuppingerCole's Leadership Compass voor beheer van niet-menselijke identiteiten in december 2025.

BeyondTrust kondigde NHI Governance aan, een nieuwe oplossing op zijn Pathfinder-platform, in juli 2026. Het is gericht op serviceaccounts, API-sleutels, workloadidentiteiten, OAuth-clients en AI-agents, met mogelijkheden voor het toewijzen van eigenaarschap, het afdwingen van minimale toegangsrechten en het buiten gebruik stellen van verouderde, verweesde of verlaten identiteiten.

Vanaf juli 2026 is NHI Governance beschikbaar via vervroegde toegang, waarbij algemene beschikbaarheid in de VS gepland staat voor het najaar van 2026 en andere regio's daarna volgen. Organisaties die vóór die tijd NHI's moeten beheren, moeten wachten tot de algemene beschikbaarheid of toegang aanvragen via het earlyaccessprogramma van BeyondTrust.

BeyondTrust biedt sinds september 2025 via Identity Security Insights inzicht in AI-agents en veilige MCP-orkestratie. Het nieuwere AI Agent Security-aanbod, dat bepaalt waartoe AI-agents toegang hebben en wat ze op enterprise-eindpunten mogen uitvoeren voordat de acties plaatsvinden, komt het meest overeen met de eindpuntcontroles van Keeper. Per juli 2026 bevindt AI Agent Security zich in een beperkte besloten bètafase. De algemene beschikbaarheid in de VS staat gepland voor het najaar van 2026 als add-on voor Endpoint Privilege Management

Uitgebreid wachtwoordbeheer voor alle gebruikers

Keeper Enterprise Password Manager is ontworpen voor elke gebruiker binnen de organisatie, niet alleen voor IT-beheerders. Keeper is toegankelijk via een webkluis, desktopapps voor Windows, Mac en Linux, mobiele apps voor iOS en Android en browserextensies voor alle belangrijke browsers. Zo biedt Keeper een consistente, intuïtieve ervaring op elk platform.

KeeperFill vult automatisch wachtwoorden, toegangssleutels en 2FA-codes in. BreachWatch® controleert het dark web op blootgestelde aanmeldingsgegevens en elke enterprisegebruiker ontvangt een gratis Keeper Family-abonnement.

BeyondTrust Password Safe en de Workforce Passwords-functie zijn uitgebreid om ook niet-technische gebruikers te ondersteunen, maar het ontwerp van het platform is primair gericht op administratieve controle, auditing en gepriviligeerde toegang.

BeyondTrust biedt een mobiele Password Safe-app voor iOS en Android die bevoorrechte aanmeldingsgegevens, geheimen en Workforce Passwords dekt. Hiervoor is echter een bestaande Password Safe-installatie voor grote ondernemingen en configuratie door een beheerder vereist voordat gebruikers er toegang toe kunnen krijgen.

Rapportage, auditing en SIEM-integratie

De Geavanceerde rapportage- en alarmmodule van Keeper (ARAM) volgt meer dan 300 controleerbare gebeurtenissen op het hele platform, waaronder kluisactiviteit, geprivilegieerde sessies, geheimentoegang en beleidswijzigingen, met realtime waarschuwingen en rechtstreekse Security Information and Event Management (SIEM)-integratie met CrowdStrike Falcon, Microsoft Sentinel, Google Security Operations en Splunk.

De module Nalevingsrapportage van Keeper biedt geconsolideerde, auditklare rapporten voor SOC 2, HIPAA, PCI DSS en ISO 27001, allemaal vanuit één console.

BeyondTrust biedt rapportage en auditing voor het hele productpakket, met SIEM-integraties en sessieregistratie. Het bedrijf heeft de historische fragmentatie aangepakt met zijn Pathfinder-platform, dat een gedeelde aanmelding en productoverschrijdende navigatie biedt voor al zijn SaaS-producten.

De afzonderlijke producten behouden echter hun eigen rapportage-interfaces en afzonderlijke gegevensstructuren. Voor PRA-sessiegegevens is bijvoorbeeld een speciale integratieclient en een eigen databaseverbinding nodig om ze in BeyondInsight weer te geven.

Keeper versus BeyondTrust: beoordeling en recensies van gebruikers

Keeper = superveilig
BeyondTrust
iOS App Store

iOS App Store

Microsoft Store-app

Microsoft Store-app

Chrome-extensie

Chrome-extensie

Android

Android

**BeyondTrust-beoordelingen hebben betrekking op de BeyondTrust Support-toepassing.

Moderne PAM voor moderne bedreigingen

KeeperPAM biedt een zero-knowledge architectuur, kwantumbestendige encryptie, FedRAMP High-certificering en AI-gestuurde dreigingsdetectie, allemaal binnen één cloudeigen platform dat kan worden geïmplementeerd in enkele uren, in plaats van maanden.

Veelgestelde vragen

Waarom zou u de voorkeur geven aan Keeper boven BeyondTrust?

Het belangrijkste verschil is de architectuur en het implementatiemodel. Keeper is gebouwd op een echte zero-knowledge en zero-trust architectuur, wat betekent dat Keeper geen technische mogelijkheeft om bij de kluisgegevens van klanten te kunnen. BeyondTrust biedt geen zero-knowledge encryptie, wat een belangrijk verschil is voor gereguleerde omgevingen en organisaties die de impact van een inbreuk willen inschatten.

KeeperPAM kan binnen enkele uren worden geïmplementeerd als een verenigd, cloudeigen platform, zonder de inzet van professionele diensten en de infrastructuur bestaande uit meerdere componenten die BeyondTrust-implementaties doorgaans vereisen.

Hoe verhoudt KeeperPAM zich tot BeyondTrust wat betreft beveiligingsarchitectuur?

Keepers zero-knowledge architectuur betekent dat alle encryptie plaatsvindt op het apparaat van de gebruiker voordat de gegevens de servers van Keeper bereiken. Keeper kan de kluisinhoud, aanmeldingsgegevens of geheimen niet ontsleutelen en aanvallers kunnen dat evenmin, zelfs niet als de infrastructuur van Keeper gecompromitteerd zou worden. Elk record wordt beschermd door een eigen unieke AES-256-sleutel die lokaal wordt gegenereerd.

BeyondTrust maakt geen gebruik van zero-knowledge encryptie. De gecentraliseerde kluis voor aanmeldingsgegevens betekent dat BeyondTrust technische mogelijkheden heeft om bij opgeslagen gegevens te kunnen en dat een gecompromitteerde kluis aanvallers gelijktijdig toegang geeft tot wachtwoorden, SSH-sleutels en sessietokens voor de meest gevoelige systemen van een organisatie. Dit verschil in architectuur is de reden waarom het platform van BeyondTrust herhaaldelijk het doelwit is geweest van overheidsgesteunde bedreigingsactoren, waaronder de inbraak bij het Amerikaanse Ministerie van Financiën in december 2024 die wordt toegeschreven aan de Chinese overheidsgesteunde groep Silk Typhoon en de ransomware-uitbuiting CVE-2026-1731 in februari 2026.

Voldoet Keeper aan vereisten van overheden en gereguleerde sectoren?

Ja, Keeper is FedRAMP High-gecertificeerd en GovRAMP-geautoriseerd, waardoor het behoort tot een select groepje oplossingen die zijn goedgekeurd voor de meest gevoelige werklasten van de Amerikaanse overheid. Keeper is ook FIPS 140-3-gevalideerd, SOC 2 Type II-, SOC 3- en ISO 27001-, 27017- en 27018-gecertificeerd en ondersteunt ITAR- en FDA 21 CFR Part 11-nalevingsprogramma's. Keeper Security Government Cloud draait op AWS GovCloud met gegevensopslag uitsluitend in de VS en een afgezonderd ondersteuningsteam dat alleen toegankelijk is voor Amerikaanse staatsburgers.

BeyondTrust beschikt over een FedRAMP Moderate-autorisatie. Voor instanties en opdrachtnemers waar FedRAMP High een inkoopvereiste is, is Keeper de aangewezen keuze.

Hoe gaat Keeper om met het risico van kwetsbaarheden in PAM-tools?

Keepers zero-knowledge, zero-trust architectuur beperkt de impact van een mogelijke compromittering fundamenteel. Omdat alle encryptie plaatsvindt op het apparaat van de gebruiker en op de servers van Keeper alleen versleutelde gegevens zijn opgeslagen die niet kunnen worden ontsleuteld zonder de door de gebruiker bewaarde sleutels, kan een inbraak op serverniveau geen leesbare kluisgegevens blootstellen. Keeper heeft een schone beveiligingsgeschiedenis weten vast te houden.

De producten voor toegang op afstand van BeyondTrust vertonen een patroon van kritieke kwetsbaarheden. CVE-2026-1731, een kwetsbaarheid voor het uitvoeren van code op afstand vóór authenticatie met een CVSS-score van 9,9, werd in februari 2026 openbaar gemaakt en binnen 24 uur na publicatie van een proof-of-concept actief misbruikt in ransomwareaanvallen. Dit volgde op de inbraak bij het Amerikaanse Ministerie van Financiën in december 2024 via een zero-day kwetsbaarheid bij BeyondTrust. Ongeveer 8.500 on-premises instanties waren op het moment van de bekendmaking van CVE-2026-1731 blootgesteld aan het internet. BeyondTrust patchte cloudinstanties automatisch, maar zelfgehoste klanten moesten het handmatig oplossen.

Hoe snel kunnen organisaties KeeperPAM implementeren in vergelijking met BeyondTrust?

Keeper wordt in drie stappen geïmplementeerd: gebruikers worden ingericht via Single Sign-On (SSO) en SCIM of Active Directory, op rollen gebaseerde beleidsregels worden ingesteld in de beheerconsole en een lichtgewicht gecontaineriseerde gateway wordt geïnstalleerd in uw doelomgevingen. De gateway is alleen uitgaand en vereist geen wijzigingen in firewallregels voor inkomend verkeer of speciale servers. De meeste organisaties zijn binnen een dag volledig operationeel zonder dat ze professionele diensten nodig hebben.

BeyondTrust-implementaties, met name wanneer Password Safe samen met Privileged Remote Access wordt geïmplementeerd, omvatten doorgaans een installatie met meerdere componenten, een speciale infrastructuur en de inzet van professionele diensten. Het is bekend dat complete migraties voor grotere bedrijfsomgevingen meerdere maanden in beslag kunnen nemen. Voor organisaties die snel operationeel moeten zijn of geen grote, toegewijde IT-teams hebben voor PAM-beheer, is dit verschil in time-to-value aanzienlijk.

Toestemming cookies intrekkenWe waarderen uw privacy

We gebruiken cookies op onze site om u de beste surfervaring te bieden, gepersonaliseerde advertenties over onze producten en inhoud aan te bieden en websiteverkeer te analyseren. Raadpleeg ons Privacybeleid voor meer informatie.

Meld u aan voor een gratis proefabonnement

Nu kopen